

Когда RedAccess искала приложения, созданные инструментами ИИ-программирования и опубликованные на доменах самих этих инструментов, она обнаружила более 5000 практически без защиты и аутентификации. Среди снимков, переданных Wired, был полный журнал разговоров чат-бота розничного продавца с клиентами, включая имена и контактные данные. Wired не смогла подтвердить подлинность изученных данных. Но приложения в любом случае были открыты.
После подключения к Salesforce, HubSpot, Pipedrive или Zoho данные клиентов могут утечь далеко за пределы спроектированного экрана. Средство отслеживания продаж показывает лишь панель с аккаунтами клиентов, но хранимый ключ способен открыть гораздо больше. Поэтому проверьте его возможности до передачи ссылки команде.
Кратко (TL;DR)
- Учётные данные CRM определяют масштаб утечки. Выделите инструменту собственные узкие права; если доступ связан с пользователем, заведите отдельного пользователя с минимальными привилегиями. Храните секрет в серверных настройках окружения или хранилище секретов и разрешайте использовать его только серверному коду.
- Для каждой ошибки развёртывания, раскрывающей клиентские записи, воронку или цены, есть исправление в виде готового запроса. Ваш ИИ-инструмент меняет код, затем вы самостоятельно выполняете короткий тест и проверяете результат.
- Место запуска зависит от действий инструмента в CRM. Только читающие инструменты могут работать на сервере под контролем команды, в частной сети или за корпоративным входом. Запись в CRM сначала согласуют с ИТ или администратором CRM.
- Там, где действуют GDPR и CCPA, они охватывают копию клиентских данных в инструменте и все получающие их сервисы. Большинство инструментов продаж и поддержки не относятся к высокорисковым по закону ЕС об ИИ. Основные клиентские исключения — кредитные решения о физлицах, оценка рисков или стоимости страхования их жизни и здоровья и ИИ, определяющий эмоции по лицу или голосу.
Что доступно по утёкшему ключу CRM
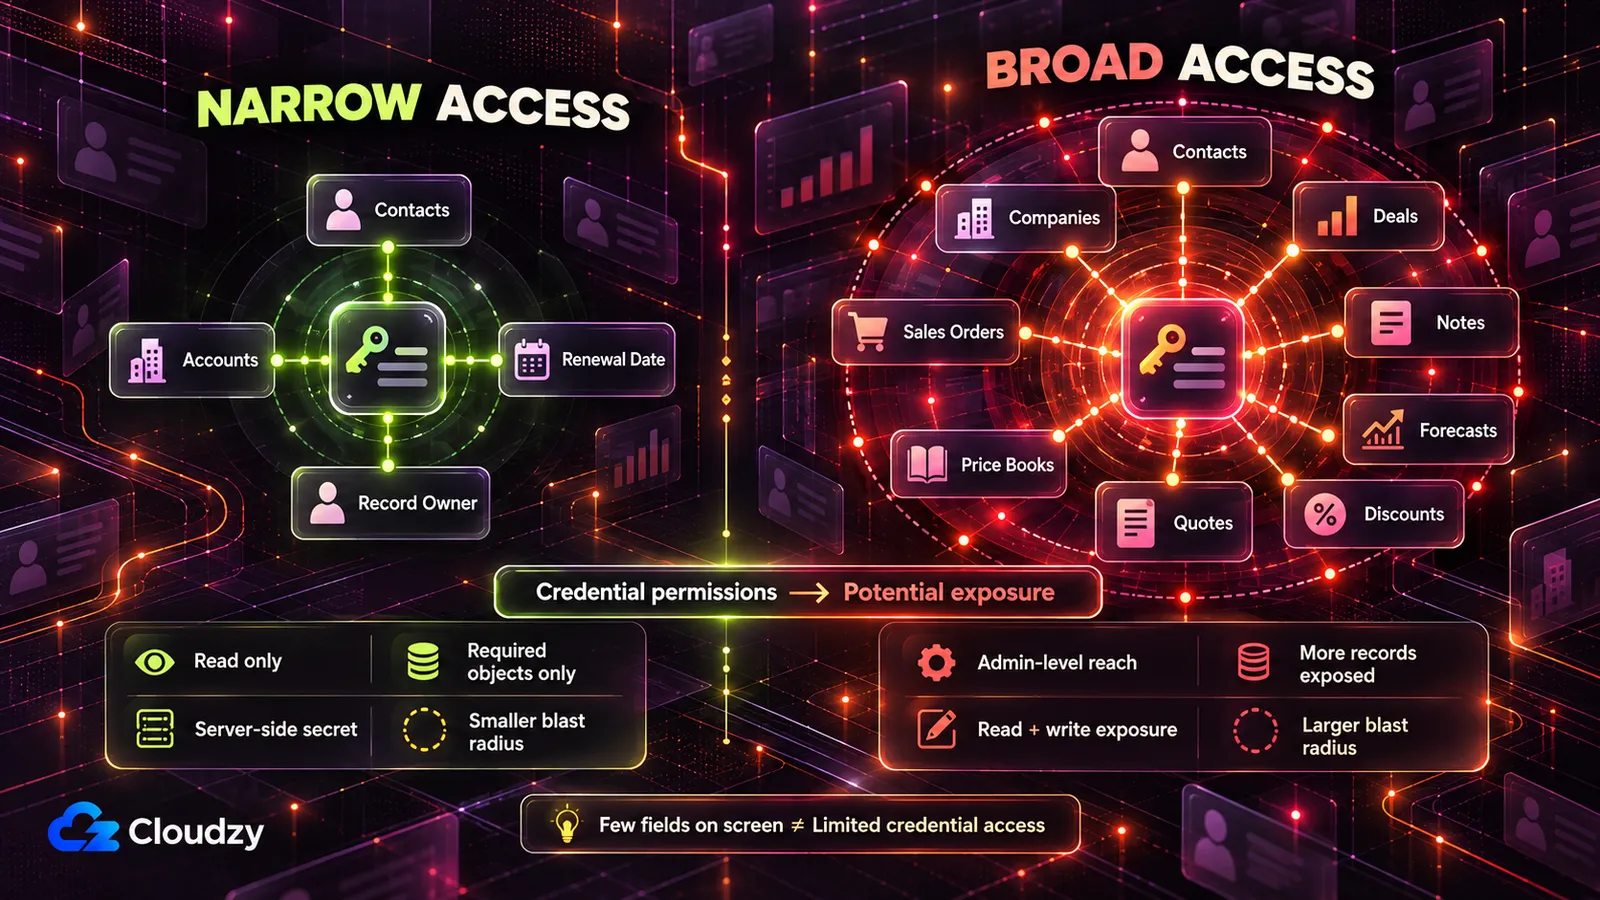
Раскрытый API-ключ CRM даёт доступ ко всему, что доступно его пользователю или приложению, а не только панели. В Salesforce и Pipedrive ключ администратора позволяет читать и обычно менять все видимые ему контакты, аккаунты и сделки. Ключи HubSpot и Zoho несут выданные области доступа, а групповая область Zoho охватывает все разрешённые пользователю действия.
Вот как четыре системы выдают доступ и как его сузить. Область доступа, или scope, в таблице — это перечень действий, разрешённых учётным данным.
| CRM | Учётные данные и унаследованный доступ | Что открывают широкие права | Более узкая настройка |
|---|---|---|---|
| Salesforce | OAuth-подключение через connected app или external client app от имени одного пользователя Salesforce | С full — все доступные пользователю данные; с api — его аккаунт через REST API и Bulk API 2.0 |
Отдельный пользователь с правами только на читаемые объекты; запрашивать api, а не full |
| HubSpot | Service Key для новых внутренних интеграций аккаунта или существующий токен старого частного приложения | Всё выбранное, например чтение и запись контактов, компаний и сделок | Только читающие области, например crm.objects.contacts.read, для показанных объектов; sensitive и highly_sensitive выключены |
| Pipedrive | Личный API-токен, «связанный с конкретными пользователем и компанией и дающий доступ ко всем данным пользователя» | Всё, что видит пользователь | Токен отдельного пользователя Pipedrive, видящего только нужные инструменту данные |
| Zoho CRM | OAuth-токен с областями по формату service_name.scope_name.operation_type |
С групповой областью вроде ZohoCRM.modules.ALL — чтение, создание, обновление и удаление лидов, контактов, аккаунтов, сделок, предложений, прайс-листов, заказов продаж и счетов |
Читающие области по модулям, например ZohoCRM.modules.contacts.READ |
Каждая строка использует термины поставщика. Справочник областей Salesforce уточняет, что full «включает все остальные области». HubSpot теперь считает частные приложения устаревшими и рекомендует Service Keys для новых системных интеграций; существующие старые приложения используют прежний справочник областей, включая чувствительные данные для аккаунтов Enterprise.
Формулировка Pipedrive взята из документации по аутентификации. Документация областей Zoho описывает групповую область как «полный доступ ко всем функциям, которые пользователь может выполнять с записью». Собственный пример запроса требует ZohoCRM.modules.ALL.
Общее правило одинаково: учётные данные несут возможности пользователя или выданные области. Поэтому дайте инструменту отдельные интеграционные данные и сузьте доступ насколько позволяет CRM. Если доступ следует за пользователем, используйте отдельного малопривилегированного пользователя вместо личного администраторского аккаунта.
Разрешайте запись только при необходимости — тогда инструмент передаётся ИТ. Никогда не используйте собственный администраторский вход или личный токен.
Привязка старых данных к человеку может сломать интеграцию при его уходе. Согласно обзору старых частных приложений HubSpot, после удаления создателя некоторые API-вызовы с токеном перестают работать. Service Keys избегают этого: они принадлежат аккаунту, а не сотруднику. Pipedrive допускает один активный API-токен на пользователя; замена останавливает все использующие его интеграции.
Широкие данные, открывающие контакты, обычно открывают также сделки и прогнозы, а в Zoho — предложения и прайс-листы. Цены и структура скидок становятся доступны любому владельцу ключа.
Создайте интеграционные данные и ограничьте права или области в административных экранах CRM либо попросите администратора.
Ошибки развёртывания, раскрывающие клиентские записи, и их исправления
Семь стандартных решений вызывают утечки: ключ CRM в коде или браузере, публичная ссылка, все аккаунты видны каждому, ненужные поля, отправка записей наружу, отсутствие журнала экспорта и копия после запроса удаления. Каждое упрощает демонстрацию.
| Ошибка | Что утекает | Решение |
|---|---|---|
| Ключ CRM находится в коде, браузере или чате | Всё в пределах ключа; при широких правах вся клиентская база с контактами, сделками и заметками, часто изменяемая | Узкие интеграционные данные только на сервере и отключение старого ключа |
| Инструмент опубликован по открытой ссылке | Контактные данные (почта, телефон, адрес, покупки) и страницы цен и скидок, доступные всем со ссылкой, включая конкурентов | Частная сеть или корпоративный вход перед инструментом |
| Каждый продавец видит все аккаунты | Вся воронка, прогнозы и суммы сделок; уходящий сотрудник может выгрузить весь портфель | Роли по владельцу записи CRM, серверная проверка просмотра, поиска и экспорта |
| Загружаются все поля вместо нужных нескольких | Покупки, оплаты, стоимость аккаунта и подробные обращения поддержки в инструменте для дат продления | Загружать только названные поля |
| Клиентские записи уходят в ИИ-API и другие сервисы | Данные, сегменты и оценки лидов или состояния клиента у поставщика без договора | Проверить исходящие данные, сократить их и оформить договоры на оставшееся |
| Нет журнала того, кто что экспортировал | Список или сегмент покидает компанию без известного времени и исполнителя | Журнал экспорта, который приложение не может изменить |
| Инструмент держит собственную копию | Удаление в CRM не достигает копии, экспортов и производных оценок | Хранить минимум и синхронизировать копию с CRM |
ИИ-инструмент, создавший приложение, может выполнить большинство исправлений по запросу. Адаптируйте каждую инструкцию под свои CRM, объекты и роли.
Отчёт ИИ о выполненной правке ничего не доказывает. Доказательство — тест под каждым запросом. Применяйте запросы к коду и никогда не вставляйте действующие ключи или реальные клиентские записи в чат.
Уберите ключ CRM из кода, браузера и чата
Вставленный в код или чат ключ раскрыт. То же верно для переменной окружения — значения, передаваемого сервером приложению при запуске, чтобы код ссылался на него, не содержа сам секрет, — если использующий её код работает в браузере. Любой посетитель скопирует читаемый браузером ключ.
Документация Vite говорит, что переменные с VITE_ «будут раскрыты в клиентском исходном коде». Документация окружения Next.js объясняет, что NEXT_PUBLIC_ также включает значение в скачиваемые браузером файлы.
Ключ в закоммиченном файле остаётся в истории, как жёстко записанные секреты Compose переживают контейнер. Приватный репозиторий не убежище. Отчёт GitGuardian о секретах за 2026 год обнаружил примерно шестикратную вероятность секретов в коде внутренних репозиториев относительно публичных. Около 28 % инцидентов начинаются полностью вне репозиториев — в Slack, Jira, Confluence и подобных инструментах.
Найди все API-ключи, токены, пароли и строки подключения Salesforce, HubSpot, Pipedrive, Zoho и других CRM или инструментов продаж в проекте. Проверь код, каждый файл .env и историю коммитов.
Для каждого укажи:
- файл и строку появления
- записано ли значение прямо в коде или читается из переменной окружения
- работает ли использующий код на сервере или в браузере; отметь имена с VITE_ или NEXT_PUBLIC_ в начале
Не выводи полные ключи. Покажи только первые четыре символа каждого.
Затем перенеси каждый вызов CRM в серверный код, читающий ключ из исключительно серверной переменной окружения. Удали ключи из кода, исключи файлы с реальными значениями из репозитория и точно перечисли изменения. Если не уверен, скажи вместо догадок.
Примечание: Удаление сообщения или коммита не возвращает ключу секретность. После вставки или коммита помогает только отключение в CRM.
Ротация — выпуск нового и отключение старого ключа — выполняется человеком. Создайте узкие интеграционные данные в CRM и попросите ИТ поместить их в окружение сервера. Затем отключите старый ключ.
Для скомпрометированного токена частного приложения HubSpot предлагает Rotate and expire now. В Pipedrive перед заменой проверьте, что ещё использует старый токен.
Человеческие копии администраторских паролей CRM должны лежать в менеджере вроде Vaultwarden, сервера, совместимого с Bitwarden. Он предназначен для входа людей. Для централизованной ротации секретов приложений рассмотрите HashiCorp Vault.
Тест: Откройте инструмент и средства разработчика браузера. Найдите во всех загруженных файлах (Ctrl+Shift+F или Cmd+Option+F на Mac) первые восемь символов нового ключа. Совпадений быть не должно. Затем выполните действие CRM и изучите вкладку сети. Секрет не должен находиться в URL, заголовках или телах запросов. Попросите администратора подтвердить отказ старого ключа либо проверьте статус в настройках интеграций.
Уберите инструмент с публичной ссылки
Когда ИИ-инструмент хостит приложение, публикация размещает его на домене поставщика. RedAccess находила приложения через простые поиски Google и Bing по этим доменам. Страница цен или калькулятор скидок там одинаково читаемы продавцом и конкурентом.
Заявление Lovable для Wired возлагает настройку на создателя, и это справедливо: платформа «даёт инструменты для безопасной разработки, но конфигурация приложения в конечном счёте — ответственность создателя». Настройку публикации меняете вы.
Перечисли каждую страницу, API-маршрут, загрузку файла и экспорт. Для каждого скажи:
- открывается ли без входа
- возвращает ли данные клиентов, сделок или цен
Отметь все маршруты, выдающие данные неавторизованному запросу. Пока ничего не меняй: сначала нужен список.
Тест: На телефоне с мобильным интернетом вне частных сетей откройте адрес в приватном окне. Он не должен загрузиться либо должен остановиться на корпоративном входе. Так же проверьте все маршруты с клиентскими, коммерческими или ценовыми данными: данных быть не должно.
Показывайте продавцу только собственные аккаунты
Без ролей каждый видит всю воронку, суммы и скидки и может выгрузить портфель перед уходом. Решение — серверные проверки ролей по владельцу записи CRM с тем же правилом для поиска и экспорта.
Добавь три роли и серверную проверку каждого запроса. Скрытие кнопок, меню или столбцов не считается проверкой.
- Администратор, владелец инструмента и отдел операций продаж: все записи.
- Руководитель: записи участников своей команды.
- Продавец или аккаунт-менеджер: только записи, где поле владельца CRM указывает на него.
Бери личность и роль из вошедшего аккаунта, никогда из изменяемых на странице данных. Применяй правило к поиску, спискам, экспортам и API-ответам. Остальное отклоняй с «доступ запрещён» (403).
Затем сообщи, какая проверка покрывает страницу и маршрут, и отметь сомнения.
Примечание: Скрытое меню или столбец — не проверка прав. Без сервера данные всё ещё доступны одним запросом.
Имена ролей и составы команд можно менять. Некоторые команды разрешают руководителям видеть все регионы на встречах по прогнозам.
Тест: Создайте тестового продавца и найдите аккаунт другого региона — результата быть не должно. Экспортируйте список: в нём только собственные аккаунты. Повторите как тестовый руководитель с аккаунтом вне его команды.
Загружайте только необходимые клиентские поля
Трекеру продлений нужны даты, владельцы и имена аккаунтов. Запрос «все данные аккаунта» загрузит также покупки, оплаты и текст поддержки. Меньше полей — меньше утечка, мест для удаления и данных внешним сервисам.
Перечисли поля базы, кода, экранов, экспортов и API, способные содержать персональные или коммерческие данные: имена, почту, телефоны, адреса, компанию, должность, покупки, стоимость аккаунта, оплаты, суммы, скидки, оценки лидов или состояния клиентов, поддержку и уникальные идентификаторы.
Для каждого назови экран или функцию и необходимость для основной цели. Отметь сомнения, не угадывай.
Затем измени CRM-запросы так, чтобы получать только эти поля: [одобренные вами поля]. Удали остальные из сохранённой копии, экранов и экспортов и точно перечисли изменения.
Права интеграционных данных — второй замок. Нечитаемые данные не утекут из-за ошибки ИИ-кода. Шифрует ли база хранение, должна ответить ИТ: ассистент по коду этого надёжно не видит.
Тест: Экспортируйте как администратор и сравните столбцы с утверждённым списком. Лишних быть не должно. Проверьте исчезновение полей на всех экранах. Сохраните список для следующего теста.
Узнайте, какие данные покидают инструмент
Калькулятор оттока, отправляющий заметки в ИИ-API, поля в аналитику или webhook в другой инструмент, копирует данные наружу. При действии GDPR внешний сервис, обрабатывающий от имени компании, является обработчиком и требует договора; об этом ниже.
Проверь все внешние вызовы: OpenAI, Anthropic или иные ИИ-API, CRM, почту, чат, аналитику и каждый webhook.
Для каждого точно перечисли поля в теле или адресе. Отметь сервисы, которые могут хранить, логировать или обучаться на данных. Укажи вызовы, способные работать с меньшим числом полей или без клиентских данных.
Тест: В каждом сервисе-получателе откройте список принятых полей или свойств, например пользовательские свойства аналитики или сопоставление webhook. Сравните с утверждённым. Всё вне списка ещё выходит. Если списка нет, передайте имя сервиса и условия обработки DPO или ответственному за приватность.
Журналируйте каждый экспорт и массовую загрузку
Кнопка экспорта выводит клиентский список или прайс одним нажатием. Без журнала неизвестно кто и что взял. Запись каждого просмотра панели скрывает сигнал. Фиксируйте экспорты, массовые просмотры и удаления.
Добавь журнал каждого экспорта, скачивания, просмотра более [выбранного вами количества] записей и удаления. Фиксируй пользователя, действие, записи или сегмент, число строк и время.
Разреши аккаунту базы приложения добавлять строки журнала, но не менять и не удалять. Читать могут только администраторы. Назови права базы и всё, что не удалось обеспечить на её уровне.
Неизменяемость должна обеспечиваться правами аккаунта базы, через который работает приложение и который можно ограничить как любой другой, а не хорошим поведением приложения. Сам журнал — персональные данные: он показывает, кто взял чьи записи. Чтение остаётся администраторам.
Тест: Выгрузите небольшой список тестовым продавцом и найдите администратором запись с верным числом строк. Попросите ИТ или ИИ с показом вывода попробовать удалить её аккаунтом базы приложения. Должна возникнуть ошибка прав.
При запросе удаления синхронизируйте копию с CRM
Если CRM — основной источник, удаляйте сначала там. Собственная копия инструмента, например кеш, файлы экспорта или клиентские оценки, — второе хранилище, которого CRM-удаление не достигает.
Очевидная кнопка «удалить всё о клиенте» сама опасна, если доступна любому. Мой подход — держать минимум копий, чтобы удалению было меньше за чем гоняться.
Измени приложение: читай записи из CRM по необходимости и сохраняй только [необходимые поля утверждённого списка].
Перечисли все оставшиеся хранилища: таблицы, кеши, экспортированные файлы, производные оценки и журналы.
Добавь удаление только для администраторов. По ID записи CRM оно показывает все места клиентских данных в приложении. После подтверждения удаляет их отовсюду, включая оценки и экспорты. Фиксирует только ID, время, подтвердившего и очищенные места. Остальные получают «доступ запрещён».
Исключения, то есть обязательное хранение компании, определяет DPO или ответственный за приватность; запрос их не включает.
Тест: Создайте тестовый контакт, пусть инструмент получит его с оценкой или экспортом, если они есть. Удалите в CRM, запустите удаление администратором и проверьте все места. Затем откройте продавцом: ожидайте «доступ запрещён».
Где запускать подключённый к CRM инструмент
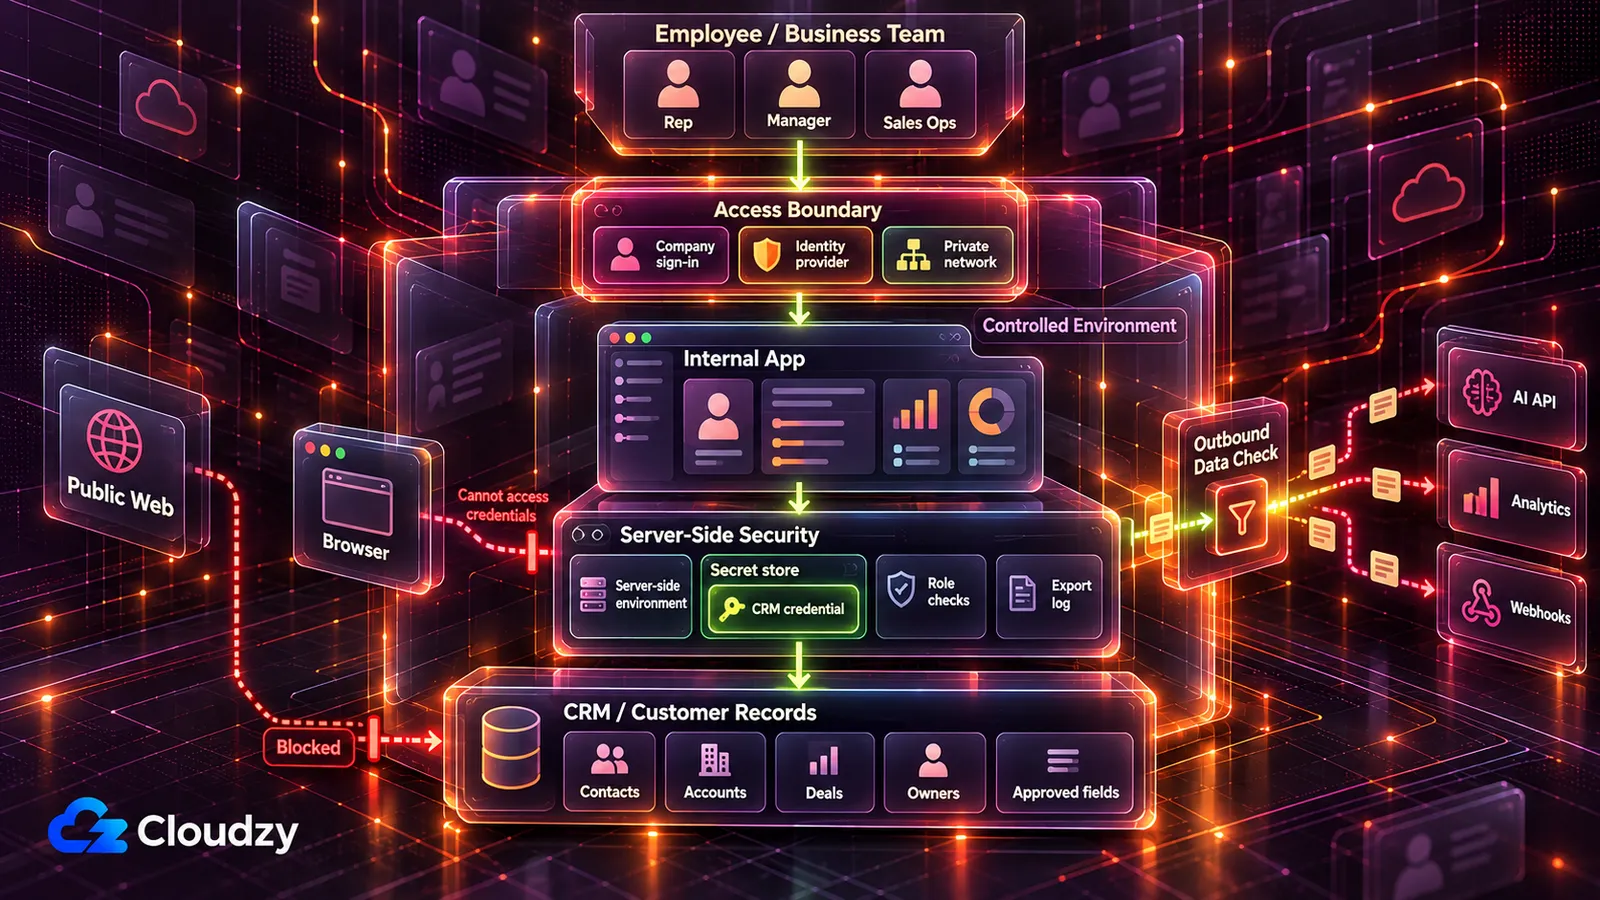
Место зависит от действий в CRM. Читающий инструмент может работать на командном сервере, доступном только через частную сеть или корпоративный вход. Записывающий сначала передают ИТ или администратору CRM, до любого использования.
| Действия инструмента в CRM | Место запуска | Кто согласует запуск |
|---|---|---|
| Работает с примерами или синтетическими записями — вымышленными, но с реальной структурой | Хостинг ИИ-инструмента для разработки и демонстраций | Пока никто; реальные записи не используются |
| Читает реальные записи небольшой постоянной команды | Сервер команды, доступный лишь через частную сеть Tailscale или WireGuard | Администратор CRM, выдающий или одобряющий данные только для чтения |
| Читает реальные записи для распределённых или разъездных продавцов | Тот же сервер за корпоративным входом через провайдера идентификации вроде Authentik или Keycloak | Администратор CRM и ИТ для подключения входа |
| Записывает этапы, владельцев, поля и массовые изменения | Разработка и тестирование на CRM-песочнице или тестовом аккаунте с проверкой до продакшена | ИТ или администратор CRM до запуска |
| Решает вопросы личного кредита, риска или цены страхования жизни и здоровья либо определяет эмоции по лицу или голосу | Нигде до проверки | ИТ и юристы, DPO или ответственный за приватность |
Разрабатывайте и тестируйте на примерах до переноса на сервер команды. Управляемая платформа с входом, секретами и журналами разумна для команд с уже выделенным бюджетом и проверками поставщиков.
Частная сеть означает отсутствие ответов из публичного интернета. Единый вход использует существующий корпоративный аккаунт с проверкой у провайдера идентификации. Написанная ИИ страница входа остаётся доступной отовсюду и сильна лишь своим кодом.
Vibe Security Radar от Georgia Tech сканирует публичные базы уязвимостей и отмечает ошибки, связанные с подписью ИИ-кодировщика. Только в марте 2026 он насчитал 35 случаев — больше всего 2025 года; среди типов есть обход аутентификации. Данные приведены по статье Georgia Tech за апрель 2026.
Исследователь Hanqing Zhao сказал: «Когда агент строит что-то без аутентификации, это не опечатка. Это заложенный с начала дефект проектирования». По-моему, замок должен быть перед инструментом, вне ИИ-кода.
Передайте серверную часть ИТ. Инструмент работает на VPS — арендованном сервере под полным контролем команды — через Coolify или Dokploy. Средство развёртывания запускает код и хранит переменные окружения, включая ключ CRM.
Tailscale быстрее настраивается, но использует собственный координационный сервер. Headscale, открытая замена, позволяет хостить его самостоятельно; WireGuard полностью размещается у вас.
Для корпоративного входа Authentik подходит большинству небольших внутренних стеков. Keycloak полезен при существующем каталоге. Обратный прокси Caddy или Nginx Proxy Manager добавляет HTTPS для входа из веба. За сервер и интеграционные данные должен отвечать один названный человек.
Ему всё ещё нужен сервер. Наш Linux VPS даёт root-доступ; Coolify, Tailscale, WireGuard, Authentik и Keycloak развёртываются одним нажатием, чтобы ИТ тратила время на тесты. Локации включают Франкфурт и Амстердам в ЕС, Лондон в Великобритании и несколько городов США. Передайте выбор расположения DPO или ответственному за приватность как один фактор.
GDPR, CCPA и закон ЕС об ИИ для клиентских данных
Расположение сервера определяет место его копии. Оно не определяет хранение у внешних сервисов и само не обеспечивает соответствие. В Великобритании действует аналогичный закон, UK GDPR, а регулятор — ICO.
GDPR: правовое основание, обработчики и удаление
Если GDPR охватывает компанию, копия инструмента защищена как любая обработка персональных данных «полностью или частично автоматизированными средствами».
Любое использование требует признанного правового основания. Договор применим при необходимости исполнения договора с человеком или преддоговорных действий по его запросу. Для CRM, особенно B2B-контактов, могут подходить законные интересы, взвешиваемые против прав человека. Оба основания в статье 6.
Инструмент по-новому использует существующие данные — проверьте у DPO, ответственного или юриста, покрывает ли это прежнее основание.
Внешний сервис, обрабатывающий от имени компании, является обработчиком для этой деятельности. ИИ-API, аналитика и хостинг часто играют эту роль, но её нужно подтвердить отдельно у ответственных за приватность или юристов. Статья 28 требует обработчиков с «достаточными гарантиями» и договора на каждую обработку. Принесите список исходящих данных.
Если действует право на удаление по статье 17, оно достигает всех копий компании, включая инструмент. Поэтому копия должна следовать за CRM.
CCPA: право удаления охватывает копию инструмента
Калифорнийские потребители могут требовать от охваченной компании удалить собранную о них информацию, включая копию и экспорты. Исключения перечислены в Civil Code 1798.105(d) и 1798.145, согласно странице CCPA генерального прокурора Калифорнии.
CCPA также требует письменных договоров с поставщиками и подрядчиками, ограничивающих использование персональной информации. Компания продолжает обрабатывать запрос потребителя с их помощью, где требуется. Охват зависит от порогов в FAQ.
Закон ЕС об ИИ: большинство инструментов продаж и поддержки не высокорисковые
Оценка лидов, прогнозы воронки, оценки состояния клиентов, панели кампаний и автоматизация CRM не указаны среди высокорисковых целей приложения III. Исключения узкие: кредитоспособность физлиц, риск и цена страхования жизни и здоровья, эмоции клиентов по биометрии.
Высокий риск — категория с наиболее тяжёлыми обязанностями. По состоянию на октябрь 2026 правила приложения III запланированы с 2 декабря 2027. Прозрачность статьи 50 уже действует. Пункт 5(b) приложения III закона ЕС об ИИ называет системы для «оценки кредитоспособности физических лиц или установления их кредитного рейтинга, кроме ИИ-систем обнаружения финансового мошенничества».
Пункт 5(c) называет «оценку рисков и ценообразование для физических лиц при страховании жизни и здоровья». Такие инструменты могут быть высокорисковыми и идут к ИТ и юристам до запуска. Оценка собственных продавцов может подпадать под занятость в 4(b) — отдельный вопрос HR и юристам.
Пункт 1(c) включает распознавание эмоций, определённое статьёй 3 как «определение или выведение эмоций или намерений физических лиц на основе биометрических данных». Инструмент звонков или поддержки, читающий настроение по голосу или лицу, тоже может быть высокорисковым и проходит тот же путь к ИТ и юристам.
Закон регулирует ИИ-системы. Обычная программная панель не становится ими только потому, что код написал ИИ. Вопрос — соответствует ли само развёрнутое средство определению ИИ-системы.
Отсутствие высокого риска не отменяет правила. По статье 50 системы, «непосредственно взаимодействующие с физическими лицами», должны сообщать, что это ИИ, если это не очевидно. Клиентский чат-бот обязан обозначать свою природу.
Отдельно статья 4 уже обязывает поставщиков и внедряющих обеспечивать меры ИИ-грамотности сотрудников и других использующих системы от их имени.
Часто задаваемые вопросы
Безопасно ли создавать CRM-инструмент с ChatGPT или Claude?
Разработка на примерах — малорисковая часть. Риск начинается с действующих секретов или клиентских данных и растёт с доступом других. До этого выделите узкие CRM-данные в окружении сервера или хранилище секретов, используемые только сервером. Закройте инструмент частной сетью или корпоративным входом от посторонних. До выполнения обоих условий используйте примеры.
Охватывает ли GDPR внутреннюю панель, невидимую клиентам?
Если GDPR действует для компании, внутренняя панель с персональными данными не исключение. Закон относится к обработке, не зрителю; данные — «любая информация об идентифицированном или идентифицируемом физическом лице» по статье 4. Применимость и охват старого основания определяют ответственные за приватность или юристы.
Являются ли суммы сделок и скидки персональными данными?
Обычно нет. Суммы воронки, прогнозы и прайсы — данные компании, защищённые ролями и журналом экспорта. Но сумма сделки или скидка может быть персональными данными, если относится к определимому человеку, например при покупке потребителем или сделке с индивидуальным предпринимателем, согласно определению статьи 4.
На какие компании распространяется CCPA?
На коммерческие компании, работающие в Калифорнии и достигающие хотя бы одного порога. California Privacy Protection Agency указывает инфляционно скорректированный порог выручки 2025 года 26 625 000 долларов. Страница прокурора называет ещё два: покупка, продажа или передача информации минимум 100 000 калифорнийских жителей или домохозяйств либо минимум 50 % годовой выручки от продажи или передачи потребительской информации. DPO, ответственный за приватность или юрист подтверждает применимость.



Обсуждение
Комментарии
Войдите, чтобы присоединиться к обсуждению.