

Когда компания RedAccess, специализирующаяся на безопасности, искала приложения, созданные инструментами ИИ для программирования и опубликованные на собственном хостинге этих инструментов, она обнаружила более 5 000 приложений практически без защиты или аутентификации. Среди экранов, которыми она поделилась с Wired, были «различные сведения о продажах и финансовые записи множества других компаний». Приложения, созданные ИИ, для финансовых команд могут оказаться по такому же открытому адресу, за которым находятся главная книга, зарплатные данные и еще не объявленные результаты.
Генеральный директор Replit Амджад Масад ответил, что «доступность публичных приложений в интернете является ожидаемым поведением». В отношении механизма он прав. По моему прочтению, раскрытие произошло из-за настройки видимости и пропущенной проверки, а и то и другое доступно человеку, создавшему инструмент.
Кратко (TL;DR)
- Финансовый инструмент, созданный ИИ, может допустить утечку данных из-за шести ошибок развертывания, каждая из которых подконтрольна создателю: публичная ссылка, пароли и ключи в коде или истории чата, доступ к базе данных на уровне администратора, проводки без второго согласующего, отправка данных внешним сервисам и незадокументированные изменения расчетов.
- Для каждой ошибки есть исправление, большинство из них можно выполнить через тот же инструмент ИИ, который создал приложение, и простая проверка, подтверждающая результат: например, запись, которую база данных отклоняет, или старый пароль, который больше не работает.
- По умолчанию держите финансовый инструмент в частной сети, добавьте вход через корпоративную учетную запись, когда он нужен людям вне финансовой команды, и передайте его ИТ, если он делает проводки в главной книге без второго согласующего, затрагивает карточные данные или поставляет цифры для финансовой отчетности, охватываемой SOX.
- Регион сервера определяет расположение основного хранилища VPS приложения, но резервные копии, журналы и сторонние сервисы могут создавать копии в других местах; соответствие всей системы требованиям является отдельным вопросом. Обсудите нормативные рамки своего региона со специалистами по соблюдению требований.
Ошибки развертывания, приводящие к утечкам финансовых данных
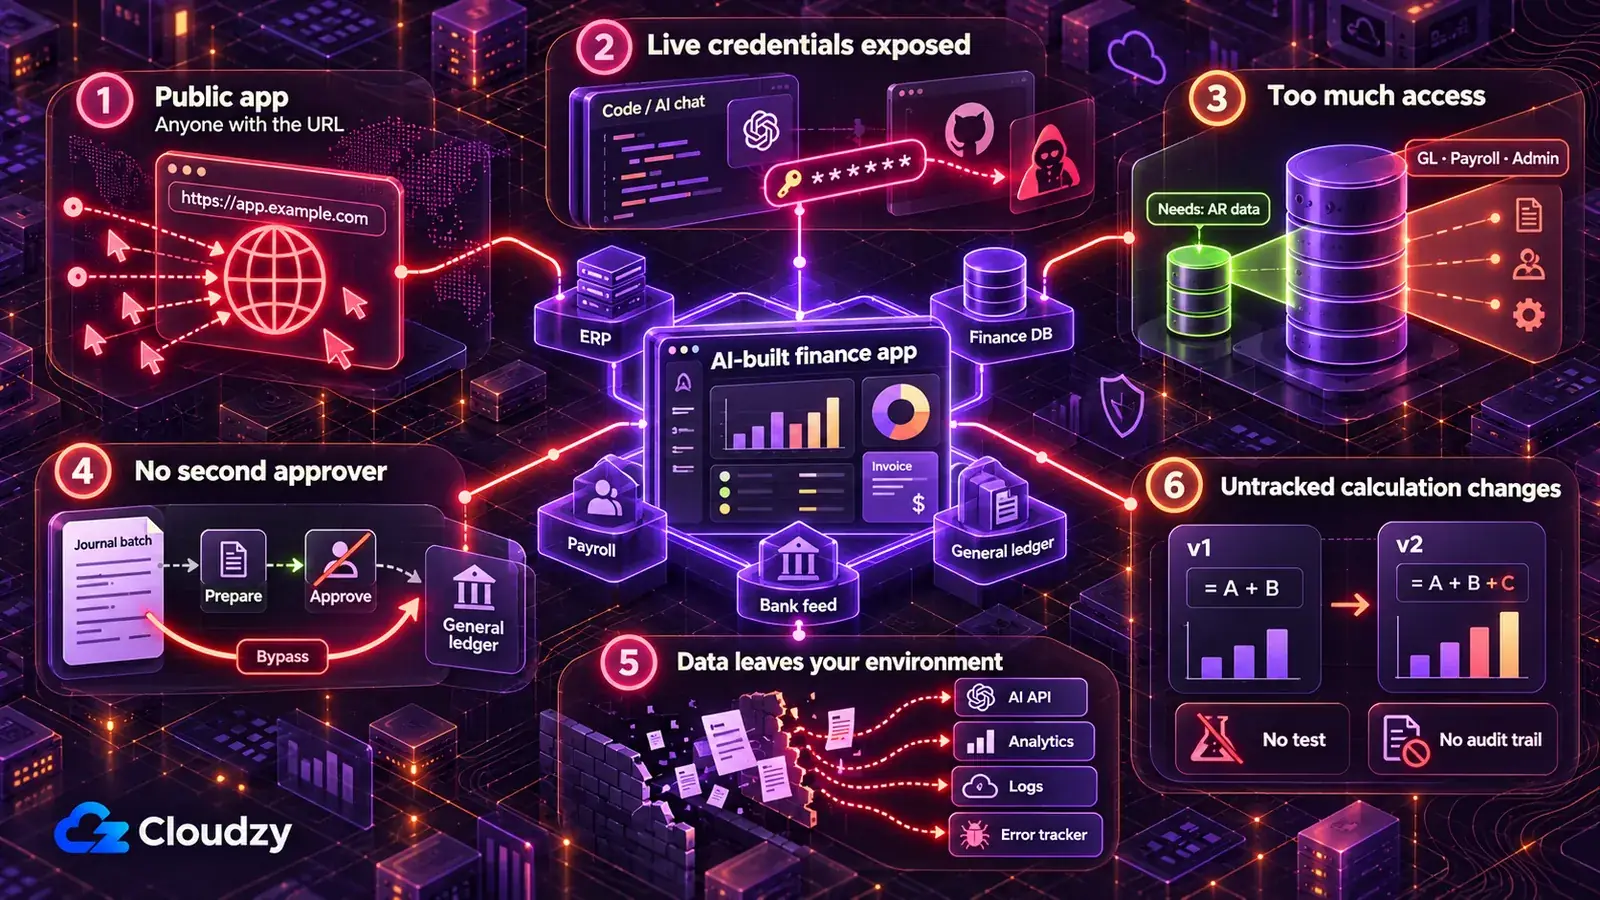
Финансовый инструмент, созданный ИИ, может допустить утечку данных из-за шести ошибок развертывания: размещения по публичной ссылке, хранения учетных данных в коде или чате, использования административного доступа там, где достаточно чтения, проводок без второго согласующего, отправки финансовых данных внешним сервисам и изменения расчетов без записи об этом. Каждый из этих вариантов по умолчанию удобен для демонстрации.
Каждое исправление ниже сопровождается запросом для инструмента ИИ, создавшего приложение; замените поля в квадратных скобках перед вставкой. Эти запросы написаны для статьи как непроверенные отправные точки, и сообщение инструмента ИИ о внесении изменения ничего не доказывает. Доказательством служит проверка под каждым запросом. Выполняйте запросы на коде с примерным или синтетическим набором данных и никогда не вставляйте в чат реальные записи или действующие ключи.
Размещение инструмента по публичной ссылке платформы ИИ
Панель прогноза денежных средств, оставленную публичной на хостинге платформы ИИ, может открыть любой, кому известен ее адрес, вместе со всем, что она показывает: анализом сроков кредиторской задолженности (AP), сравнением бюджета с фактом, результатами квартала до их объявления. Материал Wired о находках RedAccess описывает, как исследователи находили такие приложения простыми поисковыми запросами в Google и Bing по доменам поставщиков ИИ.
Некоторые из этих приложений лишь просили посетителей войти с любым адресом электронной почты. Вход, принимающий любой адрес электронной почты, не является контролем доступа.
Уберите реальные данные с хостинга поставщика. Пока инструмент не работает на сервере под вашим управлением (следующий раздел объясняет, где), разрабатывайте и демонстрируйте его на синтетическом наборе данных либо в песочнице или тестовой компании вашей ERP, если она есть, но никогда на реальной выгрузке. После изменения повторно разверните приложение, поскольку по адресу хостинга доступна последняя развернутая версия.
Создай синтетический набор данных для этого приложения, соответствующий таблицам и столбцам, которые оно читает: [перечисли таблицы и столбцы, например vendors, invoices, journal_lines].
Используй вымышленные названия поставщиков и клиентов, вымышленные номера банковских счетов и суммы в [валюта], ведущие себя как реальные учетные данные: каждая бухгалтерская проводка сбалансирована, а итоги вспомогательных регистров совпадают с [контрольным счетом AP / AR].
Настрой приложение на этот набор данных вместо любой реальной выгрузки и перечисли все измененные файлы или настройки.
Не проси у меня реальные записи.
Убедитесь, что это сработало: откройте адрес на хостинге поставщика в браузере без входа в систему либо попросите коллегу вне финансовой команды сделать это и убедитесь, что там только синтетические данные, требование входа или вообще ничего. Затем найдите в файлах данных приложения и репозитории три названия поставщиков или клиентов из вашей рабочей ERP: совпадений быть не должно. Наконец, откройте оборотно-сальдовую ведомость или сводку приложения и убедитесь, что общий дебет равен общему кредиту.
Хранение учетных данных ERP, банковского подключения и базы данных в коде или чате
Если там хранятся действующие учетные данные, любой, кто может прочитать историю чата, репозиторий или файл конфигурации MCP, может также получить с их помощью доступ к ERP, финансовой базе данных или интеграции банковских данных. MCP является соединителем, позволяющим инструменту ИИ, например Claude, напрямую взаимодействовать с ERP или базой данных, а его конфигурационный файл служит еще одним местом, где может оказаться пароль.
Отчет GitGuardian State of Secrets Sprawl 2026 выявил 24 008 уникальных секретов, раскрытых в конфигурационных файлах MCP; 14% из них были строками подключения к базам данных PostgreSQL. В публичных коммитах GitHub тот же отчет обнаружил, что коммиты с соавторством Claude Code раскрывали секреты примерно вдвое чаще базового уровня, и отметил, что человеческий фактор также остается критически важным.
Удаление сообщения из чата не устраняет раскрытие: любой обладатель копии чата, репозитория или его истории по-прежнему располагает значением. Для каждого пароля, ключа или токена, когда-либо находившегося в одном из этих мест, создайте новый в административной консоли ERP, базы данных или банковской интеграции и отключите старый. Именно это означает ротация учетных данных.
После этого приложение при запуске читает учетные данные из переменных окружения (именованных настроек вне кода), передаваемых слоем развертывания, то есть инструментом, собирающим и запускающим приложение на вашем сервере. HashiCorp Vault становится следующим шагом, когда несколько инструментов используют общие секреты и нуждаются в их ротации из одного места.
Собственные копии паролей команды должны храниться в менеджере паролей для людей, например Vaultwarden; работающее приложение читает свои значения из окружения. Начните с поиска всех жестко заданных секретов в коде, созданном ИИ.
Проверь этот проект на жестко заданные секреты. Найди все пароли, ключи API, токены доступа и строки подключения, в том числе в файлах .env, блокнотах, файлах конфигурации MCP и коде подключения к [название ERP / поставщик банковских данных / финансовая база данных].
Замени каждое значение в коде именованной переменной окружения и предоставь список имен переменных.
Убедись, что ни один файл с реальными значениями не включен в коммит репозитория, и перечисли все коммиты в истории репозитория, где встречается одно из этих значений.
Покажи только местоположения. Не выводи ни одного секретного значения.
Убедитесь, что это сработало: попробуйте старый пароль или токен самостоятельно либо попросите ИТ и ожидайте отказа. Затем найдите старые значения в текущих файлах проекта: их быть не должно. Совпадение, оставшееся в истории, перестает давать доступ только после подтверждения, что значение отозвано или срок его действия истек.
Подключение с административной учетной записью создателя, когда инструменту нужно только чтение
Панель анализа сроков дебиторской задолженности (AR) не должна иметь возможности изменять главную книгу (GL). Если инструмент подключается с административной учетной записью создателя, он наследует ее привилегии. Секретный ключ Supabase или устаревший ключ service_role дает повышенный доступ к данным проекта и обходит Row Level Security, поэтому его нельзя применять для обычного доступа только на чтение. Тогда отчет для одного анализа задолженности раскрывает всю главную книгу, включая зарплатные таблицы.
Возможность записи делает это дорогостоящим. Проверка Symbiotic Security 1 072 приложений, созданных ИИ и использующих Supabase, выявила 172 приложения, в которых любой мог удалять записи без аутентификации, 172, в которых любой мог изменять существующие записи, и 39 с таблицами, полностью доступными для чтения каждому обладателю публичного ключа.
Предоставьте инструменту учетные данные только для чтения и только для нужных таблиц. В ERP или базе данных это означает выделенного пользователя интеграции: отдельную учетную запись для инструмента с доступом на чтение к необходимым отчету объектам и ни к чему другому. В Supabase включите Row Level Security (правило базы данных, определяющее, какие строки может видеть каждый запрос) для каждой доступной извне таблицы, используемой инструментом, и проверьте также разрешения таблиц: они определяют, может ли роль вообще выполнять select, insert, update или delete. Роль финансового приложения только для чтения не должна иметь ненужных операций записи. Публикуемый ключ может находиться в браузерном коде, если RLS и разрешения минимальных привилегий настроены правильно. Секретные и устаревшие ключи service_role остаются на сервере и должны использоваться только для задач бэкенда, действительно требующих повышенного доступа и обеспечивающих собственную авторизацию.
Примечание: публикуемый ключ Supabase или устаревший ключ anon в JavaScript страницы является нормой. Документация Supabase по ключам API говорит, что он дает доступ только к разрешенному Row Level Security. Секретный ключ обходит Row Level Security, поэтому никогда не должен появляться в том, что отправляется браузеру.
Перечисли все операции чтения и записи этого приложения в [название ERP или базы данных], сгруппировав их по таблице или объекту.
Измени приложение так, чтобы оно только читало [нужные ему таблицы] и подключалось с отдельными учетными данными только для чтения, переданными через переменную окружения, никогда с моей учетной записью.
Если приложение использует Supabase: включи Row Level Security для каждой доступной извне таблицы, к которой оно обращается. Перечисли разрешения select, insert, update и delete для anon и authenticated. Для этого приложения только для чтения убери ненужные разрешения записи; если от одного из них зависит другое рабочее приложение, отметь это вместо изменения. Затем создай политики, при которых посетители без входа не могут ничего читать, а вошедшие пользователи могут читать только [правило, например строки своего центра затрат], и убедись, что ни один секретный или устаревший ключ service_role не появляется в файлах, отправляемых браузеру.
Перечисли созданные политики.
Убедитесь, что это сработало: с учетными данными инструмента попробуйте одну операцию записи, например изменение тестовой записи, и ожидайте отказа. Для Supabase запросите строки финансовой таблицы без входа и ожидайте пустого результата или ошибки.
Проводки в главной книге без второго согласующего
Импортер проводок, проводящий их напрямую, или генератор платежных файлов, отправляющий их прямо в банк, делает запускающего его человека одновременно составителем и согласующим. Одна ошибка дублирует начисления за месяц. Одно измененное поле направляет платеж поставщику на неверный счет. Это нарушение разделения обязанностей, которого финансовая служба не допускает между двумя людьми, и программа, созданная с помощником ИИ, не получает исключения.
Ущерб не остается в приложении. Ошибочная партия попадает в учет, где для ее отмены нужна корректирующая проводка и объяснение при закрытии периода; а если инструмент проводит записи под учетной записью создателя, каждая дублированная проводка содержит его имя.
Инструмент, созданный ИИ, читает и подготавливает; проводки и разрешение платежей выполняются в собственном процессе согласования ERP человеком, который не запускал инструмент. Каждая учетная система, с которой я работал, рассматривает запись и ее согласование как два события с двумя ответственными, и инструмент, созданный ИИ, заслуживает того же подхода.
На практике превратите каждую прямую проводку в черновую запись или подготовленный импорт, ожидающий согласования внутри ERP. Инструмент по-прежнему выполняет рутинную работу (сопоставление, проверку, сборку партии), а согласование остается в ERP рядом с остальными согласованиями, от которых зависит закрытие периода. Если ERP не имеет этапа согласования импорта, результатом инструмента становится файл, который второй человек сверяет со сводкой партии и сам импортирует.
Инструмент, которому необходимо автоматически проводить записи, создавать платежные файлы или изменять банковские реквизиты поставщиков, следует передать ИТ при условиях из следующего раздела.
Перечисли все места, где это приложение создает, изменяет или проводит [бухгалтерские проводки / счета / платежи] в [название ERP].
Измени каждое так, чтобы приложение создавало черновую запись или подготовленный импорт, требующий согласования в [название ERP] до проведения. Если в [название ERP] нет этапа согласования импорта, вместо этого создавай файл импорта и ничего не проводи.
Удали все пути выполнения кода, проводящие записи или разрешающие платеж без этого согласования.
Для каждой партии создай сводку с числом строк, общим дебетом и общим кредитом.
Перечисли все, что по-прежнему проводит записи напрямую, чтобы я мог это проверить.
Убедитесь, что это сработало: запустите одну партию на примерных данных. Ничего не должно появляться как проведенное, пока второй пользователь не согласует это в ERP. Затем сравните сводку партии с тем, что ERP показывает для этой партии: число строк, общий дебет и общий кредит должны совпасть точно. Разница в одну строку означает несостоявшуюся сверку, а не проблему округления.
Отправка финансовых данных сервисам вне вашего контроля
Функция комментариев к отклонениям, отправляющая полную выгрузку главной книги в API ИИ, передает каждую строку третьей стороне. Есть еще два менее заметных канала: скрипт аналитики на странице, сообщающий поставщику о каждом посещении, и трекер ошибок или журнал, сохраняющий полные тела запросов, где могут оказаться зарплатные строки, банковские реквизиты клиентов и еще не опубликованные цифры.
Для внутреннего инструмента, созданного финансовой командой, не отправляйте еще не опубликованные результаты и зарплатные данные сторонним сервисам, если сервис и конкретный поток данных не были явно одобрены в рамках процедуры вашей организации по поставщикам, безопасности и соблюдению требований. Для всего остального перечислите все адресаты и отправляйте в каждом вызове только необходимые поля. Хранит ли внешний сервис полученное или обучается на нем, должен выяснить тот, кто подписывает договоры с поставщиками, проверив условия самого поставщика. Если команда хочет знать частоту использования инструмента, самостоятельно размещенный инструмент аналитики вроде Umami сохраняет просмотры страниц на вашем собственном сервере.
Перечисли все места, где приложение отправляет данные за пределы [нашего сервера], включая API ИИ, скрипты аналитики, отслеживание ошибок, электронную почту, вебхуки и файлы журналов.
Для каждого адресата перечисли в точности получаемые им поля.
Отметь все, что содержит [суммы зарплаты / номера банковских счетов / еще не опубликованные результаты / имена клиентов].
Для каждого отмеченного элемента покажи, как отправлять меньше полей или не отправлять их вовсе, и внеси изменение только после моего подтверждения.
Убедитесь, что это сработало: запустите каждую функцию один раз с примерными данными, содержащими узнаваемый вымышленный номер счета и вымышленную сумму зарплаты. Найдите оба значения в трекере ошибок и журналах: их быть не должно. Для канала API ИИ настройте запись исходящего тела запроса в журнал во время этого тестового запуска, найдите те же два значения и убедитесь, что ни одного нет, а присутствуют только одобренные поля. После этого отключите такое журналирование.
Изменение расчетов без записи об этом и без сверки
В калькуляторе начислений или валидаторе графика признания выручки код является средством контроля. Измените одну формулу, и цифры при закрытии периода изменятся вместе с ней; без контроля версий никто не сможет сказать, кто, что и когда изменил.
В комментариях к ветке бухгалтерской фирмы CPA в r/ClaudeAI о внутренних инструментах, созданных с Claude Code, один участник прямо обозначил ограничение: «„бухгалтер + claude code“ работает, пока не столкнешься с требованиями к аудиторскому следу. Именно это настоящий потолок».
Зафиксируйте сегодняшнее поведение до любых изменений; когда результаты зафиксированы, логику можно улучшать без незаметного расхождения итогов. Храните код в системе контроля версий, которая записывает каждое изменение с автором и датой.
Напишите тесты, запускающие инструмент на фиксированном примерном файле и сравнивающие результаты с записанным эталоном, чтобы код проходил сверку до выпуска любого изменения. Зафиксированный тест защищает все записанное, включая ошибки, поэтому перед доверием эталону сверьте его итоги с итогами ERP за этот период.
Требуйте, чтобы второй человек проверял любое изменение логики расчетов, и сверяйте каждый рабочий запуск с собственными итогами ERP.
Добавь проект в систему контроля версий, если это еще не сделано, и перечисли файлы, содержащие логику расчетов.
Напиши тесты, запускающие приложение на [примерный файл] и записывающие сегодняшние результаты: число строк и итоги по [счет / организация / период].
До сохранения записанных результатов покажи мне итоги, чтобы я мог сверить их с [название ERP] за [период].
Любое изменение, меняющее один из этих итогов, должно приводить к провалу теста.
Не изменяй логику расчетов во время написания тестов.
Убедитесь, что это сработало: намеренно измените один расчет, например правило округления, и убедитесь, что тест не проходит. Отмените изменение и убедитесь, что все тесты снова проходят.
Частная сеть по умолчанию, корпоративный вход для большего числа пользователей, ИТ для главной книги
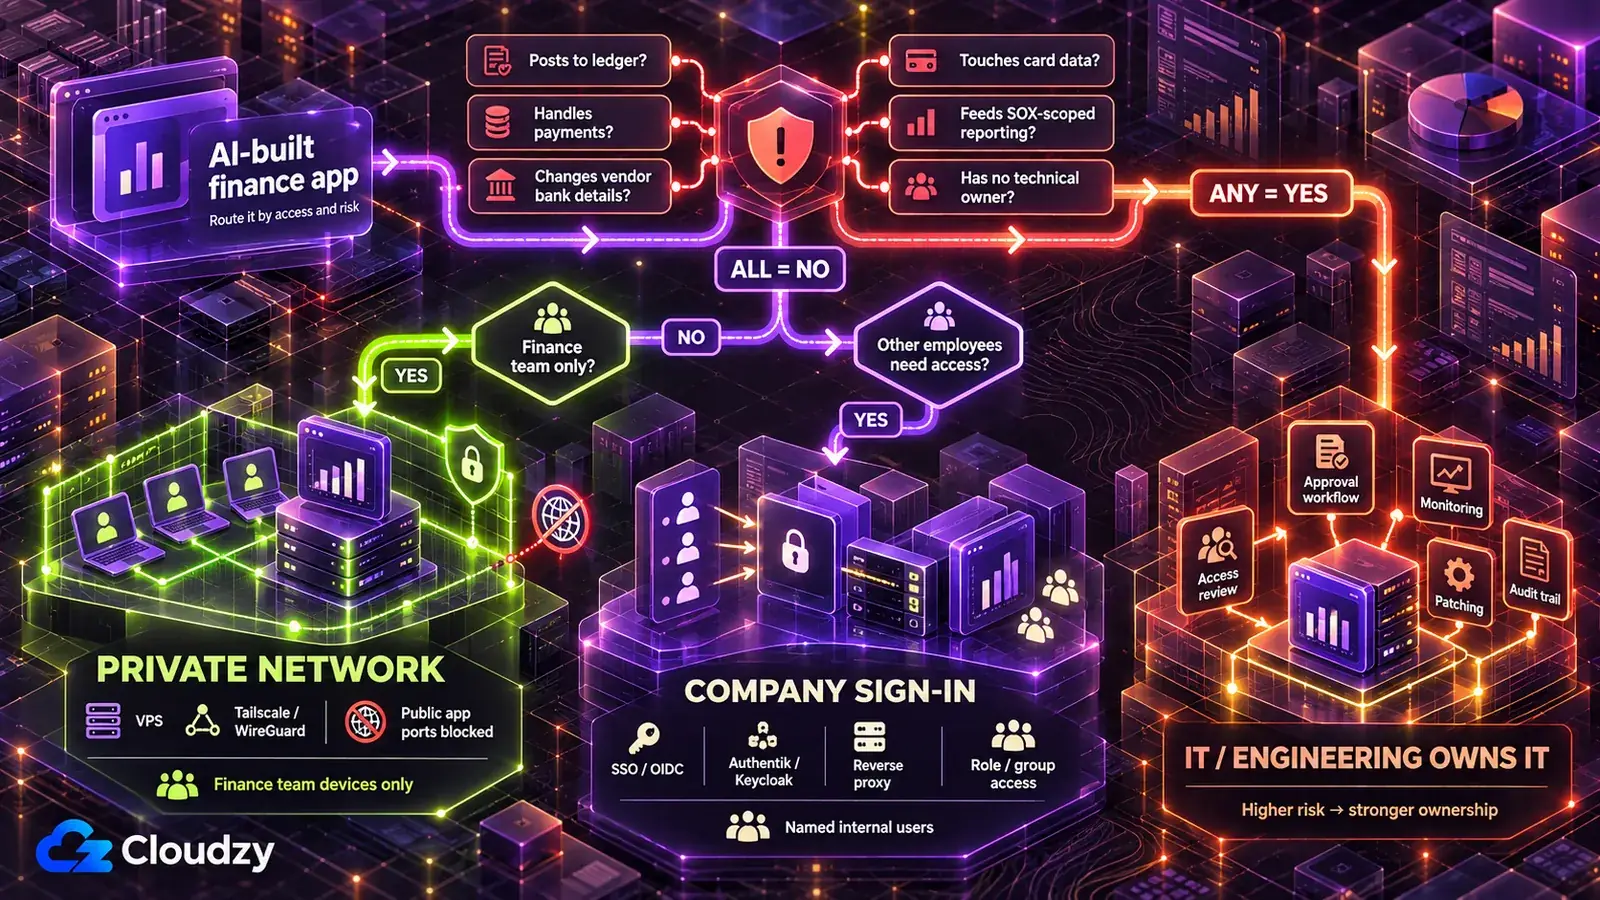
Реальные финансовые данные никогда не остаются на хостинге инструмента ИИ. Чтобы безопасно развернуть созданное ИИ финансовое приложение только для финансовой команды, разместите его на контролируемом вами сервере, доступном исключительно через частную сеть. Добавьте корпоративный вход, когда оно нужно людям вне команды, и передайте его ИТ, если верно любое условие из списка ниже.
VPS является арендуемым виртуальным сервером, операционной системой и программным стеком которого управляете вы. Частная сеть (tailnet в терминах Tailscale) соединяет одобренные устройства с этим сервером. Чтобы убрать инструмент из открытого интернета, все равно нужно заблокировать публичный входящий доступ к приложению, например серверным межсетевым экраном, и предоставить его только через интерфейс VPN или tailnet. Провайдер идентификации хранит корпоративные учетные записи пользователей, а обратный прокси служит привратником перед приложением, сначала отправляющим каждый запрос через вход в систему.
| Уровень развертывания | Кто может получить доступ | Подходит для | На чем работает |
|---|---|---|---|
| Только частная сеть | Финансовая команда на собственных устройствах | Помощники сверки, прогнозы денежных средств, списки проверок закрытия периода, все, что показывает еще не опубликованные цифры | VPS со слоем развертывания вроде Coolify или Dokku, доступный только через Tailscale или WireGuard |
| Корпоративный вход перед приложением | Конкретные сотрудники компании, например ответственные за бюджеты и руководители отделов | Представления бюджета в сравнении с фактом, заявки на расходы | Уровень 1 плюс провайдер идентификации (Authentik или Keycloak) за обратным прокси (Caddy или Nginx Proxy Manager) |
| Ответственность ИТ или инженерной команды | Те, кому ИТ предоставит доступ | Любой инструмент, отвечающий условию из списка передачи ИТ | Собственная платформа ИТ |
Собственный хостинг инструмента ИИ не включен в таблицу по причинам, изложенным в первой ошибке. То же относится к корпоративной платформе развертывания вроде Northflank, подходящей более крупным организациям, уже заложившим в бюджет поставщиков платформ и необходимые проверки. Для инструмента отдела с несколькими пользователями это избыточные договорные обязательства.
По моему опыту, из двух вариантов частной сети Tailscale развертывается быстрее, но Tailscale сам размещает сервис координации. WireGuard является полностью самостоятельно размещаемым вариантом.
Почему я выбираю частную сеть по умолчанию: инструмент, не отвечающий из интернета, нельзя найти поиском или атаковать через его страницу входа, тогда как страница входа, написанная ИИ, надежна лишь настолько, насколько надежен стоящий за ней код ИИ. Если приложение нужно открыть за пределами частной сети, корпоративный вход добавляет перед ним управляемый слой аутентификации, поэтому он идет вторым.
Когда ответственным за бюджеты нужен доступ, замените собственный вход инструмента корпоративным, также называемым единым входом (SSO): люди используют имеющуюся корпоративную учетную запись, поэтому ее отключение блокирует новые входы; настройте отзыв сессий, back-channel logout или достаточно короткий срок жизни сессий, чтобы существующие не сохранялись надолго. Запрос использует OIDC, стандартный протокол входа, поддерживаемый и Authentik, и Keycloak.
Замени собственный вход приложения корпоративным через [Authentik / Keycloak / наш провайдер идентификации] с использованием OIDC.
Считывай группу каждого пользователя из данных входа.
Разреши [зарплатные страницы] только участникам [название группы] и применяй это правило на сервере для каждой страницы, каждой выгрузки и каждой конечной точки API, а не только в меню.
Отклоняй каждый запрос без действительного входа в систему.
Убедитесь, что это сработало: войдите тестовой учетной записью, не входящей в группу, напрямую запросите ограниченную страницу и адрес ее выгрузки или API и ожидайте отказа в обоих случаях. Затем отключите тестовую учетную запись у провайдера идентификации и убедитесь, что она не может начать новую сессию. Также подтвердите, что существующая сессия отзывается или истекает в настроенный срок.
Некоторые инструменты вообще не должны оставаться у команды. Передайте инструмент ИТ или инженерной команде, если верно хотя бы одно из условий:
- Он проводит записи в главной книге или другой основной системе учета без согласования человеком в ERP.
- Он создает платежные файлы, разрешает платежи или изменяет банковские реквизиты поставщиков.
- Его результаты используются в финансовой отчетности организации, зарегистрированной в SEC, что может включить инструмент во внутренний контроль финансовой отчетности (ICFR). Обсудите это с внутренним аудитом до применения при закрытии периода; для эмитентов, подпадающих под раздел 404(b) SOX, внешний аудитор также может проверять соответствующие средства контроля.
- Он хранит, обрабатывает или передает данные платежных карт.
- Он оценивает кредитоспособность физических лиц.
- Никто в команде не возьмет ответственность за исправления безопасности, проверки доступа и вывод инструмента из эксплуатации.
Шестое условие значимее, чем кажется. При самостоятельном размещении вы отвечаете за обновления, резервные копии и мониторинг, а финансовый инструмент, который никто не обслуживает, безопаснее передать ИТ. ИТ может действовать медленнее; это цена управления, которого требуют эти условия.
Для уровней 1 и 2 сервер, слой развертывания, частная сеть и, для уровня 2, провайдер идентификации должны быть готовы до первого открытия инструмента, а финансовая команда без инженера должна настроить это самостоятельно. На нашем Linux VPS вы получаете root-доступ. Coolify и WireGuard доступны для развертывания одним нажатием; Tailscale устанавливается официальным установщиком одной командой, а Authentik работает на официальном стеке Docker Compose. Тогда часы команды можно направить на исправления выше вместо сборки стека развертывания с нуля. Среди наших локаций есть Франкфурт и Амстердам в ЕС, Лондон в Великобритании и несколько городов США, что позволяет выбрать регион основного хранилища VPS приложения; приемлемость выбора остается вопросом соблюдения требований.
Правила для обсуждения со специалистами по соблюдению требований по регионам
Применимые нормативные рамки зависят от того, какие данные затрагивает инструмент и где находятся компания и люди, представленные в данных. Зарплатная таблица с оплатой сотрудников ЕС и график выручки, используемый в отчетности компании, котирующейся в США, могут подпадать под разные рамки.
Ничто в этой статье не является юридической консультацией. Таблица ниже перечисляет рамки для обсуждения со специалистами по соблюдению требований, но не определяет, применима ли к вам какая-либо из них.
| Где / когда | Нормативные рамки соблюдения требований | Вопрос специалистам по соблюдению требований | Где прочитать |
|---|---|---|---|
| США, компании, отчитывающиеся перед SEC | Раздел 404 Sarbanes-Oxley, внутренний контроль финансовой отчетности (ICFR) | Используются ли результаты этого инструмента в финансовой отчетности и должен ли он входить в наш перечень средств контроля? | AS 2201 PCAOB |
| ЕС, персональные данные (зарплата, расходы сотрудников, банковские реквизиты клиентов) | GDPR | Каково наше законное основание для этих данных в этом инструменте и соответствуют ли его меры безопасности статье 32? | Руководство EDPB по защите персональных данных |
| Великобритания, персональные данные | UK GDPR | Каково наше законное основание по UK GDPR и отвечает ли инструмент принципу безопасности? | Руководство ICO по принципам защиты данных |
| Везде, где задействованы карточные данные | PCI DSS (отраслевой стандарт, сам по себе не являющийся законом) | Включает ли инструмент карточные данные в область применения и может ли он вообще избежать обращения к ним? | PCI Security Standards Council о PCI DSS |
| ЕС, если инструмент оценивает кредитоспособность физических лиц (по действующему графику правила высокого риска из Приложения III применяются с 2 декабря 2027 года) | EU AI Act, категория высокого риска (ИИ для обнаружения финансового мошенничества является исключением) | Является ли это системой ИИ высокого риска согласно Приложению III? | Страница Европейской комиссии об AI Act; Приложение III AI Act |
| Персональные данные ЕС или Великобритании, предоставляемые отдельному получателю за пределами соответствующей юрисдикции, либо клиентские договоры, устанавливающие место хранения записей | Глава V GDPR, британские правила международной передачи данных, ваши договоры с клиентами | Могут ли эти данные находиться на сервере в [местоположение] и ограничивает ли это какой-либо договор с клиентом? | Руководство EDPB по международной передаче данных; Рекомендации ICO по международной передаче данных |
В строке SOX AS 2201 является стандартом PCAOB для аудиторского подтверждения, на которое ссылается раздел 404(b) закона Sarbanes-Oxley; он включает средства контроля бухгалтерских проводок и корректировок в процессе подготовки финансовой отчетности на конец периода в число средств, оцениваемых аудитором при рассмотрении риска мошенничества. За пределами этих регионов начните с сайта национального регулятора по защите данных. Расположение сервера определяет место его основного хранилища; оно не сообщает, где находится каждая резервная копия, журнал или сторонняя копия, и само по себе не обеспечивает соответствия ни одной из перечисленных рамок.
Часто задаваемые вопросы
Безопасен ли вайб-кодинг для финансовых инструментов?
Он может быть безопасным, когда устранены пробелы, остающиеся после демонстрации; я рассматриваю доказательства скорее как проблему развертывания, чем программирования. Финансовый инструмент рискованнее личного проекта, потому что читает ERP и может делать записи в учете. Как только он проводит записи без второго согласующего, обрабатывает платежи или затрагивает карточные данные, его следует передать ИТ.
Что такое теневой ИИ в финансах?
Теневой ИИ означает инструменты ИИ или созданные ИИ приложения, используемые с корпоративными данными без ведома или одобрения ИТ, например подключенную к ERP панель прогнозов, которую ИТ никогда не видело. Согласно сообщению IBM, отчет IBM Cost of a Data Breach Report за 2025 год выявил, что у организаций с высоким уровнем теневого ИИ средние расходы на утечку были на 670 000 долларов выше, чем у организаций с низким уровнем или без него.
Что показать внутреннему аудиту или внешнему аудитору?
До применения инструмента при закрытии периода предоставьте четыре вещи: где он работает и кто имеет доступ, историю изменений с тестами зафиксированных результатов, порядок согласования проводок в ERP и доказательства сверки каждой партии с итогами ERP. Требования определяет аудитор; эти материалы дают ему конкретный предмет для оценки.
Кто отвечает за финансовый инструмент, созданный ИИ, после ухода его создателя?
До запуска назначьте ответственного в финансовой команде и техническое контактное лицо. Используйте служебные учетные данные вместо личной учетной записи создателя и предоставляйте доступ через корпоративный вход, чтобы отключение корпоративной учетной записи ушедшего сотрудника блокировало новые входы, а существующие сессии отзывались или истекали согласно вашей политике сессий. Вывод инструмента из эксплуатации означает отключение его учетных данных, сохранение того, что требует политика хранения, удаление остального и остановку инструмента.



Обсуждение
Комментарии
Войдите, чтобы присоединиться к обсуждению.