
Компания RedAccess, работающая в сфере безопасности, искала приложения, созданные инструментами программирования с ИИ и опубликованные на собственном хостинге этих инструментов, и обнаружила более 5 000 приложений практически без какой-либо защиты или аутентификации. Среди снимков экрана, переданных Wired, было нечто похожее на распределение рабочих заданий в больнице, вместе с личной информацией врачей.
Инструменты программирования с ИИ упростили создание приложений. Раскрытие данных в приложениях для HR-команд, созданных с помощью ИИ, происходит позже, когда учет отпусков или форма оценки собеседований запускается точно так же, как демонстрировалась: общедоступная ссылка, одна учетная запись администратора и вся таблица сотрудников за ней.
Кратко (TL;DR)
- Инструмент, помогающий решать, кого нанять или повысить либо как оценивать людей, может относиться к категории высокого риска по Закону ЕС об ИИ. До оценки кого-либо его нужно передать ИТ и юристам или DPO.
- Записи сотрудников никогда не должны находиться на собственном хостинге инструмента программирования с ИИ. По умолчанию это сервер под контролем команды, доступный только через частную сеть; когда доступ нужен руководителям или всем сотрудникам, перед приложением добавляется вход через корпоративную учетную запись.
- Исправления выполняются через тот же ИИ-инструмент, который создал приложение: сократите читаемые поля, предоставьте HR-администраторам, руководителям и сотрудникам разные представления, уберите учетные данные из кода, уменьшите объем отправляемых наружу данных, регистрируйте, кто открывает какие записи, и обрабатывайте запросы на удаление с учетом обязательных сроков хранения. Каждое исправление подтверждает проверка, которую вы выполняете сами, а не отчет ИИ.
- Доступ к инструменту должен прекращаться в день окончания трудовых отношений, за него должен отвечать конкретный человек, а выбор расположения сервера сам по себе не обеспечивает соблюдение требований.
Ошибки развертывания, раскрывающие данные сотрудников
HR-инструмент, созданный с помощью ИИ, раскрывает данные сотрудников любому, кто найдет ссылку, обладателям учетных данных, вставленных в чат или код, коллегам, открывающим чужие записи, внешним сервисам, которым он отправляет данные, и уволившимся людям — без регистрации того, кто просматривал информацию. Чтение всей таблицы сотрудников расширяет каждый из этих путей.
| Ошибка | Что раскрывается | Исправление | Где исправляется |
|---|---|---|---|
| Публикация на собственном хостинге ИИ-инструмента с общедоступной ссылкой | Примечания об адаптации условий труда и медицинских отпусках в системе учета отпусков, доступные любому обладателю URL | Перенести приложение на сервер под контролем команды, в частную сеть | Среда размещения |
| Вставка пароля базы данных или API-токена HRIS либо системы расчета зарплаты в чат или код | Любой обладатель истории чата или репозитория может получить доступ к HR-системе, включая SSN и национальные идентификационные номера | Заменить учетные данные и убрать их из кода | Учетные данные |
| Чтение всей таблицы сотрудников, когда инструменту нужны три столбца | SSN, зарплата, иммиграционный статус и статус разрешения на работу находятся в инструменте, созданном для отображения остатков отпусков | Учетная запись базы данных с доступом только к нужным инструменту полям | Поля |
| Каждый вошедший пользователь видит все записи | Руководители видят зарплаты коллег; оценки работы доступны всей компании | Три роли с проверкой на сервере | Роли |
| Отправка данных кандидатов внешним сервисам | Персональные данные кандидатов в процессе найма (резюме, заметки собеседований) копируются в API ИИ или аналитический скрипт | Проверить, что уходит из инструмента, и сократить объем | Исходящие данные |
| Доступ, сохраняющийся после увольнения | Учетная запись уволившегося сотрудника или собственная административная учетная запись создателя по-прежнему открывает записи всех сотрудников | Корпоративный вход и отзыв сеансов, чтобы процедура увольнения закрывала доступ | Отключение доступа при увольнении |
| Нет записей о том, кто что открыл или удалил | Никто не может определить, кто просматривал файл об адаптации условий труда, а запрос на удаление нельзя безопасно выполнить | Журнал аудита только с добавлением записей и инструмент удаления, соблюдающий требования к хранению | Журнал аудита и удаление |
Именно первую ошибку RedAccess обнаружила в массовом масштабе. В материале Wired о результатах RedAccess три из четырех компаний, предлагающих программирование с ИИ, оспорили заявления исследователей (четвертая не ответила), но не отрицали, что найденные RedAccess приложения, созданные посредством вайб-кодинга, остались открытыми. Я вижу в этом проблему конфигурации и пропущенный этап проверки.
Проверьте, помогает ли инструмент решать, кого нанять, повысить или оценить
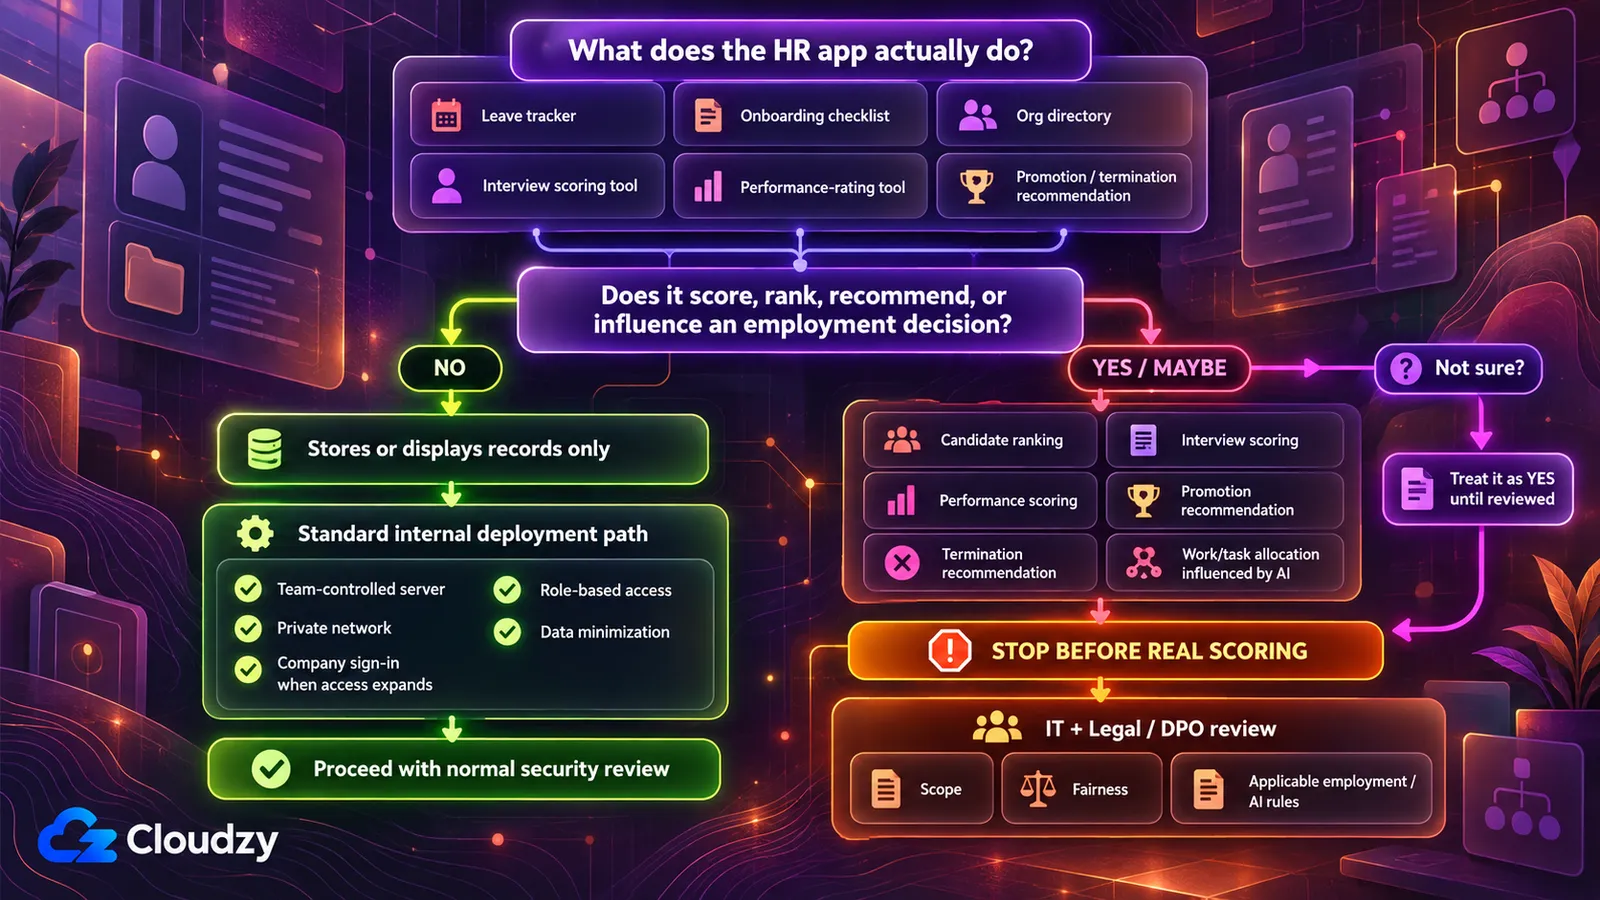
Сам по себе факт создания с помощью инструмента программирования с ИИ не делает HR-инструмент высокорисковым по Закону ЕС об ИИ. Это определяется его функциями. Приложение III к Закону ЕС об ИИ перечисляет системы ИИ для набора и отбора людей, принятия решений о повышении, увольнении и распределении задач, а также мониторинга и оценки работы.
Поэтому прежде чем выбирать место размещения инструмента, задайте один вопрос: принимает ли он решения или влияет на решения о найме, повышении, увольнении, назначении работы либо оценке результатов людей?
Система учета отпусков, список задач адаптации новичков или справочник организации хранят и отображают записи, поэтому ответ для них — «нет». Форма оценки собеседования, ранжирующая кандидатов, или инструмент оценки работы, выставляющий баллы людям (особенно если это делает модель ИИ), могут относиться к ответу «да». Когда я не могу определить, к какой стороне относится инструмент, я считаю ответ положительным и оставляю ИТ и юристам возможность убедить меня в обратном.
Закон не ограничивается компаниями ЕС: статья 2 охватывает поставщиков и организации, использующие системы ИИ за пределами ЕС, когда результаты этих систем используются в ЕС. Согласно статье 113 с поправками, обязательства для высокорисковых систем из Приложения III применяются с 2 декабря 2027 года. Они включают систему управления рисками, управление данными, техническую документацию, ведение записей, прозрачность для использующих организаций и человеческий контроль (статьи 9–14); оценивать эти обязательства должны ИТ и юристы.
Если ответ положительный, остановитесь до того, как инструмент оценит хотя бы одного реального кандидата или сотрудника. Передайте его ИТ и ответственному за юридические вопросы или защиту данных (DPO, если такая должность есть). Эта проверка не определяет, подпадает ли конкретный инструмент под закон; она показывает, кто должен это решить. Некоторые штаты США тоже регулируют автоматизированные решения о найме; эти правила приведены в таблице ниже.
Можно заранее подготовить эту проверку. Я попросил бы ИИ-инструмент искать аргументы против собственной системы оценки, а не защищать ее:
Это приложение оценивает или ранжирует кандидатов на работу либо сотрудников. Перечисли все поля данных и каждый шаг вычислений, участвующие в формировании оценки или рейтинга. Для каждого укажи, может ли он прямо или косвенно отражать защищенный признак: возраст, расу, пол, гражданство, этническое происхождение, инвалидность, беременность, религию или сексуальную ориентацию. Если не уверен, скажи об этом вместо предположений. Затем укажи все вопросы справедливости этой оценки, о которых я не спросил, но должен был спросить.
Проверка: рассматривайте ответ как исходный список для проверяющих инструмент людей, а не окончательное заключение, и передайте его вместе с самим инструментом. Выполнение этого запроса не является аудитом предвзятости и не выполняет никаких законодательных требований.
Где должен работать HR-инструмент
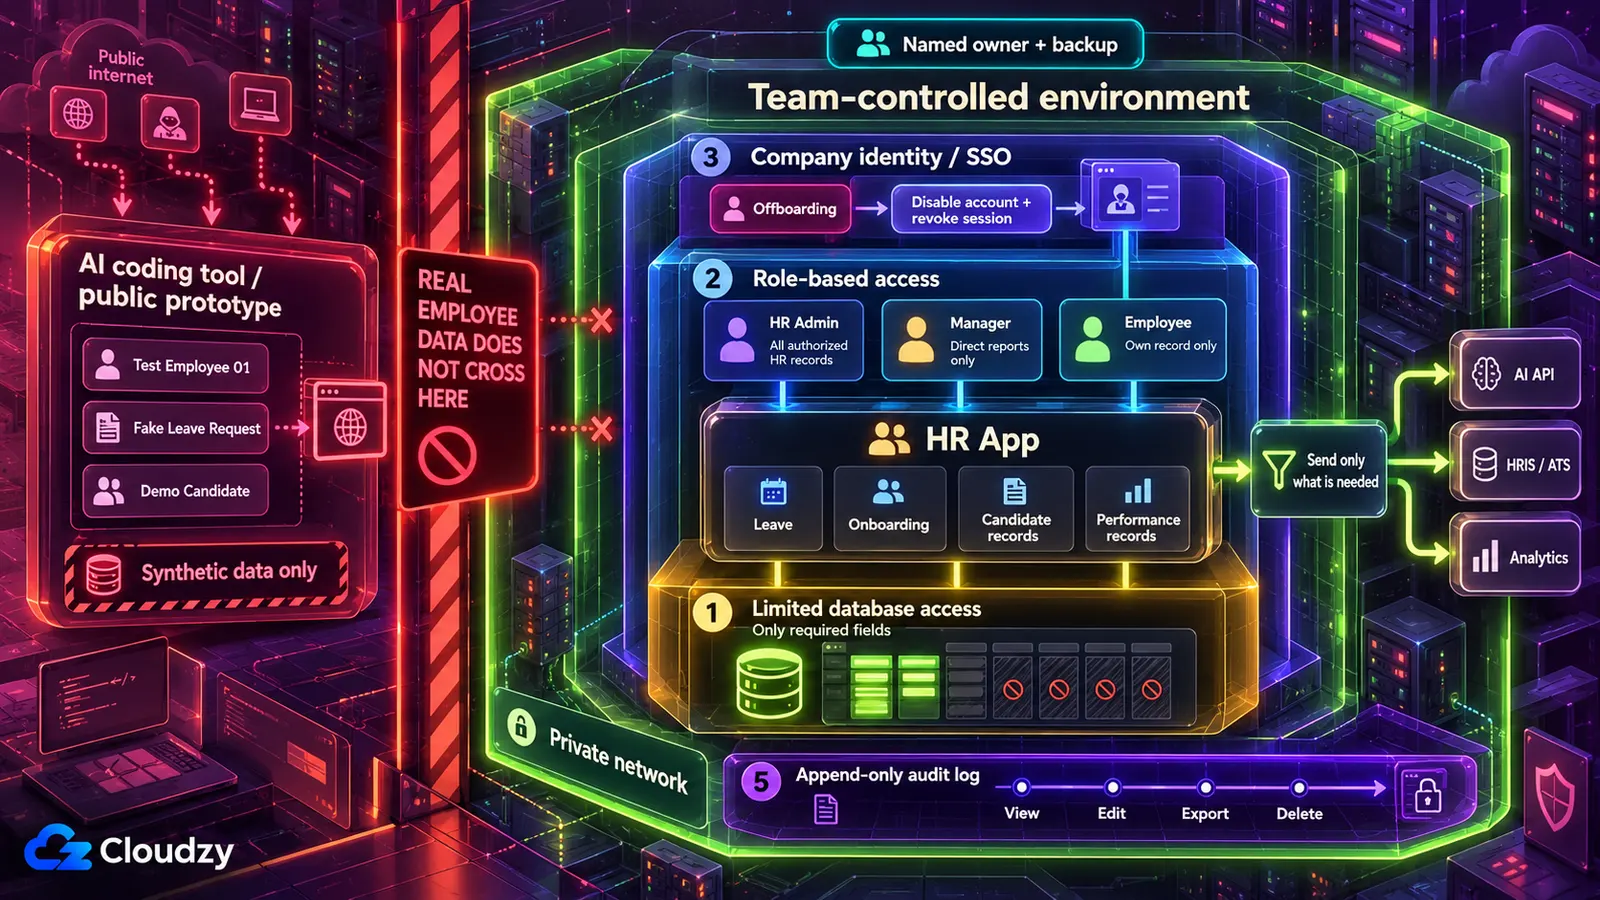
Не размещайте записи сотрудников на собственном хостинге ИИ-инструмента. Для инструмента, которым пользуется только HR-команда, по умолчанию выбирается сервер под контролем команды, доступный лишь через частную сеть; когда он нужен руководителям или сотрудникам, перед ним добавляется корпоративный вход. Инструмент, не прошедший проверку влияния на решения о найме, или инструмент, за сервер которого некому отвечать, передается ИТ.
Публикация на собственном хостинге инструмента программирования с ИИ размещает приложение по адресу в домене поставщика, и если доступ не установлен как закрытый, его может открыть любой, кто найдет адрес. RedAccess обнаружила тысячи таких приложений с помощью обычного поиска в Google и Bing по этим доменам. Частная сеть работает наоборот: инструмент отвечает только подключенным к ней устройствам. Корпоративный вход (единый вход) означает, что коллеги открывают инструмент через уже используемую корпоративную учетную запись, которую проверяет поставщик удостоверений — сервис управления этими учетными записями.
| Среда размещения | Когда подходит | Когда не подходит |
|---|---|---|
| Собственный хостинг ИИ-инструмента | Создание и тестирование с вымышленными записями сотрудников | Когда добавляется любая реальная запись |
| Сервер под контролем команды, доступный только через частную сеть | Инструменты только для HR-команды: управление отпусками, отслеживание адаптации новичков, планирование численности | Когда некому отвечать за сервер |
| Тот же сервер с корпоративным входом перед приложением | Когда доступ нужен руководителям или всем сотрудникам | Когда некому отвечать за сервер или отсутствует корпоративная система идентификации для подключения |
| Управляемая платформа развертывания | Крупные организации, уже выделяющие бюджет на поставщиков платформ и их проверку | Небольшая HR-команда, у которой нет соответствующей статьи бюджета |
| ИТ или собственная команда разработки | Инструмент не прошел проверку влияния на решения о найме, у ИТ есть ресурсы или некому отвечать за сервер | Всегда подходящий выбор, который лишь иногда недоступен |
Пока инструмент не работает на собственном сервере команды, создавайте и тестируйте его на синтетических данных — вымышленных именах, зарплатах и датах отпусков, похожих на настоящие. Бесплатный туннель от ноутбука к общедоступному адресу открыт так же, как хостинг поставщика, поэтому тоже относится к этапу демонстрации.
Почему частная сеть, а не уже имеющаяся в приложении страница входа? Частная сеть означает, что инструмент вообще не отвечает извне, поэтому посторонние не могут загрузить его, исследовать или подбирать пароли. Страницы входа, написанной ИИ-инструментом, самой по себе недостаточно. Она доступна всем, и ее надежность ограничена сгенерированным кодом за ней. Отчет Veracode о безопасности кода GenAI за 2025 год показал, что 45% проверенных образцов кода, полученных от более чем 100 моделей, не прошли тесты безопасности из-за уязвимости OWASP Top 10 (из широко используемого списка наиболее критичных рисков безопасности веб-приложений). Поэтому я предпочел бы поставить защиту перед приложением, а не полагаться на ту, что написал ИИ.
При передаче в эксплуатацию инструмент работает на VPS (арендованном сервере, полностью контролируемом командой) под управлением средства развертывания вроде Coolify или Dokku, которое запускает приложение из его кода; Coolify также позволяет через панель управления откатить неудачное обновление к предыдущей версии. Выбор между Coolify и Dokku во многом зависит от количества приложений на сервере и предпочтения ИТ-специалиста работать через панель управления. Частную сеть обеспечивает Tailscale или WireGuard. Tailscale настраивается быстрее, но его координационный сервис управляется Tailscale, тогда как WireGuard полностью размещается самостоятельно. Корпоративный вход обеспечивает поставщик удостоверений вроде Authentik или Keycloak. Обратный прокси, например Caddy или Nginx Proxy Manager, добавляет HTTPS там, где вход доступен из интернета. Эту часть нужно передать ИТ-специалисту вместе с контрольным списком в конце.
Исправления в виде запросов к вашему ИИ-инструменту
Большая часть работы по безопасному развертыванию HR-приложения, созданного с помощью ИИ, выполняется через создавший его инструмент, но только по запросу. Как сказал Wired исследователь безопасности Joel Margolis, инструменты программирования с ИИ «делают то, что вы просите. И если вы не просите сделать это безопасно, они не станут прилагать дополнительные усилия ради этого».
Используйте каждый запрос ниже как отправную точку и изменяйте названия полей и роли под свой инструмент. Я рассматриваю ИИ-инструмент как инженера, а себя как проверяющего, поэтому его отчет о выполнении изменений — это черновик. Проверка под каждым запросом служит доказательством, и ни одна из них не требует чтения кода. Если проверка не проходит, исправление возвращается ИИ-инструменту, а вывод записывается в файл правил для вашего ИИ-инструмента, чтобы следующая сессия начиналась с него. Каждый запрос также просит инструмент отмечать неуверенность; помощник, признающий пробелы, полезнее того, кто звучит уверенно. Выполняйте запросы на коде и вымышленных записях, никогда не вставляя в чат реальные записи или пароли.
Найдите поля сотрудников, используемые инструментом, и закройте доступ к остальным
Нельзя закрыть доступ к полю, если вы не знаете, что оно есть в инструменте, поэтому первый запрос — аудит:
Проверь базу данных, код, экраны и экспорты этого приложения. Перечисли все поля, которые могут содержать персональные данные сотрудника или кандидата: имена, идентификаторы сотрудников, SSN или национальные идентификационные номера, налоговые номера, даты рождения, домашние адреса, сведения о здоровье, статус инвалидности, записи об адаптации условий труда, иммиграционные документы или разрешения на работу, зарплату, премии, долевое вознаграждение, оценки работы и дисциплинарные заметки. Для каждого поля укажи, какой экран или функция его использует и нужно ли оно для основной задачи приложения. Если определить это нельзя, отметь неопределенность вместо предположений.
Проверка: откройте основные экраны и экспорты инструмента и убедитесь, что в списке есть каждое видимое поле персональных данных. Если видимое поле не упомянуто, аудит что-то пропустил: повторите запрос.
Второй запрос убирает ненужное инструменту. Он опирается на учетную запись базы данных (аккаунт, через который приложение взаимодействует с базой), доступ которой можно ограничить конкретными полями.
Измени приложение так, чтобы оно читало только эти поля: [перечислите нужные инструменту поля]. Удали все остальные поля персональных данных из копии данных приложения, кода, каждого экрана и каждого экспорта. Затем создай отдельную учетную запись базы данных для приложения, которая может читать только эти поля и изменять только данные, записываемые самим инструментом, например заявки на отпуск. Переключи приложение на эту учетную запись. Точно перечисли изменения по каждому файлу и сообщи обо всем, что выполнить не удалось.
Изменения одних экранов недостаточно. Если учетная запись базы данных приложения не может прочитать столбец зарплаты, ошибка в другом месте написанного ИИ кода тоже не сможет его показать. Шифрование хранимых данных — вопрос для ИТ, поскольку это относится к настройкам сервера и диска, которые помощник, читающий код, не может надежно проверить.
Проверка: войдите как обычный пользователь и откройте каждый экран и каждый экспорт; удаленные поля не должны появляться нигде. Затем попросите ИТ-специалиста, управляющего сервером (или ИИ-инструмент с показом результата), запросить удаленное поле, подключившись через учетную запись базы данных приложения. Ошибка отказа в доступе или отсутствия поля означает успех. Ошибка подключения, синтаксиса или любая другая не связанная с доступом ошибка — нет. Пустой столбец или реальное значение означает провал. Сохраните список аудита: его использует инструмент удаления.
Предоставьте HR-администраторам, руководителям и сотрудникам разные представления
Здесь данные сотрудников утекают внутри компании: коллеге, открывающему зарплату другого сотрудника или заметку об адаптации условий труда участника команды. Это исправляет управление доступом на основе ролей, а запрос ниже точно определяет, где должна выполняться проверка:
Добавь управление доступом на основе трех ролей с проверкой каждого запроса на сервере, а не только скрытием кнопок или ссылок на странице.
- HR-администратор: может читать и редактировать все записи сотрудников.
- Руководитель: может читать только записи своих непосредственных подчиненных и никогда не видит поля зарплаты, медицинских сведений, адаптации условий труда, дисциплинарных сведений или иммиграции.
- Сотрудник: может читать только собственную запись.
Все остальные действия отклоняй ответом «доступ запрещен» (403). Определяй роль каждого пользователя по его учетной записи после входа, никогда не используя то, что пользователь может ввести или изменить на странице либо в адресной строке. Перечисли все места, где добавлена проверка, и отметь страницы или экспорты, в защите которых ты не уверен.
Некоторые компании позволяют руководителям видеть зарплату при пересмотре вознаграждения; если у вас так, измените строку роли руководителя.
Проверка: создайте тестового руководителя и тестового сотрудника. Войдя как руководитель, откройте запись непосредственного подчиненного, скопируйте адрес, замените номер записи на номер человека вне команды и загрузите страницу: должен появиться ответ «доступ запрещен». Повторите это от имени сотрудника с номером записи коллеги. Затем убедитесь, что представление руководителя никогда не показывает поля зарплаты, адаптации условий труда или иммиграции.
Уберите учетные данные из кода и чата
Пароль базы данных или API-токен HRIS либо системы расчета зарплаты (длинный ключ, используемый одной системой для входа в другую) можно удалить из текущего кода, но он может остаться в ранее сохраненных версиях проекта, поэтому запрос касается и истории. Переменная окружения решает проблему в коде. Это значение, которое сервер передает приложению при запуске, поэтому код обращается к нему по имени, не содержа самого значения.
Найди каждый пароль, API-ключ, токен доступа и строку подключения к базе данных в этом проекте, включая данные для наших HRIS, систем расчета зарплаты и электронной почты. Замени каждый из них в коде переменной окружения и предоставь список имен переменных. Убедись, что файлы с реальными значениями, например .env, исключены из репозитория кода. Затем перечисли все места, где старое значение остается в истории проекта, чтобы я знал, какие учетные данные заменить.
Запрос не может выполнить самый важный шаг. В административной консоли HRIS или базы данных создайте новые учетные данные для каждого секрета, когда-либо появлявшегося в чате или репозитории, и отключите старые.
Собственные копии этих паролей команды должны храниться в менеджере паролей, например на самостоятельно размещенном сервере Vaultwarden (какой вариант подойдет команде — отдельный выбор). Он хранит учетные данные для людей и не передает их работающему приложению: приложение получает значения из инструмента развертывания. Для секретов, которые читает само работающее приложение, HashiCorp Vault — более сложный вариант с централизованными политиками и ротацией для команд, которым это нужно.
Проверка: попросите ИИ-инструмент найти старые значения в текущих файлах и прочитайте показанные результаты поиска, а не их пересказ. В текущих файлах не должно быть совпадений. Совпадения в истории ожидаемы и не требуют очистки: это список учетных данных для замены. Доказательство отключения каждого находится в административной консоли HRIS или базы данных: все старые учетные данные помечены как отозванные либо ИТ подтверждает, что система их отклоняет.
Проверьте, какие данные сотрудников покидают инструмент
Когда запрос уже отправил заметки собеседования кандидата внешнему сервису, удаление записи в вашем инструменте не затрагивает копию, которую может хранить тот сервис. Поэтому исправление — изначально отправлять меньше данных.
Проверь все внешние вызовы этого приложения: к OpenAI, Anthropic или любому другому API ИИ, к HR-системам вроде HRIS или ATS, к инструментам аналитики или отслеживания ошибок и к любым вебхукам. Для каждого вызова точно перечисли поля сотрудников или кандидатов в отправляемых данных. Отметь сервисы, которые могут хранить или записывать в журнал полученные данные, и укажи, какие вызовы могли бы работать с меньшим объемом данных. Отметь все, в чем не уверен.
Проверка: создайте вымышленного сотрудника или кандидата с характерным выдуманным именем, затем используйте каждую функцию с внешним вызовом (создайте резюме собеседования, запустите вебхук, откройте страницу с аналитическим скриптом). Откройте собственную панель каждого внешнего сервиса: аналитики, отслеживания ошибок, журнал полученных вебхуков ATS или журнал использования поставщика ИИ, если он показывает запросы, и найдите это имя. Оно должно появляться только там, где действительно нужно для вызова. Если оно появляется где-либо еще, верните вызов ИИ-инструменту, сократив данные, и повторите проверку. Некоторые панели не показывают полученные данные. Для таких сервисов, а также для сервисов, которым необходимо продолжать получать данные сотрудников, передайте условия хранения данных человеку, подписывающему договоры с поставщиками в вашей компании.
Регистрируйте, кто открывает какие записи сотрудников
Сотрудник спрашивает, кто экспортировал ведомость зарплат в прошлом квартале. Без журнала аудита (непрерывной записи о том, кто и что сделал с какой записью) ответить не может никто.
Добавь журнал аудита. Каждый раз, когда пользователь просматривает, редактирует, экспортирует или удаляет запись сотрудника, добавляй строку с идентификатором пользователя, идентификатором записи сотрудника, действием, измененными полями и временем. Настрой базу данных так, чтобы учетная запись базы данных приложения могла добавлять строки в журнал, но не редактировать и не удалять их. Читать журнал в приложении могут только HR-администраторы. Сообщи, как и где обеспечивается запрет редактирования и удаления.
Режим «только добавление» должен обеспечиваться разрешениями учетной записи базы данных, а не обещанием приложения вести себя правильно. Сам журнал тоже содержит персональные данные, поскольку показывает, кто смотрел чьи записи, поэтому его читают только HR-администраторы.
Проверка: от имени HR-администратора откройте запись, затем просмотрите журнал и убедитесь, что запись о действии появилась. Попросите ИТ или ИИ-инструмент (с показом результата) попытаться удалить строку журнала через учетную запись базы данных приложения; вы должны увидеть саму ошибку разрешений.
Обрабатывайте запросы на удаление без нарушения правил хранения
Что происходит, если сотрудник просит удалить данные, а часть его записей — документы по зарплате, которые компания обязана хранить? Очевидный запрос («удали все персональные данные этого сотрудника во всех таблицах») все равно их удалит, нарушив сразу две вещи. Работодатели часто обязаны хранить некоторые записи, например документы по зарплате, налогам и разрешению на работу, а право на удаление по GDPR не действует в той мере, в какой обработка необходима для выполнения юридического обязательства или для правовых требований (статья 17(3)(b) и (e)). Кнопку удаления всего также опасно оставлять доступной. Более безопасный вариант отделяет «удалить по запросу» от записей, подлежащих обязательному хранению, то есть тех, которые компания должна сохранять независимо от запроса, и показывает план до удаления чего-либо:
Создай инструмент обработки запросов на удаление, доступный только HR-администраторам. Получив идентификатор сотрудника, он сначала показывает все таблицы и поля с данными этого человека, сгруппированные по категориям из аудита полей. Для каждой категории HR-администратор задает настройку хранения: «удалить по запросу» или «сохранить: обязательное хранение». После подтверждения HR-администратором инструмент удаляет только категории с настройкой «удалить по запросу». Он записывает в журнал только идентификатор сотрудника, время, подтвердившего пользователя и категории, которые были удалены или сохранены, без других сведений о человеке. Любой пользователь, не являющийся HR-администратором, получает «доступ запрещен».
Настройки хранения определяет ответственный за соблюдение требований или DPO, а не ИИ-инструмент и не предположения создателя. Сообщите им, что журнал аудита сохраняет идентификатор сотрудника после удаления, чтобы они решили, сколько времени он должен оставаться. Резервные копии и копии у внешних сервисов требуют собственных процедур хранения или удаления.
Проверка: создайте тестового сотрудника с записями в двух категориях: одной с настройкой «удалить по запросу» и другой с обязательным хранением. Запустите инструмент от имени HR-администратора и убедитесь, что исчезла только первая категория. Затем откройте инструмент через учетную запись руководителя и ожидайте «доступ запрещен».
Нормы трудового права для обсуждения с DPO или ответственным за соблюдение требований
Правила трудового права, применимые к HR-инструменту, определяются тем, что он делает и чьи данные хранит, а не способом его создания. Это список правил для обсуждения с DPO или ответственным за соблюдение требований, а не юридическая консультация, и он не определяет, применимо ли к вам какое-либо из них.
Система учета отпусков с примечаниями об адаптации условий труда сотрудников в Германии и Калифорнии подпадает под другие правила, чем планировщик численности, хранящий только названия должностей. Вопрос Закона ЕС об ИИ относится к проверке влияния на решения о найме.
| Если инструмент… | Правило для обсуждения | Официальный источник |
|---|---|---|
| Использует автоматическую оценку или ранжирование при решениях о найме либо повышении людей в Колорадо | Colorado SB 26-189 охватывает технологии автоматизированного принятия решений, используемые для значимых решений, включая трудоустройство; обязательства действуют с 1 января 2027 года | Colorado SB 26-189 |
| Использует автоматическую оценку или ранжирование при решениях о найме либо повышении людей в Калифорнии | Правила Калифорнии о технологиях автоматизированного принятия решений (ADMT) вступили в силу 1 января 2026 года, но предприятия, использующие ADMT для принятия значимых решений, обязаны соблюдать специальные требования ADMT с 1 января 2027 года | Правила CPPA об ADMT |
| Использует ИИ при подборе, найме, повышении, дисциплинарных взысканиях, увольнении или других кадровых решениях в Иллинойсе | Illinois HB 3773 с 1 января 2026 года внёс изменения в Закон Иллинойса о правах человека: работодатели не могут использовать ИИ так, чтобы это приводило к дискриминации защищённых категорий, или использовать почтовые индексы как косвенный признак принадлежности к ним, и обязаны уведомлять сотрудников, когда применяют ИИ для таких решений | Illinois Public Act 103-0804 |
| Хранит записи о здоровье, инвалидности или адаптации условий труда людей в ЕС | Статья 9 GDPR: данные о здоровье относятся к особой категории, и их обработка запрещена, если не действует исключение, включая обработку, необходимую для исполнения обязательств трудового права (статья 9(2)(b)) | Статья 9 GDPR |
| Хранит любые персональные данные сотрудников или кандидатов в ЕС | Статья 6 GDPR: для каждого использования нужно законное основание, например договор или юридическое обязательство | Статья 6 GDPR |
| Хранит данные сотрудников в Великобритании | UK GDPR и рекомендации ICO по информации о трудовых отношениях | Рекомендации ICO по трудовым отношениям |
| Хранит данные сотрудников или кандидатов на работу в Калифорнии | CCPA/CPRA: если организация является предприятием, подпадающим под CCPA, исключение для данных сотрудников и кандидатов истекло 1 января 2023 года, поэтому персональная информация, связанная с трудоустройством, обычно входит в область применения | Страница CCPA Министерства юстиции Калифорнии |
Расположение сервера определяет, где физически находятся записи; само по себе оно не обеспечивает соблюдения ни одного из указанных правил. Для сотрудников в других местах начните с соответствующего национального, регионального или местного регулятора в сфере конфиденциальности или трудовых отношений либо с вашего ответственного за юридические вопросы или соблюдение требований.
Доступ прекращается вместе с трудовыми отношениями
Когда корпоративную учетную запись увольняющегося сотрудника отключают в его последний день, электронная почта, календарь и файлы закрываются одним действием. Доступ к HR-инструменту должен закрываться тем же действием, и корпоративный вход позволяет это сделать, если процедура увольнения также отзывает активные сеансы. Любой инструмент без корпоративного входа добавляется отдельной строкой в контрольный список увольнения, чтобы кто-то вручную удалил эту учетную запись.
Создатель инструмента тоже когда-нибудь уходит. Когда он увольняется или меняет роль, ответственность передается конкретному преемнику, который может войти как администратор и знает, где находится сервер, а собственная административная учетная запись создателя закрывается. Я назначил бы преемника до запуска, потому что период уведомления об увольнении — плохое время для его поиска.
По установленному графику проверяйте, у кого какая роль и используется ли инструмент до сих пор. Когда нужно расширить доступ, делайте это по одной ступени (сначала HR-команда, затем руководители, затем все сотрудники), каждый раз повторяя проверку адресной строки. Когда инструмент больше не используется, выведите его из эксплуатации: отключите учетную запись базы данных и учетные данные, удалите данные согласно настройкам хранения инструмента удаления, остановите его и уберите из частной сети или системы входа.
Назначенный преемник получает сервер, который кому-то пришлось настроить, вместе с инструментом развертывания, частной сетью и, для более широкого доступа, корпоративным входом. Наш Linux VPS предоставляет root-доступ, а Coolify, Tailscale и Authentik разворачиваются как приложения в один клик, позволяя ИТ-специалисту тратить время на проверки. Среди расположений — Франкфурт и Амстердам в ЕС, Лондон в Великобритании и несколько городов США. Это определяет страну расположения сервера — исходную информацию для обсуждения с DPO, а не замену такого обсуждения.
Контрольный список перед запуском
До добавления записей сотрудников каждый пункт ниже либо выполнен, либо нет; передайте этот список тому, кто настраивает сервер.
- Вопрос о влиянии на решения о найме решен, и любой ответ «да» передан ИТ и юристам.
- Инструмент работает на сервере под контролем команды, а не на хостинге ИИ-инструмента.
- Он доступен только через частную сеть или корпоративный вход.
- Учетная запись базы данных приложения читает только перечисленные поля.
- Тестовый руководитель и тестовый сотрудник оба получают «доступ запрещен» при проверке адресной строки.
- Все учетные данные, попадавшие в чат или код, заменены, а старые отозваны.
- Аудит исходящих данных выполнен, ненужные поля исключены.
- Журнал аудита фиксирует просмотры, а учетная запись приложения не может его редактировать или удалять.
- Настройки хранения и нормы трудового права проверены DPO или ответственным за соблюдение требований.
- Назначены один конкретный ответственный и конкретный заместитель.
Часто задаваемые вопросы
Что такое теневой ИИ в HR?
Теневой ИИ в HR — использование ИИ-инструментов или созданных с их помощью приложений с HR-данными без ведома или одобрения ИТ. Ежегодное исследование HR-систем Sapient Insights за 2026 год, по данным Cornerstone OnDemand, показало, что более 80% HR-специалистов ежедневно используют личные ИИ-инструменты, тогда как 3% используют ИИ, встроенный в их HR-системы.
Можно ли использовать реальные записи сотрудников при создании инструмента?
Нет. Не помещайте реальные записи в чат при создании HR-инструмента посредством вайб-кодинга. Вставка их в чат-помощник — отдельный от развертывания приложения риск, возникающий в момент вставки независимо от того, будет ли инструмент когда-либо запущен. Используйте вымышленные записи, пока инструмент не начнет работать на сервере под контролем команды.
Должны ли сотрудники давать согласие на использование своих данных HR-инструментом?
Обычно согласие — неподходящее основание. В рекомендациях EDPB о согласии говорится, что комитет «считает проблематичной обработку работодателями персональных данных нынешних или будущих сотрудников на основании согласия, поскольку оно вряд ли дается свободно». Какое законное основание применяется согласно статье 6 GDPR, должен определить ваш DPO.
Распространяется ли HIPAA на медицинские заметки в HR-инструменте?
Обычно нет. Определение защищенной медицинской информации HIPAA исключает сведения в трудовых записях, хранящихся у охватываемой законом организации в ее роли работодателя (45 CFR 160.103). Это не означает, что такие заметки не регулируются, поэтому спросите ответственного за соблюдение требований, какие правила к ним применяются.
Обсуждение
Комментарии
Войдите, чтобы присоединиться к обсуждению.