
В описании прокси написано «резидентный SOCKS5-прокси». Эта метка объединяет обе стороны сравнения SOCKS5-прокси и резидентного прокси и не говорит, за какое из слов вы платите. Если считать эти два слова уровнями одного продукта, можно купить SOCKS5-сервер на арендованном VPS и обнаружить, что скрипт для парсинга по-прежнему помечается как подозрительный.
VPN предлагают для решения той же задачи, и он меняет третье. Эти три термина находятся на разных уровнях: протокол ретрансляции, сеть за адресом выхода и охват туннеля.
Кратко
- SOCKS5 (RFC 1928) не имеет собственного шифрования, а методы без аутентификации и с логином/паролем, которые используются в большинстве развёртываний, его не добавляют.
- Выходной IP называют резидентным, дата-центровым или мобильным в зависимости от сети, из которой он получен: потребительский интернет-провайдер (ISP), хостинг-провайдер или оператор мобильной связи.
- Сайты видят выходной IP, а не протокол, по которому к нему подключились. SOCKS5-сервер на арендованном VPS выходит с адреса дата-центра и классифицируется как трафик дата-центра.
- VPN меняет путь трафика, но не тип сети, из которой он выходит. VPN-сервер в сети дата-центра всё равно выходит с IP дата-центра, а системы IP-аналитики могут ещё и пометить этот адрес как известную точку выхода VPN.
Три метки, которые отвечают на три разных вопроса
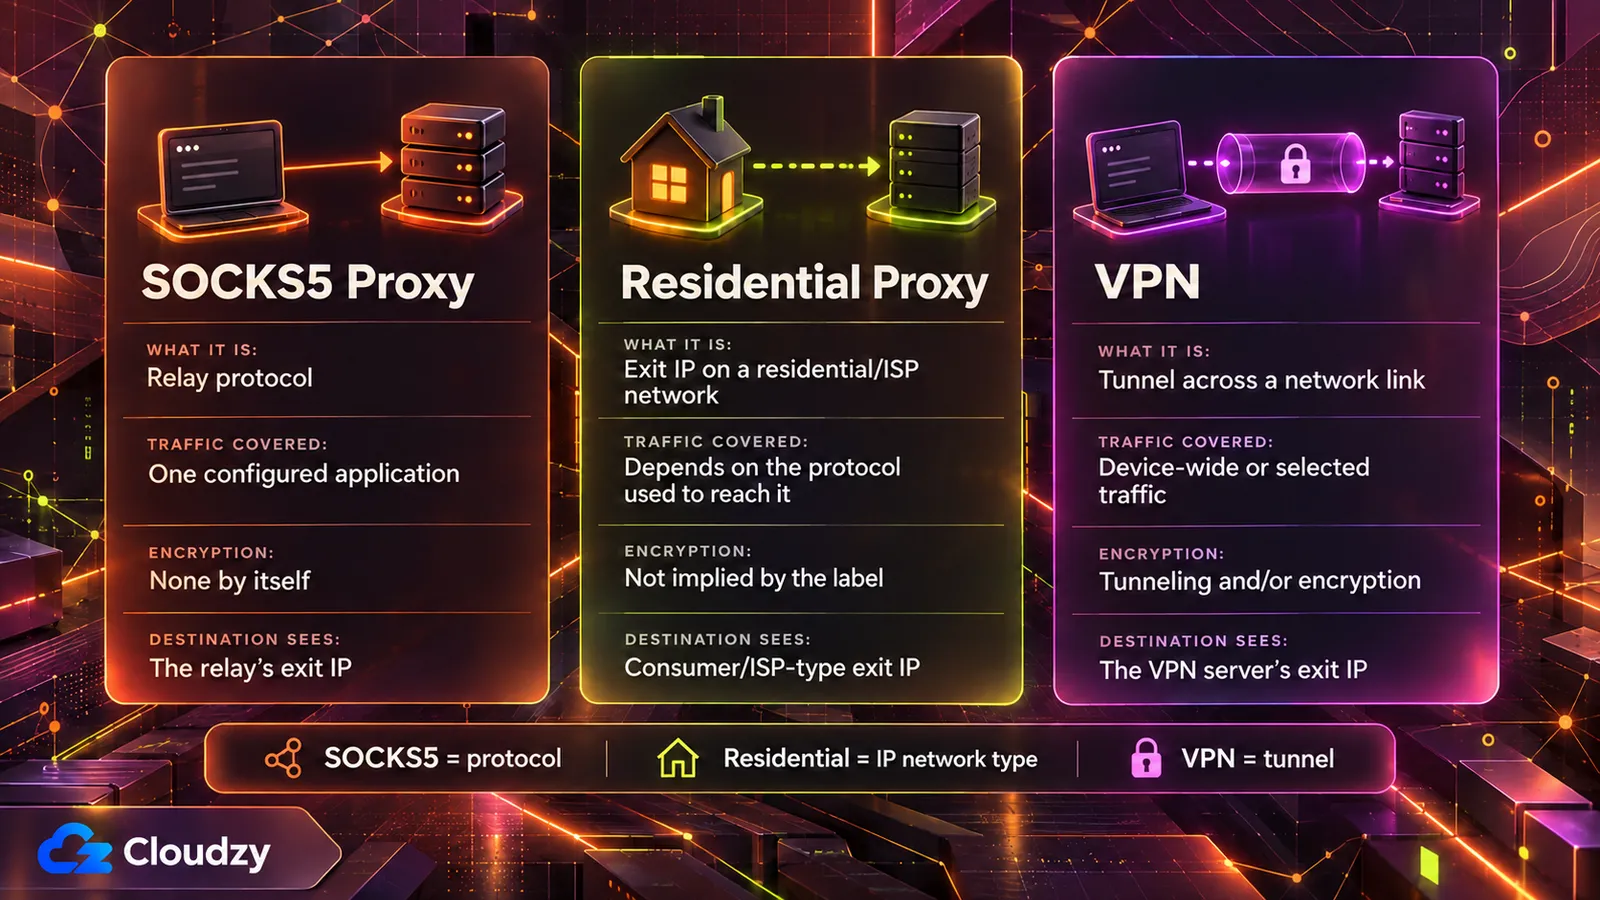
SOCKS5 — это протокол, опубликованный как RFC 1928 в марте 1996 года. Он ретранслирует трафик одного приложения через сервер и определяет, как согласуется это соединение, а не кому принадлежит адрес выхода. Резидентный, дата-центровый и мобильный — это описание сети, за которой зарегистрирован адрес выхода. VPN туннелирует, шифрует или делает и то и другое через сетевой канал.
| Свойство | SOCKS5-прокси | Резидентный прокси | VPN |
|---|---|---|---|
| Что описывает термин | Протокол ретрансляции | Сеть, за которой зарегистрирован выходной IP | Туннель через сетевой канал |
| Охват трафика | Приложение, настроенное на его использование | Зависит от протокола, по которому к нему подключаются | Сетевой канал, на котором он настроен |
| Шифрование | Собственного нет; зависит от метода аутентификации | Не свойство метки | Туннелирование и/или шифрование (CNSSI 4009) |
| Что видит получатель | Выходной IP ретранслятора | Выходной IP в сети потребительского провайдера или ISP | Выходной IP VPN-сервера |
Читайте «резидентный SOCKS5-прокси» как два отдельных выбора. «SOCKS5» — это протокол, которым ваш клиент подключается к ретранслятору. «Резидентный» — это сеть, к которой относится выходной IP ретранслятора. Каждое из них может меняться независимо от другого. SOCKS5-сервер с тем же успехом может стоять на адресе дата-центра.
Покупать их вместе вполне разумно, если вы знаете, какая половина какую задачу решает.
Что определяет протокол SOCKS5 и что он оставляет за скобками
SOCKS5 согласует метод аутентификации, а затем ретранслирует соединение. RFC 1928 не определяет собственного шифрования. Распространённые методы без аутентификации и с логином/паролем его не добавляют, а RFC 1929 передаёт пароль открытым текстом. Метод GSS-API из RFC 1961 может добавить целостность и, опционально, конфиденциальность, а отдельный SSH-туннель, VPN или обёртка TLS могут защитить канал от клиента до прокси. HTTPS защищает полезные данные приложения на всём пути, но не защищает сам обмен аутентификационными данными SOCKS5.
Согласование короткое. Клиент перечисляет поддерживаемые методы аутентификации, а сервер выбирает один из них. RFC 1928 перечисляет коды методов: без аутентификации, GSSAPI, логин/пароль, а также диапазоны, зарезервированные для назначенных и частных методов. Когда это подсогласование завершается, клиент отправляет запрос на соединение, и сервер ретранслирует трафик.
Спецификация описывает себя как «shim-layer» (промежуточный слой) между прикладным и транспортным уровнями и не определяет никакого шифра. Если выбранный метод включает инкапсуляцию для целостности или конфиденциальности, RFC 1928 оборачивает в неё трафик: запросы, ответы и ретранслируемые данные.
RFC 1929, который описывает метод с логином и паролем, не определяет инкапсуляции и прямо указывает на свою слабость:
Поскольку запрос передаёт пароль открытым текстом, это подсогласование не рекомендуется для сред, где «прослушивание» трафика возможно и осуществимо на практике.
Источник: Метод логина/пароля в RFC 1929
У этой архитектуры есть история. История SOCKS5 от NT Kernel объясняет, что SOCKS-серверы эпохи 1996 года в основном работали внутри сетей, которые «обычно считались доверенными», а конфиденциальность должна была обеспечиваться в другом месте. Там же отмечается, что GSSAPI может добавить целостность и конфиденциальность в зависимости от согласованного уровня защиты, но его поддержка оставалась гораздо менее распространённой, и в большинстве реальных развёртываний до сих пор используется логин/пароль.
Ничто из этого не делает HTTPS читаемым через прокси. TLS 1.3 разработан для защиты от прослушивания, подмены и подделки сообщений между клиентом и сервером, а ретранслятор SOCKS5 лишь пересылает эти зашифрованные байты.
Что делает IP-адрес резидентным, дата-центровым или мобильным
Выходной IP является резидентным, дата-центровым или мобильным в зависимости от сети, которой он принадлежит. Fraudlogix, компания по выявлению мошенничества, относит дата-центровые IP к дата-центрам, хостинговым площадкам и облачным провайдерам в своём глоссарии дата-центровых IP. Peakhour, продающая решения для управления ботами, описывает резидентные выходы как подключение через потребительского провайдера или ISP. Мобильные адреса она выделяет отдельно: операторы используют разные модели совместного использования адресов, включая CGNAT (NAT операторского уровня).
Со стороны сети выходной IP уже находится в контексте маршрутизации и регистрации ещё до того, как его коснётся какой-либо прокси-протокол. Один из важных сигналов — ASN (номер автономной системы), который анонсирует префикс адреса и помогает определить оператора сети.
Резидентные прокси-сети формируются несколькими способами, и не во всех участвуют добровольцы. Peakhour перечисляет:
- добровольный или договорной обмен пропускной способностью
- бесплатные VPN, приложения и расширения браузера, которые направляют сторонний трафик через устройства пользователей
- SDK, встроенные в приложения
- взломанные устройства и роутеры
У пути через SDK есть свежие подтверждения. Отчёт Krebs on Security за июль 2026 года сообщает, что компания Spur, занимающаяся безопасностью, нашла SDK резидентных прокси более чем в 42 процентах приложений в магазине LG webOS. Более четверти приложений Samsung Tizen содержали похожие компоненты. Согласно отчёту Spur, на Bright Data приходилось большинство этих SDK на обеих платформах, а LG заявила, что приостановит приложения, сохраняющие опцию прокси.
Bright Data сообщила Krebs, что её сеть построена на согласии и что каждый участник даёт согласие через отдельный экран. Позиция Spur такова: «одноразовый запрос согласия, спрятанный в приложении для телевизора, не заменяет реальной прозрачности, постоянного контроля и надзора со стороны платформы». Ни одна из этих моделей получения адресов не зависит от SOCKS5.
Почему сайты классифицируют сеть выхода, а не протокол
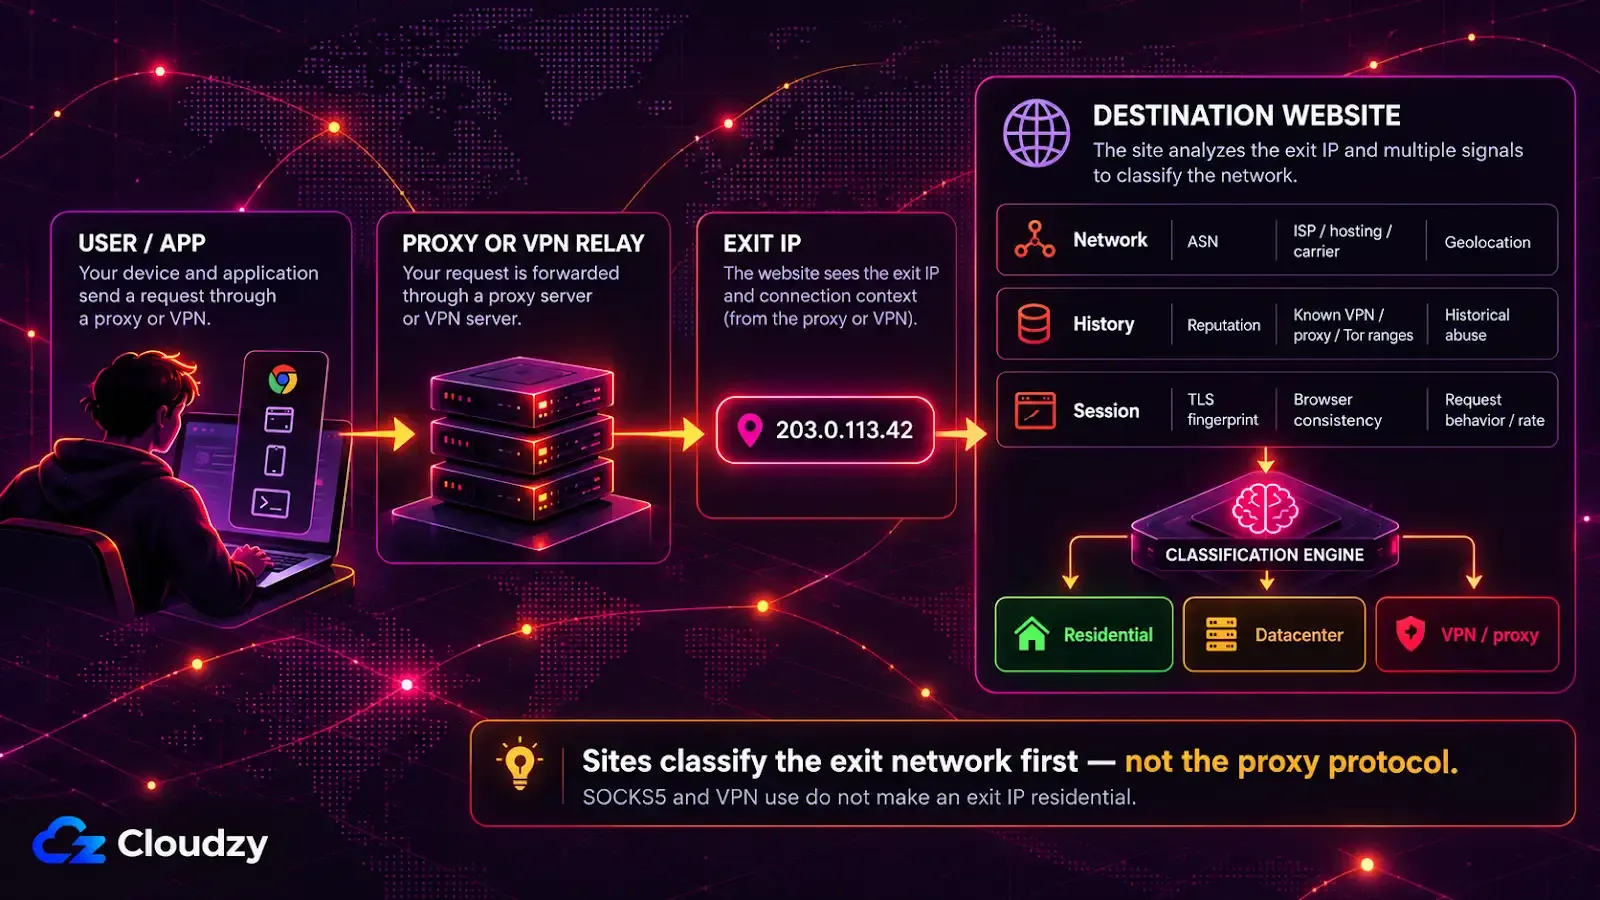
Целевой сайт видит выходной IP прокси, а не протокол, которым ваш клиент подключился к прокси. Классификация по IP начинается с адреса выхода и его контекста: ASN, классификация хостинга/ISP/оператора, репутация и известные диапазоны VPN, Tor или прокси. Поэтому SOCKS5-сервер на арендованном VPS классифицируется как трафик дата-центра.
Материал Peakhour о резидентных прокси гласит: «Получатель видит выходной IP прокси, а не исходный источник». Рукопожатие SOCKS5 происходит между вашим клиентом и ретранслятором. Сайт получает обычное соединение с адреса ретранслятора.
Страница Peakhour об обнаружении прокси перечисляет, с чего обычно начинается классификация: репутация, ASN, геолокация, классификация хостинг-провайдера, известные выходы VPN и Tor, а также история злоупотреблений. Ни один из этих сигналов не берётся из протокола. На той же странице сказано: «Диапазоны дата-центров обычно проще определить по контексту IP и ASN».
Fraudlogix в своих данных IP-поиска классифицирует адрес по таким сигналам, как принадлежность к дата-центру, ASN, организация, ISP и тип подключения. Смена протокола прокси, порта или метода аутентификации не меняет этих свойств выходного IP.
Как указано на странице Peakhour об обнаружении, резидентные и мобильные адреса сложнее оценить только по IP, потому что ими могут одновременно пользоваться и обычные пользователи, и прокси-трафик. Их всё равно оценивают: страница описывает сочетание контекста IP с данными на уровне запросов, такими как TLS-отпечатки, согласованность браузера и поведение. Резидентный выход, отправляющий запросы слишком часто, может получить проверку, замедление, блокировку или ответ HTTP 429 об ограничении частоты.
Является ли SOCKS5-прокси тем же, что и VPN?
Нет. VPN переносит трафик через сетевой канал с помощью туннелирования, шифрования или того и другого. В зависимости от клиента и политики маршрутизации он может охватывать весь трафик устройства или только выбранный. SOCKS5-прокси ретранслирует трафик приложений, настроенных на его использование, и не добавляет собственного шифрования. Оба могут дать получателю другой выходной IP, и у этого выхода всё равно есть исходный тип сети.
Глоссарий NIST, ссылающийся на CNSSI 4009, определяет VPN как сеть, «построенную из системных ресурсов физической сети с использованием шифрования и/или туннелирования каналов виртуальной сети через реальную сеть». Если настроить VPN как исходящий туннель по умолчанию на роутере, он может охватить все устройства за ним.
Страница Peakhour об обнаружении относит выходы VPN к классифицируемым категориям, наряду с хостинг-провайдерами, резидентными ISP и мобильными операторами, поэтому использование VPN само по себе не делает выход резидентным. Эту метку по-прежнему определяет исходная сеть выхода. Собственный приватный выходной узел на арендованном сервере выходит с адреса дата-центра этого сервера.
Как подобрать метку под задачу
Выбирайте метку по задаче. Перенаправить трафик одного приложения — вопрос прокси-протокола. Туннелировать и шифровать трафик устройства — вопрос VPN. Если нужно много адресов в потребительских сетях, это вопрос IP-сети, и тогда протокол подключения к пулу адресов — второстепенная деталь.
| Задача | Метка, которая это решает | Что эта метка не решает |
|---|---|---|
| Направить трафик одного приложения через ретранслятор | Прокси-протокол | Выглядит ли выход резидентным |
| Туннелировать и шифровать трафик устройства | VPN | Тип сети выхода |
| Много адресов в потребительских сетях | IP-сеть (резидентная или мобильная) | Конфиденциальность вашего трафика |
Если вам важен исходящий адрес одного скрипта, SOCKS5-сервера на собственном VPS достаточно, и это хорошо изученное решение, если целевой сайт принимает трафик из дата-центров.

Разрабатывайте на Linux VPS с root-доступом, NVMe и мощью AMD EPYC.
Посмотреть тарифы LinuxЧасто задаваемые вопросы
Скрывает ли SOCKS5-прокси ваш IP-адрес?
Со стороны получателя — да: сайт видит выходной IP прокси вместо вашего. Оператор прокси видит ваш реальный IP-адрес и любой трафик, который ваше приложение само не шифрует, поэтому скрыть адрес от сайтов значит доверять тому, кто управляет прокси.
Можно ли использовать SOCKS5-прокси и VPN одновременно?
Да, их можно комбинировать. Когда приложение подключается к SOCKS5-прокси через VPN-туннель, VPN защищает участок от вашего устройства до VPN-сервера, а прокси задаёт выходной IP, который видит получатель для этого приложения. Участок между VPN-сервером и прокси VPN не защищает.
Безопаснее ли резидентный прокси, чем дата-центровый?
Если говорить о защите трафика, то нет. Метка «резидентный» или «дата-центровый» меняет то, как сайт классифицирует выходной IP, и ни одна из них не добавляет шифрования. Кроме того, резидентный выход может проходить через потребительское устройство или роутер, согласие и безопасность владельца которого вы обычно не можете проверить.
Обсуждение
Комментарии
Войдите, чтобы присоединиться к обсуждению.