

RMM แบบโฮสต์เองมักมาพร้อมสมมติฐานสองข้อ และทั้งสองข้อผิดในทิศทางตรงกันข้าม ข้อแรกคือการเฝ้าระวังและจัดการระยะไกลคิดเงินต่อ endpoint ดังนั้นบิลจึงโตตามจำนวนเครื่อง ไม่ว่างานจะเพิ่มหรือไม่ ข้อสองคือการย้ายชั้นการจัดการมาไว้ในบ้านจะลบต้นทุนนั้นทิ้งไป ในความเป็นจริง หมวดนี้คิดราคาบนสามแกนแยกกัน มีเพียงแกนเดียวที่คิดต่ออุปกรณ์ และการโฮสต์เองไม่ได้ลบต้นทุน แต่ย้ายมันไปไว้ในบรรทัดที่ไม่มีใครออกใบแจ้งหนี้ให้: ชั่วโมงของคุณเอง ค่าธรรมเนียมต่ออุปกรณ์โตบนแกนที่คุณควบคุมไม่ได้ เพราะลูกค้าเป็นผู้ตัดสินว่ามีเครื่องกี่เครื่อง ไม่ใช่ว่าเครื่องเหล่านั้นสร้างงานเท่าไร ส่วนเซิร์ฟเวอร์ที่โฮสต์เองโตบนแกนที่คุณควบคุมได้ แต่แลกด้วยภาระบำรุงรักษาและสัญญาซัพพอร์ตที่คุณไม่มีอีกต่อไป
สัญญาบางฉบับทำให้ตัวเลือกเชิงพาณิชย์เป็นคำตอบที่ถูกต้องโดยไม่ต้องคำนวณ: SLA ที่คุณรับประกันด้วยตัวเองตอนตีสามไม่ได้ คือสินค้าที่คุณกำลังซื้อ และการโฮสต์เองจะให้สิ่งนั้นได้ก็ต่อเมื่อโปรเจกต์นั้นขายระดับซัพพอร์ตเอง ราคาแบบคิดต่อช่างชนะทั้งสองทางเลือกอยู่แล้วในช่วงขนาดฟลีตที่กว้างมาก
TL;DR (สรุปย่อ)
- หมวดนี้ไม่ได้คิดราคาต่ออุปกรณ์อย่างเดียวกันหมด NinjaOne คิดต่ออุปกรณ์; Syncro และ Atera คิดต่อที่นั่งช่างโดยไม่จำกัดจำนวนอุปกรณ์; ส่วน ConnectWise, Datto RMM และ N-able ไม่เผยแพร่ราคาพื้นฐานของแพลตฟอร์มและส่งผู้ซื้อไปขอใบเสนอราคา
- สำหรับร้านเล็กที่มีอัตราส่วนอุปกรณ์ต่อช่างสูง แพลตฟอร์มแบบคิดต่อช่างอาจชนะทั้งราคาแบบต่ออุปกรณ์และโมเดลโฮสต์เอง Tactical RMM ที่ใช้ในบทความนี้ ตรวจสอบเรื่องนี้ก่อนจะจัดเตรียมอะไรทั้งนั้น
- ตามโมเดลต้นทุน Tactical RMM ของบทความนี้ การโฮสต์เองมักแพงกว่าแพลตฟอร์มแบบคิดต่อช่างเมื่อมีน้อยกว่าราว 400 endpoint ราวๆ ที่นั่งช่างคนที่สามจึงเริ่มแข่งขันได้ แต่จุดตัดที่แน่นอนขยับตามค่าแรงต่อชั่วโมง ระดับสปอนเซอร์ ขนาดเซิร์ฟเวอร์ และอัตราส่วนอุปกรณ์ต่อช่างของคุณ
- Tactical RMM ไม่ใช่โอเพนซอร์ส มันเผยแพร่ภายใต้ไลเซนส์เฉพาะที่ไม่ได้รับการรับรองจาก OSI พร้อมข้อจำกัดเกี่ยวกับ SaaS, โฮสติ้งแบบจัดการให้ และการใช้เป็นบริการเชิงพาณิชย์อื่นๆ MeshCentral ใช้ Apache-2.0 และแกนของ NetLock RMM ใช้ AGPL-3.0
- เซิร์ฟเวอร์ RMM คือเส้นทางรันโค้ดระยะไกลที่ได้รับความไว้วางใจไปยังทุกเครื่องที่รันเอเจนต์ของมัน การโฮสต์เองไม่ได้สร้างความเสี่ยงนี้ขึ้นมา แต่โอนหน้าที่แพตช์มาให้คุณ
RMM เชิงพาณิชย์คิดราคา endpoint อย่างไร
อัตราค่าบริการ ต่ออุปกรณ์ที่ NinjaOne เผยแพร่ เริ่มจาก $1.50 ต่ออุปกรณ์ต่อเดือนที่ 10,000 endpoint ไปจนถึง $3.75 ที่ 50 endpoint หรือน้อยกว่า อ่านเส้นโค้งนี้จากปลายเล็กแล้วปัญหาจะชัดเจน: ส่วนลดตามปริมาณเอื้อให้กับสเกล ร้านที่มีเครื่องน้อยที่สุดจึงจ่ายแพงที่สุดต่อเครื่อง บนบิลที่โตขึ้นทุกครั้งที่ลูกค้าซื้อแล็ปท็อป
Syncro คิดราคาบนแกนที่ต่างออกไปโดยสิ้นเชิง: $129 ต่อผู้ใช้ต่อเดือนสำหรับแพ็กเกจ Core แบบชำระรายปี $179 สำหรับ Team และทุกแพ็กเกจรวม endpoint ไม่จำกัดต่อช่างหนึ่งคน ส่วน Atera ใช้รูปแบบเดียวกันและอธิบายเหตุผลอย่างชัดเจน ด้วยโมเดลคิดต่อช่าง ต้นทุนคงเดิม ไม่ว่าคุณจะเพิ่มอุปกรณ์กี่เครื่อง
แล้วก็มีกลุ่มที่สาม ConnectWise RMM ราคาเท่าไร? หน้าเว็บส่งเรื่องราคาผ่าน แบบฟอร์มขอใบเสนอราคา ที่แสดงแพ็กเกจและฟีเจอร์โดยไม่มีตัวเลขสักตัว และ หน้าผลิตภัณฑ์ของ Datto RMM บรรยายแพลตฟอร์มอย่างละเอียดโดยไม่มีราคาอยู่ตรงไหนเลย N-able ทำตลาด N-sight แบบเดียวกัน และ Kaseya เสนอราคา VSA เป็นรายกรณี นี่คือข้อสังเกตถึงสิ่งที่หน้าเว็บเหล่านั้นมี ไม่ใช่เจตนา แต่มันมีต้นทุนพ่วงมาด้วย การได้ตัวเลขมาต้องผ่านการคุยกับฝ่ายขาย และชั่วโมงเหล่านั้นเป็นของคุณ
| ผู้ให้บริการ | แกนการคิดราคา | เผยแพร่ราคาพื้นฐานหรือไม่? | อะไรทำให้บิลโต |
|---|---|---|---|
| NinjaOne | ต่ออุปกรณ์ | ใช่: $1.50/อุปกรณ์/เดือน ที่ 10,000 อุปกรณ์ ไปจนถึง $3.75 ที่ 50 หรือน้อยกว่า | ทุกเอเจนต์ที่คุณติดตั้ง |
| Syncro | ต่อช่าง | ใช่: $129/ผู้ใช้/เดือน (Core, รายปี), $179 (Team) | ทุกช่างที่คุณจ้าง |
| Atera | ต่อช่าง | เผยแพร่ระดับแพ็กเกจ; อุปกรณ์ไม่จำกัดต่อที่นั่ง | ทุกช่างที่คุณจ้าง |
| ConnectWise RMM | ขอใบเสนอราคาเท่านั้น | No | ไม่เปิดเผยก่อนคุยกับฝ่ายขาย |
| Datto RMM | ขอใบเสนอราคาเท่านั้น | No | ไม่เปิดเผยก่อนคุยกับฝ่ายขาย |
| N-able N-sight | เน้นใบเสนอราคา | ไม่มีราคาพื้นฐานของแพลตฟอร์มแบบสาธารณะ | เปิดเผยค่าสมัครพื้นฐานผ่านใบเสนอราคา |
| Kaseya VSA | ขอใบเสนอราคาเท่านั้น | No | ไม่เปิดเผยก่อนคุยกับฝ่ายขาย |
ผลที่ตามมาสำคัญกว่าอัตราใดอัตราหนึ่ง แพลตฟอร์มคิดต่อช่างหยุดโตตามฟลีตโดยสิ้นเชิง ร้านสองคนที่ดูแล 350 เครื่องจ่ายเท่ากับร้านสองคนที่ดูแล 90 เครื่อง และเมื่ออัตราส่วนอุปกรณ์ต่อช่างสูง โมเดลนี้ถูกกว่าทั้งราคาแบบต่ออุปกรณ์และเซิร์ฟเวอร์ของคุณเองอยู่แล้ว
แพลตฟอร์มโฮสต์เองและสิ่งที่ไลเซนส์อนุญาต
แพลตฟอร์มสี่ตัวปรากฏในบทสนทนานี้ภายใต้ไลเซนส์สี่แบบที่ต่างกันจริงๆ ไม่ใช่สี่รสชาติของไลเซนส์เดียว "RMM โอเพนซอร์ส" คือวลีที่รวบทั้งสี่ตัวไว้ด้วยกัน และมันแบกความหมายมากกว่าที่รับไหว ทั้งสี่ยังต่างกันตรงว่ามีความเป็น RMM มากแค่ไหนและต้องการเซิร์ฟเวอร์เท่าไร และความต่างของไลเซนส์มีผลทางสัญญาต่อทุกคนที่ขายบริการแบบจัดการให้
Tactical RMM
Tactical RMM สมบูรณ์ที่สุดในสี่ตัว: จัดการแพตช์ สคริปต์ แจ้งเตือนและตรวจสอบ พร้อมการควบคุมระยะไกลจากอินสแตนซ์ MeshCentral ที่มาด้วยกัน รุ่นปัจจุบันคือ v1.5.2 ซึ่ง บันทึกการเปลี่ยนแปลงระบุการแก้ไขเมมโมรีลีก ในการประมวลผลการตรวจสอบนโยบายและงาน พร้อมอัปเดต MeshCentral ที่มาด้วยกันเป็น 1.2.4 ชั้นควบคุมระยะไกลแบบเนทีฟกำลังพัฒนาอยู่
ไลเซนส์ต้องดูให้ดี Tactical RMM เผยแพร่ภายใต้ "Tactical RMM License v1.0" เฉพาะของตัวเอง ซึ่งข้อความเปิดด้วยการระบุว่า มันไม่ใช่ไลเซนส์ซอฟต์แวร์โอเพนซอร์ส ไลเซนส์นี้ให้ใช้ฟรีเพื่อเฝ้าระวังและจัดการเครือข่ายของคุณเองหรือของลูกค้า และห้ามนำฟังก์ชันของซอฟต์แวร์ไปเสนอเป็นส่วนหนึ่งของผลิตภัณฑ์ SaaS บริการโฮสติ้งแบบจัดการให้ หรือบริการแสวงกำไรอื่นใดโดยไม่ได้รับอนุญาตจากผู้ให้ไลเซนส์ นี่คือช่องว่างระหว่าง source-available (อ่านและรันได้ตามเงื่อนไขของผู้เขียน) กับโอเพนซอร์ส (ไลเซนส์ที่ OSI รับรอง ซึ่งให้แจกจ่ายเชิงพาณิชย์ได้โดยไม่จำกัด) ไลเซนส์อนุญาตอย่างชัดแจ้งให้โฮสต์และใช้ Tactical RMM เพื่อเฝ้าระวังและจัดการเครือข่ายลูกค้า แต่แยกต่างหากมีข้อจำกัดกว้างๆ เรื่องการทำให้ฟังก์ชันของซอฟต์แวร์เป็นส่วนหนึ่งของบริการเชิงพาณิชย์หรือแสวงกำไร และระบุว่าต้องได้รับอนุมัติเป็นลายลักษณ์อักษรล่วงหน้าสำหรับการใช้เชิงพาณิชย์หรือเป็นบริการแสวงกำไร หากโมเดล MSP ของคุณขึ้นอยู่กับว่าเส้นแบ่งนี้อยู่ตรงไหน ขอคำชี้แจงเป็นลายลักษณ์อักษรจาก AmidaWare แทนที่จะพึ่งการตีความจากบทความ
ยังมีรายการเงินสดที่เผยแพร่ครบถ้วนด้วย เอเจนต์ Windows ที่ลงนามโค้ด เอเจนต์ Linux และ macOS ทั้งหมด การลงชื่อเข้าใช้ครั้งเดียว และโมดูล Reporting ทั้งหมดอยู่หลังระดับสปอนเซอร์ ระดับ 1 ที่ $55 ต่อเดือน คือขั้นต่ำสำหรับเอเจนต์ที่ลงนามแล้วบนทุกแพลตฟอร์ม; Reporting เริ่มที่ระดับ 2 ราคา $80 ระดับที่สูงกว่านั้นแนะนำตามขนาดฟลีต (ระดับ 4 ที่ $155 สำหรับน้อยกว่า 1,000 เอเจนต์) และตั้งแต่ระดับ 3 ขึ้นไปจะแนบเวลาตอบกลับทางอีเมลที่ระบุไว้ เอเจนต์ที่ไม่ได้ลงนามเป็นปัญหาซัพพอร์ตบนฟลีต Windows ที่มีนัยสำคัญทุกแห่ง ดังนั้นเมื่อสเกลขึ้น ระดับสปอนเซอร์จึงเป็นรายการต้นทุน ไม่ใช่ตัวเลือก
MeshCentral
MeshCentral ไม่ใช่ RMM เต็มรูปแบบ แต่ช่องว่างแคบกว่าที่ฟังดู มันรองรับการควบคุมระยะไกล คลังอุปกรณ์ การเข้าถึงเทอร์มินัลและไฟล์ การรันคำสั่งและสคริปต์ รวมถึงการแจ้งเตือนอุปกรณ์และเซสชัน สิ่งที่มันไม่มีคือเวิร์กโฟลว์ RMM เต็มรูปแบบรอบองค์ประกอบพื้นฐานเหล่านั้น: เวิร์กโฟลว์จัดการแพตช์แบบเนทีฟและการทำนโยบายอัตโนมัติตามกำหนดเวลาในตัวคือช่องว่างหลัก
ช่องว่างนั้นเองคือเหตุผลที่ Tactical RMM ถูกสร้างขึ้นบนมัน การนำ MeshCentral มาใช้โดยหวังจะแทน NinjaOne จะผิดหวังโดยไม่เกี่ยวกับคุณภาพซอฟต์แวร์เลย (ชั้นจัดการแพตช์และนโยบายอัตโนมัติไม่ได้มาในกล่อง แม้การรันคำสั่งและสคริปต์จะมีก็ตาม)
NetLock RMM
NetLock RMM เป็นแบบ open-core ไม่ได้เปิดทั้งหมด และโปรเจกต์พูดเรื่องนี้ตรงๆ: หลังเปิดตัวภายใต้ AGPL เต็มรูปแบบ ผู้ดูแลได้เปลี่ยนในปี 2026 ไปสู่โมเดลที่ แกนยังเปิดภายใต้ AGPL แต่ไม่ได้เผยแพร่ซอร์สของทุกฟีเจอร์ โดยหยุดคอมมิตสาธารณะชั่วคราวระหว่างคัดเลือกว่าจะปล่อยอะไร แกนที่เผยแพร่ใช้ GNU Affero General Public License v3 ซึ่ง OSI รับรอง
รูปแบบเชิงพาณิชย์ก็ต่างจากทุกราย และเส้นแบ่งระดับกระทบผู้อ่านที่มีฟลีตพอดี Community Edition ฟรีเป็นแบบโฮสต์เองแต่ จำกัดที่ 25 อุปกรณ์ ซึ่งทำให้เกินเอื้อมสำหรับอะไรที่มากกว่าโฮมแล็บหรือการทดลองใช้ ระดับโฮสต์เองแบบเสียเงินปลดล็อกเพดานและรวมอุปกรณ์ ผู้ใช้ tenant และสถานที่ไม่จำกัด พร้อมซัพพอร์ตระดับมืออาชีพ NetLock แยกโมเดลนี้อย่างชัดเจนจากแผนคลาวด์ที่คิดตามจำนวนอุปกรณ์ ข้อเสนอโฮสต์เองจึงลบเพดานอุปกรณ์ แต่แพ็กเกจเชิงพาณิชย์ปัจจุบันรวมซัพพอร์ตและสิทธิประโยชน์อื่นมาเป็นชุด แทนที่จะคิดราคาตามเวลาตอบกลับเพียงอย่างเดียว สิ่งที่แลกไปคือความเป็นผู้ใหญ่และประวัติผลงาน
ITarian On-Premise
รุ่น on-premise ของ ITarian เป็นซอฟต์แวร์กรรมสิทธิ์จากสาย Comodo/Xcitium การโฮสต์เองไม่ได้ลบมิเตอร์ไลเซนส์ต่ออุปกรณ์: เอกสารการคิดค่าบริการปัจจุบันของ ITarian ให้อุปกรณ์ที่จัดการฟรีสูงสุด 50 เครื่อง แต่ทันทีที่คุณเพิ่มอุปกรณ์เครื่องที่ 51 endpoint ที่จัดการทั้งหมดจะถูกคิดเงินต่ออุปกรณ์ตามอัตราที่ใช้ มันไม่ใช่โอเพนซอร์สและไม่ได้อ้างว่าเป็น สิ่งที่ทำให้ภาระการปฏิบัติงานซับซ้อนคือเอกสาร on-premise ปัจจุบันของ ITarian ขัดแย้งกันเอง แนวทางการติดตั้งอธิบายคอนฟิก Docker Compose แบบเดี่ยวสำหรับสูงสุด 1,000 endpoint ขณะที่ส่วนข้อกำหนดฮาร์ดแวร์ระบุพื้นฐานสองเซิร์ฟเวอร์: โหนด ITSM ที่ 8 คอร์ RAM 8 GB และพื้นที่เก็บ 100 GB คู่กับโหนด XMPP ที่ 4 คอร์ 4 GB และ 40 GB ทั้งคู่ระบุสำหรับ 1,000 endpoint ผมจะถือว่านั่นเป็นฐานการกำหนดขนาดที่ต้องยืนยันกับ ITarian ก่อนตั้งงบ ไม่ใช่หลักฐานว่าการติดตั้งเซิร์ฟเวอร์เดียวไม่รองรับ
| แพลตฟอร์ม | สัญญาอนุญาต | OSI รับรองหรือไม่? | ข้อจำกัดเชิงพาณิชย์/บริการ | ครอบคลุมอะไร |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (เฉพาะ) | No | ห้ามหากไม่ได้รับอนุญาต | แพตช์ สคริปต์ แจ้งเตือน ควบคุมระยะไกลผ่าน MeshCentral ที่มาด้วยกัน |
| MeshCentral | Apache-2.0 | ใช่ | อนุญาต | ควบคุมระยะไกล คลังและการจัดการอุปกรณ์ |
| NetLock RMM | AGPL-3.0 (open core) | ใช่ สำหรับแกนที่เผยแพร่ | อนุญาตภายใต้ข้อผูกพันของ AGPL | เฝ้าระวัง อัตโนมัติ ซัพพอร์ตระยะไกล; รุ่นฟรีจำกัด 25 อุปกรณ์ |
| ITarian on-premise | กรรมสิทธิ์ | No | อยู่ภายใต้เงื่อนไขของผู้ให้บริการ | ชุดจัดการ endpoint ครบวงจร |
ประเด็นสำคัญของส่วนนี้: "โอเพนซอร์ส" หมายถึงสามสิ่งที่ต่างกันในสี่แถวนี้ และมีเพียงสองแถวที่เป็นอย่างที่วลีนี้มักสัญญาไว้
เซิร์ฟเวอร์ต้องเป็นอย่างไร
เอกสารติดตั้งของ Tactical RMM ระบุขั้นต่ำไว้ชัดเจน: VM Linux ใหม่ที่มี RAM 4 GB บน Debian 11, Debian 12 หรือ Ubuntu 22.04 LTS หน้าเดียวกันระบุว่า CPU หนึ่งคอร์เพียงพอเมื่อมีน้อยกว่า 200 เอเจนต์และการตรวจสอบจำกัด และพื้นที่เก็บ 50 GB เพียงพอสำหรับประวัติไม่ถึงสิบสองเดือนที่จำนวนนั้น
ตัวเลขเหล่านี้ใช้ได้เกินกว่า Tactical RMM เพราะมันรวม MeshCentral มาด้วย และขั้นต่ำก็นับชั้นควบคุมระยะไกลไว้แล้ว คำที่มีน้ำหนักที่สุดคือ "ใหม่" ตัวติดตั้งสมมติว่าเซิร์ฟเวอร์ไม่มีซอฟต์แวร์อื่นเลย และเตือนว่าการรันคู่กับบริการที่มีอยู่จะทำให้การติดตั้งพัง นั่นตัดทางเลือกที่จะยัด RMM ลงเครื่องที่ทำงานอยู่แล้ว (Nginx และ Postgres ที่มันติดตั้งเป็นของมันเอง และมันจะไม่ใช้ร่วมกับของคุณ) ซึ่งทำให้เซิร์ฟเวอร์เป็นรายการใหม่ ไม่ใช่กำลังที่เหลือ สำหรับโมเดลต้นทุนนี้ ผมจะกำหนดขนาดสูงกว่าขั้นต่ำที่เผยแพร่แทนที่จะรีดให้พอดี: 2 vCPU และ RAM 4 GB สำหรับหลักร้อยต้นๆ และ 4 vCPU กับ 8 GB เป็นเป้าหมายการวางแผนที่ปลอดภัยกว่าเมื่อเข้าใกล้หลักร้อยปลายๆ นี่คือสมมติฐานการวางแผนของบทความนี้ ไม่ใช่ขั้นต่ำที่ Tactical RMM เผยแพร่ ITarian ต้องพิจารณาขนาดแยกต่างหาก เพราะเอกสารปัจจุบันให้สัญญาณขัดแย้งกันระหว่างการติดตั้งแบบเดี่ยวและแบบสองโหนด
การจัดการ endpoint กับการเฝ้าระวังโครงสร้างพื้นฐานถูกปนกันตลอด ทั้งที่ไม่ใช่งานเดียวกัน RMM ติดตั้งเอเจนต์บนเครื่องผู้ใช้เพื่อแพตช์ รันสคริปต์ และควบคุมระยะไกล ซึ่งต่างจากการถามว่าโฮสต์ตอบสนองหรือไม่ เหตุผลเรื่องตำแหน่งที่วางเหมือนกันทั้งสองกรณี และเป็นข้อโต้แย้งเดียวกันสำหรับการ แยกเครื่องออกจากสิ่งที่มันเฝ้าดู ที่ใช้กับตัวเฝ้าระวังความพร้อมใช้งานทุกตัว เซิร์ฟเวอร์จัดการที่อยู่ในไซต์ที่มันดูแลจะล่มไปพร้อมกับไซต์นั้น ในวันที่คุณต้องการมันพอดี

จุดคุ้มทุน
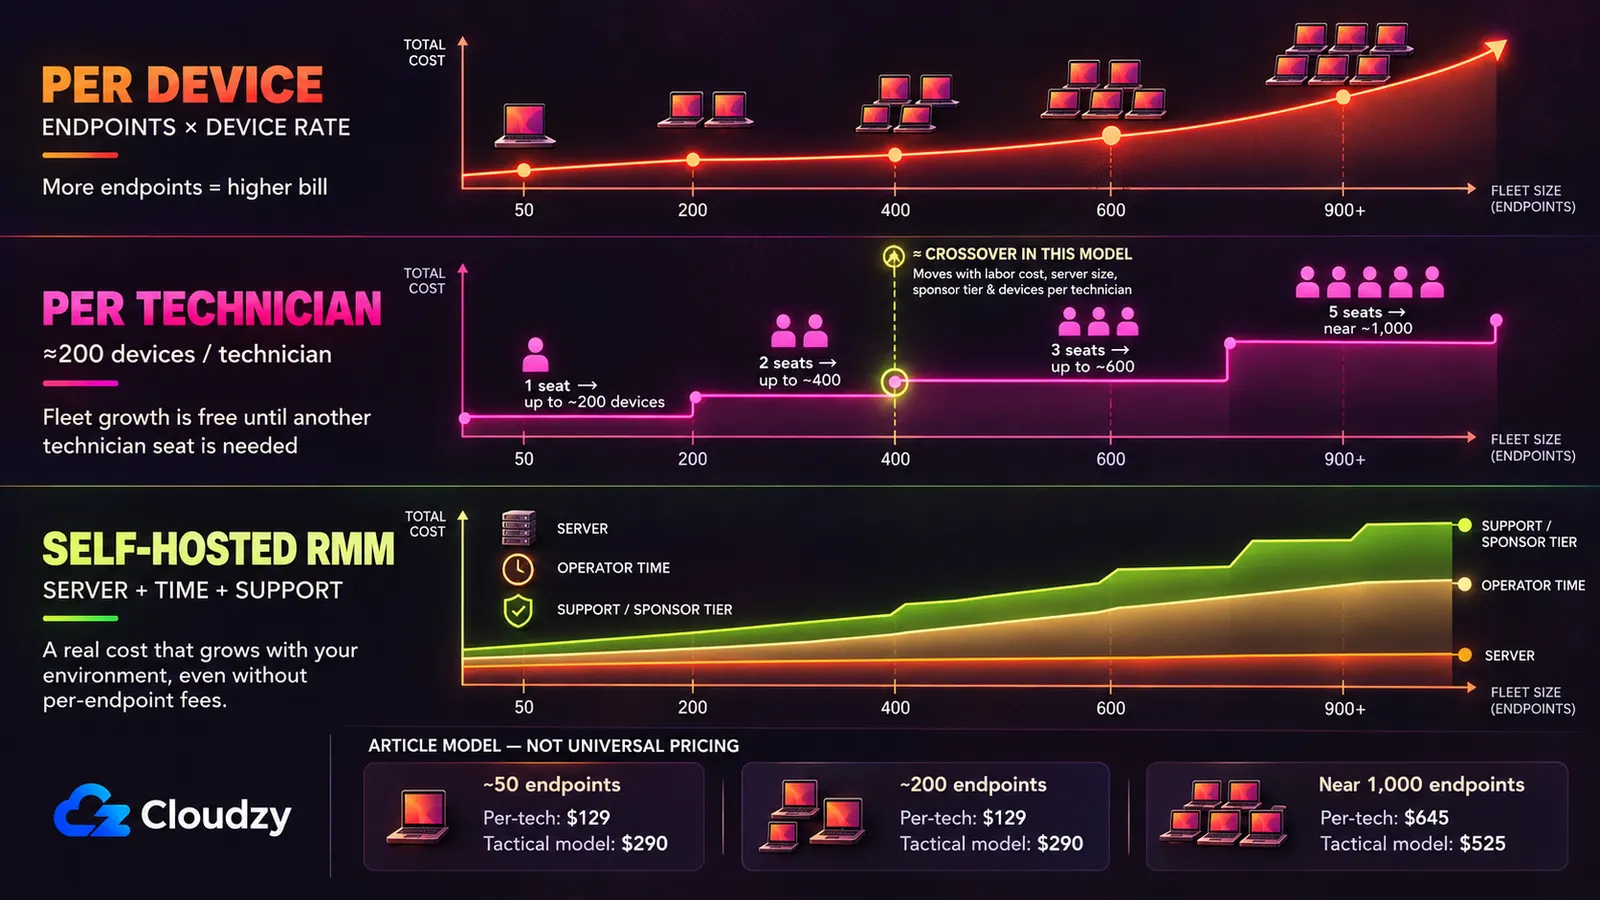
ตัวเลขสี่ตัวเป็นตัวตัดสิน และสองตัวเป็นของคุณไม่ใช่ของผู้ให้บริการ: ค่าบริการเชิงพาณิชย์ที่ขนาดฟลีตของคุณ ค่าเซิร์ฟเวอร์ จำนวนชั่วโมงต่อเดือนที่มันกินเวลาคุณ และมูลค่าหนึ่งชั่วโมงของคุณ นี่คือทุกตัว พร้อมป้ายกำกับ
ตัวเลขที่มีแหล่งอ้างอิง ช่วงราคาต่ออุปกรณ์ของ NinjaOne และอัตราต่อที่นั่งของ Syncro มาจากหน้าราคาของผู้ให้บริการที่ลิงก์ไว้ข้างต้น อัตราระดับสปอนเซอร์มาจากตารางสปอนเซอร์ที่ Tactical RMM เผยแพร่เอง และสเปกขั้นต่ำของเซิร์ฟเวอร์มาจากเอกสารติดตั้งของ Tactical RMM
สมมติฐานที่ระบุไว้ ซึ่งเป็นของบทความนี้ ไม่ใช่ของผู้ให้บริการ ราคาเซิร์ฟเวอร์เป็นตัวเลขสมมติ: $35 ต่อเดือนสำหรับอินสแตนซ์เล็กและ $70 สำหรับตัวใหญ่ ให้แทนด้วยราคาที่ผู้ให้บริการของคุณคิดสำหรับสเปกนั้น เวลาผู้ดูแลคือสี่ชั่วโมงต่อเดือนที่ 50 และ 200 endpoint และหกชั่วโมงในตัวอย่างเกือบ 1,000 endpoint ครอบคลุมการแพตช์ อัปเกรด แก้ปัญหาเอเจนต์ และเหตุการณ์เป็นครั้งคราว ค่าแรงต่อชั่วโมงคือ $50 แทนชั่วโมงช่างแบบรวมต้นทุนเต็ม; Bureau of Labor Statistics เผยแพร่ค่ามัธยฐานปัจจุบันสำหรับผู้ดูแลระบบเครือข่ายและคอมพิวเตอร์ แต่ตัวเลขที่สำคัญคืออัตราที่คุณเรียกเก็บได้จริง จำนวนช่างสมมติราว 200 อุปกรณ์ต่อช่าง (ถ้าของคุณน้อยกว่านั้น ปรับจำนวนที่นั่งแล้วเกณฑ์จะเลื่อนตาม) รายการระดับสปอนเซอร์คือระดับ 1 ซึ่งเป็นขั้นต่ำสำหรับการลงนามโค้ดที่เผยแพร่ ในฟลีตเล็กสองขนาด และระดับ 4 ในตัวอย่างเกือบ 1,000 endpoint; Tactical แนะนำระดับ 4 สำหรับน้อยกว่า 1,000 เอเจนต์
| ค่าใช้งานรายเดือน | ~50 endpoint | ~200 endpoint | ~1,000 endpoint |
|---|---|---|---|
| ต่ออุปกรณ์ (ช่วงราคา NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| ต่อช่าง (Syncro Core, รายปี) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| โฮสต์เอง Tactical RMM: เซิร์ฟเวอร์ | $35 | $35 | $70 |
| โฮสต์เอง Tactical RMM: ระดับสปอนเซอร์ | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| โฮสต์เอง Tactical RMM: เวลาผู้ดูแล | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| ยอดรวมตามโมเดล Tactical RMM | $290 | $290 | $525 |
แถวต่ออุปกรณ์เป็นช่วงที่ 200 และ 1,000 เพราะ NinjaOne เผยแพร่เพียงสองปลายของเส้นโค้ง ไม่ใช่ขั้นระหว่างกลาง ปลายล่างของแต่ละช่วงคืออัตราพื้นที่ 10,000 endpoint ซึ่งฟลีตขนาดนี้จะไม่ได้รับข้อเสนอนั้น จึงเป็นการเอื้อฝั่งเชิงพาณิชย์โดยตั้งใจ ถ้าการโฮสต์เองชนะแม้แต่ตัวเลขนั้น มันก็ชนะอัตราที่คุณได้รับเสนอจริง
จุดตัดสองจุดไม่ได้อยู่ที่เดียวกัน เทียบกับราคาต่ออุปกรณ์ บรรทัดโฮสต์เอง $290 ครอบคลุม 78 เครื่องที่ $3.75 ต่อเครื่อง และ 194 เครื่องที่อัตราพื้น $1.50 ดังนั้นการโฮสต์เองแซงได้ที่ประมาณ 80 ถึง 190 อุปกรณ์ ขึ้นกับว่าสัญญาของคุณอยู่ตรงไหนในช่วงนั้น เทียบกับราคาต่อช่าง ภาพเปลี่ยนไปโดยสิ้นเชิง ที่อัตราส่วน 200 อุปกรณ์ต่อช่าง ที่นั่ง Syncro หนึ่งที่ครอบคลุมถึง 200 endpoint ($129) สองที่ถึง 400 ($258) และสามที่ถึง 600 ($387) และบรรทัดโฮสต์เองจะต่ำกว่าเส้นนั้นก็ต่อเมื่อถึงที่นั่งที่สาม เลย 400 อุปกรณ์ไปเล็กน้อย
ต่ำกว่าราว 400 endpoint การโฮสต์ RMM เต็มรูปแบบเองมักเป็นตัวเลือกที่แพงกว่าภายใต้สมมติฐานเหล่านี้ จุดตัดที่สองคือตัวชี้ขาด เพราะแพลตฟอร์มคิดต่อช่างพร้อมใช้ได้บ่ายนี้เลย และไม่ต้องให้คุณจัดเตรียม แพตช์ หรือรับผิดชอบอะไรทั้งสิ้น
ตัวเลขของคุณเองสองตัวขยับเกณฑ์นี้ ลดอัตราสมมติลงครึ่งหนึ่งเป็น $25 ต่อชั่วโมง บรรทัดโฮสต์เองของฟลีตเล็กจะลดจาก $290 เป็น $190 เพิ่มเป็นสองเท่าที่ $100 บรรทัดเดียวกันจะขึ้นเป็น $490 ก่อนจะเพิ่มระดับสปอนเซอร์ที่สูงขึ้นหรือเซิร์ฟเวอร์ที่ใหญ่ขึ้นด้วยซ้ำ การเปลี่ยนแปลงเหล่านี้อาจขยับจุดตัดไปได้หลายร้อย endpoint ดังนั้นจงใช้ระดับสปอนเซอร์และชั่วโมงบำรุงรักษาที่คุณจะเลือกจริงที่ขนาดฟลีตของคุณ แทนที่จะถือว่า 400 เป็นเกณฑ์สากล
สิ่งที่การโฮสต์เองส่งคืนมาให้คุณ
ในเดือนกรกฎาคม 2021 ช่องโหว่ zero-day เปิดเผยข้อมูลรับรองบนเซิร์ฟเวอร์ Kaseya VSA แบบ on-premise คือ CVE-2021-30116 ถูกใช้โจมตีจริง แคตตาล็อก Known Exploited Vulnerabilities ของ CISA บันทึกว่ามันมอบ session ID ที่ผู้โจมตีใช้โจมตีระบบต่อได้ และระบุว่าเป็นช่องโหว่ที่ทราบว่าถูกใช้ในแคมเปญแรนซัมแวร์
สามปีต่อมา CVE-2024-1709 ของ ConnectWise ScreenConnect ซึ่งเป็นช่องโหว่ข้ามการยืนยันตัวตนที่ CVSS เต็ม 10.0 กระทบเวอร์ชัน 23.9.7 และก่อนหน้า เข้าสู่แคตตาล็อกเดียวกันและถูกใช้โจมตีจริงเพื่อติดตั้งแรนซัมแวร์ และ รายงานหลังการโจมตีของ Huntress บันทึกว่าผู้โจมตีติดตั้งตัวขุดคริปโตผ่านช่องโหว่นี้ ไม่มีเหตุการณ์ใดเป็นข้อโต้แย้งต่อ RMM เชิงพาณิชย์ และไม่มีเหตุการณ์ใดสนับสนุนมันเช่นกัน ใต้ทั้งสองเหตุการณ์คือข้อเท็จจริงเดียวกัน เซิร์ฟเวอร์ RMM คือเส้นทางรันโค้ดระยะไกลที่ได้รับความไว้วางใจไปยังทุกเครื่องที่รันเอเจนต์ของมัน นั่นคือการออกแบบที่ทำงานถูกต้อง และเป็นเหตุผลที่มันสมควรได้รับความกังวล เจาะชั้นการจัดการได้ก็เท่ากับเจาะทั้งฟลีต ไม่ว่าชั้นนั้นจะเป็นของผู้ให้บริการหรือของคุณ
สิ่งที่เปลี่ยนเมื่อคุณโฮสต์เองคือใครเป็นคนแพตช์ เร็วแค่ไหน และชื่อใครอยู่บนเหตุการณ์ แพลตฟอร์มเหล่านี้มีช่องโหว่ที่ถูกวิจัยของตัวเอง Tactical RMM มี CVE-2025-69516 ซึ่งเป็น server-side template injection ในเอนด์พอยต์พรีวิวรายงานที่ทำให้ผู้ใช้รายงานสิทธิ์ต่ำเข้าถึงการรันคำสั่งระยะไกลได้ และ CVE-2025-69517 ซึ่งเป็น HTML injection ในเอนด์พอยต์สร้างเอเจนต์ ที่บันทึกปิดท้ายด้วยจุดยืนของผู้ผลิตว่ามีข้อมูลไม่ถูกต้อง ทั้งคู่ได้คะแนน 8.8 และทั้งคู่บันทึกว่ากระทบ v1.3.1 และก่อนหน้า เทียบกับ v1.5.2 ปัจจุบัน ส่วน MeshCentral มี CVE-2024-26135 ซึ่งเป็น cross-site WebSocket hijacking ผ่าน control.ashx ที่อาจยึดเซสชันแอดมินได้ ที่ CVSS 8.3 และบันทึกว่ากระทบเวอร์ชันก่อน 1.1.21 เทียบกับ 1.2.5 ปัจจุบัน รุ่นปัจจุบันอยู่นอกช่วงที่ได้รับผลกระทบของ CVE ทั้งสามที่อ้างถึงที่นี่ นั่นไม่ได้ลบพื้นผิวการโจมตี แต่ทำให้การอัปเดตให้ทันเป็นส่วนหนึ่งของโมเดลปฏิบัติงาน มันเป็นพื้นผิวการโจมตีที่ถูกวิจัยอย่างต่อเนื่อง และคุณคือคนที่ต้องอยู่ข้างหน้ามัน
อีกสิ่งที่เปลี่ยนคือคู่สัญญา สองในสี่ขายระดับซัพพอร์ตของตัวเอง: แผนเสียเงินของ NetLock RMM และ ระดับสปอนเซอร์ขั้นสูงของ Tactical RMM ภาพรวมซัพพอร์ตไม่สม่ำเสมอ MeshCentral ขับเคลื่อนโดยชุมชน ขณะที่ ITarian เป็นผลิตภัณฑ์เชิงพาณิชย์ที่มีผู้ผลิตหนุนหลัง มีช่องทางซัพพอร์ตและเงื่อนไขไลเซนส์ของตัวเอง สำหรับผู้ดูแลที่การล่มของ RMM คือเหตุการณ์ที่ลูกค้าเห็นและมีสัญญาผูกอยู่ คู่สัญญานั่นแหละคือสิ่งที่ข้อตกลงเชิงพาณิชย์ขายจริงๆ
บางครั้งเรื่องการปฏิบัติตามข้อกำหนดก็ไปอีกทาง ในขอบเขตแคบๆ ใน กระทู้ r/msp เกี่ยวกับตัวเลือกแบบโฮสต์เอง ผู้ดูแลรายหนึ่งเล่าถึงสัญญาที่กำหนดว่า "การเชื่อมต่อของบุคลากรดูแลระบบระยะไกลต้องผ่านเส้นทางที่เข้ารหัส (ได้รับการรับรอง FIPS 140-2)" และบอกว่าการโฮสต์เองคือสิ่งที่ทำให้เขาทำตามได้ เพราะโมดูล VPN ที่ได้รับการรับรองสามารถรองรับการเชื่อมต่อได้ในจุดที่ผู้ให้บริการส่วนใหญ่ยังไม่ได้ยื่นขอรับรอง สัญญาหนึ่งฉบับในกระทู้เดียวไม่ใช่แนวโน้ม แต่เป็นกรณีที่การโฮสต์เองคือคำตอบที่ถูกต้องตามข้อกำหนด ไม่ใช่คำตอบที่ถูกกว่า
คำถามเรื่อง Tactical RMM ปี 2021
ใครก็ตามที่ประเมิน Tactical RMM จะเจอเรื่องนี้ภายในหนึ่งชั่วโมงของการค้นหา ในกระทู้ r/sysadmin เดือนธันวาคม 2021 นักวิจัยพบโค้ดขุด Monero ในไบนารีเอเจนต์ที่โฮสต์บนมิเรอร์ไฟล์สำรองของโปรเจกต์ นักพัฒนาตอบอย่างเป็นทางการ และคำตอบนั้นคือแหล่งที่มาของทั้งหมด:
"yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero." ("ใช่ 1.98.XXX เหล่านั้นคือบิลด์ส่วนตัวของผมที่ฝังไบนารีเพิ่มเติมไว้ (ใช้ฟีเจอร์ embed ใหม่ของ Go ที่เพิ่มใน go 1.16) และผมใช้มันบนเครื่องของผมเองเพื่อขุด monero")
เขาระบุในคำตอบเดียวกันว่าเอเจนต์เวอร์ชันใช้งานจริงไม่ได้ดาวน์โหลดบิลด์เหล่านั้น และมิเรอร์เป็นตัวสำรองสำหรับ dependency ของ Python เขายังยืนยันตรงนั้นด้วยว่าเอเจนต์เลิกเป็นโอเพนซอร์สตั้งแต่เริ่มลงนามโค้ด และการพัฒนาย้ายไปที่รีโพซิทอรีส่วนตัว ดังนั้นโค้ดสาธารณะจึงล้าสมัย และเอเจนต์ที่จัดส่งจริงในตอนนั้นไม่สามารถตรวจสอบได้โดยสาธารณะ
สิ่งที่ไม่มีในบันทึกคือการตรวจสอบความปลอดภัยโดยบุคคลที่สามที่เสร็จสมบูรณ์ ความมั่นใจว่าเอเจนต์เวอร์ชันใช้งานจริงสะอาดตั้งอยู่บนคำแถลงของนักพัฒนาเองบวกการวิเคราะห์แซนด์บ็อกซ์อย่างไม่เป็นทางการของผู้แสดงความเห็นหนึ่งคน สรุปที่แพร่กันทั้งสองแบบพูดเกินจริง: "ไม่มีอะไร" มองข้ามว่าไบนารีขุดเหรียญถูกให้บริการจากโครงสร้างพื้นฐานของโปรเจกต์ขณะที่ซอร์สเอเจนต์ตรวจสอบไม่ได้ ส่วน "เครื่องมือนี้แถมตัวขุดคริปโตมาด้วย" กล่าวอ้างสิ่งที่ไม่มีหลักฐานเผยแพร่ใดยืนยัน ในมุมมองของผม นี่คือการตัดสินเรื่องแนวปฏิบัติในการดำเนินงาน มากกว่าข้อสรุปทางเทคนิคที่ยุติแล้ว
ตัวไหนเหมาะกับผู้ดูแลแบบไหน
ใช้ของเชิงพาณิชย์ต่อไป และข้ามทางเลือก RMM แบบโฮสต์เองไปเลย ถ้าเข้าเงื่อนไขข้อใดข้อหนึ่งจากสามข้อนี้ สัญญาลูกค้ากำหนดให้ต้องมีผู้ให้บริการที่ระบุชื่อ อัตราส่วนอุปกรณ์ต่อช่างของคุณทำให้ราคาต่อช่างเป็นบรรทัดที่ถูกที่สุดอยู่แล้ว ซึ่งครอบคลุมฟลีตส่วนใหญ่ที่ต่ำกว่า 400 อุปกรณ์ หรือไม่มีใครจะรับผิดชอบเซิร์ฟเวอร์จริงๆ ซึ่งทำให้บรรทัดชั่วโมงผู้ดูแลเป็นเรื่องสมมติ
เลือก Tactical RMM ถ้าคุณต้องการชุดฟีเจอร์ครบที่สุด กำลังจัดการเครือข่ายภายในหรือของลูกค้า มั่นใจที่จะดูแลเซิร์ฟเวอร์ Linux ในโปรดักชัน และจะจ่ายระดับสปอนเซอร์ ถ้าโมเดลเชิงพาณิชย์ของคุณอาจเข้าข่ายข้อจำกัดที่กว้างกว่าของไลเซนส์เรื่องบริการแสวงกำไร ขอคำชี้แจงเป็นลายลักษณ์อักษรจาก AmidaWare ก่อนติดตั้งให้ลูกค้า
เลือก NetLock RMM ถ้าแกนที่ OSI รับรองและแผนโฮสต์เองแบบเสียเงินที่มีอุปกรณ์ไม่จำกัดพร้อมซัพพอร์ตมืออาชีพสำคัญกว่าประวัติผลงาน และคุณยอมรับโปรเจกต์ที่ใหม่กว่าซึ่งรีโพซิทอรีสาธารณะตอนนี้เป็นเพียงส่วนย่อยที่คัดเลือกแล้วของโค้ดเบส ต้องชัดเจนว่าคุณกำลังซื้อระดับไหน Community Edition ฟรีหยุดที่ 25 อุปกรณ์ ดังนั้นที่หลายร้อย endpoint นี่คือผลิตภัณฑ์เสียเงิน และเสน่ห์ของมันคือราคาที่ไม่ขยับเมื่อลูกค้าซื้อแล็ปท็อปเพิ่มอีกสิบสองเครื่อง
เลือก MeshCentral อย่างเดียว ก็ต่อเมื่องานหลักของคุณคือการเข้าถึงระยะไกล คลังอุปกรณ์ และการรันคำสั่งหรือสคริปต์เฉพาะกิจ ไม่ใช่การแพตช์และนโยบายอัตโนมัติแบบ RMM เต็มรูปแบบ มันเป็นผู้ใหญ่ ไลเซนส์ผ่อนปรน และแข็งแกร่งในสิ่งที่มันทำ ถ้าการควบคุมระยะไกลคือความต้องการทั้งหมด ให้เทียบกับตัวเลือกรีโมตเดสก์ท็อปโดยเฉพาะด้วย เพราะ RustDesk ครอบคลุมพื้นที่คล้ายกัน ด้วยจุดเน้นฟีเจอร์ที่ต่างออกไป ความผิดพลาดคือการถือว่าตัวใดตัวหนึ่งในนี้เป็นตัวแทน RMM เต็มรูปแบบ
เลือก ITarian on-premise ก็ต่อเมื่อการเก็บชั้นการจัดการไว้ในโครงสร้างพื้นฐานของคุณเองสำคัญกว่าการหนีจากราคาต่ออุปกรณ์ และคุณต้องการบริษัทที่มั่นคงอยู่เบื้องหลังผลิตภัณฑ์ แม้ไลเซนส์จะเป็นกรรมสิทธิ์และภาระจะหนักกว่า ยืนยันโทโพโลยีการติดตั้งที่รองรับก่อนตั้งงบ
ถ้าคำตอบคือโฮสต์เอง ชั้นการจัดการต้องมีที่อยู่นอกไซต์ที่มันดูแล และเข้าถึงได้ในวันที่ไซต์ใดไซต์หนึ่งเข้าถึงไม่ได้ ในทางปฏิบัติ: เซิร์ฟเวอร์ Linux ถาวรบน Debian หรือ Ubuntu สิทธิ์ root ไม่มีอะไรอื่นมาแย่งทรัพยากร และคุณเป็นคนแพตช์ให้ทันอยู่เสมอ Linux VPS แบบดูแลเองของเราคือเครื่องประเภทนั้นพอดี กำหนดขนาดตามสเปกทั่วไปข้างต้น ถ้าสิ่งที่คุณต้องการกลายเป็นการควบคุมระยะไกลมากกว่าแพลตฟอร์มจัดการเต็มรูปแบบ RustDesk ติดตั้งได้ในคลิกเดียว

พัฒนาบน Linux VPS พร้อมสิทธิ์รูท, NVMe และพลัง AMD EPYC
ดูแพ็กเกจ Linuxคำถามที่พบบ่อย
Tactical RMM เป็นโอเพนซอร์สหรือไม่?
ไม่ Tactical RMM เผยแพร่ภายใต้ "Tactical RMM License v1.0" เฉพาะของตัวเองซึ่ง OSI ไม่ได้รับรอง และข้อความไลเซนส์เองระบุว่าไม่ใช่ไลเซนส์โอเพนซอร์ส โฮสต์เองได้ฟรีเพื่อเฝ้าระวังและจัดการเครือข่ายของคุณเองหรือของลูกค้า แต่ก็มีข้อจำกัดกว้างๆ เรื่อง SaaS โฮสติ้งแบบจัดการให้ และการใช้เชิงพาณิชย์หรือเป็นบริการแสวงกำไรอื่นๆ ถ้าโมเดล MSP ของคุณขึ้นอยู่กับเส้นแบ่งนั้น ขอคำชี้แจงเป็นลายลักษณ์อักษรจาก AmidaWare ส่วน MeshCentral ใช้ Apache-2.0 และแกนที่เผยแพร่ของ NetLock RMM ใช้ AGPL-3.0 ซึ่ง OSI รับรองทั้งคู่
มีทางเลือกโฮสต์เองฟรีแทน NinjaOne หรือ Atera หรือไม่?
มี Tactical RMM, MeshCentral และ Community Edition ของ NetLock RMM ล้วนใช้ได้โดยไม่มีค่าไลเซนส์ต่ออุปกรณ์ในระดับฟรี แต่ไลเซนส์ฟรีไม่ได้แปลว่ารันฟรี คุณจ่ายค่าเซิร์ฟเวอร์ Linux เฉพาะ ค่าระดับเสียเงินที่ปลดล็อกฟีเจอร์ที่ต้องการ และชั่วโมงที่ใช้ดูแลรักษา ในโมเดล Tactical RMM ที่ใช้ที่นี่ ต้นทุนเหล่านั้นสูงกว่า Syncro Core ที่ขนาดฟลีตเล็กๆ
MeshCentral แทน RMM เต็มรูปแบบได้หรือไม่?
ตัวเดียวไม่ได้ MeshCentral ครอบคลุมการควบคุมระยะไกล คลังอุปกรณ์ และการจัดการระยะไกลได้ดี ภายใต้ไลเซนส์ Apache-2.0 ที่ผ่อนปรน มันรองรับการรันคำสั่งและสคริปต์ แต่ไม่มีเวิร์กโฟลว์จัดการแพตช์แบบเนทีฟและนโยบายอัตโนมัติตามกำหนดเวลาที่คุณคาดหวังจาก RMM เต็มรูปแบบ ซึ่งเป็นเหตุผลที่ Tactical RMM ถูกสร้างเป็นชั้นบนมัน ไม่ใช่ตัวแทนมัน
ผู้ให้บริการ RMM ทุกรายคิดเงินต่อ endpoint หรือไม่?
ไม่ Syncro และ Atera คิดต่อที่นั่งช่างโดยไม่จำกัด endpoint บิลจึงไม่โตเมื่อลูกค้าเพิ่มเครื่อง NinjaOne คือตัวอย่างแบบต่ออุปกรณ์ แบ่งขั้นตามปริมาณ ส่วน ConnectWise, Datto RMM, N-able และ Kaseya ไม่เผยแพร่ราคาพื้นฐานของแพลตฟอร์มและส่งผู้ซื้อไปขอใบเสนอราคา



การสนทนา
ความคิดเห็น
เข้าสู่ระบบเพื่อร่วมสนทนา