

Із self-hosted RMM зазвичай ідуть два припущення, і обидва хибні, причому в протилежні боки. Перше — що віддалений моніторинг і керування оплачуються за кожен пристрій, тож рахунок росте разом із парком незалежно від того, чи росте обсяг роботи. Друге — що перенесення площини керування всередину компанії цю витрату прибирає. Насправді категорія тарифікується за трьома окремими осями, з яких лише одна — за пристрій, а self-hosting витрату не прибирає, а переносить її в рядок, який ніхто не виставляє в рахунок: ваші власні години. Плата за пристрій росте за віссю, яку ви не контролюєте, бо скільки машин існує, вирішують ваші клієнти, а не обсяг роботи, який ці машини створюють. Self-hosted-сервер росте за віссю, яку ви контролюєте, і натомість накладає на вас обов'язок супроводу та контракт на підтримку, якого у вас більше немає.
Деякі контракти роблять комерційний варіант правильним незалежно від арифметики: SLA, за який ви не можете особисто поручитися о третій ночі, — це продукт, який ви купуєте, і self-hosting дає його лише там, де сам проєкт продає рівень підтримки. Тариф за техніка вже випереджає обидві альтернативи в широкому діапазоні розмірів парку.
TL;DR
- Категорія не тарифікується однаково за пристрій. NinjaOne бере плату за пристрій; Syncro й Atera — за місце техніка з необмеженою кількістю пристроїв; ConnectWise, Datto RMM і N-able базову ціну платформи не публікують і відправляють покупців по комерційну пропозицію.
- Для невеликої компанії з високим співвідношенням пристроїв на техніка платформа з оплатою за техніка може обійти і тариф за пристрій, і модель self-hosting Tactical RMM із цієї статті. Перевірте це, перш ніж щось розгортати.
- У моделі витрат Tactical RMM із цієї статті self-hosting нижче приблизно 400 пристроїв зазвичай дорожчий за платформу з оплатою за техніка. Близько третього місця техніка він починає ставати конкурентним, але точна точка перетину зсувається разом із вашою погодинною ставкою, рівнем спонсорства, розміром сервера та співвідношенням пристроїв на техніка.
- Tactical RMM — не open source. Він постачається під власною ліцензією, не схваленою OSI, з обмеженнями на SaaS, managed hosting та інше комерційне використання як послуги. MeshCentral поширюється під Apache-2.0, ядро NetLock RMM — під AGPL-3.0.
- RMM-сервер — це довірений шлях віддаленого виконання коду на кожній машині, де працює його агент. Self-hosting цієї вразливості не створює; він перекладає встановлення виправлень на вас.
Як комерційні RMM тарифікують пристрої
Опубліковані тарифи NinjaOne за пристрій коливаються від 1,50 $ за пристрій на місяць при 10 000 пристроїв до 3,75 $ при 50 і менше. Прочитайте цю криву з малого кінця, і проблема очевидна: знижка за обсяг працює на користь масштабу, тож компанія з найменшою кількістю машин платить найвищу ставку за кожну, за рахунком, який росте щоразу, коли клієнт купує ноутбук.
Syncro тарифікує за зовсім іншою віссю: 129 $ за користувача на місяць на плані Core при річній оплаті, 179 $ на Team, і кожен план включає необмежену кількість пристроїв на техніка. Atera використовує ту саму схему й прямо пояснює чому. За моделі з оплатою за техніка вартість залишається незмінною незалежно від того, скільки пристроїв ви додаєте.
Є й третя група. Скільки коштує ConnectWise RMM? Сторінка веде до ціни через форму запиту з переліком пакетів і функцій без жодної цифри, а сторінка продукту Datto RMM докладно описує платформу, ніде не називаючи ціну. N-able просуває N-sight тим самим способом, а Kaseya дає ціну VSA за запитом. Це твердження про вміст сторінок, а не про наміри, але воно має ціну. Щоб отримати цифру, потрібні дзвінки з продавцями, а ці години — ваші.
| Постачальник | Вісь тарифікації | Публікує базову ціну? | Від чого росте рахунок |
|---|---|---|---|
| NinjaOne | За пристрій | Так: 1,50 $/пристрій/місяць при 10 000 пристроїв, до 3,75 $ при 50 і менше | Кожен встановлений агент |
| Syncro | За техніка | Так: 129 $/користувач/місяць (Core, річна оплата), 179 $ (Team) | Кожен найнятий технік |
| Atera | За техніка | Рівні планів опубліковані; необмежена кількість пристроїв на місце | Кожен найнятий технік |
| ConnectWise RMM | Лише за запитом | No | Не розкривається до розмови з продавцем |
| Datto RMM | Лише за запитом | No | Не розкривається до розмови з продавцем |
| N-able N-sight | За запитом | Публічної базової ціни платформи немає | Базова підписка розкривається в пропозиції |
| Kaseya VSA | Лише за запитом | No | Не розкривається до розмови з продавцем |
Наслідок важливіший за будь-яку окрему ставку. Платформа з оплатою за техніка повністю перестає рости разом із парком. Компанія з двох людей із 350 машинами платить стільки ж, скільки компанія з двох людей із 90, і за високого співвідношення пристроїв на техніка ця модель уже дешевша і за тариф за пристрій, і за власний сервер.
Self-hosted-платформи і що дозволяють їхні ліцензії
У цій розмові спливають чотири платформи під чотирма справді різними ліцензіями, а не чотири варіанти однієї. «Open source RMM» — це фраза, яка об'єднує всі чотири, і вона обіцяє більше, ніж може витримати. Вони різняться й тим, скільки в них RMM і якого сервера вони вимагають, а різниця в ліцензіях має договірні наслідки для кожного, хто продає керовані послуги.
Tactical RMM
Tactical RMM — найповніша з чотирьох: керування виправленнями, скрипти, сповіщення та перевірки, а віддалене керування забезпечує вбудований екземпляр MeshCentral. Поточний реліз — v1.5.2, чий changelog фіксує виправлення витоку пам'яті під час обробки перевірок політик і завдань, а також оновлення вбудованого MeshCentral до 1.2.4. Власний шар віддаленого керування перебуває в розробці.
З ліцензією потрібна обережність. Tactical RMM постачається під власною «Tactical RMM License v1.0», текст якої починається із заяви, що це не ліцензія open source. Вона дає безкоштовне право на моніторинг і керування своїми мережами або мережами ваших клієнтів і забороняє пропонувати функціональність ПЗ як частину SaaS-продукту, послуги managed hosting чи будь-якої іншої комерційної послуги без дозволу ліцензіара. У цьому різниця між source-available (можна читати й запускати на умовах автора) та open source (схвалена OSI ліцензія з необмеженим комерційним поширенням). Ліцензія прямо дозволяє розміщувати й використовувати Tactical RMM для моніторингу та керування мережами клієнтів. Окремо вона запроваджує широкі обмеження на надання функціональності ПЗ у складі комерційних або платних послуг і вимагає попереднього письмового дозволу на комерційне використання чи використання в платних послугах. Якщо ваша модель MSP залежить від того, де проходить ця межа, отримайте письмове роз'яснення від AmidaWare, а не покладайтеся на редакційне трактування.
Є й грошовий рядок, опублікований повністю. Підписані кодом агенти для Windows, агенти для Linux і macOS як такі, єдиний вхід і модуль Reporting — усе це доступне лише на спонсорському рівні. Рівень 1 за 55 $ на місяць — мінімум для підписаних агентів на будь-якій платформі; Reporting починається з рівня 2, 80 $. Рівні вище рекомендуються за розміром парку (рівень 4 за 155 $ при менш ніж 1 000 агентів), а починаючи з рівня 3 до них додається заявлений час відповіді електронною поштою. Непідписані агенти — проблема підтримки на будь-якому серйозному парку Windows, тож у масштабі спонсорський рівень — це стаття витрат, а не опція.
MeshCentral
MeshCentral — не повноцінний RMM, але розрив вужчий, ніж здається. Він підтримує віддалене керування, інвентаризацію пристроїв, доступ до термінала й файлів, виконання команд і скриптів, а також сповіщення про пристрої та сесії. Чого в ньому немає — так це повного RMM-процесу навколо цих примітивів: головні прогалини — вбудовані процеси керування виправленнями та вбудована автоматизація політик за розкладом.
Саме через цю прогалину поверх нього і був побудований Tactical RMM. Впроваджувати MeshCentral із розрахунком замінити NinjaOne — означає отримати розчарування, ніяк не пов'язане з якістю ПЗ (шарів керування виправленнями й автоматизації політик у комплекті немає, хоча виконання команд і скриптів є).
NetLock RMM
NetLock RMM — open core, а не повністю відкритий проєкт, і автори кажуть про це прямо: стартувавши повністю під AGPL, у 2026 році мейнтейнери перейшли на модель, у якій ядро залишається відкритим під AGPL, але вихідний код публікується не для кожної функції, а публічні коміти призупинені, поки вони відбирають, що випускати. Опубліковане ядро поширюється під GNU Affero General Public License v3, схваленою OSI.
Комерційна форма теж відрізняється від усіх інших, і межа рівнів зачіпає саме читачів із парком машин. Безкоштовна Community Edition розміщується у себе, але обмежена 25 пристроями, що виводить її за межі можливого далі домашньої лабораторії чи оцінювання. Платний self-hosted-рівень знімає обмеження і включає необмежену кількість пристроїв, користувачів, тенантів і майданчиків разом із професійною підтримкою. NetLock прямо відокремлює цю модель від своїх хмарних планів, які тарифікуються за пристроями. Self-hosted-пропозиція, отже, прибирає стелю за пристроями, але нинішній комерційний пакет включає підтримку й інші переваги єдиним набором, а не тарифікується виключно за часом відповіді. Ціна — зрілість і репутація.
ITarian On-Premise
On-premise-збірка ITarian — пропрієтарне ПЗ з лінійки Comodo/Xcitium. Self-hosting не прибирає лічильник ліцензій за пристрій: чинна документація ITarian з тарифікації дає до 50 керованих пристроїв безкоштовно, але щойно ви додаєте 51-й керований пристрій, керовані пристрої тарифікуються поштучно за застосовною ставкою. Це не open source, і він на це не претендує. Операційний слід ускладнює те, що нинішня on-premise-документація ITarian внутрішньо суперечлива. Посібник із розгортання описує автономну конфігурацію Docker Compose до 1 000 пристроїв, тоді як розділ апаратних вимог указує базу з двох серверів: вузол ITSM із 8 ядрами, 8 ГБ ОЗП і 100 ГБ сховища поряд із вузлом XMPP із 4 ядрами, 4 ГБ і 40 ГБ, обидва на 1 000 пристроїв. Я б сприймав це як базу для розрахунку, яку перед бюджетуванням треба підтвердити в ITarian, а не як доказ того, що розгортання на одному сервері не підтримується.
| Платформа | Ліцензія | Схвалена OSI? | Комерційні/сервісні обмеження | Що покриває |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (власна) | No | Заборонено без дозволу | Виправлення, скрипти, сповіщення, віддалене керування через вбудований MeshCentral |
| MeshCentral | Apache-2.0 | Так | Дозволено | Віддалене керування, інвентаризація та керування пристроями |
| NetLock RMM | AGPL-3.0 (open core) | Так, для опублікованого ядра | Дозволено з дотриманням зобов'язань AGPL | Моніторинг, автоматизація, віддалена підтримка; безкоштовна редакція обмежена 25 пристроями |
| ITarian on-premise | Пропрієтарна | No | Регулюється умовами постачальника | Повний набір для керування кінцевими пристроями |
Ключовий висновок розділу: «open source» у цих чотирьох рядках означає три різні речі, і лише дві з них — те, що ця фраза зазвичай обіцяє.
Яким має бути сервер
Документація зі встановлення Tactical RMM точно задає нижню планку: чиста віртуальна машина Linux із 4 ГБ ОЗП на Debian 11, Debian 12 або Ubuntu 22.04 LTS. Та сама сторінка вважає одне ядро CPU достатнім при менш ніж 200 агентах з обмеженими перевірками, а 50 ГБ сховища — достатніми для менш ніж дванадцяти місяців історії за такої кількості.
Ці цифри застосовні й за межами Tactical RMM, бо він включає MeshCentral, і нижня планка вже враховує шар віддаленого керування. Найважливіше слово тут — «чиста». Інсталятор передбачає сервер без будь-якого іншого ПЗ і попереджає, що запуск поряд з наявними сервісами зламає встановлення. Це виключає розміщення RMM на машині, яка вже приносить користь (Nginx і Postgres, які він ставить, — його власні, і вашими він ділитися не буде), а отже, сервер — це нова стаття витрат, а не вільна потужність. Для цієї моделі витрат я б брав розмір вище опублікованого мінімуму, а не оптимізував під нього: 2 vCPU і 4 ГБ ОЗП у районі нижніх сотень, а 4 vCPU і 8 ГБ — як безпечніший орієнтир ближче до верхніх сотень. Це планові припущення статті, а не опубліковані мінімуми Tactical RMM. ITarian потребує окремого розрахунку, бо його нинішня документація дає суперечливі сигнали щодо автономного та двовузлового розгортання.
Керування кінцевими пристроями та моніторинг інфраструктури постійно змішують, а це не одна й та сама робота. RMM встановлює агент на машини користувачів, щоб оновлювати їх, виконувати на них скрипти й брати під віддалене керування, що відрізняється від питання, чи відповідає хост. Логіка розміщення в обох випадках одна, і це той самий аргумент на користь того, щоб тримати сервер окремо від того, за чим він стежить, який застосовний до будь-якого монітора доступності. Сервер керування, що живе всередині майданчика, яким він керує, падає разом із ним — саме того дня, коли він потрібен.

Точка беззбитковості
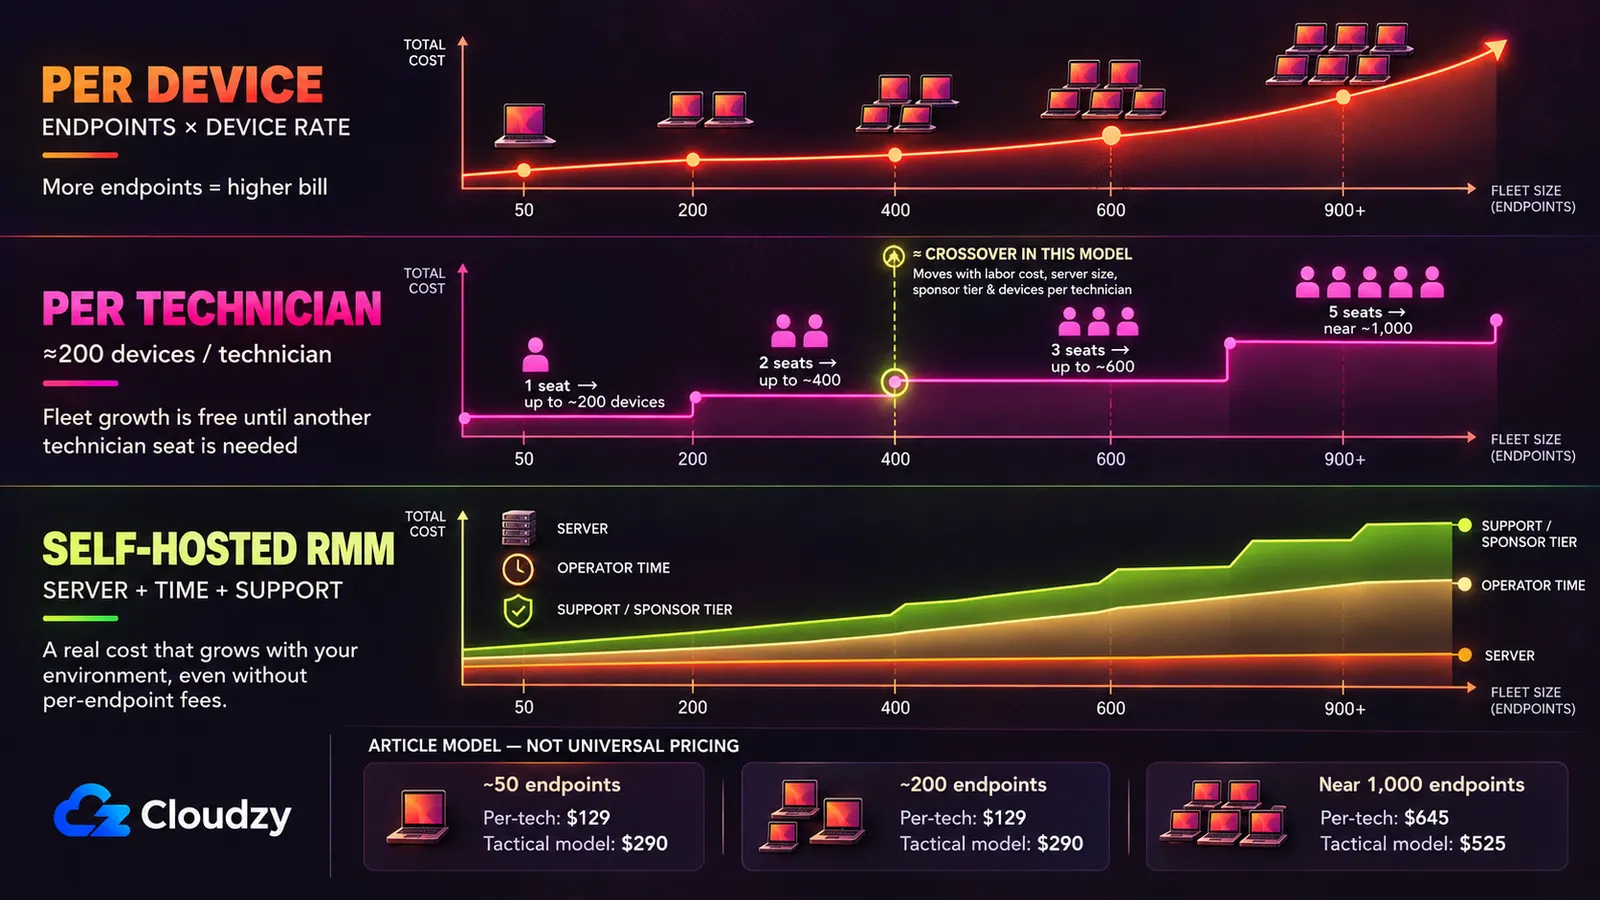
Усе вирішують чотири числа, і два з них належать вам, а не постачальнику: скільки коштує комерційний тариф за вашого розміру парку, скільки коштує сервер, скільки годин на місяць він у вас забирає і скільки коштує година вашого часу. Ось вони всі, з підписами.
Цифри з джерел. Діапазон NinjaOne за пристрій і ставки Syncro за місце взяті зі сторінок цін постачальників, на які є посилання вище, ставки спонсорських рівнів — з опублікованої самим Tactical RMM таблиці спонсорства, а нижня планка характеристик сервера — з документації зі встановлення Tactical RMM.
Заявлені припущення — вони належать цій статті, а не постачальнику. Ціна сервера — умовна: 35 $ на місяць за малий екземпляр і 70 $ за більший, замініть її на те, що ваш провайдер бере за такі характеристики. Час оператора — чотири години на місяць при 50 і 200 пристроях і шість у прикладі близько 1 000 пристроїв, включно з виправленнями, оновленнями, усуненням проблем з агентами та нечастими інцидентами. Погодинна ставка — 50 $, як заміна повної вартості години техніка; Bureau of Labor Statistics публікує актуальну медіану для адміністраторів мереж і систем, але значення має ваша власна оплачувана ставка. Кількість техніків виходить приблизно з 200 пристроїв на техніка (якщо у вас щільніше, зсуньте кількість місць, і поріг зсунеться разом із нею). Рядок спонсорства — рівень 1, опублікований мінімум для підпису коду, для двох менших парків і рівень 4 у прикладі близько 1 000 пристроїв; Tactical рекомендує рівень 4 при менш ніж 1 000 агентів.
| Місячна вартість | ~50 пристроїв | ~200 пристроїв | ~1 000 пристроїв |
|---|---|---|---|
| За пристрій (діапазон NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| За техніка (Syncro Core, річна оплата) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Self-hosting Tactical RMM: сервер | $35 | $35 | $70 |
| Self-hosting Tactical RMM: спонсорський рівень | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Self-hosting Tactical RMM: час оператора | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Розрахунковий підсумок Tactical RMM | $290 | $290 | $525 |
Рядок за пристрій при 200 і 1 000 — діапазон, бо NinjaOne публікує два краї своєї кривої, а не сходинки між ними. Нижня межа кожного діапазону — мінімальна ставка при 10 000 пристроїв, яку парку такого розміру не запропонують, тож це навмисно щедро до комерційної сторони. Якщо self-hosting виграє в цього, він виграє і в ставки, яку запропонують вам.
Дві точки перетину розташовані не в одному місці. Проти тарифу за пристрій self-hosted-рядок у 290 $ покриває 78 машин по 3,75 $ і 194 за мінімальною ставкою 1,50 $, тож self-hosting випереджає його десь між приблизно 80 і 190 пристроями, залежно від того, де в цьому діапазоні ваш контракт. Проти тарифу за техніка картина змінюється повністю. За 200 пристроїв на техніка одне місце Syncro покриває вас до 200 пристроїв (129 $), два — до 400 (258 $), три — до 600 (387 $), і self-hosted-рядок опускається нижче цієї кривої лише на третьому місці, трохи за 400 пристроїв.
Нижче приблизно 400 пристроїв self-hosting повноцінного RMM за цих припущень зазвичай обходиться дорожче. Вирішальною є друга точка перетину, бо платформа з оплатою за техніка доступна вже сьогодні вдень і не вимагає від вас нічого розгортати, оновлювати й ні за що відповідати.
Два ваші власні числа зсувають цей поріг. Зменшіть припущену ставку вдвічі, до 25 $ на годину, і self-hosted-рядок для малого парку впаде з 290 $ до 190 $. Подвойте її до 100 $, і той самий рядок зросте до 490 $ ще до врахування вищого спонсорського рівня чи більшого сервера. Ці зміни можуть зсунути точку перетину на сотні пристроїв, тож використовуйте той спонсорський рівень і ті години супроводу, які ви справді обрали б за свого розміру парку, а не вважайте 400 універсальним порогом.
Що self-hosting повертає вам
У липні 2021 року вразливість нульового дня з розкриттям облікових даних в on-premise-серверах Kaseya VSA, CVE-2021-30116, експлуатувалася в реальних атаках. Каталог Known Exploited Vulnerabilities агентства CISA описує її як таку, що дає зловмиснику ідентифікатор сесії, придатний для подальших атак на систему, і позначає як завідомо використану в кампаніях із програмами-вимагачами.
Три роки по тому CVE-2024-1709 у ConnectWise ScreenConnect — обхід автентифікації з максимальним CVSS 10.0 для версій 23.9.7 і нижче — потрапила до того самого каталогу й використовувалася в реальних атаках для розгортання програм-вимагачів, а звіт Huntress про постексплуатацію фіксує зловмисників, які розгортали через неї майнери криптовалют. Жоден з інцидентів не аргумент проти комерційних RMM, і жоден — аргумент за. В основі обох один і той самий факт. RMM-сервер — це довірений шлях віддаленого виконання коду на кожній машині, де працює його агент: так задумано, і саме тому це заслуговує на занепокоєння. Скомпрометуйте площину керування — і ви скомпрометували парк, незалежно від того, чи належить ця площина постачальнику, чи вам.
За self-hosting змінюється те, хто ставить виправлення, як швидко і чиє ім'я стоїть на інциденті. У цих платформ є власні досліджені вразливості. У Tactical RMM це CVE-2025-69516 — впровадження шаблонів на боці сервера в кінцевій точці попереднього перегляду звітів, яке дозволяло користувачам звітів із низькими привілеями дістатися віддаленого виконання команд, і CVE-2025-69517 — HTML-ін'єкція в кінцевій точці створення агентів, запис про яку завершується позицією постачальника про те, що вона містить неправильні відомості. Обидві оцінені у 8.8, і обидві зафіксовані як такі, що стосуються v1.3.1 і нижче за поточної v1.5.2. У MeshCentral є CVE-2024-26135 — міжсайтове перехоплення WebSocket через control.ashx з можливістю компрометації сесії адміністратора, з CVSS 8.3 і зафіксоване як таке, що стосується версій до 1.1.21 за поточної 1.2.5. Поточні релізи перебувають поза ураженими діапазонами трьох згаданих тут CVE. Це не прибирає поверхню атаки; це робить своєчасне оновлення частиною моделі експлуатації. Це активно досліджувана поверхня атаки, і випереджати її доведеться саме вам.
Друге, що змінюється, — контрагент. Двоє з чотирьох продають власний рівень підтримки: платні плани NetLock RMM і верхні спонсорські рівні Tactical RMM. Картина з підтримкою нерівна. MeshCentral розвивається спільнотою, а ITarian — комерційний продукт із постачальником за спиною, власним каналом підтримки й ліцензійними умовами. Для оператора, у якого збій RMM — це інцидент на боці клієнта з контрактом за ним, саме цей контрагент і є тим, що насправді продає комерційна угода.
Іноді відповідність вимогам працює у зворотний бік, у вузькому сенсі. У треді r/msp про self-hosted-варіанти один оператор описує контракт, який вимагає, щоб «підключення віддаленого адміністративного персоналу здійснювалося зашифрованим каналом (із сертифікацією FIPS 140-2)», і каже, що саме self-hosting дозволяє йому це виконати, оскільки сертифікований VPN-модуль може нести з'єднання там, де більшість вендорів сертифікацію не запитували. Один контракт в одному треді — не закономірність, але це випадок, коли self-hosting — відповідь, що відповідає вимогам, а не дешева.
Питання про Tactical RMM 2021 року
Будь-хто, хто оцінює Tactical RMM, натрапить на це протягом години пошуку. У треді r/sysadmin за грудень 2021 року дослідник знайшов код майнінгу Monero всередині бінарних файлів агента, розміщених на резервному файловому дзеркалі проєкту. Розробник відповів публічно, і ця відповідь — джерело всього, що нижче:
«yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero.» («так, ці 1.98.XXX — мої особисті збірки з вбудованими додатковими бінарниками (через нову функцію embed у Go, додану в go 1.16), і я використовую їх на своїх машинах для майнінгу monero.»)
У тій самій відповіді він заявив, що робочий агент ці збірки не завантажує, а дзеркало — резерв для залежностей Python. Там само він підтвердив, що агент перестав бути open source з початком підпису коду, а розробка переїхала до приватного репозиторію, тож публічний код застарів, а агент, що постачався, на той момент не піддавався публічному аудиту.
Чого в цій історії немає — так це завершеного незалежного аудиту безпеки. Упевненість у тому, що робочий агент чистий, тримається на заяві самого розробника та неформальному аналізі в пісочниці від одного коментатора. Обидва поширені перекази перебільшують: «нічого не було» ігнорує, що бінарники для майнінгу роздавалися з інфраструктури проєкту, поки вихідний код агента був недоступний для аудиту, а «інструмент постачається з криптомайнером» стверджує те, чого жодні опубліковані дані не підтверджують. За моєю оцінкою, це судження про операційні практики, а не встановлений технічний факт.
Кому який варіант підходить
Залишайтеся на комерційному рішенні й повністю пропустіть self-hosted-альтернативи RMM, якщо виконується будь-яка з трьох умов. Контракт із клієнтом вимагає поіменно вказаного вендора. Ваше співвідношення пристроїв на техніка вже робить тариф за техніка найдешевшим рядком — а це більшість парків до 400 пристроїв. Або на практиці за сервер ніхто не відповідатиме, і тоді рядок із годинами оператора — фікція.
Обирайте Tactical RMM, якщо хочете найповніший набір функцій, керуєте внутрішніми або клієнтськими мережами, впевнено тримаєте Linux-сервер у продакшені й готові платити за спонсорський рівень. Якщо ваша комерційна модель може підпадати під широкі обмеження ліцензії на платні послуги, отримайте письмове роз'яснення від AmidaWare, перш ніж розгортати його для клієнтів.
Обирайте NetLock RMM, якщо схвалене OSI ядро та платний self-hosted-план із необмеженою кількістю пристроїв і професійною підтримкою важливіші за репутацію, і ви приймаєте молодший проєкт, чий публічний репозиторій тепер — відібрана підмножина кодової бази. Чітко розумійте, який рівень купуєте. Безкоштовна Community Edition закінчується на 25 пристроях, тож за кількох сотень пристроїв це платний продукт, а його привабливість — ціна, яка не рухається, коли клієнт купує ще дванадцять ноутбуків.
Обирайте лише MeshCentral, тільки якщо ваше основне завдання — віддалений доступ, інвентаризація та разове виконання команд чи скриптів, а не повноцінні виправлення й автоматизація політик RMM. Він зрілий, із дозвільною ліцензією і сильний у тому, що робить. Якщо віддалене керування — усе, що потрібно, порівняйте його і зі спеціалізованими рішеннями для віддаленого робочого столу, оскільки RustDesk закриває схожі завдання з іншим акцентом на функції. Помилка — вважати будь-який із них повноцінною заміною RMM.
Обирайте ITarian on-premise, тільки якщо утримання площини керування у власній інфраструктурі важливіше за відхід від оплати за пристрій і ви хочете бачити за продуктом усталену компанію, попри пропрієтарну ліцензію й важчий слід. Перед бюджетуванням підтвердьте підтримувану топологію розгортання.
Якщо відповідь — self-hosting, площині керування потрібно десь жити поза майданчиками, якими вона керує, і бути доступною того дня, коли один із цих майданчиків недоступний. Практично: постійний Linux-сервер на Debian або Ubuntu, root-доступ, нічого, що конкурує за ресурси, — і ви, хто підтримує його в актуальному стані. Наш самокерований Linux VPS — саме така машина, розрахована за наведеними вище загальними характеристиками. Якщо виявиться, що вам потрібне віддалене керування, а не повноцінна платформа керування, RustDesk розгортається в один клік.

Розробляйте на Linux VPS з root-доступом, NVMe та потужністю AMD EPYC.
Переглянути тарифи LinuxЧасті запитання
Чи є Tactical RMM open source?
Ні. Tactical RMM постачається під власною «Tactical RMM License v1.0», не схваленою OSI, і сам текст ліцензії заявляє, що це не ліцензія open source. Його можна безкоштовно розміщувати у себе для моніторингу й керування своїми мережами або мережами клієнтів, але ліцензія також містить широкі обмеження на SaaS, managed hosting та інше комерційне чи платне використання як послуги. Якщо ваша модель MSP залежить від цієї межі, отримайте письмове роз'яснення від AmidaWare. MeshCentral поширюється під Apache-2.0, а опубліковане ядро NetLock RMM — під AGPL-3.0, обидві ліцензії схвалені OSI.
Чи є безкоштовна self-hosted-альтернатива NinjaOne або Atera?
Так. Tactical RMM, MeshCentral і Community Edition NetLock RMM на безкоштовному рівні доступні без ліцензійної плати за пристрій. Безкоштовна ліцензія не означає безкоштовну експлуатацію. Ви платите за виділений Linux-сервер, за платний рівень, що відкриває потрібні функції, і за години, витрачені на супровід. У моделі Tactical RMM, використаній тут, ці витрати за менших розмірів парку перевищують Syncro Core.
Чи може MeshCentral замінити повноцінний RMM?
Сам по собі — ні. MeshCentral добре закриває віддалене керування, інвентаризацію пристроїв і віддалене адміністрування під дозвільною ліцензією Apache-2.0. Він підтримує виконання команд і скриптів, але не дає вбудованого процесу керування виправленнями й автоматизації політик за розкладом, якого очікуєш від повноцінного RMM, — саме тому Tactical RMM побудований як шар поверх нього, а не як його заміна.
Чи всі постачальники RMM беруть плату за пристрій?
Ні. Syncro й Atera тарифікують за місце техніка з необмеженою кількістю пристроїв, тож рахунок не росте, коли клієнт додає машини. NinjaOne — приклад оплати за пристрій зі сходинками за обсягом. ConnectWise, Datto RMM, N-able і Kaseya базову ціну платформи не публікують і відправляють покупців по комерційну пропозицію.



Обговорення
Коментарі
Увійдіть, щоб долучитися до обговорення.