

Se self-hosted RMM obvykle putují dva předpoklady a oba jsou špatně, každý opačným směrem. První říká, že vzdálený monitoring a správa se účtují za endpoint, takže faktura roste s flotilou bez ohledu na to, jestli roste práce. Druhý říká, že přesunem řídicí vrstvy dovnitř firmy tento náklad zmizí. Ve skutečnosti se kategorie oceňuje na třech oddělených osách, z nichž jen jedna je za zařízení, a self-hosting náklad neodstraňuje, jen ho přesouvá na řádek, který nikdo nefakturuje: vaše vlastní hodiny. Poplatek za zařízení roste na ose, kterou neovlivníte, protože o tom, kolik strojů existuje, rozhodují vaši klienti, ne to, kolik práce ty stroje vytvoří. Self-hosted server roste na ose, kterou ovlivníte, a účtuje vám povinnost údržby a smlouvu o podpoře, kterou už nemáte.
Některé smlouvy dělají z komerční varianty správnou volbu bez ohledu na aritmetiku: SLA, za které nedokážete osobně ručit ve tři ráno, je produkt, který kupujete, a self-hosting ho poskytne jen tam, kde sám projekt prodává úroveň podpory. Ceny za technika už teď porážejí obě alternativy v širokém pásmu velikostí flotil.
Stručně
- Kategorie se neoceňuje jednotně za zařízení. NinjaOne účtuje za zařízení; Syncro a Atera účtují za místo technika s neomezeným počtem zařízení; ConnectWise, Datto RMM a N-able základní cenu platformy nezveřejňují a posílají zájemce na nabídku.
- Pro malou firmu s vysokým poměrem zařízení na technika může platforma účtovaná za technika porazit jak ceny za zařízení, tak model self-hostingu Tactical RMM použitý v tomto článku. Ověřte si to, než cokoli nasadíte.
- V nákladovém modelu Tactical RMM z tohoto článku je self-hosting pod zhruba 400 endpointy obvykle dražší než platforma účtovaná za technika. Kolem třetího místa technika začíná být konkurenceschopný, ale přesný bod křížení se posouvá s vaší hodinovou sazbou, úrovní sponzoringu, velikostí serveru a poměrem zařízení na technika.
- Tactical RMM není open source. Vychází pod vlastní licencí neschválenou OSI s omezeními pro SaaS, spravovaný hosting a další komerční služby. MeshCentral je Apache-2.0 a jádro NetLock RMM je AGPL-3.0.
- RMM server je důvěryhodná cesta ke vzdálenému spuštění kódu na každém stroji, kde běží jeho agent. Self-hosting tuto expozici nevytváří; přenáší na vás záplatování.
Jak komerční RMM oceňuje endpointy
Zveřejněné ceny NinjaOne za zařízení sahají od 1,50 $ za zařízení měsíčně při 10 000 endpointech po 3,75 $ při 50 a méně. Přečtěte si tu křivku od malého konce a problém je zřejmý: množstevní sleva zvýhodňuje velikost, takže firma s nejméně stroji platí za každý z nich nejvyšší sazbu, a to na faktuře, která roste pokaždé, když si klient koupí notebook.
Syncro účtuje na úplně jiné ose: 129 $ za uživatele měsíčně v plánu Core při ročním vyúčtování, 179 $ v plánu Team, přičemž každý plán zahrnuje neomezený počet endpointů na technika. Atera používá stejný tvar a otevřeně vysvětluje proč. V modelu za technika zůstávají náklady stejné bez ohledu na to, kolik zařízení přidáte.
Pak je tu třetí skupina. Kolik stojí ConnectWise RMM? Stránka vede ceny přes poptávkový formulář s výčtem balíčků a funkcí bez jediného čísla a produktová stránka Datto RMM platformu dlouze popisuje, aniž by kdekoli uvedla cenu. N-able prodává N-sight stejným způsobem a Kaseya nabízí VSA na vyžádání. Je to konstatování o obsahu těch stránek, ne o záměrech, ale má svou cenu. Dostat z nich číslo stojí obchodní hovory a ty hodiny jsou vaše.
| Dodavatel | Cenová osa | Zveřejňuje základní cenu? | Co zvyšuje účet |
|---|---|---|---|
| NinjaOne | Za zařízení | Ano: 1,50 $/zařízení/měsíc při 10 000 zařízeních, až 3,75 $ při 50 a méně | Každý nainstalovaný agent |
| Syncro | Za technika | Ano: 129 $/uživatel/měsíc (Core, ročně), 179 $ (Team) | Každý přijatý technik |
| Atera | Za technika | Úrovně plánů zveřejněny; neomezená zařízení na místo | Každý přijatý technik |
| ConnectWise RMM | Pouze na nabídku | No | Nezveřejněno před obchodním hovorem |
| Datto RMM | Pouze na nabídku | No | Nezveřejněno před obchodním hovorem |
| N-able N-sight | Na základě nabídky | Žádná veřejná základní cena platformy | Základní předplatné sděleno v nabídce |
| Kaseya VSA | Pouze na nabídku | No | Nezveřejněno před obchodním hovorem |
Důsledek je důležitější než kterákoli jednotlivá sazba. Platforma za technika přestává růst s flotilou úplně. Dvoučlenná firma spravující 350 strojů platí totéž co dvoučlenná firma spravující 90, a při vysokém poměru zařízení na technika tento model už teď podbíjí jak ceny za zařízení, tak vlastní server.
Self-hosted platformy a co jejich licence dovolují
V této debatě se objevují čtyři platformy pod čtyřmi skutečně odlišnými licencemi, ne čtyři varianty jedné. „Open source RMM“ je výraz, který je všechny čtyři sdružuje, a slibuje víc, než unese. Liší se také tím, kolik RMM obsahují a jak velký server vyžadují, a rozdíl v licenci má smluvní důsledky pro každého, kdo prodává spravované služby.
Tactical RMM
Tactical RMM je z té čtveřice nejúplnější: správa záplat, skriptování, alerting a kontroly, se vzdáleným ovládáním zajištěným přibalenou instancí MeshCentral. Aktuální vydání je v1.5.2, jehož changelog uvádí opravu úniku paměti při zpracování kontrol politik a úloh a povýšení přibaleného MeshCentral na 1.2.4. Nativní vrstva vzdáleného ovládání je ve vývoji.
Licence vyžaduje pozornost. Tactical RMM vychází pod vlastní „Tactical RMM License v1.0“, jejíž text začíná konstatováním, že nejde o open source softwarovou licenci. Uděluje bezplatné použití k monitorování a správě vlastních sítí nebo sítí vašich zákazníků a zakazuje nabízet funkce softwaru jako součást SaaS produktu, služby spravovaného hostingu nebo jakékoli jiné výdělečné služby bez svolení poskytovatele licence. To je rozdíl mezi source-available (můžete číst a spouštět, za podmínek autora) a open source (licence schválená OSI, která umožňuje neomezenou komerční redistribuci). Licence výslovně povoluje hostovat a používat Tactical RMM k monitorování a správě zákaznických sítí. Zvlášť pak široce omezuje zpřístupňování funkcí softwaru v rámci komerčních nebo výdělečných služeb a uvádí, že pro komerční použití nebo výdělečnou službu je nutný předchozí písemný souhlas. Pokud váš model MSP závisí na tom, kde ta hranice leží, vyžádejte si písemné vyjasnění od AmidaWare, místo abyste se spoléhali na redakční výklad.
Je tu i nákladová položka, zveřejněná v plném rozsahu. Podepsaní agenti pro Windows, agenti pro Linux a macOS jako takoví, jednotné přihlášení a modul Reporting jsou všechny za sponzorskou úrovní. Úroveň 1 za 55 $ měsíčně je minimum pro podepsané agenty na jakékoli platformě; Reporting začíná na úrovni 2, 80 $. Vyšší úrovně se doporučují podle velikosti flotily (úroveň 4 za 155 $ pro méně než 1 000 agentů) a od úrovně 3 výš zahrnují uvedenou dobu odezvy e-mailem. Nepodepsaní agenti jsou problém pro podporu na každé vážně míněné flotile Windows, takže ve velkém je sponzorská úroveň nákladová položka, ne volitelný doplněk.
MeshCentral
MeshCentral není plnohodnotný RMM, ale mezera je užší, než to zní. Podporuje vzdálené ovládání, inventář zařízení, přístup k terminálu a souborům, spouštění příkazů a skriptů a upozornění na zařízení a relace. Co neposkytuje, je kompletní pracovní postup RMM kolem těchto základů: nativní správa záplat a vestavěná plánovaná automatizace politik jsou hlavní mezery.
Právě tato mezera je důvod, proč byl Tactical RMM postaven nad ním. Nasadit MeshCentral s očekáváním, že nahradí NinjaOne, přinese zklamání, které nemá nic společného s kvalitou softwaru (vrstvy správy záplat a automatizace politik v balení nejsou, i když spouštění příkazů a skriptů ano).
NetLock RMM
NetLock RMM je open core, ne jednotně otevřený, a projekt to říká na rovinu: po startu plně pod AGPL přešli správci v roce 2026 na model, v němž jádro zůstává otevřené pod AGPL, ale zdrojový kód není zveřejněn u každé funkce, a veřejné commity jsou pozastaveny, dokud nevyberou, co se uvolní. Zveřejněné jádro nese licenci GNU Affero General Public License v3, která je schválená OSI.
Jeho komerční podoba se také liší od všech ostatních a hranice mezi úrovněmi zasahuje právě čtenáře s flotilou. Bezplatná Community Edition je self-hosted, ale omezená na 25 zařízení, což ji staví mimo dosah čehokoli nad homelab nebo zkušební nasazení. Placená self-hosted úroveň limit ruší a zahrnuje neomezený počet zařízení, uživatelů, tenantů a lokalit spolu s profesionální podporou. NetLock tento model výslovně odděluje od cloudových plánů, které jsou dimenzované podle zařízení. Self-hosted nabídka tedy strop zařízení odstraňuje, ale její současný komerční balíček obsahuje podporu a další výhody jako celek, místo aby se cena odvíjela výhradně od doby odezvy. Výměnou je zralost a historie projektu.
ITarian On-Premise
On-premise verze ITarian je proprietární software z linie Comodo/Xcitium. Self-hosting neruší jeho licenční měřič za zařízení: aktuální dokumentace k účtování ITarian dává až 50 spravovaných zařízení zdarma, ale jakmile přidáte 51. spravované zařízení, účtují se spravované endpointy za zařízení podle platné sazby. Není open source a netvrdí to o sobě. Provozní náročnost komplikuje to, že aktuální on-premise dokumentace ITarian je vnitřně rozporná. Návod k nasazení popisuje samostatnou konfiguraci Docker Compose až pro 1 000 endpointů, zatímco sekce hardwarových požadavků uvádí základ ze dvou serverů: uzel ITSM s 8 jádry, 8 GB RAM a 100 GB úložiště vedle uzlu XMPP se 4 jádry, 4 GB a 40 GB, oba uvedené pro 1 000 endpointů. Bral bych to jako výchozí dimenzování, které je třeba před rozpočtováním potvrdit s ITarian, ne jako důkaz, že nasazení na jeden server není podporované.
| Platforma | Licence | Schváleno OSI? | Komerční/servisní omezení | Co pokrývá |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (vlastní) | No | Bez svolení zakázáno | Záplatování, skriptování, alerting, vzdálené ovládání přes přibalený MeshCentral |
| MeshCentral | Apache-2.0 | Ano | Povoleno | Vzdálené ovládání, inventář a správa zařízení |
| NetLock RMM | AGPL-3.0 (open core) | Ano, pro zveřejněné jádro | Povoleno při dodržení povinností AGPL | Monitoring, automatizace, vzdálená podpora; bezplatná edice omezená na 25 zařízení |
| ITarian on-premise | Proprietární | No | Řídí se podmínkami dodavatele | Kompletní sada pro správu endpointů |
Klíčové ponaučení sekce: „open source“ v těchto čtyřech řádcích popisuje tři různé věci a jen dvě z nich jsou tím, co ten výraz obvykle slibuje.
Jaký musí být server
Instalační dokumentace Tactical RMM stanovuje minimum přesně: čistý linuxový VM se 4 GB RAM na Debianu 11, Debianu 12 nebo Ubuntu 22.04 LTS. Stejná stránka považuje jedno jádro CPU za dostačující pod 200 agentů s omezenými kontrolami a 50 GB úložiště za dostatečných pro méně než dvanáct měsíců historie při tomto počtu.
Ta čísla platí i mimo Tactical RMM, protože přibaluje MeshCentral a minimum už vrstvu vzdáleného ovládání zohledňuje. Slovo, které tu nese největší váhu, je „čistý“. Instalátor předpokládá server bez jakéhokoli jiného softwaru a varuje, že spuštění vedle existujících služeb instalaci rozbije. To vylučuje nasadit RMM na stroj, který už něco dělá (Nginx a Postgres, které instaluje, jsou jeho vlastní a vaše sdílet nebude), takže server je nová nákladová položka, ne volná kapacita. Pro tento nákladový model bych dimenzoval nad zveřejněné minimum, místo abych ho tlačil na hranu: 2 vCPU a 4 GB RAM kolem nižších stovek, se 4 vCPU a 8 GB jako bezpečnějším plánovacím cílem směrem k vyšším stovkám. Jsou to plánovací předpoklady tohoto článku, ne zveřejněná minima Tactical RMM. ITarian vyžaduje samostatnou úvahu o dimenzování, protože jeho aktuální dokumentace dává rozporné signály ohledně samostatného a dvouuzlového nasazení.
Správa endpointů a monitoring infrastruktury se neustále zaměňují, a přitom to není stejná práce. RMM instaluje agenta na stroje uživatelů, aby je záplatoval, spouštěl na nich skripty a přebíral nad nimi vzdálenou kontrolu, což je něco jiného než ptát se, jestli host odpovídá. Úvaha o umístění je v obou případech stejná a je to tentýž argument pro oddělení stroje od toho, co hlídá, který platí pro každý monitor dostupnosti. Řídicí server žijící uvnitř lokality, kterou spravuje, padá spolu s ní, přesně v den, kdy ho potřebujete.

Bod zvratu
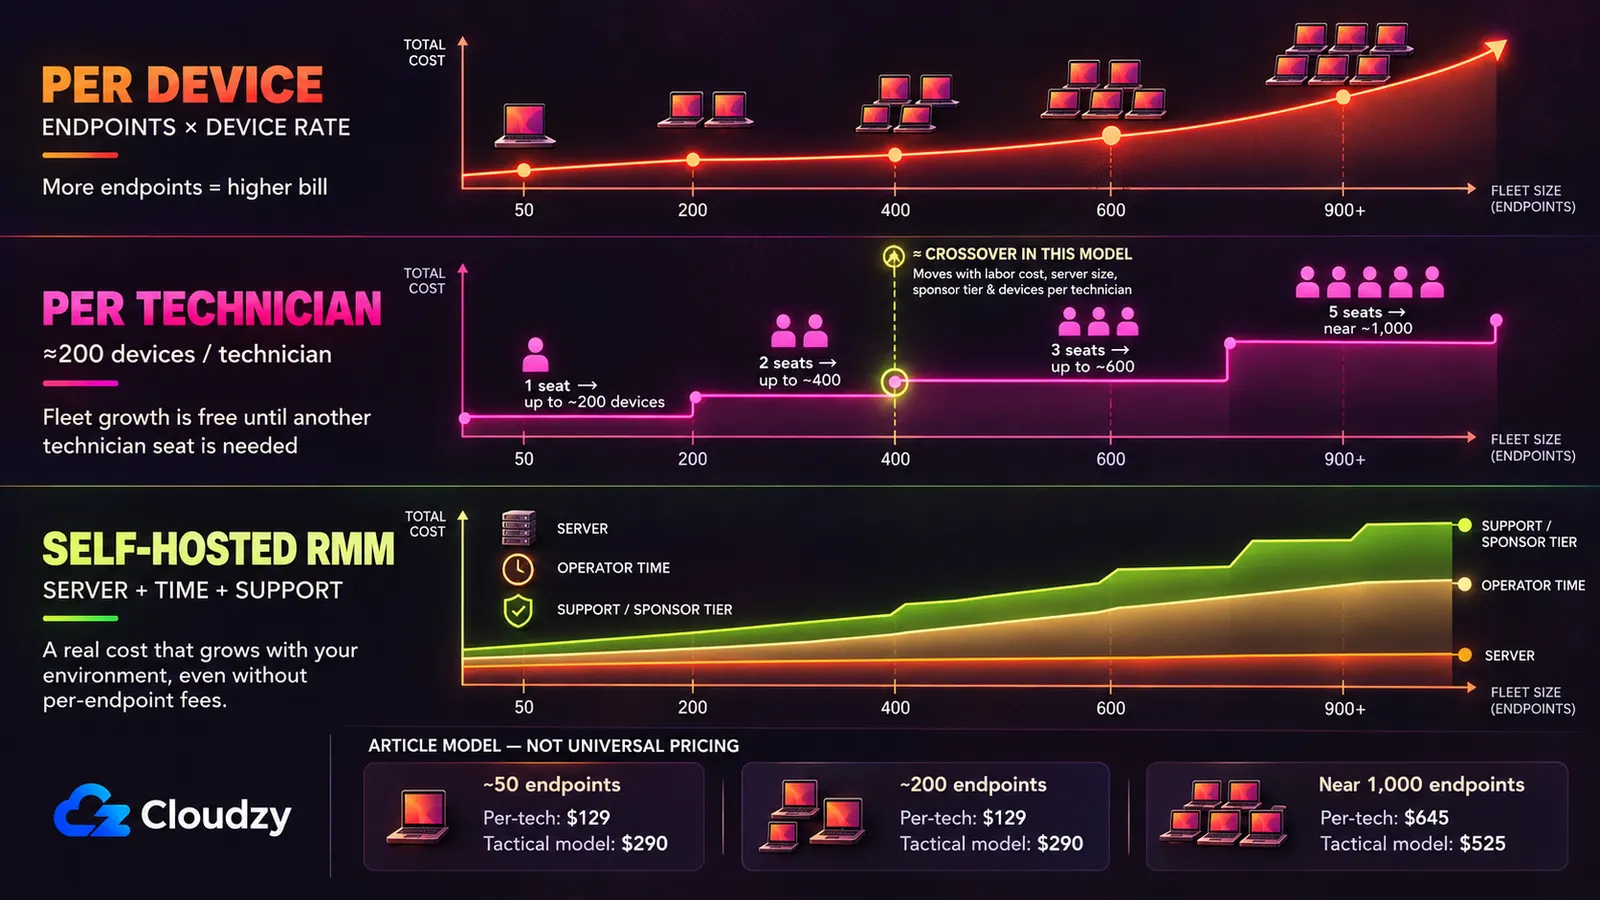
Rozhodují o tom čtyři čísla a dvě patří vám, ne dodavateli: kolik stojí komerční poplatek při vaší velikosti flotily, kolik stojí server, kolik hodin měsíčně vám zabere a kolik stojí hodina vašeho času. Tady jsou všechna, s popisky.
Doložená čísla. Cenové pásmo NinjaOne za zařízení a sazby Syncro za místo pocházejí z ceníkových stránek dodavatelů odkazovaných výše, sazby sponzorských úrovní z tabulky sponzoringu zveřejněné samotným Tactical RMM a minimální specifikace serveru z instalační dokumentace Tactical RMM.
Uvedené předpoklady, které patří tomuto článku, ne dodavateli. Cena serveru je zástupná: 35 $ měsíčně za malou instanci a 70 $ za větší, k nahrazení tím, co si za takové parametry účtuje váš poskytovatel. Čas operátora jsou čtyři hodiny měsíčně při 50 a 200 endpointech a šest v příkladu blízko 1 000 endpointů, včetně záplatování, aktualizací, řešení potíží s agenty a občasného incidentu. Hodinová sazba je 50 $ jako náhrada za plně zatíženou hodinu technika; Bureau of Labor Statistics zveřejňuje aktuální medián pro správce sítí a systémů, ale číslo, na kterém záleží, je vaše vlastní fakturovatelná sazba. Počet techniků předpokládá zhruba 200 zařízení na technika (pokud je to u vás těsnější, posuňte počty míst a práh se posune s nimi). Sponzorská položka je úroveň 1, zveřejněné minimum pro podepisování kódu, u dvou menších flotil a úroveň 4 v příkladu blízko 1 000 endpointů; Tactical doporučuje úroveň 4 pro méně než 1 000 agentů.
| Měsíční náklady | ~50 endpointů | ~200 endpointů | ~1 000 endpointů |
|---|---|---|---|
| Za zařízení (pásmo NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Za technika (Syncro Core, ročně) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Self-hosting Tactical RMM: server | $35 | $35 | $70 |
| Self-hosting Tactical RMM: sponzorská úroveň | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Self-hosting Tactical RMM: čas operátora | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Modelovaný součet Tactical RMM | $290 | $290 | $525 |
Řádek za zařízení je při 200 a 1 000 rozpětí, protože NinjaOne zveřejňuje oba konce své křivky, ne stupně mezi nimi. Spodní hranice každého rozpětí je minimální sazba pro 10 000 endpointů, kterou flotila této velikosti nedostane, takže je záměrně velkorysá vůči komerční straně. Pokud self-hosting vyhraje proti tomu, vyhraje i proti sazbě, kterou vám nabídnou.
Oba body křížení neleží na stejném místě. Proti cenám za zařízení pokryje self-hosted položka 290 $ 78 strojů po 3,75 $ a 194 při minimu 1,50 $, takže self-hosting ji předběhne někde mezi zhruba 80 a 190 zařízeními podle toho, kde v tom pásmu leží vaše smlouva. Proti cenám za technika se obrázek úplně mění. Při 200 zařízeních na technika vás jedno místo Syncro pokryje do 200 endpointů (129 $), dvě do 400 (258 $) a tři do 600 (387 $), a self-hosted položka se pod tuto křivku dostane až u třetího místa, těsně za 400 zařízeními.
Pod zhruba 400 endpointy je self-hosting plnohodnotného RMM při těchto předpokladech obvykle dražší varianta. Rozhoduje druhý bod křížení, protože platforma za technika je k dispozici ještě dnes odpoledne a nechce po vás nic nasazovat, záplatovat ani za nic ručit.
Dvě z vašich vlastních čísel ten práh posouvají. Snižte předpokládanou sazbu na polovinu, 25 $ za hodinu, a self-hosted položka malé flotily klesne z 290 $ na 190 $. Zdvojnásobte ji na 100 $ a tatáž položka vyroste na 490 $ ještě před započtením vyšší sponzorské úrovně nebo většího serveru. Tyto změny mohou bod křížení posunout o stovky endpointů, takže použijte sponzorskou úroveň a hodiny údržby, které byste při své velikosti flotily skutečně zvolili, místo abyste 400 brali jako univerzální práh.
Co vám self-hosting vrací na stůl
V červenci 2021 byla zero-day zranitelnost prozrazující přihlašovací údaje v on-premise serverech Kaseya VSA, CVE-2021-30116, zneužita v praxi. Katalog Known Exploited Vulnerabilities agentury CISA ji popisuje jako chybu, která útočníkovi vydá ID relace použitelné k dalším útokům na systém, a označuje ji jako prokazatelně použitou v ransomwarových kampaních.
O tři roky později se CVE-2024-1709 v ConnectWise ScreenConnect, obejití autentizace s plným CVSS 10.0 proti verzím 23.9.7 a starším, dostala do téhož katalogu a byla v praxi použita k nasazení ransomwaru, a zpráva Huntress z fáze po zneužití zaznamenává útočníky, kteří jejím prostřednictvím nasazovali těžaře kryptoměn. Ani jeden z incidentů není argumentem proti komerčnímu RMM a ani jeden argumentem pro. Pod oběma leží stejný fakt. RMM server je důvěryhodná cesta ke vzdálenému spuštění kódu na každém stroji, kde běží jeho agent: to je návrh fungující správně a přesně proto si zaslouží obavy. Kompromitujte řídicí vrstvu a kompromitovali jste flotilu, ať ta vrstva patří dodavateli, nebo vám.
Co se při self-hostingu mění, je kdo záplatuje, jak rychle a čí jméno stojí u incidentu. Tyto platformy mají vlastní prozkoumané zranitelnosti. Tactical RMM má CVE-2025-69516, server-side template injection v endpointu náhledu reportů, která umožnila uživatelům reportů s nízkými oprávněními dosáhnout vzdáleného spuštění příkazů, a CVE-2025-69517, HTML injection v endpointu vytváření agentů, jejíž záznam končí stanoviskem dodavatele, že obsahuje nesprávné informace. Obě mají skóre 8.8 a obě jsou vedeny jako postihující v1.3.1 a starší, oproti aktuální v1.5.2. MeshCentral má CVE-2024-26135, cross-site WebSocket hijacking přes control.ashx umožňující kompromitovat relaci správce, s CVSS 8.3 a vedený jako postihující verze před 1.1.21, oproti aktuální 1.2.5. Aktuální vydání leží mimo postižené rozsahy tří zde citovaných CVE. To povrch útoku neodstraňuje; dělá z udržování aktuálnosti součást provozního modelu. Jsou aktivně zkoumaným povrchem útoku a vy jste ten, kdo musí zůstat napřed.
Druhá věc, která se mění, je protistrana. Dvě ze čtyř prodávají vlastní úroveň podpory: placené plány NetLock RMM a vyšší sponzorské úrovně Tactical RMM. Obraz podpory je nerovnoměrný. MeshCentral stojí na komunitě, zatímco ITarian je komerční produkt s dodavatelem v zádech, vlastním kanálem podpory a vlastními licenčními podmínkami. Pro provozovatele, u něhož je výpadek RMM incident viditelný klientem a krytý smlouvou, je tato protistrana to, co komerční smlouva ve skutečnosti prodává.
Compliance občas jde opačným směrem, v úzkém rozsahu. V jednom vláknu na r/msp o self-hosted možnostech popisuje provozovatel smlouvu vyžadující, aby „připojení personálu vzdálené správy vedlo šifrovanou cestou (s certifikací FIPS 140-2)“, a říká, že právě self-hosting mu to umožňuje splnit, protože certifikovaný VPN modul může spojení přenést tam, kde většina dodavatelů o certifikaci nepožádala. Jedna smlouva v jednom vláknu není vzorec, ale je to případ, kdy je self-hosting odpovědí vyhovující předpisům, ne tou levnou.
Otázka Tactical RMM z roku 2021
Každý, kdo hodnotí Tactical RMM, na to narazí do hodiny hledání. Ve vláknu na r/sysadmin z prosince 2021 našel výzkumník kód pro těžbu Monera v binárkách agenta hostovaných na záložním souborovém zrcadle projektu. Vývojář odpověděl veřejně a ta odpověď je zdrojem všeho dalšího:
„yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero.“ („ano, ty 1.98.XXX jsou moje vlastní osobní buildy s vloženými binárkami navíc (přes novou funkci embed v Go přidanou v go 1.16) a používám je na svých vlastních strojích k těžbě monera.“)
V téže odpovědi uvedl, že produkční agent tyto buildy nestahuje a že zrcadlo je záloha pro závislosti Pythonu. Potvrdil tam také, že agent přestal být open source s nástupem podepisování kódu a že vývoj se přesunul do soukromého repozitáře, takže veřejný kód byl zastaralý a dodávaný agent tehdy nebyl veřejně auditovatelný.
Co záznam neobsahuje, je dokončený bezpečnostní audit třetí stranou. Ujištění, že produkční agent je čistý, stojí na vlastním prohlášení vývojáře a neformální sandboxové analýze jednoho komentujícího. Obě kolující shrnutí přehánějí: „nic to nebylo“ ignoruje, že těžební binárky byly servírovány z infrastruktury projektu, zatímco zdroj agenta nebyl auditovatelný, a „nástroj obsahuje kryptotěžař“ tvrdí něco, co žádný zveřejněný důkaz nedokládá. Podle mého čtení jde o úsudek o provozních praktikách, ne o ustálený technický nález.
Který se hodí pro kterého provozovatele
Zůstaňte u komerčního řešení a self-hosted alternativy RMM úplně vynechte, pokud platí kterákoli ze tří podmínek. Smlouva s klientem vyžaduje jmenovitě uvedeného dodavatele. Váš poměr zařízení na technika už dělá z cen za technika nejlevnější položku, což pokrývá většinu flotil pod 400 zařízení. Nebo se o server v praxi nikdo starat nebude, což dělá z položky hodin operátora fikci.
Zvolte Tactical RMM, pokud chcete nejúplnější sadu funkcí, spravujete interní nebo zákaznické sítě, jste si jisti provozem linuxového serveru v produkci a zaplatíte sponzorskou úroveň. Pokud by váš komerční model mohl spadat pod širší licenční omezení pro výdělečné služby, vyžádejte si písemné vyjasnění od AmidaWare, než ho nasadíte pro klienty.
Zvolte NetLock RMM, pokud pro vás jádro schválené OSI a placený self-hosted plán s neomezeným počtem zařízení a profesionální podporou znamenají víc než historie projektu a přijmete mladší projekt, jehož veřejný repozitář je teď vybraná podmnožina kódu. Mějte jasno, kterou úroveň kupujete. Bezplatná Community Edition končí na 25 zařízeních, takže při několika stovkách endpointů jde o placený produkt a jeho lákadlem je cena, která se nehne, když si klient koupí dalších dvanáct notebooků.
Zvolte samotný MeshCentral jen tehdy, když je vaší hlavní prací vzdálený přístup, inventář a ad hoc spouštění příkazů či skriptů, ne plné záplatování a automatizace politik RMM. Je vyzrálý, s permisivní licencí a silný v tom, co dělá. Pokud je vzdálené ovládání celým požadavkem, porovnejte ho i s dedikovanými řešeními vzdálené plochy, protože RustDesk pokrývá podobné pole s jiným důrazem na funkce. Chybou je považovat kterýkoli z nich za plnou náhradu RMM.
Zvolte ITarian on-premise jen tehdy, když pro vás udržení řídicí vrstvy ve vlastní infrastruktuře znamená víc než únik od cen za zařízení a chcete za produktem zavedenou firmu navzdory proprietární licenci a větší náročnosti. Před rozpočtováním si potvrďte podporovanou topologii nasazení.
Pokud je odpovědí self-hosting, řídicí vrstva potřebuje místo mimo lokality, které spravuje, dostupné v den, kdy jedna z těch lokalit dostupná není. Prakticky: trvalý linuxový server s Debianem nebo Ubuntu, root přístup, nic dalšího, co by o něj soupeřilo, a vy, kdo ho udržuje záplatovaný. Náš self-managed Linux VPS je přesně takový stroj, dimenzovaný podle obecných parametrů výše. Pokud se ukáže, že potřebujete vzdálené ovládání, a ne plnou platformu pro správu, RustDesk se nasadí jedním kliknutím.

Stavte na Linux VPS s root přístupem, NVMe a výkonem AMD EPYC.
Zobrazit Linux plányČasté dotazy
Je Tactical RMM open source?
Ne. Tactical RMM vychází pod vlastní „Tactical RMM License v1.0“, která není schválená OSI, a samotný text licence uvádí, že nejde o open source licenci. Self-hosting k monitorování a správě vlastních nebo zákaznických sítí je zdarma, ale licence obsahuje také široká omezení pro SaaS, spravovaný hosting a další komerční nebo výdělečné služby. Pokud váš model MSP na této hranici závisí, vyžádejte si písemné vyjasnění od AmidaWare. MeshCentral je Apache-2.0 a zveřejněné jádro NetLock RMM je AGPL-3.0, obě schválené OSI.
Existuje bezplatná self-hosted alternativa k NinjaOne nebo Atera?
Ano. Tactical RMM, MeshCentral i Community Edition NetLock RMM jsou ve své bezplatné úrovni k dispozici bez licenčního poplatku za zařízení. Zdarma licencované neznamená zdarma provozované. Platíte za dedikovaný linuxový server, za placenou úroveň, která odemkne potřebné funkce, a za hodiny strávené údržbou. V modelu Tactical RMM použitém zde tyto náklady u menších flotil převyšují Syncro Core.
Může MeshCentral nahradit plnohodnotný RMM?
Sám o sobě ne. MeshCentral dobře pokrývá vzdálené ovládání, inventář zařízení a vzdálenou správu, pod permisivní licencí Apache-2.0. Podporuje spouštění příkazů a skriptů, ale neposkytuje nativní správu záplat a plánovanou automatizaci politik, jakou byste od plnohodnotného RMM čekali, a proto byl Tactical RMM postaven jako vrstva nad ním, ne jako jeho náhrada.
Účtují všichni dodavatelé RMM za endpoint?
Ne. Syncro a Atera účtují za místo technika s neomezeným počtem endpointů, takže účet neroste, když klient přidá stroje. NinjaOne je příkladem účtování za zařízení, odstupňovaného podle objemu. ConnectWise, Datto RMM, N-able a Kaseya základní cenu platformy nezveřejňují a posílají zájemce na nabídku.



Diskuse
Komentáře
Přihlaste se a zapojte se do diskuse.