

Cuando RedAccess buscó aplicaciones creadas con herramientas de programación con IA y publicadas en el alojamiento de esas herramientas, encontró más de 5.000 prácticamente sin seguridad ni autenticación. Entre las capturas compartidas con Wired había «diversos registros comerciales y financieros de otras empresas». Las aplicaciones creadas con IA para equipos financieros pueden acabar en una dirección igualmente abierta, con el libro mayor, las nóminas y los resultados aún no anunciados detrás.
Amjad Masad, director ejecutivo de Replit, respondió: «Que las aplicaciones públicas sean accesibles en Internet es el comportamiento esperado». Tiene razón sobre el mecanismo. A mi juicio, la exposición surgió de una configuración de visibilidad y una revisión omitida, ambas al alcance de quien creó la herramienta.
TL;DR
- Una herramienta financiera creada con IA puede filtrar datos por seis errores de despliegue que su creador puede corregir: enlace público, contraseñas y claves en código o chats, acceso de administrador a la base, contabilización sin segundo aprobador, datos enviados a servicios externos y cambios de cálculo sin registrar.
- Cada error tiene solución, normalmente mediante la misma herramienta de IA que creó la aplicación, y una comprobación concreta de su eficacia, como una escritura rechazada por la base o una contraseña antigua que ya no funciona.
- Mantén la herramienta en una red privada por defecto, añade el inicio de sesión corporativo cuando otras áreas necesiten acceso y pásala a TI si contabiliza sin segundo aprobador, trata datos de tarjetas o alimenta estados financieros sujetos a SOX.
- La región del servidor determina dónde está el almacenamiento principal del VPS, pero copias de seguridad, registros y terceros pueden crear copias en otros lugares. El cumplimiento del conjunto es otra cuestión. Lleva los marcos regionales a tu equipo de cumplimiento.
Los errores de despliegue que filtran datos financieros
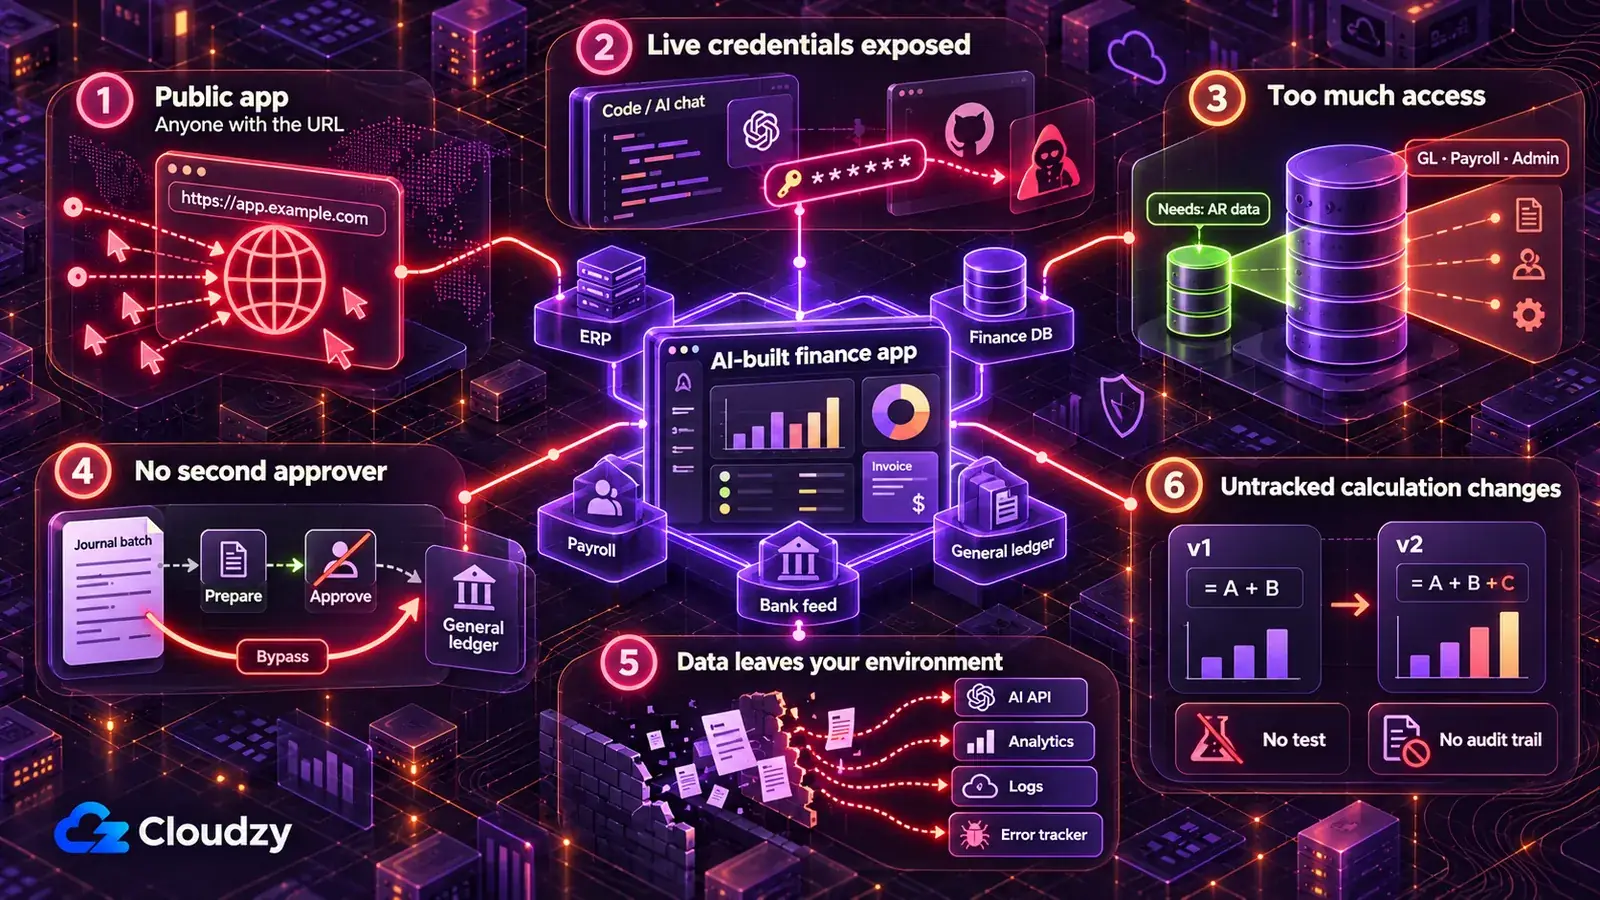
Una herramienta financiera creada con IA puede filtrar datos por seis errores: enlace público, credenciales en código o chats, acceso de administrador cuando basta lectura, contabilización sin segundo aprobador, envíos a servicios externos y cálculos modificados sin registro. Son valores por defecto que una demo favorece.
Cada solución incluye un prompt para la IA que creó la aplicación; adapta los campos entre corchetes antes de pegarlo. Son puntos de partida no probados escritos para este artículo. Que la IA afirme haber cambiado algo no demuestra nada. La comprobación bajo cada prompt aporta la prueba. Úsalos con el código y datos de ejemplo o sintéticos, sin pegar nunca registros reales ni claves activas en el chat.
Dejar la herramienta en el enlace público del creador de aplicaciones con IA
Un panel de previsión de caja público en el alojamiento del creador puede abrirlo cualquiera que tenga la dirección, con la antigüedad de cuentas por pagar, presupuesto frente a real y resultados trimestrales aún no anunciados. El reportaje de Wired sobre los hallazgos de RedAccess describe cómo los investigadores localizaron aplicaciones con búsquedas sencillas en Google y Bing de los dominios de proveedores de IA.
Algunas solo pedían iniciar sesión con cualquier correo electrónico. Una entrada que acepta cualquier dirección no es control de acceso.
Retira los datos reales del alojamiento del proveedor. Hasta que la herramienta funcione en un servidor que controles, explicado en la siguiente sección, desarrolla y demuestra con datos sintéticos o el entorno de pruebas o empresa de prueba del ERP, si existe, nunca con una exportación real. Vuelve a desplegar después: la dirección alojada sirve la última versión desplegada.
Crea datos sintéticos que coincidan con las tablas y columnas que lee esta aplicación: [enumera tablas y columnas, por ejemplo vendors, invoices, journal_lines].
Usa nombres inventados de proveedores y clientes, cuentas bancarias inventadas e importes en [moneda] coherentes con una contabilidad real: cada asiento cuadra y los totales auxiliares coinciden con [la cuenta de control de proveedores / clientes].
Conecta la aplicación a estos datos en lugar de una exportación real y enumera cada archivo o ajuste modificado.
No me pidas registros reales.
Comprueba el resultado: abre la dirección del proveedor en un navegador sin sesión, o pide a alguien ajeno a finanzas que lo haga. Debe mostrar datos sintéticos, una pantalla de acceso o nada. Busca después tres nombres reales de clientes o proveedores del ERP en los archivos y el repositorio: no debe haber coincidencias. Ejecuta finalmente el balance de comprobación o resumen y verifica que débitos y créditos totales sean iguales.
Dejar credenciales del ERP, conexiones bancarias y bases de datos en código o chats
Si allí hay una credencial activa, quien lea el historial, repositorio o configuración MCP podría usarla para acceder al ERP, la base financiera o la integración bancaria. MCP conecta una herramienta de IA como Claude directamente al ERP o una base. Su configuración es otro sitio donde puede quedar una contraseña.
State of Secrets Sprawl 2026 de GitGuardian encontró 24.008 secretos únicos expuestos en configuraciones MCP; el 14 % eran cadenas de conexión PostgreSQL. En commits públicos de GitHub, el informe observó que los cofirmados por Claude Code filtraban secretos aproximadamente al doble de la tasa de referencia, señalando también que el factor humano sigue siendo esencial.
Borrar el mensaje no revierte la exposición: quien tenga una copia del chat, repositorio o historial conserva el valor. Para cada contraseña, clave o token que haya estado allí, emite uno nuevo en la administración del ERP, base o proveedor bancario y desactiva el antiguo. Eso significa rotar credenciales.
La aplicación lee entonces las credenciales al arrancar desde variables de entorno, ajustes con nombre fuera del código proporcionados por la capa de despliegue, la herramienta que construye y ejecuta la aplicación en el servidor. HashiCorp Vault es el siguiente paso cuando varias herramientas comparten secretos y necesitan rotación centralizada.
Las copias de contraseñas del equipo pertenecen a un gestor para personas como Vaultwarden; la aplicación en ejecución lee del entorno. Empieza por localizar cada secreto incrustado en el código generado con IA.
Audita este proyecto para encontrar secretos incrustados. Localiza contraseñas, claves API, tokens y cadenas de conexión, también en .env, notebooks, configuraciones MCP y código conectado a [nombre del ERP / proveedor bancario / base financiera].
Sustituye cada valor en el código por una variable de entorno con nombre y dame la lista de nombres.
Asegura que ningún archivo con valores reales se incluya en el repositorio y enumera cada commit histórico donde aparezcan esos valores.
Muestra solo ubicaciones. No imprimas secretos.
Comprueba el resultado: prueba tú o TI la contraseña o token antiguo: debe rechazarse. Busca los valores antiguos en los archivos actuales: ninguna coincidencia esperada. Un valor del historial solo deja de conceder acceso tras confirmar su revocación o caducidad.
Conectar con la cuenta administradora del creador cuando solo hace falta leer
Un panel de antigüedad de cuentas por cobrar no debe poder editar el libro mayor. Si usa la cuenta administradora del creador, hereda sus privilegios. Una clave secreta Supabase o antigua service_role tiene acceso elevado y omite Row Level Security; no debe usarse para lectura ordinaria. Un informe para un solo calendario de vencimientos puede exponer todo el mayor, incluidas nóminas.
La capacidad de escritura es donde esto resulta costoso. El análisis de 1.072 aplicaciones creadas con IA de Symbiotic Security, respaldadas por Supabase, encontró 172 que permitían a cualquiera borrar registros sin autenticación, 172 que permitían a cualquiera modificar registros existentes y 39 con tablas totalmente legibles por cualquiera que tuviera la clave pública.
Da a la herramienta una credencial de solo lectura limitada a las tablas necesarias. En ERP o base, crea un usuario de integración dedicado, con acceso solo a los objetos del informe. En Supabase, activa Row Level Security, la regla que determina qué filas puede ver cada solicitud, en todas las tablas expuestas usadas, y revisa permisos de tablas: determinan si el rol puede select, insert, update o delete. Una aplicación de solo lectura no necesita escrituras innecesarias. La clave publicable puede estar en el navegador con RLS y privilegios mínimos correctos. Las claves secretas y antiguas service_role deben permanecer en el servidor, reservadas para tareas backend que realmente necesiten privilegios elevados y apliquen su propia autorización.
Nota: una clave publicable Supabase o antigua anon visible en JavaScript es normal. La documentación de claves API de Supabase indica que solo accede a lo permitido por Row Level Security. La clave secreta la omite y nunca debe aparecer en contenido enviado al navegador.
Enumera cada lectura y escritura de la aplicación en [nombre del ERP o base], agrupada por tabla u objeto.
Modifica la aplicación para que solo lea [tablas necesarias] y use una credencial independiente de solo lectura mediante una variable de entorno, nunca mi cuenta.
Si usa Supabase, activa Row Level Security en cada tabla expuesta utilizada. Enumera los permisos select, insert, update y delete de anon y authenticated. Retira las escrituras innecesarias; si otra aplicación de producción depende de alguna, señálalo sin modificarla. Crea políticas que impidan leer a visitantes sin sesión y permitan a usuarios autenticados solo [regla, por ejemplo filas de su centro de coste]. Verifica que no haya claves secretas o antiguas service_role en archivos enviados al navegador.
Enumera las políticas creadas.
Comprueba el resultado: intenta una escritura con la credencial de la herramienta, como editar un registro de prueba: debe rechazarse. En Supabase, solicita filas financieras sin iniciar sesión: debe devolver vacío o error.
Permitir contabilizar en el mayor sin segundo aprobador
Un importador que contabiliza directamente o un generador de pagos que envía al banco convierte al operador en preparador y aprobador. Un fallo duplica un mes de devengos. Un campo modificado manda el pago al proveedor a otra cuenta. Esa ruptura de segregación de funciones que finanzas no permite entre personas tampoco queda exenta por usar software creado con IA.
El daño sale de la aplicación. Un lote erróneo entra en los libros y requiere un asiento corrector y explicaciones al cierre. Si contabiliza con la cuenta personal del creador, cada duplicado lleva su nombre.
La herramienta lee y prepara; contabilización y liberación de pagos pasan por la aprobación propia del ERP, a cargo de alguien distinto del operador. Cada motor contable con el que he trabajado separa asiento y aprobación en dos eventos con dos responsables. La herramienta creada con IA merece lo mismo.
Convierte cada contabilización directa en borrador o importación preparada pendiente de aprobación en el ERP. La herramienta conserva asignación, validación y preparación del lote, y la aprobación permanece junto a las demás del cierre. Si el ERP no aprueba importaciones, genera un archivo que una segunda persona revise contra el resumen e importe personalmente.
Una herramienta que deba contabilizar automáticamente, generar archivos de pagos o cambiar cuentas de proveedores corresponde a TI, según las condiciones de la siguiente sección.
Enumera dónde esta aplicación crea, edita o contabiliza [asientos / facturas / pagos] en [nombre del ERP].
Modifica cada punto para generar un borrador o importación preparada que requiera aprobación en [nombre del ERP] antes de contabilizar. Si no hay aprobación de importaciones, produce un archivo y no contabilices nada.
Elimina cualquier ruta de código que contabilice o libere pagos sin esa aprobación.
Produce para cada lote un resumen de filas, débitos totales y créditos totales.
Enumera lo que siga contabilizando directamente para revisarlo.
Comprueba el resultado: ejecuta un lote de ejemplo. Nada debe figurar contabilizado hasta que un segundo usuario apruebe en el ERP. Compara el resumen con ese lote en el ERP: filas, débitos y créditos deben coincidir exactamente. Una fila de diferencia es una conciliación fallida, no redondeo.
Enviar datos financieros a servicios fuera de tu control
Una función de comentarios de variaciones que envía el mayor completo a una API de IA entrega cada línea a un tercero. Hay dos rutas más discretas: un script analítico que informa al proveedor de cada visita y un rastreador de errores o registro que conserva solicitudes completas, donde pueden acabar nóminas, cuentas de clientes y cifras no publicadas.
En una herramienta interna de finanzas, excluye resultados no publicados y nóminas de llamadas a terceros salvo aprobación explícita del servicio y flujo exacto por los procesos de proveedores, seguridad y cumplimiento. Para el resto, enumera destinos y envía solo campos necesarios. Quien firma acuerdos debe comprobar en los términos del proveedor si almacena datos o los usa para entrenar. Para conocer el uso, una herramienta analítica autoalojada como Umami mantiene las visitas en tu servidor.
Enumera todos los envíos fuera de [nuestro servidor], incluidas API de IA, analítica, seguimiento de errores, correo, webhooks y archivos de registro.
Enumera exactamente los campos que recibe cada destino.
Señala todo lo que contenga [importes de nómina / cuentas bancarias / resultados no publicados / nombres de clientes].
Para cada elemento señalado, muestra cómo enviar menos campos o ninguno y modifica solo tras mi confirmación.
Comprueba el resultado: activa cada función con muestras que incluyan una cuenta ficticia reconocible y un importe salarial ficticio. Busca ambos en errores y registros: no deben aparecer. Para la API de IA, registra durante esa prueba el cuerpo saliente y busca ambos valores: deben faltar y solo deben estar los campos aprobados. Desactiva después ese registro.
Cambiar cálculos sin registro ni conciliación
En un calculador de devengos o validador de cascada de ingresos, el código es el control. Cambiar una fórmula modifica las cifras del cierre; sin control de versiones nadie puede decir quién cambió qué ni cuándo.
En un hilo r/ClaudeAI de una firma de CPA sobre herramientas internas creadas con Claude Code, un comentarista resumió el límite: «“contable + claude code” funciona hasta llegar a los requisitos de trazabilidad de auditoría. Ese es el techo real».
Fija el comportamiento actual antes de cambiarlo. Con salidas fijadas, la lógica puede mejorar sin desvíos silenciosos en totales. Guarda el código en control de versiones, que registra autor y fecha de cada cambio.
Escribe pruebas con un archivo fijo y una referencia registrada para exigir conciliación antes de cada entrega. La prueba protege también errores registrados, por lo que debes conciliar la referencia con los totales ERP del período antes de confiar en ella.
Exige revisión de una segunda persona para cambios de cálculo y concilia cada ejecución de producción con los totales del ERP.
Añade control de versiones si no existe y enumera archivos con lógica de cálculo.
Escribe pruebas que ejecuten la aplicación con [archivo de ejemplo] y registren salidas actuales: filas y totales por [cuenta / entidad / período].
Antes de guardar las salidas, muéstrame los totales para conciliarlos con [nombre del ERP] en [período].
Todo cambio que altere esos totales debe hacer fallar una prueba.
No cambies la lógica de cálculo mientras escribes las pruebas.
Comprueba el resultado: cambia deliberadamente un cálculo, por ejemplo el redondeo, y verifica que falle una prueba. Revierte el cambio y confirma que todas vuelvan a pasar.
Privado por defecto, acceso corporativo para más usuarios y TI para el mayor
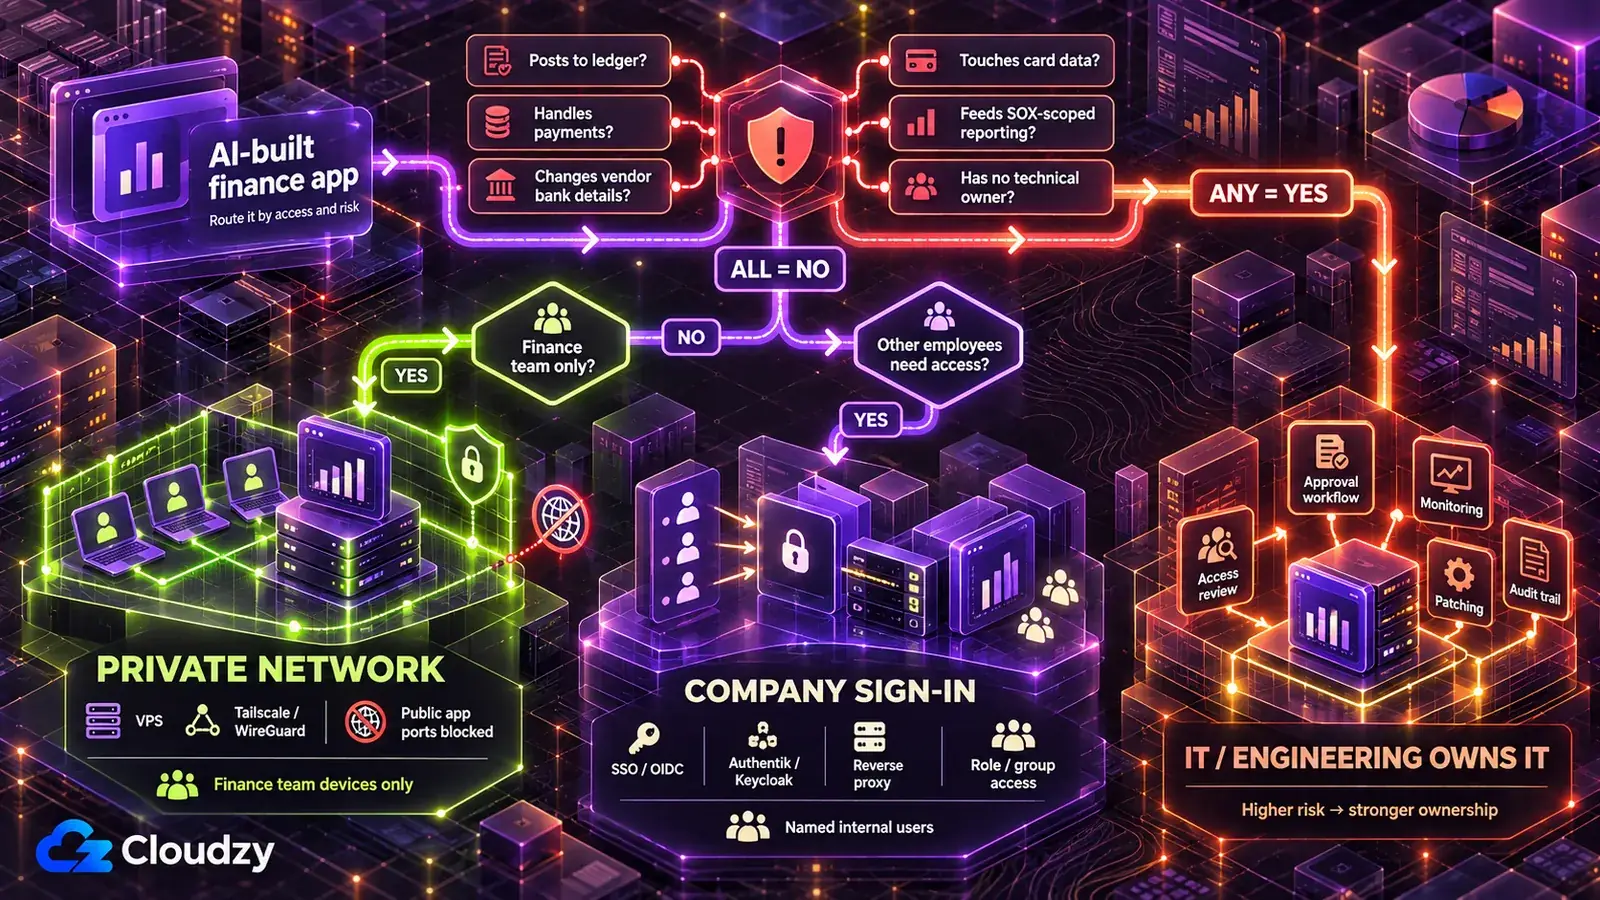
Los datos reales nunca quedan en el alojamiento de la IA. Para desplegar con seguridad una aplicación solo para finanzas, usa un servidor bajo tu control accesible solo por red privada. Añade acceso corporativo para otros equipos y pásala a TI si se cumple cualquier condición siguiente.
Un VPS es un servidor virtual alquilado cuyo sistema y software controlas. Una red privada, tailnet en Tailscale, conecta dispositivos aprobados. Para excluir Internet, bloquea también el acceso público entrante a la aplicación, por ejemplo con el cortafuegos, y expón solo la interfaz VPN o tailnet. El proveedor de identidad mantiene cuentas corporativas; el proxy inverso ante la aplicación hace pasar cada solicitud por el inicio de sesión.
| Nivel de despliegue | Quién accede | Adecuado para | Infraestructura |
|---|---|---|---|
| Solo red privada | Equipo financiero en sus dispositivos | Ayudas de conciliación, previsiones de caja, listas de cierre y cifras no publicadas | VPS con despliegue como Coolify o Dokku, accesible solo por Tailscale o WireGuard |
| Inicio corporativo delante | Personas designadas, como responsables de presupuesto y departamentos | Vistas presupuesto-real y solicitudes de gasto | Nivel 1 más identidad (Authentik o Keycloak) tras un proxy inverso (Caddy o Nginx Proxy Manager) |
| TI o ingeniería es responsable | Quien decida TI | Herramientas que cumplan una condición de la lista de traspaso a TI | Plataforma propia de TI |
El alojamiento de la IA queda fuera por las razones del primer error. También una plataforma empresarial como Northflank, apropiada para organizaciones grandes que presupuestan proveedores y sus revisiones. Es más contratación de la necesaria para una herramienta departamental con pocos usuarios.
En mi experiencia, Tailscale se despliega más rápido que la otra opción privada, pero Tailscale aloja el servicio de coordinación. WireGuard es totalmente autoalojado.
Mi motivo para la red privada por defecto: una herramienta que no responde desde Internet no aparece en búsquedas ni puede atacarse en su página de acceso. El inicio creado por IA depende de su código. Si necesitas salir de la red privada, el acceso corporativo añade autenticación gestionada delante; por eso va segundo.
Cuando los responsables de presupuesto necesiten acceso, sustituye el login propio por el corporativo, también llamado inicio de sesión único (SSO). Usan su cuenta existente, cuya desactivación impide nuevas sesiones. Configura revocación, cierre back-channel o duraciones cortas para no conservar sesiones antiguas. El prompt usa OIDC, protocolo estándar compatible con Authentik y Keycloak.
Sustituye el login propio por acceso corporativo mediante [Authentik / Keycloak / nuestro proveedor de identidad] usando OIDC.
Lee el grupo de cada usuario desde el inicio de sesión.
Permite [páginas de nóminas] solo a miembros de [grupo] y aplica la regla en el servidor a cada página, exportación y endpoint API, no solo al menú.
Rechaza toda solicitud sin sesión válida.
Comprueba el resultado: inicia con una cuenta ajena al grupo y solicita directamente la página restringida y su exportación o API: ambas deben rechazarse. Desactiva luego la cuenta en el proveedor y verifica que no inicie otra sesión. Comprueba también que la existente se revoque o caduque en el plazo configurado.
Algunas herramientas no deben quedarse en el equipo. Entrégalas a TI o ingeniería si se cumple alguna condición:
- Contabiliza en el mayor u otro sistema de registro sin aprobación humana en el ERP.
- Genera archivos de pagos, libera pagos o cambia cuentas de proveedores.
- Su salida alimenta estados financieros de una entidad registrada ante la SEC y puede entrar en control interno sobre información financiera (ICFR). Consúltalo con auditoría interna antes del cierre; para emisores sujetos a SOX Section 404(b), el auditor externo también puede probar controles relevantes.
- Almacena, procesa o transmite datos de tarjetas de pago.
- Evalúa solvencia de personas físicas.
- Nadie asumirá parches, revisiones de acceso y retirada.
La sexta condición pesa más de lo que parece. Al autoalojar, asumes actualizaciones, copias y supervisión. Una herramienta financiera sin mantenimiento está más segura con TI. Puede ir más lento; es el precio de la gobernanza necesaria.
En niveles 1 y 2 deben estar listos servidor, despliegue y red privada antes del uso, más identidad en nivel 2. Finanzas sin ingeniero debe montarlo. Nuestro Linux VPS da acceso root. Coolify y WireGuard tienen despliegues de un clic; Tailscale usa su instalador oficial de un comando y Authentik su stack oficial Docker Compose. Así el tiempo va a las correcciones, no a construir la infraestructura. Tenemos Fráncfort y Ámsterdam en la UE, Londres en Reino Unido y varias ciudades estadounidenses para elegir región del almacenamiento principal VPS; su aceptabilidad corresponde a cumplimiento.
Reglas que revisar con cumplimiento, por región
Los marcos dependen de los datos y de dónde estén empresa y personas. Una tabla de salarios de empleados de la UE y un calendario de ingresos para estados de una cotizada estadounidense pueden seguir reglas distintas.
Nada de este artículo es asesoramiento jurídico. La tabla siguiente enumera marcos que debes plantear a tu equipo de cumplimiento, y no determina si alguno se te aplica.
| Dónde / Cuándo | Marco de cumplimiento | Pregunta para cumplimiento | Fuente |
|---|---|---|---|
| EE. UU., empresas que informan a la SEC | Sarbanes-Oxley Section 404, control interno sobre información financiera (ICFR) | ¿Alimenta estados financieros y debe figurar en nuestro inventario de controles? | AS 2201 de PCAOB |
| UE, datos personales (nóminas, gastos de empleados, cuentas de clientes) | GDPR | ¿Cuál es la base jurídica de estos datos y cumplen las medidas el artículo 32? | Guía EDPB para proteger datos personales |
| Reino Unido, datos personales | UK GDPR | ¿Cuál es la base jurídica bajo UK GDPR y cumple el principio de seguridad? | Guía ICO sobre principios de protección de datos |
| Donde haya datos de tarjetas | PCI DSS (norma sectorial, no una ley por sí misma) | ¿Incluye datos de tarjetas en alcance y puede evitarlos completamente? | PCI Security Standards Council sobre PCI DSS |
| UE, si la herramienta evalúa la solvencia de personas físicas (las reglas de alto riesgo del anexo III se aplicarán, según el calendario actual, a partir del 2 de diciembre de 2027) | EU AI Act, alto riesgo (excepto IA para detectar fraude financiero) | ¿Es un sistema de IA de alto riesgo según el anexo III? | Página de la Comisión Europea sobre AI Act; anexo III del AI Act |
| Datos personales UE o Reino Unido para un destinatario separado fuera de la jurisdicción, o contratos que fijan ubicación | GDPR capítulo V, normas británicas de transferencias internacionales, acuerdos con clientes | ¿Pueden estos datos estar en un servidor en [ubicación] y lo limita algún contrato? | Guía EDPB de transferencias internacionales; orientaciones ICO sobre transferencias internacionales |
Para SOX, AS 2201 es la norma PCAOB de atestación del auditor a la que remite Sarbanes-Oxley Section 404(b). Incluye controles de asientos y ajustes del proceso de información financiera al cierre entre los evaluados frente al fraude. Fuera de estas regiones, empieza en la web del regulador nacional. El servidor determina el almacenamiento principal, no cada copia, registro o tercero, y por sí solo no satisface ningún marco.
Preguntas frecuentes
¿Es seguro el vibe coding para herramientas financieras?
Puede serlo tras cerrar las brechas de una demo; interpreto la evidencia más como problema de despliegue que de código. Es más arriesgado que un proyecto personal porque lee el ERP y puede escribir en libros. Si contabiliza sin segundo aprobador, maneja pagos o tarjetas, corresponde a TI.
¿Qué es la IA en la sombra en finanzas?
Son herramientas de IA o aplicaciones creadas con IA usadas sobre datos de empresa sin conocimiento ni aprobación de TI, como un panel conectado al ERP nunca revisado. El informe Cost of a Data Breach 2025 de IBM encontró costes medios de brecha 670.000 dólares superiores con mucho shadow AI frente a poco o ninguno, según el anuncio de IBM.
¿Qué mostrar a auditoría interna o al auditor externo?
Antes del cierre, presenta cuatro cosas: ejecución y accesos, historial con pruebas de salidas fijadas, aprobación de contabilizaciones en ERP y conciliaciones de cada lote con totales ERP. El auditor decide sus requisitos; esto ofrece una base concreta de evaluación.
¿Quién se hace cargo de una herramienta financiera creada con IA cuando se marcha la persona que la creó?
Nombra un responsable en finanzas y un contacto técnico antes del lanzamiento. Ejecuta la herramienta con credenciales de servicio en lugar del inicio de sesión personal del creador y canaliza el acceso mediante el inicio de sesión corporativo, de modo que desactivar la cuenta corporativa de quien se marcha bloquee los nuevos inicios de sesión; revoca las sesiones existentes o deja que caduquen conforme a tu política de sesiones. Retirar la herramienta significa desactivar sus credenciales, conservar lo que exija la política de retención, borrar el resto y apagarla.



Debate
Comentarios
Inicia sesión para unirte al debate.