
HP dejó de vender nuevas licencias de HP Anyware el 7 de mayo de 2026. Lo que tu equipo está sustituyendo no es realmente un protocolo. Es una arquitectura en la que no había que instalar nada en ningún equipo de usuario.
Kasm Workspaces devuelve exactamente esa propiedad. Entrega escritorios y aplicaciones Linux en contenedores, y también puede servir de intermediario con escritorios Windows existentes, todo en un navegador moderno y sin software cliente en el equipo. Además puede pasar una GPU NVIDIA a las sesiones en contenedor Linux, y lo tuve instalado en un VPS con GPU en una tarde.
No encaja automáticamente en el etalonaje de color crítico ni en la verificación CAD, porque Kasm no documenta un modo 4:4:4 seleccionable comparable al de HP Anyware. Los límites correspondientes, la línea de decisión y la configuración de GPU están más abajo.
La versión corta
Kasm Workspaces es un sustituto real de HP Anyware para equipos cuyo requisito innegociable es no tener software cliente: entrega entornos Linux en contenedores y puede intermediar escritorios Windows hacia un navegador, mientras que sus sesiones en contenedor Linux admiten aceleración por GPU NVIDIA. Kasm no documenta un modo 4:4:4 seleccionable comparable al de HP Anyware, así que los equipos que trabajan con color deberían validar la carga real y comparar la vía sin pérdidas de Amazon DCV antes de migrar.
- Las fechas con las que planificar: la venta de nuevas licencias de HP Anyware terminó el 7 de mayo de 2026. Las renovaciones a un año siguen disponibles hasta el 31 de octubre de 2027, mientras que el mantenimiento y el soporte de los contratos plurianuales existentes pueden continuar hasta el 31 de octubre de 2029.
- Lo que Kasm devuelve es un acceso nativo desde el navegador sin nada instalado en el equipo, justo la propiedad que ofrecían los clientes cero de HP Anyware.
- La aceleración por GPU funciona, con condiciones: hardware NVIDIA compatible con CUDA, el NVIDIA Container Toolkit y una GPU por contenedor para cargas gráficas.
- El compromiso del streaming: la vía estándar de Kasm usa JPEG/WebP nativos del navegador, mientras que su modo sin pérdidas opcional está pensado para redes locales de alto ancho de banda.
- El límite de licencia: Community Edition está limitada a cinco sesiones simultáneas y excluye el uso comercial, así que los equipos de empresa deberían presupuestar Starter o Enterprise desde el primer día.
- El reparto: los flujos de trabajo Linux y de contenedores pensados para el navegador encajan con Kasm, los equipos que trabajan con color deberían comparar Amazon DCV, y los equipos con mucho Windows deberían probar la vía de espacios de trabajo de servidor de Kasm antes de comprometerse.
Lo que esta guía no cubre
Algunos temas adyacentes quedan deliberadamente fuera del alcance para que esto siga siendo una guía de instalación y evaluación:
- El funcionamiento interno del protocolo PCoIP, tratado en la comparación de protocolos PCoIP y RDP de Cloudzy.
- El detalle de las licencias empresariales de NICE DCV más allá de la distinción entre AWS y fuera de AWS.
- VMware Horizon y Citrix VDI, que atienden a otra escala de despliegue y a otro comprador.
- La creación de espacios de trabajo Windows en contenedor, que merece su propia guía.
Qué termina con HP Anyware y qué deja atrás
El 7 de mayo de 2026 fue el último día en que HP vendió una licencia nueva de Anyware. El aviso de fin de vida de HP para Anyware indica que las renovaciones a un año siguen disponibles hasta el 31 de octubre de 2027, que el soporte de esas renovaciones acaba el 31 de octubre de 2028, y que el mantenimiento y el soporte de los contratos plurianuales existentes pueden continuar hasta el 31 de octubre de 2029. A los Trusted Zero Clients y a Desktop Access se les aplican fechas distintas, así que revisa tu contrato y tu línea de producto en lugar de tratar 2029 como una fecha de soporte universal.
HP plantea la decisión sin rodeos:
«Tras una cuidadosa reflexión sobre nuestras prioridades de inversión en el porfolio, hemos tomado la difícil decisión de ir cerrando ciertas áreas de nuestras soluciones de escritorio remoto.» - Anuncio de fin de vida de HP Anyware
HP también indica que HP Z Remote Graphics Software (RGS) seguirá disponible para determinados casos de uso en estaciones de trabajo.
La arquitectura de cliente cero sigue siendo la referencia útil: los usuarios llegan a una estación de trabajo remota sin mantener un cliente de software completo en cada equipo. Para mirar más de cerca la capa de transporte, la guía de Cloudzy sobre cómo PCoIP transmite un escritorio remoto explica el modelo basado en píxeles.
Cómo entrega Kasm un escritorio a través del navegador
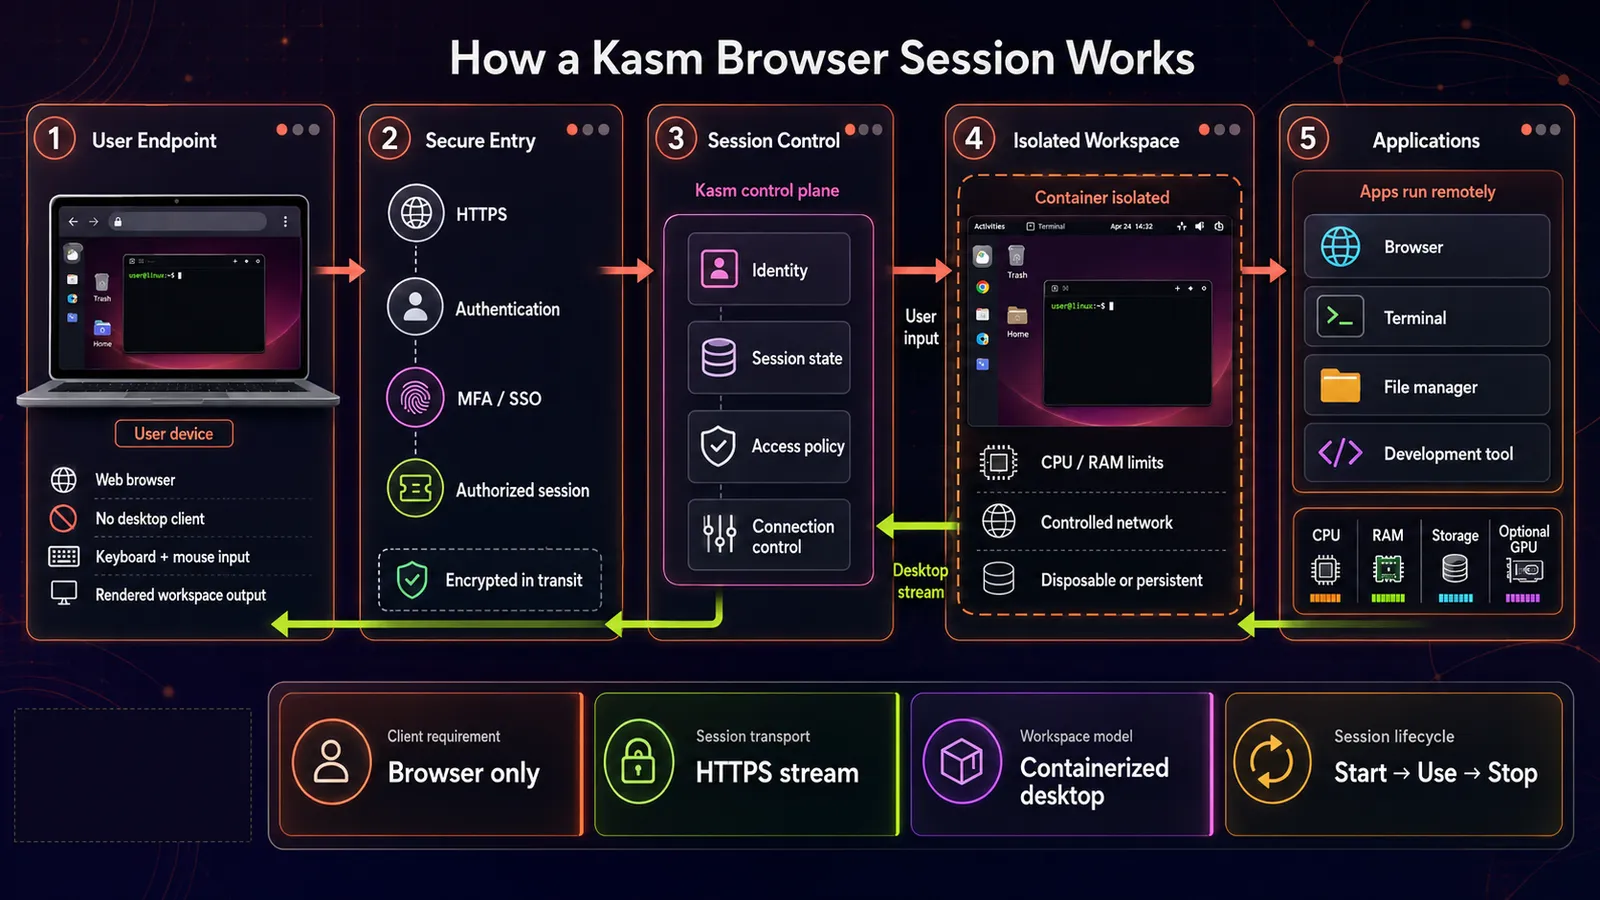
Para un espacio de trabajo en contenedor, Kasm arranca un contenedor Linux aislado a partir de una imagen registrada y transmite su escritorio o aplicación al navegador.
Ese modelo de contenedores es lo que hace que el patrón de escritorio remoto en el navegador sobre VPS con GPU funcione con limpieza, y es la parte que más me importa como responsable de mantenerlo en marcha. En los espacios de trabajo en contenedor, cada sesión es desechable, reproducible y está definida por una imagen. Parcheas la imagen y cada escritorio en contenedor que tu equipo abra mañana usará la imagen actualizada. Ese es el argumento del mantenimiento y, en un despliegue de cincuenta puestos, es la razón entera para elegir esta arquitectura. La descripción general de escritorios remotos de Kasm describe el acceso desde el navegador sin agente, complemento ni software en el equipo, y explica que se pueden transmitir escritorios Windows tradicionales junto a entornos Linux.
La aceleración por GPU se añade en el runtime de contenedores, no en el protocolo de visualización. La guía actual de aceleración por GPU de Kasm exige una tarjeta NVIDIA compatible con CUDA, controladores NVIDIA actuales y el NVIDIA Container Toolkit en cada host de agente. Para la aceleración gráfica, Kasm asigna una GPU a un contenedor; varias GPU por contenedor quedan reservadas a cargas no gráficas.
En la red, la vía estándar de Kasm usa JPEG/WebP nativos del navegador, mientras que su modo sin pérdidas opcional usa QOI. Ambos importan, porque es en el codificador donde Kasm y HP Anyware se separan.
La plataforma se puede autoalojar o comprar como servicio gestionado. Todo lo que sigue asume que la ejecutas tú mismo.
En qué se queda corto Kasm frente a HP Anyware
Conviene conocer cuatro límites antes de aprovisionar nada. Ninguno es secreto, todos están documentados, y uno de ellos dará por terminada la evaluación para ciertos equipos, mientras que los demás solo trasladan una línea a un presupuesto, un calendario o un requisito de hardware.
Kasm no documenta un modo 4:4:4
PCoIP Ultra puede usar YUV 4:4:4 para conservar todo el detalle de croma, pero la disponibilidad depende del host, el cliente, la GPU y el modo de optimización elegido. La guía de planificación de sesiones PCoIP Ultra de HP señala que las políticas de PCoIP pueden configurar NVENC en YUV 4:4:4 o en YUV 4:2:0 según la configuración. La vía estándar nativa del navegador de Kasm usa JPEG/WebP, mientras que su modo QOI sin pérdidas opcional está pensado para redes locales de alto ancho de banda. Kasm no documenta un modo 4:4:4 seleccionable directamente comparable al de HP Anyware.
La guía actual de codificación sin pérdidas de Kasm dice que 1920x1080 a 60 fps con movimiento moderado probablemente consumirá una conexión gigabit entera y que muchas CPU x86_64 de cuatro núcleos posteriores a 2014 pueden sostener unos 1000 Mbps de decodificación. Eso hace que el modo sea práctico sobre todo en una LAN; no sustituye a probar la fidelidad de croma sobre banda ancha doméstica.
Exige probar con la carga real: etalonaje de color crítico, pruebas de impresión y verificación CAD, donde el píxel es el entregable. Si la fidelidad de croma verificable es contractual, trata la ausencia de un modo 4:4:4 documentado como un bloqueo hasta que las pruebas demuestren lo contrario.
Compartir GPU entre varios inquilinos exige MIG
Las indicaciones actuales de Kasm sobre GPU expresan la advertencia de seguridad de forma explícita:
«La seguridad de la aceleración por GPU en contenedores multiinquilino no está bien establecida.» - Documentación de GPU de Kasm Workspaces
La misma página pide usar la función con cautela y comprendiendo por completo sus implicaciones de seguridad, y señala NVIDIA MIG, compatible desde Kasm Workspaces 1.19.0, como la única forma segura de compartir una GPU entre varios usuarios. Kasm también puede sobreasignar una tarjeta forzando el número de GPU que reporta un agente, lo que permite que varios contenedores la compartan, pero eso es un cambio de planificación y no una frontera de aislamiento.
Descarta: despliegues con GPU compartida en los que los inquilinos no confían entre sí y no cabe hardware compatible con MIG, o en los que un regulador te pedirá justificar la frontera de aislamiento.
Community Edition se detiene en cinco sesiones simultáneas
La matriz de ediciones actual de Kasm presenta Community Edition como gratuita, limitada a cinco sesiones simultáneas y sin derechos de uso comercial. Starter figura a 10 $ por usuario nominal o 20 $ por sesión simultánea, mientras que el precio de Enterprise es a consulta. Consulta las cifras actuales en la matriz antes de construir un presupuesto sobre ellas.
El tope de sesiones no es el único límite. Un equipo de empresa de cinco personas sigue necesitando un nivel comercial aunque nunca supere las cinco sesiones simultáneas. Kasm posiciona Starter para despliegues autoalojados de menos de 25 usuarios o sesiones, y Enterprise por encima de ese umbral.
Para las empresas, esto mete una licencia de pago en el presupuesto desde el primer día.
Windows usa un espacio de trabajo de servidor, no un contenedor
Kasm puede entregar escritorios y aplicaciones Windows mediante servidores estáticos, servidores con autoescalado, RDS o Azure Virtual Desktop. La descripción general del soporte de Windows en Kasm los trata como espacios de trabajo de servidor, no como contenedores Windows desechables. Si tu estación de trabajo remota existe porque tres personas necesitan una aplicación de ingeniería que solo hay en Windows, haz un prototipo exactamente de esa vía antes de tocar el trabajo con contenedores GPU en Linux de más abajo. Es la rama con más probabilidades de cambiar la arquitectura, así que pruébala mientras todavía es barato dar marcha atrás.
Implicación: los equipos con mucho Windows deberían prototipar primero la vía de espacios de trabajo de servidor.
Mi lectura de estos cuatro puntos: el techo de concurrencia y la vía de Windows son cuestiones de licencia y de calendario que se pueden planificar. Compartir GPU entre inquilinos ya tiene una respuesta documentada en MIG, con lo que pasa a ser una cuestión de hardware y de versión. La fidelidad de color es el límite genuinamente arquitectónico y no se moverá sin otro modelo de entrega o sin pruebas de tus propios tests.
Kasm, NICE DCV y HP Anyware, lado a lado
AWS renombró NICE DCV como Amazon DCV. La descripción general de funciones y precios de Amazon DCV documenta su cliente HTML5, la compresión de calidad sin pérdidas, el uso compartido de GPU en Linux y la regla de que el uso en EC2 no conlleva cargo adicional por el servidor DCV mientras que otros despliegues requieren licencia. Así quedan los tres en los ejes que deciden una migración.
| Eje | Espacios de Trabajo Kasm | NICE DCV | HP Anyware |
|---|---|---|---|
| Requiere instalar cliente | Ninguna en el equipo | Cliente nativo o cliente HTML5 en el navegador | Cliente cero / cliente ligero |
| Acceso nativo desde el navegador | Sí, cualquier navegador moderno | Sí, cliente HTML5 | Mediante hardware de cliente cero |
| Aceleración por GPU | NVIDIA mediante el runtime de contenedores, una GPU por contenedor gráfico, MIG para compartir una tarjeta | Sí, incluido el uso compartido de GPU en servidores Linux | Sí |
| Fidelidad de color | JPEG/WebP estándar, modo sin pérdidas opcional, ningún modo 4:4:4 documentado | Compresión de calidad sin pérdidas cuando la red y la CPU lo permiten | PCoIP Ultra admite YUV 4:4:4 en configuraciones compatibles |
| Modelo de licencia | Community: 5 sesiones simultáneas, uso no comercial, niveles de empresa de pago | Sin cargo en AWS EC2, licencia obligatoria en el resto | Fin de las ventas nuevas, renovaciones limitadas |
| Autoalojado fuera de la nube | Sí, por completo | Sí, con una licencia comprada | Sí |
| Disponibilidad actual | Disponible | Disponible | Sin ventas nuevas, fechas de soporte que varían según el contrato hasta 2029 |
| Entrega de Windows | Espacio de trabajo de servidor estático o con autoescalado, RDS o AVD | Instalación nativa en el servidor | Agente PCoIP nativo |
La tabla no recoge el peso operativo, y es esa diferencia la que decide muchas migraciones. Kasm te pide pensar en imágenes de contenedor y en un registro de espacios de trabajo. Eso resulta cómodo si ya usas Docker y ajeno si no. Amazon DCV te pide pensar en instalaciones de servidor y, fuera de EC2, en un servidor de licencias. Si tu decisión depende también de agrupar escritorios o conservar una máquina por usuario, la distinción entre VDI agrupado y máquinas virtuales independientes es la siguiente cuestión de arquitectura.
Cuál encaja con tu equipo
Recorre la decisión en este orden, porque la primera rama descarta a más gente.
3D con color crítico, verificación CAD o etalonaje de VFX. Compara primero Amazon DCV y presupuesta la licencia flotante fuera de EC2. AWS indica que en EC2 no hay cargo adicional por el servidor DCV y que otros despliegues requieren licencia. Sigue siendo el gasto correcto cuando la precisión de croma probada es el producto.
Cero instalación de cliente como requisito innegociable, con cargas de trabajo tipo entornos de desarrollo, aplicaciones ofimáticas y de productividad, o herramientas creativas servidas por el navegador. Vete a Kasm. Es el caso en el que recuperas la simplicidad de equipo que te daba HP Anyware, con aceleración por GPU incluida. Valida la nitidez del texto, el movimiento y la latencia de entrada con usuarios reales antes de ampliar el piloto.
Una licencia HP Anyware Pro existente y ganas de seguir la vía de la propia HP. Mira HP RGS, que HP dice que ofrecerá como alternativa para ciertos clientes de HP Anyware. Verifica el soporte actual de plataformas cliente en la documentación de HP RGS frente a tu parque real antes de comprometerte, sobre todo si tu flota es mixta.
Quedarse quieto durante la ventana de renovación. Es una elección legítima, no una táctica dilatoria. Las fechas de renovación y soporte anteriores te dan una ventana de compra acotada y una cola de soporte más larga. Si tu equipo está a mitad de un proyecto, comprar estabilidad mientras haces un prototipo en condiciones es defendible. Planifica el prototipo según la fecha de soporte real de tu contrato, no según la fecha más amplia del aviso de HP.
Los servicios gestionados como Splashtop y Parsec son la quinta opción y quedan excluidos aquí a propósito: cada uno exige software cliente o un bróker en la nube, justo la propiedad de la que esta migración intenta escapar.
Instalar Kasm con aceleración por GPU en un VPS
Usa una de estas dos vías. La imagen Kasm Workspaces de un clic de Cloudzy muestra actualmente Kasm 1.17 sobre Ubuntu Server 24.04 LTS; si la eliges, sáltate la sección «Instalar Kasm Workspaces» de más abajo. En un VPS con GPU de Cloudzy recién creado, usa su imagen Ubuntu/CUDA y sigue la vía de instalación manual de Kasm 1.19 que viene después. En cualquiera de los dos casos, verifica la versión de Kasm instalada y la pila NVIDIA antes de habilitar sesiones con GPU.
Requisitos previos
La GPU, las versiones de software del host y el almacenamiento disponible son las principales restricciones. El resto es un host Linux compatible y estándar, con sitio para los servicios de Kasm y para cada sesión.
- Una GPU NVIDIA compatible con CUDA en el host que ejecutará el rol de agente de Kasm.
- Ubuntu 24.04 LTS, que es el objetivo documentado principal de Kasm para la vía de GPU.
- Acceso root o sudo.
- La página de requisitos del sistema de Kasm 1.19 especifica 2 núcleos de CPU, 4 GB de RAM y 75 GB de almacenamiento SSD para la plataforma, más los recursos asignados a cada sesión; la asignación por defecto de un espacio de trabajo es de 2.768 MB y 2 núcleos.
- Un navegador moderno. Ese es todo el requisito del lado del cliente.
Instalar Kasm Workspaces
Kasm publica un paquete de instalación versionado junto con su suma de comprobación. La guía de instalación en servidor único de Kasm 1.19 usa esta secuencia estándar de instalación en línea:
cd /tmp

curl --fail-early -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz.sha256sum

sha256sum --check kasm_release_1.19.0-latest.tar.gz.sha256sum

tar -xf kasm_release_1.19.0-latest.tar.gz

sudo bash kasm_release/install.sh
El instalador muestra al final las credenciales de administrador y de usuario. Guárdalas y luego abre la aplicación web en el puerto 443.
Instalar el controlador NVIDIA y confirmar la tarjeta
Ejecuta nvidia-smi antes de instalar nada. Las imágenes de VPS con GPU de Cloudzy ya incluyen controladores NVIDIA y CUDA. Si el comando informa de la tarjeta, conserva el controlador existente y sáltate el bloque de instalación siguiente. Kasm advierte de que mezclar métodos de instalación de controladores puede impedir que el host arranque, así que usa este bloque solo en un host Ubuntu 24.04 limpio y sin un controlador NVIDIA funcional.
nvidia-smi

sudo apt update

sudo apt install -y software-properties-common ubuntu-drivers-common

sudo add-apt-repository ppa:graphics-drivers/ppa -y

sudo apt update

sudo ubuntu-drivers install

sudo reboot

nvidia-smi
Para las imágenes de espacios de trabajo de IA de Kasm, su guía de GPU indica 560.28.03 como mínimo. Ese número sigue el formato de versión de controlador de NVIDIA, así que compáralo con el campo Driver Version de nvidia-smi, no con el campo separado CUDA Version.
Consejo pro: confirma nvidia-smi en el host antes de tocar ningún ajuste de GPU en Kasm. La alineación entre controlador y container toolkit es el requisito previo de los espacios de trabajo con GPU, y confirmar la tarjeta primero a nivel de host elimina toda una clase de ambigüedades más adelante.
Instalar el NVIDIA Container Toolkit
El NVIDIA Container Toolkit es distinto de CUDA. El bloque condicional siguiente solo lo instala cuando falta nvidia-ctk, y después configura y reinicia Docker:
if ! command -v nvidia-ctk >/dev/null 2>&1; then

curl -fsSL https://nvidia.github.io/libnvidia-container/gpgkey | sudo gpg --dearmor -o /usr/share/keyrings/nvidia-container-toolkit-keyring.gpg

curl -s -L https://nvidia.github.io/libnvidia-container/stable/deb/nvidia-container-toolkit.list | sed 's#deb https://#deb [signed-by=/usr/share/keyrings/nvidia-container-toolkit-keyring.gpg] https://#g' | sudo tee /etc/apt/sources.list.d/nvidia-container-toolkit.list

sudo apt update && sudo apt install -y nvidia-container-toolkit

fi

sudo nvidia-ctk runtime configure --runtime=docker && sudo systemctl restart docker
Comprueba que el runtime alcanza realmente la GPU desde dentro de un contenedor:
sudo docker run --rm --gpus all ubuntu:24.04 nvidia-smiDeberías ver la misma información de GPU y controlador desde dentro del contenedor. Si este comando falla, párate: ningún ajuste de espacio de trabajo de Kasm va a arreglar un runtime de contenedores que no ve la tarjeta.
Habilitar la GPU en un espacio de trabajo y verificarla
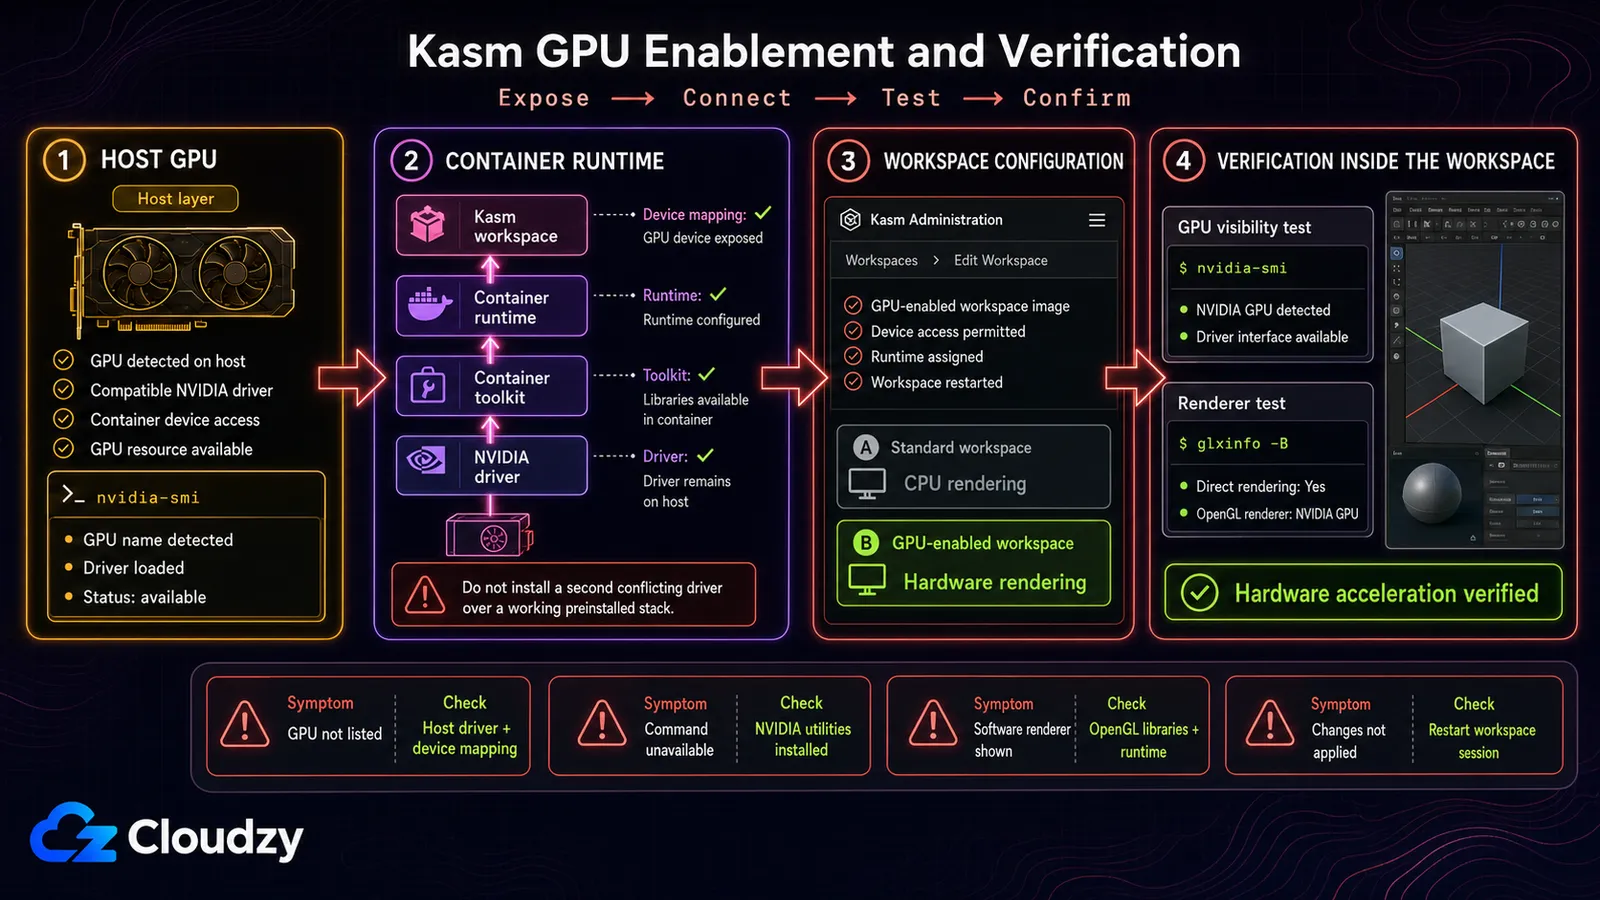
En la consola de administración, elige una imagen de escritorio compatible con la pila gráfica necesaria, pon GPU Count en 1 y confirma que el agente informa de la GPU. Para la aceleración gráfica, Kasm asigna una GPU al contenedor; varias GPU por contenedor son para cargas no gráficas.
Un contador de GPU solo demuestra la asignación del dispositivo. En una imagen de escritorio compatible que incluya VirtualGL y glxinfo, verifica tanto el acceso desde el contenedor como el renderizador OpenGL:
nvidia-smi

vglrun -d "${KASM_EGL_CARD}" glxinfo -B | grep -i "OpenGL renderer"
El primer comando confirma que el contenedor ve la tarjeta. El segundo debería nombrar la GPU NVIDIA como renderizador OpenGL.
Si el renderizador informa de un rasterizador por software como llvmpipe, si KASM_EGL_CARD no está definida, o si la sesión se abre con pantalla negra, vuelve a revisar la compatibilidad de la imagen, el controlador del host, el runtime de contenedores, la detección de GPU por parte del agente y el número de GPU del espacio de trabajo. Un resultado correcto de nvidia-smi no demuestra por sí solo que VirtualGL esté renderizando en la GPU.
Consejo pro: recorre las comprobaciones por capas: nvidia-smi en el host, nvidia-smi dentro de un contenedor Docker sencillo con --gpus all, la detección de GPU por el agente en Kasm y luego vglrun glxinfo dentro del espacio de trabajo. La primera capa que falla es la que hay que arreglar.
El passthrough de GPU decide dónde se ejecuta todo esto. Un VPS estándar, solo con CPU, no expone una tarjeta CUDA física, así que empieza por una instancia con GPU. Los planes de VPS con GPU de Cloudzy usan passthrough dedicado e imágenes Ubuntu listas para CUDA; el inventario y los niveles de VRAM pueden cambiar, así que dimensiona desde la página de planes en vivo en lugar de fijar supuestos de 24 GB o 48 GB. La imagen Kasm de un clic y el plan con GPU son vías de despliegue distintas, así que confirma la imagen elegida, la versión de Kasm, el controlador y el toolkit antes de lanzar sesiones.
Una vez que pasan las comprobaciones de GPU por capas, lo difícil queda atrás. A partir de ahí, el trabajo es mantener imágenes de espacios de trabajo y un registro, en lugar de parchear una flota de escritorios individuales. Es un cambio que aceptaría en cualquier equipo que haya dirigido.
Conclusión: Kasm sustituye el flujo de trabajo pensado para el navegador
Kasm encaja mejor cuando el requisito es acceso solo por navegador a escritorios o aplicaciones Linux desechables, con aceleración por GPU opcional. No es un reemplazo directo de cualquier despliegue de HP Anyware: Windows usa una vía de espacio de trabajo de servidor, el uso comercial exige un nivel de pago, compartir GPU entre inquilinos exige hardware compatible con MIG, y los equipos que trabajan con color deberían validar la fidelidad o comparar Amazon DCV.
Construye el piloto empezando por la carga de trabajo más difícil. Prueba la aplicación que solo hay en Windows, el visor sensible al color o la frontera de seguridad de la GPU compartida antes de migrar a los usuarios más fáciles. Si eso pasa, la entrega por navegador de Kasm y su mantenimiento basado en imágenes pueden eliminar buena parte de la carga en los equipos que hacía atractivos a los clientes cero.
Preguntas frecuentes
¿Para qué sirve Kasm Workspaces?
Kasm Workspaces es una plataforma de espacios de trabajo servidos por el navegador. Ejecuta escritorios y aplicaciones Linux en contenedores y puede intermediar servidores Windows, Linux y macOS ya existentes mediante espacios de trabajo de servidor. Las sesiones en contenedor se pueden descartar y recrear a partir de una imagen, mientras que los espacios de trabajo de servidor conservan el ciclo de vida del host subyacente.
¿Kasm Workspaces admite aceleración por GPU?
Sí. Kasm admite aceleración por GPU de NVIDIA mediante el NVIDIA Container Toolkit. Para la aceleración gráfica, a un contenedor se le asigna una GPU; las cargas de cómputo no gráficas pueden usar varias. El host necesita un controlador NVIDIA compatible, el runtime de contenedores, la detección de GPU por parte del agente y un espacio de trabajo configurado con un número de GPU.
¿Kasm Workspaces es gratis?
Community Edition es gratuita para uso individual, sin ánimo de lucro y no comercial, y está limitada a cinco sesiones simultáneas. Los equipos comerciales deberían usar Starter o Enterprise; Kasm indica actualmente Starter a 10 $ por usuario nominal o 20 $ por sesión simultánea, para despliegues autoalojados de menos de 25 usuarios o sesiones.
¿Kasm Workspaces puede ejecutar Windows?
Sí. Kasm puede transmitir escritorios y aplicaciones Windows mediante espacios de trabajo de servidor estáticos o con autoescalado, RDS y Azure Virtual Desktop. Es una arquitectura distinta de los contenedores Linux desechables de Kasm, así que los equipos cuyo requisito central es software que solo existe en Windows deberían prototipar exactamente esa vía antes de comprometerse.
¿Es mejor Kasm o NICE DCV para una estación de trabajo remota?
Depende de cuál sea el requisito innegociable: acceso solo por navegador o fidelidad de imagen validada. Amazon DCV es la primera comparación más sólida para el trabajo donde el color es crítico, porque documenta compresión de calidad sin pérdidas cuando las condiciones de red y de procesador lo permiten. Kasm encaja mejor cuando la prioridad es el acceso por navegador sin software en el equipo y los espacios de trabajo Linux definidos por imágenes.

Debate
Comentarios
Inicia sesión para unirte al debate.