

A saját üzemeltetésű RMM-et általában két feltevés kíséri, és mindkettő téves, ellentétes irányban. Az első, hogy a távoli felügyeletet és menedzsmentet végpontonként számlázzák, így a számla a flottával együtt nő, akár nő a munka, akár nem. A második, hogy a menedzsmentréteg házon belülre hozása eltünteti ezt a költséget. Valójában a kategória három külön tengelyen áraz, amelyek közül csak egy eszközönkénti, és a saját üzemeltetés nem megszünteti a költséget, hanem átteszi egy olyan sorra, amit senki nem számláz: a saját óráira. Az eszközönkénti díj olyan tengelyen nő, amit nem Ön irányít, mert az ügyfelei döntik el, hány gép létezik, nem az, hogy mennyi munkát adnak azok a gépek. A saját üzemeltetésű szerver olyan tengelyen nő, amit Ön irányít, és karbantartási kötelezettséget meg egy már nem létező támogatási szerződést számláz Önnek.
Egyes szerződések a számtantól függetlenül a kereskedelmi opciót teszik helyessé: egy SLA, amelyért hajnali háromkor nem tud személyesen jótállni, egy megvásárolt termék, és a saját üzemeltetés csak ott nyújtja, ahol maga a projekt is árul támogatási szintet. A technikusonkénti árazás már most is veri mindkét alternatívát a flottaméretek széles sávjában.
Röviden
- A kategória nem egységesen áraz eszközönként. A NinjaOne eszközönként számláz; a Syncro és az Atera technikusi helyenként, korlátlan eszközszámmal; a ConnectWise, a Datto RMM és az N-able nem tesz közzé platform-alapárat, hanem ajánlatkéréshez irányítja a vevőket.
- Egy kis cégnek, ahol sok eszköz jut egy technikusra, a technikusonkénti platform lekörözheti mind az eszközönkénti árazást, mind a cikkben használt Tactical RMM saját üzemeltetési modellt. Ezt ellenőrizze, mielőtt bármit is kiépít.
- A cikk Tactical RMM költségmodelljében a saját üzemeltetés nagyjából 400 végpont alatt általában drágább, mint egy technikusonkénti platform. A harmadik technikusi hely környékén kezd versenyképessé válni, de a pontos metszéspont az óradíjjal, a szponzori szinttel, a szerver méretével és az egy technikusra jutó eszközszámmal együtt mozog.
- A Tactical RMM nem nyílt forráskódú. Saját, nem OSI-jóváhagyott licenc alatt jelenik meg, amely korlátozza a SaaS-, a menedzselt hosting- és más kereskedelmi szolgáltatási felhasználást. A MeshCentral Apache-2.0, a NetLock RMM magja AGPL-3.0.
- Az RMM-szerver megbízható távoli kódfuttatási út minden gépre, amelyen az ügynöke fut. A saját üzemeltetés nem hozza létre ezt a kitettséget; a javítások telepítését teszi át Önre.
Hogyan árazza a kereskedelmi RMM a végpontokat
A NinjaOne közzétett eszközönkénti árai 10 000 végpontnál havi 1,50 $-tól 50 vagy kevesebb végpontnál 3,75 $-ig terjednek eszközönként. Olvassa a görbét a kis végétől, és a probléma nyilvánvaló: a mennyiségi kedvezmény a méretnek kedvez, így a legkevesebb gépet üzemeltető cég fizeti a legmagasabb díjat mindegyikért, egy olyan számlán, amely minden alkalommal nő, amikor egy ügyfél laptopot vesz.
A Syncro egészen más tengelyen áraz: havi 129 $ felhasználónként a Core csomagban éves számlázással, 179 $ a Team csomagban, és minden csomag tartalmaz technikusonként korlátlan végpontot. Az Atera ugyanezt a formát követi, és nyíltan megmondja, miért. A technikusonkénti modellel a költség ugyanannyi marad, akárhány eszközt ad hozzá.
Aztán ott a harmadik csoport. Mennyibe kerül a ConnectWise RMM? Az oldal az árazást egy ajánlatkérő űrlapon keresztül intézi, amely csomagokat és funkciókat sorol fel szám nélkül, a Datto RMM termékoldala pedig hosszan bemutatja a platformot anélkül, hogy bárhol árat közölne. Az N-able ugyanígy hirdeti az N-sightot, a Kaseya pedig ajánlatot ad a VSA-ra. Ez arról szól, mit tartalmaznak ezek az oldalak, nem a szándékról, de ára van. Egy szám kinyerése értékesítési hívásokba kerül, és azok az órák az Önéi.
| Szállító | Árazási tengely | Közzétesz alapárat? | Mitől nő a számla |
|---|---|---|---|
| NinjaOne | Eszközönként | Igen: 1,50 $/eszköz/hó 10 000 eszköznél, legfeljebb 3,75 $ 50 vagy kevesebbnél | Minden telepített ügynök |
| Syncro | Technikusonként | Igen: 129 $/felhasználó/hó (Core, éves), 179 $ (Team) | Minden felvett technikus |
| Atera | Technikusonként | Csomagszintek közzétéve; helyenként korlátlan eszköz | Minden felvett technikus |
| ConnectWise RMM | Csak ajánlatkérésre | No | Értékesítési hívás előtt nem közlik |
| Datto RMM | Csak ajánlatkérésre | No | Értékesítési hívás előtt nem közlik |
| N-able N-sight | Ajánlatalapú | Nincs nyilvános platform-alapár | Az alap-előfizetést ajánlatban közlik |
| Kaseya VSA | Csak ajánlatkérésre | No | Értékesítési hívás előtt nem közlik |
A következmény többet számít bármelyik egyedi díjnál. A technikusonkénti platform teljesen leáll a flottával való növekedésről. Egy kétfős cég 350 géppel ugyanannyit fizet, mint egy kétfős cég 90 géppel, és magas eszköz/technikus aránynál ez a modell már most alákínál mind az eszközönkénti árazásnak, mind a saját szervernek.
A saját üzemeltetésű platformok, és amit a licencük megenged
Ebben a beszélgetésben négy platform kerül elő négy valóban különböző licenc alatt, nem egy licenc négy ízében. A „nyílt forráskódú RMM” az a kifejezés, amely mind a négyet összefogja, és többet ígér, mint amennyit elbír. Abban is különböznek, mennyi RMM-et tartalmaznak és mekkora szervert igényelnek, a licencek különbsége pedig szerződéses következményekkel jár mindenkinek, aki menedzselt szolgáltatást árul.
Tactical RMM
A Tactical RMM a négy közül a legteljesebb: javításkezelés, szkriptelés, riasztás és ellenőrzések, a távvezérlést pedig egy beépített MeshCentral példány adja. A jelenlegi kiadás a v1.5.2, amelynek változásnaplója egy memóriaszivárgás javítását rögzíti a szabályellenőrzések és feladatok feldolgozásában, valamint a beépített MeshCentral 1.2.4-re emelését. Natív távvezérlési réteg fejlesztés alatt áll.
A licenc odafigyelést kíván. A Tactical RMM saját „Tactical RMM License v1.0” alatt jelenik meg, amelynek szövege azzal kezdődik, hogy nem nyílt forráskódú szoftverlicenc. Ingyenes használatot ad a saját vagy az ügyfelek hálózatainak felügyeletére és kezelésére, és tiltja a szoftver funkcióinak SaaS-termék, menedzselt hosting-szolgáltatás vagy bármely más nyereségorientált szolgáltatás részeként való kínálását a licencadó engedélye nélkül. Ez a különbség a source-available (olvashatja és futtathatja, a szerző feltételeivel) és a nyílt forráskód (OSI-jóváhagyott licenc, amely korlátlan kereskedelmi továbbterjesztést enged) között. A licenc kifejezetten megengedi a Tactical RMM üzemeltetését és használatát ügyfélhálózatok felügyeletére és kezelésére. Külön széles korlátozásokat ír elő arra, hogy a szoftver funkcióit kereskedelmi vagy nyereségorientált szolgáltatás részeként tegyék elérhetővé, és kimondja, hogy a kereskedelmi vagy nyereségorientált szolgáltatási használathoz előzetes írásos jóváhagyás szükséges. Ha az MSP-modellje azon múlik, hol húzódik ez a határ, kérjen írásos tisztázást az AmidaWare-től, ahelyett hogy egy szerkesztőségi értelmezésre hagyatkozna.
Van egy készpénzes sor is, teljes egészében közzétéve. A kódaláírt Windows-ügynökök, a Linux- és macOS-ügynökök egyáltalán, az egyszeri bejelentkezés és a Reporting modul mind egy szponzori szint mögött van. Az 1. szint havi 55 $-ért a minimum aláírt ügynökökhöz bármely platformon; a Reporting a 2. szinttől, 80 $-tól indul. A felette lévő szinteket a flotta mérete szerint javasolják (4. szint, 155 $, 1000 ügynök alatt), és a 3. szinttől felfelé megadott e-mailes válaszidő tartozik hozzájuk. Az aláíratlan ügynökök minden komolyabb Windows-flottán támogatási gondot jelentenek, így nagyobb méretben a szponzori szint költségtétel, nem opció.
MeshCentral
A MeshCentral nem teljes RMM, de a különbség kisebb, mint amilyennek hangzik. Támogatja a távvezérlést, az eszközleltárt, a terminál- és fájlelérést, a parancs- és szkriptfuttatást, valamint az eszköz- és munkamenet-értesítéseket. Amit nem ad, az a teljes RMM-munkafolyamat ezek köré az alapelemek köré: a natív javításkezelési folyamatok és a beépített, ütemezett szabályautomatizálás a fő hiányok.
Pontosan ez a hiány az oka, hogy a Tactical RMM erre épült. Aki a MeshCentralt a NinjaOne lecserélésének reményében vezeti be, csalódik, és ennek semmi köze a szoftver minőségéhez (a javításkezelési és szabályautomatizálási rétegek nincsenek a dobozban, még ha a parancs- és szkriptfuttatás benne is van).
NetLock RMM
A NetLock RMM open core, nem egységesen nyílt, és a projekt ezt nyíltan vállalja: a teljesen AGPL alatti indulás után a karbantartók 2026-ban olyan modellre váltottak, amelyben a mag AGPL alatt nyílt marad, de nem minden funkció forráskódja jelenik meg, a nyilvános commitokat pedig szüneteltetik, amíg kiválogatják, mi kerül kiadásra. A közzétett mag GNU Affero General Public License v3 alatt áll, amely OSI-jóváhagyott.
Kereskedelmi formája is eltér mindenki másétól, és a szinthatár pont a flottával rendelkező olvasókat érinti. Az ingyenes Community Edition saját üzemeltetésű, de 25 eszközre korlátozott, ami egy homelabon vagy egy kiértékelésen túl elérhetetlenné teszi. A fizetős saját üzemeltetésű szint megszünteti a korlátot, és korlátlan eszközt, felhasználót, bérlőt és telephelyet tartalmaz, professzionális támogatással együtt. A NetLock ezt a modellt kifejezetten elválasztja a felhőalapú csomagjaitól, amelyeket eszközszám szerint méreteznek. A saját üzemeltetésű ajánlat tehát megszünteti az eszközplafont, de a jelenlegi kereskedelmi csomag a támogatást és más előnyöket csomagként tartalmazza, nem kizárólag válaszidő szerint áraz. Amit cserébe ad, az az érettség és a múlt.
ITarian On-Premise
Az ITarian on-premise változata a Comodo/Xcitium vonalból származó zárt szoftver. A saját üzemeltetés nem szünteti meg az eszközönkénti licencmérőjét: az ITarian jelenlegi díjszabási dokumentációja 50 kezelt eszközt ad ingyen, de az 51. kezelt eszköz hozzáadásától a kezelt végpontokat eszközönként számlázzák az érvényes díjjal. Nem nyílt forráskódú, és nem is állítja magáról. Az üzemeltetési lábnyomot az bonyolítja, hogy az ITarian jelenlegi on-premise dokumentációja önellentmondó. A telepítési útmutató önálló Docker Compose konfigurációt ír le legfeljebb 1000 végpontra, míg a hardverkövetelmények szakasza kétszerveres alapot ad meg: egy 8 magos, 8 GB RAM-os, 100 GB tárhelyű ITSM-csomópontot egy 4 magos, 4 GB-os, 40 GB-os XMPP-csomópont mellett, mindkettőt 1000 végpontra. Ezt méretezési kiindulópontnak tekinteném, amit költségvetés előtt az ITariannal érdemes megerősíteni, nem pedig bizonyítéknak arra, hogy az egyszerveres telepítés nem támogatott.
| Platform | Licenc | OSI-jóváhagyott? | Kereskedelmi/szolgáltatási korlátozás | Mit fed le |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (saját) | No | Engedély nélkül tilos | Javítások, szkriptelés, riasztás, távvezérlés a beépített MeshCentralon át |
| MeshCentral | Apache-2.0 | Igen | Megengedett | Távvezérlés, eszközleltár és -kezelés |
| NetLock RMM | AGPL-3.0 (open core) | Igen, a közzétett magra | Megengedett az AGPL kötelezettségei mellett | Felügyelet, automatizálás, távoli támogatás; az ingyenes kiadás 25 eszközre korlátozott |
| ITarian on-premise | Tulajdonosi | No | A szállító feltételei szabályozzák | Teljes végpontkezelő csomag |
A szakasz fő tanulsága: a „nyílt forráskód” három különböző dolgot jelent ebben a négy sorban, és csak kettő az, amit a kifejezés általában ígér.
Milyennek kell lennie a szervernek
A Tactical RMM telepítési dokumentációja pontosan megadja az alsó határt: egy friss Linux VM 4 GB RAM-mal Debian 11, Debian 12 vagy Ubuntu 22.04 LTS alatt. Ugyanaz az oldal 200 ügynök alatt, korlátozott ellenőrzésekkel egy CPU-magot elegendőnek, 50 GB tárhelyet pedig ennél a számnál tizenkét hónapnál rövidebb előzményre megfelelőnek tart.
Ezek a számok a Tactical RMM-en túl is érvényesek, mert az tartalmazza a MeshCentralt, és az alsó határ már a távvezérlési réteget is figyelembe veszi. A legtöbbet a „friss” szó dolgozik. A telepítő olyan szervert feltételez, amelyen nincs más szoftver, és figyelmeztet, hogy meglévő szolgáltatások mellett futtatva a telepítés eltörik. Ez kizárja, hogy az RMM-et egy már dolgozó gépre tegyük (az általa telepített Nginx és Postgres a sajátja, az Önét nem osztja meg), így a szerver új költségtétel, nem szabad kapacitás. Ehhez a költségmodellhez inkább a közzétett minimum fölé mérnék, mint hogy ahhoz optimalizálnék: 2 vCPU és 4 GB RAM az alacsony százas tartományban, 4 vCPU és 8 GB a biztonságosabb tervezési cél a magas százas tartomány felé. Ezek a cikk tervezési feltevései, nem a Tactical RMM közzétett minimumai. Az ITarian külön méretezési megfontolást igényel, mert jelenlegi dokumentációja ellentmondó jelzéseket ad az önálló és a kétcsomópontos telepítésről.
A végpontkezelést és az infrastruktúra-felügyeletet folyton összemossák, pedig nem ugyanaz a munka. Az RMM ügynököt telepít a felhasználók gépeire, hogy javítsa, szkriptelje és távvezérelje őket, ami más, mint megkérdezni, válaszol-e egy gazdagép. Az elhelyezés logikája mindkettőnél ugyanaz, és ugyanaz az érv szól amellett, hogy a gépet tartsuk külön attól, amit figyel, ami minden rendelkezésre-állás-figyelőre érvényes. A kezelt telephelyen belül élő menedzsmentszerver vele együtt esik ki, pontosan azon a napon, amikor szükség lenne rá.

A megtérülési pont
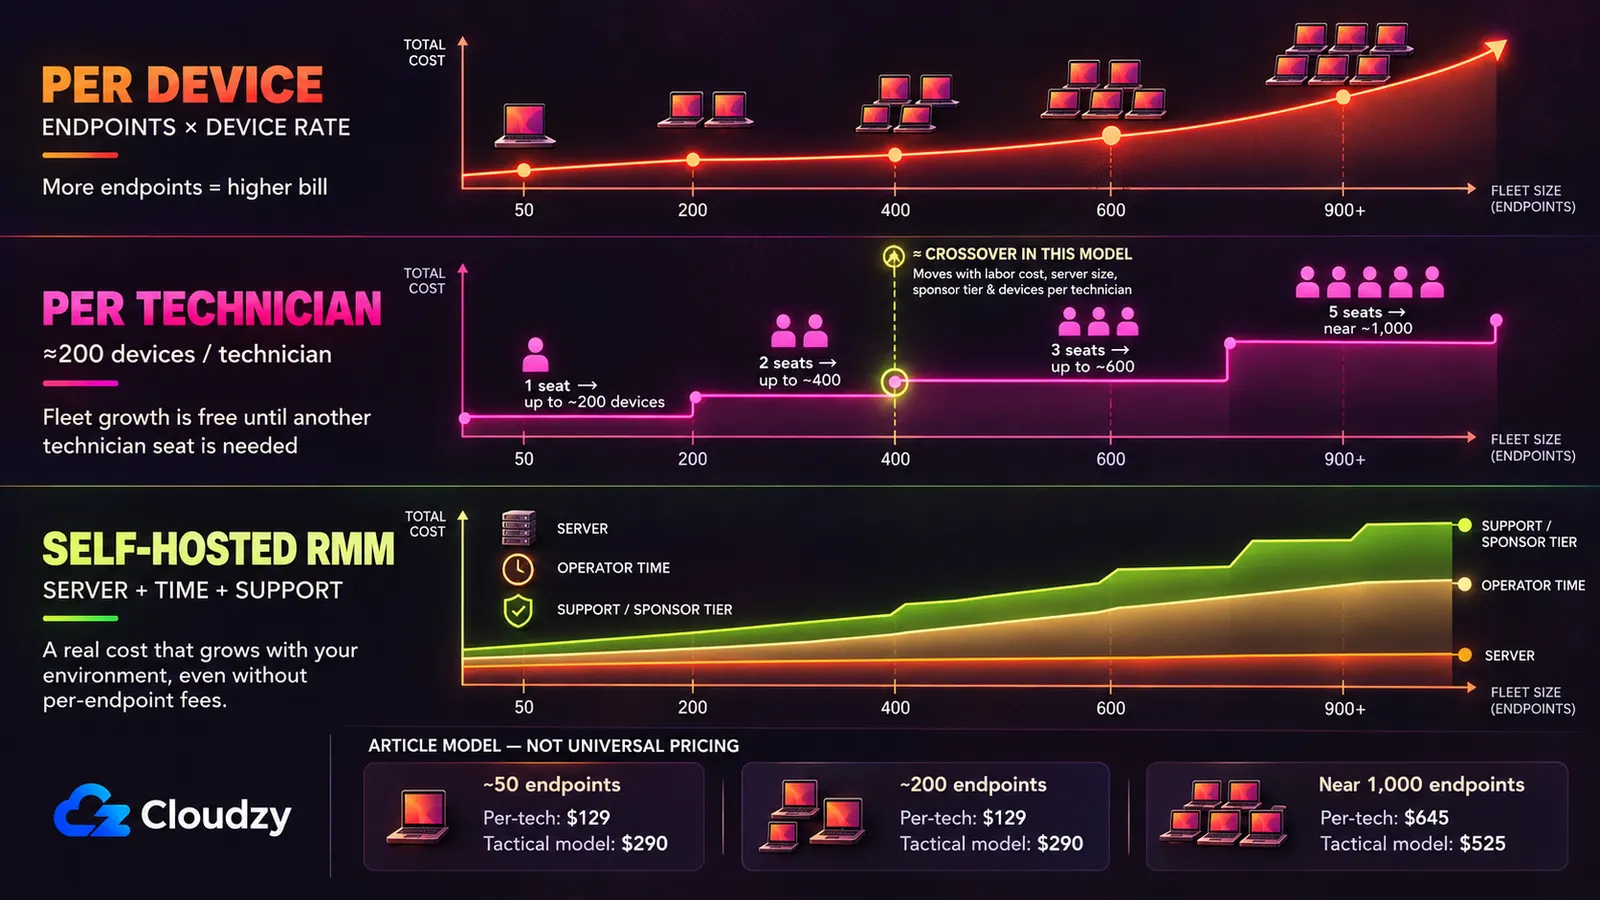
Négy szám dönt, és kettő közülük az Öné, nem egy szállítóé: mennyibe kerül a kereskedelmi díj az Ön flottaméreténél, mennyibe kerül egy szerver, hány órát visz el havonta, és mennyit ér az Ön egy órája. Itt van mind, címkézve.
Forrással alátámasztott számok. A NinjaOne eszközönkénti sávja és a Syncro helyenkénti díjai a fent linkelt szállítói árazási oldalakról származnak, a szponzori szintek díjai a Tactical RMM saját közzétett szponzori táblázatából, a szerver specifikációs alsó határa pedig a Tactical RMM telepítési dokumentációjából.
Kimondott feltevések, amelyek a cikkéi, nem egy szállítóéi. A szerver ára helykitöltő: havi 35 $ a kis példányra és 70 $ a nagyobbra, cserélje arra, amennyit az Ön szolgáltatója kér ezekért a paraméterekért. Az üzemeltetői idő havi négy óra 50 és 200 végpontnál, és hat az 1000 végponthoz közeli példában, ami lefedi a javításokat, frissítéseket, az ügynökök hibaelhárítását és az alkalmi incidenst. Az óradíj 50 $, amely egy teljes költségű technikusi órát helyettesít; a Bureau of Labor Statistics aktuális mediánt közöl hálózati és rendszergazdákra, de a számít, az az Ön saját számlázható díja. A technikusok száma nagyjából 200 eszközt feltételez technikusonként (ha az Öné szűkebb, tolja el a helyek számát, és a küszöb vele mozdul). A szponzori sor a két kisebb flottánál az 1. szint, a kódaláírás közzétett minimuma, az 1000 végponthoz közeli példában pedig a 4. szint; a Tactical 1000 ügynök alá a 4. szintet javasolja.
| Havi költség | ~50 végpont | ~200 végpont | ~1000 végpont |
|---|---|---|---|
| Eszközönként (NinjaOne-sáv) | $188 | $300–$750 | $1,500–$3,750 |
| Technikusonként (Syncro Core, éves) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tactical RMM saját üzemeltetés: szerver | $35 | $35 | $70 |
| Tactical RMM saját üzemeltetés: szponzori szint | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tactical RMM saját üzemeltetés: üzemeltetői idő | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tactical RMM modellezett összesen | $290 | $290 | $525 |
Az eszközönkénti sor 200-nál és 1000-nél tartomány, mert a NinjaOne a görbéje két végét teszi közzé, a köztes lépcsőket nem. Minden tartomány alsó vége a 10 000 végpontos padlódíj, amit egy ekkora flotta nem kap meg, így szándékosan nagyvonalú a kereskedelmi oldallal. Ha a saját üzemeltetés ezzel szemben nyer, az Önnek ajánlott díjjal szemben is nyer.
A két metszéspont nem ugyanott van. Az eszközönkénti árazással szemben a 290 $-os saját üzemeltetésű sor 78 gépet fedez 3,75 $-jával és 194-et az 1,50 $-os padlón, így a saját üzemeltetés valahol nagyjából 80 és 190 eszköz között előzi meg, attól függően, hol áll a szerződése ebben a sávban. A technikusonkénti árazással szemben a kép teljesen megváltozik. Technikusonként 200 eszközzel számolva egy Syncro-hely 200 végpontig (129 $), kettő 400-ig (258 $), három 600-ig (387 $) fedezi, és a saját üzemeltetésű sor csak a harmadik helynél, valamivel 400 eszköz fölött kerül e görbe alá.
Nagyjából 400 végpont alatt egy teljes RMM saját üzemeltetése ezekkel a feltevésekkel általában a drágább opció. A második metszéspont a mérvadó, mert egy technikusonkénti platform még ma délután elérhető, és nem kér Öntől semmit kiépíteni, javítani vagy felelősséget vállalni.
Az Ön két saját száma mozgatja ezt a küszöböt. Felezze meg a feltételezett díjat 25 $-ra óránként, és a kis flotta saját üzemeltetésű sora 290 $-ról 190 $-ra csökken. Duplázza 100 $-ra, és ugyanez a sor 490 $-ra nő, mielőtt bármilyen magasabb szponzori szint vagy nagyobb szerver hozzáadódna. Ezek a változások több száz végponttal tolhatják el a metszéspontot, ezért azt a szponzori szintet és karbantartási óraszámot használja, amit a saját flottaméreténél ténylegesen választana, ahelyett hogy a 400-at egyetemes küszöbnek tekintené.
Amit a saját üzemeltetés visszaad Önnek
2021 júliusában egy hitelesítőadat-kiszivárgást okozó nulladik napi sebezhetőséget az on-premise Kaseya VSA szerverekben, a CVE-2021-30116-ot, aktívan kihasználták. A CISA Known Exploited Vulnerabilities katalógusa úgy írja le, hogy a támadó munkamenet-azonosítóhoz jut, amellyel további támadásokat indíthat a rendszer ellen, és ismert zsarolóvírus-kampányokban használtként jelöli.
Három évvel később a ConnectWise ScreenConnect CVE-2024-1709 sebezhetősége, egy teljes 10.0-s CVSS-értékű hitelesítés-megkerülés a 23.9.7 és korábbi verziók ellen, ugyanebbe a katalógusba került, és a gyakorlatban zsarolóvírus terjesztésére használták, a Huntress kihasználás utáni jelentése pedig kriptovaluta-bányászokat telepítő támadókat rögzít rajta keresztül. Egyik incidens sem érv a kereskedelmi RMM ellen, és egyik sem mellette. Mindkettő alatt ugyanaz a tény áll. Az RMM-szerver megbízható távoli kódfuttatási út minden gépre, amely az ügynökét futtatja: ez a helyesen működő tervezés, és pontosan ezért érdemel aggodalmat. Kompromittálja a menedzsmentréteget, és kompromittálta a flottát, akár egy szállítóé az a réteg, akár az Öné.
Ami a saját üzemeltetésnél változik, az az, hogy ki javít, milyen gyorsan, és kinek a neve áll az incidensen. Ezeknek a platformoknak megvannak a saját, kutatott sebezhetőségeik. A Tactical RMM-nek ott a CVE-2025-69516, egy szerveroldali sablon-injektálás a jelentés-előnézeti végpontban, amely alacsony jogosultságú jelentésfelhasználókat távoli parancsfuttatásig engedett, és a CVE-2025-69517, egy HTML-injektálás az ügynöklétrehozási végpontban, amelynek bejegyzése a szállító azon álláspontjával zárul, hogy téves információt tartalmaz. Mindkettő 8.8-as pontszámú, és mindkettő a v1.3.1 és korábbi verziókat érintőként szerepel, a jelenlegi v1.5.2-vel szemben. A MeshCentralnak ott a CVE-2024-26135, egy webhelyközi WebSocket-eltérítés a control.ashx végponton át, amely adminisztrátori munkamenetet kompromittálhat, 8.3-as CVSS-értékkel, az 1.1.21 előtti verziókat érintőként rögzítve, a jelenlegi 1.2.5-tel szemben. A jelenlegi kiadások az itt idézett három CVE érintett tartományain kívül esnek. Ez nem szünteti meg a támadási felületet; a naprakészen tartást teszi az üzemeltetési modell részévé. Aktívan kutatott támadási felületről van szó, és Önnek kell előtte járnia.
A másik, ami változik, a szerződéses partner. A négyből kettő saját támogatási szintet árul: a NetLock RMM fizetős csomagjai és a Tactical RMM felső szponzori szintjei. A támogatási kép egyenetlen. A MeshCentral közösségi alapú, az ITarian viszont szállító által támogatott kereskedelmi termék saját támogatási csatornával és licencfeltételekkel. Annak az üzemeltetőnek, akinél egy RMM-kiesés ügyfél felé látható, szerződéssel terhelt incidens, ez a partner az, amit egy kereskedelmi megállapodás valójában árul.
A megfelelőség néha az ellenkező irányba hat, szűk körben. Egy saját üzemeltetési lehetőségekről szóló r/msp-szálban egy üzemeltető olyan szerződést ír le, amely megköveteli, hogy „a távoli adminisztrációs személyzet kapcsolata titkosított (FIPS 140-2 tanúsítású) úton történjen”, és elmondja, hogy a saját üzemeltetés teszi lehetővé ennek teljesítését, mivel egy tanúsított VPN-modul ott is viheti a kapcsolatot, ahol a legtöbb szállító nem kért tanúsítást. Egy szerződés egy szálban nem minta, de olyan eset, ahol a saját üzemeltetés a megfelelő válasz, nem az olcsó.
A 2021-es Tactical RMM-kérdés
Aki a Tactical RMM-et értékeli, egy órányi keresésen belül belefut ebbe. Egy 2021 decemberi r/sysadmin-szálban egy kutató Monero-bányász kódot talált a projekt tartalék fájltükrén tárolt ügynök-binárisokban. A fejlesztő nyilvánosan válaszolt, és ez a válasz mindennek a forrása:
„yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero.” („igen, azok az 1.98.XXX-ek az én saját, személyes buildjeim, extra beágyazott binárisokkal (a Go 1.16-ban bevezetett új embed funkcióval), és a saját gépeimen használom őket monero bányászására.”)
Ugyanabban a válaszban közölte, hogy az éles ügynök nem tölti le ezeket a buildeket, és hogy a tükör a Python-függőségek tartaléka. Ott azt is megerősítette, hogy az ügynök a kódaláírás bevezetésekor megszűnt nyílt forráskódú lenni, és a fejlesztés privát tárolóba költözött, így a nyilvános kód elavult volt, és a kiszállított ügynök akkor nem volt nyilvánosan auditálható.
Ami a feljegyzésekből hiányzik, az egy elkészült, harmadik fél általi biztonsági audit. Az a biztosíték, hogy az éles ügynök tiszta, a fejlesztő saját nyilatkozatán és egy hozzászóló informális sandbox-elemzésén nyugszik. Mindkét keringő összefoglaló túloz: a „semmiség volt” figyelmen kívül hagyja, hogy bányász-binárisokat szolgáltak ki a projekt infrastruktúrájáról, miközben az ügynök forrása nem volt auditálható, „az eszköz kriptobányászt szállít” pedig olyat állít, amit semmilyen közzétett bizonyíték nem támaszt alá. Az én olvasatomban ez üzemeltetési gyakorlatokról szóló ítélet, nem lezárt technikai megállapítás.
Melyik illik melyik üzemeltetőhöz
Maradjon a kereskedelminél, és hagyja ki teljesen a saját üzemeltetésű RMM-alternatívákat, ha három feltétel bármelyike fennáll. Egy ügyfélszerződés megnevezett szállítót követel. Az eszköz/technikus aránya már most a technikusonkénti árazást teszi a legolcsóbb sorrá, ami a 400 eszköz alatti flották többségére igaz. Vagy a gyakorlatban senki nem lesz a szerver gazdája, ami az üzemeltetői órák sorát fikcióvá teszi.
Válassza a Tactical RMM-et, ha a legteljesebb funkciókészletet akarja, házon belüli vagy ügyfélhálózatokat kezel, magabiztosan üzemeltet Linux-szervert élesben, és kifizeti a szponzori szintet. Ha kereskedelmi modellje a licenc nyereségorientált szolgáltatásokra vonatkozó tágabb korlátozásai alá eshet, kérjen írásos tisztázást az AmidaWare-től, mielőtt ügyfeleknek bevezeti.
Válassza a NetLock RMM-et, ha az OSI-jóváhagyott mag és a korlátlan eszközszámú, professzionális támogatású, fizetős saját üzemeltetésű csomag többet ér a múltnál, és elfogad egy fiatalabb projektet, amelynek nyilvános tárolója ma már a kódbázis válogatott részhalmaza. Legyen tisztában vele, melyik szintet veszi. Az ingyenes Community Edition 25 eszköznél megáll, így néhány száz végpontnál ez fizetős termék, és a vonzereje egy olyan ár, amely nem mozdul, amikor egy ügyfél tizenkét új laptopot vesz.
Válassza egyedül a MeshCentralt, csak ha a fő feladata a távoli elérés, a leltár és az alkalmi parancs- vagy szkriptfuttatás, nem a teljes RMM-javításkezelés és szabályautomatizálás. Érett, megengedő licencű és erős abban, amit csinál. Ha a távvezérlés a teljes igény, hasonlítsa össze a dedikált távoliasztal-megoldásokkal is, mivel a RustDesk hasonló területet fed le más funkcióhangsúllyal. A hiba az, ha bármelyiküket teljes RMM-helyettesítőként kezeli.
Válassza az ITarian on-premise-t, csak ha a menedzsmentréteg saját infrastruktúrában tartása fontosabb, mint az eszközönkénti árazás elkerülése, és bevett céget akar a termék mögött a zárt licenc és a nagyobb lábnyom ellenére is. Költségvetés előtt erősítse meg a támogatott telepítési topológiát.
Ha a válasz a saját üzemeltetés, a menedzsmentrétegnek a kezelt telephelyeken kívül kell laknia, elérhetően azon a napon is, amikor az egyik telephely nem az. A gyakorlatban: egy tartós Linux-szerver Debiannal vagy Ubuntuval, root hozzáférés, semmi más, ami versengene érte, és Ön, aki naprakészen tartja. A mi saját kezelésű Linux VPS szolgáltatásunk pontosan ilyen gép, a fenti általános paraméterek szerint méretezve. Ha kiderül, hogy amire szüksége van, az távvezérlés, nem teljes menedzsmentplatform, a RustDesk egy kattintással telepíthető.

Építkezz Linux VPS-en root hozzáféréssel, NVMe-vel és AMD EPYC teljesítménnyel.
Linux csomagok megtekintéseGyakran ismételt kérdések
Nyílt forráskódú a Tactical RMM?
Nem. A Tactical RMM saját „Tactical RMM License v1.0” alatt jelenik meg, amely nem OSI-jóváhagyott, és maga a licencszöveg mondja ki, hogy nem nyílt forráskódú licenc. Saját vagy ügyfélhálózatok felügyeletére és kezelésére ingyen üzemeltethető, de széles korlátozásokat is tartalmaz a SaaS-, a menedzselt hosting- és más kereskedelmi vagy nyereségorientált szolgáltatási felhasználásra. Ha az MSP-modellje ezen a határon múlik, kérjen írásos tisztázást az AmidaWare-től. A MeshCentral Apache-2.0, a NetLock RMM közzétett magja AGPL-3.0, mindkettő OSI-jóváhagyott.
Van ingyenes, saját üzemeltetésű alternatíva a NinjaOne vagy az Atera helyett?
Igen. A Tactical RMM, a MeshCentral és a NetLock RMM Community Editionje mind elérhető eszközönkénti licencdíj nélkül az ingyenes szintjén. Az ingyenes licenc nem ingyenes üzemeltetés. Fizet egy dedikált Linux-szerverért, azért a fizetős szintért, amely feloldja a szükséges funkciókat, és a karbantartásra fordított órákért. Az itt használt Tactical RMM modellben ezek a költségek a kisebb flottaméreteknél meghaladják a Syncro Core-t.
Kiválthatja a MeshCentral egy teljes RMM-et?
Önmagában nem. A MeshCentral jól lefedi a távvezérlést, az eszközleltárt és a távoli kezelést, megengedő Apache-2.0 licenc alatt. Támogatja a parancs- és szkriptfuttatást, de nem adja azt a natív javításkezelési és ütemezett szabályautomatizálási munkafolyamatot, amit egy teljes RMM-től várna, és ezért épült a Tactical RMM rétegként fölé, nem pedig helyette.
Minden RMM-szállító végpontonként számláz?
Nem. A Syncro és az Atera technikusi helyenként áraz, korlátlan végponttal, így a számla nem nő, amikor egy ügyfél gépeket ad hozzá. A NinjaOne az eszközönkénti példa, mennyiség szerint lépcsőzve. A ConnectWise, a Datto RMM, az N-able és a Kaseya nem tesz közzé platform-alapárat, hanem ajánlatkéréshez irányítja a vevőket.



Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.