
Een proxyaanbieder adverteert met “SOCKS5 residential proxy”. Dat label bundelt beide kanten van de vergelijking SOCKS5-proxy vs residentiële proxy, en zegt niet voor welk woord je eigenlijk betaalt. Zie je de twee woorden als kwaliteitsniveaus van één product, dan koop je misschien een SOCKS5-server op een gehuurde VPS, om vervolgens te merken dat je scrapingscript nog steeds wordt gemarkeerd.
Voor hetzelfde probleem wordt ook een VPN aangeboden, en die verandert weer iets anders. De drie termen zitten op verschillende lagen: een relayprotocol, het netwerk achter een exitadres en de reikwijdte van een tunnel.
De korte versie
- SOCKS5 (RFC 1928) heeft zelf geen versleuteling, en de methoden zonder authenticatie en met gebruikersnaam/wachtwoord die de meeste installaties gebruiken, voegen die ook niet toe.
- Een exit-IP heet residentieel, datacenter of mobiel naar het soort netwerk waar het vandaan komt: een consumenten-ISP, een hostingprovider of een mobiele provider.
- Websites zien het exit-IP, niet het protocol waarmee het werd bereikt. Een SOCKS5-server op een gehuurde VPS gaat naar buiten via een datacenteradres en wordt als datacenterverkeer geclassificeerd.
- Een VPN verandert het pad van het verkeer, niet het onderliggende type van het exitnetwerk. Een VPN-server op een datacenternetwerk gaat nog steeds naar buiten via een datacenter-IP, en IP-intelligencediensten kunnen dat adres bovendien markeren als bekend VPN-eindpunt.
Drie labels die drie verschillende vragen beantwoorden
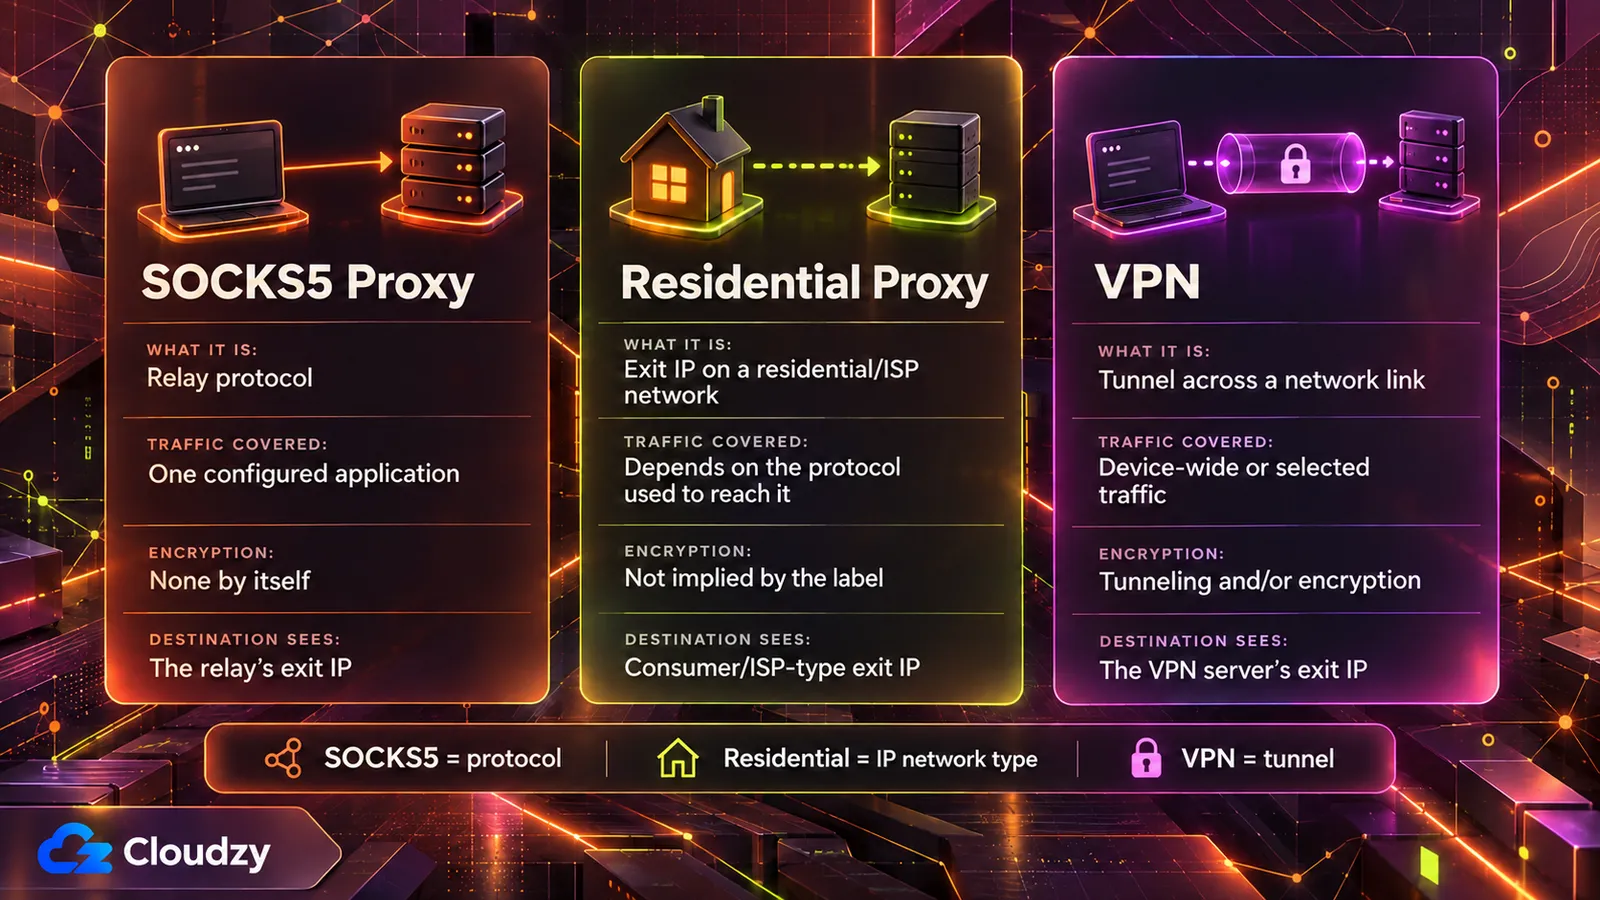
SOCKS5 is een protocol, gepubliceerd als RFC 1928 in maart 1996, dat het verkeer van één applicatie via een server doorstuurt. Het bepaalt hoe die verbinding wordt onderhandeld, niet wie het exitadres bezit. Residentieel, datacenter en mobiel beschrijven het netwerk waarop een exitadres geregistreerd staat. Een VPN tunnelt, versleutelt of doet beide, over een netwerkverbinding.
| Eigenschap | SOCKS5-proxy | Residentiële proxy | VPN |
|---|---|---|---|
| Wat de term beschrijft | Een relayprotocol | Het netwerk waarop het exit-IP geregistreerd staat | Een tunnel over een netwerkverbinding |
| Gedekt verkeer | De applicatie die ervoor is geconfigureerd | Hangt af van het protocol waarmee je hem bereikt | De netwerkverbinding waarop hij is geconfigureerd |
| Versleuteling | Geen eigen; hangt af van de auth-methode | Geen eigenschap van het label | Tunneling en/of versleuteling (CNSSI 4009) |
| Wat de bestemming ziet | Het exit-IP van de relay | Een exit-IP op een consumenten- of ISP-netwerk | Het exit-IP van de VPN-server |
Lees “SOCKS5 residential proxy” als twee losse keuzes. “SOCKS5” is het protocol waarmee je client de relay bereikt. “Residential” is het netwerk waartoe het exit-IP van de relay behoort. Het een kan veranderen zonder het ander. Een SOCKS5-server kan net zo goed op een datacenteradres staan.
De twee samen kopen is een verstandige aankoop, zodra je weet welke helft welk werk doet.
Wat het SOCKS5-protocol vastlegt, en wat het weglaat
SOCKS5 onderhandelt over een authenticatiemethode en stuurt daarna de verbinding door. RFC 1928 definieert geen eigen versleuteling. De gangbare methoden zonder authenticatie en met gebruikersnaam/wachtwoord voegen er geen toe, en RFC 1929 verstuurt het wachtwoord in platte tekst. De GSS-API-methode uit RFC 1961 kan integriteit en optioneel vertrouwelijkheid toevoegen, terwijl een aparte SSH-tunnel, VPN of TLS-wrapper het transport tussen client en proxy kan beschermen. HTTPS beschermt de payload van de applicatie end-to-end, maar niet de SOCKS5-authenticatie zelf.
De onderhandeling is kort. De client somt de authenticatiemethoden op die hij ondersteunt, en de server kiest er een. RFC 1928 somt de methodecodes op: geen authenticatie, GSSAPI, gebruikersnaam/wachtwoord, en bereiken die zijn gereserveerd voor toegewezen en private methoden. Zodra die subonderhandeling klaar is, stuurt de client zijn verbindingsverzoek en stuurt de server het verkeer door.
De specificatie noemt zichzelf een “shim-layer” tussen de applicatielaag en de transportlaag, en definieert geen cipher. Als de gekozen methode inkapseling voor integriteit of vertrouwelijkheid bevat, verpakt RFC 1928 het verkeer daarin: verzoeken, antwoorden en doorgestuurde data.
RFC 1929, dat de methode met gebruikersnaam/wachtwoord specificeert, definieert geen inkapseling en benoemt zijn zwakte direct:
Omdat het verzoek het wachtwoord in platte tekst bevat, wordt deze subonderhandeling afgeraden voor omgevingen waar “sniffing” mogelijk en praktisch uitvoerbaar is.
Bron: De gebruikersnaam/wachtwoord-methode van RFC 1929
Het ontwerp heeft een voorgeschiedenis. De geschiedenis van SOCKS5 door NT Kernel legt uit dat SOCKS-servers rond 1996 meestal draaiden binnen netwerken die “over het algemeen als vertrouwd werden beschouwd”, en dat vertrouwelijkheid elders geregeld zou worden. Hetzelfde verhaal vermeldt dat GSSAPI integriteit en vertrouwelijkheid kan toevoegen, afhankelijk van het onderhandelde beschermingsniveau, maar dat ondersteuning ervoor veel minder gangbaar bleef en de meeste praktijkinstallaties nog steeds gebruikersnaam/wachtwoord gebruiken.
Niets hiervan maakt HTTPS leesbaar via de proxy. TLS 1.3 is ontworpen om afluisteren, manipulatie en vervalste berichten tussen client en server te voorkomen, en een SOCKS5-relay stuurt die versleutelde bytes alleen door.
Wat een IP-adres residentieel, datacenter of mobiel maakt
Een exit-IP is residentieel, datacenter of mobiel afhankelijk van het netwerk dat het beheert. Fraudlogix, een bedrijf in fraudedetectie, plaatst datacenter-IP's in datacenters, hostingfaciliteiten en bij cloudproviders in zijn woordenlijst over datacenter-IP's. Peakhour, dat botbeheer verkoopt, noemt residentiële exits consumenten- of ISP-connectiviteit. Mobiel krijgt een eigen label: providers gebruiken andere modellen om adressen te delen, waaronder CGNAT (carrier-grade NAT).
Vanaf de netwerkkant zit het exit-IP al in een routing- en registratiecontext voordat enig proxyprotocol het aanraakt. Een belangrijk signaal is het ASN (autonomous system number) dat het adresprefix aankondigt, wat helpt de netwerkbeheerder te identificeren.
Residentiële proxynetwerken ontstaan op verschillende manieren, en niet altijd is er een vrijwilliger bij betrokken. Peakhour noemt:
- opt-in of contractueel geregeld delen van bandbreedte
- gratis VPN's, apps en browserextensies die verkeer van derden via apparaten van gebruikers leiden
- SDK's ingebouwd in apps
- gehackte apparaten en routers
Voor de SDK-route is actueel bewijs. Het rapport van Krebs on Security uit juli 2026 meldt dat beveiligingsbedrijf Spur SDK's voor residentiële proxy's vond in meer dan 42 procent van de apps in de webOS-store van LG. Meer dan een kwart van de Samsung Tizen-apps bevatte vergelijkbare componenten. Volgens het rapport van Spur was Bright Data op beide platforms goed voor de meerderheid van die SDK's, en LG zei apps te zullen schorsen die de proxyoptie behouden.
Bright Data vertelde Krebs dat zijn netwerk op toestemming is gebouwd en dat elke peer via een eigen scherm instemt. Spur vindt dat “een eenmalige toestemmingsvraag, verstopt in een tv-app, geen vervanging is voor echte transparantie, doorlopende controle en toezicht door het platform.” Geen van deze herkomstmodellen hangt af van SOCKS5.
Waarom sites het exitnetwerk classificeren, niet het protocol
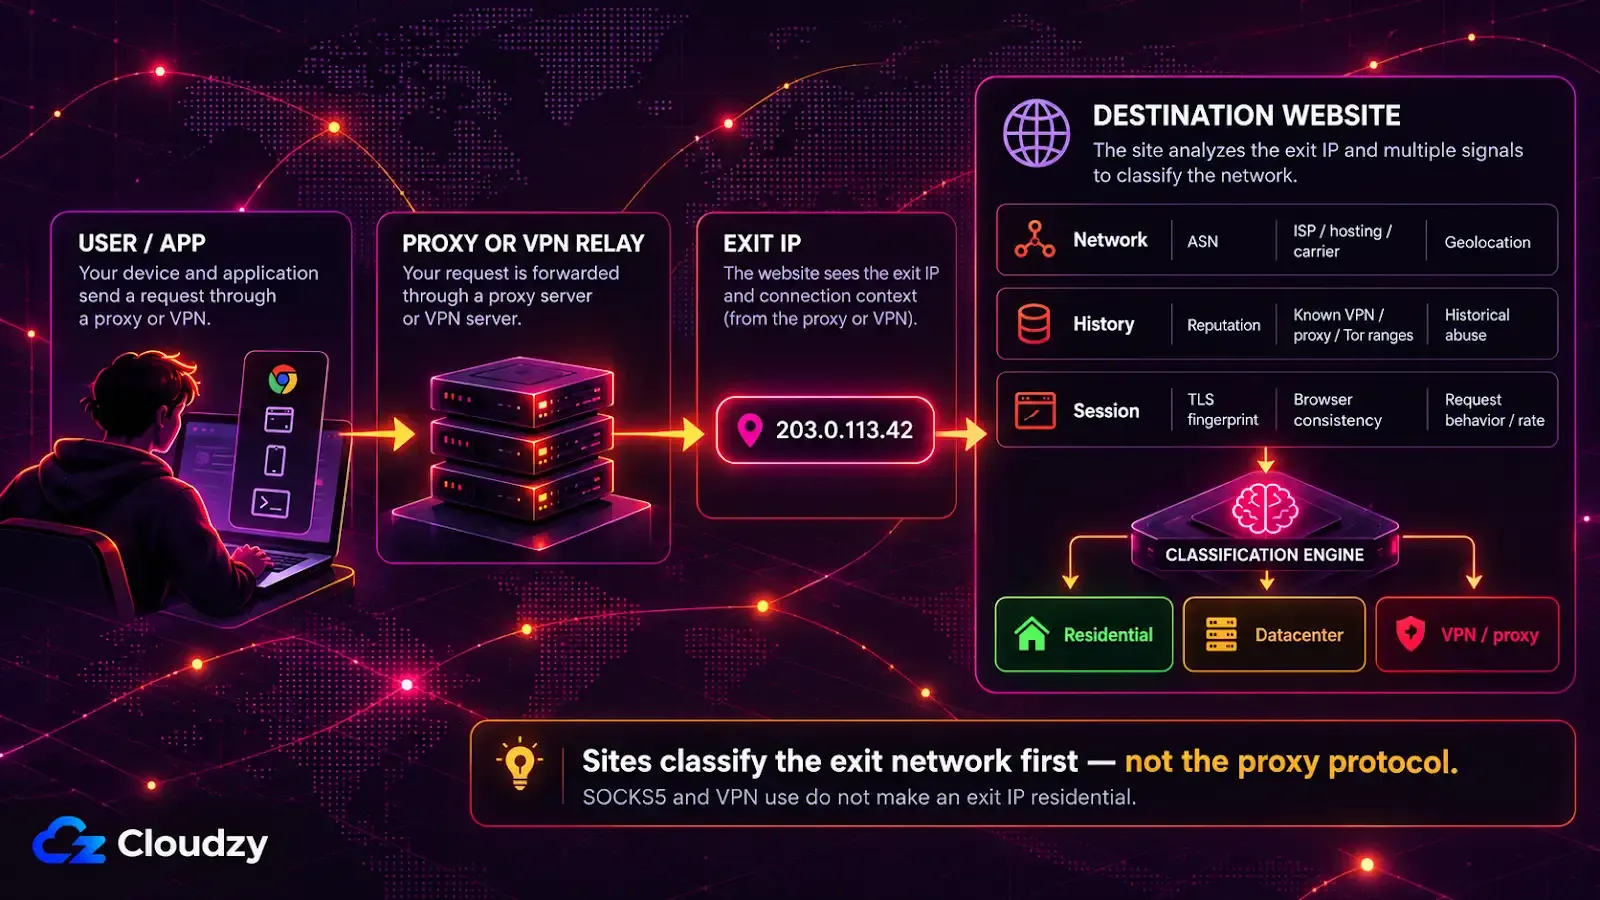
Een doelsite ziet het exit-IP van de proxy, niet het protocol waarmee je client de proxy bereikte. IP-gebaseerde classificatie begint bij het exitadres en de context ervan: ASN, classificatie als hosting, ISP of provider, reputatie en bekende VPN-, Tor- of proxybereiken. Een SOCKS5-server op een gehuurde VPS wordt daarom als datacenterverkeer geclassificeerd.
De uitleg van Peakhour over residentiële proxy's zegt: “De bestemming ziet het exit-IP van de proxy, niet de oorspronkelijke bron.” De SOCKS5-handshake vindt plaats tussen je client en de relay. De site ontvangt een gewone verbinding vanaf het adres van de relay.
De pagina van Peakhour over proxydetectie noemt waar classificatie meestal begint: reputatie, ASN, geolocatie, classificatie als hostingprovider, bekende VPN- en Tor-exits, en eerder misbruik. Geen van die signalen komt uit het protocol. Dezelfde pagina zegt: “Datacenterbereiken zijn meestal makkelijker te herkennen aan de hand van IP- en ASN-context.”
Fraudlogix classificeert met zijn IP-lookupdata een adres op basis van signalen zoals of het bij een datacenter hoort, het ASN, de organisatie, de ISP en het verbindingstype. Het proxyprotocol, de poort of de authenticatiemethode wijzigen verandert die eigenschappen van het exit-IP niet.
Volgens de detectiepagina van Peakhour zijn residentiële en mobiele adressen lastiger te beoordelen op basis van alleen het IP, omdat legitieme gebruikers en proxyverkeer ze tegelijk kunnen delen. Ze worden toch beoordeeld: de pagina beschrijft hoe IP-context wordt gecombineerd met bewijs op verzoekniveau, zoals TLS-fingerprints, browserconsistentie en gedrag. Een residentiële exit die te snel verzoeken stuurt, kan leiden tot een challenge, vertraging, blokkade of een rate-limitrespons met HTTP 429.
Is een SOCKS5-proxy hetzelfde als een VPN?
Nee. Een VPN vervoert verkeer over een netwerkverbinding via tunneling, versleuteling of beide. Afhankelijk van de client en het routingbeleid kan hij al het verkeer van een apparaat dekken of alleen geselecteerd verkeer. Een SOCKS5-proxy stuurt de applicaties door die ervoor zijn geconfigureerd en voegt geen eigen versleuteling toe. Beide kunnen de bestemming een ander exit-IP tonen, en die exit heeft nog steeds een onderliggend netwerktype.
De woordenlijst van NIST, met verwijzing naar CNSSI 4009, definieert een VPN als een netwerk dat “is opgebouwd uit de systeembronnen van een fysiek netwerk door versleuteling te gebruiken en/of door verbindingen van het virtuele netwerk door het echte netwerk te tunnelen.” Geconfigureerd als standaard uitgaande tunnel van de router, kan een VPN elk apparaat erachter dekken.
De detectiepagina van Peakhour rekent VPN-exits tot de geclassificeerde categorieën, naast hostingproviders, residentiële ISP's en mobiele providers. Een VPN maakt een exit dus niet vanzelf residentieel. Het onderliggende exitnetwerk bepaalt nog steeds dat label. Een zelfgehoste privacy-exitnode op een gehuurde server gaat naar buiten via het datacenteradres van die server.
Het doel koppelen aan het label dat het bepaalt
Kies het label op basis van het doel. Het verkeer van één applicatie omleiden is een vraag over het proxyprotocol. Het verkeer van een apparaat tunnelen en versleutelen is een VPN-vraag. Veel adressen op consumentennetwerken nodig hebben is een vraag over het IP-netwerk, en daar is het protocol waarmee je de adrespool bereikt een bijzaak.
| Doel | Label dat het bepaalt | Wat dat label niet bepaalt |
|---|---|---|
| Het verkeer van één applicatie via een relay leiden | Het proxyprotocol | Of de exit residentieel lijkt |
| Het verkeer van een apparaat tunnelen en versleutelen | De VPN | Het netwerktype van de exit |
| Veel adressen op consumentennetwerken | Het IP-netwerk (residentieel of mobiel) | Vertrouwelijkheid van je verkeer |
Gaat het je om het uitgaande adres van één script, dan volstaat een SOCKS5-server op je eigen VPS, een bekende en overzichtelijke oplossing, zolang het doel datacenterverkeer accepteert.

Bouw op een Linux VPS met root-toegang, NVMe en AMD EPYC-kracht.
Bekijk Linux-plannenVeelgestelde vragen
Verbergt een SOCKS5-proxy je IP-adres?
Vanuit de bestemming gezien wel: de site ziet het exit-IP van de proxy in plaats van het jouwe. De proxybeheerder ziet je echte IP-adres en al het verkeer dat je applicatie niet zelf versleutelt. Je adres verbergen voor sites betekent dus vertrouwen op wie de proxy beheert.
Kun je een SOCKS5-proxy en een VPN tegelijk gebruiken?
Ja, de twee kunnen gestapeld worden. Als een applicatie een SOCKS5-proxy bereikt via een VPN-tunnel, beschermt de VPN het traject van je apparaat naar de VPN-server, en bepaalt de proxy welk exit-IP de bestemming voor die ene applicatie ziet. Het traject tussen de VPN-server en de proxy valt niet onder de VPN.
Is een residentiële proxy veiliger dan een datacenterproxy?
Niet in de zin dat hij je verkeer beschermt. Het label residentieel of datacenter verandert hoe een site het exit-IP classificeert, en geen van beide voegt versleuteling toe. Een residentiële exit kan bovendien via een consumentenapparaat of router lopen waarvan je de toestemming en beveiliging van de eigenaar meestal niet kunt controleren.
Discussie
Reacties
Log in om mee te praten.