
Je hebt acht Docker-containers draaien op een VPS. Gitea, Nextcloud, Grafana, Vaultwarden, n8n, Portainer, een statuspagina en één interne app die je zelf hebt geschreven. Elk heeft zijn eigen login. Je kopieert elke ochtend wachtwoorden uit je wachtwoordmanager en begint je af te vragen of single sign-on de operationele kosten waard is.
Meestal wel. De vraag is welke identity provider je moet draaien.
Keycloak is de vertrouwde standaard, maar de betere keuze hangt af van hoe je stack eruitziet, hoeveel gebruikers je beheert en of je software integreert die je al draait of authenticatie inbouwt in je eigen applicaties.
Deze vergelijking van self-hosted SSO bekijkt Authentik, ZITADEL, Keycloak en Authelia via de beslissingen die ertoe doen zodra je ze uitrolt: protocolondersteuning, gebruikersbeheer, developerworkflow, resourcevereisten en wat er gebeurt als je identity provider uitvalt.
Waarom self-hosted SSO ertoe doet
Zodra meerdere applicaties afhankelijk zijn van dezelfde mensen en groepen, zijn aparte logins niet langer handig. Een self-hosted identity provider geeft je één plek om accounts, MFA, groepslidmaatschap en toegangsbeleid te beheren, in plaats van die controles in elke applicatie apart in te stellen.
De keerzijde is net zo belangrijk: de IdP wordt infrastructuur waar andere applicaties van afhangen. Nieuwe logins en tokenvernieuwingen kunnen mislukken als hij niet beschikbaar is, dus back-ups, noodtoegang, upgrades en uptime wegen hier zwaarder dan bij een gewone self-hosted app.
TL;DR
Kies Authentik als je de beste standaardoptie wilt
Voor een homelab, een stack met interne tools of een klein team dat bestaande applicaties koppelt via OIDC of SAML is Authentik de sterkste standaard. De beheerworkflow is toegankelijker dan die van Keycloak, het ondersteunt meerdere integratiemethoden en de officiële Docker Compose-opzet begint bij 2 CPU-cores en 2 GB RAM.
Kies ZITADEL als je apps bouwt
Kies ZITADEL wanneer authenticatie onderdeel is van het product dat je bouwt. Het organisatiemodel, de API's, multi-tenancy, OIDC, SAML, passkeys, MFA en ondersteuning voor LDAP-identity-providers zijn logischer voor SaaS- en B2B-applicatieteams dan voor een typisch homelab.
Kies Keycloak als je enterprise-identityfuncties nodig hebt
Kies Keycloak wanneer je diepere LDAP- of Active Directory-federatie, meerdere realms, fijnmazig autorisatiebeleid of een omgeving die al rond Keycloak is gebouwd nodig hebt. De documentatie adviseert een geheugenlimiet van 2 GB voor kleinere productieklare Keycloak-containers; een alles-in-één-VPS waarop ook PostgreSQL draait heeft extra ruimte nodig.
Alternatief: kies Authelia als je vooral een loginmuur nodig hebt
Kies Authelia wanneer je belangrijkste probleem het beschermen van applicaties op de reverse-proxylaag is, in plaats van het draaien van een volledig identityplatform. Het kan ook dienen als OpenID Connect-provider, maar authenticatie bij de reverse proxy blijft zijn zwaartepunt.
Wat je moet controleren voordat je een SSO-tool kiest
Voordat je functies vergelijkt, leg je elke tool naast de applicaties, protocollen en identiteitsbronnen die je nu al moet ondersteunen.
Hoeveel apps hebben SSO nodig?
Begin bij de applicaties, niet bij de identity provider. Een stack met zes applicaties die al OIDC of SAML ondersteunen is een ander probleem dan een stack met oude interne tools die van geen van beide protocollen weten. Het eerste geval wijst naar een volledige IdP. Het tweede heeft mogelijk authenticatie op de reverse-proxylaag nodig.
Ondersteunen je apps OIDC of SAML?
OIDC is de gangbare keuze voor moderne webapplicaties. SAML blijft belangrijk in enterprisesoftware en oudere integraties. LDAP kan ertoe doen wanneer de applicatie een directory verwacht in plaats van een webgebaseerde SSO-flow. Controleer wat elke applicatie daadwerkelijk accepteert voordat je de IdP kiest die ertussen komt te staan.
Beheer je gebruikers of bouw je een login in een app?
Als het meeste werk in een beheerinterface plaatsvindt terwijl je bestaande applicaties koppelt, is Authentik het natuurlijke startpunt. Als authenticatie onderdeel is van een product dat je bouwt en je organisaties, gebruikers en rechten via code wilt aanmaken, zit ZITADEL veel dichter bij die workflow.
Heb je LDAP, Active Directory of geavanceerd beleid nodig?
Authentik, ZITADEL en Keycloak kunnen allemaal in een of andere vorm koppelen met LDAP-gebaseerde identiteitsbronnen, dus LDAP alleen beslist de vergelijking niet meer. Keycloak wordt interessanter wanneer directoryfederatie samengaat met meerdere realms, gedetailleerde mappers, synchronisatievereisten of autorisatiebeleid op resourceniveau.
Authentik vs ZITADEL vs Keycloak vs Authelia
De vier tools overlappen op SSO, maar benaderen identity vanuit verschillende richtingen: applicatie-integratie, productidentity, enterprise-IAM en toegang via de reverse proxy.
Authentik
Authentik draait zijn kerndeployment als een server, een worker en een PostgreSQL-database. Redis maakt geen deel meer uit van de stack: Authentik heeft de afhankelijkheid volledig verwijderd in release 2025.10. De huidige Docker Compose-documentatie vereist een host met minstens 2 CPU-cores en 2 GB RAM.
Het bepalende kenmerk is de beheerinterface. De flow-engine van Authentik, applicatieprovisioning en groepsgebaseerd beleid zijn toegankelijker dan het bredere configuratiemodel van Keycloak. Wie ooit een OIDC-applicatie in Keycloak heeft opgezet en daarna tijd kwijt was met uitzoeken waarom tokenclaims ontbraken, merkt het verschil snel.
Het ondersteunt SAML, OAuth2/OIDC, LDAP en RADIUS. Het is de juiste standaard voor een homelab of een klein engineeringteam dat een stack met self-hosted apps draait.
ZITADEL
ZITADEL is voornamelijk geschreven in Go, gelicentieerd onder AGPL-3.0 en zit op de releaselijn v4.x. De deployment bestaat uit een Go-API, een Next.js-login-UI en PostgreSQL, en de huidige vereisten ondersteunen PostgreSQL 14 tot en met 18. De officiële Docker Compose-documentatie vereist een host met minstens 2 GB RAM.
Het bepalende kenmerk is de API. ZITADEL biedt een volledig identity-oppervlak via gRPC en REST en is vanaf het begin gebouwd op een multi-tenant model. Als je een SaaS-product bouwt en de loginlaag programmeerbaar, automatiseerbaar en standaard multi-tenant wilt hebben, komt ZITADEL dichter bij wat je zoekt dan de alternatieven.
Het ondersteunt OIDC, SAML, passkeys, MFA, LDAP-identity-providers en een SCIM v2-interface die momenteel als Preview is gemarkeerd. Het organisatiemodel en de API-first workflow maken het geschikter voor productteams dan voor een eenvoudig homelab.
Keycloak
Keycloak is een Java-platform voor identity- en toegangsbeheer dat draait op Quarkus. Het heeft een groter configuratieoppervlak dan de andere opties hier, zeker zodra Realms, Clients, Roles, gebruikersfederatie en Authorization Services in beeld komen.
De officiële containerdocumentatie adviseert een geheugenlimiet van 2 GB voor kleinere productieklare deployments. Dat getal geldt voor de Keycloak-container zelf; als PostgreSQL dezelfde VPS deelt, geef de host dan meer ruimte.
De reden om die complexiteit te accepteren is concreet. Keycloak kan LDAP- en Active Directory-directories federeren, gebruikers- en beheerdersgebeurtenissen vastleggen en fijnmazige autorisatie afdwingen met RBAC, ABAC, gebruikersgebaseerde, contextgebaseerde en andere beleidstypen. Als je die controles nodig hebt, heeft de extra configuratie een doel.
Authelia
Authelia is de kleinste van de vier: Apache 2.0-licentie, één enkele Go-binary, momenteel op v4.39.x. De architectuur verschilt van de andere drie: Authelia staat vóór een reverse proxy (nginx, Traefik, Caddy, HAProxy) en beslist of verzoeken de backend mogen bereiken.
Authelia bevat ook een OpenID Connect-provider. De documentatie omschrijft de OIDC-implementatie nog als open bèta, maar de provider is OpenID Certified voor de profielen Basic OP, Implicit OP, Hybrid OP, Form Post OP en Config OP. De OIDC-functieset is smaller dan wat Authentik of Keycloak bieden voor identitybeheer, en daarom blijft Authelia het meest logisch wanneer authenticatie bij de reverse proxy de hoofdtaak is.
We komen in een eigen sectie terug op Authelia. De korte versie: het zwaartepunt van Authelia ligt bij toegangscontrole aan de reverse proxy, niet bij volledig identitybeheer.
Functievergelijking
De tabel hieronder beperkt de vergelijking tot de verschillen die deployment en dagelijks beheer raken.
| Functie | Authentik | ZITADEL | Keycloak | Authelia |
|---|---|---|---|---|
| Ondersteunde protocollen | OAuth2/OIDC, SAML, LDAP, RADIUS, proxy-authenticatie | OAuth2/OIDC, SAML, LDAP-identity-provider, SCIM v2 Preview | OAuth2/OIDC, SAML, LDAP- en Active Directory-federatie | OIDC-provider plus authenticatie bij de reverse proxy |
| Gebruikers- en groepsbeheer | Gebruikers, groepen, beleid, flows, applicatiebindingen | Gebruikers, organisaties, projecten, rollen, grants | Gebruikers, groepen, realms, clientrollen, realmrollen, federatie | Lichtgewicht gebruikersbeheer, meestal gebaseerd op bestanden of LDAP |
| Ontwikkelaarservaring | API beschikbaar, maar de beheerinterface is de grootste kracht | API-first, sterk organisatie- en multi-tenant model | Volwassen REST-API's met een groter IAM-model om te leren | Voornamelijk configuratiegestuurd |
| Enterprisefuncties | Beleid, federatie, outposts, toegangscontrole voor applicaties | Organisaties, projecten, passkeys, federatie, SCIM v2 Preview | Diepe federatie, meerdere realms, gebeurtenissen, Authorization Services | Toegangsregels en sterke reverse-proxy-integratie |
| Installatiegemak | Eenvoudiger startpunt voor de meeste self-hosted applicatiestacks | Het best wanneer het team denkt in API's en productidentity | Meer concepten en configuratie, maar diepere controles | Het eenvoudigst wanneer de taak vooral authenticatie bij de reverse proxy is |
| Resource-advies | Officiële Compose-ondergrens: 2 CPU-cores en 2 GB RAM | Officiële Compose-ondergrens voor de host: 2 GB RAM | 2 GB aanbevolen containergeheugen voor kleinere productiedeployments | Geen direct vergelijkbare officiële RAM-ondergrens |
Welke tool past bij welke stack?
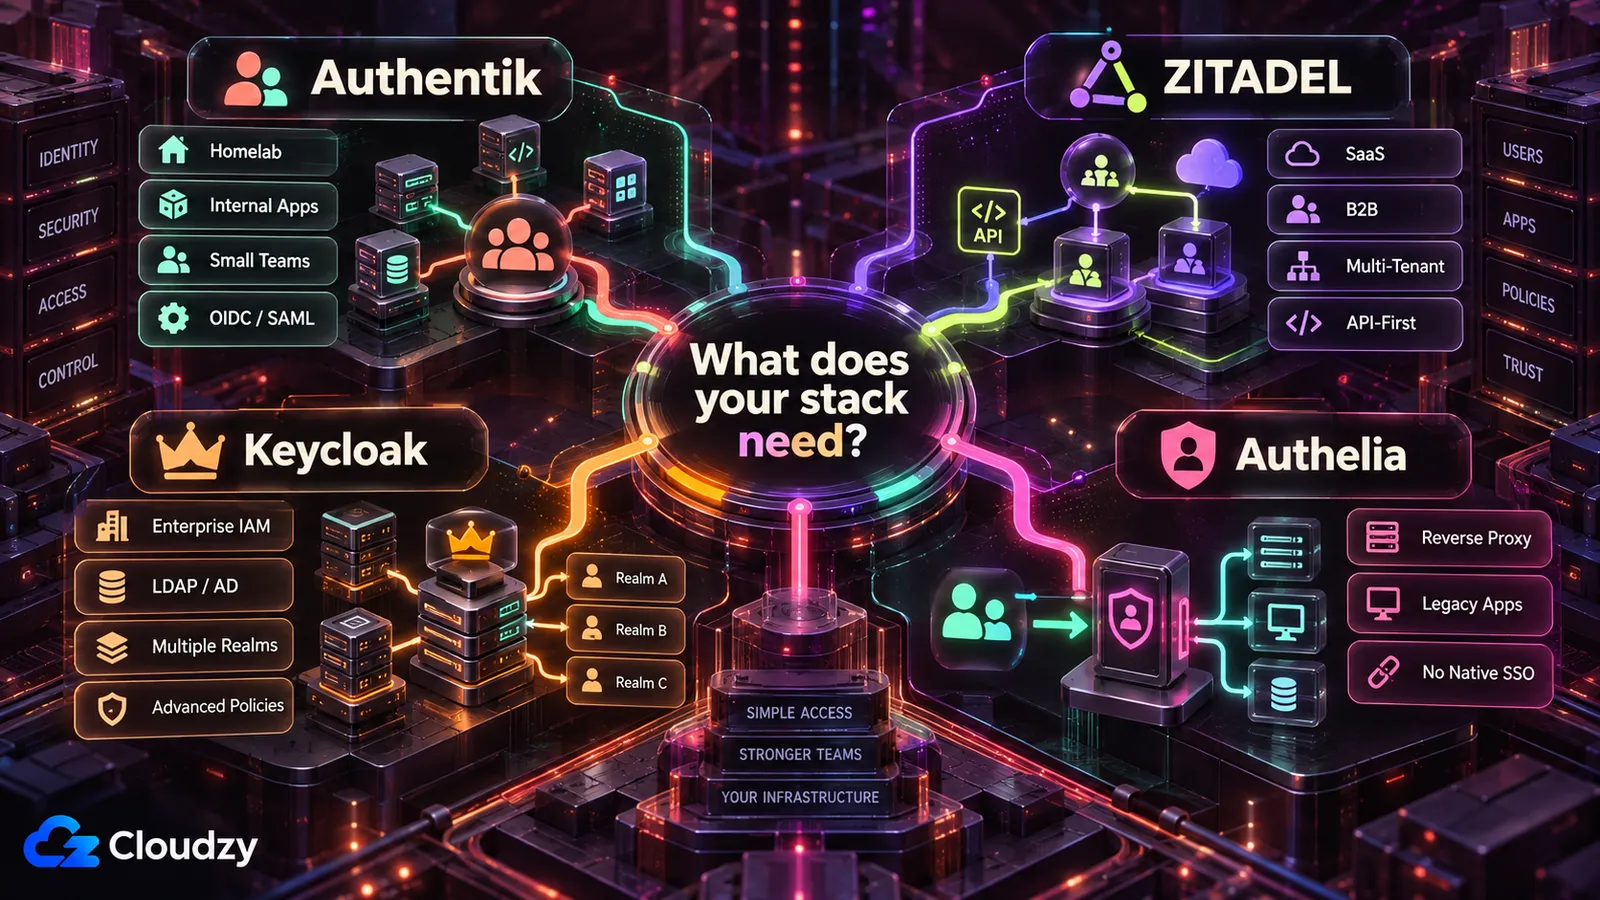
De beste keuze verandert met wie de IdP beheert en hoe de applicaties erop aansluiten.
Beste optie voor een homelab
Authentik is de standaard voor een homelab waar de meeste applicaties al OIDC of SAML ondersteunen. Het geeft je een volledige identity provider zonder dat je het bredere IAM-model van Keycloak hoeft over te nemen. Als het grootste deel van de stack een loginscherm bij de reverse proxy nodig heeft in plaats van native SSO, kan Authelia de eenvoudigere keuze zijn.
Beste optie voor de stack van een klein bedrijf
Authentik past bij de meeste kleine stacks met interne applicaties, vooral wanneer het doel één identitylaag is voor tools als Grafana, Gitea, Nextcloud en Vaultwarden. Keycloak wordt aantrekkelijker wanneer een bestaande directory, meerdere realms of dieper autorisatiebeleid deel uitmaken van de eisen.
Beste optie voor developers en SaaS-producten
ZITADEL past het best wanneer authenticatie onderdeel is van het product dat je bouwt. Het organisatiemodel, multi-tenancy, API's en automatiseringsoppervlak zijn logischer wanneer gebruikers en tenants vanuit applicatiecode moeten worden aangemaakt in plaats van vooral via een beheerpaneel.
Beste optie voor enterprise- of compliance-zware teams
Keycloak is logisch wanneer de eisenlijst complexe directoryfederatie, meerdere realms, gedetailleerd autorisatiebeleid en een team omvat dat de extra IAM-complexiteit kan beheren. Keycloak zelf hosten maakt een omgeving op zichzelf niet compliant; back-ups, beschikbaarheid, logging, toegangsreviews en wijzigingsbeheer blijven bij je team liggen.
Beste optie voor apps zonder native SSO
Authelia is de duidelijkste keuze wanneer authenticatie moet plaatsvinden voordat verzoeken de applicatie bereiken. Het werkt bijzonder goed met reverse proxy's die oudere interne tools, dashboards en diensten beschermen die zelf geen OIDC of SAML ondersteunen.
Het lastige deel van self-hosted SSO
Zodra SSO verplicht is, kan een configuratiefout of een mislukt herstel meerdere applicaties tegelijk raken.
Installatie en configuratie
De containers aan de praat krijgen is slechts de eerste stap. DNS, TLS, redirect-URI's, tokenclaims, groepsmappings, e-mailbezorging en noodtoegang zijn de punten waarop een SSO-deployment infrastructuur wordt in plaats van zomaar een Docker-app.
Serverresources
De IdP is maar een deel van het resourcebudget. PostgreSQL, reverse proxy's, workers, wachtwoordhashing, logs en directorysynchronisatie kunnen allemaal strijden om CPU en geheugen wanneer ze één VPS delen.
Database- en back-upbeheer
Authentik, ZITADEL en normale Keycloak-productiedeployments zijn afhankelijk van een database. Maak een back-up van die database buiten de server, documenteer hoe je hem terugzet en test het terugzetten. Een geslaagde back-uptaak is niet hetzelfde als een werkende herstelprocedure.
Risico's van buitensluiting en herstel
Een verkeerde redirect-URI, een verlopen clientsecret, een kapotte directoryverbinding of te streng beleid kan beheerders samen met alle anderen buitensluiten. Houd een herstelroute achter de hand die niet afhangt van de authenticatieflow die je probeert te repareren.
De IdP beschikbaar houden
Een IdP-storing beëindigt niet per se meteen elke bestaande applicatiesessie. Lopende sessies kunnen doorgaan tot hun eigen tokens of cookies verlopen, maar nieuwe logins en tokenvernieuwingen kunnen mislukken. Test die storingsmodus voordat je SSO in de hele stack verplicht maakt.
Wanneer je SSO niet zelf moet hosten
Zelf hosten is geen goede deal meer wanneer je team de identitylaag niet kan herstellen en beheren met de betrouwbaarheid die je applicaties vereisen.
Wanneer managed identity veiliger is
Managed identity is het geld waard wanneer de kosten van het beheren van de IdP hoger zijn dan de controle die je wint door hem zelf te hosten. Diensten als Auth0, Clerk, WorkOS en Microsoft Entra ID verschuiven een groot deel van platformbeschikbaarheid, patching en infrastructuuronderhoud naar de aanbieder.
Je blijft verantwoordelijk voor applicatieconfiguratie, rechten en herstelplanning, maar niet meer voor het online houden van het identityplatform zelf.
Wanneer je team geen downtime aankan
Als niemand in het team tijdens een storing de IdP kan herstellen, PostgreSQL kan repareren, een verlopen secret kan vervangen of een mislukte federatieverbinding kan diagnosticeren, is self-hosted identity misschien de verkeerde operationele afweging.
De storing reikt verder dan één onbeschikbare applicatie. Nieuwe logins en tokenvernieuwingen in meerdere applicaties kunnen tegelijk mislukken.
Wanneer de compliance-eisen te hoog zijn
Self-hosted identity kan in gereguleerde omgevingen worden gebruikt, maar de software zelf draaien levert niet automatisch de controles of het bewijs op dat een auditor verwacht. Je team blijft verantwoordelijk voor logging, toegangsreviews, back-ups, wijzigingsbeheer, beschikbaarheid, incidentrespons en alle documentatie die het toepasselijke kader vereist.
Self-hosted SSO is geen statussymbool. Als je team de identitylaag niet veilig kan beheren, kan betalen voor managed identity de betere engineeringbeslissing zijn.
Waar Cloudzy helpt
Cloudzy verandert de deploymentlaag; het neemt de hierboven beschreven identityconfiguratie en het beheerwerk niet weg.
Het probleem met handmatige SSO-deployment
Een handmatige SSO-deployment betekent de server voorbereiden, de applicatie en database installeren, de reverse proxy configureren, DNS en TLS instellen en pas daarna beginnen met de eigenlijke identityconfiguratie. Niets daarvan vervangt het OIDC-, SAML-, directory- of beleidswerk dat daarna komt.
SSO met één klik uitrollen op Cloudzy
Cloudzy heeft één-klik-deployments voor Authentik en Keycloak. De één-klik-app voor Authentik staat in de Cloudzy-marketplace. De één-klik-app voor Keycloak staat ook in de Cloudzy-marketplace. ZITADEL staat momenteel niet in de marketplace, dus rol het uit met de eigen Docker Compose-opzet op een standaard-VPS. De één-klik-installatie krijgt de basisapplicatie aan de praat, terwijl identityconfiguratie, DNS, back-ups, upgrades, beleid en hersteltests onder jouw controle blijven.

Bouw op een Linux VPS met root-toegang, NVMe en AMD EPYC-kracht.
Bekijk Linux-plannenWanneer je een aparte VPS voor je IdP gebruikt
De IdP samen met je applicaties hosten is redelijk voor een homelab waar downtime acceptabel is. Voor een bedrijfskritische stack verwijdert het scheiden van de identity provider een duidelijk gedeeld storingsdomein: de applicatieserver herstarten, uitputten of compromitteren betekent niet langer dat de identitylaag mee omvalt.
Een aparte VPS is niet hetzelfde als hoge beschikbaarheid, maar hij geeft de IdP een eigen resourcebudget, onderhoudsschema en herstelgrens.
Aanbevelingen voor VPS-dimensionering
Dimensioneer de hele stack, niet alleen het IdP-proces, zeker wanneer PostgreSQL en een reverse proxy dezelfde VPS delen.
VPS-vereisten voor Authentik
De officiële Docker Compose-documentatie van Authentik vereist een host met minstens 2 CPU-cores en 2 GB RAM. Dat is het juiste startpunt voor een kleine deployment. Geef de server meer ruimte wanneer PostgreSQL, extra outposts, directorysynchronisatie of zwaarder loginverkeer dezelfde host delen.
VPS-vereisten voor ZITADEL
De officiële Docker Compose-deployment van ZITADEL vereist minstens 2 GB RAM voor de host. Dimensioneer een alles-in-één-VPS voor ZITADEL, de login-UI, PostgreSQL en de reverse proxy samen, in plaats van de Go-service los te bekijken.
VPS-vereisten voor Keycloak
De containerdocumentatie van Keycloak adviseert een geheugenlimiet van 2 GB voor kleinere productieklare Keycloak-deployments. Dat getal geldt voor de Keycloak-container zelf, niet voor een hele VPS waarop ook PostgreSQL draait.
Als Keycloak en PostgreSQL één VPS delen, is 4 GB systeem-RAM een verstandig startpunt. Zie dat als praktisch advies voor de host, niet als het officiële minimum van Keycloak.
VPS-vereisten voor Authelia
Authelia publiceert geen direct vergelijkbaar serverminimum van 1 GB of 2 GB. Dimensioneer de host voor Authelia samen met de reverse proxy, de storagebackend, de gebruikersdirectory en alle andere diensten die de machine delen.
Authelia heeft doorgaans een kleinere deploymentvoetafdruk dan een volledige IdP naast PostgreSQL, maar de werkelijke VPS-vereisten hangen af van de rest van de stack.
Voorbeeldconfiguratie: Authentik met Vaultwarden
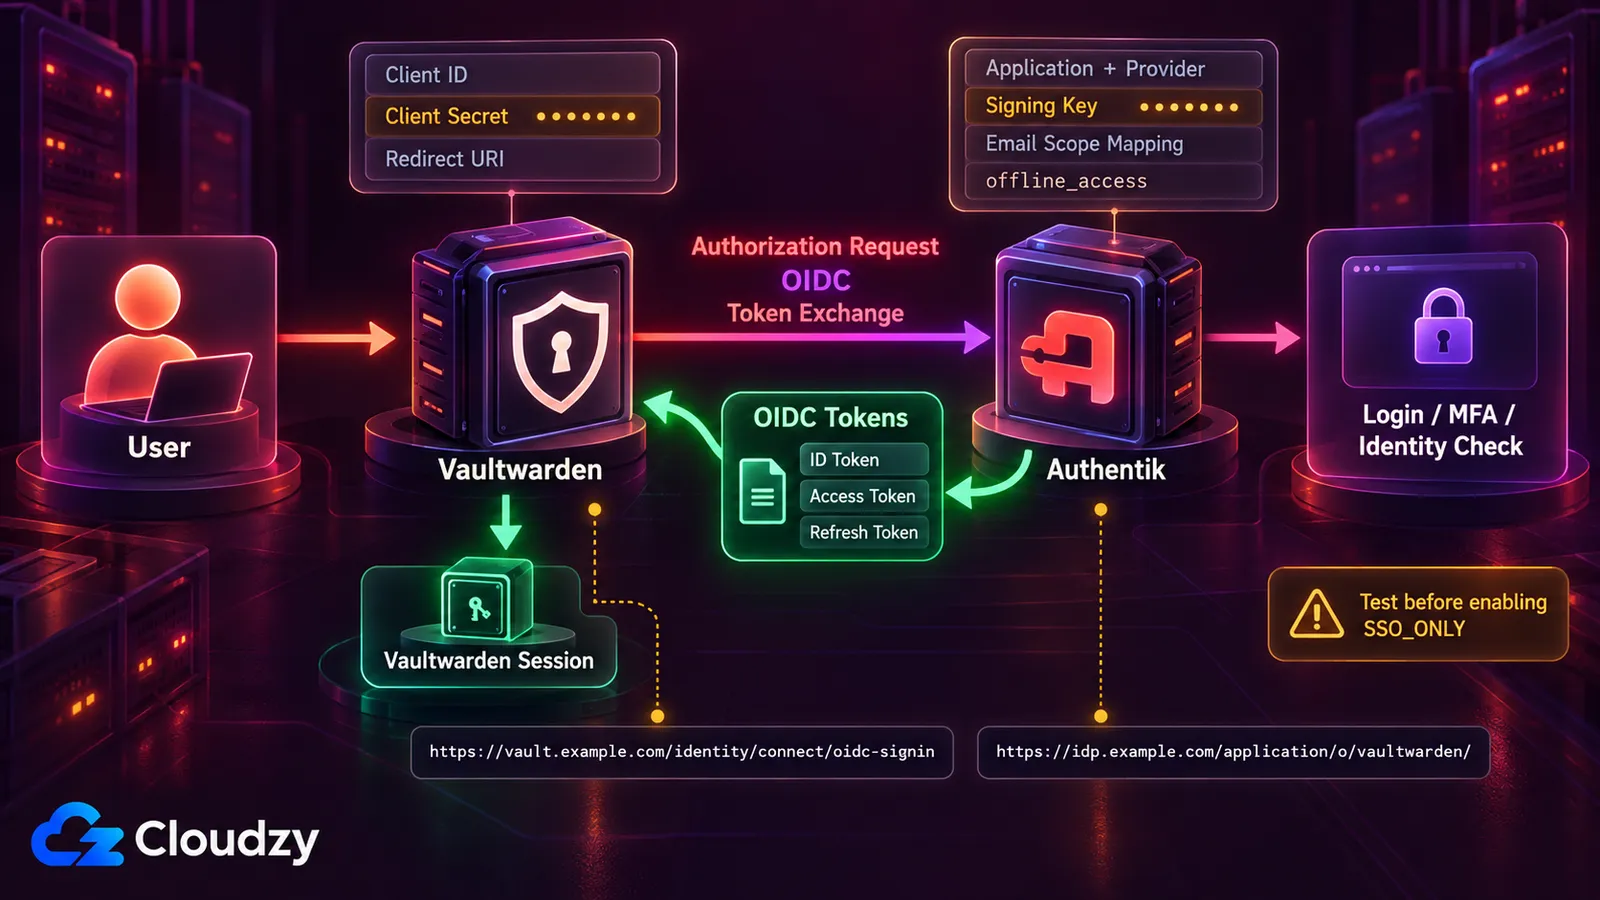
Vaultwarden heeft in versie 1.35.0, in december 2025, native OpenID Connect SSO-ondersteuning toegevoegd. Authentik is een nuttig voorbeeld omdat de integratie de OIDC-onderdelen blootlegt die je ook bij andere applicaties tegenkomt: redirect-URI's, clientgegevens, scopes, issuer-URL's en noodtoegang.
Basisconfiguratie van Authentik
In Authentik:
- Maak een aangepaste e-mailscopemapping voor Vaultwarden. Vaultwarden vereist dat de scope email ofwel email_verified: true ofwel helemaal geen email_verified-waarde teruggeeft, terwijl de standaard-e-mailscope van Authentik momenteel false teruggeeft.
- Maak een OAuth2/OpenID Connect-applicatie en -provider aan als paar.
- Voeg https://vault.example.com/identity/connect/oidc-signin toe als strikte redirect-URI van het type Authorization.
- Selecteer een willekeurige beschikbare ondertekeningssleutel.
- Noteer de Client ID, het Client Secret en de applicatieslug.
- Stel de geldigheid van het access-token in op meer dan vijf minuten.
- Voeg de offline_access-mapping van Authentik toe aan de geselecteerde scopes.
- Vervang de standaard-e-mailmapping door de aangepaste mapping voor geverifieerde e-mail uit stap 1.
Basis-OIDC-configuratie van Vaultwarden
Gebruik:
DOMAIN=https://vault.example.com
SSO_ENABLED=true
SSO_AUTHORITY=https://idp.example.com/application/o/vaultwarden/
SSO_CLIENT_ID=vaultwarden
SSO_CLIENT_SECRET=<paste-secret-from-authentik>
SSO_SCOPES=email profile offline_access
SSO_ALLOW_UNKNOWN_EMAIL_VERIFICATION=false
SSO_CLIENT_CACHE_EXPIRATION=0
SSO_ONLY=false
SSO_SIGNUPS_MATCH_EMAIL=true
Vervang de voorbeelddomeinen, de applicatieslug, de client-ID en het clientsecret door de waarden van je eigen deployment en herstart daarna Vaultwarden.
Wat je test voordat je SSO afdwingt
Laat SSO_ONLY op false staan terwijl je login, logout, tokenvernieuwing, accountkoppeling en herstel test. Test ook wat er gebeurt wanneer Authentik tijdelijk niet beschikbaar is.
Zodra zowel SSO als herstel werken zoals verwacht, kun je beslissen of SSO verplichten voor elke login zinvol is voor jouw deployment.
Dezelfde OIDC-concepten gelden voor andere self-hosted applicaties, maar redirect-URI's, scopes, claims en licenties verschillen. Raadpleeg de SSO-documentatie van elke applicatie in plaats van de Vaultwarden-configuratie rechtstreeks te kopiëren.
Wanneer Authelia beter is dan een volledige IdP
Authelia wordt aantrekkelijker wanneer de applicatie de identity provider helemaal niet hoeft te begrijpen.
Authenticatie bij de reverse proxy
Authelia is vooral ontworpen om applicaties op de reverse-proxylaag te beschermen. Jij definieert toegangsregels, en Authelia beslist of een verzoek de backend mag bereiken voordat de applicatie zelf de authenticatie afhandelt.
Apps zonder OIDC beschermen
Dit is handig voor oudere interne tools, dashboards en diensten die geen OIDC of SAML ondersteunen. In plaats van elke applicatie aan te passen, kun je de authenticatie ervoor zetten, bij de reverse proxy.
Authelia kan ook dienen als OIDC-provider, maar authenticatie bij de reverse proxy blijft zijn grootste kracht.
Authelia samen met Authentik gebruiken
Je kunt Authentik gebruiken voor applicaties die OIDC of SAML ondersteunen en Authelia voor applicaties die authenticatie bij de reverse proxy nodig hebben.
Je hebt niet per se beide nodig. Authentik ondersteunt ook proxygebaseerde applicatiebescherming, dus Authelia ernaast gebruiken is alleen zinvol wanneer de reverse-proxyworkflow van Authelia een specifiek deel van je stack netter oplost.
Veelgestelde vragen
Is Authentik beter dan Keycloak?
Voor de meeste homelabs en kleine self-hosted applicatiestacks is Authentik toegankelijker. De beheerworkflow richt zich op applicaties, providers, groepen en beleid zonder in één keer zoveel IAM-complexiteit bloot te leggen.
Keycloak is logischer wanneer je specifiek de diepere federatie, het realmmodel of de Authorization Services nodig hebt. Authentik is de sterkere standaard voor eenvoudigere self-hosted SSO; Keycloak past bij omgevingen die die extra controles nodig hebben.
Is ZITADEL beter dan Keycloak?
ZITADEL past beter wanneer je een product bouwt en API-gestuurde identity, organisaties en multi-tenancy wilt. Keycloak past beter wanneer je het diepere autorisatiemodel, de uitgebreide federatiecontroles of een omgeving die al rond Keycloak is gebouwd nodig hebt.
Wat is het verschil tussen Authentik en Authelia?
Authentik is een volledige identity provider gebouwd rond gebruikers, groepen, applicaties, providers, flows en beleid. Applicaties kunnen er rechtstreeks mee integreren via protocollen als OIDC en SAML.
Authelia draait om authenticatie en toegangscontrole bij de reverse proxy. Het bevat ook een OIDC-provider, maar bescherming bij de reverse proxy blijft de belangrijkste toepassing.
Kies Authentik wanneer applicaties rechtstreeks met een IdP integreren. Kies Authelia wanneer authenticatie vooral moet plaatsvinden voordat verkeer de applicatie bereikt.
Kan ik Authentik draaien op een VPS met 1 GB?
Niet als ondersteund startpunt. De huidige Docker Compose-documentatie van Authentik vereist minstens 2 CPU-cores en 2 GB RAM. De huidige kerndeployment gebruikt de Authentik-server, de worker en PostgreSQL; Redis is in Authentik 2025.10 volledig verwijderd.
Neem 2 GB als minimaal startpunt voor een kleine installatie en voeg ruimte toe wanneer andere diensten de machine delen.
Ondersteunt Vaultwarden OIDC-SSO?
Ja. Vaultwarden heeft in versie 1.35.0, in december 2025, OpenID Connect SSO-ondersteuning toegevoegd. Het vereist een externe OIDC-provider zoals Authentik, Keycloak of ZITADEL.
De exacte configuratie hangt af van de provider. Met de huidige Authentik-releases omvat de gedocumenteerde integratie een aangepaste mapping voor de geverifieerde e-mailscope, offline_access, clientgegevens en de issuer-URL van de Authentik-applicatie.
Moet ik mijn IdP op dezelfde VPS draaien als mijn apps?
Voor een homelab waar downtime acceptabel is, kan samen hosten redelijk zijn. Voor bedrijfskritische applicaties geeft een aparte VPS de identity provider een eigen resourcebudget en haalt hij de applicatieserver uit het gedeelde storingsdomein.
Dat levert op zichzelf geen hoge beschikbaarheid op, maar een herstart van de applicatieserver, een resourceprobleem of een compromittering haalt de IdP niet meer automatisch mee onderuit.
Welke self-hosted SSO is het makkelijkst in gebruik?
Authentik is voor de meeste mensen die bestaande self-hosted applicaties koppelen het makkelijkste startpunt. De beheerinterface maakt applicaties, providers, groepen en beleid toegankelijker dan het bredere realm- en autorisatiemodel van Keycloak.
Authelia kan eenvoudiger zijn wanneer je alleen authenticatie bij de reverse proxy nodig hebt. ZITADEL is logischer wanneer degene die identity configureert een developer is die vooral via API's werkt.
Discussie
Reacties
Log in om mee te praten.