

Z samodzielnie hostowanym RMM zwykle idą w parze dwa założenia i oba są błędne, w przeciwnych kierunkach. Pierwsze: zdalne monitorowanie i zarządzanie rozlicza się za endpoint, więc faktura rośnie wraz z flotą, niezależnie od tego, czy rośnie ilość pracy. Drugie: przeniesienie warstwy zarządzania do siebie likwiduje ten koszt. W rzeczywistości kategoria wycenia się na trzech osobnych osiach, z których tylko jedna jest za urządzenie, a self-hosting nie usuwa kosztu, lecz przesuwa go do pozycji, której nikt nie fakturuje: twoich własnych godzin. Opłata za urządzenie rośnie na osi, której nie kontrolujesz, bo to klienci decydują, ile maszyn istnieje, a nie ile pracy te maszyny generują. Serwer hostowany samodzielnie rośnie na osi, którą kontrolujesz, i obciąża cię obowiązkiem utrzymania oraz umową wsparcia, której już nie masz.
Niektóre umowy czynią opcję komercyjną właściwą niezależnie od arytmetyki: SLA, za które nie jesteś w stanie osobiście ręczyć o trzeciej nad ranem, to produkt, który kupujesz, a self-hosting dostarcza go tylko tam, gdzie sam projekt sprzedaje poziom wsparcia. Ceny za technika już teraz biją obie alternatywy w szerokim przedziale wielkości floty.
TL;DR
- Kategoria nie wycenia się jednolicie za urządzenie. NinjaOne liczy za urządzenie; Syncro i Atera liczą za stanowisko technika z nieograniczoną liczbą urządzeń; ConnectWise, Datto RMM i N-able nie publikują bazowej ceny platformy i kierują kupujących do wyceny.
- Dla małej firmy z wysokim stosunkiem urządzeń na technika platforma rozliczana za technika może pobić zarówno ceny za urządzenie, jak i model self-hostingu Tactical RMM użyty w tym artykule. Sprawdź to, zanim cokolwiek uruchomisz.
- W modelu kosztów Tactical RMM z tego artykułu self-hosting jest zwykle droższy od platformy rozliczanej za technika poniżej mniej więcej 400 endpointów. W okolicach trzeciego stanowiska technika zaczyna być konkurencyjny, ale dokładny punkt przecięcia przesuwa się wraz ze stawką godzinową, poziomem sponsoringu, rozmiarem serwera i stosunkiem urządzeń na technika.
- Tactical RMM nie jest open source. Jest dostarczany na własnej licencji, niezatwierdzonej przez OSI, z ograniczeniami dotyczącymi SaaS, hostingu zarządzanego i innych komercyjnych usług. MeshCentral jest na Apache-2.0, a rdzeń NetLock RMM na AGPL-3.0.
- Serwer RMM to zaufana ścieżka zdalnego wykonywania kodu do każdej maszyny, na której działa jego agent. Self-hosting nie tworzy tej ekspozycji; przenosi na ciebie łatanie.
Jak komercyjne RMM wycenia endpointy
Opublikowane stawki NinjaOne za urządzenie sięgają od 1,50 $ za urządzenie miesięcznie przy 10 000 endpointów do 3,75 $ przy 50 lub mniej. Odczytaj tę krzywą od małego końca, a problem będzie jasny: rabat ilościowy premiuje skalę, więc firma z najmniejszą liczbą maszyn płaci najwyższą stawkę za każdą z nich, na fakturze rosnącej za każdym razem, gdy klient kupi laptopa.
Syncro wycenia się na zupełnie innej osi: 129 $ za użytkownika miesięcznie w planie Core przy rozliczeniu rocznym, 179 $ w planie Team, a każdy plan obejmuje nieograniczoną liczbę endpointów na technika. Atera stosuje ten sam kształt i mówi wprost dlaczego. W modelu za technika koszt pozostaje ten sam bez względu na to, ile urządzeń dodasz.
Jest jeszcze trzecia grupa. Ile kosztuje ConnectWise RMM? Strona kieruje cennik przez formularz zapytania z listą pakietów i funkcji bez żadnej liczby, a strona produktowa Datto RMM szczegółowo opisuje platformę, nigdzie nie podając ceny. N-able sprzedaje N-sight w ten sam sposób, a Kaseya wycenia VSA indywidualnie. To stwierdzenie o zawartości tych stron, nie o intencjach, ale ma swoją cenę. Wydobycie liczby wymaga rozmów handlowych, a te godziny są twoje.
| Dostawca | Oś cenowa | Publikuje cenę bazową? | Co powiększa rachunek |
|---|---|---|---|
| NinjaOne | Za urządzenie | Tak: 1,50 $/urządzenie/mies. przy 10 000 urządzeń, do 3,75 $ przy 50 lub mniej | Każdy zainstalowany agent |
| Syncro | Za technika | Tak: 129 $/użytkownik/mies. (Core, rocznie), 179 $ (Team) | Każdy zatrudniony technik |
| Atera | Za technika | Poziomy planów opublikowane; nieograniczone urządzenia na stanowisko | Każdy zatrudniony technik |
| ConnectWise RMM | Tylko wycena | No | Nieujawniane przed rozmową handlową |
| Datto RMM | Tylko wycena | No | Nieujawniane przed rozmową handlową |
| N-able N-sight | Na podstawie wyceny | Brak publicznej ceny bazowej platformy | Subskrypcja bazowa ujawniana w wycenie |
| Kaseya VSA | Tylko wycena | No | Nieujawniane przed rozmową handlową |
Konsekwencja znaczy więcej niż jakakolwiek pojedyncza stawka. Platforma za technika całkowicie przestaje rosnąć wraz z flotą. Dwuosobowa firma zarządzająca 350 maszynami płaci tyle, ile dwuosobowa firma zarządzająca 90, a przy wysokim stosunku urządzeń na technika ten model już teraz jest tańszy zarówno od cen za urządzenie, jak i od własnego serwera.
Platformy self-hosted i na co pozwalają ich licencje
W tej rozmowie pojawiają się cztery platformy na czterech naprawdę różnych licencjach, a nie cztery odmiany jednej. „Open source RMM” to wyrażenie, które zbiera wszystkie cztery, i obiecuje więcej, niż jest w stanie unieść. Różnią się też tym, ile RMM zawierają i jak dużego serwera wymagają, a różnica licencyjna ma konsekwencje umowne dla każdego, kto sprzedaje usługi zarządzane.
Tactical RMM
Tactical RMM jest najbardziej kompletny z całej czwórki: zarządzanie łatkami, skrypty, alerty i kontrole, ze zdalnym sterowaniem zapewnianym przez dołączoną instancję MeshCentral. Bieżące wydanie to v1.5.2, którego changelog odnotowuje naprawę wycieku pamięci w przetwarzaniu kontroli polityk i zadań, a także podniesienie dołączonego MeshCentral do 1.2.4. Natywna warstwa zdalnego sterowania jest w przygotowaniu.
Licencja wymaga uwagi. Tactical RMM jest dostarczany na własnej licencji „Tactical RMM License v1.0”, której tekst zaczyna się od stwierdzenia, że nie jest to licencja oprogramowania open source. Udziela ona bezpłatnego prawa do monitorowania i zarządzania własnymi sieciami lub sieciami klientów, a zabrania oferowania funkcji oprogramowania jako części produktu SaaS, usługi hostingu zarządzanego lub jakiejkolwiek innej usługi nastawionej na zysk bez zgody licencjodawcy. To różnica między source-available (możesz czytać i uruchamiać kod na warunkach autora) a open source (licencją zatwierdzoną przez OSI, dającą nieograniczoną komercyjną redystrybucję). Licencja wprost pozwala hostować i używać Tactical RMM do monitorowania i zarządzania sieciami klientów. Osobno nakłada szerokie ograniczenia na udostępnianie funkcji oprogramowania w ramach usług komercyjnych lub nastawionych na zysk i mówi, że do użytku komercyjnego lub w usłudze nastawionej na zysk wymagana jest wcześniejsza pisemna zgoda. Jeśli twój model MSP zależy od tego, gdzie leży ta granica, uzyskaj pisemne wyjaśnienie od AmidaWare, zamiast polegać na interpretacji redakcyjnej.
Jest też pozycja kosztowa, w pełni opublikowana. Podpisane cyfrowo agenty Windows, agenty Linux i macOS w ogóle, logowanie jednokrotne i moduł Reporting są dostępne dopiero na poziomie sponsora. Poziom 1 za 55 $ miesięcznie to minimum dla podpisanych agentów na dowolnej platformie; Reporting zaczyna się od poziomu 2, 80 $. Wyższe poziomy są sugerowane według wielkości floty (poziom 4 za 155 $ dla mniej niż 1000 agentów), a od poziomu 3 w górę obejmują deklarowany czas odpowiedzi e-mailem. Niepodpisane agenty to problem wsparcia w każdej poważnej flocie Windows, więc w dużej skali poziom sponsora to pozycja kosztowa, a nie opcja.
MeshCentral
MeshCentral nie jest pełnym RMM, ale luka jest węższa, niż to brzmi. Obsługuje zdalne sterowanie, inwentaryzację urządzeń, dostęp do terminala i plików, wykonywanie poleceń i skryptów oraz powiadomienia o urządzeniach i sesjach. Nie zapewnia natomiast pełnego przepływu pracy RMM wokół tych elementów: natywne procesy zarządzania łatkami i wbudowana, harmonogramowana automatyzacja polityk to główne braki.
Właśnie ta luka jest powodem, dla którego Tactical RMM został zbudowany na jego bazie. Wdrożenie MeshCentral z nadzieją na zastąpienie NinjaOne kończy się rozczarowaniem, które nie ma nic wspólnego z jakością oprogramowania (warstwy zarządzania łatkami i automatyzacji polityk nie ma w pudełku, choć wykonywanie poleceń i skryptów jest).
NetLock RMM
NetLock RMM jest open core, nie jednolicie otwarty, i projekt mówi o tym wprost: po starcie w pełni na AGPL opiekunowie przeszli w 2026 roku na model, w którym rdzeń pozostaje otwarty na AGPL, ale kod źródłowy nie każdej funkcji jest publikowany, a publiczne commity wstrzymano na czas selekcji tego, co trafia do wydania. Opublikowany rdzeń jest na licencji GNU Affero General Public License v3, zatwierdzonej przez OSI.
Jego kształt komercyjny też różni się od wszystkich pozostałych, a granica między poziomami dotyka właśnie czytelników z flotą. Bezpłatna Community Edition jest hostowana samodzielnie, ale ograniczona do 25 urządzeń, co wyklucza ją poza homelabem lub ewaluacją. Płatny poziom self-hosted znosi limit i obejmuje nieograniczoną liczbę urządzeń, użytkowników, tenantów i lokalizacji wraz z profesjonalnym wsparciem. NetLock wyraźnie oddziela ten model od swoich planów w chmurze, które są wymiarowane per urządzenie. Oferta self-hosted usuwa więc sufit urządzeń, ale obecny pakiet komercyjny zawiera wsparcie i inne korzyści jako zestaw, zamiast wyceniać wyłącznie według czasu odpowiedzi. Ceną jest dojrzałość i historia projektu.
ITarian On-Premise
Wersja on-premise ITarian to oprogramowanie własnościowe z linii Comodo/Xcitium. Self-hosting nie usuwa licznika licencji za urządzenie: aktualna dokumentacja rozliczeń ITarian daje do 50 zarządzanych urządzeń za darmo, ale z chwilą dodania 51. zarządzanego urządzenia zarządzane endpointy są rozliczane za urządzenie według obowiązującej stawki. Nie jest open source i nie twierdzi, że jest. Ślad operacyjny komplikuje to, że obecna dokumentacja on-premise ITarian jest wewnętrznie niespójna. Wytyczne wdrożeniowe opisują samodzielną konfigurację Docker Compose dla maksymalnie 1000 endpointów, podczas gdy sekcja wymagań sprzętowych podaje bazę z dwóch serwerów: węzeł ITSM z 8 rdzeniami, 8 GB RAM i 100 GB pamięci obok węzła XMPP z 4 rdzeniami, 4 GB i 40 GB, oba podane dla 1000 endpointów. Traktowałbym to jako bazę wymiarowania do potwierdzenia z ITarian przed budżetowaniem, a nie jako dowód, że wdrożenie na jednym serwerze nie jest wspierane.
| Platforma | Licencja | Zatwierdzona przez OSI? | Ograniczenie komercyjne/usługowe | Co obejmuje |
|---|---|---|---|---|
| Tactical RMM | Tactical RMM License v1.0 (własna) | No | Zabronione bez zgody | Łatanie, skrypty, alerty, zdalne sterowanie przez dołączony MeshCentral |
| MeshCentral | Apache-2.0 | Tak | Dozwolone | Zdalne sterowanie, inwentaryzacja i zarządzanie urządzeniami |
| NetLock RMM | AGPL-3.0 (open core) | Tak, dla opublikowanego rdzenia | Dozwolone przy zachowaniu obowiązków AGPL | Monitorowanie, automatyzacja, zdalne wsparcie; bezpłatna edycja ograniczona do 25 urządzeń |
| ITarian on-premise | Własnościowa | No | Regulowane warunkami dostawcy | Pełny pakiet zarządzania endpointami |
Kluczowy wniosek z sekcji: „open source” opisuje w tych czterech wierszach trzy różne rzeczy, a tylko dwie z nich są tym, co to wyrażenie zwykle obiecuje.
Jaki musi być serwer
Dokumentacja instalacyjna Tactical RMM precyzyjnie określa minimum: świeża maszyna wirtualna Linux z 4 GB RAM na Debianie 11, Debianie 12 lub Ubuntu 22.04 LTS. Ta sama strona uznaje jeden rdzeń CPU za wystarczający poniżej 200 agentów przy ograniczonych kontrolach, a 50 GB pamięci za wystarczające na niecałe dwanaście miesięcy historii przy tej liczbie.
Te liczby wykraczają poza Tactical RMM, bo dołącza on MeshCentral, a minimum uwzględnia już warstwę zdalnego sterowania. Słowem, które dźwiga tu najwięcej, jest „świeża”. Instalator zakłada serwer bez żadnego innego oprogramowania i ostrzega, że uruchomienie obok istniejących usług zepsuje instalację. To wyklucza upchnięcie RMM na maszynie, która już zarabia na siebie (Nginx i Postgres, które instaluje, są jego własne i nie będzie dzielił twoich), co czyni serwer nową pozycją kosztową, a nie wolną mocą. Na potrzeby tego modelu kosztów wymiarowałbym powyżej opublikowanego minimum, zamiast optymalizować pod nie: 2 vCPU i 4 GB RAM w okolicach niskich setek, a 4 vCPU i 8 GB jako bezpieczniejszy cel planistyczny w stronę wysokich setek. To założenia planistyczne tego artykułu, a nie opublikowane minima Tactical RMM. ITarian wymaga osobnego wymiarowania, bo obecna dokumentacja daje sprzeczne sygnały co do wdrożenia samodzielnego i dwuwęzłowego.
Zarządzanie endpointami i monitorowanie infrastruktury są nieustannie mylone, a to nie ta sama praca. RMM instaluje agenta na maszynach użytkowników, żeby je łatać, uruchamiać na nich skrypty i przejmować nad nimi zdalną kontrolę, co jest czym innym niż pytanie, czy host odpowiada. Rozumowanie o umiejscowieniu jest w obu przypadkach takie samo i jest to ten sam argument za trzymaniem maszyny osobno od tego, co obserwuje, który dotyczy każdego monitora dostępności. Serwer zarządzający żyjący wewnątrz lokalizacji, którą zarządza, pada razem z nią, dokładnie w dniu, w którym jest potrzebny.

Próg opłacalności
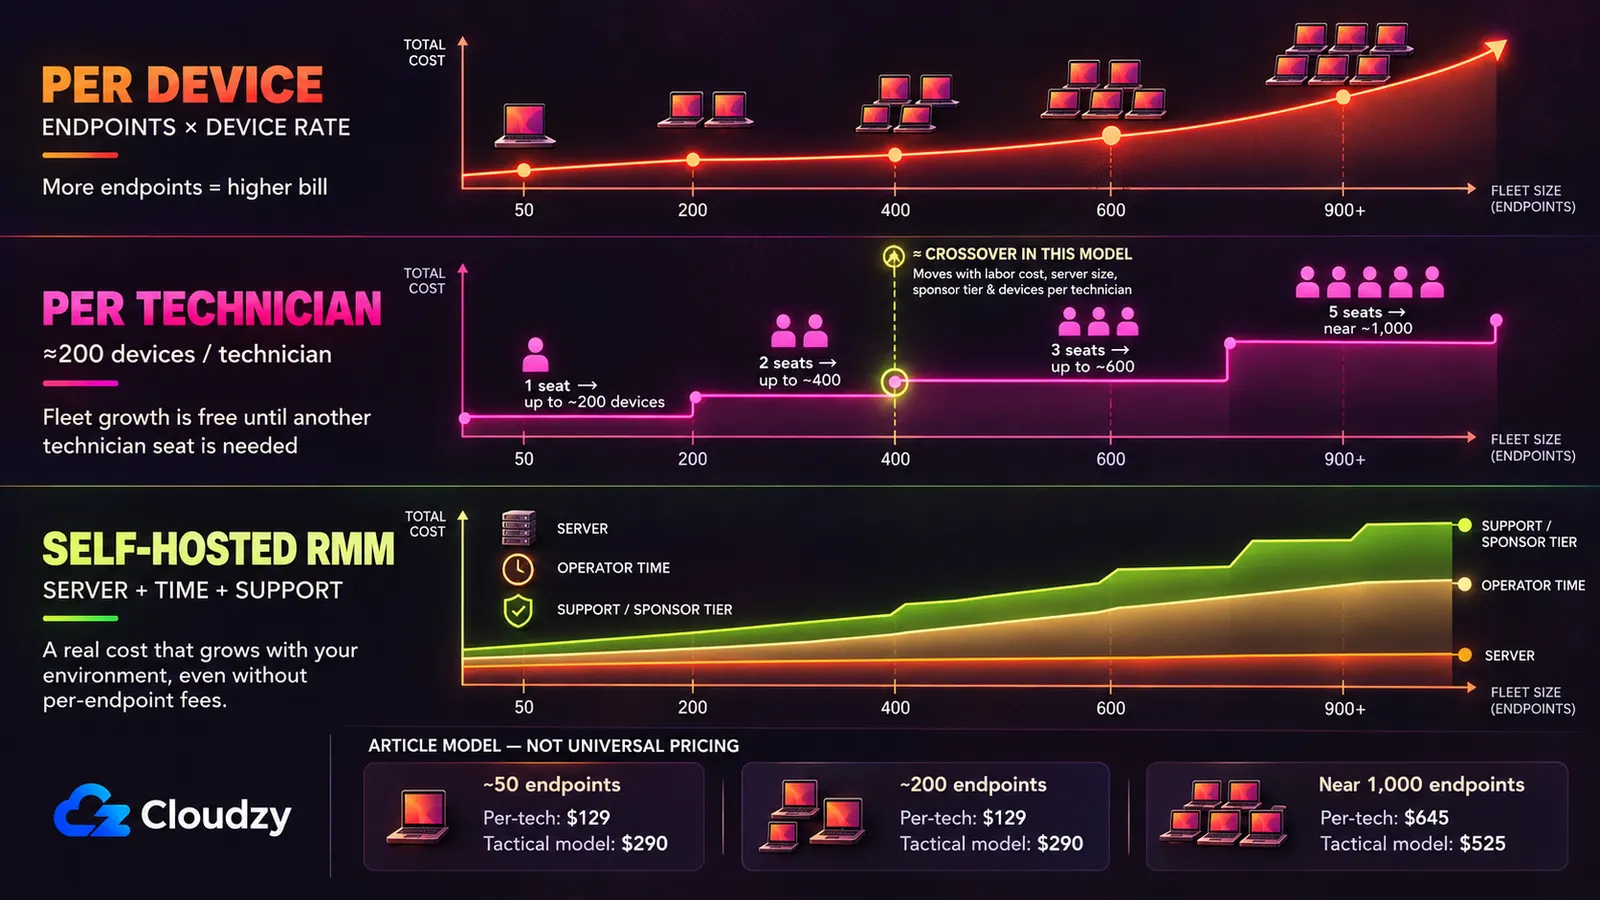
O tym decydują cztery liczby, a dwie należą do ciebie, nie do dostawcy: ile kosztuje opłata komercyjna przy twojej wielkości floty, ile kosztuje serwer, ile godzin w miesiącu ci zabiera i ile warta jest godzina twojego czasu. Oto wszystkie, z etykietami.
Liczby ze źródeł. Przedział cen NinjaOne za urządzenie i stawki Syncro za stanowisko pochodzą ze stron cennikowych dostawców podlinkowanych wyżej, stawki poziomów sponsoringu z opublikowanej przez Tactical RMM tabeli sponsoringu, a minimalna specyfikacja serwera z dokumentacji instalacyjnej Tactical RMM.
Przyjęte założenia, które należą do tego artykułu, a nie do dostawcy. Cena serwera to wartość zastępcza: 35 $ miesięcznie za małą instancję i 70 $ za większą, do podmiany na to, co twój dostawca liczy za te parametry. Czas operatora to cztery godziny miesięcznie przy 50 i 200 endpointach oraz sześć w przykładzie zbliżonym do 1000 endpointów, obejmujące łatanie, aktualizacje, rozwiązywanie problemów z agentami i okazjonalny incydent. Stawka godzinowa to 50 $, zastępująca w pełni obciążoną godzinę technika; Bureau of Labor Statistics publikuje aktualną medianę dla administratorów sieci i systemów, ale liczbą, która się liczy, jest twoja własna stawka fakturowana. Liczba techników zakłada około 200 urządzeń na technika (jeśli u ciebie jest ciaśniej, przesuń liczbę stanowisk, a próg przesunie się razem z nią). Pozycja sponsoringu to poziom 1, opublikowane minimum dla podpisywania kodu, przy dwóch mniejszych flotach, oraz poziom 4 w przykładzie zbliżonym do 1000 endpointów; Tactical sugeruje poziom 4 dla mniej niż 1000 agentów.
| Koszt miesięczny | ~50 endpointów | ~200 endpointów | ~1000 endpointów |
|---|---|---|---|
| Za urządzenie (przedział NinjaOne) | $188 | $300–$750 | $1,500–$3,750 |
| Za technika (Syncro Core, rocznie) | $129 (1 seat) | $129 (1 seat) | $645 (5 seats) |
| Tactical RMM self-hosted: serwer | $35 | $35 | $70 |
| Tactical RMM self-hosted: poziom sponsoringu | $55 (Tier 1) | $55 (Tier 1) | $155 (Tier 4) |
| Tactical RMM self-hosted: czas operatora | $200 (4 h) | $200 (4 h) | $300 (6 h) |
| Tactical RMM: modelowana suma | $290 | $290 | $525 |
Wiersz za urządzenie jest przedziałem przy 200 i 1000, bo NinjaOne publikuje dwa końce swojej krzywej, a nie progi pomiędzy. Dolny koniec każdego przedziału to stawka minimalna dla 10 000 endpointów, której flota tej wielkości nie dostanie, więc jest to celowo hojne dla strony komercyjnej. Jeśli self-hosting wygrywa z tym, wygrywa ze stawką, którą ci zaproponują.
Dwa punkty przecięcia nie leżą w tym samym miejscu. Wobec cen za urządzenie pozycja self-hosted za 290 $ pokrywa 78 maszyn po 3,75 $ i 194 przy minimum 1,50 $, więc self-hosting wyprzedza ją gdzieś między mniej więcej 80 a 190 urządzeniami, zależnie od tego, gdzie w tym przedziale leży twoja umowa. Wobec cen za technika obraz zmienia się całkowicie. Przy 200 urządzeniach na technika jedno stanowisko Syncro pokrywa cię do 200 endpointów (129 $), dwa do 400 (258 $), a trzy do 600 (387 $), a pozycja self-hosted schodzi poniżej tej krzywej dopiero przy trzecim stanowisku, tuż za 400 urządzeniami.
Poniżej mniej więcej 400 endpointów samodzielne hostowanie pełnego RMM jest przy tych założeniach zwykle droższą opcją. Wiąże drugi punkt przecięcia, bo platforma za technika jest dostępna jeszcze dziś po południu i nie wymaga od ciebie niczego uruchamiać, łatać ani za nic odpowiadać.
Dwie z twoich własnych liczb przesuwają ten próg. Zmniejsz przyjętą stawkę o połowę, do 25 $ za godzinę, a pozycja self-hosted dla małej floty spada z 290 $ do 190 $. Podwój ją do 100 $, a ta sama pozycja rośnie do 490 $, zanim dojdzie wyższy poziom sponsoringu czy większy serwer. Te zmiany mogą przesunąć punkt przecięcia o setki endpointów, więc użyj poziomu sponsoringu i godzin utrzymania, które naprawdę wybrałbyś przy swojej wielkości floty, zamiast traktować 400 jako uniwersalny próg.
Co self-hosting oddaje w twoje ręce
W lipcu 2021 roku luka zero-day ujawniająca poświadczenia w serwerach Kaseya VSA on-premise, CVE-2021-30116, została wykorzystana w realnych atakach. Katalog Known Exploited Vulnerabilities agencji CISA opisuje ją jako dającą atakującemu identyfikator sesji, który można wykorzystać do dalszych ataków na system, i oznacza jako wykorzystywaną w kampaniach ransomware.
Trzy lata później CVE-2024-1709 w ConnectWise ScreenConnect, obejście uwierzytelniania z pełnym CVSS 10.0 dla wersji 23.9.7 i starszych, trafiło do tego samego katalogu i zostało wykorzystane w realnych atakach do wdrażania ransomware, a raport Huntress z fazy post-exploitation odnotowuje napastników wdrażających przez nie koparki kryptowalut. Żaden z tych incydentów nie jest argumentem przeciwko komercyjnemu RMM i żaden nie jest argumentem za. Pod oboma leży ten sam fakt. Serwer RMM to zaufana ścieżka zdalnego wykonywania kodu do każdej maszyny, na której działa jego agent: to projekt działający poprawnie i właśnie dlatego zasługuje na niepokój. Skompromituj warstwę zarządzania, a skompromitowałeś flotę, niezależnie od tego, czy ta warstwa należy do dostawcy, czy do ciebie.
To, co zmienia się przy self-hostingu, to kto łata, jak szybko i czyje nazwisko widnieje przy incydencie. Te platformy mają własne, zbadane podatności. Tactical RMM ma CVE-2025-69516, wstrzyknięcie szablonu po stronie serwera w endpoincie podglądu raportów, które pozwalało użytkownikom raportów o niskich uprawnieniach dojść do zdalnego wykonywania poleceń, oraz CVE-2025-69517, wstrzyknięcie HTML w endpoincie tworzenia agentów, którego wpis kończy się stanowiskiem dostawcy, że zawiera nieprawidłowe informacje. Obie mają ocenę 8.8 i obie są zarejestrowane jako dotyczące v1.3.1 i starszych, wobec bieżącej v1.5.2. MeshCentral ma CVE-2024-26135, przejęcie WebSocket między witrynami przez control.ashx pozwalające skompromitować sesję administratora, z CVSS 8.3 i zarejestrowane jako dotyczące wersji starszych niż 1.1.21, wobec bieżącej 1.2.5. Bieżące wydania leżą poza zakresami objętymi trzema cytowanymi tu CVE. To nie usuwa powierzchni ataku; sprawia, że bycie na bieżąco staje się częścią modelu operacyjnego. To aktywnie badana powierzchnia ataku, a to ty musisz być o krok przed nią.
Drugą rzeczą, która się zmienia, jest druga strona umowy. Dwie z czterech sprzedają własny poziom wsparcia: płatne plany NetLock RMM oraz wyższe poziomy sponsoringu Tactical RMM. Obraz wsparcia jest nierówny. MeshCentral jest prowadzony przez społeczność, a ITarian to produkt komercyjny wspierany przez dostawcę, z własnym kanałem wsparcia i własnymi warunkami licencji. Dla operatora, u którego awaria RMM jest incydentem widocznym dla klienta i objętym umową, ta druga strona jest tym, co umowa komercyjna naprawdę sprzedaje.
Zgodność z wymogami czasem działa w drugą stronę, w wąskim zakresie. W wątku na r/msp o opcjach self-hosted jeden z operatorów opisuje umowę wymagającą, by „połączenie zdalnego personelu administracyjnego odbywało się szyfrowaną ścieżką (z certyfikatem FIPS 140-2)”, i mówi, że to self-hosting pozwala mu ją spełnić, bo certyfikowany moduł VPN może przenieść połączenie tam, gdzie większość dostawców nie wystąpiła o certyfikację. Jedna umowa w jednym wątku to nie wzorzec, ale to przypadek, w którym self-hosting jest odpowiedzią zgodną z wymogami, a nie tanią.
Kwestia Tactical RMM z 2021 roku
Każdy, kto ocenia Tactical RMM, natknie się na to w ciągu godziny wyszukiwania. W wątku na r/sysadmin z grudnia 2021 roku badacz znalazł kod kopania Monero w binariach agenta hostowanych na zapasowym serwerze plików projektu. Deweloper odpowiedział publicznie i ta odpowiedź jest źródłem wszystkiego poniżej:
„yes those are 1.98.XXX are my own personal builds that have extra binaries embedded in them (using golangs new embed feature added in go 1.16) and I use them on my own machines to mine monero.” („tak, te 1.98.XXX to moje własne, prywatne buildy z dodatkowymi osadzonymi binariami (przez nową funkcję embed w Go dodaną w go 1.16) i używam ich na własnych maszynach do kopania monero.”)
W tej samej odpowiedzi stwierdził, że produkcyjny agent nie pobiera tych buildów, a serwer lustrzany jest rezerwą dla zależności Pythona. Potwierdził tam też, że agent przestał być open source, gdy zaczęło się podpisywanie kodu, a rozwój przeniósł się do prywatnego repozytorium, więc publiczny kod był nieaktualny, a dostarczany agent nie podlegał wtedy publicznemu audytowi.
Czego w tych materiałach brakuje, to ukończony audyt bezpieczeństwa przez stronę trzecią. Zapewnienie, że produkcyjny agent jest czysty, opiera się na własnym oświadczeniu dewelopera i nieformalnej analizie w sandboxie jednego komentującego. Oba krążące streszczenia przesadzają: „to było nic” ignoruje fakt, że binaria kopiące były serwowane z infrastruktury projektu, gdy kod agenta nie podlegał audytowi, a „narzędzie ma w sobie koparkę kryptowalut” twierdzi coś, czego żaden opublikowany dowód nie potwierdza. Moim zdaniem to ocena praktyk operacyjnych, a nie ustalony wniosek techniczny.
Który pasuje do którego operatora
Zostań przy rozwiązaniu komercyjnym i całkowicie pomiń samodzielnie hostowane alternatywy RMM, jeśli zachodzi którykolwiek z trzech warunków. Umowa z klientem wymaga wskazanego z nazwy dostawcy. Twój stosunek urządzeń na technika już czyni ceny za technika najtańszą pozycją, co obejmuje większość flot poniżej 400 urządzeń. Albo nikt w praktyce nie weźmie serwera na siebie, co czyni pozycję godzin operatora fikcją.
Wybierz Tactical RMM, jeśli chcesz najpełniejszego zestawu funkcji, zarządzasz sieciami wewnętrznymi lub sieciami klientów, czujesz się pewnie z własnym serwerem Linux na produkcji i zapłacisz za poziom sponsora. Jeśli twój model komercyjny mógłby podpadać pod szersze ograniczenia licencji dla usług nastawionych na zysk, uzyskaj pisemne wyjaśnienie od AmidaWare, zanim wdrożysz go dla klientów.
Wybierz NetLock RMM, jeśli rdzeń zatwierdzony przez OSI i płatny plan self-hosted z nieograniczoną liczbą urządzeń i profesjonalnym wsparciem znaczą więcej niż historia projektu, a akceptujesz młodszy projekt, którego publiczne repozytorium jest teraz wyselekcjonowanym podzbiorem kodu. Wiedz, który poziom kupujesz. Bezpłatna Community Edition kończy się na 25 urządzeniach, więc przy kilkuset endpointach to produkt płatny, a jego atutem jest cena, która nie drgnie, gdy klient kupi dwanaście laptopów więcej.
Wybierz sam MeshCentral tylko wtedy, gdy twoim głównym zadaniem jest zdalny dostęp, inwentaryzacja i doraźne wykonywanie poleceń lub skryptów, a nie pełne łatanie i automatyzacja polityk RMM. Jest dojrzały, na liberalnej licencji i mocny w tym, co robi. Jeśli całym wymaganiem jest zdalne sterowanie, porównaj go też z dedykowanymi opcjami zdalnego pulpitu, bo RustDesk pokrywa podobny obszar z innym rozłożeniem akcentów. Błędem jest traktowanie któregokolwiek z nich jako pełnego zamiennika RMM.
Wybierz ITarian on-premise tylko wtedy, gdy utrzymanie warstwy zarządzania we własnej infrastrukturze znaczy więcej niż ucieczka od cen za urządzenie, a chcesz mieć ugruntowaną firmę za produktem mimo licencji własnościowej i cięższego śladu. Potwierdź wspieraną topologię wdrożenia przed budżetowaniem.
Jeśli odpowiedzią jest self-hosting, warstwa zarządzania potrzebuje miejsca poza lokalizacjami, którymi zarządza, osiągalnego w dniu, w którym jedna z tych lokalizacji nie jest. W praktyce: trwały serwer Linux na Debianie lub Ubuntu, dostęp root, nic innego, co by o niego konkurowało, i ty dbający o łatki. Nasz samodzielnie zarządzany Linux VPS to dokładnie taka maszyna, wymiarowana według ogólnych parametrów powyżej. Jeśli okaże się, że potrzebujesz zdalnego sterowania, a nie pełnej platformy zarządzania, RustDesk wdraża się jednym kliknięciem.

Twórz na VPS Linux z dostępem root, NVMe i mocą AMD EPYC.
Zobacz plany LinuxCzęsto zadawane pytania
Czy Tactical RMM jest open source?
Nie. Tactical RMM jest dostarczany na własnej licencji „Tactical RMM License v1.0”, niezatwierdzonej przez OSI, a sam tekst licencji stwierdza, że nie jest to licencja open source. Można go bezpłatnie hostować samodzielnie do monitorowania i zarządzania własnymi sieciami lub sieciami klientów, ale zawiera też szerokie ograniczenia dotyczące SaaS, hostingu zarządzanego i innych komercyjnych lub nastawionych na zysk usług. Jeśli twój model MSP zależy od tej granicy, uzyskaj pisemne wyjaśnienie od AmidaWare. MeshCentral jest na Apache-2.0, a opublikowany rdzeń NetLock RMM na AGPL-3.0, obie zatwierdzone przez OSI.
Czy istnieje bezpłatna alternatywa self-hosted dla NinjaOne lub Atera?
Tak. Tactical RMM, MeshCentral i Community Edition NetLock RMM są dostępne bez opłaty licencyjnej za urządzenie na swoim bezpłatnym poziomie. Bezpłatna licencja to nie bezpłatne utrzymanie. Płacisz za dedykowany serwer Linux, za płatny poziom odblokowujący potrzebne funkcje i za godziny spędzone na utrzymaniu. W użytym tu modelu Tactical RMM te koszty przewyższają Syncro Core przy mniejszych flotach.
Czy MeshCentral może zastąpić pełny RMM?
Sam nie. MeshCentral dobrze pokrywa zdalne sterowanie, inwentaryzację urządzeń i zdalne zarządzanie, na liberalnej licencji Apache-2.0. Obsługuje wykonywanie poleceń i skryptów, ale nie zapewnia natywnego przepływu zarządzania łatkami i harmonogramowanej automatyzacji polityk, jakiego oczekuje się od pełnego RMM, i właśnie dlatego Tactical RMM został zbudowany jako warstwa na nim, a nie jako zamiennik.
Czy wszyscy dostawcy RMM liczą za endpoint?
Nie. Syncro i Atera wyceniają za stanowisko technika z nieograniczoną liczbą endpointów, więc rachunek nie rośnie, gdy klient dodaje maszyny. NinjaOne to przykład rozliczenia za urządzenie, z progami ilościowymi. ConnectWise, Datto RMM, N-able i Kaseya nie publikują bazowej ceny platformy i kierują kupujących do wyceny.



Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.