

Když RedAccess hledal aplikace vytvořené nástroji pro programování s AI a zveřejněné na jejich vlastních doménách, našel jich přes 5 000 prakticky bez zabezpečení či ověřování. Mezi snímky sdílenými s Wired byl úplný záznam konverzací chatbota jednoho prodejce se zákazníky včetně celých jmen a kontaktních údajů. Wired nedokázal potvrdit pravost zkoumaných dat. Aplikace však byly otevřeně přístupné.
Po propojení se Salesforce, HubSpot, Pipedrive nebo Zoho mohou zákaznická data z aplikací vytvořených AI uniknout daleko za hranice navržené obrazovky. Přehled obchodních příležitostí ukazuje jen panel účtů, jeho klíč ale může otevřít mnohem víc. Než týmu pošlete odkaz, ověřte jeho dosah.
Stručně
- Přihlašovací údaje CRM určují rozsah úniku. Dejte nástroji vlastní omezené údaje, použijte vyhrazeného uživatele s nízkými oprávněními, pokud CRM váže přístup na uživatele, uložte údaje do prostředí serveru nebo úložiště tajných údajů a povolte jejich použití jen serverovému kódu.
- Každou chybu nasazení, která odhaluje zákaznické záznamy, obchodní přehled či ceny, lze opravit pomocí zkopírovatelného pokynu. Váš nástroj AI provede změnu a vy následně krátkým testem ověříte její účinnost.
- Místo provozu závisí na tom, co nástroj v CRM dělá. Nástroje pouze pro čtení mohou běžet na serveru pod kontrolou týmu, v soukromé síti nebo za firemním přihlášením. Nástroje zapisující do CRM nejprve předložte IT nebo správci CRM.
- Pokud se uplatní GDPR a CCPA, zahrnují kopii zákaznických dat v nástroji i všechny služby, kam je odesílá. Většina prodejních a podpůrných nástrojů není podle aktu o AI vysoce riziková. Hlavní výjimky související se zákazníky jsou úvěrová rozhodnutí o jednotlivcích, posuzování rizika či cen jejich životního nebo zdravotního pojištění a AI odvozující emoce z obličeje či hlasu.
Kam dosáhne uniklý klíč CRM
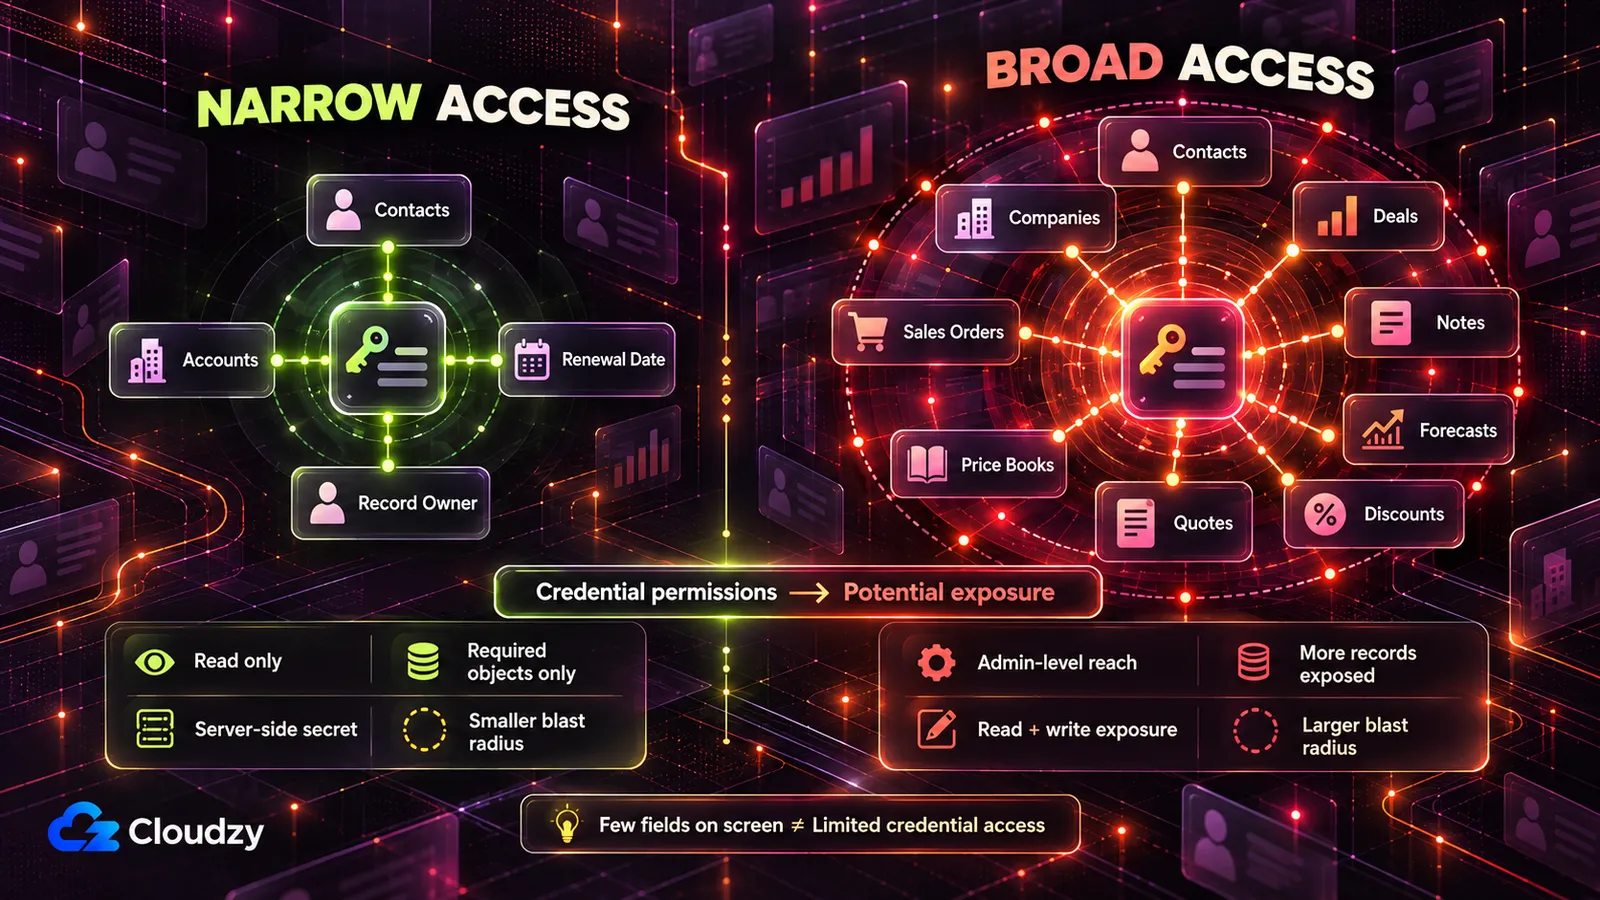
Odhalený klíč API CRM dosáhne na vše, k čemu má přístup jeho uživatel nebo aplikace, nikoli jen na obsah panelu. V Salesforce a Pipedrive může klíč správce číst a obvykle i měnit všechny kontakty, účty a obchody, které správce vidí. Klíče HubSpot a Zoho nesou přidělené rozsahy oprávnění; skupinový rozsah Zoho pokrývá vše, co smí jeho uživatel.
Takto každý ze čtyř systémů přístup přiděluje a takto jej omezíte. Rozsah neboli scope v následující tabulce znamená seznam povolených činností.
| CRM | Přihlašovací údaje a nesená oprávnění | Co otevře široký přístup | Omezenější nastavení |
|---|---|---|---|
| Salesforce | Připojení OAuth přes connected app nebo external client app, jednající jako jeden uživatel Salesforce | S full všechna data přístupná uživateli; s api jeho účet přes REST API a Bulk API 2.0 |
Vyhrazený uživatel s právy jen ke čteným objektům; žádat api, nikoli full |
| HubSpot | Service Key pro nové integrace uvnitř účtu nebo stávající token starší soukromé aplikace | Vše vybrané, například čtení a zápis kontaktů, společností a obchodů | Rozsahy pouze pro čtení jako crm.objects.contacts.read jen pro zobrazované objekty; sensitive a highly_sensitive nechat vypnuté |
| Pipedrive | Osobní token API „vázaný na konkrétního uživatele a společnost, s přístupem ke všem datům uživatele“ | Vše, co uživatel vidí | Token vyhrazeného uživatele Pipedrive, který vidí pouze potřebná data |
| Zoho CRM | Token OAuth s rozsahy podle service_name.scope_name.operation_type |
Se skupinovým rozsahem jako ZohoCRM.modules.ALL čtení, tvorba, aktualizace a mazání zájemců, kontaktů, účtů, obchodů, nabídek, ceníků, prodejních objednávek a faktur |
Rozsahy čtení po modulech, jako ZohoCRM.modules.contacts.READ |
Každý řádek používá pojmy dodavatele. Referenční dokumentace rozsahů Salesforce doplňuje, že full „zahrnuje všechny ostatní rozsahy“. HubSpot nyní považuje soukromé aplikace za starší řešení a pro nové systémové integrace doporučuje Service Keys; existující starší aplikace dále používají původní referenci rozsahů, včetně citlivých dat pro účty Enterprise.
Formulace Pipedrive pochází z dokumentace ověřování. Dokumentace rozsahů Zoho uvádí, že skupinový rozsah dává „úplný přístup ke všem funkcím, které uživatel smí provádět se záznamem“. Její příklad sám žádá ZohoCRM.modules.ALL.
Společné pravidlo: údaje nesou dosah uživatele nebo přidělené rozsahy. Dejte proto nástroji vlastní integrační údaje a omezte je, jak CRM dovolí. Kde přístup sleduje uživatele, použijte vyhrazený účet s nízkými právy místo osobního účtu správce.
Zápis povolte jen tehdy, když je nutný; tím nástroj přechází do rukou IT. Nikdy nepoužívejte vlastní správcovské přihlášení ani osobní token.
Údaje staršího typu vázané na člověka mohou také selhat při jeho odchodu. Podle přehledu starších soukromých aplikací HubSpot po odstranění původního tvůrce některá volání s tokenem selžou. Service Keys tomu předcházejí vazbou na účet, nikoli zaměstnance. Pipedrive umožňuje jeden aktivní token API na uživatele; změna zastaví všechny integrace, které jej používají.
Široké údaje otevírající kontakty obvykle otevřou i obchody a prognózy a v Zoho nabídky a ceníky. Ceny a struktury slev jsou tak dostupné každému držiteli.
Vytvořte integrační údaje a omezte jejich oprávnění či rozsahy ve správě CRM, nebo o to požádejte správce.
Chyby nasazení, které odhalují zákaznické záznamy, a jejich opravy
Sedm výchozích voleb vede k únikům z prodejního nástroje vytvořeného AI: klíč CRM v kódu či prohlížeči, veřejný odkaz, všechny účty viditelné všem, zbytečná pole, odesílání záznamů ven, chybějící protokol exportů a kopie přežívající žádost o výmaz. Každá usnadňuje demo.
| Chyba | Co uniká | Opravit |
|---|---|---|
| Klíč CRM je v kódu, prohlížeči nebo chatu | Vše v dosahu klíče; při širokých právech celá databáze zákazníků včetně kontaktů, obchodů a poznámek, často i měnitelná | Omezené integrační údaje jen na serveru a vypnutí starého klíče |
| Nástroj je zveřejněn na veřejném odkazu | Kontaktní údaje (e-maily, telefony, adresy, nákupy) a stránky cen a slev pro každého s adresou, i konkurenci | Předřadit soukromou síť nebo firemní přihlášení |
| Každý obchodník vidí všechny účty | Celý obchodní přehled, prognózy a hodnoty obchodů; odcházející pracovník může vyvézt celé portfolio | Role podle vlastníka záznamu CRM, serverová kontrola zobrazení, hledání a exportu |
| Nástroj stahuje všechna pole, ačkoli potřebuje jen několik | Nákupy, platby, hodnota účtu a podrobné požadavky podpory v nástroji pro termíny obnovení | Načítat jen uvedená pole |
| Záznamy jdou do API AI a dalších služeb | Zákaznická data, segmenty a skóre zájemců či stavu zákazníka u poskytovatele bez smlouvy | Prověřit odchozí data, omezit je a zbytek smluvně upravit |
| Chybí záznam, kdo co exportoval | Seznam či segment zákazníků odchází bez zjištění kdy a kým | Protokol exportů, který aplikace nemůže měnit |
| Nástroj drží vlastní kopii záznamů | Smazání v CRM mine kopii nástroje, exporty a odvozená skóre | Uchovávat minimum a nechat kopii sledovat CRM |
Nástroj AI, který aplikaci vytvořil, umí na požádání provést většinu oprav. Každý následující pokyn upravte pro vlastní CRM, objekty a role.
Zpráva AI o provedené změně nic nedokazuje. Důkazem je test pod pokynem. Používejte pokyny na kód a nikdy nevkládejte aktivní klíče ani skutečné zákaznické záznamy do chatu.
Odstraňte klíč CRM z kódu, prohlížeče a chatu
Klíč vložený do kódu či chatu je odhalený. Stejně tak klíč v proměnné prostředí, hodnotě předané serverem při startu, na kterou kód odkazuje, pokud ji používá kód prohlížeče. Každý návštěvník může zkopírovat klíč čitelný prohlížečem.
Dokumentace Vite říká, že proměnné s VITE_ „budou odhaleny v klientském zdrojovém kódu“. Dokumentace prostředí Next.js vysvětluje, že NEXT_PUBLIC_ rovněž vloží hodnotu do souborů stažených prohlížečem.
Klíč v commitnutém souboru zůstává v historii, stejně jako tajné údaje natvrdo vepsané do Compose přežijí kontejner. Soukromý repozitář nechrání. Zpráva GitGuardian o tajných údajích z roku 2026 našla zhruba šestkrát větší pravděpodobnost pevných tajných údajů v interních než veřejných repozitářích. Asi 28 % incidentů navíc začíná zcela mimo ně, v nástrojích jako Slack, Jira a Confluence.
Najdi všechny klíče API, tokeny, hesla a připojovací řetězce pro Salesforce, HubSpot, Pipedrive, Zoho i jiné CRM či prodejní nástroje projektu. Prověř kód, všechny soubory .env a historii commitů.
U každého uveď:
- soubor a řádek výskytu
- zda je zapsán přímo v kódu nebo čten z proměnné prostředí
- zda jej používá server nebo prohlížeč; označ proměnné začínající VITE_ či NEXT_PUBLIC_
Nevypisuj úplné hodnoty klíčů. Ukaž jen první čtyři znaky.
Poté přesuň všechna volání CRM do serverového kódu, který čte klíč z proměnné určené jen serveru. Odstraň klíče z kódu, vyluč soubory s reálnými hodnotami z repozitáře a přesně popiš změny. Nejistotu přiznej místo hádání.
Poznámka: Smazání zprávy či commitu nevrátí klíči tajnost. Po vložení či uložení pomůže jen deaktivace v CRM.
Rotace, vydání nového a vypnutí starého klíče, je lidský krok. Vytvořte omezené údaje v CRM a požádejte IT o vložení do prostředí serveru. Pak vypněte starý klíč.
HubSpot pro kompromitovaný token soukromé aplikace nabízí Rotate and expire now. V Pipedrive před změnou ověřte další uživatele starého tokenu.
Lidské kopie hesel správce CRM patří do správce hesel jako Vaultwarden, server kompatibilní s Bitwarden. Slouží lidem při přihlášení. Pro centrální rotaci aplikačních tajemství zvažte HashiCorp Vault.
Test: Otevřete nástroj a vývojářské nástroje prohlížeče. Prohledejte načtené soubory (Ctrl+Shift+F či Cmd+Option+F na Macu) na prvních osm znaků nového klíče. Nesmí být shoda. Pak spusťte akci CRM a zkontrolujte síťovou kartu. Údaje nesmí být v URL, hlavičkách ani tělech požadavků. Správce musí potvrdit odmítání starého klíče, případně ověřte stav v nastavení integrací.
Zrušte veřejný odkaz
Pokud AI nástroj hostuje aplikaci, zveřejní ji na doméně dodavatele. RedAccess ji našel pomocí jednoduchého hledání Google a Bing na těchto doménách. Ceník či kalkulátor slev je tam stejně čitelný pro konkurenta jako obchodníka.
Vyjádření Lovable pro Wired dává nastavení za odpovědnost tvůrci, oprávněně. Platforma „dává tvůrcům nástroje k bezpečné tvorbě, ale konfigurace aplikace je nakonec odpovědností tvůrce“. Nastavení zveřejnění musíte změnit vy.
Vypiš všechny stránky, trasy API, stahování a exporty. U každého řekni:
- zda jde otevřít bez přihlášení
- zda vrací zákaznická, obchodní či cenová data
Označ všechny trasy vracející data nepřihlášenému požadavku. Zatím nic neměň; nejdřív chci seznam.
Test: Otevřete adresu na telefonu s mobilními daty mimo soukromé sítě v anonymním okně. Nesmí se načíst, nebo musí skončit na firemním přihlášení. Stejně prověřte všechny datové trasy. Žádná data nesmí být dostupná.
Každému obchodníkovi ukažte jen vlastní účty
Bez rolí každý vidí celý obchodní přehled, hodnoty i slevy a může před odchodem vyexportovat vše. Řešením jsou serverově ověřené role podle vlastníka záznamu CRM, platné i pro hledání a export.
Přidej přístup podle tří rolí, kontrolovaných serverem při každém požadavku. Skrytí tlačítek, nabídek či sloupců není kontrola.
- Správce, vlastník nástroje a obchodní provoz: všechny záznamy.
- Vedoucí: záznamy členů svého týmu.
- Obchodník či správce zákazníka: jen záznamy, kde jej pole vlastníka CRM uvádí jako vlastníka.
Identitu a roli ber z přihlášeného účtu, nikdy z hodnot měnitelných na stránce. Stejné pravidlo použij pro hledání, seznamy, exporty a odpovědi API. Zbytek odmítni odpovědí „přístup odepřen“ (403).
Po dokončení uveď kontrolu rolí pro každou stránku a trasu a označ nejistoty.
Poznámka: Skrytá nabídka či sloupec není kontrolou práv. Bez kontroly serveru stačí k datům stále jeden požadavek.
Názvy rolí i týmy si upravte. Některé týmy během porad o prognózách dovolují vedoucím vidět všechny regiony.
Test: Vytvořte testovacího obchodníka a hledejte účet z jiného území; nesmí být výsledek. Exportujte seznam a ověřte jen jeho účty. Opakujte jako testovací vedoucí s účtem mimo svůj tým.
Načítejte jen nezbytná zákaznická pole
Přehled obnovení potřebuje termíny, vlastníky a názvy účtů. Pokyn „všechna data účtu“ přinese i nákupy, platby a podporu. Méně polí znamená méně k úniku, méně míst pro výmaz a méně údajů pro externí služby.
Vypiš všechna pole v databázi, kódu, obrazovkách, exportech a API, která mohou držet osobní či obchodní data: jména, e-maily, telefony, adresy, firmy, pracovní pozice, nákupy, hodnotu účtu, platby, částky, slevy, skóre zájemců či zákazníků, podporu a jedinečné identifikátory.
U každého uveď obrazovku či funkci a nezbytnost pro hlavní účel. Nejistoty označ místo hádání.
Poté uprav dotazy CRM jen na tato pole: [vámi schválená pole]. Ostatní odstraň z uložené kopie, obrazovek a exportů a popiš přesné změny.
Práva či rozsahy integračních údajů jsou druhý zámek. Nečitelná data neuniknou chybou AI kódu. Šifrování uložených dat musí potvrdit IT; asistent čtoucí kód to spolehlivě nevidí.
Test: Exportujte jako správce a porovnejte sloupce se schváleným seznamem. Nesmí být nic navíc. Ověřte zmizení odstraněných polí na všech obrazovkách. Seznam ponechte pro další test.
Zjistěte, která zákaznická data odcházejí
Kalkulátor odchodů zákazníků posílající poznámky do AI API, pole do analytiky nebo spouštějící webhook kopíruje záznamy ven. Při platnosti GDPR je externí služba jednající za firmu zpracovatelem a potřebuje smlouvu, jak je uvedeno níže.
Prověř všechna externí volání: OpenAI, Anthropic či jiné AI API, CRM, e-mail, chat, analytiku a každý webhook.
U každého přesně uveď odesílaná zákaznická či obchodní pole v těle nebo adrese. Označ služby, které mohou ukládat, logovat či trénovat na datech. Uveď, co lze provozovat s méně poli nebo bez zákaznických dat.
Test: U každé přijímající služby otevřete seznam přijatých polí či vlastností, například uživatelské vlastnosti analytiky nebo mapování webhooku. Srovnejte se schváleným seznamem. Co je mimo něj, stále odchází. Není-li seznam dostupný, předložte název a podmínky zpracování pověřenci či vedoucímu ochrany soukromí.
Zaznamenávejte každý export a hromadné stažení
Tlačítko exportu pošle zákaznický seznam či ceník ven jedním kliknutím. Bez protokolu nikdo neví kdo a co. Záznam každé návštěvy panelu tento signál pohřbí. Evidujte exporty, hromadná zobrazení a výmazy.
Přidej protokol každého exportu, stažení, zobrazení více než [vámi zvolený počet] záznamů a smazání. Ukládej uživatele, akci, záznamy či segment, počet řádků a čas.
Nastav databázový účet aplikace k přidávání řádků protokolu, nikoli změně nebo mazání. Číst smí jen správci. Uveď databázová oprávnění i co se nepodařilo vynutit na této úrovni.
Neměnnost musí zajistit práva databázového účtu aplikace, který lze omezit jako jiné účty, ne slušné chování aplikace. Protokol je sám osobní údaj: ukazuje, kdo vzal čí záznamy. Čtení proto zůstává správcům.
Test: Exportujte malý seznam jako testovací obchodník a jako správce najděte řádek se správným počtem. Požádejte IT či AI s ukázaným výstupem o pokus smazat jej databázovým účtem aplikace. Musí nastat chyba oprávnění.
Při žádosti o výmaz nechte kopii sledovat CRM
Je-li CRM hlavním systémem, mažte nejdřív tam. Kopie nástroje, například cache, exporty na disku či skóre zákazníků, je druhé místo, kam smazání v CRM nedosáhne.
Zjevné řešení, tlačítko mažící vše o zákazníkovi jedním voláním, má vlastní riziko, pokud jej smí stisknout každý. Podle mě je lepší držet minimum, aby výmaz nemusel hledat tolik kopií.
Uprav aplikaci ke čtení z CRM podle potřeby a ukládání jen [nezbytných polí ze schváleného seznamu].
Vypiš všechna zbývající úložiště: tabulky, cache, exportované soubory, odvozená skóre a protokoly.
Přidej výmazový nástroj jen pro správce. Pro ID CRM ukáže všechna místa zákaznických dat v aplikaci. Po potvrzení správce odstraní vše včetně skóre a exportů. Eviduje pouze ID, čas, potvrzující osobu a vyčištěná místa. Ostatní dostanou „přístup odepřen“.
Výjimky, tedy co firma musí uchovat, určuje pověřenec či odpovědná osoba pro soukromí; pokyn je proto vynechává.
Test: Vytvořte testovací kontakt a nechte nástroj jej převzít včetně skóre či exportu, pokud je vytváří. Smažte v CRM, spusťte výmaz jako správce a ověřte všechna místa. Poté otevřete jako obchodník; očekávejte „přístup odepřen“.
Kde provozovat nástroj propojený s CRM
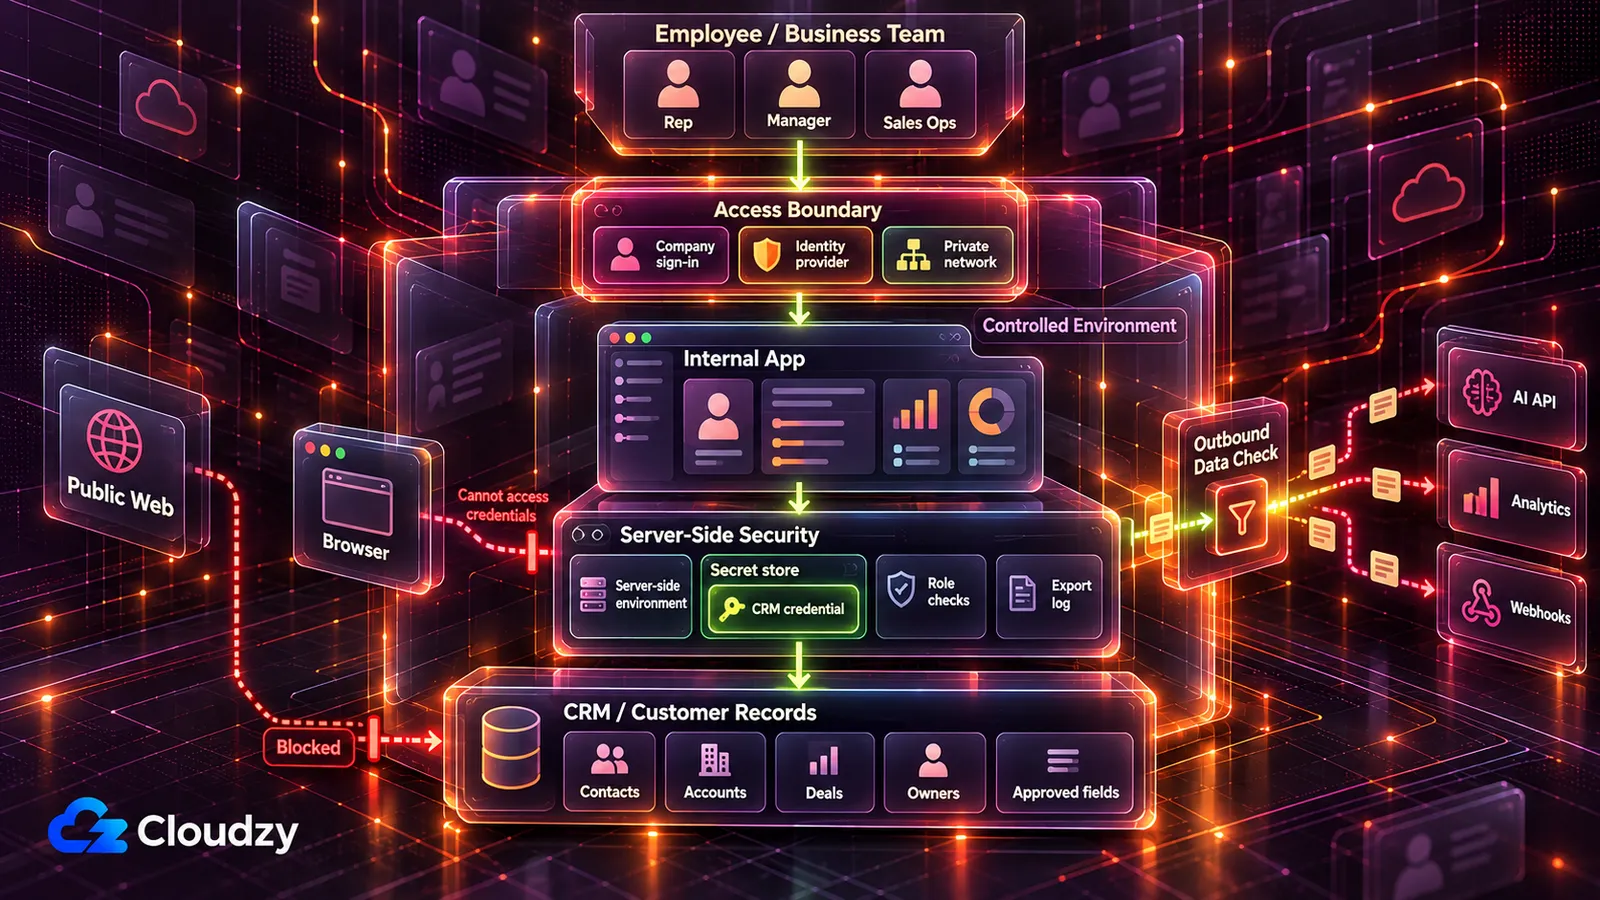
Umístění závisí na činnostech v CRM. Čtecí nástroj může běžet na týmovém serveru dostupném jen soukromou sítí či firemním přihlášením. Zapisující jde před použitím k IT či správci CRM.
| Co nástroj v CRM dělá | Kde běží | Kdo schvaluje před spuštěním |
|---|---|---|
| Používá vzorové či syntetické záznamy, vymyšlené s reálnou strukturou | Hosting AI nástroje pro tvorbu a ukázky | Zatím nikdo; reálné záznamy zůstávají mimo |
| Čte skutečné záznamy pro malý stálý tým | Týmový server dostupný jen soukromou sítí jako Tailscale nebo WireGuard | Správce CRM vydávající či schvalující údaje pouze pro čtení |
| Čte reálná data pro obchodníky na více místech či cestách | Tentýž server za firemním přihlášením přes poskytovatele identity jako Authentik či Keycloak | Správce CRM a IT pro napojení přihlášení |
| Zapisuje změny fází, vlastníků, polí a hromadné úpravy | Vytvořen a testován na sandboxu či testovacím CRM, prověřen před produkčním přístupem | IT nebo správce CRM před spuštěním |
| Rozhoduje o osobním úvěru, riziku či ceně životního nebo zdravotního pojištění nebo odvozuje emoce z obličeje či hlasu | Nikde před prověřením | IT a právníci, pověřenec či odpovědná osoba pro soukromí |
Vyvíjejte a testujte na vzorových datech, dokud nástroj neběží na týmovém serveru. Spravovaná platforma s přihlášením, tajnými údaji a logy je rozumná pro týmy, které ji již rozpočtují a prověřují dodavatele.
Soukromá síť znamená, že nástroj neodpovídá z veřejného internetu. Jednotné přihlášení používá existující firemní účet ověřený poskytovatelem identity. AI vytvořená přihlašovací stránka zůstává dostupná odkudkoli a závisí na kvalitě kódu.
Vibe Security Radar od Georgia Tech prohledává veřejné databáze zranitelností a označuje chyby spojené s podpisem AI nástrojů. V březnu 2026 jich napočítal 35, více než za celý rok 2025; mezi typy patří obejití ověřování. Jde o čísla z článku Georgia Tech z dubna 2026.
Výzkumník Hanqing Zhao řekl: „Když agent vytvoří něco bez ověřování, není to překlep. Je to návrhová chyba od začátku.“ Podle mě má být zámek před nástrojem, mimo kód napsaný AI.
Serverovou část předejte IT. Nástroj běží na VPS, pronajatém serveru plně ovládaném týmem, pod nástrojem jako Coolify či Dokploy. Ten spouští aplikaci z kódu a drží proměnné prostředí včetně klíče CRM.
Tailscale je rychlejší na zřízení, ale provozuje vlastní koordinační server. Headscale, open-source náhrada, dovoluje hostovat jej samostatně; WireGuard je plně vlastní hosting.
Pro firemní přihlášení Authentik vyhovuje většině malých interních prostředí. Keycloak je vhodný s existujícím adresářem. Reverzní proxy jako Caddy či Nginx Proxy Manager přidá HTTPS pro webový přístup. Jmenovaný člověk musí odpovídat za server i integrační údaje.
Ten stále potřebuje server. Náš Linux VPS poskytuje root; Coolify, Tailscale, WireGuard, Authentik a Keycloak se nasazují jedním kliknutím, aby IT mohlo věnovat čas testům. Lokality zahrnují Frankfurt a Amsterdam v EU, Londýn v Británii a několik měst USA. Předložte volbu lokality jako podklad pověřenci či osobě odpovědné za soukromí.
GDPR, CCPA a unijní akt o AI pro zákaznická data
Umístění serveru určuje polohu jeho kopie. Neurčuje úložiště externích služeb ani samo nezajišťuje soulad. V Británii odpovídá UK GDPR a dohled vykonává ICO.
GDPR: právní základ, zpracovatelé a výmaz
Pokud se GDPR vztahuje na firmu, kopie v nástroji je pokryta jako jiné zpracování osobních údajů „zcela nebo částečně automatizovanými prostředky“.
Každé užití osobních údajů potřebuje uznaný právní základ. Smlouva může platit při nezbytnosti pro smlouvu s dotčeným člověkem či jím vyžádané předsmluvní kroky. U CRM, zvlášť B2B kontaktů, může být vhodnější oprávněný zájem, vyvažovaný s právy osoby. Obojí je v článku 6.
Nástroj nově využívá už držená data; ověřte s pověřencem, soukromím či právníkem, zda jej dosavadní základ pokrývá.
Externí služba zpracovávající za firmu je pro tuto činnost zpracovatelem. AI API, analytika a hosting jím často jsou, roli však nechte jednotlivě potvrdit odpovědnou osobou či právníkem. Článek 28 vyžaduje „dostatečné záruky“ a smlouvu pro každé zpracování. Přineste seznam odchozích dat.
Platí-li právo na výmaz podle článku 17, zahrnuje každou firemní kopii i tu v nástroji. Proto musí kopie sledovat CRM.
CCPA: právo smazat zahrnuje kopii nástroje
Kalifornští spotřebitelé mohou žádat pokrytou firmu o výmaz získaných osobních informací včetně kopie nástroje a exportů. Výjimky jsou v Civil Code 1798.105(d) a 1798.145 podle stránky CCPA kalifornského generálního prokurátora.
CCPA také žádá písemné smlouvy s poskytovateli a smluvními partnery, omezující použití osobních informací. Firma dál řeší žádost s jejich pomocí, kde je povinná. Pokrytí firmy určují prahy ve FAQ.
Akt o AI: většina prodejních a podpůrných nástrojů není vysoce riziková
Hodnocení zájemců, obchodní prognózy, skóre zákazníků, kampaně a CRM automatizace nejsou mezi rizikovými účely přílohy III. Výjimky jsou úzké: AI hodnotící úvěruschopnost osoby, riziko či cenu životního a zdravotního pojištění a emoce z biometrických údajů.
Vysoké riziko je kategorie s nejtěžšími povinnostmi. K říjnu 2026 jsou pravidla přílohy III plánována od 2. prosince 2027. Transparentnost článku 50 už platí. Bod 5(b) přílohy III aktu o AI uvádí systémy k „hodnocení úvěruschopnosti fyzických osob či stanovení jejich úvěrového skóre, vyjma AI pro odhalování finančních podvodů“.
Bod 5(c) uvádí „hodnocení rizik a stanovování cen pro fyzické osoby u životního a zdravotního pojištění“. Takový nástroj může být vysoce rizikový a jde před spuštěním k IT a právníkům. Hodnocení výkonu vlastních obchodníků může spadat pod zaměstnání v 4(b), samostatnou věc pro HR a právníky.
Bod 1(c) uvádí rozpoznávání emocí, podle článku 3 „určování nebo odvozování emocí či úmyslů fyzických osob na základě biometrických údajů“. Nástroj podpory či volání odvozující náladu z hlasu nebo obličeje může být také rizikový a jde stejnou cestou k IT a právníkům.
Nařízení upravuje systémy AI. Běžný kód panelu se jím nestává jen proto, že jej napsala AI. Jde o to, zda samotný nasazený nástroj splňuje definici systému AI.
Nízké riziko neznamená žádná pravidla. Podle článku 50 musejí systémy „přímo komunikující s fyzickými osobami“ sdělit, že jde o AI, není-li to zjevné. Zákaznický chatbot stále musí říci, čím je.
Samostatně článek 4 již požaduje od poskytovatelů a nasazujících opatření k AI gramotnosti zaměstnanců i dalších osob jednajících jejich jménem.
Časté dotazy
Je bezpečné tvořit CRM nástroj s ChatGPT nebo Claude?
Tvorba na vzorových datech je méně riziková. Riziko začíná skutečnými údaji či zákaznickými daty a roste otevřením dalším lidem. Předtím přidělte omezené CRM údaje v prostředí serveru nebo trezoru, používané jen serverem. Zároveň nástroj skryjte za soukromou síť či firemní přihlášení. Do splnění obou podmínek používejte vzory.
Pokrývá GDPR interní panel, který zákazníci nikdy nevidí?
Platí-li GDPR pro firmu, interní panel s osobními údaji není výjimkou. Nařízení se týká zpracování, ne diváků. Osobní údaje jsou „veškeré informace o identifikované či identifikovatelné fyzické osobě“ podle článku 4. Pověřenec či právník posoudí použití a rozsah stávajícího právního základu.
Jsou hodnoty obchodů a slevy osobní údaje?
Většinou ne. Částky, prognózy a ceníky jsou firemní data chráněná rolemi a protokolem exportu. Mohou ale být osobní, týkají-li se určitelného člověka, například spotřebitelského nákupu či živnostníka, podle článku 4.
Které firmy pokrývá CCPA?
Ziskové firmy působící v Kalifornii a splňující alespoň jeden práh. California Privacy Protection Agency uvádí inflačně upravenou příjmovou hranici pro rok 2025 ve výši 26 625 000 dolarů. Stránka prokurátora přidává další dvě: nákup, prodej či sdílení informací alespoň 100 000 kalifornských obyvatel nebo domácností či nejméně 50 % ročních příjmů z prodeje nebo sdílení spotřebitelských informací. Pověřenec či právník potvrdí, zda spadáte dovnitř.



Diskuse
Komentáře
Přihlaste se a zapojte se do diskuse.