
Bezpečnostní firma RedAccess hledala aplikace vytvořené nástroji pro programování s AI a zveřejněné na vlastním hostingu těchto nástrojů. Našla jich více než 5 000 s prakticky nulovým zabezpečením či autentizací. Mezi snímky obrazovky, které sdílela s Wired, bylo něco, co vypadalo jako rozdělení pracovních úkolů v nemocnici, včetně osobních údajů lékařů.
Nástroje pro programování s AI usnadnily tvorbu aplikací. K odhalení dat v aplikacích vytvořených pomocí AI pro HR týmy dochází později, když se evidence dovolených nebo formulář hodnocení pohovorů spustí stejně jako při ukázce: veřejný odkaz, jeden administrátorský účet a za ním celá tabulka zaměstnanců.
Stručně
- Nástroj, který pomáhá rozhodovat o přijetí či povýšení lidí nebo o jejich hodnocení, může podle aktu EU o AI patřit mezi vysoce rizikové. Než někoho ohodnotí, musí jej posoudit IT a právní oddělení nebo DPO.
- Záznamy zaměstnanců nikdy nepatří na vlastní hosting nástroje pro programování s AI. Výchozí volbou je server pod kontrolou týmu, dostupný pouze v soukromé síti; jakmile potřebují přístup vedoucí nebo všichni zaměstnanci, přidá se před aplikaci firemní přihlašování.
- Opravy se provádějí stejným AI nástrojem, který aplikaci vytvořil: omezte čtená pole, poskytněte HR administrátorům, vedoucím a zaměstnancům různá zobrazení, přesuňte přihlašovací údaje mimo kód, omezte data odesílaná ven, zaznamenávejte, kdo otevírá jaký záznam, a vyřizujte žádosti o výmaz s ohledem na povinné uchovávání. Každou opravu potvrzuje kontrola, kterou provedete sami, nikoli zpráva AI.
- Přístup k nástroji má skončit v den ukončení pracovního poměru, odpovídat za něj má konkrétní člověk a samotná volba umístění serveru nezajišťuje soulad s předpisy.
Chyby při nasazení, které odhalují údaje zaměstnanců
HR nástroj vytvořený pomocí AI odhaluje údaje zaměstnanců každému, kdo najde jeho odkaz, má přihlašovací údaj vložený do chatu nebo kódu, kolegům otevírajícím cizí záznamy, externím službám, kterým odesílá data, i lidem, kteří odešli, a to bez záznamu o tom, kdo data prohlížel. Čtení celé tabulky zaměstnanců rozšiřuje každou z těchto cest.
| Chyba | Co odhaluje | Náprava | Kde se napravuje |
|---|---|---|---|
| Zveřejnění na vlastním hostingu AI nástroje s veřejným odkazem | Poznámky o úpravách pracovních podmínek a zdravotním volnu v evidenci dovolených, čitelné pro každého s URL | Přesunout na server pod kontrolou týmu v soukromé síti | Místo provozu |
| Vložení hesla databáze nebo API tokenu HRIS či mzdového systému do chatu nebo kódu | Kdokoli s historií chatu nebo repozitářem se dostane do HR systému, včetně SSN a národních identifikačních čísel | Vyměnit přihlašovací údaj a uchovávat jej mimo kód | Přihlašovací údaje |
| Čtení celé tabulky zaměstnanců, když nástroj potřeboval tři sloupce | SSN, mzda, imigrační status a oprávnění k práci uvnitř nástroje určeného k zobrazování zůstatků dovolené | Databázový účet s přístupem pouze k polím potřebným pro nástroj | Pole |
| Každý přihlášený vidí všechny záznamy | Vedoucí vidí mzdy svých kolegů; hodnocení výkonu je dostupné celé firmě | Tři role kontrolované na serveru | Role |
| Odesílání údajů uchazečů externím službám | Osobní údaje uchazečů v náboru (životopisy, poznámky z pohovorů) zkopírované do AI API nebo analytického skriptu | Prověřit data opouštějící nástroj a omezit je | Odchozí data |
| Přístup přetrvávající po skončení pracovního poměru | Účet bývalého zaměstnance nebo vlastní administrátorský účet tvůrce stále otevírá záznamy všech zaměstnanců | Firemní přihlašování a zrušení relací, aby odchod uzavřel přístup | Odebírání přístupu při odchodu |
| Chybějící záznam o tom, kdo co otevřel nebo odstranil | Nikdo nepozná, kdo prohlížel soubor o úpravách pracovních podmínek, a žádost o výmaz nelze bezpečně vyřídit | Auditní záznam umožňující pouze přidávání a nástroj výmazu respektující povinné uchovávání | Auditní záznam a výmaz |
Právě první chybu RedAccess našla ve velkém. Ve zprávě Wired o zjištěních RedAccess tři ze čtyř společností nabízejících programování s AI zpochybnily tvrzení výzkumníků (čtvrtá neodpověděla), ale nepopřely, že nalezené aplikace vytvořené pomocí vibe codingu zůstaly otevřené. Vnímám to jako problém konfigurace a vynechanou kontrolu.
Ověřte, zda nástroj pomáhá rozhodovat o přijetí, povýšení nebo hodnocení lidí
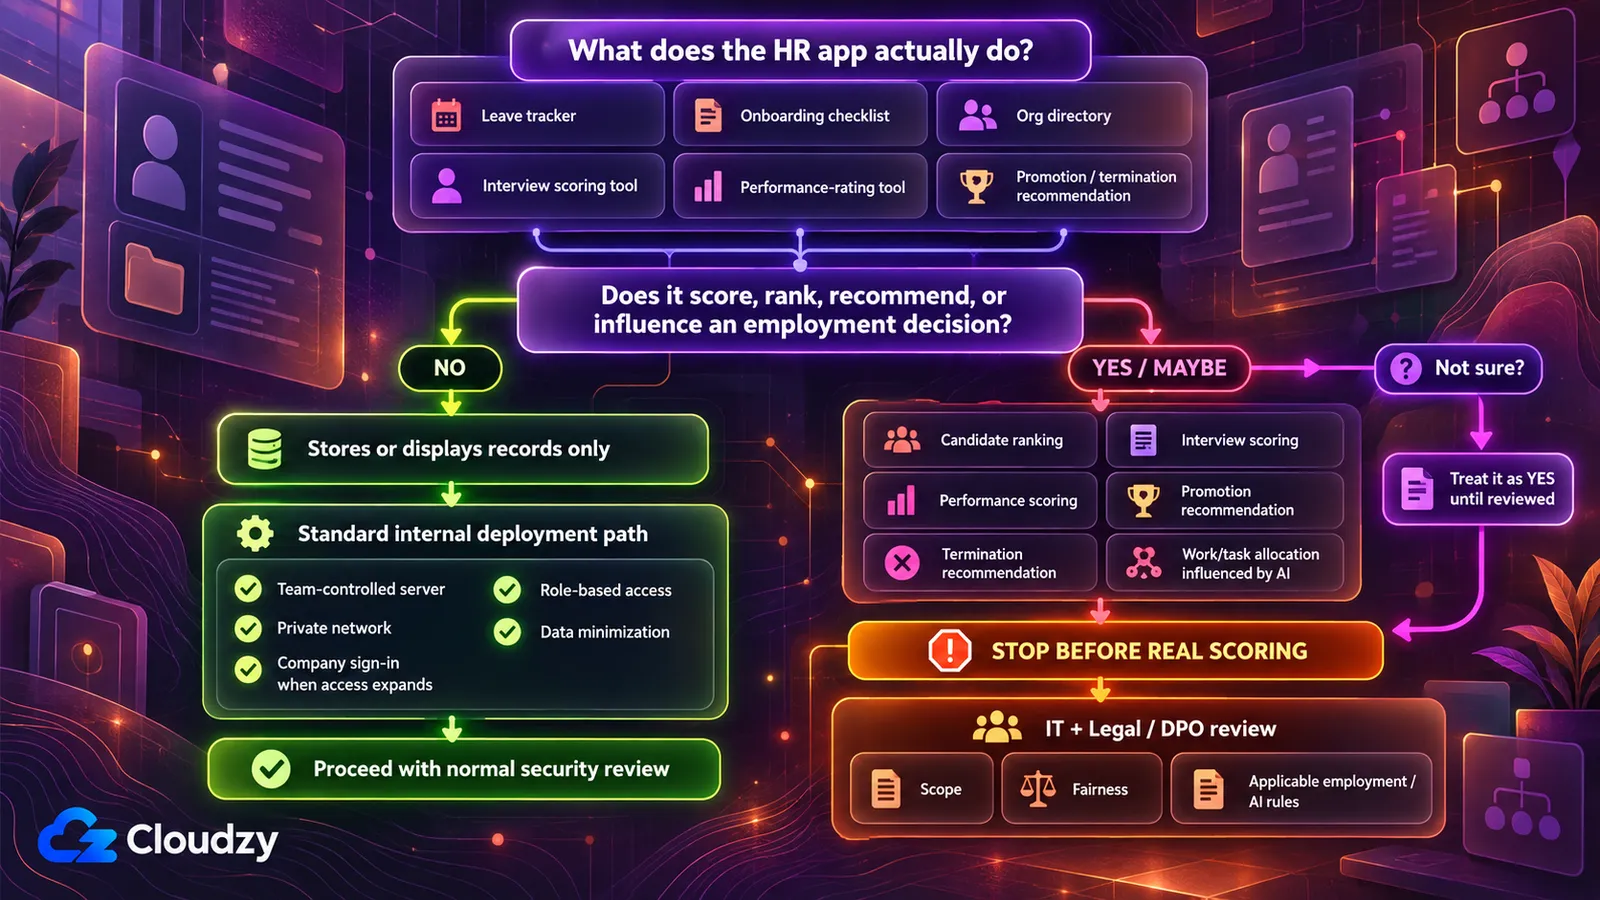
Samotné vytvoření nástrojem pro programování s AI nečiní z HR nástroje vysoce rizikový systém podle aktu EU o AI. Rozhodující je jeho funkce. Příloha III aktu EU o AI uvádí AI systémy používané k náboru nebo výběru lidí a k rozhodování o povýšení, ukončení pracovního poměru, přidělování úkolů či sledování a hodnocení výkonu.
Než tedy rozhodnete, kde nástroj poběží, položte jednu otázku: rozhoduje nebo ovlivňuje rozhodnutí o přijetí, povýšení, propuštění, přidělení práce či hodnocení výkonu lidí?
Evidence dovolených, seznam úkolů při nástupu nebo organizační adresář ukládají a zobrazují záznamy, takže odpověď je „ne“. Formulář hodnocení pohovorů, který řadí uchazeče, nebo nástroj hodnocení výkonu, který lidem přiděluje skóre (zvlášť pokud skóruje AI model), mohou patřit k odpovědi „ano“. Pokud nedokážu určit, kam nástroj patří, považuji odpověď za ano a nechám IT a právníky, aby mi případně řekli opak.
Akt se neomezuje na firmy v EU: článek 2 zahrnuje poskytovatele a zavádějící subjekty mimo EU, pokud se výstup jejich AI systému používá v EU. Podle článku 113 v pozměněném znění platí povinnosti pro vysoce rizikové systémy z přílohy III od 2. prosince 2027. Zahrnují systém řízení rizik, správu dat, technickou dokumentaci, vedení záznamů, transparentnost vůči zavádějícím subjektům a lidský dohled (články 9 až 14); jejich posouzení patří IT a právníkům.
Pokud odpovíte ano, zastavte se dříve, než nástroj ohodnotí jediného skutečného uchazeče nebo zaměstnance. Předložte jej IT a osobě odpovědné za právní záležitosti nebo ochranu údajů (DPO, pokud jej máte). Tato kontrola neurčuje, zda konkrétní nástroj spadá do působnosti zákona; říká, kdo to má rozhodnout. Automatizovaná rozhodnutí o náboru regulují i některé státy USA; tato pravidla jsou v tabulce níže.
Posouzení můžete předem připravit. Požádal bych AI nástroj, aby své hodnocení zpochybnil, nikoli obhajoval:
Tato aplikace hodnotí nebo řadí uchazeče o práci či zaměstnance. Uveď všechna datová pole a každý výpočetní krok vstupující do skóre nebo pořadí. U každého řekni, zda by mohl přímo či nepřímo odrážet chráněnou charakteristiku: věk, rasu, pohlaví, státní příslušnost, etnický původ, zdravotní postižení, těhotenství, náboženství nebo sexuální orientaci. Pokud si nejsi jistý, řekni to místo hádání. Pak upozorni na vše, na co jsem se ohledně spravedlnosti hodnocení nezeptal, ale měl bych.
Kontrola: odpověď berte jako výchozí seznam pro lidi posuzující nástroj, nikoli jako verdikt, a předejte ji spolu s nástrojem. Spuštění tohoto promptu není auditem předpojatosti a nesplňuje žádný právní požadavek.
Kde má HR nástroj běžet
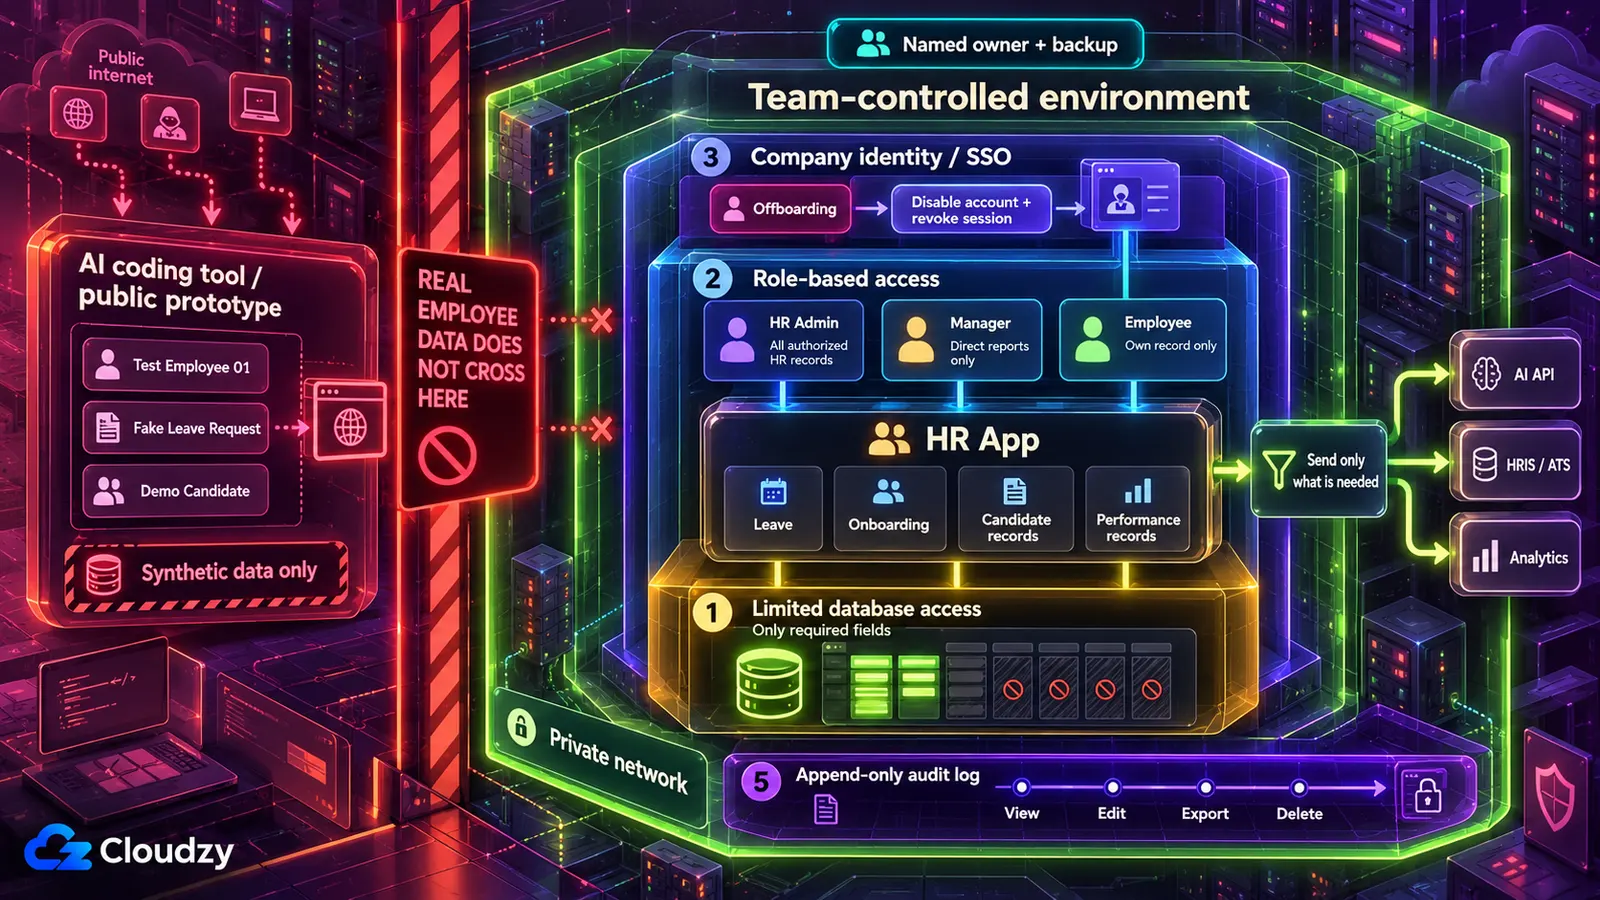
Záznamy zaměstnanců neumisťujte na vlastní hosting AI nástroje. U nástroje používaného pouze HR týmem je výchozí volbou server pod kontrolou týmu dostupný jen v soukromé síti; když jej potřebují vedoucí či zaměstnanci, přidá se před něj firemní přihlašování. Nástroj, který neprošel kontrolou rozhodování o náboru nebo jehož server nemá odpovědnou osobu, patří IT.
Zveřejnění na vlastním hostingu nástroje pro programování s AI umístí aplikaci na adresu v doméně dodavatele. Pokud není nastavena soukromá viditelnost, dosáhne na ni kdokoli, kdo adresu najde. RedAccess takto odhalila tisíce aplikací pomocí běžného vyhledávání Google a Bing zaměřeného na tyto domény. Soukromá síť funguje opačně: nástroj odpovídá pouze zařízením, která se do ní připojila. Firemní přihlašování (jednotné přihlášení) znamená, že kolegové otevřou nástroj pomocí svého stávajícího firemního účtu, který ověří poskytovatel identity, tedy služba spravující tyto účty.
| Místo provozu | Vhodné, když | Nevhodné, když |
|---|---|---|
| Vlastní hosting AI nástroje | Tvorba a testování s fiktivními záznamy zaměstnanců | Vloží se jakýkoli skutečný záznam |
| Server pod kontrolou týmu dostupný pouze v soukromé síti | Nástroje pouze pro HR tým: správa dovolených, sledování nástupu, plánování počtu zaměstnanců | Za server nemůže nikdo odpovídat |
| Stejný server s firemním přihlašováním před aplikací | Přístup potřebují vedoucí nebo všichni zaměstnanci | Za server nemůže nikdo odpovídat nebo není firemní systém identit, ke kterému jej připojit |
| Spravovaná platforma nasazení | Větší organizace, které již mají rozpočet na dodavatele platforem a jejich prověřování | Malý HR tým na to nemá rozpočtovou položku |
| IT nebo interní vývoj | Nástroj neprošel kontrolou rozhodování o náboru, IT má kapacitu nebo za server nemůže nikdo odpovídat | Nikdy není špatnou volbou, jen někdy není k dispozici |
Dokud nástroj neběží na vlastním serveru týmu, vyvíjejte a testujte jej se syntetickými daty: vymyšlenými jmény, mzdami a termíny dovolené podobnými skutečným. Bezplatný tunel z notebooku na veřejnou adresu je veřejný stejně jako hosting dodavatele, takže také patří jen do fáze ukázek.
Proč soukromá síť a ne přihlašovací stránka, kterou aplikace již má? Soukromá síť znamená, že nástroj zvenčí vůbec neodpovídá, takže jej nikdo zvenčí nemůže načíst, zkoumat ani hádat hesla. Přihlašovací stránka napsaná AI nástrojem sama nestačí. Je dostupná každému a její odolnost závisí na vygenerovaném kódu za ní. Zpráva Veracode o zabezpečení kódu GenAI za rok 2025 zjistila, že 45% testovaných ukázek kódu z více než 100 modelů neprošlo bezpečnostními testy kvůli zranitelnosti OWASP Top 10 (ze široce používaného seznamu nejzávažnějších bezpečnostních rizik webových aplikací). Proto raději postavím zámek před aplikaci, než abych spoléhal na ten, který napsala AI.
Při předání do provozu běží nástroj na VPS (pronajatém serveru plně pod kontrolou týmu) pod nástrojem nasazení, například Coolify nebo Dokku, který spouští aplikaci z jejího kódu; Coolify navíc umožňuje vrátit nepovedenou aktualizaci na předchozí verzi z přehledového panelu. Výběr mezi Coolify a Dokku závisí především na počtu aplikací na serveru a na tom, zda IT podpora preferuje přehledový panel. Soukromou síť zajistí Tailscale nebo WireGuard. Tailscale je rychlejší na zprovoznění, ale jeho koordinační službu provozuje Tailscale, zatímco WireGuard je plně na vlastním hostingu. Firemní přihlašování zajistí poskytovatel identity, například Authentik nebo Keycloak. Reverzní proxy, například Caddy či Nginx Proxy Manager, přidá HTTPS tam, kde přihlášení směřuje do internetu. Tuto část předejte IT podpoře spolu s kontrolním seznamem na konci.
Opravy jako prompty pro váš AI nástroj
Většina práce na bezpečném nasazení HR aplikace vytvořené pomocí AI probíhá přes nástroj, který ji vytvořil, ale jen na požádání. Jak řekl bezpečnostní výzkumník Joel Margolis magazínu Wired, nástroje pro programování s AI „dělají, co po nich žádáte. A pokud je nepožádáte, aby to udělaly bezpečně, nebudou se o to samy zvlášť snažit.“
Každý prompt níže berte jako výchozí bod a upravte názvy polí i role podle svého nástroje. AI nástroj vnímám jako vývojáře a sebe jako kontrolora, takže jeho zpráva o dokončené změně je návrh. Důkazem je kontrola pod každým promptem a žádná z těchto kontrol nevyžaduje čtení kódu. Pokud kontrola selže, oprava se vrací AI nástroji a poučení se zapíše do souboru pravidel pro váš AI nástroj, aby z něj vycházela další relace. Každý prompt také žádá nástroj, aby označil nejistoty; asistent přiznávající mezery je užitečnější než ten, který zní jistě. Používejte je s kódem a fiktivními záznamy, nikdy se skutečnými záznamy nebo hesly vloženými do chatu.
Najděte zaměstnanecká pole používaná nástrojem a ostatní znepřístupněte
Nemůžete znepřístupnit pole, o němž nevíte, že jej nástroj obsahuje, proto první prompt provádí audit:
Projdi databázi, kód, obrazovky a exporty aplikace. Uveď všechna pole, která mohou obsahovat osobní údaje zaměstnance nebo uchazeče: jména, identifikátory zaměstnanců, SSN či národní identifikační čísla, daňová čísla, data narození, adresy bydliště, zdravotní informace, status zdravotního postižení, záznamy o úpravách pracovních podmínek, imigrační doklady či oprávnění k práci, mzdy, bonusy, majetkovou účast jako odměnu, hodnocení výkonu a disciplinární poznámky. U každého pole řekni, která obrazovka nebo funkce jej používá a zda jej potřebuje hlavní účel aplikace. Pokud to nedokážeš určit, označ nejistotu místo hádání.
Kontrola: otevřete hlavní obrazovky a exporty nástroje a ověřte, že seznam obsahuje každé viditelné pole osobních údajů. Viditelné pole, které seznam nezmiňuje, znamená, že audit něco přehlédl, takže požádejte znovu.
Druhý prompt odebírá to, co nástroj nepotřebuje. Opírá se o databázový účet (účet, kterým aplikace komunikuje se svou databází), jehož přístup lze omezit na konkrétní pole.
Změň aplikaci tak, aby četla jen tato pole: [uveďte pole potřebná pro nástroj]. Odstraň všechna ostatní pole osobních údajů z kopie dat aplikace, kódu, každé obrazovky i každého exportu. Pak vytvoř samostatný databázový účet pro aplikaci, který může číst jen tato pole a měnit jen data zapisovaná samotným nástrojem, například žádosti o dovolenou. Přepni aplikaci na tento účet. Přesně popiš změny soubor po souboru a řekni, co se nepodařilo provést.
Pouhá úprava obrazovek nestačí. Pokud databázový účet aplikace nemůže číst sloupec mzdy, nemůže jej ukázat ani chyba jinde v kódu napsaném AI. Zda jsou uložená data šifrovaná, je otázka pro IT, protože to patří do nastavení serveru a disku, které asistent čtoucí kód nedokáže spolehlivě zjistit.
Kontrola: přihlaste se jako běžný uživatel a otevřete každou obrazovku a každý export; odstraněná pole se nesmějí nikde objevit. Pak požádejte IT podporu spravující server (nebo AI nástroj s výsledkem zobrazeným vám), aby přes databázový účet aplikace vyžádala odstraněné pole. Chyba odmítnutí oprávnění nebo neexistujícího pole znamená úspěch. Chyba připojení, syntaxe či jiná nesouvisející chyba ne. Prázdný sloupec nebo skutečná hodnota znamená neúspěch. Seznam z auditu uschovejte, protože jej používá nástroj výmazu.
Dejte HR administrátorům, vedoucím a zaměstnancům různá zobrazení
Tady údaje zaměstnanců unikají uvnitř firmy ke kolegovi, který otevře mzdu jiného kolegy nebo poznámku o úpravách pracovních podmínek člena týmu. Řeší to řízení přístupu podle rolí a prompt níže upřesňuje, kde má kontrola probíhat:
Přidej řízení přístupu podle tří rolí kontrolovaných na serveru při každém požadavku, nikoli jen skrýváním tlačítek nebo odkazů na stránce.
- HR administrátor: může číst a upravovat všechny záznamy zaměstnanců.
- Vedoucí: může číst pouze záznamy svých přímých podřízených a nikdy nevidí pole mzdy, zdravotních údajů, úprav pracovních podmínek, disciplinárních údajů ani imigračních údajů.
- Zaměstnanec: může číst pouze vlastní záznam.
Vše ostatní odmítej odpovědí „přístup odepřen“ (403). Roli každého uživatele získávej z jeho přihlášeného účtu, nikdy z něčeho, co může uživatel napsat nebo změnit na stránce či v adresním řádku. Uveď všechna místa, kam jsi přidal kontrolu, a označ stránky či exporty, u nichž si nejsi jistý pokrytím.
Některé firmy dovolují vedoucím vidět mzdu při revizi odměňování; pokud vaše také, upravte řádek vedoucího.
Kontrola: vytvořte testovacího vedoucího a zaměstnance. Jako vedoucí otevřete záznam přímého podřízeného, zkopírujte adresu, změňte číslo záznamu na osobu mimo tým a načtěte ji: musíte dostat „přístup odepřen“. Opakujte jako zaměstnanec s číslem záznamu kolegy. Pak ověřte, že zobrazení vedoucího nikdy neukazuje pole mzdy, úprav pracovních podmínek ani imigračních údajů.
Odstraňte přihlašovací údaje z kódu a chatu
Heslo databáze nebo API token HRIS či mzdového systému (dlouhý klíč, kterým se jeden systém přihlašuje do jiného) lze odstranit z aktuálního kódu, ale může zůstat v dříve uložených verzích projektu, proto prompt řeší i historii. Proměnná prostředí napraví část v kódu. Je to hodnota, kterou server předá aplikaci při spuštění, takže kód na ni odkazuje názvem, aniž by ji obsahoval.
Najdi všechna hesla, API klíče, přístupové tokeny a databázové připojovací řetězce v projektu, včetně údajů pro naše HRIS, mzdové a e-mailové systémy. Každý v kódu nahraď proměnnou prostředí a dej mi seznam jejich názvů. Ověř, že soubory se skutečnými hodnotami, například .env, jsou vyloučeny z repozitáře kódu. Pak uveď všechna místa, kde stará hodnota stále existuje v historii projektu, abych věděl, které přihlašovací údaje vyměnit.
Nejdůležitější krok prompt provést nemůže. V administrační konzoli HRIS nebo databáze vystavte nový přihlašovací údaj za každý, který se kdy objevil v chatu nebo repozitáři, a starý deaktivujte.
Vlastní kopie těchto hesel pro tým patří do správce hesel, například na vlastní server Vaultwarden (která možnost vyhovuje týmu je samostatné rozhodnutí). Uchovává přihlašovací údaje pro lidi a nepředává je běžící aplikaci, která získává hodnoty z nástroje nasazení. Pro tajné údaje čtené přímo běžící aplikací je HashiCorp Vault složitější možností s centrálními pravidly a rotací pro týmy, které je potřebují.
Kontrola: požádejte AI nástroj o vyhledání starých hodnot v aktuálních souborech a přečtěte zobrazené výsledky, nikoli jejich shrnutí. Aktuální soubory nesmějí obsahovat žádné shody. Shody v historii jsou očekávané a nemusí se čistit; tvoří seznam přihlašovacích údajů k výměně. Důkaz, že každý přestal fungovat, najdete v administrační konzoli HRIS nebo databáze: všechny staré údaje jsou označeny jako zrušené nebo IT potvrdí, že je systém odmítá.
Zjistěte, které údaje zaměstnanců opouštějí nástroj
Jakmile volání odešle poznámky z pohovoru uchazeče externí službě, výmaz záznamu ve vašem nástroji nezasáhne kopii, kterou si služba může ponechat. Řešením je tedy odesílat méně dat už od začátku.
Prověř všechna externí volání aplikace: do OpenAI, Anthropic nebo jiného AI API, do HR systému jako HRIS či ATS, do analytických nástrojů nebo nástrojů sledování chyb a do každého webhooku. U každého volání přesně uveď, která pole zaměstnanců nebo uchazečů odesílá. Označ služby, které mohou přijatá data ukládat či zapisovat do logu, a řekni, která volání by fungovala s méně daty. Označ vše, čím si nejsi jistý.
Kontrola: vytvořte fiktivního zaměstnance nebo uchazeče s výrazným vymyšleným jménem a použijte každou funkci s externím voláním (vygenerujte shrnutí pohovoru, spusťte webhook, otevřete stránku načítající analytický skript). Otevřete vlastní přehled každé externí služby, například analytického nástroje, sledování chyb, záznamu přijatých webhooků v ATS či záznamu využití poskytovatele AI, pokud ukazuje požadavky, a vyhledejte jméno. Má se objevit jen tam, kde jej volání potřebuje. Pokud je jinde, vraťte volání AI nástroji s menším objemem dat a kontrolu zopakujte. Některé přehledy neukazují přijatá data. U nich a u každé služby, která musí dál přijímat údaje zaměstnanců, předejte podmínky uchovávání dat osobě, která ve firmě podepisuje smlouvy s dodavateli.
Zaznamenávejte, kdo otevřel který záznam zaměstnance
Zaměstnanec se ptá, kdo minulý kvartál exportoval mzdovou tabulku. Bez auditního záznamu (průběžného záznamu, kdo udělal co s jakým záznamem) nikdo neodpoví.
Přidej auditní záznam. Pokaždé, když uživatel zobrazí, upraví, exportuje nebo odstraní záznam zaměstnance, přidej řádek s ID uživatele, ID záznamu zaměstnance, akcí, změněnými poli a časem. Nastav databázi tak, aby databázový účet aplikace mohl do tohoto logu přidávat řádky, ale nemohl je upravovat či mazat. Číst log v aplikaci mohou pouze HR administrátoři. Řekni, jak a kde je vynuceno pravidlo zákazu úprav a mazání.
Režim „pouze přidávání“ musí vycházet z oprávnění databázového účtu, nikoli ze slibu aplikace, že se bude chovat správně. Log je sám osobním údajem, protože ukazuje, kdo prohlížel čí záznamy, a proto jej čtou jen HR administrátoři.
Kontrola: jako HR administrátor otevřete záznam, pak zobrazte log a ověřte, že v něm událost je. Nechte IT nebo AI nástroj (s výsledkem zobrazeným vám) zkusit smazat řádek logu pomocí databázového účtu aplikace; musíte vidět samotnou chybu oprávnění.
Vyřizujte žádosti o výmaz bez porušení pravidel uchovávání
Co se stane, když zaměstnanec požádá o výmaz a některé jeho záznamy jsou mzdové dokumenty, které firma musí uchovat? Zřejmý prompt („smaž všechny osobní údaje tohoto zaměstnance ve všech tabulkách“) je přesto smaže, což poruší dvě věci. Zaměstnavatelé často musejí uchovávat některé záznamy, běžně mzdové, daňové a doklady o oprávnění k práci, a právo na výmaz podle GDPR se neuplatní v rozsahu, v němž je zpracování nutné ke splnění právní povinnosti nebo pro právní nároky (článek 17(3)(b) a (e)). Tlačítko pro smazání všeho je také nebezpečná funkce, kterou není vhodné nechávat dostupnou. Bezpečnější varianta odděluje „smazat na žádost“ od záznamů s povinným uchováváním, tedy těch, které firma musí uchovat bez ohledu na žádost, a před jakýmkoli výmazem ukáže svůj plán:
Vytvoř nástroj pro žádosti o výmaz, který mohou otevřít jen HR administrátoři. Po zadání ID zaměstnance nejprve ukáže všechny tabulky a pole obsahující jeho údaje, seskupené podle kategorií z auditu polí. Každá kategorie má nastavení uchovávání, které nastaví HR administrátor: „smazat na žádost“ nebo „uchovat: povinné uchovávání“. Po potvrzení HR administrátorem nástroj smaže pouze kategorie nastavené na „smazat na žádost“. Do logu zapíše pouze ID zaměstnance, čas, kdo potvrdil, a které kategorie byly smazány či ponechány, žádné další údaje o osobě. Každý, kdo není HR administrátor, dostane „přístup odepřen“.
Nastavení uchovávání určuje osoba odpovědná za dodržování předpisů nebo DPO, nikoli AI nástroj či odhad tvůrce. Upozorněte je, že auditní log ponechává ID zaměstnance po výmazu, aby rozhodli, jak dlouho má identifikátor zůstat. Zálohy a kopie u externích služeb potřebují vlastní proces uchovávání nebo výmazu.
Kontrola: vytvořte testovacího zaměstnance se záznamy ve dvou kategoriích, jednou nastavenou na „smazat na žádost“ a druhou na povinné uchovávání. Spusťte nástroj jako HR administrátor a ověřte, že zmizela pouze první kategorie. Pak otevřete nástroj účtem vedoucího a očekávejte „přístup odepřen“.
Pracovněprávní pravidla k projednání s DPO nebo osobou odpovědnou za dodržování předpisů
Pracovněprávní pravidla vztahující se na HR nástroj se odvíjejí od jeho funkcí a od toho, čí data uchovává, nikoli od způsobu vytvoření. Toto je seznam pravidel k projednání s DPO nebo osobou odpovědnou za dodržování předpisů, nikoli právní poradenství, a neurčuje, zda se na vás některé vztahuje.
Evidence dovolených s poznámkami o úpravách pracovních podmínek zaměstnanců v Německu a Kalifornii podléhá jiným pravidlům než plánovač počtu zaměstnanců obsahující pouze názvy pozic. Otázka aktu EU o AI patří do kontroly rozhodování o náboru.
| Pokud nástroj… | Pravidlo k projednání | Oficiální zdroj |
|---|---|---|
| Používá automatické skórování nebo řazení při rozhodování o náboru či povýšení lidí v Coloradu | Colorado SB 26-189 pokrývá technologie automatizovaného rozhodování používané při rozhodnutích se závažnými dopady, včetně zaměstnání, s povinnostmi od 1. ledna 2027 | Colorado SB 26-189 |
| Používá automatické skórování nebo řazení při rozhodování o náboru či povýšení lidí v Kalifornii | Kalifornská pravidla pro technologie automatizovaného rozhodování (ADMT) nabyla účinnosti 1. ledna 2026, ale firmy používající ADMT k významným rozhodnutím musejí plnit požadavky specifické pro ADMT od 1. ledna 2027 | Pravidla CPPA pro ADMT |
| Používá AI při náboru, přijímání, povyšování, kázeňských opatřeních, propouštění nebo jiných rozhodnutích o zaměstnání v Illinois | Illinois HB 3773 od 1. ledna 2026 změnil Illinois Human Rights Act: zaměstnavatelé nesmějí používat AI způsobem, který diskriminuje chráněné skupiny, ani používat poštovní směrovací čísla jako jejich zástupný ukazatel, a musí zaměstnance informovat, když AI pro tato rozhodnutí používají | Illinois Public Act 103-0804 |
| Uchovává zdravotní údaje, údaje o postižení nebo úpravách pracovních podmínek lidí v EU | Článek 9 GDPR: zdravotní údaje jsou zvláštní kategorií a jejich zpracování je zakázáno, pokud neplatí výjimka, včetně zpracování nutného pro pracovněprávní povinnosti (článek 9(2)(b)) | Článek 9 GDPR |
| Uchovává jakékoli osobní údaje zaměstnanců nebo uchazečů v EU | Článek 6 GDPR: každé použití vyžaduje právní základ, například smlouvu nebo právní povinnost | Článek 6 GDPR |
| Uchovává údaje zaměstnanců ve Spojeném království | UK GDPR a pokyny ICO k informacím o zaměstnání | Pokyny ICO k zaměstnání |
| Uchovává údaje zaměstnanců nebo uchazečů o práci v Kalifornii | CCPA/CPRA: pokud je organizace podnikem podléhajícím CCPA, výjimka pro údaje zaměstnanců a uchazečů skončila 1. ledna 2023, takže osobní údaje související se zaměstnáním obecně spadají do působnosti | Stránka kalifornského ministerstva spravedlnosti k CCPA |
Umístění serveru určuje, kde záznamy fyzicky leží; samo o sobě nesplňuje žádné uvedené pravidlo. U zaměstnanců mimo tyto oblasti začněte u příslušného národního, státního či místního regulátora soukromí nebo pracovního práva, případně u osoby odpovědné za právní záležitosti či dodržování předpisů.
Přístup končí se skončením pracovního poměru
Když se poslední den vypne firemní účet odcházejícího zaměstnance, uzavře se e-mail, kalendář i soubory jedním krokem. Stejným krokem by se měl uzavřít HR nástroj; s firemním přihlašováním to jde, pokud odchod zároveň zruší aktivní relace. Každý nástroj bez firemního přihlašování patří jako samostatný řádek na kontrolní seznam odchodu, aby někdo odstranil účet ručně.
I tvůrce jednou odejde. Když člověk, který nástroj vytvořil, odejde nebo změní roli, odpovědnost přejde na konkrétního nástupce, který se může přihlásit jako administrátor a ví, kde je server, a vlastní administrátorský účet tvůrce se uzavře. Nástupce bych určil před spuštěním, protože výpovědní lhůta není vhodná doba na jeho hledání.
Podle stanoveného harmonogramu kontrolujte, kdo má jednotlivé role a zda se nástroj ještě používá. Pokud je třeba rozšířit přístup, rozšiřujte jej po jedné úrovni (HR tým, potom vedoucí, potom všichni zaměstnanci) a na každé úrovni zopakujte test adresního řádku. Jakmile se nástroj přestane používat, vyřaďte jej: vypněte databázový účet a přihlašovací údaje, smažte data podle nastavení uchovávání v nástroji výmazu, zastavte jej a odeberte ze soukromé sítě nebo přihlašovacího systému.
Určený nástupce přebírá server, který někdo musel zprovoznit, s nástrojem nasazení, soukromou sítí a při širším přístupu s firemním přihlašováním. Náš Linux VPS poskytuje root přístup a Coolify, Tailscale i Authentik se nasazují jako aplikace na jedno kliknutí, takže IT podpora může věnovat čas kontrolám. Lokality zahrnují Frankfurt a Amsterdam v EU, Londýn ve Spojeném království a několik měst USA. Tím se určuje země umístění serveru: podklad pro rozhovor s DPO, nikoli jeho náhrada.
Kontrolní seznam před spuštěním
Před vložením záznamů zaměstnanců je každá položka níže buď hotová, nebo není hotová; tento seznam předejte tomu, kdo nastavuje server.
- Otázka rozhodování o náboru je zodpovězena a každé „ano“ bylo předáno IT a právníkům.
- Nástroj běží na serveru pod kontrolou týmu, nikoli na hostingu AI nástroje.
- Je dostupný pouze v soukromé síti nebo přes firemní přihlašování.
- Databázový účet aplikace čte pouze uvedená pole.
- Testovací vedoucí i zaměstnanec dostávají při testu adresního řádku „přístup odepřen“.
- Každý přihlašovací údaj, který se dostal do chatu nebo kódu, byl vyměněn a starý zrušen.
- Audit odchozích dat je hotový a nepotřebná pole jsou odstraněna.
- Auditní log zaznamenává zobrazení a účet aplikace jej nemůže upravovat ani mazat.
- Nastavení uchovávání a pracovněprávní pravidla prověřil DPO nebo osoba odpovědná za dodržování předpisů.
- Je určen konkrétní vlastník odpovědnosti a konkrétní zástupce.
Časté dotazy
Co je stínová AI v HR?
Stínová AI v HR je používání AI nástrojů nebo aplikací vytvořených s jejich pomocí na HR datech bez vědomí či souhlasu IT. Každoroční průzkum HR systémů Sapient Insights za rok 2026, o němž informoval Cornerstone OnDemand, zjistil, že více než 80% HR profesionálů denně používá osobní AI nástroje, zatímco 3% používají AI zabudovanou do svých HR systémů.
Mohu při tvorbě nástroje používat skutečné záznamy zaměstnanců?
Ne. Při tvorbě HR nástroje pomocí vibe codingu nevkládejte skutečné záznamy do chatu. Vložení do chatového asistenta je samostatné riziko oproti nasazení aplikace a vzniká okamžikem vložení bez ohledu na to, zda se nástroj vůbec spustí. Používejte fiktivní záznamy, dokud nástroj neběží na serveru pod kontrolou týmu.
Musejí zaměstnanci souhlasit s tím, aby HR nástroj používal jejich údaje?
Souhlas je obvykle nevhodný základ. Pokyny EDPB k souhlasu uvádějí, že „považuje za problematické, aby zaměstnavatelé zpracovávali osobní údaje současných nebo budoucích zaměstnanců na základě souhlasu, protože pravděpodobně není udělen svobodně“. Který právní základ podle článku 6 GDPR platí, je otázka pro vašeho DPO.
Vztahuje se HIPAA na zdravotní poznámky v HR nástroji?
Obvykle ne. Definice chráněných zdravotních informací podle HIPAA vylučuje informace v pracovních záznamech držených subjektem, na který se zákon vztahuje, v jeho roli zaměstnavatele (45 CFR 160.103). Neznamená to, že tyto poznámky nejsou regulované; zeptejte se osoby odpovědné za dodržování předpisů, která pravidla se na ně vztahují.
Diskuse
Komentáře
Přihlaste se a zapojte se do diskuse.