
Votre serveur multimédia a une adresse. Votre photothèque aussi, et votre client de téléchargement en ajoute une autre. Les meilleurs tableaux de bord auto-hébergés rassemblent ces liens et proposent des widgets pour consulter des informations avant d’ouvrir une application. Choisissez un mode d’édition que vous continuerez à utiliser, puis vérifiez ce que la page expose et ce qu’il faudra pour la restaurer.
Si vos favoris ou votre portail actuel suffisent pour naviguer, conservez-les. Une page supplémentaire doit vous faire gagner du temps avant de mériter un effort de configuration.
Comparer l’édition et les données à conserver
Votre page d’accueil doit survivre au remplacement du conteneur. Avant de choisir un éditeur dans le navigateur ou des fichiers de configuration, vérifiez quelles données et quels secrets conserver. Un éditeur web change l’endroit où vous intervenez ; vous aurez toujours besoin d’une copie restaurable de la configuration produite.
YAML est un format de fichier de configuration lisible. Ces chemins se trouvent dans le conteneur ; les répertoires de l’hôte dépendent de vos montages de volumes. Les instructions des projets liés précisent les emplacements de stockage.
| Outil | Édition | À conserver |
|---|---|---|
| Homepage | YAML / étiquettes Docker | /app/config, configuration de déploiement et secrets référencés |
| Homarr | Éditeur visuel dans le navigateur | /appdata, SECRET_ENCRYPTION_KEY, configuration de déploiement ; base externe le cas échéant |
| Dashy | YAML / éditeur de configuration dans l’interface | /app/user-data |
| Homer | YAML | /www/assets |
| Glance | YAML | /app/config, ressources configurées et entrées secrètes |
Conservez la clé de chiffrement de Homarr avec vos éléments de restauration protégés ; ce n’est pas un répertoire à monter. Incluez aussi les variables d’environnement et ressources personnalisées référencées par Glance. Notez le répertoire hôte derrière chaque montage pour reconnecter les fichiers lors du remplacement d’un conteneur. Ajoutez les paramètres de déploiement afin de vérifier aussi bien le démarrage de l’application que les données qu’elle lit. Retrouver l’image ne suffit pas à reconstituer vos paramètres.
Quel tableau de bord choisir selon la tâche
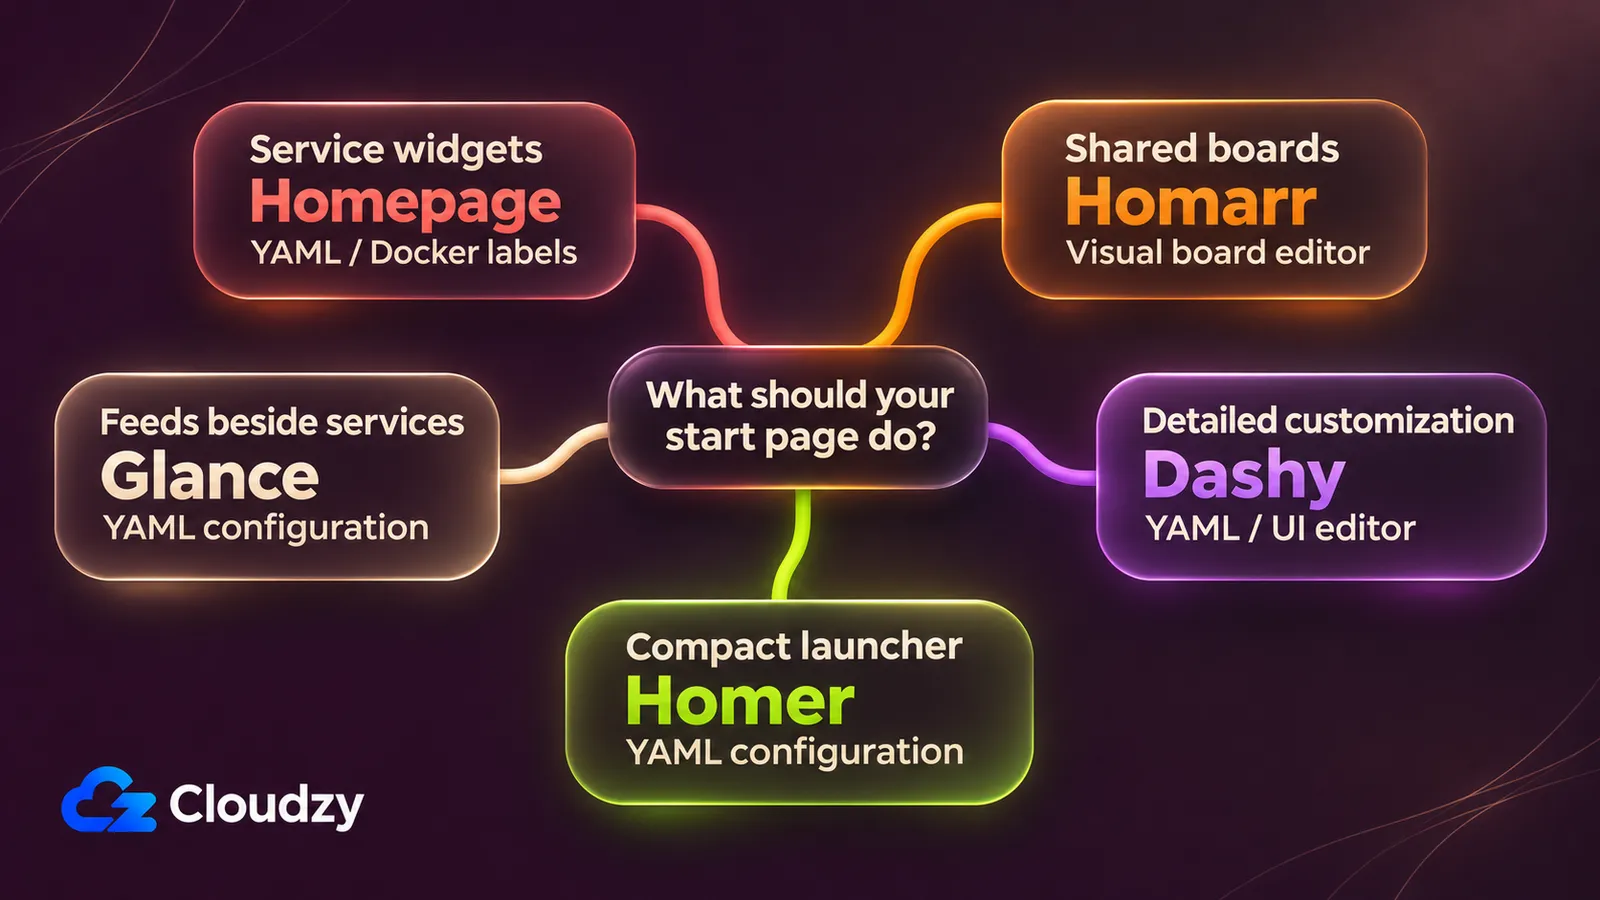
Un widget de téléchargement peut éviter d’ouvrir une application ; un flux d’actualités peut vous donner une raison de rester sur la page. Déterminez la tâche recherchée. Je choisirais en fonction de celle-ci et n’ajouterais que les intégrations utiles, car chacune impose une configuration à entretenir.
Homepage pour les widgets de services
Homepage est l’alternative à Homarr que je choisirais pour des widgets définis dans des fichiers aux côtés des conteneurs. Sa documentation de configuration Docker montre comment définir services et widgets avec des étiquettes. Vous pouvez garder ces définitions près de la configuration des conteneurs. C’est utile pour les gérer ensemble ; pour l’édition dans le navigateur, regardez plutôt Homarr.
La documentation d’installation de Homepage décrit une connexion facultative par mot de passe ou OIDC, via un fournisseur d’identité. Cette barrière ne constitue pas à elle seule une configuration d’accès public : Homepage ne limite pas la fréquence des tentatives de mot de passe. Configurez cette protection au niveau du proxy inverse, ou réservez l’accès à un VPN. Une URL autre que localhost nécessite aussi le réglage des hôtes autorisés.
Homarr pour les tableaux partagés
Homarr convient pour organiser visuellement un tableau partagé et décider qui peut le modifier. Sa documentation des tableaux décrit des tableaux publics et privés avec les droits View, Modify et Full. Si vous utilisez déjà Homarr ainsi, conservez-le. La configuration par fichiers ne justifie pas à elle seule un changement.
Le droit de consultation mérite une attention particulière. La documentation des autorisations d’intégration de Homarr indique que les lecteurs d’un tableau peuvent lire les données des intégrations, y compris les visiteurs anonymes des tableaux publics. Cela dépasse le widget affiché et couvre les données des intégrations prises en charge. Limitez les identifiants des intégrations partagées aux informations que ces lecteurs peuvent voir, et distinguez consultation et modification du tableau.
Dashy pour une personnalisation détaillée
Choisissez Dashy si vous comptez utiliser ses réglages de personnalisation. Le README de Dashy présente thèmes, CSS personnalisé, widgets, indicateurs d’état, pages et vues multiples. Si votre page utilise déjà ces fonctions, gardez Dashy. Sinon, choisissez selon la configuration que vous souhaitez cesser d’entretenir.
La documentation de l’authentification intégrée de Dashy établit une distinction essentielle avant tout partage : auth.users seul fournit une connexion côté client. Ajoutez ENABLE_HTTP_AUTH=true aux utilisateurs configurés pour une protection imposée par le serveur. Ce paramètre ne constitue pas une recette de déploiement complète. Pour une exposition sur Internet, utilisez une authentification externe adaptée ou un VPN, avec un proxy assurant les protections requises.
Si vous avez choisi un serveur séparé, notre déploiement de Dashy en un clic vous épargne l’installation initiale.
Homer pour un lanceur compact
Choisissez Homer comme alternative à Dashy pour un lanceur de services compact. Le README de Homer décrit du HTML et du JavaScript statiques servis en HTTP. Un hébergement web existant peut suffire ; Docker est une autre option documentée. Je choisirais ce fonctionnement de lanceur sans présumer un avantage de vitesse ou de mémoire.
Pour un lanceur sur son propre VPS, notre déploiement de Homer en un clic prend en charge l’installation initiale.
Avec ce HTML/JavaScript statique, considérez que les visiteurs peuvent inspecter les fichiers reçus par leur navigateur. Excluez les clés API des configurations lisibles par le navigateur et limitez l’accès avant d’ajouter des détails privés sur vos services. Je vérifierais les fichiers distribués avant de partager la page, y compris tout YAML servi. Qualifier une page de statique ne rend pas ses secrets privés.
Glance pour les flux à côté des services
Choisissez le tableau de bord glanceapp pour afficher des flux près de vos liens de services. Son README de projet présente sources RSS, actualités et widgets de services. C’est un bon choix pour consulter les nouvelles en ouvrant la page. Si les flux gênent l’accès aux applications, je ne les utiliserais pas comme critère.
Si vous voulez cette page d’accueil sur un VPS séparé, vous pouvez déployer Glance en un clic via notre Marketplace, puis choisir vos flux et widgets.
Glance propose une connexion par nom d’utilisateur et mot de passe, mais ses notes de version sur l’authentification précisent que tous les comptes voient le même tableau de bord. Ne créez pas plusieurs comptes en espérant des dispositions distinctes. La FAQ du README sur l’actualisation décrit aussi des données récupérées au chargement avec des réponses en cache. Actualiser met l’affichage à jour ; tenez-en compte si vous attendez des changements pendant que la page reste ouverte.
Placer le tableau de bord là où ses services sont accessibles
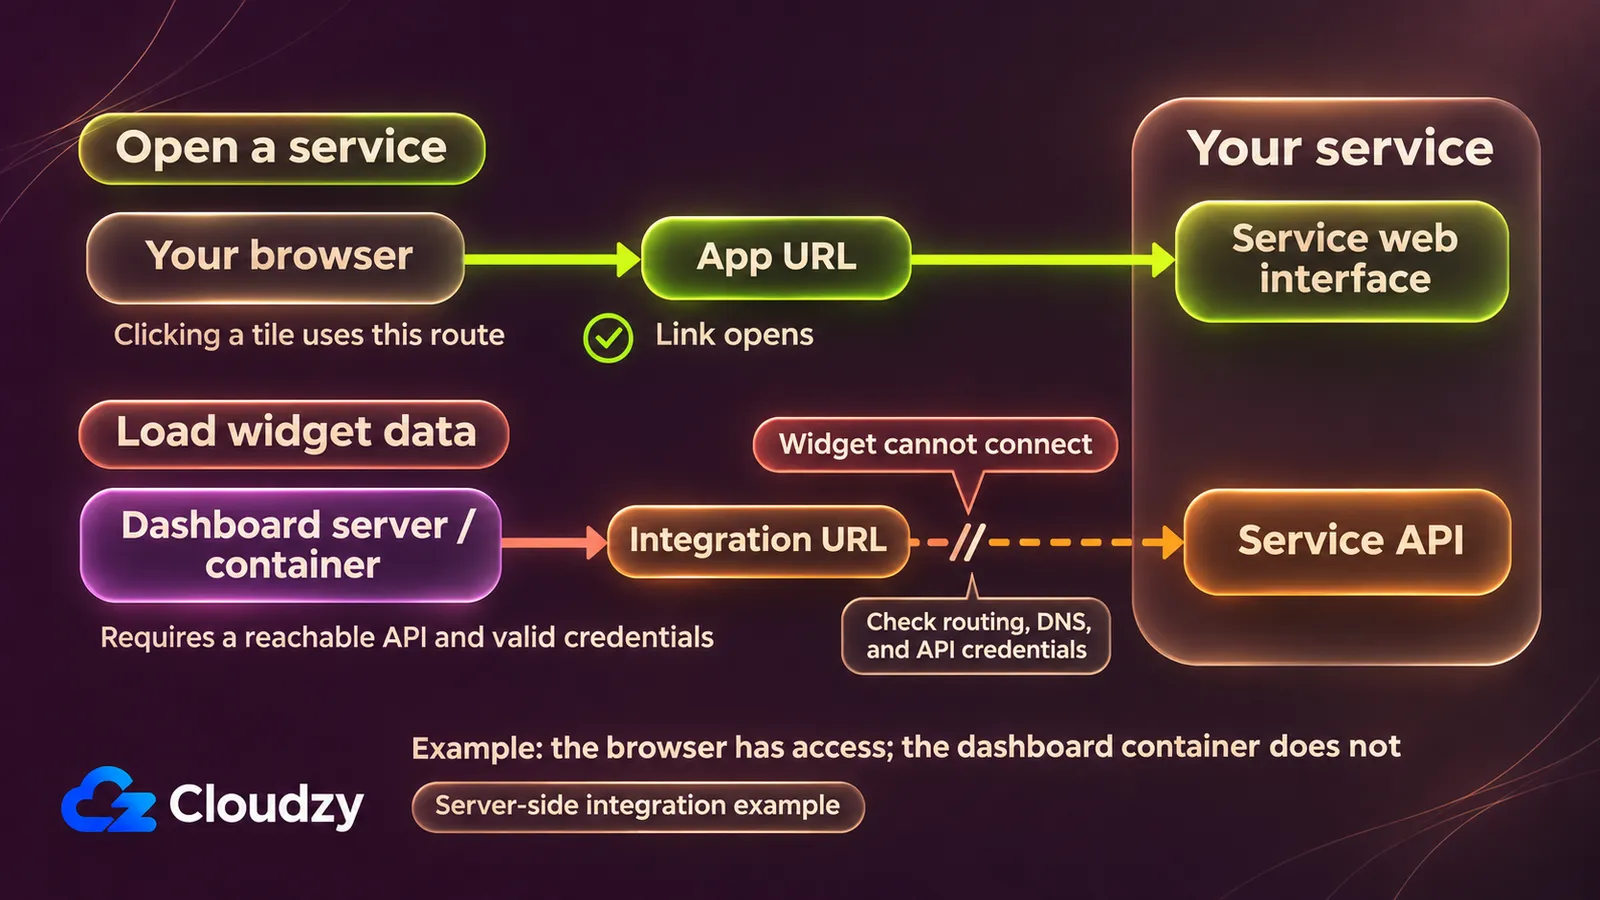
Votre NAS ou hôte de conteneurs actuel convient pour une page donnant accès à des applications privées. Un VPS séparé convient à une page distante ou partagée si vous configurez délibérément les routes vers ses API privées. Homer peut utiliser un hébergement HTTP statique existant. Mettre une tuile en ligne ne crée pas de route vers votre réseau domestique.
Sur un nouvel hôte, terminez la préparation de base du serveur avant d’ajouter le tableau de bord. Gardez une première configuration assez simple pour la vérifier :
- Choisissez un accès limité au LAN, par VPN ou public avec authentification.
- Conservez les données et secrets du tableau. Arrêtez Homarr avant de copier tout son répertoire
/appdata, comme l’exigent ses instructions d’installation. - Ajoutez un lien de service et un widget indispensable. Vérifiez qu’ils donnent la destination et les données attendues.
- Testez l’accès sans connexion. Enregistrez une copie de la configuration et des données, puis vérifiez sa restauration avant de remplir la page. Utilisez un déploiement de test distinct et gardez la page fonctionnelle disponible jusqu’à confirmation de la restauration.
Questions fréquemment posées
Pourquoi le lien d’un service fonctionne-t-il alors que son widget échoue ?
Votre navigateur peut atteindre une application sans que le conteneur du tableau de bord y parvienne. Les consignes de connexion de Homarr exigent une URL d’intégration accessible depuis le serveur, parfois différente de l’adresse du navigateur. Vérifiez cette route et les identifiants API du widget. Ouvrir un lien dans le navigateur ne vérifie aucune de ces exigences.
La connexion au tableau de bord protège-t-elle les applications liées ?
Non. Chaque application cible a toujours besoin d’authentification et d’autorisation. La documentation des applications de Homarr décrit des liens ouvrant les services ; l’avertissement de Dashy sur la visibilité distingue masquer une tuile et protéger la ressource. Testez directement la destination sans être connecté. La page d’entrée du tableau de bord constitue une frontière d’accès distincte.
Ces tableaux de bord peuvent-ils remplacer une pile de supervision ?
Utilisez les widgets pour certains états à côté de vos liens. Pour des métriques historiques et des alertes, j’évaluerais séparément une pile Grafana et Prometheus. Notez l’historique nécessaire et les pannes devant déclencher une notification avant de choisir cette solution. Une page d’accueil utile ne règle pas ces besoins de supervision.
Discussion
Commentaires
Connectez-vous pour participer à la discussion.