
Un VPS neuf est la même boîte vide, qu'il ait été acheté pour héberger un site web ou pour faire tourner un bot de trading. Même point de départ propre, même disque presque vide, presque rien au-delà du système d'exploitation. Ce qu'on y installe diverge dès la première installation et ne se rejoint plus : une pile web et une pile de trading n'ont presque aucun logiciel en commun, et l'une d'elles ne tourne même pas sur le même système d'exploitation.
Il n'existe donc pas de liste unique des logiciels VPS essentiels. Il existe une courte couche de base dont tout serveur a besoin, quelle que soit la raison de son achat, et ensuite c'est l'usage qui décide de tout. Deux décisions prises en amont de celle-ci modifient aussi la forme de cette couche de base. Hébergement mutualisé ou VPS détermine si vous avez un accès root ou non. Géré ou non géré détermine la part des cinq éléments ci-dessous dont vous êtes vous-même responsable.
En bref
- Il n'y a pas de réponse universelle. Au-delà d'une courte couche de base, c'est l'usage qui choisit les programmes, et parfois le système d'exploitation.
- Tout VPS a d'abord besoin des cinq mêmes catégories : un accès d'administration sécurisé, un pare-feu réellement activé, une politique de mises à jour, des sauvegardes que vous avez restaurées au moins une fois et un outil qui vous dit que la machine est en vie. Sous Linux, un accès d'administration sécurisé signifie généralement SSH par clé ; sous Windows, il s'agit de sécuriser RDP ou un autre chemin d'administration.
- Trois choses qu'un VPS Linux de 1 ou 2 Go ne devrait pas ajouter par défaut : un panneau de contrôle, un antivirus et le filtrage antispam et antivirus fourni avec une pile de messagerie. Leurs besoins en mémoire documentés peuvent consommer l'essentiel, voire la totalité, d'une petite machine avant même que votre vraie charge de travail ne démarre.
- Dix usages de VPS suivent, chacun avec les programmes qui font le travail et la contrainte unique qui décide s'il tient sur la machine que vous avez achetée.
- Chaque section ici est la carte. Les guides en lien apportent la profondeur.
Ce dont tout VPS a besoin, quelle que soit la raison de son achat
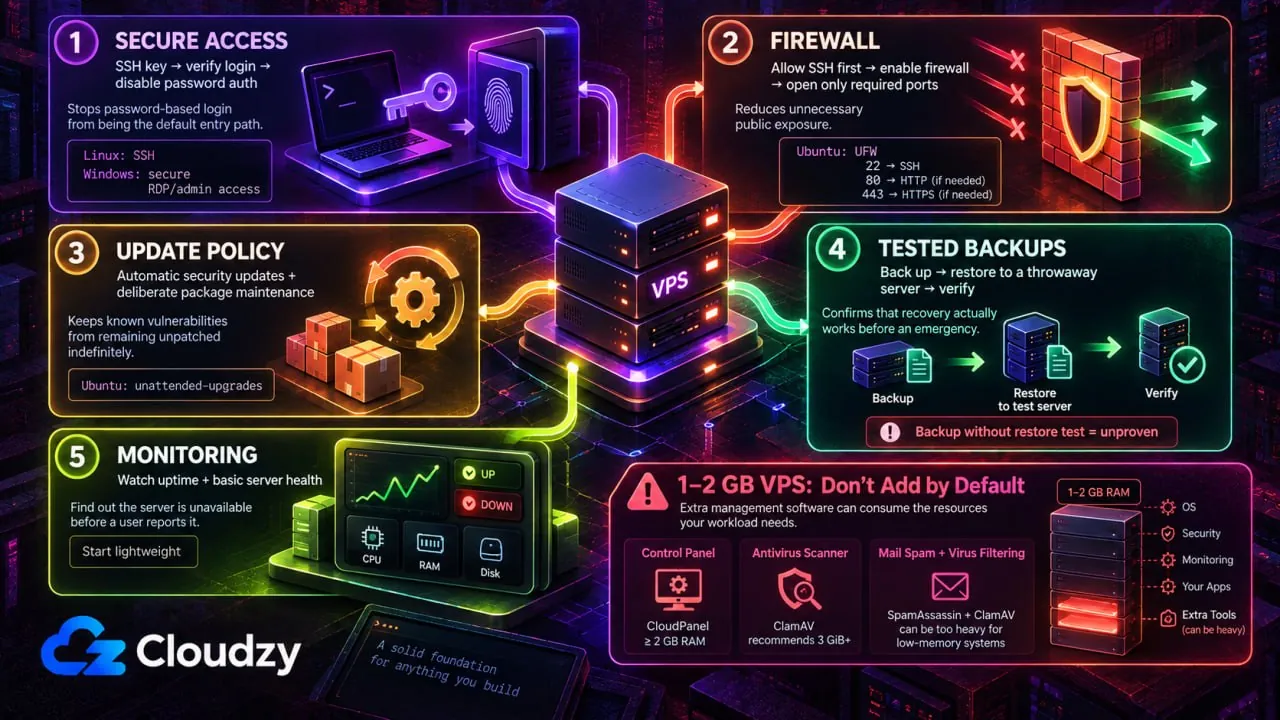
La première chose à installer sur un nouveau VPS n'a rien à voir avec la raison de son achat. Cinq éléments passent en premier, les cinq mêmes, que la machine finisse par faire tourner une boutique en ligne ou un serveur de jeu.
Sous Linux, commencez par SSH avec authentification par clé. Générez une paire de clés, placez la clé publique sur le serveur, vérifiez dans une seconde session que la connexion par clé fonctionne, puis désactivez l'authentification par mot de passe, car un port protégé par mot de passe sur une IP publique attire les tentatives de connexion comme un aimant.
Ensuite le pare-feu, en vérifiant qu'il tourne au lieu de le supposer. Ubuntu fournit UFW comme outil de pare-feu par défaut, et la documentation communautaire d'Ubuntu indique qu'UFW est désactivé par défaut. Préinstallé ne veut pas dire activé. Si vous êtes connecté en SSH, autorisez d'abord votre véritable port SSH, puis activez UFW et n'ouvrez que les ports supplémentaires dont la charge de travail a besoin. Avec la configuration par défaut, cette première règle est sudo ufw allow 22.
Si un pare-feu applicatif web entre aussi en jeu, commencez par les catégories. Les options de pare-feu gratuites pour un VPS Linux se répartissent en quatre catégories faciles à confondre.
Une politique de mises à jour vient en troisième, et le réglage par défaut dépend de la distribution. Le guide des mises à jour automatiques d'Ubuntu Server indique que le paquet est installé par défaut et applique automatiquement les mises à jour de sécurité. Ce paquet est unattended-upgrades.
Debian ne fait pas une telle promesse. Le wiki Debian avertit qu'un système « peut ne pas avoir installé le paquet du tout, ou l'avoir installé mais complètement désactivé ». Pour vérifier s'il est activé et le configurer, lancez sudo dpkg-reconfigure unattended-upgrades.
Les sauvegardes viennent en quatrième, et la règle est une restauration. Une sauvegarde que personne n'a jamais restaurée est une hypothèse. Restaurez-en une sur un serveur jetable, regardez-le démarrer, et c'est alors une sauvegarde.
En cinquième vient la supervision, un outil qui vous prévient que le serveur est en panne avant qu'un utilisateur ne le fasse. Un outil léger de surveillance de disponibilité suffit. Aucune formule fiable ne convertit le nombre de sondes en mémoire, alors commencez avec 1 vCPU et 1 Go et observez.
Au-delà de ces cinq éléments, le durcissement est un projet à part entière, pas une étape. Deux guides le couvrent déjà :
- Une checklist en 20 points pour sécuriser un VPS Linux
- La checklist de durcissement d'un VPS Windows
Passons à la moitié la plus difficile : ce qu'il ne faut pas ajouter par défaut sur un VPS Linux de 1 ou 2 Go. CloudPanel exige au moins 2 Go de RAM avant même que vos sites n'utilisent quoi que ce soit. La documentation de ClamAV recommande 3 Gio ou plus. Et les conseils de Virtualmin pour les systèmes à faible mémoire recommandent de désactiver complètement SpamAssassin et ClamAV quand la mémoire est limitée.
Ce sont des exigences et des recommandations des éditeurs, pas des préférences. Elles font de ces trois logiciels de mauvais choix par défaut sur une petite machine, sauf s'ils font partie de la charge de travail pour laquelle vous avez réellement acheté le VPS.
Ce que fait tourner chaque usage
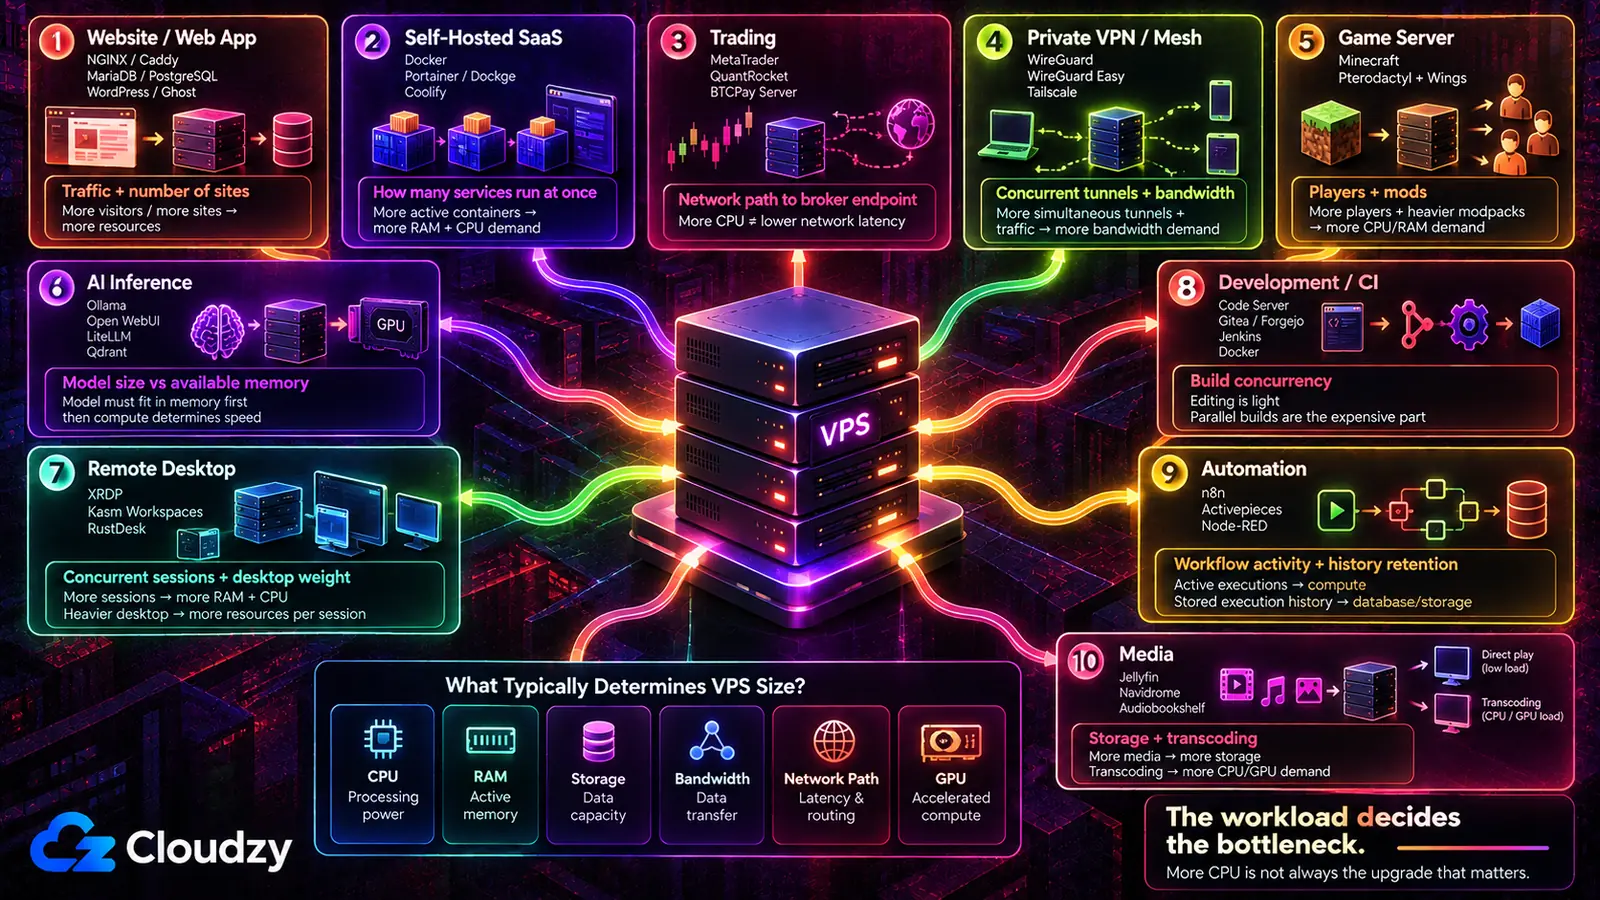
Ce qui varie entre ces dix situations, ce n'est pas tant la taille de la machine que les deux ou trois programmes qui doivent exister avant que quoi que ce soit d'autre compte, et la contrainte qui décide généralement de la taille de cette machine.
| Usage | Les programmes qui font le travail | Ce qui décide de votre configuration |
|---|---|---|
| Site ou application web | NGINX ou Caddy, MariaDB ou PostgreSQL, WordPress ou Ghost | Le trafic, et le nombre de sites qui partagent le serveur |
| Alternatives auto-hébergées à SaaS | Docker, Portainer ou Dockge, Coolify | Le nombre de services qui tournent en même temps |
| Trading | MetaTrader 4 ou 5, QuantRocket, BTCPay Server | Le chemin réseau vers le point d'accès de votre courtier |
| VPN privé ou maillé | WireGuard, WireGuard Easy, Tailscale | Tunnels simultanés et bande passante |
| Serveur de jeu | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel et Wings | Nombre de joueurs et nombre de mods |
| Modèles d'IA et inférence | Ollama, Open WebUI, LiteLLM, Qdrant | Taille du modèle par rapport à la mémoire disponible |
| Bureau à distance | IceWM over XRDP, Kasm Workspaces, RustDesk | Sessions simultanées et poids du bureau |
| Développement et CI | Code Server, Gitea ou Forgejo, Jenkins, Docker | La concurrence des builds, pas l'édition |
| Automatisation et bots | n8n, Activepieces, Node-RED | Activité des workflows et durée de conservation de l'historique |
| Médias | Jellyfin, Navidrome, Audiobookshelf | Le stockage, et le fait que quelque chose soit transcodé ou non |
La troisième colonne est celle à lire deux fois. Plus de CPU est la mise à niveau réflexe, et dans plusieurs de ces lignes, ce n'est pas la contrainte qui compte.
Héberger un site ou une application web
Le choix qui façonne ce serveur n'est pas de savoir quel serveur web est le plus rapide. C'est de savoir qui gère les certificats TLS. Caddy les émet et les renouvelle lui-même, sans outil supplémentaire. NGINX attend un client ACME séparé comme Certbot et davantage de configuration manuelle, et en échange il occupe moins de mémoire au repos. Le comparatif Caddy vs NGINX met les deux fichiers de configuration côte à côte, si ce compromis mérite d'être vérifié avant de vous engager.
Le reste suit l'application, et non l'inverse. Beaucoup d'applications dynamiques ont besoin d'une base de données, et le choix entre MariaDB et PostgreSQL dépend généralement de ce que l'application prend en charge plutôt que d'une préférence. Redis a sa place quand l'application a réellement besoin de cache, de sessions, de files d'attente ou d'une autre fonction basée sur Redis. Et si plusieurs sites ou services doivent partager le serveur, un reverse proxy, c'est-à-dire le processus placé en frontal qui dirige chaque requête vers la bonne application selon le nom d'hôte, met fin au jonglage de ports avant qu'il ne commence. Nginx Proxy Manager ajoute une interface graphique à cette tâche et tourne confortablement avec 2 Go. Le guide d'installation de Nginx Proxy Manager explique la démarche pas à pas.
Une réserve, et elle éloigne complètement du VPS. Si le besoin se résume à un petit site sans exigence particulière, un hébergement géré est une réponse défendable, et un serveur que vous administrez vous-même représente du travail en plus pour rien. Le VPS se rentabilise dès que le site a besoin de quelque chose qu'une offre gérée n'installera pas pour vous.
Remplacer des outils SaaS payants par des outils auto-hébergés
Docker est ici la décision qui fixe l'ordre, et elle passe avant toutes les applications pour lesquelles vous êtes venu. Un runtime de conteneurs isole chaque service et ses dépendances dans sa propre boîte, de sorte que la version de PHP de Nextcloud et les bibliothèques d'apprentissage automatique d'Immich ne se disputent jamais. Portainer ou Dockge donne à ce runtime une interface web et un endroit pour voir ce qui tourne. Coolify va plus loin et transforme le serveur en quelque chose de plus proche d'une plateforme de déploiement, avec des builds sur git push et TLS automatique. Choisissez la couche de gestion après le runtime, pas à sa place.
Astuce de pro : Installez Docker depuis le dépôt officiel de Docker plutôt que depuis celui de la distribution. La documentation d'installation de Docker qualifie le paquet fourni par la distribution de non officiel et demande de le supprimer avant d'installer Docker Engine. Ce paquet est
docker.io.
Les applications elles-mêmes sont la partie facile, et c'est justement là le problème. Un fil r/selfhosted sur les services auto-hébergés que les gens gardent sur le long terme le montre clairement. L'auteur du fil énumère une série de remplacements qu'il a mis en place puis abandonnés, et aucun n'a échoué à l'étape du déploiement. Les raisons invoquées tenaient au manque de finition de l'interface et à la peur de perdre l'accès. Un VPS répond franchement à la seconde moitié du problème, puisqu'il ne dépend ni de l'électricité de la maison ni d'une connexion résidentielle qui reste en ligne. Il ne fait absolument rien pour la première.
Trading : forex, algo et crypto
C'est la seule section où le système d'exploitation peut changer. MetaTrader 4 et MetaTrader 5 sont des applications Windows, si bien qu'un serveur de trading reste souvent un Windows Server accessible en RDP. MetaQuotes prend aussi en charge MetaTrader sous Linux via Wine, donc Windows est la voie native la plus simple plutôt qu'une obligation. QuantRocket représente le côté recherche algorithmique et quantitative de la même liste, et BTCPay Server gère les paiements en crypto. Ce sont deux charges de travail Docker sous Linux.
Les specs comptent moins que la carte. Un trader sur r/VPSforTradings qui prévoyait un bot MT5 sur cinq courtiers a demandé quel VPS offre la latence la plus faible vers le centre de données précis de chaque courtier, et c'est bien la question qui tranche. Les principaux points d'accès des courtiers se concentrent autour d'une poignée de pôles de centres de données, et c'est le chemin réseau entre votre VPS et le point d'accès du courtier qu'il faut mesurer. Deux serveurs avec des processeurs identiques, sur des réseaux différents ou dans des villes différentes, peuvent se comporter très différemment pour cette tâche.
Ce qui fait de la mise à niveau évidente la mauvaise. Acheter plus de cœurs ne raccourcit pas le chemin. Choisir l'emplacement d'un VPS forex avant l'offre est l'endroit où se joue cette décision.

Gardez votre trading en ligne 24/7 avec un VPS Forex à faible latence.
Obtenir un VPS TradingFaire tourner un VPN privé ou un réseau maillé
Deux formes existent ici, et elles ne sont pas interchangeables. Un serveur WireGuard sur le VPS offre à vos appareils un chemin chiffré vers ce serveur et vers tout ce que vous faites transiter par lui. WireGuard Easy enveloppe cette configuration dans une interface web, si bien qu'ajouter un pair ne signifie plus modifier un fichier de configuration à la main. Un réseau maillé comme Tailscale est un tout autre animal : les appareils essaient de se connecter directement entre eux, mais le trafic peut passer par un relais pair ou un relais DERP quand un chemin direct est impossible. Sa couche de coordination distribue les informations dont les appareils ont besoin pour se découvrir et se connecter. OpenVPN AS, Pritunl, ZTNET et WGDashboard couvrent l'espace entre ces deux pôles.
Un fil r/selfhosted sur ce choix a fait ressortir la vraie inquiétude liée à la dépendance envers Tailscale. Un intervenant a expliqué qu'il était « seulement inquiet de voir Tailscale se dégrader en cherchant à devenir rentable ». C'est une inquiétude à propos du fournisseur, pas du prix. Faire tourner le tunnel vous-même retire cette entreprise de la chaîne.
Cela ajoute aussi du travail. Un serveur de coordination géré demande vraiment moins d'exploitation, et pour un ordinateur portable qui rejoint un seul serveur, monter votre propre réseau maillé est plus de mécanique que le problème n'en demande. WireGuard seul suffit dans ce cas.
Héberger un serveur de jeu
Le jeu est l'installation facile, et le panneau est la décision. Minecraft à lui seul existe en plusieurs variantes de serveur, et celle que vous faites tourner dépend de ce que vous en attendez : Paper pour les performances sur un serveur survie classique, Forge ou Quilt quand un modpack est tout l'intérêt. Le faire tourner directement sur le serveur fonctionne très bien. Le faire tourner sous Pterodactyl Panel avec son démon Wings, ou sous PufferPanel, apporte des limites de ressources par serveur, une console web et un moyen de donner à un ami le droit de redémarrer sans lui donner SSH. Nakama est un tout autre produit, destiné à ceux qui créent un jeu plutôt qu'à ceux qui l'hébergent.
Un guide r/admincraft parcourt tout le chemin, d'un VPS nu à un serveur moddé automatisé sous Pterodactyl, ce qui donne une bonne idée de ce qu'apporte la voie du panneau.
Le coût, c'est un second système à maintenir à jour, et il ne cesse jamais d'en être un. Pour un simple serveur vanilla destiné à six amis, le panneau est plus d'infrastructure que le jeu n'en demande. Le nombre de mods est l'autre variable à surveiller. Modder un serveur ARK montre ce que cela implique en pratique. Tout ce qui est public doit aussi être sécurisé avant que quelqu'un ne le trouve, et le guide de sécurité des serveurs Minecraft couvre cette étape.
Faire tourner des modèles d'IA et l'inférence locale
Ollama fait tourner le modèle et Open WebUI est l'interface greffée dessus. LiteLLM n'a sa place en frontal que si les appels doivent être routés entre plusieurs fournisseurs, et Qdrant seulement quand la recherche documentaire fait partie du plan.
Sans GPU, le plafond arrive vite. Quelqu'un qui essayait Ollama sur un VPS de 8 Go sans GPU s'est heurté à une erreur de mémoire insuffisante : le modèle demandait 7,2 Gio et 3,8 Gio étaient libres, le système d'exploitation et Coolify ayant déjà pris la différence. Les petits modèles quantifiés, c'est-à-dire dont les poids sont stockés avec une précision réduite pour tenir dans moins de mémoire, peuvent tourner sur un CPU si le modèle et le runtime tiennent dans la RAM du système. S'ils tiennent, la contrepartie habituelle est une inférence plus lente ; sinon, le processus peut échouer avec une erreur de mémoire insuffisante.
La qualité est la seconde limite. Un fil r/selfhosted sur l'intérêt d'auto-héberger Ollama donne l'autre point de vue. Un commentateur a décrit les modèles ouverts qu'il avait essayés comme étant de « moins bonne qualité » et a ajouté : « vous n'allez pas battre ces géants à plusieurs milliards de dollars ». C'est l'expérience d'un utilisateur, pas une règle pour tous les modèles ouverts. L'auto-hébergement vous donne le contrôle des données et de l'infrastructure ; qu'il batte une API hébergée en qualité ou en coût dépend du modèle, de la charge de travail et du taux d'utilisation.
Le calcul des coûts face à une API hébergée montre où l'équation économique bascule. Des modèles plus gros, une concurrence plus élevée ou des objectifs de latence plus serrés en font une question de matériel. Les offres GPU VPS de Cloudzy sont conçues pour ce cas.
Un bureau à distance ou un poste de travail dans le cloud
Trois mécanismes différents se cachent derrière l'expression « bureau à distance », et choisir d'après le nom du produit plutôt que d'après le mécanisme est la façon dont on se retrouve avec le mauvais. Une session RDP est un vrai bureau qui tourne sur le serveur et auquel vous vous connectez. L'image en un clic IceWM over XRDP de Cloudzy est ici l'ensemble léger : elle livre IceWM, Terminator, Falkon et un écouteur xRDP avec TLS, tandis que Linux Mint vous donne un bureau complet au lieu d'un bureau minimal.
Kasm Workspaces peut fournir à la demande des applications et des bureaux conteneurisés dans un navigateur, mais il peut aussi exposer des serveurs RDP, VNC, SSH et KasmVNC existants via les Server workspaces. Neko est encore différent : il diffuse un navigateur virtuel partagé via WebRTC à plusieurs personnes dans une salle, ce qui n'est pas un bureau auquel quelqu'un se connecte.
Si ce que vous voulez, c'est le bureau propre du serveur, utilisez un Kasm Server workspace basé sur RDP ou VNC plutôt qu'un workspace conteneurisé. La documentation de Kasm sur l'infrastructure fixe couvre cette configuration. Les sessions conteneurisées natives de Kasm sont des environnements séparés, pas le bureau de l'hôte.
Si la machine que vous voulez existe déjà et doit simplement être jointe, RustDesk l'atteint sans construire de bureau du tout, et Sshwifty vous donne un shell dans un navigateur quand un shell était tout ce qu'il vous fallait. Réglez la question du protocole avant celle du nom de produit. Se connecter en RDP et diffuser une session de navigateur ne sont pas la même chose sous deux étiquettes différentes.
Une machine de développement, de build et de CI
Code Server met VS Code dans un onglet de navigateur pointé vers le système de fichiers du serveur, et c'est ce qui justifie de garder le reste de la machine ensemble : Gitea ou Forgejo pour les dépôts que l'éditeur ouvre, Jenkins pour les pipelines que ces commits déclenchent, et Docker sous les deux. La pièce la plus récente, ce sont les agents de code IA qui tournent désormais sur la même machine : Claude Code, Aider, OpenCode et Goose CLI.
Cette configuration évidente n'est pas la seule. Un fil r/selfhosted sur les environnements de développement à distance a vu un intervenant défendre l'inverse : garder l'éditeur installé en local et le pointer vers le VPS via une extension de développement à distance, pour que l'interface reste locale et que seuls les fichiers et l'exécution soient distants. La plainte de l'auteur du fil portait sur l'hôte qui capturait les raccourcis clavier à la place du navigateur, un vrai coût de la version dans le navigateur.
Les deux sont légitimes. Faire tourner Code Server avec un agent IA décrit la voie du navigateur de bout en bout. La pile de développement auto-hébergée regroupe tout ce qui gravite autour de l'éditeur.
Automatisation, bots et tâches planifiées
n8n est le point de départ habituel, et c'est un choix par défaut raisonnable : un éditeur visuel de workflows où les nœuds sont des services et les liens des données qui circulent entre eux. Activepieces fait un travail similaire sous une licence plus permissive. Node-RED aborde le même problème par l'autre bout, orienté flux et ancré dans le câblage d'appareils et d'événements plutôt que dans la colle entre SaaS. Dagu est un planificateur pour graphes de dépendances, adapté quand ce que vous avez est en réalité un ensemble de tâches cron qui doivent s'enchaîner dans l'ordre.
Ces services restent actifs entre les tâches. Leur consommation de ressources augmente avec l'activité des workflows, tandis que l'historique d'exécution conservé grossit surtout la base de données et le stockage. C'est donc le genre de charge de travail qui peut discrètement dépasser le plus petit serveur quelques mois après avoir semblé tenir. Le comparatif des alternatives auto-hébergées à Zapier donne le détail des licences et du dimensionnement.
Servir des médias
Le stockage est généralement la première contrainte ici, mais le transcodage peut faire de la capacité CPU ou GPU le facteur décisif. Jellyfin pour la vidéo, Navidrome pour la musique et Audiobookshelf pour les livres audio et les podcasts regroupent chacun un scanner de bibliothèque, un outil de récupération de métadonnées et un serveur de streaming dans une seule application qui s'installe comme n'importe quel autre service web, et AzuraCast (une station de radio web) et Immich (photos) suivent le même modèle.
Cela fait d'un VPS la mauvaise forme plus souvent qu'à son tour. Le transcodage à la volée coûte un temps processeur qu'un petit serveur n'a pas en réserve, et une machine à la maison avec de gros disques est généralement le meilleur hôte pour la bibliothèque elle-même, le VPS gagnant sa place pour l'accès à distance et pour rester en ligne. Le comparatif des alternatives à Plex passe en revue quel serveur convient à quel client.
Ce qui vous revient une fois tout installé
Chaque programme cité plus haut arrive avec une tâche attachée. Quelqu'un le met à jour, surveille sa mémoire, renouvelle son certificat et vérifie que la sauvegarde se restaure. Sur un VPS autogéré, ce quelqu'un, c'est vous, et la charge s'additionne avec chacune de ces situations qui finit sur une même machine.
La moitié installation est celle qui vaut la peine d'être raccourcie. Si le logiciel que vous choisissez existe sous forme d'application en un clic, cela raccourcit l'étape d'installation au lieu de vous laisser avec un serveur vierge et un onglet de documentation ouvert. Un VPS Linux Cloudzy vous donne ce point de départ, pour que la première heure aille à ce pour quoi vous avez acheté le serveur. La moitié exploitation reste à vous dans tous les cas. Cette partie-là ne s'externalise pas.

Développez sur un VPS Linux avec accès root, NVMe et la puissance AMD EPYC.
Voir les plans LinuxFoire aux questions
Ai-je besoin d'un panneau de contrôle sur un VPS ?
Seulement s'il fait plus d'un travail pour vous. Un panneau justifie sa mémoire quand il gère plusieurs sites, plusieurs utilisateurs non techniques, et une messagerie ou un DNS que vous configureriez sinon à la main. En dessous de ce seuil, c'est une couche entre vous et un service que vous pourriez administrer directement, et il dispute la RAM à ce service. Le comparatif des panneaux de contrôle Linux détaille ce que chacun coûte en fonctionnalités et en licences.
Dois-je installer les logiciels avec Docker ou nativement sur un VPS ?
Utilisez des conteneurs pour les piles multi-services, les charges de travail que vous comptez déplacer vers un autre hôte ou les dépendances qui entreraient sinon en conflit. Installez nativement quand un seul service durable sur un petit VPS est plus simple à gérer ainsi. Un serveur de 1 Go qui fait tourner un serveur web et une base de données ne tirera peut-être aucun avantage de Docker ; une pile multi-services plus grande en profite souvent, mais la RAM seule n'en décide pas.
Puis-je faire tourner un modèle d'IA sur un VPS sans GPU ?
Oui, pour les petits modèles quantifiés. La RAM décide si le modèle peut se charger en même temps que le système d'exploitation et tout ce qui tourne déjà ; les performances du CPU déterminent sa vitesse une fois chargé. Des modèles plus gros, une concurrence plus élevée ou des objectifs de latence plus serrés vous poussent généralement vers un GPU avec assez de VRAM.
Ai-je besoin de Windows pour un VPS de trading ?
Pour MetaTrader 4 et MetaTrader 5, Windows est l'option native la plus simple, pas une obligation stricte. MetaQuotes prend aussi en charge MetaTrader sous Linux via Wine. Les autres charges de trading, dont les outils algorithmiques en Python et les logiciels de paiement crypto comme BTCPay Server, peuvent tourner directement sous Linux. C'est la plateforme par laquelle vous tradez qui décide du système d'exploitation.
Un seul VPS peut-il couvrir plusieurs de ces usages ?
Oui, et c'est généralement la mémoire qui limite combien. Quelques services légers peuvent cohabiter sur 4 Go, alors qu'un serveur de jeu et un modèle d'IA peuvent vite se disputer la RAM. L'autre point à considérer est le rayon d'impact : placer un service exposé au public à côté de quelque chose qui compte pour vous signifie qu'une compromission peut mettre les deux en danger. Séparez ce qui est exposé à Internet de ce qui est important avant de séparer quoi que ce soit d'autre.
Discussion
Commentaires
Connectez-vous pour participer à la discussion.