
Egy proxyajánlat így szól: „SOCKS5 rezidenciális proxy”. A címke a SOCKS5 proxy és a rezidenciális proxy összevetésének mindkét oldalát egybecsomagolja, és nem árulja el, melyik szóért fizet. Ha a két szót egyetlen termék fokozatainak tekinti, könnyen vehet egy SOCKS5 szervert egy bérelt VPS-en, csak hogy aztán kiderüljön: a scraping szkriptet továbbra is megjelölik.
Ugyanerre a problémára VPN-t is kínálnak, és az egy harmadik dolgot változtat meg. A három fogalom különböző rétegekhez tartozik: egy továbbító protokoll, a kilépő cím mögötti hálózat és egy alagút hatóköre.
A rövid verzió
- A SOCKS5 (RFC 1928) nem rendelkezik saját titkosítással, és a legtöbb telepítésben használt hitelesítés nélküli, illetve felhasználónév/jelszó alapú módszer sem ad hozzá semmit.
- Egy kilépő IP-t aszerint neveznek rezidenciálisnak, adatközpontinak vagy mobilnak, hogy milyen hálózatból származik: fogyasztói ISP, tárhelyszolgáltató vagy mobilszolgáltató.
- A weboldalak a kilépő IP-t látják, nem azt a protokollt, amelyen keresztül a forgalom odaért. Egy bérelt VPS-en futó SOCKS5 szerver adatközponti címről lép ki, és adatközponti forgalomnak minősül.
- A VPN a forgalom útvonalát változtatja meg, nem a kilépő hálózat típusát. Egy adatközponti hálózaton lévő VPN-szerver továbbra is adatközponti IP-ről lép ki, és az IP-intelligencia szolgáltatások ezt a címet ismert VPN-végpontként is megjelölhetik.
Három címke, amely három különböző kérdésre felel
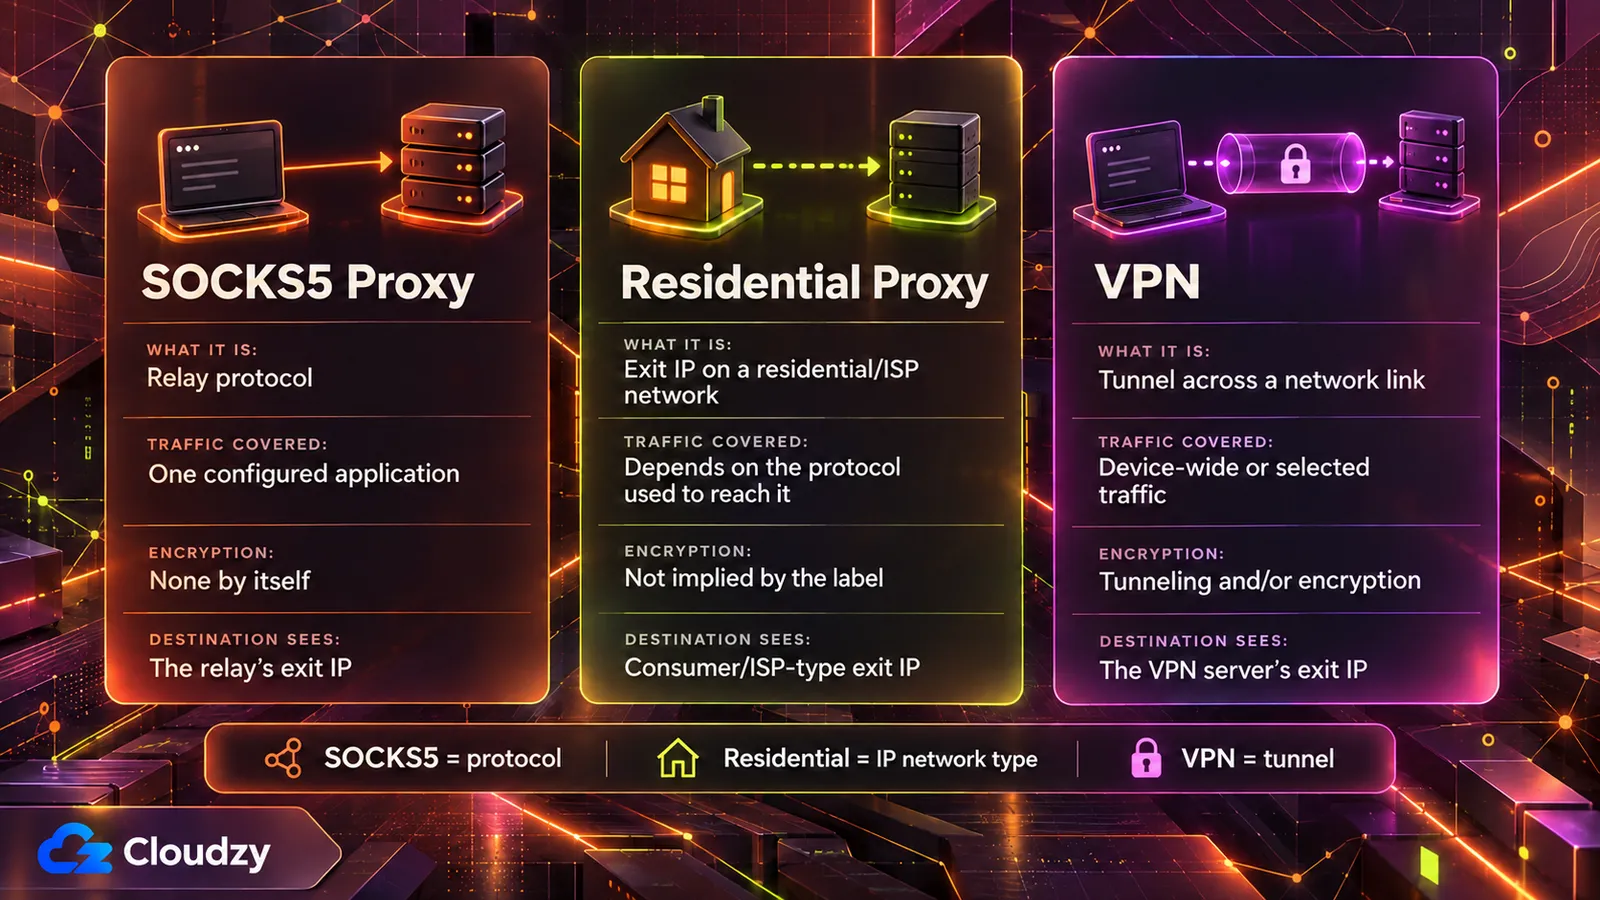
A SOCKS5 egy protokoll, amelyet RFC 1928 néven tettek közzé 1996 márciusában, és egy alkalmazás forgalmát továbbítja egy szerveren keresztül. Azt határozza meg, hogyan zajlik a kapcsolat egyeztetése, nem azt, hogy kié a kilépő cím. A rezidenciális, adatközponti és mobil jelzők azt a hálózatot írják le, amelyhez a kilépő cím regisztrálva van. A VPN egy hálózati kapcsolaton keresztül tunnelez, titkosít, vagy mindkettőt teszi.
| Tulajdonság | SOCKS5 proxy | Rezidenciális proxy | VPN |
|---|---|---|---|
| Mit ír le a fogalom | Továbbító protokoll | A hálózat, amelyhez a kilépő IP regisztrálva van | Alagút egy hálózati kapcsolaton át |
| Lefedett forgalom | A használatára beállított alkalmazás | Attól függ, milyen protokollal érik el | A hálózati kapcsolat, amelyen be van állítva |
| Titkosítás | Saját nincs; a hitelesítési módszeren múlik | Nem a címke tulajdonsága | Tunnelezés és/vagy titkosítás (CNSSI 4009) |
| Mit lát a cél | A továbbító kilépő IP-je | Kilépő IP fogyasztói vagy ISP-hálózaton | A VPN-szerver kilépő IP-je |
A „SOCKS5 rezidenciális proxy” kifejezést két külön döntésként olvassa. A „SOCKS5” az a protokoll, amellyel a kliense eléri a továbbítót. A „rezidenciális” az a hálózat, amelyhez a továbbító kilépő IP-je tartozik. Bármelyik megváltozhat a másik nélkül. Egy SOCKS5 szerver ugyanúgy ülhet adatközponti címen is.
A kettőt együtt megvenni ésszerű döntés, ha tudja, melyik fele melyik feladatot végzi.
Mit határoz meg a SOCKS5 protokoll, és mit hagy ki
A SOCKS5 egyeztet egy hitelesítési módszert, majd továbbítja a kapcsolatot. Az RFC 1928 nem határoz meg saját titkosítást. A gyakori hitelesítés nélküli és felhasználónév/jelszó módszer sem ad hozzá semmit, az RFC 1929 pedig nyílt szövegként küldi a jelszót. Az RFC 1961 GSS-API módszere integritást és opcionálisan bizalmasságot adhat hozzá, egy külön SSH-alagút, VPN vagy TLS-burok pedig a kliens és a proxy közötti átvitelt védheti. A HTTPS végponttól végpontig védi az alkalmazás adatait, de magát a SOCKS5 hitelesítési cserét nem védi.
Az egyeztetés rövid. A kliens felsorolja az általa támogatott hitelesítési módszereket, a szerver pedig kiválaszt egyet. Az RFC 1928 felsorolja a módszerkódokat: hitelesítés nélkül, GSSAPI, felhasználónév/jelszó, valamint a kiosztott és a privát módszereknek fenntartott tartományok. Amint ez az alegyeztetés lezárul, a kliens elküldi a kapcsolódási kérését, a szerver pedig továbbítja a forgalmat.
A specifikáció „shim-layer”-ként (köztes rétegként) írja le magát az alkalmazási és a szállítási réteg között, és semmilyen titkosítót nem határoz meg. Ha a választott módszer integritás vagy bizalmasság érdekében beágyazást is tartalmaz, az RFC 1928 abba csomagolja a forgalmat: a kéréseket, a válaszokat és a továbbított adatokat.
Az RFC 1929, amely a felhasználónév/jelszó módszert határozza meg, nem definiál beágyazást, és nyíltan kimondja a gyengeségét:
Mivel a kérés nyílt szövegként továbbítja a jelszót, ez az alegyeztetés nem ajánlott olyan környezetekben, ahol a „lehallgatás” lehetséges és a gyakorlatban kivitelezhető.
Forrás: Az RFC 1929 felhasználónév/jelszó módszere
A kialakításnak története van. Az NT Kernel cikke a SOCKS5 történetéről elmagyarázza, hogy az 1996-os korszak SOCKS szerverei többnyire olyan hálózatokon belül futottak, amelyeket „általában megbízhatónak tartottak”, és a bizalmasságot máshol várták biztosítani. Ugyanez a forrás megjegyzi, hogy a GSSAPI a kialkudott védelmi szinttől függően integritást és bizalmasságot adhat, de a támogatása jóval ritkább maradt, és a legtöbb valós telepítés ma is felhasználónevet és jelszót használ.
Mindez nem teszi olvashatóvá a HTTPS-t a proxyn keresztül. A TLS 1.3-at arra tervezték, hogy megakadályozza a lehallgatást, a manipulációt és az üzenethamisítást a kliens és a szerver között, a SOCKS5 továbbító pedig csak továbbítja ezeket a titkosított bájtokat.
Mitől lesz egy IP-cím rezidenciális, adatközponti vagy mobil
Egy kilépő IP aszerint rezidenciális, adatközponti vagy mobil, hogy melyik hálózat birtokolja. A csalásfelderítéssel foglalkozó Fraudlogix az adatközponti IP-ket adatközpontokhoz, tárhelyszolgáltatókhoz és felhőalapú szolgáltatókhoz sorolja a saját adatközponti IP-szószedetében. A botkezelést árusító Peakhour így jellemzi a rezidenciális kilépőket: fogyasztói vagy ISP-kapcsolat. A mobilt külön címkézi: a mobilszolgáltatók eltérő címmegosztási modelleket használnak, köztük a CGNAT-ot (carrier-grade NAT, szolgáltatói szintű NAT).
Hálózati oldalról a kilépő IP már azelőtt benne van egy útválasztási és regisztrációs kontextusban, hogy bármilyen proxyprotokoll hozzányúlna. Az egyik fontos jel a címelőtagot meghirdető ASN (autonóm rendszer szám), amely segít azonosítani a hálózat üzemeltetőjét.
A rezidenciális proxyhálózatok többféleképpen jönnek létre, és nem mindegyikben vesz részt önkéntes. A Peakhour felsorolása:
- önkéntes vagy szerződéses sávszélesség-megosztás
- ingyenes VPN-ek, alkalmazások és böngészőbővítmények, amelyek harmadik felek forgalmát a felhasználók eszközein keresztül irányítják
- alkalmazásokba ágyazott SDK-k
- feltört eszközök és routerek
Az SDK-s útra friss bizonyítékok is vannak. A Krebs on Security 2026. júliusi jelentése szerint a Spur biztonsági cég az LG webOS áruházában található alkalmazások több mint 42 százalékában talált rezidenciális proxy SDK-t. A Samsung Tizen alkalmazásainak több mint negyedében voltak hasonló komponensek. A Spur jelentése szerint mindkét platformon ezeknek az SDK-knak a többsége a Bright Data cégtől származott, az LG pedig közölte, hogy felfüggeszti azokat az alkalmazásokat, amelyek megtartják a proxy opciót.
A Bright Data azt mondta a Krebsnek, hogy a hálózata hozzájáruláson alapul, és minden résztvevő egy külön képernyőn csatlakozik. A Spur álláspontja szerint „egy tévés alkalmazásban eldugott egyszeri hozzájárulási kérés nem helyettesíti az érdemi átláthatóságot, a folyamatos kontrollt és a platform felügyeletét”. Ezen beszerzési modellek egyike sem függ a SOCKS5-től.
Miért a kilépő hálózatot sorolják be az oldalak, és nem a protokollt
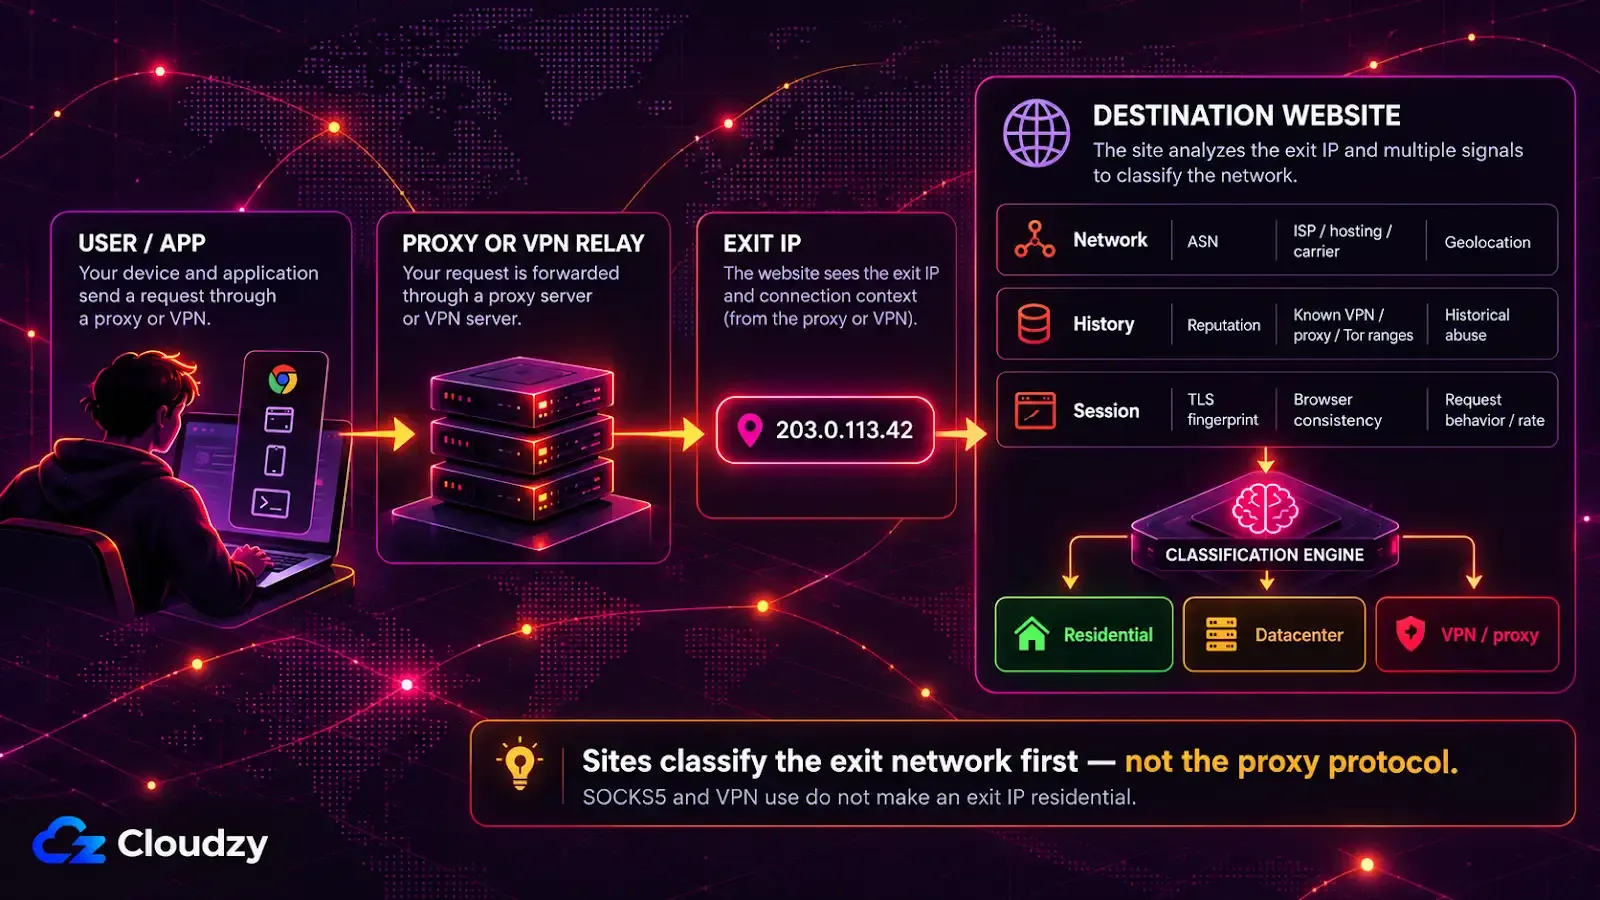
A céloldal a proxy kilépő IP-jét látja, nem azt a protokollt, amellyel a kliense elérte a proxyt. Az IP-alapú besorolás a kilépő címből és annak kontextusából indul ki: ASN, tárhely/ISP/szolgáltató szerinti besorolás, hírnév, valamint ismert VPN-, Tor- vagy proxytartományok. Egy bérelt VPS-en futó SOCKS5 szerver ezért adatközponti forgalomnak minősül.
A Peakhour rezidenciális proxykról szóló magyarázója így fogalmaz: „A cél a proxy kilépő IP-jét látja, nem az eredeti forrást.” A SOCKS5 kézfogás a kliense és a továbbító között zajlik. Az oldal egy közönséges kapcsolatot kap a továbbító címéről.
A Peakhour proxyészlelési oldala felsorolja, honnan indul általában a besorolás: hírnév, ASN, földrajzi hely, tárhelyszolgáltatói besorolás, ismert VPN- és Tor-kilépők, valamint korábbi visszaélések. Egyik jel sem a protokollból származik. Ugyanez az oldal azt írja: „Az adatközponti tartományok általában könnyebben azonosíthatók az IP és az ASN kontextusa alapján.”
A Fraudlogix IP-lekérdezési adatai olyan jelek alapján sorolják be a címet, mint hogy adatközponthoz tartozik-e, az ASN, a szervezet, az ISP és a kapcsolat típusa. A proxyprotokoll, a port vagy a hitelesítési módszer cseréje nem változtatja meg a kilépő IP e tulajdonságait.
A Peakhour észlelési oldala szerint a rezidenciális és mobil címeket nehezebb pusztán az IP alapján megítélni, mert egyszerre használhatják őket legitim felhasználók és proxyforgalom. Ettől még megítélik őket: az oldal leírja, hogyan kombinálják az IP-kontextust kérésszintű bizonyítékokkal, például TLS-ujjlenyomatokkal, a böngésző konzisztenciájával és a viselkedéssel. A túl gyorsan kéréseket küldő rezidenciális kilépő kiválthat ellenőrzést, lassítást, tiltást vagy HTTP 429 sebességkorlátozó választ.
Ugyanaz a SOCKS5 proxy, mint a VPN?
Nem. A VPN tunnelezéssel, titkosítással vagy mindkettővel viszi át a forgalmat egy hálózati kapcsolaton. A klienstől és az útválasztási szabályoktól függően az eszköz teljes forgalmát vagy csak a kiválasztott forgalmat fedheti le. A SOCKS5 proxy a használatára beállított alkalmazásokat továbbítja, és nem ad hozzá saját titkosítást. Mindkettő más kilépő IP-t mutathat a célnak, és ennek a kilépőnek továbbra is van egy mögöttes hálózattípusa.
A NIST glosszáriuma, amely a CNSSI 4009-re hivatkozik, olyan hálózatként határozza meg a VPN-t, amely „egy fizikai hálózat rendszererőforrásaiból épül fel, titkosítással és/vagy a virtuális hálózat kapcsolatainak a valós hálózaton átvezetett tunnelezésével”. Ha a router alapértelmezett kimenő alagútjaként állítják be, a VPN az összes mögötte lévő eszközt lefedheti.
A Peakhour észlelési oldala a besorolt kategóriák közé sorolja a VPN-kilépőket is, a tárhelyszolgáltatók, a rezidenciális ISP-k és a mobilszolgáltatók mellé, így a VPN használata önmagában nem teszi rezidenciálissá a kilépőt. Ezt a címkét továbbra is a mögöttes kilépő hálózat határozza meg. Egy saját üzemeltetésű privát kilépő csomópont bérelt szerveren az adott szerver adatközponti címéről lép ki.
Melyik címke dönt az adott célról
A címkét a cél alapján válassza. Egy alkalmazás forgalmának átirányítása proxyprotokoll-kérdés. Egy eszköz forgalmának tunnelezése és titkosítása VPN-kérdés. Ha sok címre van szükség fogyasztói hálózatokon, az IP-hálózati kérdés, és ott a címkészlet eléréséhez használt protokoll mellékes részlet.
| Cél | A döntő címke | Amiről ez a címke nem dönt |
|---|---|---|
| Egy alkalmazás forgalmának irányítása továbbítón át | A proxyprotokoll | Hogy a kilépő rezidenciálisnak tűnik-e |
| Egy eszköz forgalmának tunnelezése és titkosítása | A VPN | A kilépő hálózattípusa |
| Sok cím fogyasztói hálózatokon | Az IP-hálózat (rezidenciális vagy mobil) | A forgalom bizalmassága |
Ha egyetlen szkript kimenő címe a gond, egy saját VPS-en futó SOCKS5 szerver elegendő és jól ismert megoldás, feltéve, hogy a cél elfogadja az adatközponti forgalmat.

Építkezz Linux VPS-en root hozzáféréssel, NVMe-vel és AMD EPYC teljesítménnyel.
Linux csomagok megtekintéseGyakran ismételt kérdések
Elrejti a SOCKS5 proxy az IP-címét?
A cél oldaláról igen: az oldal a proxy kilépő IP-jét látja az Ön címe helyett. A proxy üzemeltetője viszont látja a valódi IP-címét és minden olyan forgalmat, amelyet az alkalmazása maga nem titkosít, így ha el akarja rejteni a címét az oldalak elől, akkor meg kell bíznia abban, aki a proxyt üzemelteti.
Használható egyszerre SOCKS5 proxy és VPN?
Igen, a kettő egymásra rétegezhető. Ha egy alkalmazás VPN-alagúton keresztül éri el a SOCKS5 proxyt, a VPN az eszköze és a VPN-szerver közötti szakaszt védi, a proxy pedig azt a kilépő IP-t állítja be, amelyet a cél az adott alkalmazásnál lát. A VPN-szerver és a proxy közötti szakaszt a VPN nem védi.
Biztonságosabb a rezidenciális proxy, mint az adatközponti proxy?
A forgalom védelme szempontjából nem. A rezidenciális vagy adatközponti címke azt változtatja meg, hogyan sorolja be egy oldal a kilépő IP-t, és egyik sem ad hozzá titkosítást. Egy rezidenciális kilépő ráadásul olyan fogyasztói eszközön vagy routeren is átmehet, amelynek tulajdonosa hozzájárulását és biztonságát általában nem tudja ellenőrizni.
Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.