

Kiveszel hat IP:port párt egy ingyenes proxylistából, egyenként beilleszted őket a kliensbe, és a negyediknél már nyilvánvaló a minta. Kettő soha nem válaszol. Egy válaszol, majd egy kérés közepén meghal. Egy olyan lassú, hogy az eszköz, amit ráirányítottál, időtúllépéssel leáll. Az egyetlen működő elutasítja a HTTPS-t. Tíz perc elment, és a feladat, amiért kinyitottad a laptopot, még mindig ott vár.
Ez a normális tapasztalat a kínált legjobb ingyenes proxyszerverekkel, és nem balszerencse. Ingyenes proxyk léteznek, némelyik működik, és bizonyos típusú feladatokra pontosan ez a helyes választás. A gond az, hogy az oldal, amelyik osztogatja őket, nem tudja megmondani, melyik, meddig, és ki ül a túloldalon, aki olvassa, mi megy át rajta.
A rövid verzió
- Egy 30 hónapos, több mint 640 600 ingyenes proxyra kiterjedő tanulmány azt találta, hogy csak 34,5%-uk válaszolt legalább egyszer. Egy korábbi tanulmány szerint a weben hirdetett proxyk kevesebb mint 2%-a továbbított egyáltalán felhasználói forgalmat. A halott bejegyzés az alapállapot, nem baleset.
- A korábbi tanulmányban a működők nagyjából 10%-a hirdetéseket szúrt be vagy TLS-t hallgatott le.
- Az ingyenes a helyes válasz az eldobható munkára: megnézni, hogyan jelenik meg egy oldal máshonnan, egyszeri pillantás olyan tartalomra, ahol nincs fiókod, tesztek, ahol a kudarc semmibe sem kerül.
- Mindenhez, ahová bejelentkezel, vagy aminek kétszer kell működnie, a tartós megoldás a saját proxyd egy kis szerveren (1 vCPU és 1–2 GB RAM bőven elég egy személyes beállításhoz). Cserébe a frissítéseket és a rendelkezésre állást te vállalod.
- Egyetlen saját üzemeltetésű VPS általában egy stabil kimenő IP-t ad. Ez hasznos, ha kontrollt és állandóságot akarsz, de nem adja meg azt a nagy, rotálódó készletet, amit a scraping-szolgáltatók árulnak.
Amit ez az útmutató kihagy
Négy dolog kívül esik azon, ami következik. Itt vannak, mielőtt a felénél valamelyiket keresni kezdenéd.
- Nagy léptékű scraping. Egy kis saját üzemeltetésű proxy általában egy stabil kimenő IP-t ad, a rotáció pedig külön probléma külön megoldásokkal.
- A teljes lista arról, mi romolhat el. Ami itt van, az a rész, ami befolyásolja, melyik proxyt választod, nem a teljes katalógus.
- Fordított proxyk. Ugyanaz a szó, ellentétes irány. A fordított proxy a forrásszerverek előtt áll, és az ő nevükben fogadja a kliensek kéréseit; ez a cikk arról a továbbító proxyról szól, amellyel a saját forgalmadat küldöd kifelé. Az alábbiakból semmi sem vonatkozik a fordított proxykra.
- Telepítési útmutató minden eszközhöz. Az eszközökről szóló rész részletes útmutatókra mutat ahelyett, hogy megismételné őket.
Honnan jönnek az ingyenes proxyszerverek és -oldalak
Írd be a keresőbe, hogy „ingyenes proxylista”, és az első oldal nagyrészt ugyanaz a három dolog különböző logókkal. Nem cserélhetők fel, és mindegyik a maga módján bukik el. Scrapelt nyilvános listák, böngészőalapú proxyoldalak és egy proxyk eladásából élő cég ingyenes csomagja: ez a három, és az választja el őket, hogy ki (ha egyáltalán valaki) felel a gépért, amelyen a forgalmad áthalad.
Nyilvános aggregátorlisták
A ProxyScrape, a free-proxy-list.net, a spys.one és a Geonode mind nyilvános proxytáblázatokat tesz közzé olyan szűrőkkel, mint protokoll, hely, anonimitás, késleltetés vagy az utolsó ellenőrzés ideje. Több közülük automatikus elérhetőség-ellenőrzést futtat, és gyakran frissíti a listáit. Ezek az ellenőrzések azt mondják meg, válaszol-e egy végpont; azt nem, ki irányítja a proxyt, hogyan van beállítva, vagy mit rögzít.
A gyakorlati olvasat mind a négyre:
- Használd őket erre: egyetlen eldobható kérés, amit megengedhetsz magadnak újra elküldeni, ahol kézzel kiveszel három bejegyzést, és addig próbálod őket, amíg az egyik válaszol.
- Ne használd őket erre: semmi, amit szkriptelni akarsz, semmi, aminek holnap is működnie kell, és semmi, ahol egy csendben módosított válasz számítana. A bejegyzés, ami működött, amikor kivetted, gyakran halott vagy blokkolt, mire újra kellene, és semmi sem értesít.
Webalapú proxyoldalak
Beillesztesz egy URL-t egy mezőbe valaki más weboldalán, az ő szerverük letölti az oldalt, és az ő szerverük egy átírt másolatot ad vissza. Ez az átírás nem opcionális: a linkeket, képeket és szkripteket mind át kell irányítani, különben az oldal szétesik. Az üzemeltető már azelőtt azzal foglalkozik, hogy módosítsa, amit látsz, mielőtt bármilyen rossz szándék képbe kerülne.
A lakat a címsorban, ha van, hitelesíti és titkosítja a kapcsolatodat a proxyoldallal. Nem ad végponttól végpontig tartó TLS-kapcsolatot a céloldallal, mert a proxy tölti le és írja át azt az oldalt helyetted. Az üzemeltető ezért módosíthatja a linkeket, szkripteket, űrlapokat és letöltéseket, mielőtt elérnék a böngésződet. Egy böngészőbővítmény nem változtat a bizalmi modellen, ha továbbra is a bővítmény üzemeltetőjének szerverein keresztül küldi a forgalmadat.
Használd őket erre: olyasmi olvasása, ahol nincs fiókod. Ne használd őket erre: bármi, ahová jelszót írsz be, soha.
Kereskedelmi proxyszolgáltatók ingyenes csomagjai
A Webshare ingyenes csomagja más kategória, mint egy scrapelt nyilvános lista. Jelenleg 10 megosztott adatközponti proxyt és havi 1 GB sávszélességet ad, bankkártya és lejárati dátum nélkül. Van egy megnevezett cég, közzétett feltételek és egy fiók, amit te irányítasz. Ettől az ingyenes csomag nem lesz alkalmas érzékeny forgalomra, de több elszámoltathatóságot ad, mint egy névtelen nyilvános bejegyzés.
Használd kis forgalmú munkára, ahol megnevezett szolgáltatót akarsz a proxy mögött. Ne használd folyamatos forgalomra: a havi 1 GB-os korlát a szűk keresztmetszet.
Mit nyújt valójában egy ingyenes proxy
Először a számok, mert itt tér el leginkább a marketing és a mérés. Két független kutatócsoport irányította műszereit erre az ökoszisztémára, és közzétette, amit talált. Ami következik: hány ilyen proxy működik, mit tesznek a működők az átmenő forgalommal, és milyen gazdaság hozza létre mindkét eredményt.
Hány működik közülük egyáltalán
Free Proxies Unmasked egy 30 hónapos méréses tanulmány, amelyet az NDSS MADWeb 2024 rendezvényen mutattak be. Mehanna, Rudametkin, Laperdrix és Vastel több mint 640 600 proxyt gyűjtött össze 11 szolgáltatótól, és ismételten tesztelte őket. Ezeknek a proxyknak csak 34,5%-a volt aktív legalább egyszer a teljes tesztidőszak alatt.
A korábbi kép komorabb. ProxyTorrent egy mérőplatform, amelyről Perino, Varvello és Soriente a WWW 2018 konferencián számolt be. Legfeljebb 180 000 ingyenes proxyt figyelt, és azt találta, hogy a weben hirdetettek kevesebb mint 2%-a továbbított ténylegesen forgalmat a felhasználók nevében. Ennek a 2%-nak nagyjából a fele teljesített elég jól ahhoz, hogy számítani lehessen rá.
Mindkét szám azokra a proxykra korlátozódik, amelyeket ezek a csapatok nyilvános listákról megfigyelhettek, a saját mérési időszakukban. Egyik sem olyan arány, amit az előtted lévő proxyra alkalmazhatnál. Amit megállapítanak, az az, hogy a halott bejegyzések, amelyekbe folyton beleütközöl, a szokásos eset.
Mit tesznek a működők a forgalmaddal
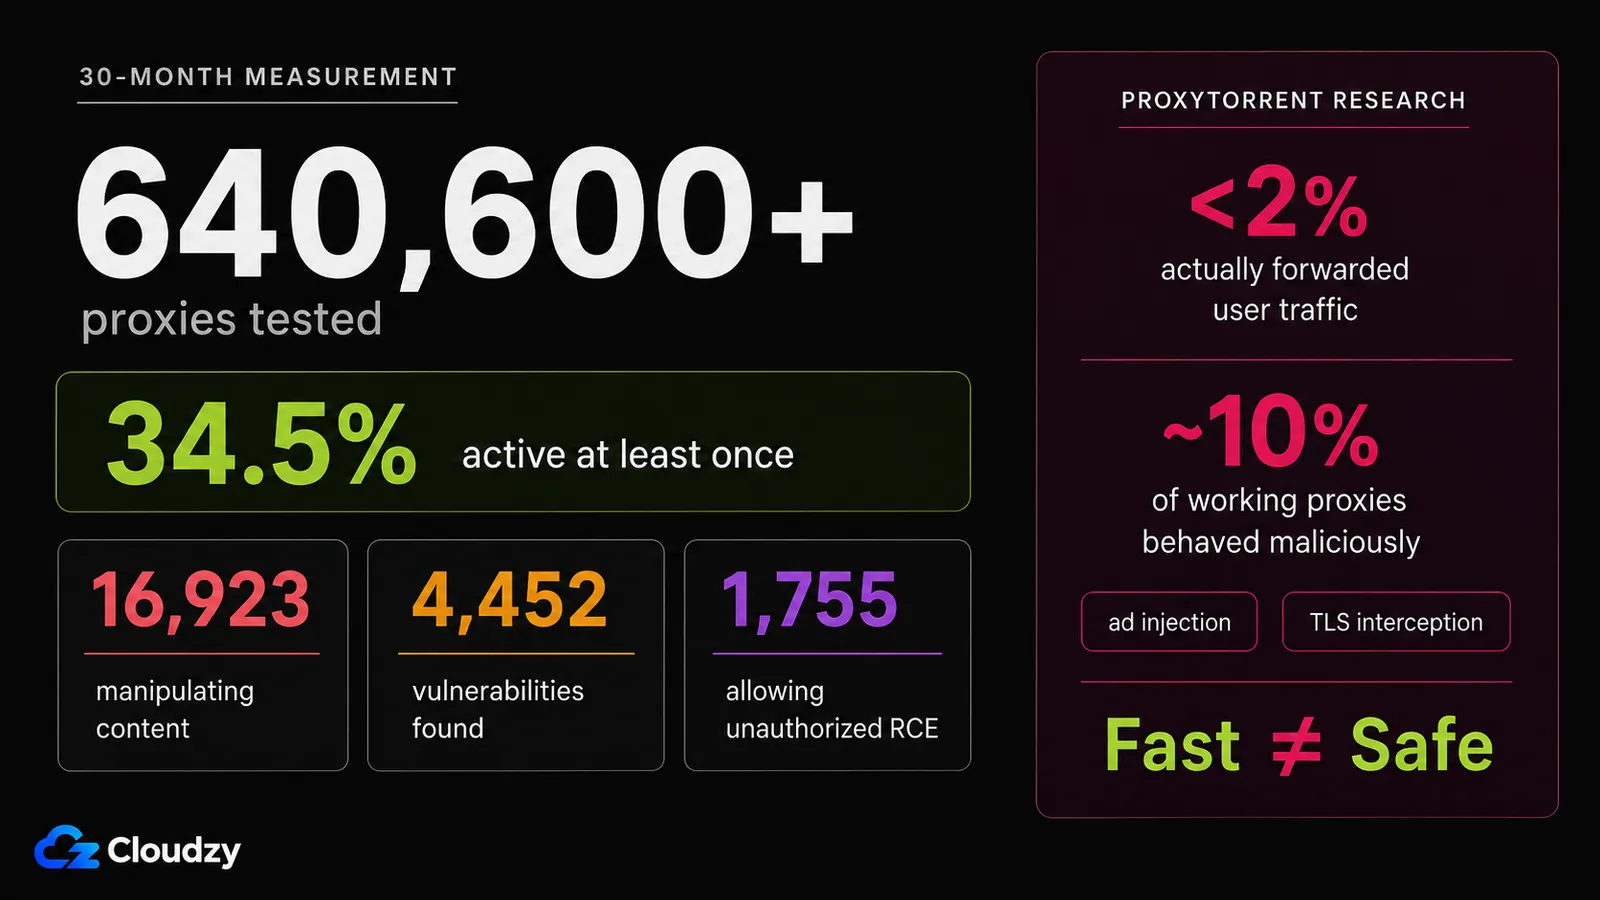
Mehanna és munkatársai azt is megszámolták, mit csináltak az élő proxyk abban a 30 hónapban: 16 923 proxy manipulálta az átmenő tartalmat, és 4 452 különböző sebezhetőség volt magukon a proxyk IP-címein, amelyek közül 1 755 jogosulatlan távoli kódfuttatást tett lehetővé. Ezek a sebezhetőségi számok a gépeket írják le, nem az őket üzemeltető embereket. Nem bizonyítják, hogy ezek a proxyk kompromittálva voltak; azt jelentik, hogy a mögöttük lévő gépek egy részén elég súlyos sebezhetőségek voltak ahhoz, hogy a kompromittálás lehetséges legyen.
A ProxyTorrent csapata számot tett arra, mit csinálnak az üzemeltetők: a működő proxyk körülbelül 10%-a viselkedett rosszindulatúan, köztük hirdetésbeszúrással és TLS-lehallgatással. A TLS-lehallgatás a súlyos eset. A proxy megpróbálja lezárni vagy lecserélni a titkosított kapcsolatot, hogy megvizsgálhassa vagy módosíthassa a forgalmat. Egy helyesen beállított kliensnek el kell utasítania a nem megbízható tanúsítványt, ahelyett, hogy csendben elfogadná ezt a lehallgatást.
A sebesség itt nem biztonsági jel: a 2018-as tanulmányban a rosszindulatúan viselkedő proxyk voltak egyben a legjobb teljesítményűek is.
Miért kell az ingyenesért valahogy fizetni
A sávszélesség és a számítási kapacitás továbbra is pénzbe kerül valakinek, de a nyilvános proxyknak nem ugyanaz az üzleti modelljük. Egy kereskedelmi ingyenes csomagnak nyilvánvaló az ösztönzője: egy fizetős szolgáltatás korlátozott változata. Egy nyilvános proxy ezzel szemben lehet szándékosan kitett, rosszul beállított, elhagyott, vagy futhat kompromittált eszközön. A fenti méréses tanulmányok az okai annak, hogy ne feltételezzünk jóindulatú üzemeltetőt csak azért, mert a proxy ingyenes.
Ennek a jelenségnek a mostanában felnőtt változata csúnyább, és túlnyúlik az ingyenes táblázatokon. Egyes proxyhálózatok, köztük legitim kereskedelmi szolgáltatásként árultak is, olyan fogyasztói gépekből állnak össze, amelyek tulajdonosai soha semmibe nem egyeztek bele. 2026 januárjában a Google Threat Intelligence Group bejelentette egy ilyen hálózat, az IPIDEA felszámolását. A Google úgy írta le, hogy lehetővé tette a rosszindulatú szereplőknek, hogy eltérítsék az emberek otthoni internetkapcsolatához való hozzáférést, és olyan tevékenységet folytassanak, amely nem volt visszavezethető rájuk. Körülbelül tíz nappal később a Malwarebytes hamis 7-Zip telepítők kampányát követte nyomon, amelyek otthoni PC-ket változtattak proxycsomópontokká. A telepítő Windows-szolgáltatásként helyezett el egy proxy-rakományt, és beléptette a gépet egy lakossági proxy-infrastruktúrába, így harmadik felek az áldozat IP-címén keresztül irányíthattak forgalmat. Ha valaha is gondolkodtál azon, hogyan lesz egy „lakossági” IP lakossági, ez az egyik válasz.
Mikor rendben egy ingyenes proxy
Egy ingyenes proxy ésszerű lehet egy eldobható ellenőrzéshez, ahol a pontos hűség nem számít: annak megerősítése, hogy egy nyilvános oldal elérhető egy másik hálózatról, annak megnézése, hogy egy nyilvános végpont más tartalmat ad-e vissza egy második IP-ről, vagy néhány nem hitelesített kérés küldése egy staging környezetbe. Ha a proxy meghal, vagy a válasz gyanúsnak tűnik, eldobhatod az eredményt, és újra próbálhatod.
Ami ezekben közös, abból egy nagyjából öt másodperc alatt alkalmazható szabály lesz. Az ingyenes proxy a megfelelő eszköz, ha sehová nem hitelesíted magad, nem zavarna, ha a válasz módosítva jönne vissza, és nincs szükséged arra, hogy ugyanaz a bejegyzés másodszor is működjön. Ha mindhárom teljesül, nincs érvem amellett, hogy pénzt költs vagy szervert állíts. Vegyél egy bejegyzést, csináld meg a dolgot, lépj tovább.
Ha a háromból bármelyik nem teljesül, a számítás megváltozik.
Ingyenes proxyszerverek vagy saját proxy üzemeltetése
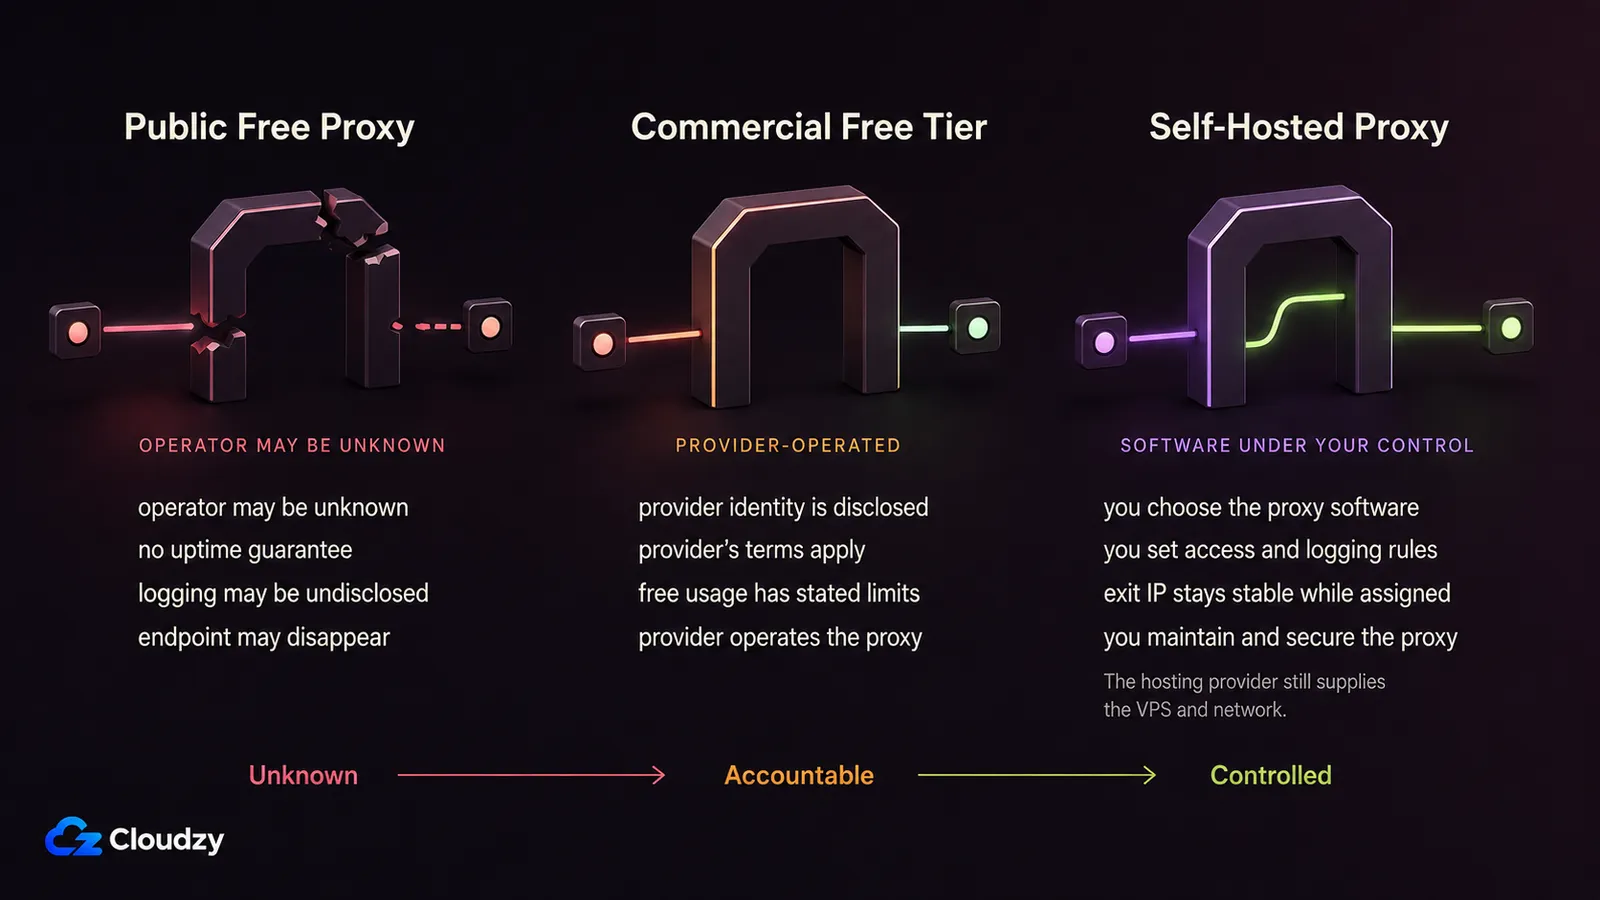
Ha a proxynak többször is működnie kell, valami olyanhoz, ami fontos neked, az ingyenes források rossz formájú eszközök, és semennyi listák közti ugrálás nem javít ezen. A megoldás nem is egy olyan proxy-előfizetés, amelyet ezer rotálódó címre éhes scraping-csapatoknak áraztak. Egy embernek egy feladattal ez egy kis szerver, amit magad bérelsz, nagyjából havi két kávé áráért.
A mérleg nyolc tengely mentén oszlik meg, és egyik irányban sem tiszta győzelem. Az ingyenes források nyernek költségben és abban, milyen gyorsan kezdhetsz. Veszítenek mindenben, ami a kontrollal kapcsolatos, és egy sor egyenesen a saját üzemeltetés ellen szól.
| Szempont | Nyilvános ingyenes proxylista | Proxyszolgáltató ingyenes csomagja | Saját proxy egy VPS-en |
|---|---|---|---|
| Tipikus költség | Semmi | Semmi, egy kis korlátig | Néhány dollár havonta |
| Ki üzemelteti a proxyt | Ismeretlen üzemeltető | A szolgáltató | Te |
| HTTPS/TLS kezelése | Változó; lehallgatás dokumentálva | A szolgáltató határozza meg, a feltételekben rögzítve | Bármit, amit konfigurálsz |
| Naplózás és elszámoltathatóság | Nincs kitől kérdezni | Megnevezett cég, írásos feltételek | A te naplóid, a te szervered |
| Meddig marad használható egy IP | Rövid ideig és kiszámíthatatlanul | Amíg a csomag tart | Amíg megtartod a szervert |
| Elérhető IP-rotáció | Csak a halott bejegyzések cseréjével | Fizetős csomagokban | Alapból nem; általában egy stabil kimenő IP |
| Beállítási munka | Beilleszt és remél | Regisztráció, hitelesítő adatok másolása | Egykattintásos telepítés vagy rövid kézi telepítés |
| Folyamatos munka, amit te viselsz | Semmi | Semmi | Frissítések, rendelkezésre állás, konfiguráció |
Saját proxy üzemeltetése: mit igényel, és melyik eszközzel kezdd
Egy alap HTTP- vagy SOCKS5-proxy lehet egyetlen könnyű szolgáltatás egy kis szerveren, a konfigurációjában hitelesítéssel. Az alábbi többprotokollos eszközök több mozgó alkatrészt adnak hozzá, de a szerverigény egy személyre továbbra is szerény. Az előre eldöntendő kérdések: mit kezeljen a proxy, milyen folyamatos karbantartást vagy hajlandó vállalni, és melyik eszköz illik ehhez a feladathoz.
Mibe kerül, és mit vállalsz
Egy könnyű, egyfelhasználós proxyhoz általában elég 1 GB RAM és 1 vCPU; 2 GB hasznos tartalékot ad kezelőpanelnek, naplóknak és frissítéseknek. A lemezigény kicsi, hacsak nem tárolsz nagy naplókat, vagy nem futtatsz más szolgáltatásokat ugyanazon a VPS-en. Ennél a terhelésnél a hálózat minősége és a szerver helye általában többet számít, mint a tárhely mérete.
Amint a szerver a tiéd, a biztonsági frissítések is a tieid, a rendelkezésre állás is a tiéd, és hogy a kezdeti konfiguráció helyes legyen, az teljesen rajtad múlik. Ebből semmi sem nehéz, és semmi sem nulla. Ha még nem csináltad, menj végig egyszer a szokásos első lépéseken: csak kulcsos SSH, alapból tiltó tűzfal, felügyelet nélküli biztonsági frissítések. A Linux VPS megerősítéséről szóló útmutatónk rendesen lefedi ezt a területet.

A hibamód, amit név szerint ismerned kell, a nyitott proxy. Egy nyilvános interfészen hitelesítés és tűzfalszabály nélkül figyelő proxy mostantól valaki más ingyenes proxyja. A szkennerek megtalálják, és minden, ami kimegy belőle, a te szervered címét viseli.
Profi tipp: ha alap HTTP- vagy SOCKS-proxyt futtatsz magadnak, elkerülheted a proxyport nyilvános kitettségét: kösd a loopback interfészre, és SSH-alagúton keresztül érd el. Ez megszünteti a nyilvános figyelőt, cserébe az SSH-alagutat nyitva kell tartanod, amíg dolgozol.
Egy korlát, világosan kimondva, mert ez az, amit a saját üzemeltetés nem old meg: egy kis VPS általában egy stabil kimenő IP-t ad, nem rotálható készletet. Hozzáadhatsz további címeket, ha a szolgáltatód támogatja, de ez még mindig nem ugyanaz. Ha a feladatodhoz néhány tucat kérésenként friss IP kell, a helyes válasz egy fizetős, rotáló szolgáltató.
Melyik eszközzel kezdd
Outline Server az, amivel kezdeni érdemes, hacsak nincs okod másra. Alatta Shadowsocks fut, és egy kezelőalkalmazást ad hozzá hozzáférési kulcsok létrehozásához, megosztásához és visszavonásához, így nem kell minden eszközhöz kézzel szerkesztened a szerverkonfigurációt. Egy felületen keresztül kezelni kívánt privát proxyhoz ez a legrövidebb út ezen a listán.
A többi mind okkal létezik. Néhány megjegyzés:
- A Shadowsocks önmagában ugyanennek a könnyebb, kézi változata: egy konfigurációs fájl és egy szolgáltatás, futtatandó kezelőréteg nélkül. Ezt válaszd, ha kevesebb szoftvert akarsz a nyakadba venni. A Shadowsocks telepítését VPS-re egy külön útmutató lépésről lépésre tárgyalja.
- V2Ray beállítási időt cserél protokollrugalmasságra. Megéri konkrét transportkövetelménnyel, anélkül túlzás.
- SoftEther VPN Server több protokollt beszél egyszerre, ami akkor számít, ha olyan kliensszoftvert kell kiszolgálnod, amit nem irányítasz. Ez a legnehezebb dolog ezen a listán. A SoftEthernek hosszú karbantartási múltja van, és akadémiai kutatási projektként indult.
- Hiddify Manager egy többprotokollos előtét, amelyet arra építettek, hogy kitartson korlátozó hálózatokon és mély csomagvizsgálatot futtató hálózatokon. Ha ott, ahol dolgozol, a közönséges proxykat felismerik és eldobják, ez az a kategória, amelyik ezt kezeli.
- Az MTProto Proxy nem általános webproxy. Telegram-forgalmat visz, és semmi mást. A Telegram saját proxydokumentációja egyértelmű: konkrét alkalmazások forgalmát irányítja át, nem az egész rendszerét. Folyton felbukkan a proxyalkalmazások listáin, és ezt a feladatot nem oldja meg.
Mind a hat futhat egy általad irányított VPS-en. A Cloudzy kínál egykattintásos Outline Server telepítést amely megspórolja az alapértelmezett ajánlás kézi telepítését. Több ilyen eszköz átfed ugyanennek a problémának a VPN-oldalával, és a saját üzemeltetésű VPN-megoldások egymás melletti összehasonlítása mélyebbre megy, mint amennyire egy proxyútmutatónak szüksége van.
Megjegyzés: egy bérelt szerveren futó proxy továbbra is megköveteli, hogy megbízz a tárhelyszolgáltatóban. A különbség az, hogy tudod, ki ez a szolgáltató, te irányítod a proxyszoftvert és a naplóit, és elmehetsz, ha a feltételei vagy a viselkedése már nem felel meg neked.
A saját üzemeltetés nem szünteti meg a bizalmat. Egy ismeretlen proxyüzemeltetőt cserél le egy olyan proxyra, amelyet te adminisztrálsz egy azonosítható szolgáltató infrastruktúráján.
Egy scrapelt nyilvános proxynál általában nem tudod azonosítani az üzemeltetőt, sem ellenőrizni, mit rögzít és mit változtat meg a proxy. A saját üzemeltetés kiveszi ezt az ismeretlen üzemeltetőt az útból: te irányítod a proxyszolgáltatást, míg a VPS-szolgáltató továbbra is adja az alatta lévő szervert és hálózatot. Ha ez a csere értelmes a feladatodhoz, egy Cloudzy Linux VPS adja a szerverréteget. A proxy konfigurálása és karbantartása továbbra is a te dolgod.

Építkezz Linux VPS-en root hozzáféréssel, NVMe-vel és AMD EPYC teljesítménnyel.
Linux csomagok megtekintéseGyakran ismételt kérdések
Biztonságosak az ingyenes proxyszerverek?
Többnyire nem, semmihez, ami számít. Perino és munkatársai 2018-as méréses tanulmánya szerint a működő ingyenes proxyk körülbelül 10%-a szúrt be hirdetéseket vagy hallgatott le TLS-t, és ezek voltak a leggyorsabbak. Az ingyenes proxyk rendben vannak fiók nélküli, eldobható böngészéshez, és rosszak mindenhez, ahová bejelentkezel.
Ugyanaz a proxyszerver, mint a VPN?
Nem. A VPN általában az eszközöd forgalmának nagy részét vagy egészét irányítja és titkosítja, míg a proxy általában egy alkalmazást vagy protokollt kezel. Mindkettő beállítható szűkebben is, de az ingyenes proxy kontra VPN leginkább hatókör kérdése: egy programot akarsz átirányítani, vagy a gép nagy részét? Az elsőhöz a proxyt, a másodikhoz a VPN-t válaszd.
Működnek az ingyenes proxyk webes scrapinghez?
Többnyire nem. A bejegyzések gyorsan és figyelmeztetés nélkül halnak meg, a blokkolási arány bármely scrapelésre érdemes célon magas, és egy nyilvános lista nem ad megbízható rotációt. A valódi mennyiségű scraping fizetős, rotáló proxyk problémája, nem ingyenes listáké, és egyetlen saját üzemeltetésű proxy sem oldja meg.
Mennyibe kerül saját proxyszervert üzemeltetni?
Néhány dollár havonta. Egy könnyű SOCKS5- vagy HTTP-proxy egy személynek kényelmesen elfér 1 vCPU-n és 1 GB RAM-on; 2 GB helyet ad kezelőpanelnek, naplóknak és bárminek, amit még a gépre teszel. Az ismétlődő költség maga a szerver. Az ismétlődő munka a frissítése és a működésben tartása.



Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.