

Коли RedAccess шукала застосунки, створені інструментами ШІ-програмування й опубліковані на їхніх власних доменах, знайшла понад 5000 майже без захисту чи автентифікації. Серед знімків для Wired був повний журнал розмов чатбота продавця з клієнтами, включно з повними іменами та контактами. Wired не змогла підтвердити справжність досліджених даних. Та застосунки все одно були відкриті.
Після підключення Salesforce, HubSpot, Pipedrive або Zoho дані можуть витекти далеко за межі спроєктованого екрана. Огляд продажів показує панель клієнтських облікових записів, але ключ відкриває значно більше. Перевірте його доступ, перш ніж давати команді посилання.
TL;DR
- Облікові дані CRM визначають масштаб витоку. Виділіть окремі вузькі права; коли доступ пов’язаний із користувачем, створіть окремого малопривілейованого користувача. Секрет зберігайте в середовищі сервера або сховищі секретів і використовуйте лише серверним кодом.
- Кожна помилка розгортання, що відкриває записи, воронку чи ціни, має виправлення у вигляді готового запиту. Інструмент ШІ змінює код, а ви самі коротким тестом підтверджуєте результат.
- Місце запуску залежить від дій у CRM. Інструменти лише для читання можуть працювати на сервері команди, у приватній мережі або за корпоративним входом. Записувальні спершу передають ІТ чи адміністратору CRM.
- Там, де діють GDPR і CCPA, вони охоплюють копію даних в інструменті та всі сервіси-одержувачі. Більшість інструментів продажів і підтримки не високоризикові за законом ЄС про ШІ. Основні винятки — особисті кредитні рішення, ризик або ціна страхування життя і здоров’я та ШІ, що виводить емоції з обличчя чи голосу.
Що відкриває витік ключа CRM
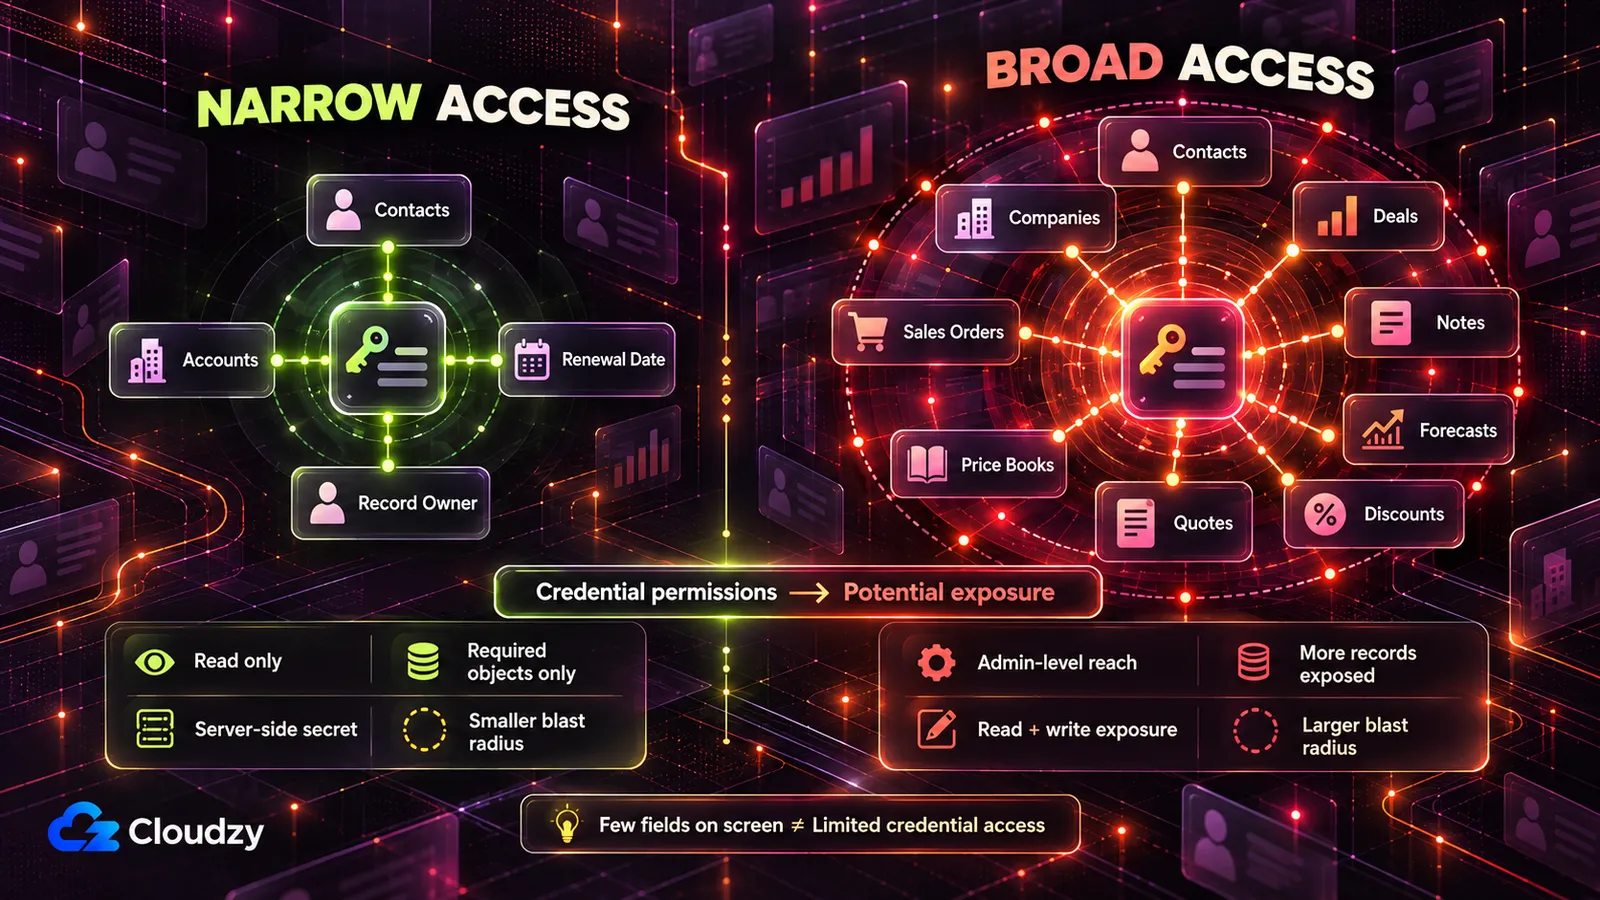
Розкритий API-ключ CRM дістається всього, що доступне користувачу чи застосунку, не лише панелі. У Salesforce і Pipedrive ключ адміністратора читає та зазвичай змінює всі видимі йому контакти, акаунти й угоди. Ключі HubSpot і Zoho несуть надані області доступу; групова область Zoho охоплює всі дії користувача.
Так чотири системи надають і звужують доступ. Область, або scope, у таблиці — перелік дозволених дій.
| CRM | Облікові дані та пов’язаний доступ | Що відкривають широкі права | Вужче налаштування |
|---|---|---|---|
| Salesforce | OAuth-з’єднання через connected app або external client app від імені одного користувача Salesforce | Із full — усі доступні користувачу дані; з api — його акаунт через REST API та Bulk API 2.0 |
Окремий користувач із правами лише на прочитувані об’єкти; запитувати api, не full |
| HubSpot | Service Key для нових внутрішніх інтеграцій або наявний токен старого приватного застосунку | Усе вибране, наприклад читання й запис контактів, компаній та угод | Лише читацькі області, як crm.objects.contacts.read, для показаних об’єктів; sensitive і highly_sensitive вимкнені |
| Pipedrive | Особистий API-токен, «пов’язаний із конкретним користувачем і компанією, що дає доступ до всіх даних користувача» | Усе, що бачить користувач | Токен окремого користувача Pipedrive, якому видно лише потрібне |
| Zoho CRM | OAuth-токен з областями за service_name.scope_name.operation_type |
Із груповою областю як ZohoCRM.modules.ALL — читання, створення, оновлення й видалення лідів, контактів, акаунтів, угод, пропозицій, прайсів, замовлень продажу та рахунків |
Області читання по модулях, як ZohoCRM.modules.contacts.READ |
Кожен рядок вживає терміни постачальника. Довідник областей Salesforce додає, що full «охоплює всі інші області». HubSpot вважає приватні застосунки застарілими та радить Service Keys для нових системних інтеграцій; наявні старі застосунки використовують попередній довідник областей, включно з чутливими даними Enterprise.
Формулювання Pipedrive взяте з документації автентифікації. Документація областей Zoho говорить про «повний доступ до всіх функцій, які користувач може виконати над записом». Її приклад також просить ZohoCRM.modules.ALL.
Правило спільне: дані доступу несуть можливості користувача або надані області. Виділіть окремі інтеграційні дані й звузьте їх наскільки можливо. За прив’язки до користувача беріть окремого з малими правами замість особистого адміністратора.
Запис дозволяйте лише за потреби — тоді інструмент належить до ІТ. Не використовуйте власний адміністраторський вхід чи токен.
Старі дані, пов’язані з людиною, можуть зламатися після її звільнення. Огляд старих приватних застосунків HubSpot каже, що вилучення творця ламає частину API-викликів. Service Keys пов’язані з акаунтом, не працівником. Pipedrive дозволяє один активний API-токен на користувача; заміна зупиняє всі його інтеграції.
Широкі права на контакти зазвичай відкривають угоди й прогнози, а в Zoho пропозиції та прайси. Кожен власник отримує ціни й структури знижок.
Створіть і звузьте інтеграційні права або області в адміністрації CRM чи попросіть адміністратора.
Помилки розгортання, що відкривають записи клієнтів, і їх виправлення
Сім типових рішень спричиняють витоки: ключ у коді або браузері, публічне посилання, усі акаунти для всіх, зайві поля, передавання назовні, відсутність журналу експорту й копія після запиту видалення. Кожне спрощує демонстрацію.
| Помилка | Що витікає | Виправити |
|---|---|---|
| Ключ CRM у коді, браузері або чаті | Усе доступне ключу; за широких прав вся база, контакти, угоди й нотатки, часто змінювані | Вузькі інтеграційні дані лише на сервері й вимкнення старого ключа |
| Публікація за відкритим посиланням | Контакти (пошта, телефон, адреса, покупки), ціни й знижки всім з адресою, зокрема конкурентам | Приватна мережа або корпоративний вхід попереду |
| Кожен продавець бачить усі акаунти | Уся воронка, прогнози й суми; працівник перед виходом експортує весь портфель | Ролі за власником CRM з серверною перевіркою перегляду, пошуку й експорту |
| Усі поля замість кількох | Покупки, оплати, цінність акаунта й докладна підтримка в інструменті дат поновлення | Отримувати лише названі поля |
| Записи йдуть до API ШІ та інших сервісів | Дані, сегменти й оцінки лідів чи стану клієнтів у постачальника без договору | Аудит виходу, скорочення й договори на решту |
| Немає журналу хто що експортував | Список або сегмент виходить без відомих часу й особи | Журнал експорту, який застосунок не може змінити |
| Зберігається власна копія | Видалення в CRM не досягає копії, експортів і похідних оцінок | Зберігати мінімум і синхронізувати копію з CRM |
Інструмент ШІ, що створив застосунок, виконає більшість виправлень на запит. Пристосуйте кожну інструкцію до своїх CRM, об’єктів і ролей.
Звіт ШІ про зміну не доказ. Доказ — тест під запитом. Працюйте з кодом і не вставляйте активних ключів чи справжніх клієнтських записів у чат.
Приберіть ключ CRM із коду, браузера й чату
Вставлений у код чи чат ключ уже розкритий. Так само змінна середовища — значення від сервера під час запуску, на яке код посилається без самого секрету, — якщо використовується браузерним кодом. Усе, що читає браузер, скопіює відвідувач.
Документація Vite каже, що змінні з VITE_ «розкриються в клієнтському коді». Документація середовища Next.js пояснює, що NEXT_PUBLIC_ теж включає значення до завантажуваних файлів.
Ключ у закоміченому файлі лишається в історії, як вписані в Compose секрети переживають контейнер. Приватний репозиторій не захист. Звіт GitGuardian за 2026 рік виявив приблизно шестикратну ймовірність таких секретів у внутрішніх репозиторіях проти публічних. Близько 28 % випадків починаються цілком зовні, у Slack, Jira чи Confluence.
Знайди всі API-ключі, токени, паролі та рядки підключення Salesforce, HubSpot, Pipedrive, Zoho й інших CRM або інструментів продажів у проєкті. Перевір код, усі .env-файли й історію комітів.
Для кожного вкажи:
- файл і рядок появи
- прямий запис у коді чи читання змінної середовища
- код працює на сервері чи в браузері; познач імена з VITE_ або NEXT_PUBLIC_ на початку
Не виводь повні ключі. Покажи перші чотири символи кожного.
Перенеси всі CRM-виклики до серверного коду, який читає ключ із суто серверної змінної. Прибери ключі з коду, виключи файли з реальними значеннями з репозиторію й точно опиши зміни. Не впевнений — скажи, не вгадуй.
Примітка: Видалення повідомлення або коміту не повертає секретність. Після вставлення чи збереження допомагає лише вимкнення в CRM.
Ротація — новий ключ і вимкнення старого — людський крок. Створіть вузькі дані в CRM, попросіть ІТ помістити у середовище сервера й вимкніть старий ключ.
HubSpot для скомпрометованого приватного токена має Rotate and expire now. У Pipedrive перед заміною перевірте інші використання старого токена.
Людські копії адмінпаролів CRM мають бути в менеджері, як Vaultwarden, сумісний із Bitwarden сервер. Він для входу людей. Централізовану ротацію секретів застосунків дає HashiCorp Vault.
Тест: Відкрийте інструмент і засоби розробника. Шукайте в усіх файлах перші вісім символів нового ключа (Ctrl+Shift+F або Cmd+Option+F на Mac). Збігів не повинно бути. Виконайте CRM-дію, перевірте мережеву вкладку: секрет не в URL, заголовках або тілі. Адміністратор має підтвердити відмову старого ключа, або дивіться статус інтеграції.
Зніміть інструмент із публічного посилання
Коли ШІ-інструмент хостить застосунок, публікація йде на домен постачальника. RedAccess знаходила їх простим пошуком Google та Bing у цих доменах. Ціни чи калькулятор знижок так само читає конкурент, як продавець.
Lovable у заяві Wired справедливо покладає налаштування на автора: платформа «дає інструменти безпечної побудови, але конфігурація зрештою є відповідальністю творця». Змінюєте публікацію ви.
Перелічи всі сторінки, API-маршрути, завантаження й експорти. Для кожного:
- чи відкривається без входу
- чи повертає дані клієнтів, угод або цін
Познач маршрути, що видають дані неввійденим запитам. Нічого не змінюй: спершу список.
Тест: На телефоні з мобільним інтернетом поза приватною мережею відкрийте адресу у приватному вікні. Вона не повинна завантажуватися або має зупинитися на корпоративному вході. Так само перевірте кожен маршрут зі списку, що повертає дані клієнтів, угод чи цін: жодних даних бути не повинно.
Показуйте продавцеві тільки свої акаунти
Без ролей усі бачать воронку, суми й знижки та можуть перед виходом експортувати весь портфель. Рішення — серверні ролі за власником CRM, також для пошуку й експорту.
Додай три ролі з перевіркою сервера на кожен запит. Приховані кнопки, меню чи стовпці не перевірка.
- Адміністратор, власник інструмента й операції продажів: усі записи.
- Керівник: записи членів своєї команди.
- Продавець або акаунт-менеджер: записи, де поле власника CRM указує на нього.
Ідентичність і роль бери з увійденого акаунта, не зі змінюваних значень сторінки. Так само для пошуку, списків, експорту й API. Решту відхиляй «доступ заборонено» (403).
Після цього вкажи перевірки кожної сторінки й маршруту та невпевнені місця.
Примітка: Приховане меню чи стовпець не контроль прав. Без серверної перевірки дані досі за один запит.
Назви ролей і команд можна змінити. Деякі команди дають керівникам усі регіони на зустрічах прогнозів.
Тест: Створіть тестового продавця, знайдіть акаунт іншої території — без результату. В експорті лише його акаунти. Повторіть керівником для акаунта поза командою.
Завантажуйте лише потрібні поля
Для поновлень потрібні дати, власники й назви. «Усі дані» принесе покупки, оплати й підтримку. Менше полів — менше витоку, місць видалення й зовнішніх даних.
Перелічи поля бази, коду, екранів, експорту й API з особистими чи комерційними даними: імена, пошту, телефон, адреси, компанію, посаду, покупки, цінність акаунта, оплати, суми, знижки, оцінки лідів чи клієнтського стану, підтримку й унікальні ID.
Для кожного вкажи екран або функцію й необхідність для головної мети. Невпевненість познач замість вгадування.
Зміни CRM-запити лише на [затверджені поля]. Решту прибери зі збереженої копії, екранів і експорту, точно звітуй про зміни.
Права інтеграції — другий замок. Нечитані дані не витечуть через помилку ШІ. Шифрування зберігання має підтвердити ІТ: асистент за кодом цього надійно не знає.
Тест: Адмінекспорт порівняйте із затвердженим переліком. Зайвих стовпців немає. Перевірте всі екрани на видалені поля й збережіть список для наступного тесту.
Подивіться, які дані виходять
Калькулятор відтоку, що надсилає нотатки в API ШІ, поля в аналітику або webhook в інший засіб, копіює записи назовні. За GDPR зовнішня служба від імені компанії є обробником і потребує договору, як далі.
Перевір усі зовнішні виклики OpenAI, Anthropic та інших API ШІ, CRM, пошти, чату, аналітики й webhook.
Точно переліч поля в тілі чи адресі. Познач тих, хто може зберігати, логувати чи навчатися на даних. Укажи виклики з меншими полями чи без даних клієнтів.
Тест: У кожного одержувача відкрийте перелік отриманих полів або властивостей, як користувацькі в аналітиці чи мапінг webhook. Порівняйте із затвердженим: решта досі виходить. Без списку передайте назву й умови DPO або відповідальному за приватність.
Записуйте кожен експорт і масове завантаження
Кнопка експорту виводить список чи прайс одним натисканням. Без журналу не знати хто й що. Запис кожного перегляду панелі ховає сигнал. Фіксуйте експорти, масові перегляди й видалення.
Додай журнал кожного експорту, завантаження, перегляду понад [обрану кількість] записів і видалення. Зберігай користувача, дію, записи чи сегмент, рядки й час.
Акаунт бази застосунку може додавати рядки журналу, але не міняти чи видаляти. Читання лише адміністраторам. Укажи права й те, що на рівні бази не вдалося забезпечити.
Незмінність походить із прав акаунта бази, обмежуваного як будь-який інший, не з доброї поведінки програми. Журнал сам є персональними даними: хто взяв чиї записи. Читати можуть адміністратори.
Тест: Продавцем експортуйте малий список, адміном знайдіть правильну кількість рядків. ІТ або ШІ з показом виводу спробує видалити акаунтом застосунку. Має бути помилка прав.
При запиті видалення синхронізуйте копію з CRM
CRM як головне джерело очищають першим. Кеш, експорт чи оцінка — друге місце, куди CRM-видалення не сягає.
Кнопка видалення всього за один виклик сама ризик, якщо натиснути може будь-хто. Мій підхід — мінімум копій, щоб менше відстежувати.
Нехай застосунок читає CRM за потреби й тримає лише [необхідні поля затвердженого списку].
Перелічи всі місця: таблиці, кеші, експортні файли, похідні оцінки й журнали.
Додай видалення лише адміністраторам. За CRM ID показує всі місця в застосунку, після підтвердження очищає навіть оцінки й експорти. Зберігає тільки ID, час, підтверджувача й очищені місця. Решта отримує «доступ заборонено».
Винятки обов’язкового зберігання визначає DPO чи відповідальний за приватність; запит їх не містить.
Тест: Створіть тестовий контакт у CRM і дозвольте інструменту отримати його; якщо він створює оцінки чи експорт, створіть і їх. Видаліть контакт у CRM, запустіть видалення адміністратором і перевірте кожне місце. Відкрийте засіб тестовим продавцем — очікуйте «доступ заборонено».
Де запускати підключений до CRM інструмент
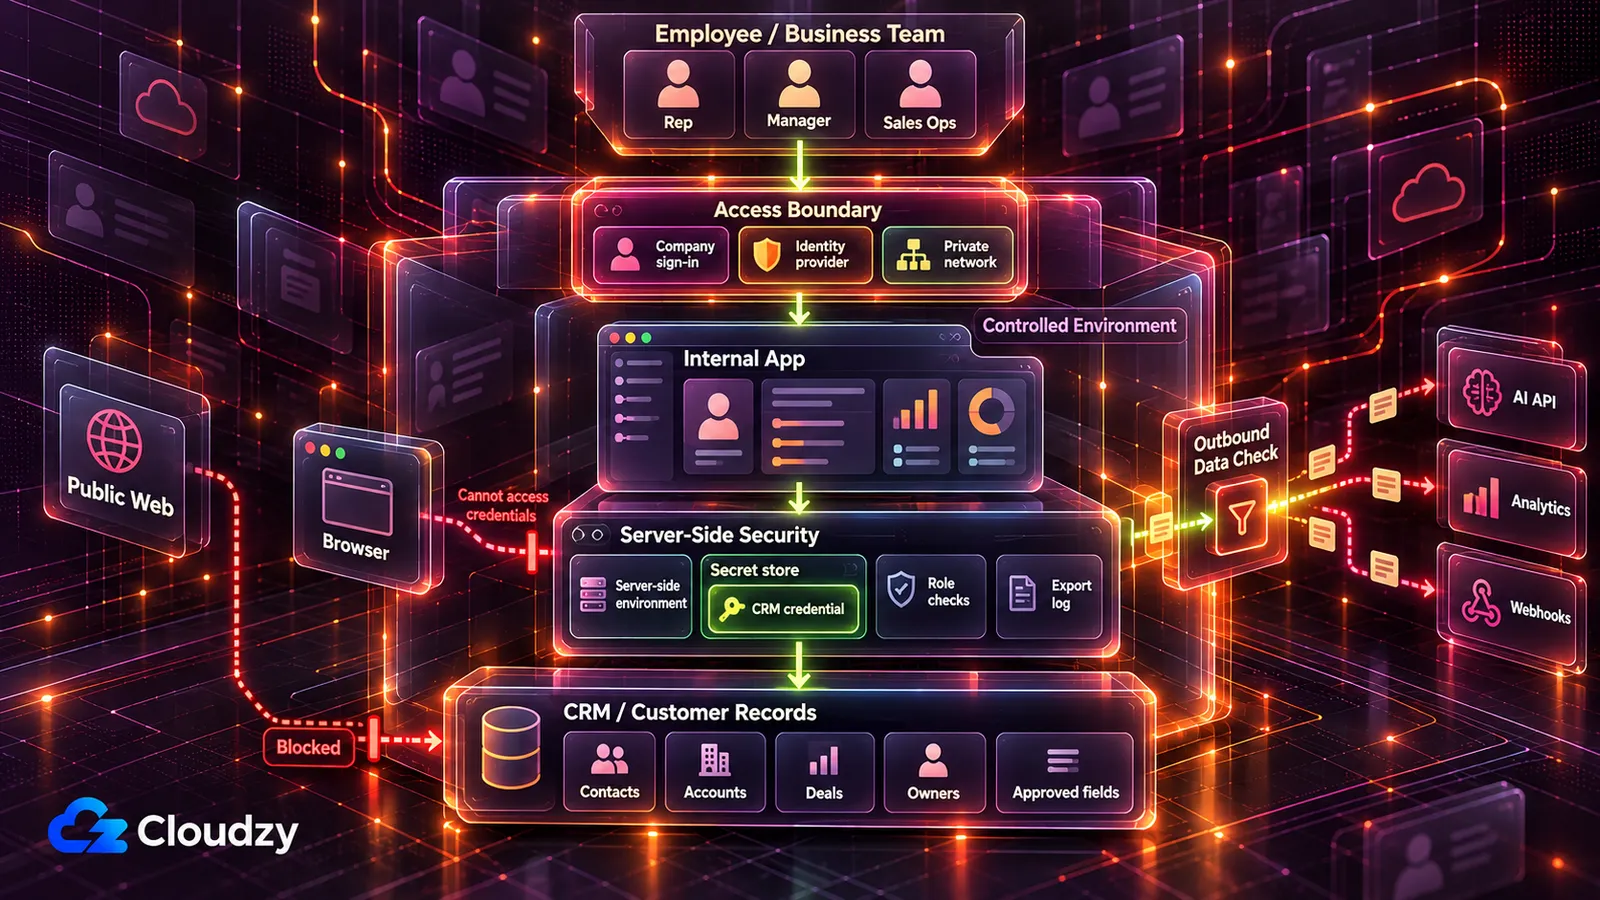
Місце залежить від дій. Читання може бути на сервері команди лише через приватну мережу чи корпоративний вхід. Запис перед використанням іде до ІТ або CRM-адміністратора.
| Дії з CRM | Місце роботи | Хто погоджує запуск |
|---|---|---|
| Зразки або синтетичні записи, вигадані з реальною структурою | Хостинг ШІ-інструмента для розробки й показів | Поки ніхто; справжні записи поза ним |
| Читає реальні записи малої сталої команди | Сервер команди тільки через приватну мережу Tailscale чи WireGuard | CRM-адміністратор, що видає або схвалює читацькі дані |
| Читає для розподілених чи мандрівних продавців | Той самий сервер за корпоративним входом через провайдера ідентичності, наприклад Authentik або Keycloak | CRM-адміністратор і ІТ для входу |
| Записує етапи, власників, поля й масові зміни | Розробка й тест на CRM-пісочниці чи тестовому акаунті, перевірка до продакшену | ІТ або CRM-адміністратор перед стартом |
| Вирішує особистий кредит, ризик чи ціну страхування життя/здоров’я або емоції з обличчя/голосу | Ніде до перевірки | ІТ і юристи, DPO або відповідальний за приватність |
Розробляйте на зразках до перенесення на командний сервер. Керована платформа з входом, секретами й логами розумна за наявних бюджету та перевірок постачальників.
Приватна мережа не відповідає з публічного інтернету. Єдиний вхід використовує наявний корпоративний акаунт через провайдера ідентичності. Сторінка входу від ШІ доступна звідусіль і залежить від якості коду.
Vibe Security Radar Georgia Tech сканує публічні бази вразливостей і позначає помилки зі слідами ШІ-кодерів. У березні 2026 — 35 випадків, більше всього 2025; серед типів обхід автентифікації. Числа з квітневої статті Georgia Tech 2026.
Hanqing Zhao сказав: «Коли агент будує без автентифікації, це не друкарська помилка, а дефект проєктування від початку». На мою думку, замок має бути перед засобом, поза ШІ-кодом.
Серверну частину передайте ІТ. Застосунок працює на VPS — орендованому сервері під повним контролем команди — через Coolify чи Dokploy. Засіб запускає код і тримає середовище, включно з CRM-ключем.
Tailscale швидше налаштовується, та має власний сервер координації. Відкрита заміна Headscale дозволяє розмістити його самим; WireGuard повністю самостійний.
Для входу Authentik підходить більшості малих внутрішніх стеків. Keycloak — компаніям із наявним каталогом. Caddy чи Nginx Proxy Manager додає HTTPS до вебвходу. Названа особа відповідає за сервер і інтеграційні дані.
Їй потрібен сервер. Наш Linux VPS дає root; Coolify, Tailscale, WireGuard, Authentik і Keycloak розгортаються одним натисканням, щоб ІТ займалось тестами. Є Франкфурт і Амстердам у ЄС, Лондон у Британії та міста США. Дайте вибір локації DPO чи відповідальному як чинник рішення.
GDPR, CCPA і закон ЄС про ШІ для клієнтських даних
Локація сервера визначає місце його копії, не сховища зовнішніх сервісів і не забезпечує відповідність сама. У Британії відповідник UK GDPR, регулятор ICO.
GDPR: правова підстава, обробники й видалення
Якщо GDPR охоплює компанію, копія засобу підпадає так само, як інша «цілком або частково автоматизована» обробка особистих даних.
Кожне використання потребує визнаної підстави. Договір підходить за необхідності виконання договору з особою або переддоговірних кроків на її запит. Для CRM, особливо B2B, можуть бути доречні законні інтереси з балансом проти прав особи. Обидві підстави в статті 6.
Інструмент по-новому використовує наявні дані; перевірте стару підставу з DPO, приватністю чи юристом.
Зовнішня служба від імені компанії є обробником цієї діяльності. API ШІ, аналітика й хостинг часто такі, але роль кожного підтверджують приватність чи юристи. Стаття 28 вимагає «достатніх гарантій» та договору на кожну обробку. Принесіть список вихідних даних.
Якщо діє право на видалення статті 17, воно охоплює всі копії, інструмент також. Тому копія має слідувати CRM.
CCPA: право видалення охоплює копію
Каліфорнійський споживач може просити охоплену компанію видалити зібрані дані, включно з копією й експортом. Винятки в Civil Code 1798.105(d) і 1798.145 за сторінкою CCPA генерального прокурора Каліфорнії.
CCPA також просить письмові договори з постачальниками й підрядниками, що обмежують використання. Компанія обробляє запит з їхньою допомогою, коли обов’язкова. Пороги FAQ визначають охоплення.
Закон ЄС про ШІ: більшість інструментів продажів і підтримки не є високоризиковими
Оцінки лідів, прогнози, стан клієнтів, кампанійні панелі й CRM-автоматизація не в цілях додатка III. Вузькі винятки — особиста кредитоспроможність, ризик і ціни страхування життя/здоров’я та емоції за біометрією.
Високий ризик має найсуворіші обов’язки. Станом на жовтень 2026 правила додатка III плануються з 2 грудня 2027. Прозорість статті 50 вже діє. Пункт 5(b) додатка III закону ЄС про ШІ називає «оцінку кредитоспроможності фізосіб або встановлення їх рейтингу, крім ШІ для виявлення фінансового шахрайства».
Пункт 5(c) називає «ризик і ціноутворення для фізосіб у страхуванні життя й здоров’я». Такий засіб може бути високоризиковим, до старту йде в ІТ та юристам. Оцінка своїх продавців може стосуватися зайнятості 4(b), окремого питання HR і права.
Пункт 1(c) містить емоції, за статтею 3 — «визначення чи виведення емоцій або намірів фізосіб за біометричними даними». Підтримка чи дзвінки, що читають настрій із голосу або обличчя, теж можуть бути ризиковими й проходять той самий шлях.
Закон регулює системи ШІ. Панель зі звичайним кодом не стає ними лише через автора ШІ. Важливо, чи сам розгорнутий засіб відповідає визначенню.
Невисокий ризик не скасовує правил. Стаття 50 вимагає від систем, «що прямо взаємодіють із фізособами», повідомляти про ШІ, якщо це не очевидно. Клієнтський чатбот має назвати свою природу.
Окремо стаття 4 вже вимагає від постачальників і впроваджувачів заходів ШІ-грамотності працівників та інших, хто діє від їхнього імені.
Часті запитання
Чи безпечно створювати CRM із ChatGPT або Claude?
Зразки — малоризикова частина. Активні секрети чи дані починають ризик, доступ іншим збільшує. Спершу вузькі дані в середовищі сервера чи сховищі лише для серверного коду, і приватна мережа або корпоративний вхід. До обох умов лишайте зразки.
Чи охоплює GDPR внутрішню панель, невидиму клієнтам?
За застосовності до компанії панель з особистими даними не виняток. Правило про обробку, не глядача. Дані — «будь-яка інформація про ідентифіковану або ідентифіковну фізособу» за статтею 4. DPO чи юрист визначає застосовність і підставу.
Чи є суми угод і знижки особистими даними?
Зазвичай ні. Суми, прогнози й прайси — дані компанії, захищені ролями та журналом. Можуть бути особистими при зв’язку з людиною, як споживча покупка чи підприємець, за статтею 4.
Які компанії охоплює CCPA?
Комерційні компанії в Каліфорнії з хоча б одним порогом. California Privacy Protection Agency дає інфляційно скориговану виручку 2025 року 26 625 000 доларів. Прокурор додає: купівля, продаж або поширення даних мінімум 100 000 жителів чи домогосподарств або мінімум 50 % річної виручки від продажу/поширення даних споживачів. DPO чи юрист підтверджує охоплення.



Обговорення
Коментарі
Увійдіть, щоб долучитися до обговорення.