

Als das Sicherheitsunternehmen RedAccess nach Apps suchte, die mit KI-Programmierwerkzeugen erstellt und auf deren eigenem Hosting veröffentlicht wurden, fand es mehr als 5.000 praktisch ohne Sicherheit oder Authentifizierung. Auf den Wired gezeigten Bildschirmaufnahmen waren „verschiedene Vertriebs- und Finanzunterlagen mehrerer anderer Unternehmen“ zu sehen. KI-erstellte Apps für Finanzteams können unter einer ebenso offenen Adresse landen, mit Hauptbuch, Gehaltsdaten und unveröffentlichten Ergebnissen dahinter.
Replit-CEO Amjad Masad antwortete: „Dass öffentliche Apps im Internet erreichbar sind, ist erwartetes Verhalten.“ Beim Mechanismus hat er recht. Meiner Einschätzung nach lag die Offenlegung an einer Sichtbarkeitseinstellung und einer ausgelassenen Prüfung. Beides kann die Person beeinflussen, die das Werkzeug gebaut hat.
Kurzfassung
- Ein KI-erstelltes Finanzwerkzeug kann durch sechs Bereitstellungsfehler Daten offenlegen, die der Ersteller angehen kann: öffentlicher Link, Passwörter und Schlüssel in Code oder Chatverlauf, Datenbankzugriff als Administrator, Buchungen ohne zweiten Genehmiger, Daten an externe Dienste und nicht dokumentierte Berechnungsänderungen.
- Für jeden Fehler gibt es eine Lösung, meist mit demselben KI-Werkzeug umsetzbar, und eine eindeutige Wirksamkeitsprüfung, etwa einen von der Datenbank abgelehnten Schreibzugriff oder ein nicht mehr funktionierendes altes Passwort.
- Halten Sie das Finanzwerkzeug standardmäßig im privaten Netzwerk. Ergänzen Sie Unternehmensanmeldung, wenn Personen außerhalb des Finanzteams Zugriff brauchen. Übergeben Sie es der IT, wenn es ohne zweiten Genehmiger bucht, Kartendaten verarbeitet oder Zahlen für SOX-relevante Finanzabschlüsse liefert.
- Die Serverregion bestimmt den Standort des primären VPS-Speichers. Backups, Protokolle und Drittanbieter können jedoch Kopien anderswo erzeugen. Ob die gesamte Einrichtung die geltenden Anforderungen erfüllt, ist eine eigene Frage. Besprechen Sie regionale Regelwerke mit dem Compliance-Team.
Die Bereitstellungsfehler, die Finanzdaten offenlegen
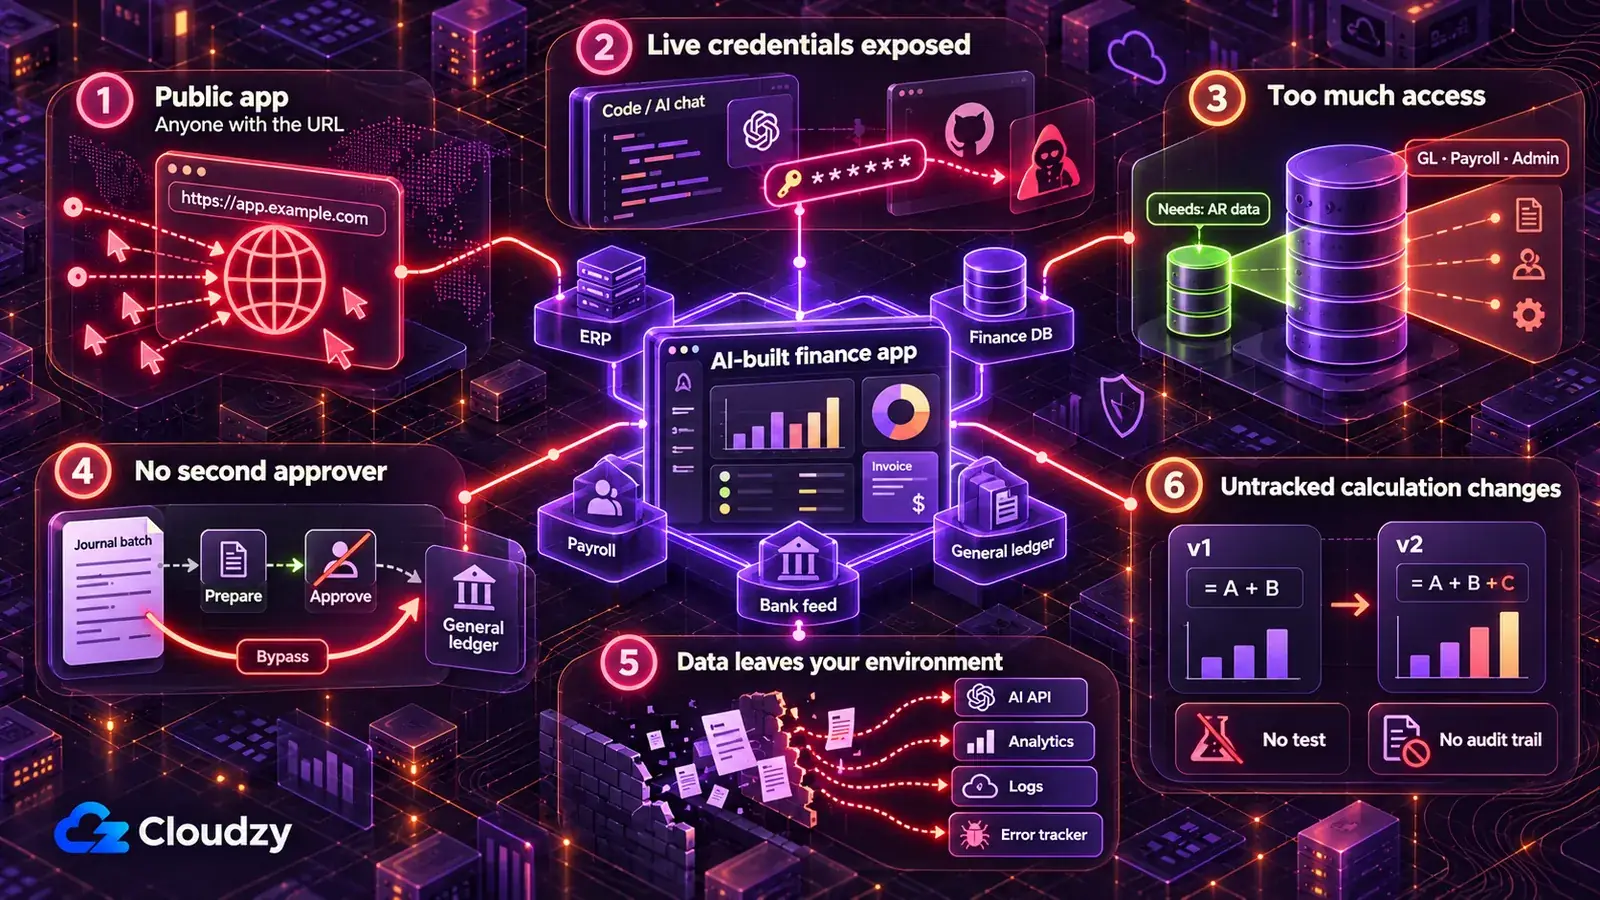
Ein KI-erstelltes Finanzwerkzeug kann durch sechs Fehler Daten offenlegen: öffentlicher Link, Zugangsdaten in Code oder Chat, Administratorzugriff statt ausreichendem Lesezugriff, Buchungen ohne zweiten Genehmiger, Finanzdaten an externe Dienste und Berechnungsänderungen ohne Aufzeichnung. Eine Demo belohnt solche Standardeinstellungen.
Jede folgende Lösung enthält einen Prompt für das KI-Werkzeug, das die App erstellt hat. Ändern Sie die Felder in eckigen Klammern vor dem Einfügen. Die Prompts sind ungetestete Ausgangspunkte für diesen Artikel. Die Behauptung der KI, etwas geändert zu haben, beweist nichts. Die Prüfung unter jedem Prompt liefert den Nachweis. Verwenden Sie Code und Beispiel- oder synthetische Daten, niemals echte Datensätze oder aktive Schlüssel im Chat.
Das Werkzeug unter dem öffentlichen Link des KI-App-Builders lassen
Ein öffentlich beim KI-Builder gehostetes Liquiditätsprognose-Dashboard ist für alle mit der Adresse erreichbar, samt Verbindlichkeiten-Altersstruktur, Budget-Ist-Vergleich und unveröffentlichten Quartalsergebnissen. Wireds Bericht über die Ergebnisse von RedAccess beschreibt, wie die Forscher solche Apps mit einfachen Google- und Bing-Suchen nach den Domains der KI-Anbieter fanden.
Einige Apps verlangten nur die Anmeldung mit irgendeiner E-Mail-Adresse. Eine Anmeldung, die jede E-Mail-Adresse akzeptiert, ist keine Zugriffskontrolle.
Entfernen Sie echte Daten vom Anbieterhosting. Bis das Werkzeug auf einem von Ihnen kontrollierten Server läuft, wie im nächsten Abschnitt beschrieben, entwickeln und demonstrieren Sie nur mit synthetischen Daten oder der ERP-Sandbox beziehungsweise Testfirma, sofern vorhanden, niemals einem echten Export. Stellen Sie nach der Änderung erneut bereit: Die gehostete Adresse zeigt die zuletzt bereitgestellte Version.
Erstelle für diese App einen synthetischen Datensatz passend zu den gelesenen Tabellen und Spalten: [Tabellen und Spalten auflisten, etwa vendors, invoices, journal_lines].
Verwende erfundene Lieferanten- und Kundennamen, erfundene Bankkontonummern und Beträge in [Währung], die sich wie echte Bücher verhalten: Jede Buchung ist ausgeglichen, und Nebenbuchsummen stimmen mit [dem Kreditoren- / Debitorensammelkonto] überein.
Verbinde die App mit diesem Datensatz statt einem echten Export und liste jede geänderte Datei oder Einstellung auf.
Frage nicht nach echten Datensätzen.
Wirksamkeit prüfen: Öffnen Sie die Anbieteradresse in einem abgemeldeten Browser oder lassen Sie einen Kollegen außerhalb des Finanzteams prüfen. Sie darf nur synthetische Daten, eine Anmeldeseite oder nichts zeigen. Suchen Sie dann in Datendateien und Repository nach drei echten Lieferanten- oder Kundennamen aus dem ERP: keine Treffer erwartet. Prüfen Sie zuletzt in der Saldenliste oder Zusammenfassung, dass Soll- und Habensummen gleich sind.
ERP-, Bankfeed- und Datenbankzugangsdaten im Code oder Chat lassen
Liegt dort ein aktiver Zugang, können Personen mit Zugriff auf Chatverlauf, Repository oder MCP-Konfigurationsdatei möglicherweise auch ERP, Finanzdatenbank oder Bankfeed-Integration erreichen. MCP ist der Konnektor, mit dem ein KI-Werkzeug wie Claude direkt mit ERP oder Datenbank kommuniziert. Seine Konfiguration ist ein weiterer möglicher Passwortspeicher.
GitGuardians State of Secrets Sprawl 2026 fand 24.008 eindeutige offengelegte Geheimnisse in MCP-Konfigurationen; 14 % davon waren PostgreSQL-Verbindungszeichenfolgen. Bei öffentlichen GitHub-Commits beobachtete der Bericht für von Claude Code mitverfasste Commits ungefähr die doppelte Geheimnis-Leckrate gegenüber der Basisrate und betont zugleich den entscheidenden menschlichen Faktor.
Das Löschen der Chatnachricht hebt die Offenlegung nicht auf: Wer eine Kopie von Chat, Repository oder Verlauf besitzt, hat den Wert weiterhin. Erstellen Sie für jedes dort jemals gespeicherte Passwort, jeden Schlüssel und jedes Token neue Zugangsdaten in der ERP-, Datenbank- oder Bankfeed-Verwaltung und deaktivieren Sie die alten. Das ist Zugangsdatenrotation.
Die App liest ihre Zugangsdaten dann beim Start aus Umgebungsvariablen: benannten Einstellungen außerhalb des Codes, bereitgestellt von der Deployment-Schicht, dem Werkzeug zum Bauen und Ausführen auf Ihrem Server. HashiCorp Vault ist der nächste Schritt, wenn mehrere Werkzeuge Geheimnisse teilen und zentral rotieren müssen.
Die Passwortkopien des Teams gehören in einen Passwortmanager für Menschen wie Vaultwarden; die laufende App liest ihre Werte aus der Umgebung. Finden Sie zunächst alle fest codierten Geheimnisse im KI-generierten Code.
Prüfe dieses Projekt auf fest codierte Geheimnisse. Finde jedes Passwort, jeden API-Schlüssel, jedes Zugriffstoken und jede Verbindungszeichenfolge, auch in .env-Dateien, Notebooks, MCP-Konfigurationen und Code für [ERP-Name / Bankfeed-Anbieter / Finanzdatenbank].
Ersetze jeden Wert im Code durch eine benannte Umgebungsvariable und liefere die Liste der Variablennamen.
Stelle sicher, dass keine Datei mit echten Werten im Repository gespeichert wird, und liste jeden Commit im Verlauf auf, in dem einer dieser Werte erscheint.
Zeige nur Fundstellen. Gib keinen geheimen Wert aus.
Wirksamkeit prüfen: Testen Sie selbst oder mit der IT das alte Passwort beziehungsweise Token; es muss abgelehnt werden. Suchen Sie anschließend die aktuellen Projektdateien nach alten Werten ab: keine Treffer erwartet. Ein Wert im Verlauf gewährt erst dann keinen Zugriff mehr, wenn seine Sperrung oder sein Ablauf bestätigt ist.
Die Administratoranmeldung des Erstellers verwenden, obwohl das Werkzeug nur lesen muss
Ein Dashboard zur Debitoren-Altersstruktur darf das Hauptbuch nicht ändern können. Mit der Administratoranmeldung des Erstellers erbt es deren Rechte. Ein geheimer Supabase-Schlüssel oder der alte service_role-Schlüssel hat erhöhten Datenzugriff und umgeht Row Level Security. Er eignet sich daher nicht für gewöhnlichen Lesezugriff. Ein Bericht für eine einzelne Altersübersicht legt sonst das ganze Hauptbuch einschließlich Gehaltstabellen offen.
Schreibzugriffe machen das teuer. Symbiotic Securitys Scan von 1.072 KI-erstellten Apps mit Supabase fand 172, die unauthentifiziertes Löschen erlaubten, 172 mit unauthentifizierten Änderungen bestehender Datensätze und 39 mit vollständig lesbaren Tabellen für jeden Besitzer des öffentlichen Schlüssels.
Geben Sie dem Werkzeug einen Lesezugang nur für benötigte Tabellen. Erstellen Sie im ERP oder in der Datenbank einen eigenen Integrationsbenutzer mit Lesezugriff ausschließlich auf die Berichtsobjekte. Aktivieren Sie in Supabase Row Level Security, die Datenbankregel für sichtbare Zeilen pro Anfrage, auf jeder verwendeten exponierten Tabelle. Prüfen Sie auch Tabellenrechte: Sie legen fest, ob eine Rolle select, insert, update oder delete ausführen darf. Eine reine Lese-App braucht keine unnötigen Schreibrechte. Der veröffentlichbare Schlüssel darf bei korrektem RLS und minimalen Rechten im Browsercode stehen. Geheime und alte service_role-Schlüssel bleiben serverseitig und sind Backend-Aufgaben vorbehalten, die erhöhte Rechte tatsächlich benötigen und eigene Autorisierung erzwingen.
Hinweis: Ein veröffentlichbarer Supabase-Schlüssel oder alter anon-Schlüssel im JavaScript der Seite ist normal. Supabases Dokumentation zu API-Schlüsseln erklärt, dass er nur auf durch Row Level Security erlaubte Daten zugreift. Der geheime Schlüssel umgeht Row Level Security und darf niemals in an den Browser gesendeten Inhalten erscheinen.
Liste jeden Lese- und Schreibzugriff dieser App auf [ERP- oder Datenbankname], nach Tabelle oder Objekt gruppiert.
Ändere die App so, dass sie nur [benötigte Tabellen] liest und einen eigenen Lesezugang aus einer Umgebungsvariablen verwendet, niemals meine persönliche Anmeldung.
Falls die App Supabase nutzt: Aktiviere Row Level Security auf jeder verwendeten exponierten Tabelle. Liste select-, insert-, update- und delete-Rechte für anon und authenticated. Entferne für diese Lese-App unnötige Schreibrechte; hängt eine andere Produktions-App davon ab, melde es statt es zu ändern. Erstelle Richtlinien, die Abgemeldeten jeden Lesezugriff verweigern und Angemeldeten nur [Regel, etwa Zeilen ihrer Kostenstelle] zeigen. Stelle sicher, dass kein geheimer oder alter service_role-Schlüssel in einer Browserdatei steht.
Liste die erstellten Richtlinien auf.
Wirksamkeit prüfen: Versuchen Sie mit dem Werkzeugzugang einen Schreibzugriff, etwa auf einen Testdatensatz: Ablehnung erwartet. Fordern Sie bei Supabase abgemeldet Zeilen einer Finanztabelle an: leeres Ergebnis oder Fehler erwartet.
Das Werkzeug ohne zweiten Genehmiger ins Hauptbuch buchen lassen
Ein direkt buchender Journalimporter oder direkt zur Bank sendender Zahlungsdateigenerator macht den Bediener zugleich zum Ersteller und Genehmiger. Ein Fehler dupliziert einen Monat Abgrenzungsbuchungen, ein geändertes Feld leitet eine Lieferantenzahlung auf das falsche Konto. Diese Verletzung der Funktionstrennung akzeptiert die Finanzabteilung zwischen zwei Menschen nicht; KI-erstellte Software ist nicht ausgenommen.
Der Schaden bleibt nicht in der App. Ein falscher Stapel landet in den Büchern und erfordert eine Korrekturbuchung und Erklärung beim Abschluss. Bucht das Werkzeug unter der persönlichen Anmeldung des Erstellers, trägt jede duplizierte Buchung dessen Namen.
Das KI-erstellte Werkzeug liest und bereitet vor. Buchungen und Zahlungsfreigaben erfolgen im ERP-Genehmigungsworkflow durch eine andere Person als den Bediener. Jede von mir bearbeitete Buchhaltungsengine behandelt Buchung und Genehmigung als zwei Ereignisse mit zwei Verantwortlichen. Das KI-Werkzeug verdient dieselbe Behandlung.
Wandeln Sie direkte Buchungen in Entwürfe oder vorgemerkte Imports um, die im ERP auf Genehmigung warten. Das Werkzeug übernimmt weiter Zuordnung, Validierung und Stapelerstellung; die Freigabe bleibt bei den anderen Abschlussfreigaben im ERP. Fehlt eine Importfreigabe, erzeugt das Werkzeug eine Datei, die eine zweite Person gegen die Stapelzusammenfassung prüft und selbst importiert.
Ein automatisch buchendes, Zahlungsdateien erzeugendes oder Lieferantenbankdaten änderndes Werkzeug gehört unter den Bedingungen des nächsten Abschnitts zur IT.
Liste alle Stellen auf, an denen die App in [ERP-Name] [Journalbuchungen / Rechnungen / Zahlungen] erstellt, ändert oder bucht.
Ändere jede Stelle so, dass die App einen Entwurf oder vorgemerkten Import erzeugt, der vor der Buchung in [ERP-Name] genehmigt werden muss. Fehlt dort ein Importfreigabeschritt, erzeuge nur eine Importdatei und buche nichts.
Entferne jeden Codepfad, der ohne diese Genehmigung bucht oder eine Zahlung freigibt.
Erzeuge für jeden Stapel eine Zusammenfassung mit Zeilenanzahl sowie Soll- und Habensummen.
Liste alles auf, was noch direkt bucht, damit ich es prüfen kann.
Wirksamkeit prüfen: Führen Sie einen Stapel mit Beispieldaten aus. Vor der Freigabe durch einen zweiten ERP-Benutzer darf nichts gebucht erscheinen. Vergleichen Sie dann Zusammenfassung und ERP-Stapel: Zeilenanzahl, Soll- und Habensummen müssen genau stimmen. Eine Zeile Unterschied ist ein fehlgeschlagener Abgleich, kein Rundungsproblem.
Finanzdaten an Dienste außerhalb Ihrer Kontrolle senden
Eine Abweichungskommentierung, die den gesamten Hauptbuchexport an eine KI-API sendet, übermittelt jede Zeile an Dritte. Zwei leisere Wege sind ein Analyseskript, das jeden Seitenbesuch dem Anbieter meldet, und Fehlertracker oder Protokolle mit vollständigen Anfragekörpern, in denen Gehaltszeilen, Kundenbankdaten und unveröffentlichte Zahlen landen können.
Halten Sie bei einem internen Finanzwerkzeug unveröffentlichte Ergebnisse und Gehaltsdaten aus Drittanbieteraufrufen heraus, sofern Dienst und konkreter Datenfluss nicht ausdrücklich durch Anbieter-, Sicherheits- und Compliance-Prozesse genehmigt wurden. Listen Sie alle anderen Ziele und senden Sie nur benötigte Felder. Speicherung oder Training beim Anbieter muss die Person prüfen, die Anbietervereinbarungen unterzeichnet, anhand seiner Bedingungen. Für Nutzungsstatistiken hält ein selbst gehostetes Analysewerkzeug wie Umami Seitenaufrufe auf Ihrem eigenen Server.
Liste jede Stelle auf, an der diese App Daten außerhalb [unseres Servers] sendet, einschließlich KI-APIs, Analyseskripten, Fehlertracking, E-Mail, Webhooks und Protokolldateien.
Liste für jedes Ziel genau die empfangenen Felder auf.
Markiere alles mit [Gehaltsbeträgen / Bankkontonummern / unveröffentlichten Ergebnissen / Kundennamen].
Zeige für jeden markierten Punkt, wie weniger oder keine Felder gesendet werden können, und ändere ihn erst nach meiner Bestätigung.
Wirksamkeit prüfen: Lösen Sie jede Funktion einmal mit Beispieldaten aus, die eine erkennbare erfundene Kontonummer und Gehaltszahlung enthalten. Suchen Sie beide Werte in Fehlertracker und Protokollen: keine Treffer erwartet. Lassen Sie für den KI-API-Test den ausgehenden Anfragekörper protokollieren und suchen Sie dieselben Werte: Beide müssen fehlen, nur genehmigte Felder dürfen vorhanden sein. Schalten Sie diese Protokollierung danach ab.
Berechnungen ohne Aufzeichnung und Abgleich ändern
In einem Abgrenzungsrechner oder Erlös-Wasserfall-Validator ist der Code die Kontrolle. Eine geänderte Formel ändert Abschlusszahlen; ohne Versionsverwaltung kann niemand sagen, wer was wann geändert hat.
Unter einem r/ClaudeAI-Thread einer CPA-Kanzlei über mit Claude Code erstellte interne Werkzeuge formulierte jemand die Grenze deutlich: „‚Buchhalter + claude code‘ funktioniert, bis Anforderungen an den Audit-Trail auftauchen. Das ist die tatsächliche Grenze.“
Fixieren Sie vor Änderungen das heutige Verhalten. Bei festgelegten Ausgaben kann die Logik verbessert werden, ohne dass Summen unbemerkt abweichen. Versionsverwaltung zeichnet jede Codeänderung mit Autor und Datum auf.
Schreiben Sie Tests mit einer festen Beispieldatei und einer aufgezeichneten Referenz, sodass jede Änderung vor Auslieferung einen Abgleich bestehen muss. Ein fixierter Test schützt auch aufgezeichnete Fehler. Gleichen Sie deshalb Referenzsummen zuerst mit den ERP-Summen derselben Periode ab.
Lassen Sie jede Änderung der Berechnungslogik durch eine zweite Person prüfen und gleichen Sie jeden Produktionslauf mit den eigenen ERP-Summen ab.
Nimm das Projekt in die Versionsverwaltung auf, falls noch nicht geschehen, und liste Dateien mit Berechnungslogik auf.
Schreibe Tests, die die App mit [Beispieldatei] ausführen und heutige Ausgaben speichern: Zeilenzahlen und Summen nach [Konto / Einheit / Periode].
Zeige mir die Summen vor dem Speichern, damit ich sie für [Periode] mit [ERP-Name] abgleichen kann.
Jede Änderung einer dieser Summen muss einen Test fehlschlagen lassen.
Ändere beim Schreiben der Tests nicht die Berechnungslogik.
Wirksamkeit prüfen: Ändern Sie absichtlich eine Berechnung, etwa eine Rundungsregel, und prüfen Sie, dass ein Test scheitert. Machen Sie die Änderung rückgängig und prüfen Sie, dass alle Tests wieder bestehen.
Standardmäßig privat, Unternehmensanmeldung bei größerem Nutzerkreis, IT fürs Hauptbuch
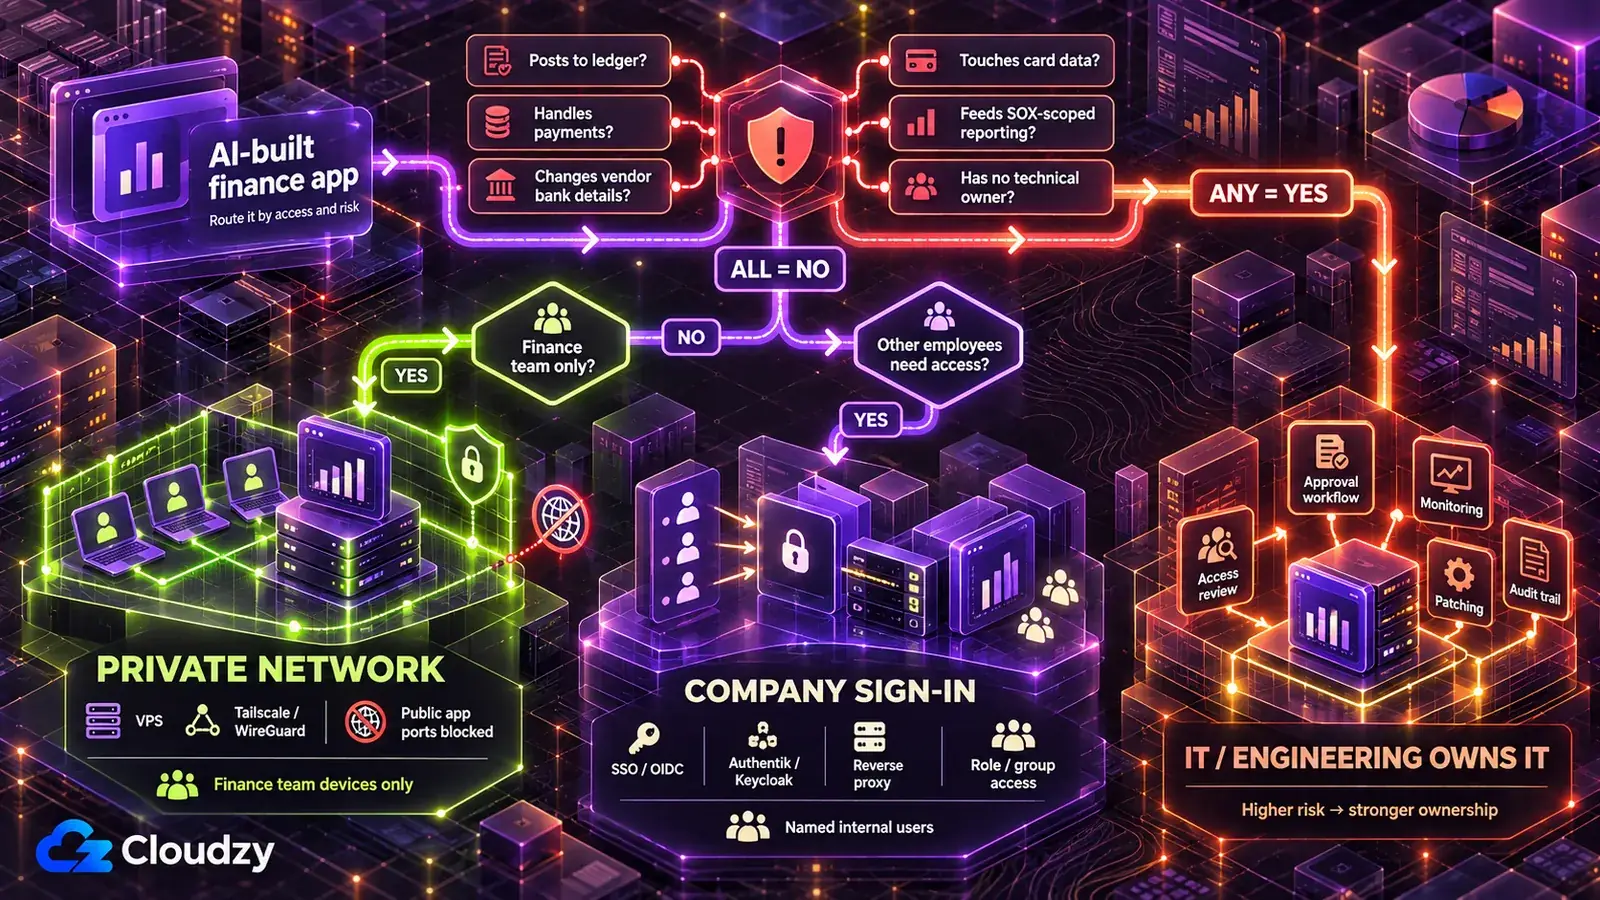
Echte Finanzdaten bleiben niemals beim Hosting des KI-Werkzeugs. Für eine sichere KI-erstellte App nur fürs Finanzteam verwenden Sie einen kontrollierten Server, der ausschließlich über ein privates Netzwerk erreichbar ist. Ergänzen Sie Unternehmensanmeldung für andere Teams und übergeben Sie an die IT, sobald eine folgende Bedingung zutrifft.
Ein VPS ist ein gemieteter virtueller Server mit von Ihnen kontrolliertem Betriebssystem und Softwarestack. Ein privates Netzwerk, bei Tailscale Tailnet genannt, verbindet zugelassene Geräte damit. Blockieren Sie zusätzlich öffentlichen eingehenden App-Zugriff, etwa per Serverfirewall, und stellen Sie die App nur über die VPN- oder Tailnet-Schnittstelle bereit. Ein Identitätsanbieter hält Unternehmenskonten; ein Reverse Proxy vor der App leitet jede Anfrage zuerst durch die Anmeldung.
| Bereitstellungsstufe | Wer Zugriff hat | Geeignet für | Betriebsumgebung |
|---|---|---|---|
| Nur privates Netzwerk | Das Finanzteam auf eigenen Geräten | Abgleichhilfen, Liquiditätsprognosen, Abschlusschecklisten und alles mit unveröffentlichten Zahlen | Ein VPS mit Deployment-Schicht wie Coolify oder Dokku, nur über Tailscale oder WireGuard erreichbar |
| Unternehmensanmeldung vorgeschaltet | Benannte Personen im Unternehmen, etwa Budgetverantwortliche und Abteilungsleiter | Budget-Ist-Ansichten, Ausgabenanträge | Stufe 1 plus Identitätsanbieter (Authentik oder Keycloak) hinter einem Reverse Proxy (Caddy oder Nginx Proxy Manager) |
| IT oder Engineering verantwortlich | Von der IT bestimmte Personen | Jedes Werkzeug mit einer Bedingung aus der IT-Übergabeliste | Eigene Plattform der IT |
Das Hosting des KI-Werkzeugs steht aus den beim ersten Fehler genannten Gründen nicht in der Tabelle. Ebenso fehlt eine Unternehmensplattform wie Northflank, die zu größeren Organisationen mit Budget für Plattformanbieter und deren Prüfungen passt. Für ein Abteilungswerkzeug mit wenigen Nutzern ist das mehr Vertragsaufwand als nötig.
Meiner Erfahrung nach ist Tailscale von beiden privaten Netzwerkoptionen schneller einzuführen, aber Tailscale hostet den Koordinationsdienst selbst. WireGuard ist die vollständig selbst gehostete Option.
Mein Grund für das private Netzwerk als Standard: Ein aus dem Internet nicht antwortendes Werkzeug ist weder per Suche auffindbar noch an seiner Anmeldeseite angreifbar. Eine KI-erstellte Anmeldeseite ist nur so gut wie der dahinterliegende Code. Muss die App außerhalb des privaten Netzwerks erreichbar sein, ergänzt Unternehmensanmeldung eine verwaltete Authentifizierungsschicht; deshalb folgt sie als zweite Stufe.
Brauchen Budgetverantwortliche Zugriff, ersetzen Sie die eigene Anmeldung durch Unternehmensanmeldung, auch Single Sign-on (SSO): Menschen nutzen ihr vorhandenes Unternehmenskonto, dessen Deaktivierung neue Anmeldungen blockiert. Konfigurieren Sie Sitzungswiderruf, Back-Channel-Logout oder kurze Laufzeiten, damit vorhandene Sitzungen nicht fortbestehen. Der Prompt verwendet OIDC, ein Standardprotokoll, das Authentik und Keycloak unterstützen.
Ersetze die eigene App-Anmeldung durch Unternehmensanmeldung mit [Authentik / Keycloak / unserem Identitätsanbieter] über OIDC.
Lies die Gruppenzugehörigkeit jedes Benutzers aus der Anmeldung.
Erlaube [Gehaltsseiten] nur Mitgliedern von [Gruppenname] und erzwinge das serverseitig für jede Seite, jeden Export und jeden API-Endpunkt, nicht nur im Menü.
Lehne jede Anfrage ohne gültige Anmeldung ab.
Wirksamkeit prüfen: Melden Sie sich mit einem gruppenfremden Testkonto an und rufen Sie die geschützte Seite sowie deren Export oder API direkt auf: Beide müssen abgelehnt werden. Deaktivieren Sie das Konto im Identitätsanbieter und prüfen Sie, dass keine neue Sitzung beginnt. Prüfen Sie außerdem Widerruf oder Ablauf bestehender Sitzungen innerhalb der konfigurierten Frist.
Einige Werkzeuge sollten gar nicht beim Team bleiben. Übergeben Sie sie an IT oder Engineering, sobald eine Bedingung zutrifft:
- Es bucht ins Hauptbuch oder ein anderes führendes System ohne menschliche Genehmigung im ERP.
- Es erstellt Zahlungsdateien, gibt Zahlungen frei oder ändert Lieferantenbankdaten.
- Seine Ergebnisse fließen in Finanzabschlüsse eines SEC-registrierten Unternehmens und können damit Teil der internen Kontrolle der Finanzberichterstattung (ICFR) werden. Besprechen Sie das vor dem Abschluss mit der internen Revision; bei Emittenten unter SOX Section 404(b) kann auch der externe Prüfer relevante Kontrollen testen.
- Es speichert, verarbeitet oder übermittelt Zahlungskartendaten.
- Es bewertet die Kreditwürdigkeit einzelner Menschen.
- Niemand übernimmt Patches, Zugriffsprüfungen und Stilllegung.
Die sechste Bedingung wiegt schwerer als sie aussieht. Beim Selbsthosting verantworten Sie Updates, Backups und Monitoring. Ein ungewartetes Finanzwerkzeug ist bei der IT sicherer. Sie mag langsamer sein; das ist der Preis der erforderlichen Governance.
Für Stufen 1 und 2 müssen Server, Deployment-Schicht, privates Netzwerk und bei Stufe 2 Identitätsanbieter vor dem ersten Zugriff stehen. Ein Finanzteam ohne Engineer muss das selbst aufbauen. Unser Linux VPS bietet Root-Zugriff. Coolify und WireGuard gibt es als Ein-Klick-Bereitstellungen; Tailscale nutzt den offiziellen Ein-Befehl-Installer, Authentik den offiziellen Docker Compose-Stack. So bleibt Zeit für die genannten Lösungen statt den Infrastrukturaufbau. Unsere Standorte umfassen Frankfurt und Amsterdam in der EU, London im Vereinigten Königreich und mehrere US-Städte. Sie können die Region des primären VPS-Speichers wählen; die Zulässigkeit bewertet weiterhin Compliance.
Regional mit dem Compliance-Team zu prüfende Regeln
Anwendbare Regelwerke hängen von Daten und Standorten des Unternehmens und der betroffenen Menschen ab. Eine Gehaltstabelle mit EU-Beschäftigten und eine Erlösübersicht für den Abschluss eines US-börsennotierten Unternehmens können unterschiedlichen Regeln unterliegen.
Dieser Artikel ist keine Rechtsberatung. Die Tabelle nennt mit Compliance zu besprechende Regelwerke und entscheidet nicht, ob sie für Sie gelten.
| Wo / Wann | Compliance-Regelwerk | Frage an Compliance | Quelle |
|---|---|---|---|
| USA, Unternehmen mit SEC-Berichterstattung | Sarbanes-Oxley Section 404, interne Kontrolle der Finanzberichterstattung (ICFR) | Fließen die Ergebnisse dieses Werkzeugs in Finanzabschlüsse und gehört es in unser Kontrollinventar? | PCAOBs AS 2201 |
| EU, personenbezogene Daten (Gehälter, Mitarbeiterausgaben, Kundenbankdaten) | GDPR | Welche Rechtsgrundlage gilt für diese Daten im Werkzeug, und erfüllen seine Sicherheitsmaßnahmen Artikel 32? | EDPB-Leitfaden zur Sicherung personenbezogener Daten |
| Vereinigtes Königreich, personenbezogene Daten | UK GDPR | Welche Rechtsgrundlage gilt unter UK GDPR, und erfüllt das Werkzeug das Sicherheitsprinzip? | ICO-Leitfaden zu Datenschutzgrundsätzen |
| Überall, wo Kartendaten betroffen sind | PCI DSS (Branchenstandard, selbst kein Gesetz) | Bringt das Werkzeug Kartendaten in den Geltungsbereich, und kann es deren Verarbeitung ganz vermeiden? | PCI Security Standards Council zu PCI DSS |
| EU, wenn das Werkzeug individuelle Kreditwürdigkeit bewertet (Hochrisikoregeln nach Anhang III gelten derzeit ab 2. Dezember 2027) | EU AI Act, Hochrisikokategorie (KI zur Erkennung von Finanzbetrug ausgenommen) | Ist dies ein Hochrisiko-KI-System nach Anhang III? | AI-Act-Seite der Europäischen Kommission; Anhang III des AI Act |
| Personenbezogene EU- oder UK-Daten für einen separaten Empfänger außerhalb der jeweiligen Rechtsordnung oder Kundenverträge mit festgelegtem Speicherort | GDPR Kapitel V, britische internationale Transferregeln, Kundenvereinbarungen | Dürfen diese Daten auf einem Server in [Ort] liegen, und beschränkt ein Kundenvertrag dies? | EDPB-Leitfaden zu internationalen Datentransfers; ICO-Leitlinien zu internationalen Transfers |
Bei SOX ist AS 2201 der PCAOB-Standard für die in Sarbanes-Oxley Section 404(b) genannte Prüferattestierung. Er nennt Kontrollen über Journalbuchungen und Anpassungen im Periodenabschluss als bei Betrugsrisiken zu bewertende Kontrollen. Beginnen Sie außerhalb dieser Regionen auf der Website Ihrer nationalen Datenschutzaufsicht. Der Serverstandort bestimmt den primären Speicherort, nicht den jeder Sicherung, jedes Protokolls oder jeder Drittanbieterkopie, und erfüllt allein keines der genannten Regelwerke.
Häufig gestellte Fragen
Ist Vibe Coding für Finanzwerkzeuge sicher?
Es kann sicher sein, wenn die Lücken einer Demo geschlossen sind. Ich sehe in den Belegen eher ein Bereitstellungs- als ein Programmierproblem. Finanzwerkzeuge sind riskanter als private Projekte, weil sie ERP-Daten lesen und in Bücher schreiben können. Sobald sie ohne zweiten Genehmiger buchen, Zahlungen abwickeln oder Kartendaten berühren, gehören sie zur IT.
Was ist Shadow AI im Finanzbereich?
Shadow AI sind KI-Werkzeuge oder KI-erstellte Apps auf Unternehmensdaten ohne Wissen oder Zustimmung der IT, etwa ein unbekanntes ERP-Prognosedashboard. Laut IBMs Cost of a Data Breach Report 2025 hatten Organisationen mit viel Shadow AI durchschnittlich 670.000 US-Dollar höhere Datenschutzverletzungskosten als solche mit wenig oder keiner Shadow AI, siehe IBMs Mitteilung.
Was sollten wir interner Revision oder externem Prüfer zeigen?
Bringen Sie vor dem Abschluss vier Dinge mit: Betriebsort und Zugangsberechtigte, Änderungshistorie mit Tests festgelegter Ausgaben, ERP-Buchungsfreigaben und Abgleichnachweise für jeden Stapel gegen ERP-Summen. Der Prüfer entscheidet über Anforderungen; diese Unterlagen geben ihm eine konkrete Bewertungsgrundlage.
Wer verantwortet das KI-erstellte Finanzwerkzeug nach dem Weggang seines Erstellers?
Benennen Sie vor Start einen Finanzverantwortlichen und technischen Kontakt. Verwenden Sie einen Dienstzugang statt persönlicher Anmeldung und Unternehmensanmeldung für den Zugriff. Die Deaktivierung eines ausscheidenden Mitarbeiters blockiert neue Anmeldungen; bestehende Sitzungen werden gemäß Richtlinie widerrufen oder laufen aus. Zur Stilllegung gehören Sperrung der Zugangsdaten, Aufbewahrung gemäß Richtlinie, Löschung des Rests und Abschaltung.



Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.