

Als RedAccess nach Apps suchte, die mit KI-Programmierwerkzeugen erstellt und auf deren eigenen Domains veröffentlicht worden waren, fand das Unternehmen mehr als 5.000 praktisch ohne Sicherheitsmaßnahmen oder Authentifizierung. Unter den mit Wired geteilten Screenshots war das vollständige Protokoll der Kundengespräche eines Händler-Chatbots, einschließlich vollständiger Namen und Kontaktdaten. Wired konnte die Echtheit der geprüften Daten nicht bestätigen. Die Apps waren trotzdem offen zugänglich.
Kundendaten in KI-erstellten Apps können weit über die gestaltete Bildschirmansicht hinaus offengelegt werden, sobald das Werkzeug mit Salesforce, HubSpot, Pipedrive oder Zoho verbunden ist. Eine Pipeline-Übersicht zeigt nur ein Dashboard voller Kundenkonten, ihr Schlüssel kann aber viel mehr öffnen. Prüfen Sie deshalb dessen Reichweite, bevor Ihr Team den Link erhält.
Kurzfassung
- Der CRM-Zugang bestimmt das Ausmaß eines Datenlecks. Geben Sie dem Werkzeug eigene, eng begrenzte CRM-Zugangsdaten. Verwenden Sie einen gesonderten Benutzer mit wenigen Rechten, wenn das CRM Zugriffe an Benutzer bindet. Speichern Sie die Zugangsdaten in serverseitigen Umgebungseinstellungen oder einem Secrets-Speicher und lassen Sie ausschließlich serverseitigen Code darauf zugreifen.
- Für jeden Bereitstellungsfehler, der Kundendatensätze, Pipeline oder Preise offenlegt, gibt es eine Korrektur per kopierbarer Anweisung. Ihr KI-Programmierwerkzeug nimmt die Änderung vor; anschließend prüfen Sie selbst mit einem kurzen Test, ob sie greift.
- Der Betriebsort hängt davon ab, was das Werkzeug im CRM tut. Rein lesende Werkzeuge können auf einem vom Team kontrollierten Server laufen, in einem privaten Netzwerk oder hinter der Unternehmensanmeldung. Schreibende Werkzeuge gehen zuerst an die IT oder CRM-Administration.
- Wo DSGVO und CCPA gelten, erfassen sie die Kundendatenkopie des Werkzeugs und jeden Dienst, an den es Daten sendet. Die meisten Vertriebs- und Supportwerkzeuge gelten nach dem EU AI Act nicht als Hochrisiko-Systeme. Wichtige kundenbezogene Ausnahmen sind Kreditentscheidungen über Einzelpersonen, Risikobewertung oder Preisgestaltung ihrer Lebens- oder Krankenversicherung sowie KI, die Emotionen aus Gesicht oder Stimme ableitet.
Was ein offengelegter CRM-Schlüssel erreichen kann
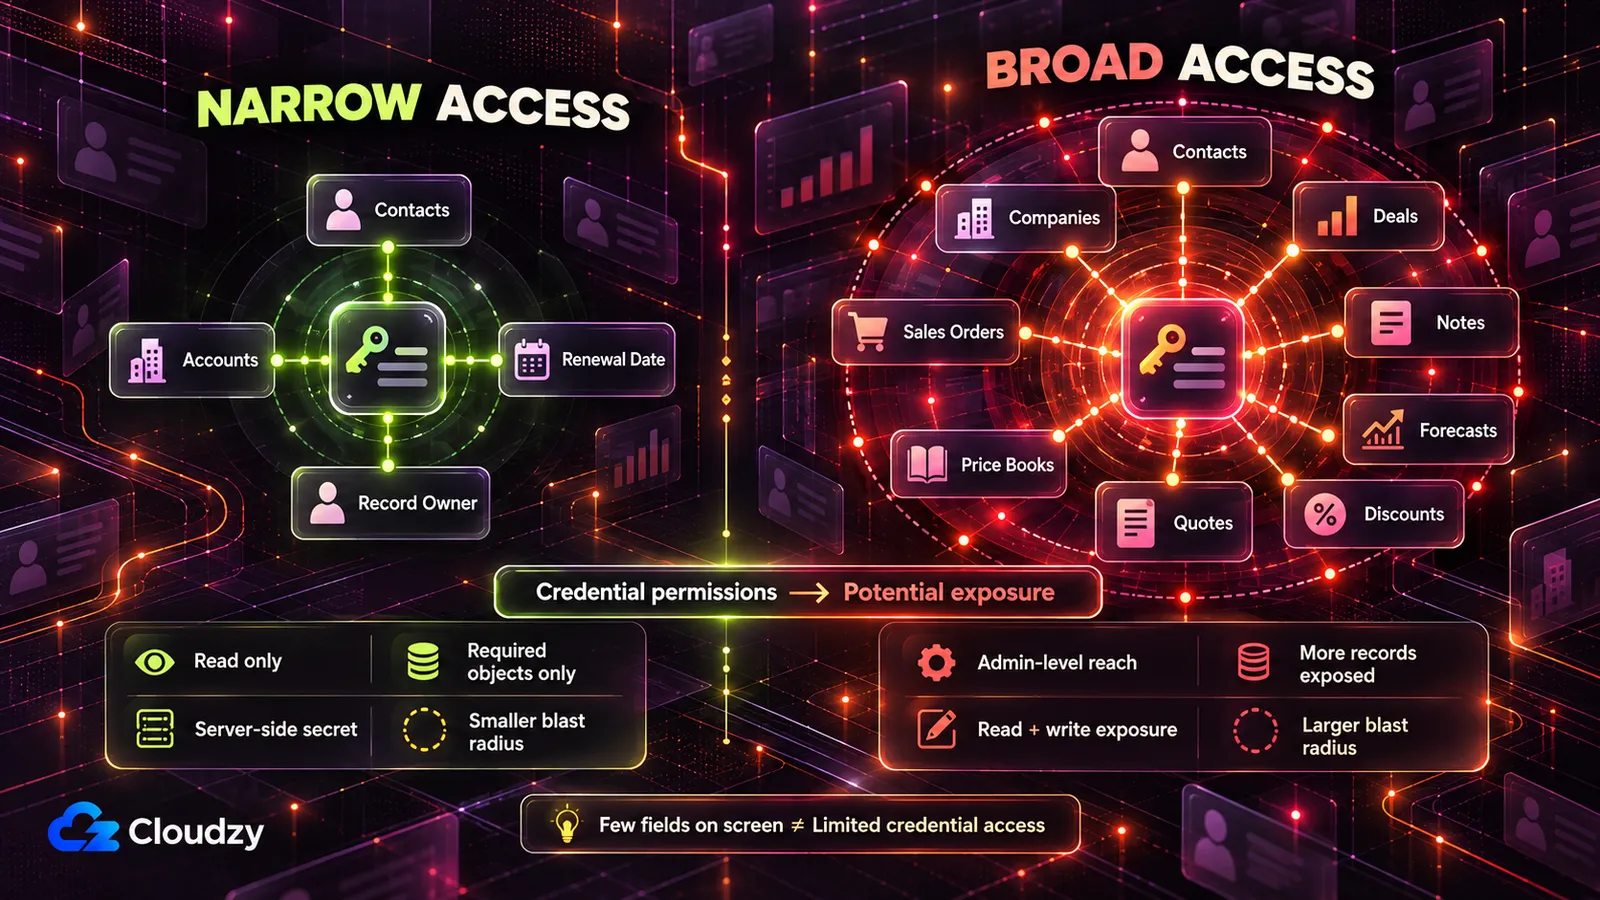
Ein offengelegter CRM-API-Schlüssel erreicht alles, was sein Benutzer oder seine Anwendung erreichen kann, nicht nur die Dashboard-Ansicht. In Salesforce und Pipedrive kann ein Schlüssel aus einem Administratorkonto jeden Kontakt, jedes Konto und jedes Geschäft lesen und meist ändern, das dieser Administrator sieht. HubSpot- und Zoho-Schlüssel tragen die erteilten Berechtigungsbereiche; ein Zoho-Gruppenbereich deckt alles ab, was sein Benutzer tun kann.
So vergibt jedes der vier Systeme diese Reichweite, und so lässt sie sich begrenzen. Ein Scope bezeichnet in der folgenden Tabelle die Liste der Aktionen, die Zugangsdaten erlauben.
| CRM | Zugangsdaten und übernommene Zugriffsrechte | Was weitreichende Rechte öffnen | Die engere Konfiguration |
|---|---|---|---|
| Salesforce | Eine OAuth-Verbindung über eine Connected App oder External Client App, die als ein Salesforce-Benutzer handelt | Mit full alle für diesen Benutzer zugänglichen Daten; mit api dessen Konto über REST API und Bulk API 2.0 |
Ein gesonderter Benutzer mit Rechten nur für gelesene Objekte; api statt full anfordern |
| HubSpot | Ein Service Key für neue kontointerne Integrationen oder ein vorhandenes Token einer älteren privaten App | Alles Ausgewählte, etwa Lese- und Schreibzugriff auf Kontakte, Unternehmen und Geschäfte | Nur lesende Objekt-Scopes wie crm.objects.contacts.read für tatsächlich angezeigte Objekte; sensitive und highly_sensitive deaktiviert lassen |
| Pipedrive | Ein persönliches API-Token, das „an einen bestimmten Benutzer und ein Unternehmen gebunden ist und Zugriff auf alle Daten des Benutzers gewährt“ | Alles, was dieser Benutzer sehen kann | Ein Token eines gesonderten Pipedrive-Benutzers, der nur die benötigten Daten sehen kann |
| Zoho CRM | Ein OAuth-Token mit Scopes nach dem Muster service_name.scope_name.operation_type |
Mit einem Gruppen-Scope wie ZohoCRM.modules.ALL Lesen, Erstellen, Aktualisieren und Löschen in Leads, Kontakten, Konten, Geschäften, Angeboten, Preisbüchern, Verkaufsaufträgen und Rechnungen |
Modulbezogene Lese-Scopes wie ZohoCRM.modules.contacts.READ |
Jede Zeile verwendet die Begriffe des Anbieters. Die Salesforce-Scope-Referenz ergänzt, dass full „alle anderen Scopes umfasst“. HubSpot behandelt private Apps inzwischen als Altbestand und empfiehlt Service Keys für neue Systemintegrationen; vorhandene ältere private Apps verwenden weiterhin die bisherige Scope-Referenz, einschließlich der Scopes für sensible Daten in Enterprise-Konten.
Die Pipedrive-Formulierung stammt aus dessen Authentifizierungsdokumentation. Die Zoho-Scope-Dokumentation beschreibt Gruppen-Scopes als „vollständigen Zugriff auf alle Funktionen, die der Benutzer am Datensatz ausführen kann“. Die eigene Beispielanfrage fordert ZohoCRM.modules.ALL an.
Das gemeinsame Prinzip: Zugangsdaten tragen die Reichweite eines Benutzers oder ihre erteilten Scopes. Geben Sie dem Werkzeug deshalb eigene Integrationszugangsdaten und begrenzen Sie deren Reichweite so weit wie möglich. Wo Zugriffe einem Benutzer folgen, verwenden Sie einen gesonderten Benutzer mit wenigen Rechten statt des persönlichen Administratorkontos.
Erteilen Sie Schreibzugriff nur, wenn das Werkzeug schreiben muss; damit gehört es in die Hände der IT. Verwenden Sie niemals Ihre eigene Administratoranmeldung oder Ihr persönliches Token.
An eine Person gebundene ältere Zugangsdaten können auch beim Ausscheiden dieser Person ausfallen. Laut HubSpots Übersicht zu älteren privaten Apps schlagen manche API-Aufrufe mit dem Token fehl, wenn der ursprüngliche Ersteller entfernt wird. HubSpot Service Keys vermeiden das, weil sie zum Konto gehören und nicht an einzelne Beschäftigte gebunden sind. Pipedrive erlaubt ein aktives API-Token pro Benutzer; ein Wechsel stoppt alle damit verbundenen Integrationen.
Weitreichende Zugangsdaten, die Kontakte öffnen, öffnen meist auch Geschäfte und Prognosen sowie bei Zoho Angebote und Preisbücher. Damit sind Preise und Rabattstrukturen für jeden mit diesen Zugangsdaten erreichbar.
Erstellen Sie die Integrationszugangsdaten und begrenzen Sie deren Rechte oder Scopes in den CRM-Verwaltungsoberflächen, oder bitten Sie die CRM-Administration darum.
Bereitstellungsfehler, die Kundendatensätze offenlegen, und ihre Korrekturen
Sieben Standardeinstellungen lassen Kundendaten aus einer KI-erstellten Vertriebs-App abfließen: ein CRM-Schlüssel in Code oder Browser, ein öffentlicher Link, vollständige Kontoeinsicht für jeden Vertriebsmitarbeiter, unnötige Felder, Datenübertragung an externe Dienste, fehlende Exportprotokolle und eine Kopie, die einen Löschantrag überlebt. Jede davon vereinfacht eine Demo.
| Fehler | Was offengelegt wird | Beheben |
|---|---|---|
| Der CRM-Schlüssel steht im Code, Browser oder Chat | Alles in seiner Reichweite; bei umfassenden Rechten die gesamte Kundendatenbank einschließlich Kontakten, Geschäften und Notizen, oft auch veränderbar | Eng begrenzte Integrationszugangsdaten nur auf dem Server; alten Schlüssel deaktivieren |
| Das Werkzeug wird über einen öffentlichen Link veröffentlicht | Kundenkontaktdaten (E-Mail, Telefon, Adresse, Kaufhistorie) und Preis- und Rabattseiten, offen für jeden mit der Adresse, auch Wettbewerber | Ein privates Netzwerk oder die Unternehmensanmeldung vorschalten |
| Jeder Vertriebsmitarbeiter sieht jedes Konto | Gesamte Pipeline, Prognosen und Geschäftswerte; beim Ausscheiden kann der vollständige Kundenbestand exportiert werden | Rollen anhand des CRM-Datensatzinhabers; serverseitige Prüfung für Ansichten, Suche und Export |
| Das Werkzeug lädt alle Felder, obwohl wenige genügen | Kaufhistorie, Zahlungsstatus, Kontowert und Supporttickets mit Kontodetails in einem Werkzeug für Verlängerungstermine | Nur die benannten Felder abrufen |
| Kundendatensätze gehen an KI-APIs und andere Dienste | Kundendaten, Segmente sowie Lead- oder Kundenzustandsbewertungen bei einem Anbieter ohne Vertrag | Ausgehende Daten prüfen, reduzieren und verbleibende Verarbeitung vertraglich regeln |
| Es fehlt ein Protokoll darüber, wer was exportiert hat | Eine Kundenliste oder ein Segment verlässt das Unternehmen, ohne dass Zeitpunkt und Person feststellbar sind | Ein Exportprotokoll, das die App nicht verändern kann |
| Das Werkzeug behält eigene Kundendatenkopien | Eine Löschung im CRM verfehlt Werkzeugkopie, Exporte und daraus berechnete Bewertungen | So wenig wie möglich speichern; die Kopie dem CRM folgen lassen |
Das KI-Programmierwerkzeug, das die App erstellt hat, kann die meisten Korrekturen auf Anweisung vornehmen. Passen Sie jede folgende Anweisung an Ihr CRM, Ihre Objekte und Rollen an.
Der Bericht der KI, sie habe etwas geändert, beweist nichts. Der Test unter jeder Anweisung liefert den Nachweis. Lassen Sie die Anweisungen am Code ausführen und fügen Sie niemals aktive Schlüssel oder echte Kundendatensätze in den Chat ein.
CRM-Schlüssel aus Code, Browser und Chat entfernen
Ein in Code oder Chat eingefügter Schlüssel ist offengelegt. Dasselbe gilt für eine Umgebungsvariable (einen Wert, den der Server beim Start an die App übergibt, sodass der Code ihn benennt, ohne ihn zu enthalten), wenn der nutzende Code im Browser läuft. Was der Browser lesen kann, kann jeder Besucher kopieren.
Laut Vites Dokumentation werden Variablen mit dem Präfix VITE_ „im clientseitigen Quellcode offengelegt“. Die Next.js-Dokumentation zu Umgebungsvariablen erklärt, dass NEXT_PUBLIC_ einen Wert ebenfalls in die vom Browser heruntergeladenen Dateien einbettet.
Ein in einer eingecheckten Datei stehender Schlüssel bleibt in der Versionshistorie, genauso wie fest in Compose-Dateien hinterlegte Geheimnisse den Container überdauern. Ein privates Repository schützt davor nicht. Laut GitGuardians Geheimnisbericht 2026 enthalten interne Repositories ungefähr sechsmal häufiger fest hinterlegte Geheimnisse als öffentliche. Etwa 28 % der Vorfälle beginnen zudem vollständig außerhalb von Repositories, in Werkzeugen wie Slack, Jira und Confluence.
Finde in diesem Projekt sämtliche API-Schlüssel, Tokens, Passwörter und Verbindungszeichenfolgen für Salesforce, HubSpot, Pipedrive, Zoho oder andere CRM- und Vertriebswerkzeuge. Prüfe den Code, jede .env-Datei und die Commit-Historie des Projekts.
Liste für jeden Fund auf:
- Datei und Zeile des Vorkommens
- ob der Wert direkt im Code steht oder aus einer Umgebungsvariable gelesen wird
- ob der nutzende Code auf dem Server oder im Browser läuft; markiere Variablennamen mit VITE_ oder NEXT_PUBLIC_ am Anfang
Gib keine vollständigen Schlüsselwerte aus. Zeige jeweils nur die ersten vier Zeichen.
Verlagere danach jeden CRM-Aufruf in serverseitigen Code, der den Schlüssel aus einer ausschließlich serverseitigen Umgebungsvariable liest. Entferne alle Schlüssel aus dem Code, schließe Dateien mit echten Werten vom Repository aus und berichte die genauen Änderungen. Sage ausdrücklich, wenn etwas unklar ist, statt zu raten.
Hinweis: Das Löschen einer Chatnachricht oder eines Commits macht einen Schlüssel nicht wieder geheim. Nach dem Einfügen oder Einchecken hilft nur die Deaktivierung im CRM.
Die Rotation, also das Ausstellen eines neuen und Deaktivieren des alten Schlüssels, ist ein menschlicher Arbeitsschritt. Erstellen Sie die eng begrenzten Integrationszugangsdaten im CRM und lassen Sie sich von der IT beim Eintragen in die Serverumgebung helfen. Deaktivieren Sie danach den alten Schlüssel.
Für kompromittierte Private-App-Tokens bietet HubSpot Rotate and expire now. Prüfen Sie in Pipedrive vor dem Wechsel, welche anderen Integrationen noch das alte Token nutzen.
Von Menschen verwendete CRM-Administratorpasswörter gehören in einen Passwortmanager wie Vaultwarden, einen Bitwarden-kompatiblen Server. Er ist für persönliche Anmeldungen gedacht. Für die zentrale Rotation von Anwendungsgeheimnissen kommt HashiCorp Vault infrage.
Test: Öffnen Sie das laufende Werkzeug und die Entwicklertools im Browser. Durchsuchen Sie alle geladenen Dateien (Strg+Umschalt+F, auf dem Mac Cmd+Option+F) nach den ersten acht Zeichen des neuen Schlüssels. Es darf keinen Treffer geben. Lösen Sie anschließend eine CRM-Aktion aus und prüfen Sie den Netzwerkbereich. Die Zugangsdaten dürfen weder in Anfrage-URLs noch in Headern oder Anfragetexten vorkommen. Lassen Sie dann von der CRM-Administration bestätigen, dass der alte Schlüssel abgewiesen wird, oder prüfen Sie seinen Status in den Integrationseinstellungen.
Das Werkzeug vom öffentlichen Link nehmen
Hostet das KI-Werkzeug die App, landet sie bei Veröffentlichung auf der Domain des Anbieters. RedAccess fand seine Apps durch einfache Google- und Bing-Suchen auf diesen Domains. Eine dort erreichbare Preis- oder Rabattrechnerseite ist für Wettbewerber ebenso lesbar wie für den Vertrieb.
Lovables Aussage gegenüber Wired weist die Einstellung dem Ersteller zu, zu Recht: Die Plattform „gibt Erstellern Werkzeuge für sicheres Bauen, aber die Konfiguration einer App liegt letztlich in der Verantwortung ihres Erstellers“. Sie müssen die Veröffentlichungseinstellung ändern.
Liste jede Seite, API-Route, jeden Dateidownload und Export dieser App auf. Sage jeweils:
- ob der Zugriff ohne Anmeldung möglich ist
- ob Kunden-, Geschäfts- oder Preisdaten zurückgegeben werden
Markiere jede Route, die Daten an eine nicht angemeldete Anfrage zurückgibt. Ändere noch nichts; ich möchte zunächst die Liste.
Test: Öffnen Sie die Werkzeugadresse auf einem Telefon mit Mobilfunk, außerhalb jedes privaten Netzwerks, in einem privaten Browserfenster. Sie darf nicht laden oder muss an der Unternehmensanmeldung stoppen. Testen Sie auf dieselbe Weise jede Route mit Kunden-, Geschäfts- oder Preisdaten. Es dürfen keine Daten erscheinen.
Jedem Vertriebsmitarbeiter nur eigene Konten anzeigen
Ohne Rollen zeigt ein Werkzeug jedem Benutzer die gesamte Pipeline, alle Geschäftswerte und Rabatte. Vor dem Ausscheiden kann jeder den vollständigen Kundenbestand exportieren. Abhilfe schaffen serverseitig geprüfte Rollen anhand des CRM-Datensatzinhabers; dieselbe Regel gilt für Suche und Export.
Füge rollenbasierten Zugriff mit drei Rollen hinzu und prüfe ihn bei jeder Anfrage auf dem Server. Das Ausblenden von Schaltflächen, Menüs oder Spalten zählt nicht als Prüfung.
- Administrator (Werkzeugverantwortlicher und Vertriebsorganisation): alle Datensätze.
- Führungskraft: Datensätze im Besitz ihrer Teammitglieder.
- Vertriebs- oder Kundenbetreuer: nur Datensätze, deren CRM-Inhaberfeld sie als Inhaber nennt.
Entnimm Identität und Rolle dem angemeldeten Konto, niemals vom Benutzer eingebbaren oder veränderbaren Seitenwerten. Wende dieselbe Regel auf Suchergebnisse, Listenansichten, Exporte und API-Antworten an. Weise alles andere mit „Zugriff verweigert“ (403) ab.
Berichte anschließend, welche Rollenprüfung jede Seite und Route abdeckt, und kennzeichne Unsicherheiten.
Hinweis: Das Ausblenden eines Menüpunkts oder einer Spalte ist keine Berechtigungsprüfung. Ohne serverseitige Prüfung sind die Daten weiterhin mit einer Anfrage erreichbar.
Rollennamen und Teamdefinitionen können Sie anpassen. Manche Teams erlauben Führungskräften während Prognosebesprechungen Einblick in alle Regionen.
Test: Erstellen Sie ein Test-Vertriebskonto. Suchen Sie damit nach einem Kundenkonto aus einem anderen Gebiet; es darf kein Ergebnis geben. Exportieren Sie die Kontoliste und prüfen Sie, dass nur die Konten des Testbenutzers enthalten sind. Wiederholen Sie die Suche als Test-Führungskraft nach einem Konto außerhalb ihres Teams.
Nur benötigte Kundenfelder abrufen
Eine Verlängerungsübersicht benötigt Termine, Verantwortliche und Kontonamen. Ein mit „alle Kontodaten“ erstelltes Werkzeug lädt zusätzlich Kaufhistorie, Zahlungsstatus und Supporttickettexte. Weniger Felder bedeuten weniger mögliche Offenlegung, weniger Löschstellen und weniger Daten für externe Dienste.
Liste jedes Feld in Datenbank, Code, Ansichten, Exporten und API-Aufrufen auf, das personenbezogene Kunden- oder Geschäftsdaten enthalten könnte: Namen, E-Mail-Adressen, Telefonnummern, Adressen, Unternehmen, Position, Kaufhistorie, Kontowert, Zahlungsstatus, Geschäftsbeträge, Rabatte, Lead- oder Kundenzustandsbewertungen, Supportticketinhalt und eindeutige Kennungen.
Sage für jedes Feld, welche Ansicht oder Funktion es nutzt und ob der Hauptzweck des Werkzeugs es benötigt. Markiere Unsicherheiten, statt zu raten.
Ändere dann die CRM-Abfragen so, dass nur diese Felder angefordert werden: [die von Ihnen genehmigten Felder]. Entferne alle anderen aus gespeicherter Kopie, Ansichten und Exporten und berichte die genauen Änderungen.
Die Rechte oder Scopes der Integrationszugangsdaten bilden eine zweite Sperre. Nicht lesbare Daten können nicht durch einen Fehler im KI-Code abfließen. Ob die Datenbank gespeicherte Werte verschlüsselt, muss die IT klären; ein den Code lesender Assistent kann das nicht zuverlässig feststellen.
Test: Exportieren Sie die Werkzeugdaten als Administrator und vergleichen Sie die Spalten mit Ihrer genehmigten Feldliste. Es darf keine zusätzlichen Felder geben. Prüfen Sie jede Ansicht auf die Entfernung der gestrichenen Felder. Bewahren Sie die genehmigte Liste für den nächsten Test auf.
Prüfen, welche Kundendaten das Werkzeug verlassen
Ein Abwanderungsrechner, der Kontonotizen an eine KI-API sendet, Kontofelder an ein Analyseskript übergibt oder Webhooks auslöst, kopiert Kundendatensätze aus dem Werkzeug. Gilt die DSGVO, ist ein externer Dienst, der diese Daten im Unternehmensauftrag verarbeitet, Auftragsverarbeiter und benötigt einen Vertrag; mehr dazu unten.
Prüfe jeden externen Aufruf dieser App: an OpenAI, Anthropic oder andere KI-APIs, das CRM, E-Mail-, Chat- oder Analysedienste sowie jeden Webhook.
Liste pro Aufruf genau die Kunden- oder Geschäftsfelder auf, die im Anfragetext oder in der Adresse übertragen werden. Markiere Dienste, die empfangene Daten möglicherweise speichern, protokollieren oder zum Training nutzen. Sage anschließend, welche Aufrufe mit weniger Feldern oder ganz ohne Kundendaten auskommen könnten.
Test: Öffnen Sie bei jedem weiterhin belieferten Dienst die Übersicht empfangener Felder oder Eigenschaften, etwa Benutzereigenschaften im Analysewerkzeug oder Feldzuordnungen eines Webhooks. Vergleichen Sie sie mit Ihrer genehmigten Feldliste. Alles außerhalb der Liste verlässt weiterhin das Werkzeug. Gibt es keine solche Übersicht, legen Sie dem Datenschutzbeauftragten oder der Datenschutzleitung Dienstname und Datenverarbeitungsbedingungen vor.
Jeden Export und Massendownload protokollieren
Mit einem Klick exportiert die Schaltfläche eine Kundenliste oder ein Preisbuch; ohne Protokoll weiß niemand, wer was entnommen hat. Das Protokollieren jeder Dashboard-Ansicht verdeckt dieses Signal. Erfassen Sie Exporte, Massenansichten und Löschungen.
Füge ein Protokoll hinzu, das jeden Export, Dateidownload, jede Ansicht mit mehr als [einer von Ihnen gewählten Anzahl] Datensätzen und jede Löschung erfasst. Speichere Benutzer, Aktion, betroffene Datensätze oder Segmente, Zeilenanzahl und Zeitpunkt.
Richte es so ein, dass das Datenbankkonto der App Protokollzeilen hinzufügen, aber nicht ändern oder löschen kann. Nur Administratoren dürfen lesen. Nenne die dafür gesetzten Datenbankrechte und markiere alles, was sich nicht auf Datenbankebene durchsetzen ließ.
Die Unveränderbarkeit muss aus den Rechten des Datenbankkontos folgen, mit dem die App kommuniziert und das wie jedes andere Konto beschränkbar ist, nicht aus gutem Verhalten der App. Das Protokoll selbst enthält personenbezogene Daten, da es zeigt, wer wessen Datensätze entnommen hat. Deshalb bleibt das Lesen Administratoren vorbehalten.
Test: Exportieren Sie als Test-Vertriebsmitarbeiter eine kleine Liste. Finden Sie anschließend als Administrator den Eintrag mit korrekter Zeilenanzahl. Lassen Sie die IT oder das KI-Werkzeug unter Vorlage der Ausgabe versuchen, die Zeile mit dem App-Datenbankkonto zu löschen. Eine Berechtigungsfehlermeldung muss erscheinen.
Bei Kundenlöschungen die Werkzeugkopie dem CRM folgen lassen
Ist das CRM das führende System, bearbeiten Sie die Löschung zuerst dort. Eigene Kopien im Werkzeug, etwa Cache, Exporte auf Festplatte oder Kundenbewertungen, bilden einen zweiten Speicherort, den eine CRM-Löschung nicht erreicht.
Die naheliegende Lösung, eine Schaltfläche zum Löschen aller Kundendaten mit einem Aufruf, birgt selbst Risiken, wenn jeder sie drücken kann. Meine Ansicht: möglichst wenig Kopien aufbewahren, damit eine Löschung weniger nachverfolgen muss.
Ändere die App so, dass sie Kundendatensätze bei Bedarf aus dem CRM liest und nur [die erforderlichen Felder aus Ihrer genehmigten Liste] speichert.
Liste alle verbleibenden Speicherorte für Kundendaten auf: Datenbanktabellen, Caches, exportierte Dateien, abgeleitete Bewertungen und Protokolle.
Füge ein Löschwerkzeug nur für Administratoren hinzu. Es zeigt für eine CRM-Datensatz-ID jeden Speicherort der Kundendaten in der App. Nach Bestätigung durch einen Administrator löscht es die Daten überall, einschließlich abgeleiteter Bewertungen und gespeicherter Exporte. Es protokolliert nur Datensatz-ID, Zeitpunkt, bestätigende Person und bereinigte Orte. Nichtadministratoren erhalten „Zugriff verweigert“.
Ausnahmen, also gesetzlich oder anderweitig aufzubewahrende Unternehmensdaten, bestimmt der Datenschutzbeauftragte oder die Datenschutzleitung. Deshalb spart die Anweisung sie aus.
Test: Erstellen Sie einen Testkontakt im CRM und lassen Sie das Werkzeug ihn einschließlich eventueller Bewertung oder Exporte übernehmen. Löschen Sie den Kontakt im CRM, führen Sie als Administrator das Löschwerkzeug aus und prüfen Sie alle genannten Speicherorte. Öffnen Sie es danach als Test-Vertriebsmitarbeiter; „Zugriff verweigert“ muss erscheinen.
Wo ein CRM-verbundenes Werkzeug laufen sollte
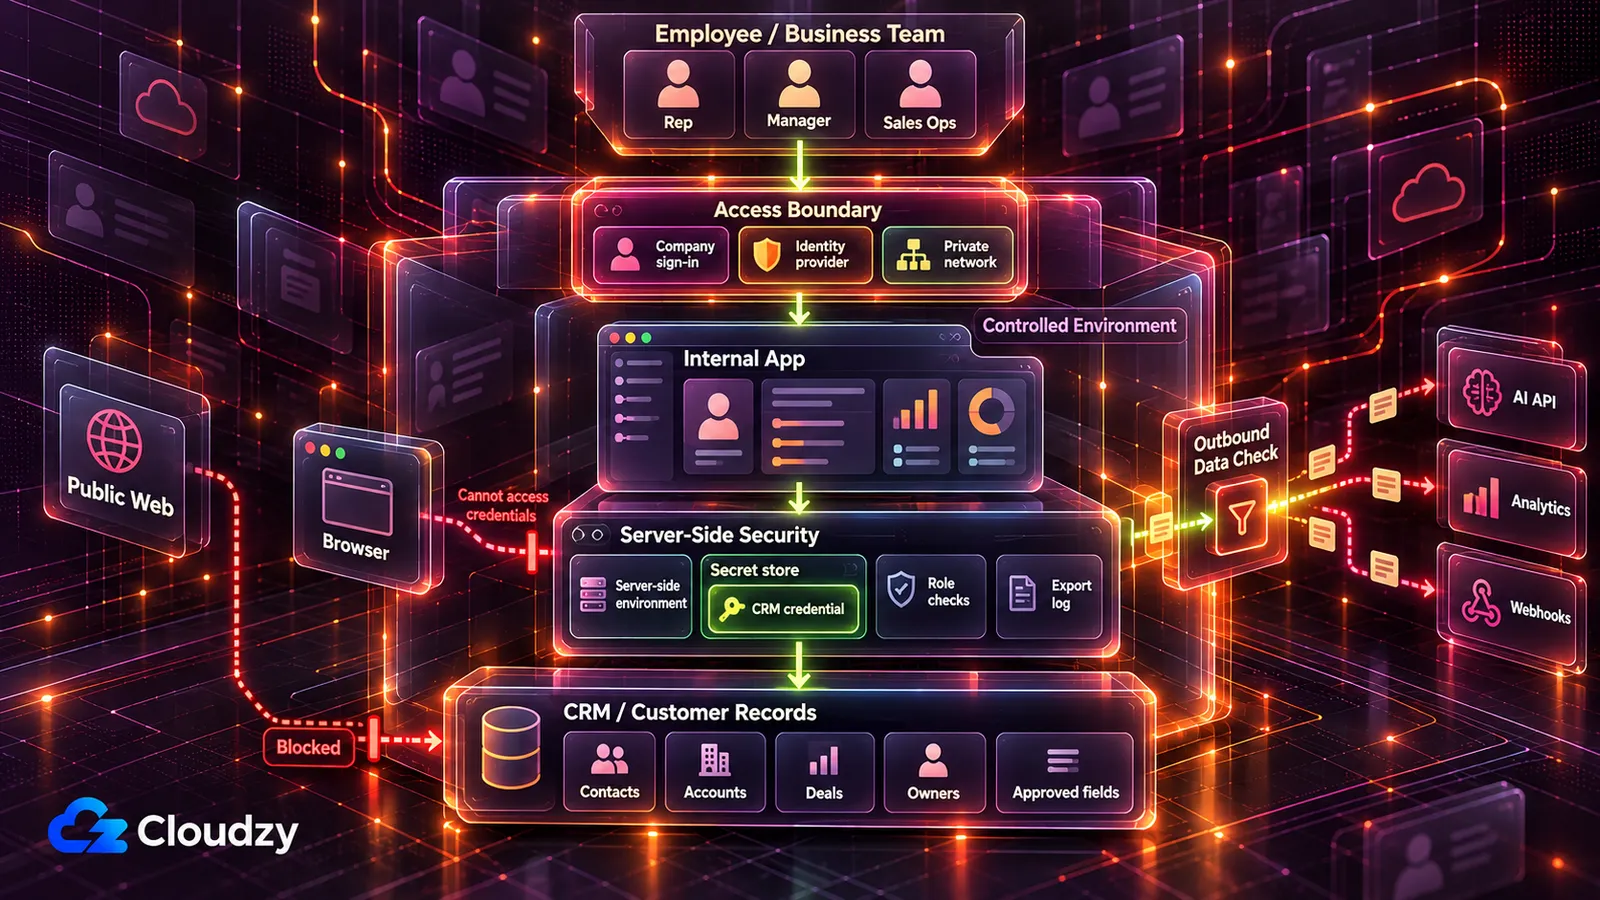
Der Betriebsort hängt von den CRM-Aktionen ab. Ein rein lesendes Werkzeug kann auf einem vom Team kontrollierten Server laufen, erreichbar nur im privaten Netzwerk oder nach Unternehmensanmeldung. Ein ins CRM schreibendes Werkzeug geht vor jeder Nutzung an IT oder CRM-Administration.
| Was das Werkzeug mit dem CRM tut | Wo es läuft | Wer vor dem Start freigibt |
|---|---|---|
| Arbeitet mit Beispiel- oder synthetischen Datensätzen, also erfundenen Daten in realistischem Format | Hosting des KI-Werkzeugs für Entwicklung und Demos | Noch niemand; echte Daten bleiben draußen |
| Liest echte Kundendaten für ein kleines, festes Team | Ein vom Team kontrollierter Server, nur über ein privates Netzwerk wie Tailscale oder WireGuard erreichbar | Die CRM-Administration, die die nur lesenden Integrationszugangsdaten ausstellt oder genehmigt |
| Liest echte Daten für verteilte oder reisende Vertriebsmitarbeiter | Derselbe Server hinter der Unternehmensanmeldung über einen Identitätsanbieter wie Authentik oder Keycloak | CRM-Administration und IT für die Anbindung der Anmeldung |
| Schreibt ins CRM: Phasenwechsel, neue Verantwortliche, Feldaktualisierungen und Massenänderungen | In CRM-Sandbox oder Testkonto entwickelt und getestet; vor Produktivzugriff geprüft | IT oder CRM-Administration vor dem Start |
| Entscheidet über Einzelpersonenkredite, bewertet Risiken oder Preise ihrer Lebens- oder Krankenversicherung oder leitet Emotionen aus Gesicht oder Stimme ab | Nirgendwo vor einer Prüfung | IT und Rechtsabteilung, Datenschutzbeauftragter oder Datenschutzleitung |
Entwickeln und testen Sie mit Beispieldaten, bis das Werkzeug auf dem Teamserver läuft. Eine verwaltete Plattform mit Anmeldung, Secrets-Verwaltung und Protokollen ist für Teams sinnvoll, die dafür bereits Budget und Anbieterprüfungen vorsehen.
Ein privates Netzwerk bedeutet, dass das Werkzeug aus dem öffentlichen Internet nicht antwortet. Single Sign-on lässt Vertriebsmitarbeiter ihr vorhandenes Unternehmenskonto verwenden, geprüft durch einen Identitätsanbieter. Eine von der KI geschriebene Anmeldeseite bleibt von überall erreichbar und ist nur so stark wie ihr Code.
Georgia Techs Vibe Security Radar durchsucht öffentliche Schwachstellendatenbanken und markiert Fehler, die auf die Signatur eines KI-Programmierwerkzeugs zurückgehen. Allein im März 2026 zählte es 35 Fälle, mehr als im gesamten Jahr 2025. Zu den gefundenen Fehlertypen gehört das Umgehen der Authentifizierung; Stand ist Georgia Techs Bericht von April 2026.
Forscher Hanqing Zhao sagte: „Wenn ein Agent etwas ohne Authentifizierung baut, ist das kein Tippfehler. Es ist ein von Anfang an eingebauter Entwurfsfehler.“ Meine Schlussfolgerung: Die Sperre gehört vor das Werkzeug, außerhalb des KI-geschriebenen Codes.
Geben Sie die Serverseite an die IT. Das Werkzeug läuft auf einem VPS, einem vollständig vom Team kontrollierten Mietserver, unter einem Bereitstellungswerkzeug wie Coolify oder Dokploy. Dieses startet die App aus ihrem Code und verwaltet ihre Umgebungsvariablen einschließlich CRM-Schlüssel.
Tailscale ist das schneller eingerichtete private Netzwerk, betreibt aber seinen eigenen Koordinationsserver. Mit Headscale, einem Open-Source-Ersatz, hosten Sie diesen selbst; WireGuard ist vollständig selbst gehostet.
Für die Unternehmensanmeldung passt Authentik zu den meisten kleinen internen Anwendungsumgebungen. Keycloak eignet sich für Unternehmen mit anzubindendem Verzeichnis. Ein Reverse Proxy wie Caddy oder Nginx Proxy Manager ergänzt HTTPS bei öffentlich erreichbarer Anmeldung. Unabhängig vom Aufbau verantwortet eine namentlich benannte Person Server und Integrationszugangsdaten.
Dafür braucht sie einen Server. Unser Linux VPS bietet Root-Zugriff; Coolify, Tailscale, WireGuard, Authentik und Keycloak lassen sich als Ein-Klick-Apps bereitstellen. So kann die IT ihre Zeit für die Tests einsetzen. Standorte sind unter anderem Frankfurt und Amsterdam in der EU, London im Vereinigten Königreich und mehrere US-Städte. Geben Sie diese Standortwahl als einen Entscheidungsfaktor an die Datenschutzverantwortlichen weiter.
DSGVO, CCPA und EU AI Act für Kundendaten
Der Serverstandort bestimmt, wo dessen Datenkopie liegt. Er bestimmt nicht, wo externe Dienste empfangene Daten speichern, und macht das Werkzeug allein nicht regelkonform. Im Vereinigten Königreich gilt entsprechend die UK GDPR; Aufsichtsbehörde ist das ICO.
DSGVO: Rechtsgrundlage, Auftragsverarbeiter und Löschung
Gilt die DSGVO für Ihr Unternehmen, ist die Kundendatenkopie des Werkzeugs ebenso erfasst wie jede „ganz oder teilweise automatisierte“ Verarbeitung personenbezogener Daten.
Jede Nutzung personenbezogener Daten benötigt eine anerkannte Rechtsgrundlage. Vertragserfüllung kann greifen, wenn die Verarbeitung für einen Vertrag mit der betroffenen Person oder auf deren Wunsch erfolgende vorvertragliche Schritte erforderlich ist. Bei CRM-Daten, besonders B2B-Kontakten, können stattdessen berechtigte Interessen einschlägig sein, die gegen die Rechte der Person abzuwägen sind. Beides steht in Artikel 6.
Das Werkzeug nutzt vorhandene Unternehmensdaten neu. Lassen Sie deshalb Datenschutzverantwortliche oder Rechtsberatung prüfen, ob die bisherige Rechtsgrundlage dies abdeckt.
Ein externer Dienst, der Kundendaten im Unternehmensauftrag verarbeitet, ist dafür Auftragsverarbeiter. KI-API, Analysedienst oder Hostinganbieter übernehmen oft diese Rolle; Datenschutzverantwortliche oder Rechtsberatung sollten sie für jeden Dienst bestätigen. Artikel 28 verlangt Auftragsverarbeiter mit „hinreichenden Garantien“ und jeweils einen Vertrag über die Verarbeitung. Bringen Sie die Liste Ihrer ausgehenden Datenverbindungen mit.
Greift das Recht auf Löschung eines Kunden nach Artikel 17, erfasst es jede im Unternehmen gehaltene Kopie, auch die des Werkzeugs. Deshalb muss dessen Kopie dem CRM folgen.
CCPA: Das Löschrecht erfasst die Werkzeugkopie
Kalifornische Verbraucher können von erfassten Unternehmen die Löschung erhobener personenbezogener Informationen verlangen, einschließlich Werkzeugkopie und Exporten. Ausnahmen stehen in den Civil-Code-Abschnitten 1798.105(d) und 1798.145, erläutert auf der CCPA-Seite des kalifornischen Generalstaatsanwalts.
Der CCPA verlangt außerdem schriftliche Verträge mit Dienstleistern und Auftragnehmern, die deren Nutzung personenbezogener Informationen begrenzen. Das Unternehmen bearbeitet den Verbraucherantrag weiterhin selbst; Dienstleister und Auftragnehmer unterstützen, soweit vorgeschrieben. Ob Ihr Unternehmen erfasst ist, hängt von den Schwellenwerten in den FAQ ab.
EU AI Act: Die meisten Vertriebs- und Supportwerkzeuge sind nicht hochriskant
Lead-Bewertungen, Pipeline-Prognosen, Kundenzustandsbewertungen, Kampagnen-Dashboards und CRM-Automatisierung stehen nicht unter den Hochrisiko-Anwendungen in Anhang III. Eng umrissene kundenbezogene Ausnahmen sind KI zur Bonitätsbewertung einer Person, Risikobewertung oder Preisgestaltung von Lebens- und Krankenversicherungen sowie die Ableitung von Kundenemotionen aus biometrischen Daten.
Hochrisiko bezeichnet die Kategorie mit den strengsten Pflichten. Stand Oktober 2026 sollen die Regeln für Hochrisiko-Systeme aus Anhang III ab dem 2. Dezember 2027 gelten. Die Transparenzanforderungen aus Artikel 50 gelten bereits. Punkt 5(b) des Anhangs III des EU AI Act nennt Systeme zur „Bewertung der Kreditwürdigkeit natürlicher Personen oder zur Festlegung ihrer Kreditwürdigkeitsbewertung, ausgenommen KI-Systeme zur Aufdeckung von Finanzbetrug“.
Punkt 5(c) nennt „Risikobewertung und Preisbildung in Bezug auf natürliche Personen im Fall von Lebens- und Krankenversicherungen“. Ein solches Werkzeug kann hochriskant sein und geht vor dem Start an IT und Rechtsabteilung. Die Leistungsbewertung eigener Vertriebsmitarbeiter kann unter die Beschäftigungskategorie in Punkt 4(b) fallen, eine gesonderte Frage für Personal- und Rechtsabteilung.
Punkt 1(c) desselben Anhangs nennt Emotionserkennung, laut Artikel 3 das „Erkennen oder Ableiten von Emotionen oder Absichten natürlicher Personen auf Grundlage ihrer biometrischen Daten“. Ein Support- oder Anrufwerkzeug, das Stimmung aus Stimme oder Gesicht ableitet, kann ebenfalls hochriskant sein und nimmt denselben Weg zu IT und Rechtsabteilung.
Die Verordnung regelt KI-Systeme. Ein Dashboard mit gewöhnlichem Code wird nicht dazu, nur weil ein KI-Programmierwerkzeug den Code geschrieben hat. Entscheidend ist, ob das bereitgestellte Werkzeug selbst die Definition eines KI-Systems erfüllt.
Kein Hochrisiko bedeutet nicht keine Regeln. Nach Artikel 50 müssen Systeme, die „direkt mit natürlichen Personen interagieren“, auf die Interaktion mit einem KI-System hinweisen, sofern das nicht offensichtlich ist. Ein Kunden-Chatbot muss also weiterhin kenntlich machen, was er ist.
Unabhängig davon verlangt Artikel 4 bereits von Anbietern und Betreibern Maßnahmen zur KI-Kompetenz ihrer Beschäftigten und anderer in ihrem Auftrag handelnder Nutzer.
Häufig gestellte Fragen
Ist es sicher, mit ChatGPT oder Claude ein CRM-Werkzeug zu bauen?
Die Entwicklung mit Beispieldaten ist der risikoarme Teil. Risiken beginnen mit echten Zugangsdaten oder Kundendaten im Projekt und steigen bei der Freigabe für andere Benutzer. Vor dieser Freigabe braucht ein per Vibe Coding erstelltes CRM-Werkzeug eng begrenzte CRM-Zugangsdaten in serverseitigen Umgebungseinstellungen oder einem Secrets-Speicher, ausschließlich von Servercode genutzt. Außerdem muss ein privates Netzwerk oder die Unternehmensanmeldung Außenstehende fernhalten. Bis beides steht, bleiben Sie bei Beispieldatensätzen.
Gilt die DSGVO für ein internes Dashboard, das Kunden nie sehen?
Gilt die DSGVO für Ihr Unternehmen, bildet ein internes Dashboard mit personenbezogenen Kundendaten keine Ausnahme. Sie knüpft an die Verarbeitung an, nicht an die Betrachter. Personenbezogene Daten sind nach Artikel 4 „alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen“. Ob die Verordnung gilt und die bisherige Rechtsgrundlage das neue Werkzeug erfasst, klären Datenschutzverantwortliche oder Rechtsberatung.
Sind Geschäftswerte und Rabatte personenbezogene Daten?
Meist nicht. Pipeline-Beträge, Prognosen und Preisbücher sind Unternehmensdaten; Rollen und Exportprotokolle schützen sie. Bezieht sich ein Geschäftswert oder Rabatt aber auf eine identifizierbare Person, etwa einen Verbraucherkauf oder Einzelunternehmer, kann er nach Artikel 4 personenbezogen sein.
Für welche Unternehmen gilt der CCPA?
Für gewinnorientierte, in Kalifornien tätige Unternehmen, die mindestens einen Schwellenwert erfüllen. Die California Privacy Protection Agency nennt für 2025 eine inflationsbereinigte Umsatzgrenze von 26.625.000 US-Dollar. Die Seite des Generalstaatsanwalts nennt zwei weitere: Kauf, Verkauf oder Weitergabe personenbezogener Informationen von mindestens 100.000 kalifornischen Einwohnern oder Haushalten oder mindestens 50 % des Jahresumsatzes aus Verkauf oder Weitergabe solcher Verbraucherinformationen. Datenschutzverantwortliche oder Rechtsberatung klären, ob das auf Sie zutrifft.



Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.