
Hay que sustituir un flujo contractual, pero la solución no puede enviar contratos a un SaaS de firma. DocuSeal, Documenso y OpenSign merecen estar en esa selección de alternativas a DocuSign. Todos tienen un núcleo autoalojable; lo útil es comparar la edición que puedes operar, las pruebas que puedes exportar y los servicios que sigue invocando el despliegue. El permiso para alquilar un servidor y el permiso para enviar documentos a un encargado del tratamiento son decisiones distintas.
Mantener un flujo de DocuSign ya aprobado puede seguir siendo razonable mientras las pruebas o la operación de la alternativa estén incompletas, siempre que cumpla los requisitos de tu organización. Si la política prohíbe su modelo de tratamiento, conocerlo bien no resuelve esa restricción. Establece los criterios de aceptación de la alternativa antes de trasladar contratos reales.
En resumen
- DocuSeal: Su edición autoalojada gratuita admite varios firmantes y tu propio servidor SMTP. Pro añade recordatorios automáticos, SSO con SAML, roles y equipos, y funciones avanzadas de API e integración embebida. Consulta la comparativa de ediciones locales.
- Documenso: Community Edition incluye firma básica, plantillas y acceso a la API. Entre las funciones comerciales están el portal de autenticación de la organización, la reautenticación para acciones sobre documentos y la edición embebida. Consulta la comparativa de ediciones.
- OpenSign: Su repositorio documenta plantillas reutilizables, secuencias de firma, códigos por correo para invitados y certificados de finalización. Su documentación de tokens de API distingue los tokens de producción de pago de los tokens de prueba gratuitos. Confirma los derechos de acceso a la API autoalojada para la compilación elegida; esta página no los establece claramente.
Compara las ediciones gratuitas y sus requisitos operativos
La siguiente tabla compara el alcance del código gratuito, los requisitos de despliegue y las funciones comerciales de cada herramienta.
| Herramienta | Alcance del código gratuito | Componentes del despliegue | Condiciones comerciales o pendientes |
|---|---|---|---|
| DocuSeal | La licencia de su repositorio es AGPLv3. La página de precios de DocuSeal distingue Open Source local gratuito de Pro local comercial. | Docker/Compose; SQLite por defecto, o PostgreSQL/MySQL, como indican sus opciones de instalación. Planifica la persistencia de archivos y base de datos, y el envío de correo. | La guía de configuración de Pro sitúa la personalización de marca, los recordatorios, SSO, roles y equipos, webhooks y API/integración embebida en su oferta comercial. Confirma los derechos exactos de integración y los cargos por uso; las referencias generales del repositorio a las integraciones no los aclaran. |
| Documenso | Su comparativa de ediciones distingue Community Edition gratuita, una licencia anual de Business Edition y Enterprise Edition a medida. El repositorio también contiene código comercial con licencia independiente. | Su documento de requisitos especifica PostgreSQL, transporte de correo, un proxy inverso y un certificado de firma, con almacenamiento compatible con S3 opcional. Incluye los documentos y registros de auditoría de la base de datos en el diseño de persistencia. | Su lista de funciones comerciales incluye autenticación de la organización y reautenticación para acciones sobre documentos. La documentación de ediciones también incluye edición embebida, con o sin marca blanca, y firma remota CSC. Aclara los requisitos de exportación, la configuración del sellado de tiempo y el alcance gratuito de la API para la edición elegida. |
| OpenSign | La página de autoalojamiento describe un núcleo autoalojado gratuito. Su licencia AGPLv3 raíz tiene excepciones para directorios y componentes de terceros. | Su guía de Docker configura MongoDB, almacenamiento de archivos local o externo, SMTP/Mailgun y un certificado de firma. Revisa la persistencia y la exposición de la base de datos del despliegue elegido. | La guía de tokens de API distingue los tokens de producción de pago de los tokens de prueba gratuitos, mientras que la página de autoalojamiento anuncia una API REST. Confirma los derechos de la edición autoalojada elegida antes de depender de ella. La guía de plantillas de OpenSign documenta el ajuste «Merge Certificate to PDF»: al activarlo, el certificado de finalización se incluye en el PDF final; al desactivarlo, se entrega un certificado PDF separado. Comprueba los ajustes de exportación disponibles en tu compilación instalada. |
Una aplicación de firma electrónica de código abierto puede ofrecer un núcleo gratuito útil junto a paquetes comerciales. Trata cada flujo propuesto como una comprobación de derechos: identifica la acción, la edición que la permite y el servicio que invoca. Un repositorio público no basta para demostrar que una función necesaria es gratuita.
Mantén un pequeño registro de selección: paquete elegido, flujo requerido, condición pendiente y persona responsable de obtener una respuesta. No rellenes un campo sin respuesta con «sí» porque exista una función en la nube con un nombre parecido. Un requisito pendiente debe retrasar la adopción de ese flujo, aunque el resto de la aplicación parezca adecuado.
Elige un candidato según tu flujo de firma
Mi selección inicial sería DocuSeal para un flujo de plantillas PDF gestionado manualmente, Documenso Community cuando el acceso gratuito a la API sea obligatorio, y OpenSign cuando sus plantillas y códigos por correo para invitados encajen en el proceso. Son puntos de partida para un piloto basados en documentación oficial; no he realizado pruebas de instalación ni de firma.
DocuSeal para un flujo de PDF y plantillas
DocuSeal es un primer piloto razonable para preparar PDF y reutilizar plantillas de firma cuando su núcleo gratuito cubre el flujo. Sus preguntas frecuentes sobre el certificado de auditoría describen un registro de finalización descargable con eventos por participante y campos de verificación condicionales. Evalúa el método registrado frente a tus requisitos antes de considerar el certificado una prueba de un nivel de identidad concreto.
El certificado registra las direcciones de correo de los participantes, las horas de los eventos, la dirección IP, el ID de sesión, la información del navegador y la zona horaria. La verificación por correo o teléfono depende del método utilizado; la presencia de un campo no demuestra que se ejecutara un método más fuerte. Solicita una muestra generada con la configuración prevista, incluida una solicitud rechazada o delegada si esos recorridos son pertinentes.
Detén la selección si la autenticación o integración necesaria depende de una oferta comercial que no has aprobado. El editor de documentos puede cubrir el requisito visible mientras una acción posterior esencial sigue sin resolverse.
Documenso para un modelo operativo de PostgreSQL existente
Merece la pena probar Documenso si puedes operar conjuntamente su base de datos, correo y certificados. Sus requisitos de autoalojamiento identifican una trampa concreta: la aplicación puede arrancar sin certificado de firma mientras falla la firma de documentos. Por tanto, una interfaz que responda no sirve como prueba de aceptación del despliegue.
Los requisitos describen firma digital X.509 mediante un certificado .p12 proporcionado o generado y almacenamiento de registros de auditoría en la base de datos. Eso describe la infraestructura de firma; no establece qué credencial personal utilizó un destinatario ni qué contiene una exportación concreta.
El ciclo de vida de documentos de Documenso describe un PDF firmado finalizado con un registro de auditoría adjunto. Su registro de cambios v2.14.0 también documenta la descarga por API del certificado y del registro de auditoría como PDF separados. Durante el piloto, exporta esos registros desde la compilación instalada, inspecciona su contenido y valida el PDF firmado de forma independiente.
OpenSign para requisitos de plantillas y orden de firma
OpenSign es un candidato cuando las plantillas reutilizables y la participación ordenada son requisitos centrales. El README del proyecto documenta varios firmantes, secuencias de firma y códigos por correo para invitados. Prueba esos recorridos con el backend completo y la configuración de almacenamiento elegida; un código por correo registra el acceso a un buzón, no una identidad personal ni una autoridad organizativa verificadas de forma independiente.
Sus instrucciones de instalación para desarrollo indican que la opción de solo frontend utiliza el backend de preproducción del proyecto, incluidas las cargas de documentos. Excluye esa opción de un despliegue de contratos privados. Ejecutar un frontend en tu equipo no establece dónde procesa los documentos su backend.
Inspecciona las pruebas de una firma finalizada
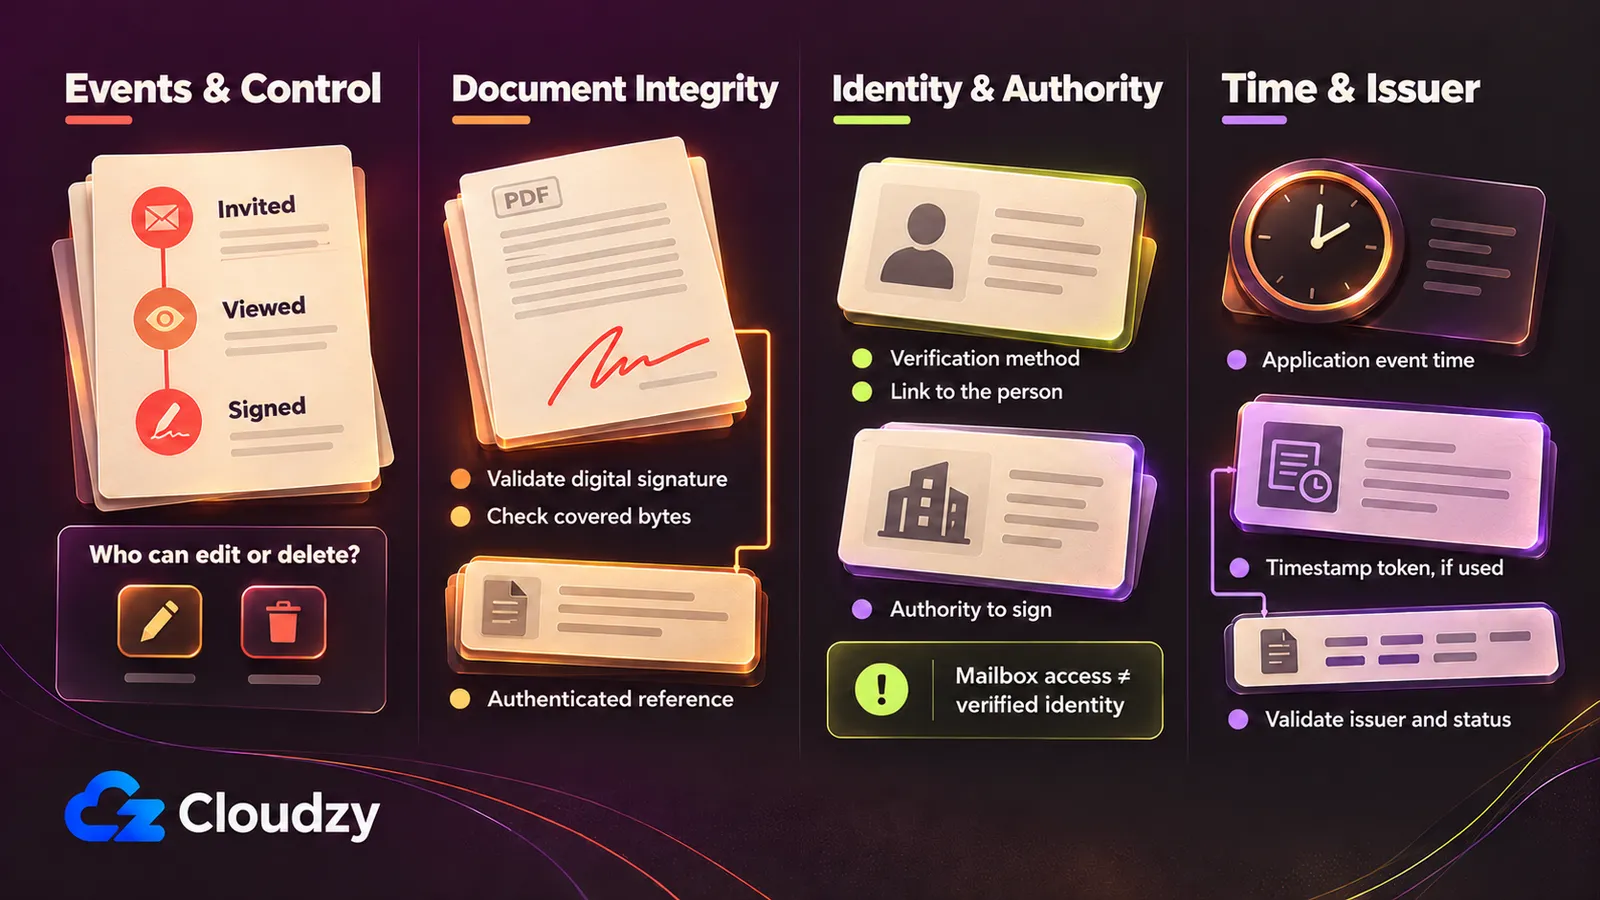
Un PDF finalizado y un informe de eventos responden a preguntas distintas. Recopila pruebas de las acciones de firma, la integridad del documento, la identidad y autoridad del firmante, y el momento. Las preguntas frecuentes eSignature de la Comisión Europea y la ley ESIGN distinguen el reconocimiento de la firma electrónica de otros requisitos más amplios. Ninguna exportación ni campo técnico determina por sí solo el resultado jurídico de un contrato concreto.
Para transacciones estadounidenses realizadas en el comercio interestatal o exterior, o que lo afecten, ESIGN §7001 limita la denegación de efectos solo porque una firma o registro sea electrónico. Esta ley de firmas electrónicas conserva otras obligaciones y no exige que todos acepten registros electrónicos. En determinadas circunstancias se aplican condiciones de información al consumidor. Las excepciones de la sección 7003 incluyen documentos testamentarios y de derecho de familia, determinadas materias del código comercial, documentos judiciales y ciertos avisos; estas exclusiones no prohíben por sí mismas el uso electrónico.
Las preguntas frecuentes eSignature de la Comisión distinguen la firma electrónica de su implementación digital y criptográfica. Conforme a eIDAS de la UE, el carácter electrónico o no cualificado no basta para negar efectos jurídicos a una firma. Las firmas cualificadas tienen un efecto equivalente al de las manuscritas. Las firmas avanzadas requieren vinculación de identidad, control del firmante y detección de cambios; las cualificadas añaden un certificado cualificado y un dispositivo cualificado de creación de firma. Estas reglas no resuelven la formación del contrato, la autoridad, las formalidades documentales ni un litigio individual, ni clasifican una herramienta concreta.
Realiza cuatro comprobaciones al inspeccionar un paquete de pruebas de muestra:
- Eventos y control. Un rastro de auditoría de firma electrónica debe permitir inspeccionar quién actuó, qué vio o aceptó, qué verificación se ejecutó y cuándo terminó el flujo. Registra las pruebas de consentimiento pertinentes para ese proceso. Identifica quién puede editar o eliminar eventos, si se registran los cambios y qué protege la copia conservada independientemente del administrador de la aplicación. Un registro de eventos por sí solo no demuestra resistencia a la alteración.
- Integridad del documento. Conserva el PDF finalizado original y valida cualquier firma digital, su cadena de certificados y los bytes que cubre. La definición de función hash del NIST describe una representación condensada de la entrada. Una comprobación hash que revele alteraciones necesita una referencia autenticada: un resumen criptográfico cuya procedencia y protección puedas establecer. Sustituir tanto un PDF como su hash adyacente invalida una simple comparación. Un hash por sí solo no establece la identidad del firmante. Pregunta si también está protegido el registro de auditoría separado.
- Identidad y autoridad. Registra el método de verificación y cómo se vincula con la persona nombrada. El acceso al buzón o un código de un solo uso no establece por sí solo la identidad de esa persona ni su permiso para vincular a una empresa. La definición de firma digital del NIST vincula la autenticación del origen y la integridad con una implementación correcta. El certificado de firma de un servidor no debe convertirse implícitamente en la afirmación de que cada destinatario poseía una credencial individual.
- Tiempo y emisor. Separa la fecha de un evento de la aplicación de un token de sellado de tiempo emitido de forma independiente. RFC 3161 define un protocolo de sellado de tiempo mediante una huella del mensaje, un resumen criptográfico de los datos sellados. Verifica el token frente al documento conservado e inspecciona al emisor. El carácter cualificado del sello de tiempo es otra distinción: la Comisión describe presunciones de exactitud de fecha y hora y de integridad de los datos vinculados, con los servicios cualificados incluidos en listas de confianza. La compatibilidad con RFC no basta para establecer ese carácter ni garantizar un resultado para el documento.
Traza adónde van los documentos, metadatos y resúmenes criptográficos
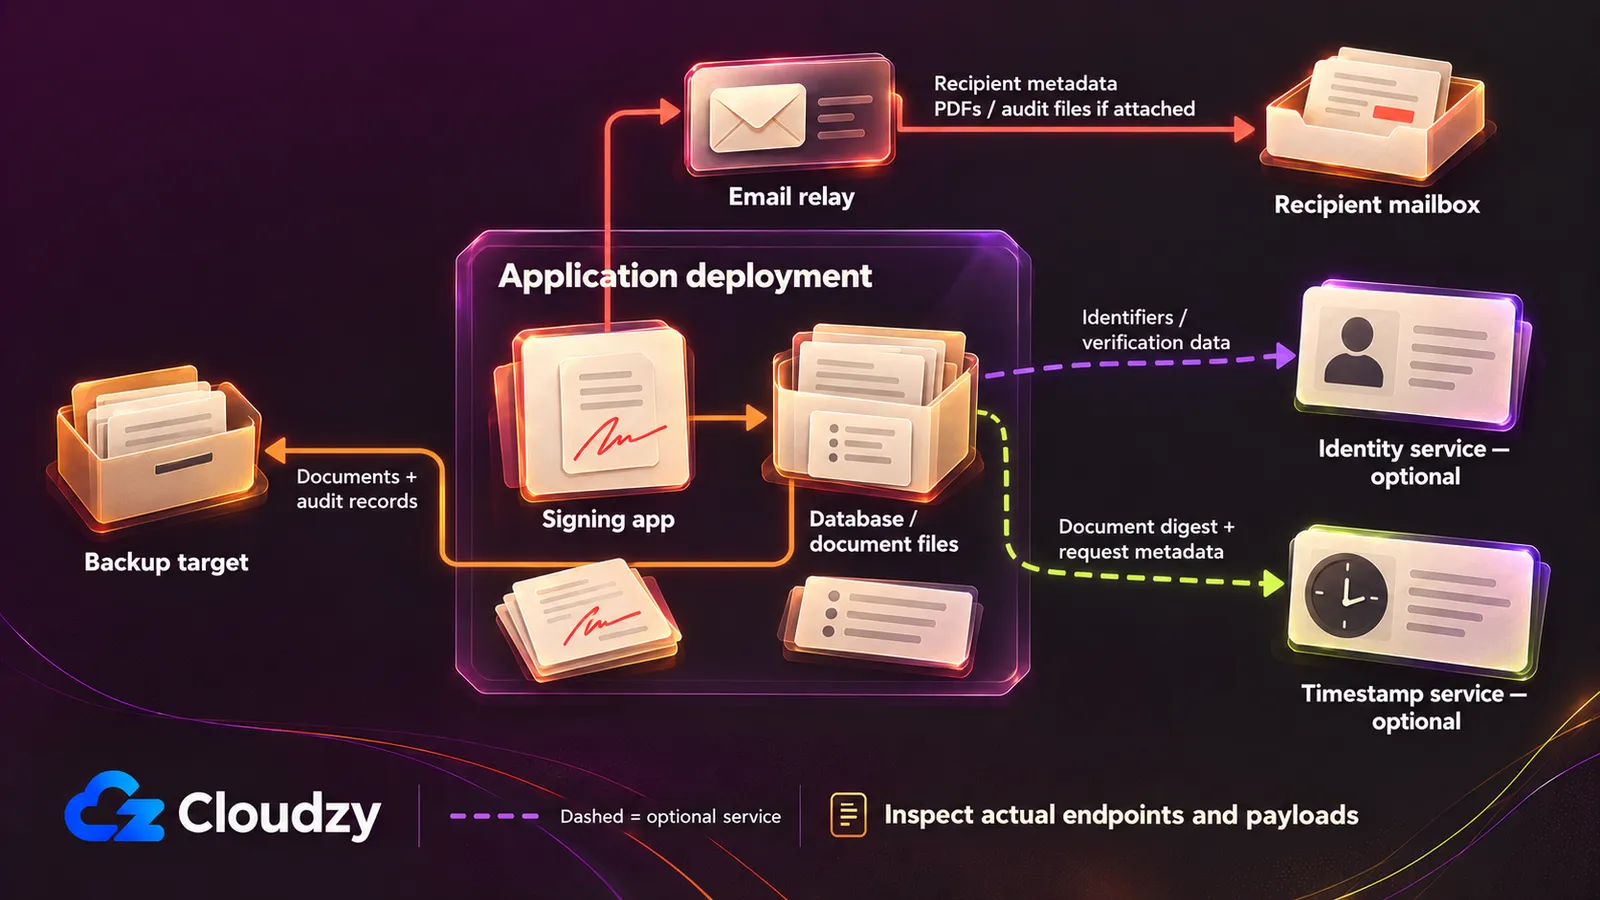
Una aplicación autoalojada de firma electrónica puede seguir enviando PDF finalizados mediante un relé externo, como ilustran los ajustes de correo de finalización de DocuSeal. El autoalojamiento identifica quién opera la aplicación; cada servicio configurado requiere su propia revisión. Distingue contenido contractual, metadatos personales y resúmenes criptográficos, y registra el endpoint y el tratamiento permitido para cada ruta antes de introducir documentos reales en el sistema.
Si la restricción prohíbe un SaaS de firma pero permite infraestructura alquilada aprobada, siguen siendo opciones el hardware de la empresa y un VPS o nube privada aprobados. Un VPS alquilado es infraestructura de terceros. Una prohibición literal de toda infraestructura de terceros no se resuelve comprando una; usa infraestructura controlada por la empresa y revisa cada servicio auxiliar frente a ese límite.
Nuestro VPS DocuSeal de un clic incluye DocuSeal preinstalado, para que puedas omitir la instalación manual de la aplicación y centrarte en configurar el flujo de firma. Elige entre nuestras ubicaciones VPS globales según las necesidades de ubicación de datos del despliegue.
Un servicio de confianza expresamente aprobado puede seguir siendo útil cuando se prohíbe el tratamiento documental mediante SaaS. Evalúa sus datos transmitidos y su propósito conforme a la política, en lugar de suponer que una aplicación que administras aporta automáticamente pruebas más sólidas.
| Ruta de los datos | Datos o capacidad documentados | Preguntas por resolver en tu configuración |
|---|---|---|
| Correo y buzón del destinatario | Los ajustes de correo de finalización de DocuSeal permiten adjuntar PDF firmados y PDF de auditoría. La documentación de plantillas de correo de OpenSign describe detalles de solicitudes, enlaces de firma y adjuntos del documento finalizado y el certificado. Estas rutas pueden transportar contenido y metadatos personales. | ¿Qué relé y buzón los reciben? Inspecciona asunto, cuerpo, enlaces y adjuntos. Desactivar los adjuntos no elimina los metadatos del destinatario, título o enlaces. Confirma por separado el contenido real del correo de Documenso. |
| Archivos principales y copias de seguridad | Los documentos de despliegue describen almacenamiento en bases de datos y archivos, y almacenes externos opcionales. Las copias pueden incluir documentos completos y metadatos personales de auditoría. | ¿Dónde se conservan archivos, réplicas y copias de seguridad? ¿Quién puede leerlos, cuánto tiempo se conservan y dónde los colocará una restauración? |
| Identidad, SMS y SSO | Las opciones de autenticación documentadas varían según producto y edición; OpenSign documenta códigos por correo para invitados. | ¿Qué método está activado? ¿Recibe un servicio aprobado identificadores, teléfonos o material de identidad? No supongas que la carga de documentos de identidad es la opción predeterminada. |
| Servicio de sellado de tiempo | La configuración del servidor de tiempo de DocuSeal admite tu propio endpoint RFC 3161 o uno externo. El protocolo utiliza un resumen criptográfico; eso no establece todas las solicitudes que realiza la aplicación. | ¿Qué edición lo habilita, qué emisor responde y se exige un carácter cualificado? Inspecciona las solicitudes reales y los metadatos de red. |
| Certificados, firma remota y licencias | La configuración de certificados, la opción comercial de firma remota de Documenso y el registro de DocuSeal Pro plantean cuestiones de configuración distintas. | ¿Transmite la ruta elegida un PDF, un resumen criptográfico, identificadores o datos de uso? Obtén los detalles de los datos transmitidos para licencias y medición; no supongas que solo se procesan resúmenes criptográficos. |
| Integraciones y automatización opcional | Los webhooks y las integraciones son rutas configurables, no una prueba de que exista un inventario completo de salidas. | Inventaría endpoints, cuerpos de eventos y registros de servicios, incluidas las funciones de IA o analítica activadas. Busca URL de documentos, contenido y metadatos personales. |
| Alojamiento y soporte | Un servidor alquilado añade una relación de infraestructura más allá de la aplicación de firma. | Aprueba por separado la ubicación física, las copias de seguridad, el acceso administrativo y el del soporte. |
Aplica el mismo inventario de llamadas externas utilizado para otras aplicaciones empresariales: sigue cada conexión más allá de la interfaz. Inspecciona endpoints configurados y datos transmitidos con archivos sintéticos. Un inicio de sesión local correcto no aporta pruebas sobre rutas de salida no inspeccionadas.
Presupuesta la edición y el trabajo que conservas
Un despliegue sin costes de licencia sigue necesitando almacenamiento, envío de correo y alguien responsable de la recuperación. La guía Pro de DocuSeal y la comparativa de ediciones de Documenso separan los derechos de software de la propiedad de la infraestructura. Presupuesta el flujo exacto, incluidas acciones de pago y servicios auxiliares, y asigna responsabilidades operativas. «Ilimitado» para documentos o usuarios no aporta capacidad ilimitada del servidor ni operación gratuita.
Presupuesta cómputo, almacenamiento de base de datos y documentos, copias de seguridad, envío de correo, certificados o servicios de confianza, licencias comerciales, cargos por uso y tiempo del administrador.
| Partida presupuestaria | Qué registrar antes de la aprobación |
|---|---|
| Licencia y uso | Edición requerida, condiciones de renovación, cargos de integración y unidad que activa cada tarifa. Obtén confirmación para exportaciones u opciones de autenticación ambiguas. |
| Cómputo y datos conservados | Alojamiento de aplicación y base de datos, archivos principales, capacidad de copias de seguridad, crecimiento de la retención e infraestructura de restauración. El hardware de la empresa también tiene costes de capacidad y mantenimiento. |
| Servicios auxiliares | Envío de correo, identidad/SMS, certificados de firma y servicios de sellado de tiempo o firma remota que necesite el flujo. Incluye los cargos por uso. |
| Tiempo de operación | Actualizaciones, revisiones de acceso, configuración de seguridad, fallos de entrega, monitorización y ejercicios de restauración aislados. Designa un operador principal y un sustituto para sus ausencias. |
Calcula según el tamaño de los documentos, el periodo de retención y los picos de firma. No compares una suscripción SaaS únicamente con la factura de cómputo de la alternativa; incluyen trabajos diferentes. Si una condición comercial o un servicio necesarios siguen siendo desconocidos, el presupuesto está incompleto aunque la licencia sea gratuita.
Un flujo aprobado de menor alcance es un punto de partida razonable. Aplaza la automatización opcional hasta aclarar sus derechos, su ruta de datos y su responsable.
Ejecuta un piloto sintético antes de trasladar contratos
Utiliza un acuerdo ficticio y destinatarios de prueba para evaluar la edición elegida antes de trasladar contratos. Los requisitos de Documenso y la guía Docker de OpenSign identifican dependencias; el piloto propuesto debe probar conjuntamente firma, exportación de pruebas y recuperación. Es un plan de aceptación, no un informe de pruebas realizadas. Registra fallos y preguntas pendientes junto a la configuración evaluada.
- Fija la versión o imagen y registra la edición, licencia y versión instalada. Define las acciones necesarias y las pruebas aceptables antes de instalar. Conserva este registro con la configuración del despliegue para repetir las comprobaciones tras una actualización.
- Aprueba endpoints y destinos de almacenamiento. Incluye las rutas externas en la hoja de trabajo e inspecciona correos sintéticos de invitación y finalización, adjuntos y datos transmitidos observados. Comprueba que la ruta OpenSign elegida incluya tu backend, si corresponde.
- Completa una invitación representativa con destinatarios externos de prueba. Ejercita el método de verificación requerido, el orden de firma, el rechazo o caducidad y la finalización. Confirma la accesibilidad para destinatarios fuera de la red empresarial e inspecciona los fallos de entrega.
- Exporta el PDF finalizado y el registro de auditoría en el formato requerido. Valida firmas, certificados y cualquier token de sellado de tiempo independientemente de la pantalla de éxito de la aplicación. Compara la integridad con la referencia autenticada conservada; altera una copia separada y comprueba qué detecta la validación. Es una comprobación técnica, no una prueba de resultado jurídico.
- Reinicia el despliegue y confirma que los registros siguen accesibles. Restaura en un entorno aislado y repite la consulta y la validación. Da criterios de aceptación explícitos a los destinos de copia de seguridad y la responsabilidad de recuperación; que una tarea de copia informe de éxito no basta.
- Planifica una transición controlada. Conserva los PDF finalizados y sus pruebas originales separados de las nuevas plantillas. Decide cómo terminarán las solicitudes abiertas. Importar un PDF en otra aplicación no reconstruye su historial de firma original.
Nuestro despliegue de DocuSeal de un clic ayuda con la configuración inicial cuando la infraestructura alquilada aprobada resulta adecuada para el acceso de los destinatarios; sigue disponible la instalación manual en hardware empresarial o cualquier proveedor aprobado. Elige entre nuestras ubicaciones VPS globales según las necesidades de ubicación de datos del despliegue.
Preguntas frecuentes
Las unidades de facturación, las licencias de paquetes y las compilaciones instaladas necesitan registros separados incluso después de elegir el flujo.
¿Se factura a los destinatarios firmantes como usuarios de la plataforma?
No. La explicación de facturación de Pro de DocuSeal distingue a los usuarios de la plataforma de los destinatarios firmantes. Su unidad de uso de API e integración embebida es un envío completado, que puede contener varios archivos y participantes. Registra tanto los derechos de usuarios de plataforma como los cargos por uso aplicables; no apliques ese modelo de facturación a otro proyecto.
¿Cubre una licencia todos los componentes del repositorio?
Inspecciona los archivos y paquetes elegidos. Documenso tiene una licencia independiente del directorio comercial; las excepciones de la licencia raíz de OpenSign excluyen un directorio concreto de rutas del servidor cuando está presente. Para una compilación personalizada, registra los componentes incluidos y sus licencias antes de suponer que la licencia principal del repositorio describe todos los componentes.
¿Identifica una versión del proyecto original mi compilación instalada?
No. Una publicación del proyecto original identifica su software, mientras que una instalación tiene su propia compilación y edición desplegadas. Registra la versión expuesta por la aplicación en ejecución o sus metadatos de despliegue antes del piloto. No deduzcas esa relación de un anuncio de versión, y repite las comprobaciones de aceptación cuando cambie la compilación instalada.
Debate
Comentarios
Inicia sesión para unirte al debate.