

Gdy RedAccess szukało aplikacji zbudowanych narzędziami programowania AI i opublikowanych w domenach tych narzędzi, znalazło ponad 5000 praktycznie bez zabezpieczeń czy uwierzytelniania. Wśród zrzutów udostępnionych Wired był pełny dziennik rozmów chatbota sprzedawcy z klientami, z imionami, nazwiskami i kontaktami. Wired nie mogło potwierdzić autentyczności badanych danych. Aplikacje pozostawały jednak otwarte.
Po połączeniu z Salesforce, HubSpot, Pipedrive lub Zoho dane mogą wyciec znacznie dalej niż zaprojektowany ekran. Monitor lejka pokazuje panel kont, ale jego klucz otwiera więcej. Sprawdź więc zasięg klucza, zanim zespół dostanie link.
TL;DR
- Dane uwierzytelniające CRM określają skalę wycieku. Przydziel narzędziu własne ograniczone dane, użyj osobnego użytkownika z małymi uprawnieniami, jeśli CRM wiąże dostęp z użytkownikiem, przechowuj sekret w środowisku serwera lub magazynie sekretów i pozwól używać go wyłącznie kodowi serwera.
- Każdy błąd wdrożenia ujawniający rekordy klientów, lejek lub ceny ma poprawkę w postaci gotowego polecenia. Narzędzie AI wprowadza zmianę, a Ty samodzielnie uruchamiasz krótki test potwierdzający jej skuteczność.
- Miejsce uruchomienia zależy od działań w CRM. Narzędzia tylko do odczytu mogą działać na serwerze zespołu, w sieci prywatnej lub za firmowym logowaniem. Zapisujące do CRM najpierw trafiają do IT lub administratora CRM.
- Gdy obowiązują RODO i CCPA, obejmują kopię danych w narzędziu i każdą usługę, do której je wysyła. Większość narzędzi sprzedaży i wsparcia nie jest wysokiego ryzyka według aktu o AI. Główne wyjątki dotyczą kredytu osób, oceny ryzyka lub ceny ich ubezpieczeń na życie i zdrowotnych oraz AI wywodzącej emocje z twarzy lub głosu.
Do czego sięga ujawniony klucz CRM
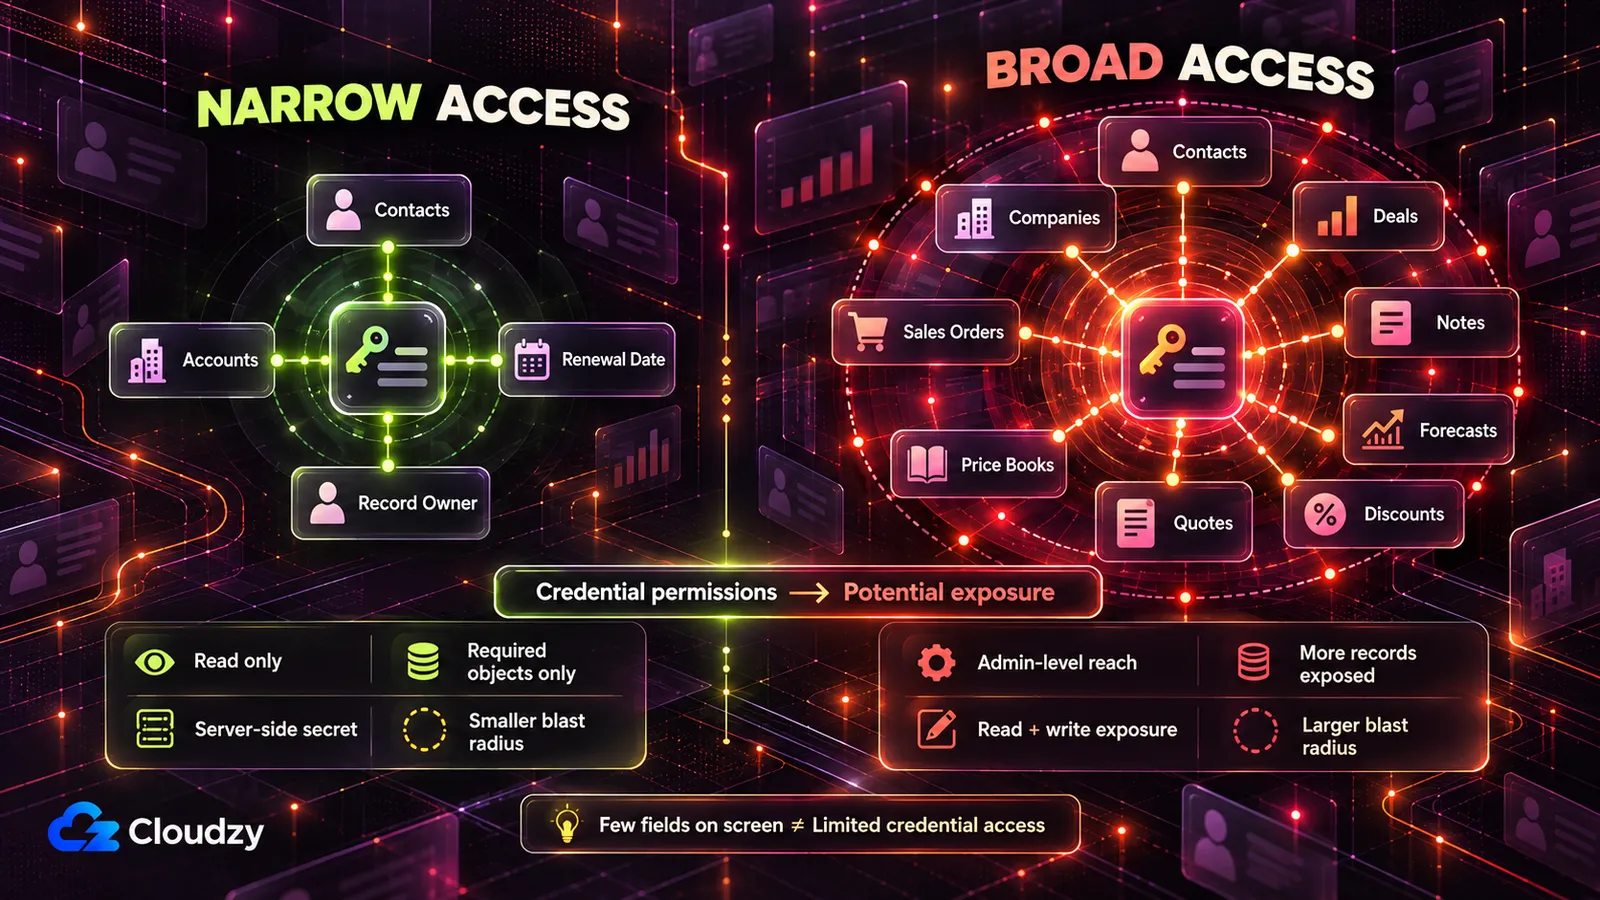
Ujawniony klucz API CRM sięga do wszystkiego dostępnego użytkownikowi lub aplikacji, nie tylko do panelu. W Salesforce i Pipedrive klucz administratora czyta i zwykle zmienia wszystkie widoczne mu kontakty, konta i transakcje. Klucze HubSpot i Zoho mają przyznane zakresy, a zakres grupowy Zoho obejmuje wszystkie działania użytkownika.
Tak cztery systemy nadają dostęp i tak go ograniczysz. Zakres, czyli scope, w tabeli to lista dozwolonych działań.
| CRM | Dane uwierzytelniające i niesiony dostęp | Co otwierają szerokie uprawnienia | Węższa konfiguracja |
|---|---|---|---|
| Salesforce | Połączenie OAuth przez connected app lub external client app działające jako jeden użytkownik Salesforce | Z full wszystkie dostępne użytkownikowi dane; z api jego konto przez REST API i Bulk API 2.0 |
Osobny użytkownik z prawami wyłącznie do odczytywanych obiektów; żądaj api, nie full |
| HubSpot | Service Key dla nowych integracji wewnątrz konta lub istniejący token starszej prywatnej aplikacji | Wszystko zaznaczone, np. odczyt i zapis kontaktów, firm i transakcji | Zakresy tylko do odczytu, np. crm.objects.contacts.read, dla pokazywanych obiektów; sensitive i highly_sensitive wyłączone |
| Pipedrive | Osobisty token API „powiązany z konkretnym użytkownikiem i firmą, dający dostęp do wszystkich danych użytkownika” | Wszystko widoczne dla użytkownika | Token osobnego użytkownika Pipedrive widzącego jedynie potrzebne dane |
| Zoho CRM | Token OAuth o zakresach zgodnych z service_name.scope_name.operation_type |
Z zakresem grupowym jak ZohoCRM.modules.ALL odczyt, tworzenie, aktualizacja i usuwanie leadów, kontaktów, kont, transakcji, ofert, cenników, zamówień sprzedaży i faktur |
Zakresy odczytu dla modułu, np. ZohoCRM.modules.contacts.READ |
Każdy wiersz używa terminów dostawcy. Dokumentacja zakresów Salesforce dodaje, że full „obejmuje wszystkie inne zakresy”. HubSpot uznaje teraz prywatne aplikacje za starsze rozwiązanie i poleca Service Keys dla nowych integracji systemowych; istniejące starsze aplikacje nadal używają dawnej dokumentacji zakresów, w tym danych wrażliwych dla kont Enterprise.
Sformułowanie Pipedrive pochodzi z dokumentacji uwierzytelniania. Dokumentacja zakresów Zoho mówi o „pełnym dostępie do wszystkich funkcji, które użytkownik może wykonać na rekordzie”. Jej własny przykład żąda ZohoCRM.modules.ALL.
Reguła jest wspólna: dane dostępu niosą zasięg użytkownika lub przyznane zakresy. Daj więc narzędziu oddzielne dane integracji i ogranicz je, jak pozwala CRM. Jeśli dostęp zależy od użytkownika, użyj osobnego z małymi uprawnieniami zamiast osobistego konta administratora.
Zapis przyznawaj tylko, gdy jest konieczny; wtedy narzędzie należy do IT. Nigdy nie używaj własnego konta administratora ani osobistego tokenu.
Starsze dane związane z osobą mogą przestać działać po jej odejściu. Przegląd starszych prywatnych aplikacji HubSpot wskazuje, że usunięcie twórcy powoduje błędy części wywołań API z tokenem. Service Keys są związane z kontem, nie pracownikiem, więc tego unikają. Pipedrive dopuszcza jeden aktywny token API na użytkownika; wymiana zatrzymuje wszystkie używające go integracje.
Szerokie dane otwierające kontakty zwykle otwierają też transakcje i prognozy, a w Zoho oferty i cenniki. Każdy ich posiadacz sięga więc do cen i struktur rabatów.
Utwórz dane integracji i ogranicz prawa lub zakresy w administracji CRM albo poproś administratora.
Błędy wdrożenia ujawniające dane klientów i ich naprawa
Siedem domyślnych wyborów ujawnia dane: klucz CRM w kodzie lub przeglądarce, publiczny link, wszystkie konta dla wszystkich, zbędne pola, wysyłanie danych na zewnątrz, brak logu eksportów i kopia po żądaniu usunięcia. Każdy ułatwia demonstrację.
| Błąd | Co wycieka | Napraw |
|---|---|---|
| Klucz CRM w kodzie, przeglądarce lub czacie | Wszystko w zasięgu klucza; przy szerokich prawach cała baza, kontakty, transakcje i notatki, często również modyfikowalne | Ograniczone dane integracji tylko na serwerze i wyłączenie starego klucza |
| Publikacja pod publicznym linkiem | Kontakty klientów (e-mail, telefon, adres, zakupy) oraz ceny i rabaty dla każdego z adresem, także konkurencji | Prywatna sieć lub firmowe logowanie przed narzędziem |
| Każdy handlowiec widzi wszystkie konta | Cały lejek, prognozy i wartości; odchodzący pracownik może wyeksportować całe portfolio | Role według właściciela rekordu CRM, kontrola serwerowa widoków, wyszukiwania i eksportu |
| Pobieranie wszystkich pól zamiast kilku | Zakupy, płatności, wartość konta i szczegółowe zgłoszenia w narzędziu do terminów odnowień | Pobieranie tylko nazwanych pól |
| Rekordy trafiają do API AI i innych usług | Dane, segmenty i oceny leadów lub kondycji klienta u dostawcy bez umowy | Audyt wyjść, ograniczenie i umowy na pozostałe przetwarzanie |
| Brak rejestru, kto co eksportował | Lista lub segment wychodzi bez ustalenia czasu i osoby | Log eksportu niemodyfikowalny przez aplikację |
| Narzędzie przechowuje własną kopię | Usunięcie w CRM pomija kopię, eksporty i pochodne oceny | Przechowywanie minimum i zgodność kopii z CRM |
Narzędzie AI, które zbudowało aplikację, wykona większość poprawek na żądanie. Dostosuj każde polecenie do CRM, obiektów i ról.
Raport AI o zmianie niczego nie dowodzi. Dowodem jest test pod poleceniem. Stosuj polecenia do kodu i nigdy nie wklejaj aktywnych kluczy ani prawdziwych rekordów do czatu.
Usuń klucz CRM z kodu, przeglądarki i czatu
Klucz wklejony do kodu lub czatu jest ujawniony. Tak samo zmienna środowiskowa, wartość podawana przez serwer przy starcie, do której odwołuje się kod, jeśli używa jej przeglądarka. Każdy odwiedzający skopiuje czytelny dla niej klucz.
Dokumentacja Vite mówi, że zmienne z VITE_ „zostaną ujawnione w kodzie źródłowym klienta”. Dokumentacja środowiska Next.js wyjaśnia, że NEXT_PUBLIC_ również włącza wartość do plików pobieranych przez przeglądarkę.
Klucz w zatwierdzonym pliku zostaje w historii, tak jak sekrety wpisane na stałe w Compose przeżywają kontener. Prywatne repozytorium nie chroni. Raport GitGuardian z 2026 r. wykrył około sześciokrotnie większe prawdopodobieństwo takich sekretów w repozytoriach wewnętrznych niż publicznych. Około 28% incydentów zaczyna się całkowicie poza nimi, w Slack, Jira czy Confluence.
Znajdź wszystkie klucze API, tokeny, hasła i ciągi połączeń Salesforce, HubSpot, Pipedrive, Zoho oraz innych CRM i narzędzi sprzedaży projektu. Sprawdź kod, wszystkie pliki .env i historię commitów.
Dla każdego podaj:
- plik i wiersz wystąpienia
- czy wpisano go w kodzie, czy jest czytany ze zmiennej środowiskowej
- czy używający kod działa na serwerze czy w przeglądarce; oznacz nazwy zaczynające się od VITE_ lub NEXT_PUBLIC_
Nie wyświetlaj pełnych kluczy. Pokaż tylko cztery pierwsze znaki.
Następnie przenieś każde wywołanie CRM do kodu serwera czytającego klucz ze zmiennej wyłącznie serwerowej. Usuń klucze z kodu, wyklucz pliki z prawdziwymi wartościami z repozytorium i opisz dokładne zmiany. Niepewność zgłoś zamiast zgadywać.
Uwaga: Skasowanie wiadomości lub commitu nie przywraca sekretności klucza. Po wklejeniu lub zapisie pomaga tylko wyłączenie w CRM.
Rotacja, wydanie nowego i wyłączenie starego klucza, jest krokiem ludzkim. Utwórz ograniczone dane w CRM i poproś IT o dodanie do środowiska serwera. Następnie wyłącz stare.
Dla skompromitowanego tokenu prywatnej aplikacji HubSpot oferuje Rotate and expire now. W Pipedrive najpierw sprawdź inne integracje starego tokenu.
Ludzkie kopie haseł administracyjnych powinny trafić do menedżera, np. Vaultwarden, serwera zgodnego z Bitwarden. Służy logowaniu ludzi. Dla centralnej rotacji sekretów aplikacji rozważ HashiCorp Vault.
Test: Otwórz narzędzie i narzędzia deweloperskie przeglądarki. Szukaj we wszystkich załadowanych plikach (Ctrl+Shift+F lub Cmd+Option+F na Macu) ośmiu pierwszych znaków nowego klucza. Nie może być wyników. Wywołaj działanie CRM i sprawdź kartę sieci. Sekret nie może być w URL, nagłówkach ani treści żądań. Administrator potwierdza odrzucenie starego klucza lub sprawdzasz status w integracjach.
Usuń narzędzie z publicznego linku
Gdy narzędzie AI hostuje aplikację, publikacja umieszcza ją w domenie dostawcy. RedAccess znajdowało je przez proste wyszukiwanie Google i Bing tych domen. Cennik czy kalkulator rabatów jest tak samo czytelny dla konkurenta jak handlowca.
Oświadczenie Lovable dla Wired słusznie przypisuje ustawienie twórcy: platforma „daje narzędzia bezpiecznej budowy, ale konfiguracja aplikacji jest ostatecznie odpowiedzialnością twórcy”. To Ty zmieniasz publikację.
Wypisz każdą stronę, trasę API, pobranie i eksport. Dla każdego powiedz:
- czy otwiera się bez logowania
- czy zwraca dane klientów, transakcji lub cen
Oznacz trasy zwracające dane niezalogowanym żądaniom. Niczego jeszcze nie zmieniaj; najpierw chcę listę.
Test: Otwórz adres na telefonie z transmisją komórkową poza prywatnymi sieciami w prywatnym oknie. Nie powinien się ładować albo ma zatrzymać na firmowym wejściu. Tak samo sprawdź wszystkie trasy danych. Nic nie może wyjść.
Pokazuj handlowcowi tylko jego konta
Bez ról każdy widzi cały lejek, wartości i rabaty oraz może przed odejściem wywieźć portfolio. Rozwiązanie to role kontrolowane na serwerze według właściciela CRM, również dla szukania i eksportu.
Dodaj trzy role kontrolowane serwerowo przy każdym żądaniu. Ukrycie przycisków, menu czy kolumn nie jest kontrolą.
- Administrator, właściciel narzędzia i operacje sprzedaży: wszystkie rekordy.
- Kierownik: rekordy członków własnego zespołu.
- Handlowiec lub opiekun klienta: rekordy, w których pole właściciela CRM wskazuje jego osobę.
Tożsamość i rolę pobieraj z zalogowanego konta, nigdy z wartości zmienianych na stronie. Regułę stosuj do szukania, list, eksportów i API. Resztę odrzucaj odpowiedzią „odmowa dostępu” (403).
Potem zgłoś kontrolę ról dla każdej strony i trasy oraz niepewności.
Uwaga: Ukrycie menu czy kolumny nie sprawdza uprawnień. Bez kontroli serwera dane są nadal jedno żądanie dalej.
Nazwy ról i definicje zespołów można zmienić. Niektóre zespoły dają kierownikom wszystkie regiony podczas rozmów o prognozach.
Test: Utwórz testowego handlowca i wyszukaj konto z innego obszaru; brak wyniku. Wyeksportuj listę i potwierdź tylko własne konta. Powtórz jako kierownik dla konta spoza zespołu.
Pobieraj tylko potrzebne pola
Narzędzie odnowień potrzebuje dat, właścicieli i nazw kont. „Wszystkie dane” pobierają też zakupy, płatności i wsparcie. Mniej pól to mniejszy wyciek, mniej miejsc usuwania i danych dla usług zewnętrznych.
Wypisz wszystkie pola bazy, kodu, ekranów, eksportów i API mogące zawierać dane osobowe lub handlowe: nazwiska, e-mail, telefon, adres, firma, stanowisko, zakupy, wartość konta, płatności, kwoty, rabaty, oceny leadów lub stanu klienta, wsparcie i unikalne identyfikatory.
Podaj ekran lub funkcję i konieczność dla głównego celu. Zaznacz niepewność zamiast zgadywać.
Następnie zmień zapytania CRM, by pobierały tylko [zatwierdzone pola]. Resztę usuń z zapisanej kopii, ekranów i eksportów i opisz zmiany.
Uprawnienia integracji są drugim zamkiem. Nieczytelne dane nie wyciekną przez błąd AI. Szyfrowanie przechowywania musi potwierdzić IT; asystent czytający kod nie widzi tego wiarygodnie.
Test: Eksportuj jako administrator i porównaj kolumny z listą. Nic dodatkowego. Sprawdź zniknięcie pól na wszystkich ekranach. Zachowaj listę do następnego testu.
Sprawdź dane opuszczające narzędzie
Kalkulator odejść wysyłający notatki do API AI, pola do analityki lub uruchamiający webhook kopiuje rekordy na zewnątrz. Przy RODO usługa działająca za firmę jest podmiotem przetwarzającym i wymaga umowy, o czym dalej.
Sprawdź wywołania OpenAI, Anthropic i innych API AI, CRM, poczty, czatu, analityki i wszystkich webhooków.
Dokładnie wypisz pola w treści i adresie. Oznacz usługi mogące zapisywać, logować lub trenować na danych. Wskaż wywołania działające z mniejszą liczbą pól lub bez danych klientów.
Test: W każdej odbierającej usłudze otwórz listę pól lub właściwości, np. użytkownika w analityce albo mapowania webhooku. Porównaj z zatwierdzoną. To, co poza nią, nadal wychodzi. Bez listy przekaż nazwę i warunki DPO lub osobie odpowiedzialnej za prywatność.
Rejestruj każdy eksport i masowe pobranie
Przycisk eksportu wyprowadza listę klientów lub cennik jednym kliknięciem. Bez logu nie wiadomo kto i co. Rejestrowanie każdej wizyty w panelu zagłusza sygnał. Zapisuj eksporty, widoki masowe i usuwanie.
Dodaj log każdego eksportu, pobrania, widoku ponad [wybraną liczbę] rekordów i usunięcia. Zapisuj użytkownika, działanie, rekordy lub segment, liczbę wierszy i czas.
Konto bazy aplikacji może dodawać wiersze, nie zmieniać ani usuwać. Czytają tylko administratorzy. Podaj prawa bazy i to, czego nie udało się tam wymusić.
Niezmienność wynika z praw konta bazy, ograniczalnego jak inne konta, nie dobrego zachowania aplikacji. Log sam jest danymi osobowymi: pokazuje kto wziął czyje rekordy. Odczyt pozostaje dla administratorów.
Test: Eksportuj małą listę testowym handlowcem i znajdź jako administrator właściwy licznik wierszy. Poproś IT lub AI z pokazanym wynikiem o próbę skasowania wpisu kontem aplikacji. Musi wystąpić błąd uprawnień.
Przy usunięciu klienta synchronizuj kopię z CRM
Jeśli CRM jest źródłem, usuwaj najpierw tam. Kopia w cache, plikach lub ocenach jest drugim miejscem, którego usunięcie w CRM nie dosięga.
Przycisk usuwający wszystko o kliencie jednym wywołaniem jest ryzykiem, jeśli każdy może go użyć. Moja opinia: przechowuj minimum, by usuwanie ścigało mniej kopii.
Zmień aplikację, by czytała CRM na żądanie i zapisywała tylko [niezbędne pola zatwierdzonej listy].
Wypisz wszystkie pozostałe miejsca: tabele, cache, eksporty, oceny pochodne i logi.
Dodaj usuwanie tylko dla administratorów. Po ID CRM pokazuje miejsca danych w aplikacji. Po potwierdzeniu czyści je wszystkie, także oceny i eksporty. Loguje tylko ID, czas, potwierdzającego i wyczyszczone miejsca. Inni otrzymują „odmowa dostępu”.
Wyjątki, czyli obowiązkowe przechowywanie, ustala DPO lub odpowiedzialny za prywatność; polecenie je pomija.
Test: Utwórz testowy kontakt i pozwól pobrać go z oceną czy eksportem, jeśli powstają. Usuń w CRM, uruchom usuwanie administratorem i sprawdź wszystkie miejsca. Otwórz handlowcem: oczekuj odmowy dostępu.
Gdzie uruchamiać narzędzie połączone z CRM
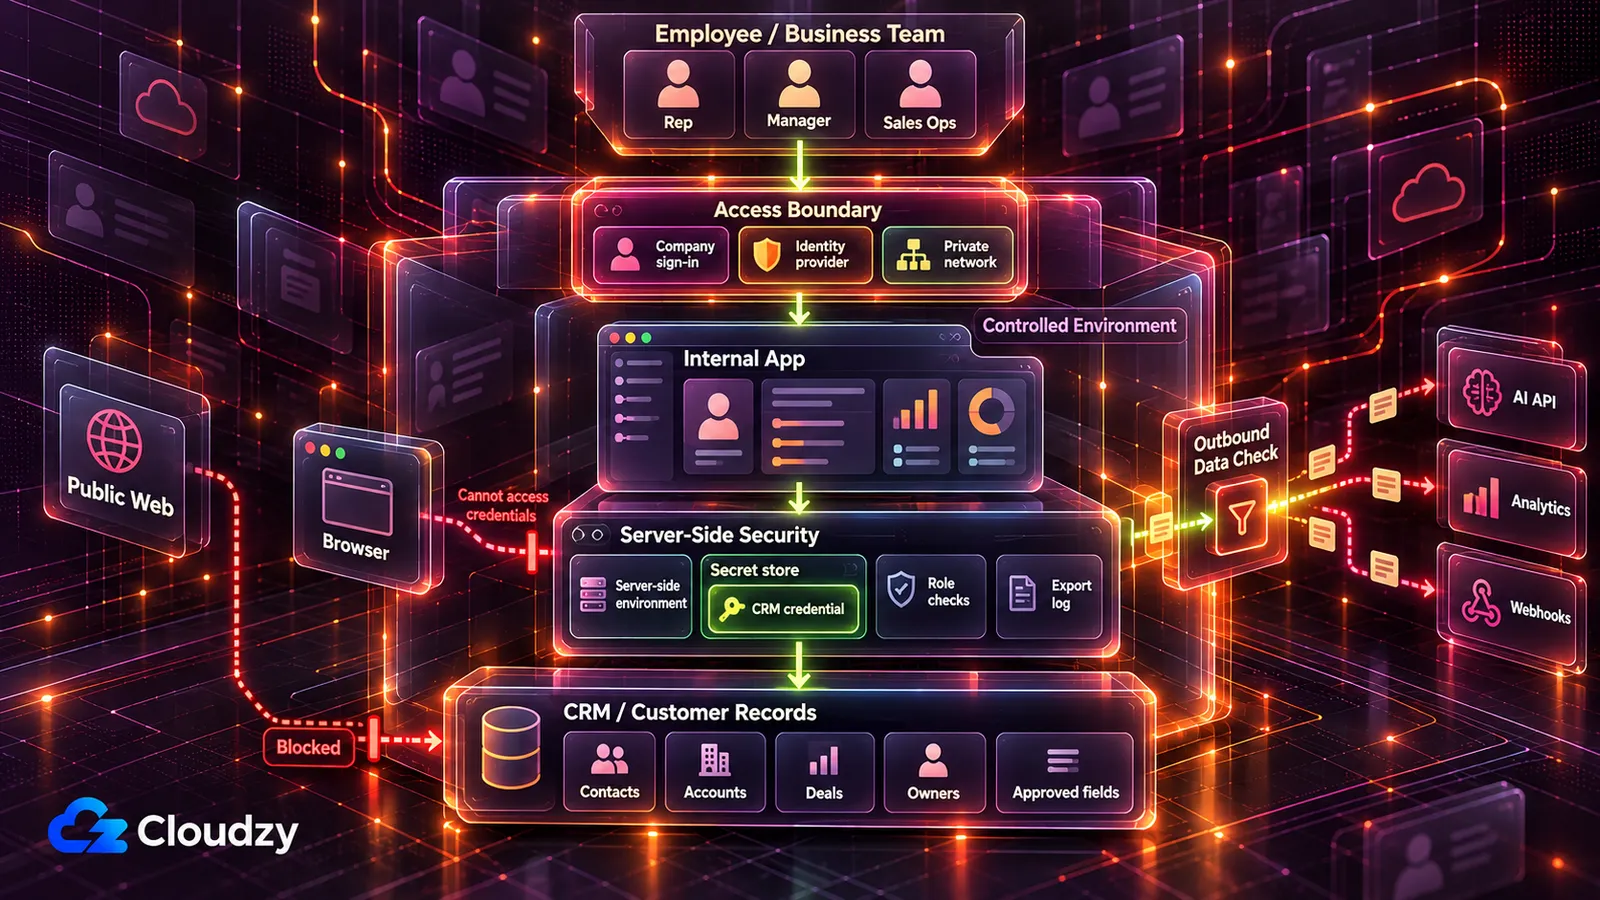
Miejsce zależy od działań. Odczyt może działać na serwerze zespołu tylko przez sieć prywatną lub firmowy login. Zapis wymaga IT lub administratora przed użyciem.
| Co robi w CRM | Gdzie działa | Kto zatwierdza start |
|---|---|---|
| Używa przykładów lub danych syntetycznych, wymyślonych z realną strukturą | Hosting narzędzia AI do tworzenia i pokazów | Na razie nikt; prawdziwe rekordy wyłączone |
| Czyta realne rekordy małego stałego zespołu | Serwer zespołu tylko w prywatnej sieci Tailscale lub WireGuard | Administrator CRM wydający lub zatwierdzający dane tylko do odczytu |
| Czyta dane rozproszonych lub podróżujących handlowców | Ten sam serwer, przed którym działa firmowe logowanie przez dostawcę tożsamości takiego jak Authentik lub Keycloak | Administrator CRM i IT do połączenia logowania |
| Zapisuje etapy, właścicieli, pola i zmiany masowe | Tworzone i testowane na sandboxie lub koncie testowym, sprawdzane przed produkcją | IT lub administrator CRM przed startem |
| Decyduje o osobistym kredycie, ryzyku czy cenie ubezpieczenia życia lub zdrowia albo emocjach z twarzy lub głosu | Nigdzie przed przeglądem | IT i prawnicy, DPO lub odpowiedzialny za prywatność |
Twórz i testuj na przykładach do przeniesienia na serwer zespołu. Zarządzana platforma z logowaniem, sekretami i logami jest rozsądna przy istniejącym budżecie i ocenie dostawców.
Prywatna sieć nie odpowiada z publicznego internetu. Jednokrotne logowanie używa obecnego konta firmy i dostawcy tożsamości. Strona wejścia napisana przez AI nadal jest dostępna wszędzie i zależy od jakości kodu.
Vibe Security Radar Georgia Tech skanuje publiczne bazy luk i wskazuje błędy powiązane z podpisem narzędzi AI. W marcu 2026 naliczył 35 przypadków, więcej niż przez cały 2025; typy obejmują obejście uwierzytelniania. Dane pochodzą z kwietniowego artykułu 2026.
Badacz Hanqing Zhao powiedział: „Gdy agent buduje coś bez uwierzytelniania, to nie literówka. To błąd projektu od początku”. Uważam, że zamek powinien stać przed narzędziem, poza kodem AI.
Przekaż serwer IT. Narzędzie działa na VPS, wynajętym serwerze pod pełną kontrolą zespołu, przez Coolify lub Dokploy. Uruchamia on kod i przechowuje środowisko, w tym klucz CRM.
Tailscale szybciej się konfiguruje, ale utrzymuje własny serwer koordynacyjny. Headscale, otwarty zamiennik, pozwala hostować go samodzielnie; WireGuard jest w pełni własnym hostingiem.
Do firmowego logowania Authentik pasuje większości małych środowisk wewnętrznych. Keycloak służy firmie z istniejącym katalogiem. Reverse proxy Caddy lub Nginx Proxy Manager dodaje HTTPS dla logowania z sieci. Imiennie wskazana osoba odpowiada za serwer i dane integracji.
Potrzebny jest serwer. Nasz Linux VPS daje root; Coolify, Tailscale, WireGuard, Authentik i Keycloak wdraża się jednym kliknięciem, by IT zajęło się testami. Lokalizacje to m.in. Frankfurt i Amsterdam w UE, Londyn w Wielkiej Brytanii i miasta USA. Przedstaw lokalizację DPO lub odpowiedzialnemu za prywatność jako czynnik decyzji.
RODO, CCPA i akt o AI dla danych klientów
Lokalizacja serwera określa położenie jego kopii, nie przechowywanie u usług zewnętrznych i sama nie zapewnia zgodności. W Wielkiej Brytanii odpowiednikiem jest UK GDPR, regulatorem ICO.
RODO: podstawa prawna, procesorzy i usuwanie
Jeśli RODO obejmuje firmę, kopia narzędzia jest objęta jak inne przetwarzanie danych „całkowicie lub częściowo zautomatyzowane”.
Każdy użytek potrzebuje uznanej podstawy prawnej. Umowa może pasować przy konieczności wykonania umowy z osobą lub kroków przed nią na jej żądanie. Dla CRM, zwłaszcza B2B, właściwy może być uzasadniony interes, ważony z prawami osoby. Oba są w artykule 6.
Narzędzie to nowe użycie posiadanych danych; zapytaj DPO, odpowiedzialnego lub prawnika o zakres istniejącej podstawy.
Usługa zewnętrzna przetwarzająca za firmę jest procesorem tej czynności. API AI, analityka i hosting często pełnią tę rolę; trzeba ją potwierdzić dla każdego z prywatnością lub prawnikiem. Artykuł 28 wymaga „wystarczających gwarancji” i umowy na każdą usługę. Przynieś listę danych wychodzących.
Gdy obowiązuje prawo do usunięcia z artykułu 17, obejmuje wszystkie kopie firmy, także narzędzie. Dlatego kopia ma śledzić CRM.
CCPA: prawo usunięcia obejmuje kopię
Kalifornijscy konsumenci mogą żądać usunięcia zebranych informacji, także kopii i eksportów, od objętej firmy. Wyjątki to Civil Code 1798.105(d) i 1798.145 według strony CCPA prokuratora generalnego Kalifornii.
CCPA wymaga też pisemnych umów z dostawcami i wykonawcami ograniczających użycie informacji. Firma nadal obsługuje żądanie, z ich pomocą tam, gdzie wymagana. Progi we FAQ ustalają objęcie firmy.
Akt o AI: większość narzędzi sprzedaży i wsparcia nie jest wysokiego ryzyka
Oceny leadów, prognozy, kondycja klienta, panele kampanii i automatyzacja CRM nie są wysokim ryzykiem załącznika III. Wyjątki: kredyt osób, ryzyko lub ceny ubezpieczeń życia i zdrowia oraz emocje z biometrii.
Wysokie ryzyko niesie najcięższe obowiązki. W październiku 2026 zasady załącznika III są planowane od 2 grudnia 2027. Przejrzystość artykułu 50 już działa. Punkt 5(b) załącznika III aktu o AI wymienia „ocenę zdolności kredytowej osób fizycznych lub ustalanie ich oceny kredytowej, poza AI wykrywającą oszustwa finansowe”.
Punkt 5(c) wymienia „ocenę ryzyka i ustalanie cen dla osób fizycznych w ubezpieczeniu życia i zdrowia”. Takie narzędzie może być wysokiego ryzyka i idzie do IT i prawników przed startem. Ocena własnych handlowców może wejść w zatrudnienie 4(b), osobną kwestię dla HR i prawa.
Punkt 1(c) obejmuje emocje, zdefiniowane w artykule 3 jako „rozpoznawanie lub wywodzenie emocji czy zamiarów osób fizycznych z danych biometrycznych”. Narzędzie wsparcia czy rozmów odczytujące nastrój z twarzy lub głosu może też być ryzykowne i przechodzi tę samą drogę.
Akt reguluje systemy AI. Zwykły panel nie staje się nim tylko dlatego, że AI napisało kod. Liczy się spełnienie definicji przez wdrożone narzędzie.
Brak wysokiego ryzyka nie usuwa zasad. Artykuł 50 nakazuje systemom „bezpośrednio oddziałującym z osobami fizycznymi” informować o AI, chyba że oczywiste. Chatbot klientów nadal musi się ujawnić.
Oddzielnie artykuł 4 już nakazuje dostawcom i wdrażającym wspierać kompetencje AI pracowników i innych używających w ich imieniu.
Często zadawane pytania
Czy budowanie CRM z ChatGPT lub Claude jest bezpieczne?
Tworzenie na przykładach to małe ryzyko. Rośnie przy aktywnych sekretach lub danych klientów i otwarciu innym. Najpierw daj ograniczone dane CRM w środowisku serwera lub sejfie sekretów, używane tylko przez serwer. Zamknij też dostęp siecią prywatną lub firmowym wejściem. Do spełnienia obu warunków używaj przykładów.
Czy RODO obejmuje wewnętrzny panel niewidoczny klientom?
Jeśli RODO obowiązuje firmę, panel z osobowymi danymi klientów nie jest wyjątkiem. Reguła dotyczy przetwarzania, nie widza. Dane to „wszelkie informacje o zidentyfikowanej lub identyfikowalnej osobie fizycznej” według artykułu 4. DPO czy prawnik ocenia stosowanie i zakres starej podstawy.
Czy kwoty transakcji i rabaty są danymi osobowymi?
Zwykle nie. Kwoty lejka, prognozy i cenniki są firmowe, chronione rolami i logiem. Mogą być osobowe, jeśli dotyczą identyfikowalnego człowieka, np. zakupu konsumenta czy jednoosobowego przedsiębiorcy, według artykułu 4.
Jakich firm dotyczy CCPA?
Komercyjnych firm działających w Kalifornii i osiągających co najmniej jeden próg. California Privacy Protection Agency podaje próg przychodu 2025 skorygowany o inflację: 26 625 000 dolarów. Strona prokuratora dodaje dwa: kupno, sprzedaż lub udostępnianie danych minimum 100 000 mieszkańców lub gospodarstw Kalifornii albo minimum 50% rocznego przychodu ze sprzedaży lub dzielenia informacji konsumentów. DPO lub prawnik potwierdza zakres.



Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.