
Güvenlik firması RedAccess, yapay zekâ destekli kodlama araçlarıyla oluşturulup bu araçların kendi barındırma hizmetlerinde yayımlanan uygulamaları araştırdı ve neredeyse hiçbir güvenlik veya kimlik doğrulama mekanizması bulunmayan 5.000'den fazla uygulama buldu. Wired ile paylaştığı ekran görüntüleri arasında, doktorların kişisel bilgilerini de içeren bir hastane görev dağılımı gibi görünen kayıtlar vardı.
Yapay zekâ destekli kodlama araçları oluşturma aşamasını kolaylaştırdı. İK ekipleri için yapay zekâyla oluşturulan uygulamalarda verilerin açığa çıkması daha sonra gerçekleşir: izin takip aracı veya mülakat değerlendirme formu, herkese açık bir bağlantı, tek bir yönetici hesabı ve arkasında tüm çalışan tablosuyla, gösterildiği şekilde yayına alınır.
Özetle
- Kimin işe alınacağına veya terfi edeceğine ya da insanların nasıl değerlendirileceğine yardımcı olan bir araç, AB Yapay Zekâ Yasası kapsamında yüksek riskli sayılabilir. Kimseyi puanlamadan önce BT'ye ve hukuk birimine veya DPO'ya götürülmelidir.
- Çalışan kayıtları asla yapay zekâ destekli kodlama aracının kendi barındırma hizmetinde tutulmaz. Varsayılan seçenek, ekibin kontrol ettiği ve yalnızca özel ağdan erişilen bir sunucudur; yöneticilere veya tüm çalışanlara erişim gerektiğinde önüne kurumsal oturum açma eklenir.
- Düzeltmeler uygulamayı oluşturan aynı yapay zekâ aracıyla yapılır: okuduğu alanları azaltın, İK yöneticilerine, ekip yöneticilerine ve çalışanlara farklı görünümler verin, kimlik bilgilerini koddan çıkarın, dışarı gönderdiği verileri azaltın, kimin hangi kaydı açtığını kaydedin ve silme taleplerini saklama gerekliliklerine göre ele alın. Her düzeltmeyi sizin yaptığınız bir kontrol doğrular; yapay zekânın kendi raporu doğrulamaz.
- Araca erişim istihdamın sona erdiği gün bitmeli, adı belirlenmiş bir kişi araçtan sorumlu olmalı ve sunucu konumu seçmenin tek başına mevzuata uyum sağlamadığı bilinmelidir.
Çalışan Verilerini Açığa Çıkaran Dağıtım Hataları
Yapay zekâyla oluşturulan bir İK aracı çalışan verilerini bağlantısını bulanlara, sohbete veya koda yapıştırılmış kimlik bilgilerine sahip olanlara, başkalarına ait kayıtları açan çalışma arkadaşlarına, veri gönderdiği dış hizmetlere ve işten ayrılmış kişilere açar; kimin baktığı da kaydedilmez. Tüm çalışan tablosunu okumak bu yolların her birini genişletir.
| Hata | Açığa çıkardığı veriler | Çözüm | Düzeltildiği yer |
|---|---|---|---|
| Yapay zekâ aracının kendi barındırma hizmetinde herkese açık bağlantıyla yayımlamak | İzin takip aracındaki çalışma koşulu uyarlamalarına ve sağlık iznine ilişkin notların URL'ye sahip herkesçe okunabilmesi | Ekibin kontrol ettiği bir sunucuya, özel ağa taşıyın | Çalıştığı ortam |
| Veritabanı parolasını veya HRIS ya da bordro API tokenını sohbete veya koda yapıştırmak | Sohbet geçmişine veya kod deposuna sahip herkes, SSN'ler ve ulusal kimlik numaraları dâhil İK sistemine erişebilir | Kimlik bilgisini değiştirin ve koddan uzak tutun | Kimlik bilgileri |
| Araç üç sütuna ihtiyaç duyarken tüm çalışan tablosunu okumak | İzin bakiyelerini göstermek için oluşturulan araçta SSN'lerin, maaşın, göçmenlik ve çalışma izni durumunun bulunması | Yalnızca aracın ihtiyaç duyduğu alanlara erişebilen veritabanı hesabı | Alanlar |
| Oturum açan herkesin tüm kayıtları görmesi | Yöneticiler kendi düzeylerindeki çalışanların maaşlarını görür; performans değerlendirme puanları tüm şirkete açıktır | Sunucuda kontrol edilen üç rol | Roller |
| Aday verilerinin dış hizmetlere gönderilmesi | İşe alım sürecindeki adayların kişisel bilgilerinin (CV'ler, mülakat notları) bir yapay zekâ API'sine veya analiz betiğine kopyalanması | Araçtan çıkan verileri denetleyin ve azaltın | Dışarı giden veriler |
| İstihdam bittikten sonra devam eden erişim | İşten ayrılan kişinin hesabı veya uygulamayı oluşturan kişinin kendi yönetici hesabı hâlâ herkesin kayıtlarını açar | Kurumsal oturum açma ve oturumların iptali; böylece işten ayrılma süreci erişimi kapatır | İşten ayrılırken erişimin kapatılması |
| Kimin neyi açtığına veya sildiğine ilişkin kayıt olmaması | Çalışma koşulu uyarlama dosyasını kimin görüntülediği bilinemez ve silme talebi güvenle karşılanamaz | Yalnızca ekleme yapılabilen denetim günlüğü ve saklama gerekliliklerine uyan silme aracı | Denetim günlüğü ve silme |
RedAccess'in yaygın biçimde bulduğu hata ilk satırdaki hatadır. Wired'ın RedAccess bulgularıyla ilgili haberinde dört yapay zekâ kodlama şirketinden üçü araştırmacıların iddialarına karşı çıktı (dördüncüsü yanıt vermedi), ancak RedAccess'in bulduğu, vibe coding ile oluşturulmuş uygulamaların açıkta kaldığını inkâr etmediler. Bunu bir yapılandırma sorunu ve atlanmış inceleme adımı olarak görüyorum.
Aracın İşe Alım, Terfi veya Değerlendirme Kararlarına Yardımcı Olup Olmadığını Kontrol Edin
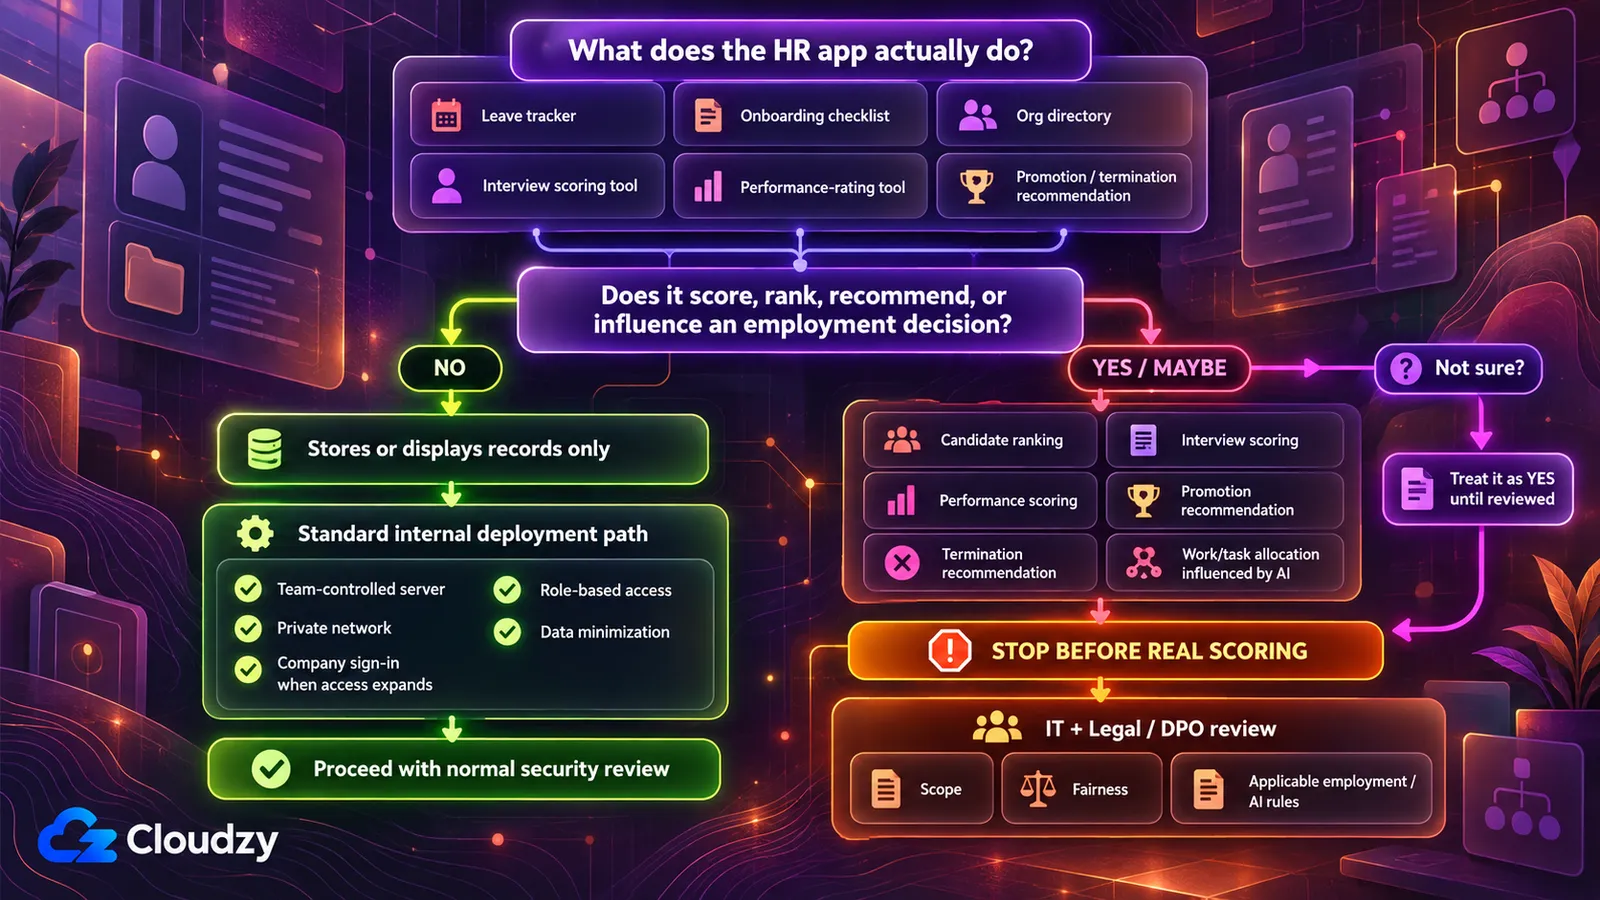
Bir İK aracının yapay zekâ destekli kodlama aracıyla oluşturulmuş olması, tek başına onu AB Yapay Zekâ Yasası kapsamında yüksek riskli yapmaz. Bunu aracın ne yaptığı belirler. AB Yapay Zekâ Yasası'nın Ek III bölümü, kişileri işe almak veya seçmek ve terfi, işten çıkarma, görev dağılımı ya da performans izleme ve değerlendirme kararları için kullanılan yapay zekâ sistemlerini sıralar.
Bu nedenle aracın nerede çalışacağına karar vermeden önce şu soruyu sorun: Kimin işe alınacağı, terfi edeceği, işten çıkarılacağı, hangi işin kime verileceği veya performansının nasıl değerlendirileceği konusunda karar veriyor ya da kararı etkiliyor mu?
İzin takip aracı, işe başlama kontrol listesi veya kurum rehberi kayıtları saklayıp gösterir; dolayısıyla yanıtı “hayır”dır. Adayları sıralayan mülakat puanlama formu veya insanlara puan veren performans aracı (özellikle puanlamayı yapay zekâ modeli yapıyorsa) “evet” tarafında olabilir. Aracın hangi tarafta olduğunu belirleyemediğimde yanıtı evet kabul eder, aksini söylemeyi BT ve hukuk birimine bırakırım.
Yasa yalnızca AB şirketleriyle sınırlı değildir: Madde 2, yapay zekâ sisteminin çıktısı AB'de kullanılıyorsa AB dışındaki sağlayıcıları ve kullanan kuruluşları da kapsar. Değiştirilmiş Madde 113 uyarınca Ek III'teki yüksek riskli sistemlere ilişkin yükümlülükler 2 Aralık 2027'den itibaren geçerlidir. Bunlar risk yönetimi sistemi, veri yönetişimi, teknik belgeler, kayıt tutma, kullanan kuruluşlara şeffaflık ve insan gözetimini içerir (Madde 9–14); değerlendirmeleri BT ve hukuk biriminin işidir.
Yanıt evetse araç tek bir gerçek adayı veya çalışanı puanlamadan önce durun. Aracı BT'ye ve hukuk veya veri koruma sorumlunuza (varsa DPO'ya) götürün. Bu kontrol belirli bir aracın kapsama girip girmediğini karara bağlamaz; kimin karar vermesi gerektiğini gösterir. Bazı ABD eyaletleri de otomatik işe alım kararlarını düzenler; bu kurallar aşağıdaki tabloda yer alır.
Bu incelemeyi önceden hazırlayabilirsiniz. Yapay zekâ aracından kendi puanlamasını savunmak yerine ona karşı argüman geliştirmesini isterdim:
Bu uygulama iş adaylarını veya çalışanları puanlıyor ya da sıralıyor. Puanı veya sıralamayı oluşturan her veri alanını ve her hesaplama adımını listele. Her biri için doğrudan ya da dolaylı olarak korunan bir özelliği yansıtıp yansıtamayacağını söyle: yaş, ırk, cinsiyet, vatandaşlık, etnik köken, engellilik, hamilelik, din veya cinsel yönelim. Emin değilsen tahmin etmek yerine bunu belirt. Ardından bu puanlamanın adilliğiyle ilgili sormadığım ama sormam gereken konuları göster.
Kontrol: yanıtı bir hüküm olarak değil, aracı inceleyen kişiler için başlangıç listesi olarak değerlendirin ve araçla birlikte iletin. Bu promptu çalıştırmak bir önyargı denetimi değildir ve hiçbir hukuki gerekliliği karşılamaz.
İK Aracı Nerede Çalışmalı?
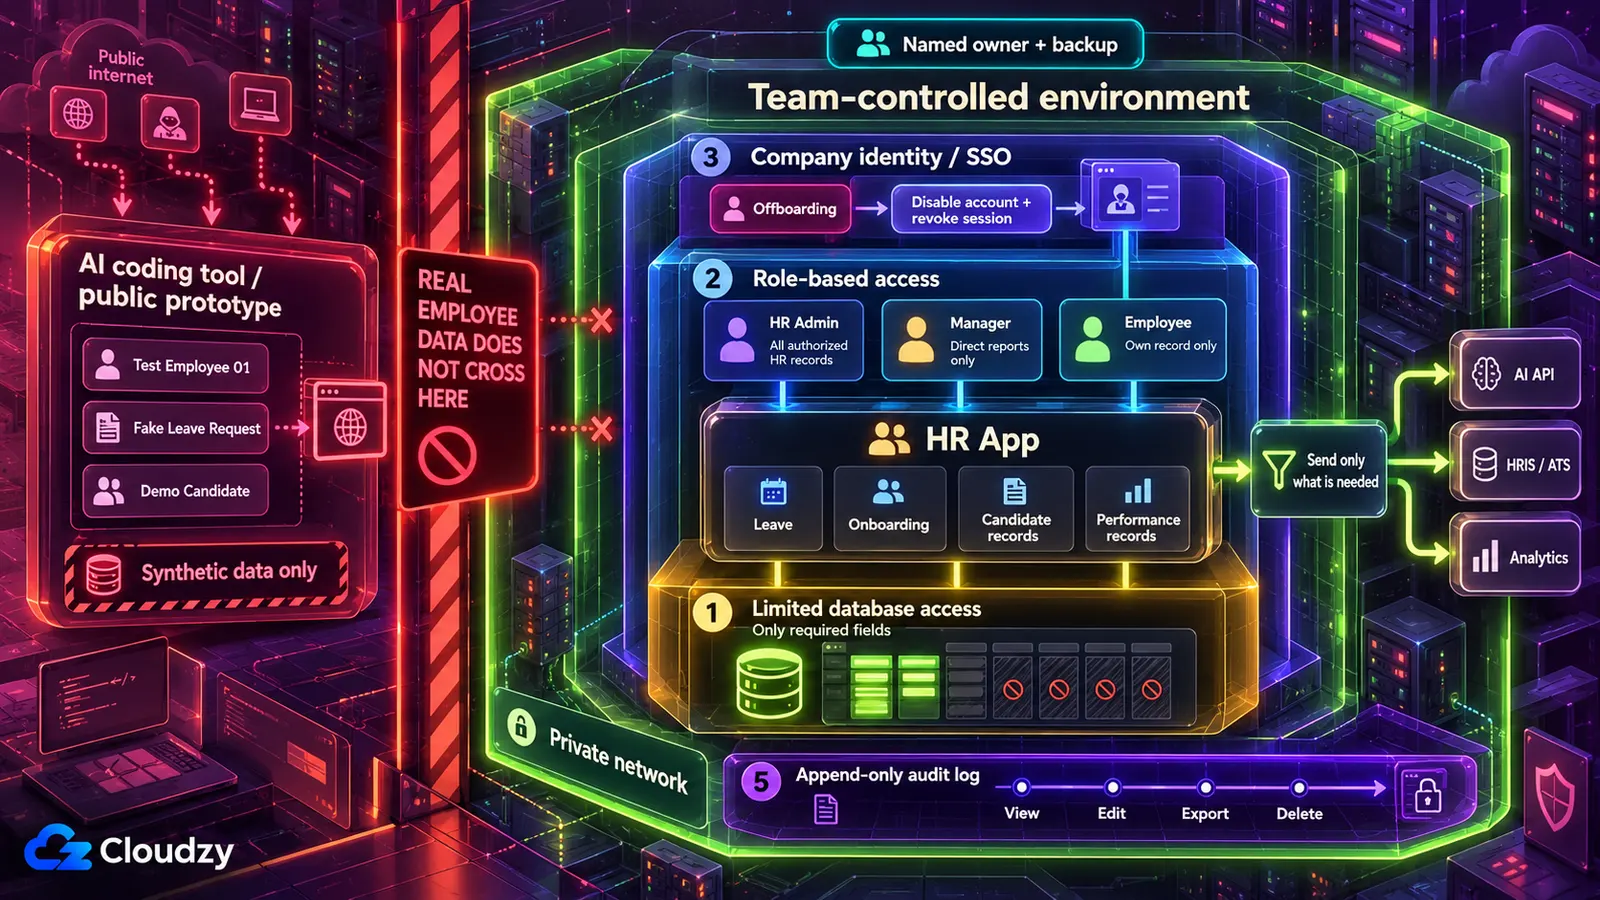
Çalışan kayıtlarını yapay zekâ aracının kendi barındırma hizmetinden uzak tutun. Yalnızca İK ekibinin kullandığı araç için varsayılan seçenek ekibin kontrol ettiği, yalnızca özel ağdan erişilen bir sunucudur; yöneticiler veya çalışanlar ihtiyaç duyduğunda önüne kurumsal oturum açma eklenir. İşe alım kararı kontrolünden geçemeyen veya sunucusundan sorumlu olacak kimsesi bulunmayan araç BT'ye gider.
Yapay zekâ destekli kodlama aracının kendi barındırma hizmetinde yayımlama, uygulamayı sağlayıcının alan adındaki bir adrese koyar; görünürlüğü özel yapılmadıkça bu adresi bulan herkes erişebilir. RedAccess bu alan adları için sıradan Google ve Bing aramalarıyla bu şekilde oluşturulmuş binlerce uygulama belirledi. Özel ağ ise tersine çalışır; araç yalnızca ağa katılmış cihazlara yanıt verir. Kurumsal oturum açma (tek oturum açma), çalışma arkadaşlarının aracı zaten kullandıkları şirket hesabıyla açması ve hesabın kimlik sağlayıcısı, yani bu hesapları yöneten hizmet tarafından kontrol edilmesi demektir.
| Çalıştığı ortam | Uygun olduğu durum | Uygun olmadığı durum |
|---|---|---|
| Yapay zekâ aracının kendi barındırma hizmeti | Sahte çalışan kayıtlarıyla oluşturma ve test etme | Herhangi bir gerçek kayıt eklendiğinde |
| Ekibin kontrol ettiği, yalnızca özel ağdan erişilebilen sunucu | Yalnızca İK ekibi için araçlar: izin yönetimi, işe başlama takibi, çalışan sayısı planlaması | Sunucudan sorumlu olabilecek kimse yoksa |
| Önünde kurumsal oturum açma bulunan aynı sunucu | Yöneticiler veya tüm çalışanlar erişime ihtiyaç duyduğunda | Sunucudan sorumlu olabilecek kimse veya bağlanılacak kurumsal kimlik sistemi yoksa |
| Yönetilen dağıtım platformu | Platform sağlayıcıları ve sağlayıcı incelemeleri için zaten bütçe ayıran büyük kuruluşlar | Bunun için bütçe kalemi bulunmayan küçük bir İK ekibi |
| BT veya kurum içi mühendislik | Araç işe alım kararı kontrolünden geçemediğinde, BT'nin kapasitesi olduğunda veya sunucudan sorumlu olacak kimse bulunmadığında | Asla yanlış seçim değildir, yalnızca bazen mevcut değildir |
Araç ekibin kendi sunucusunda çalışana kadar onu sentetik verilerle, yani gerçeklerine benzeyen uydurma isimler, maaşlar ve izin tarihleriyle oluşturun ve test edin. Dizüstü bilgisayardan herkese açık adrese ücretsiz tünel, sağlayıcının barındırması gibi herkese açıktır; dolayısıyla o da gösterim aşamasına aittir.
Neden uygulamanın mevcut giriş sayfası yerine özel ağ? Özel ağ, aracın dışarıdan hiç yanıt vermemesi demektir; dolayısıyla dışarıdaki hiç kimse onu yükleyemez, inceleyemez veya parola tahmin edemez. Yapay zekâ aracının yazdığı giriş sayfası tek başına yeterli değildir. Herkes ona erişebilir ve yalnızca arkasındaki üretilmiş kod kadar güçlüdür. Veracode'un 2025 GenAI kod güvenliği raporu, 100'den fazla modelden test ettiği kod örneklerinin %45'inin OWASP Top 10 kapsamındaki bir güvenlik açığıyla testlerde başarısız olduğunu buldu (bu, en kritik web uygulaması güvenliği risklerinin yaygın kullanılan listesidir). Bu yüzden yapay zekânın yazdığı kilide güvenmek yerine uygulamanın önüne bir kilit koymayı tercih ederim.
Devir sırasında araç, koddan uygulamayı çalıştıran Coolify veya Dokku gibi bir dağıtım aracı altında VPS'te (ekibin tamamen kontrol ettiği kiralık sunucuda) çalışır; Coolify ayrıca kötü bir güncellemeyi panelinden önceki sürüme geri alabilir. Coolify ile Dokku arasında seçim büyük ölçüde sunucunun kaç uygulama çalıştıracağına ve BT desteğinin panel tercih edip etmediğine bağlıdır. Özel ağı Tailscale veya WireGuard sağlar. Tailscale daha hızlı kurulur, ancak koordinasyon hizmetini Tailscale çalıştırır; WireGuard ise tamamen kendi sunucunuzda barındırılır. Kurumsal oturum açmayı Authentik veya Keycloak gibi bir kimlik sağlayıcısı sunar. Caddy veya Nginx Proxy Manager gibi bir ters proxy, girişin internete açık olduğu yerde HTTPS ekler. Bu kısmı sondaki kontrol listesiyle birlikte BT desteğine verin.
Kendi Yapay Zekâ Aracınız İçin Prompt Olarak Düzeltmeler
Yapay zekâyla oluşturulan İK uygulamasını güvenle devreye alma işinin çoğu, onu oluşturan araç üzerinden yapılır, ancak yalnızca istendiğinde. Güvenlik araştırmacısı Joel Margolis'in Wired'a söylediği gibi, yapay zekâ kodlama araçları “istediğinizi yapar. Güvenli biçimde yapmalarını istemedikçe bunun için kendiliğinden özel çaba göstermezler”.
Aşağıdaki her promptu başlangıç noktası olarak kullanın ve alan adlarıyla rolleri aracınıza uyarlayın. Yapay zekâ aracını mühendis, kendimi inceleyen kişi olarak görürüm; dolayısıyla değişikliğin tamamlandığı raporu bir taslaktır. Her promptun altındaki kontrol kanıttır ve hiçbir kontrol kod okumanızı gerektirmez. Kontrol başarısızsa düzeltme yapay zekâ aracına geri gider ve çıkarılan ders yapay zekâ aracınızın kurallar dosyasına yazılır; böylece sonraki oturum oradan başlar. Her prompt ayrıca belirsizliklerin işaretlenmesini ister; eksikliği kabul eden asistan, kesin konuşandan daha faydalıdır. Bunları kod ve sahte kayıtlar üzerinde çalıştırın; sohbete gerçek kayıtları veya parolaları asla yapıştırmayın.
Aracın Kullandığı Çalışan Alanlarını Bulun, Sonra Diğerlerini Kapatın
Aracın tuttuğunu bilmediğiniz bir alanı kapatamazsınız, bu yüzden ilk prompt bir denetimdir:
Bu uygulamanın veritabanını, kodunu, ekranlarını ve dışa aktarımlarını incele. Çalışan veya iş adayı hakkında kişisel veri tutabilecek her alanı listele: isimler, çalışan kimlikleri, SSN'ler veya ulusal kimlik numaraları, vergi numaraları, doğum tarihleri, ev adresleri, sağlık bilgileri, engellilik durumu, çalışma koşulu uyarlama kayıtları, göçmenlik veya çalışma izni belgeleri, maaş, prim, hisse bazlı ücret, performans değerlendirmeleri ve disiplin notları. Her alan için hangi ekranın veya özelliğin kullandığını ve uygulamanın ana işi için gerekli olup olmadığını söyle. Belirleyemiyorsan tahmin etmek yerine belirsiz olarak işaretle.
Kontrol: aracın ana ekranlarını ve dışa aktarımlarını açın; gördüğünüz her kişisel veri alanının listede olduğundan emin olun. Görünen ama listede bulunmayan alan, denetimin bir şeyi kaçırdığı anlamına gelir; yeniden sorun.
İkinci prompt aracın ihtiyaç duymadığı verileri kaldırır. Belirli alanlarla sınırlandırılabilen veritabanı hesabına (uygulamanın veritabanıyla iletişim kurmak için kullandığı hesaba) dayanır.
Bu uygulamayı yalnızca şu alanları okuyacak şekilde değiştir: [aracın ihtiyaç duyduğu alanları listeleyin]. Diğer tüm kişisel veri alanlarını uygulamanın veri kopyasından, koddan, her ekrandan ve her dışa aktarımdan kaldır. Ardından uygulama için yalnızca bu alanları okuyabilen ve sadece aracın kendisinin yazdığı verileri, örneğin izin taleplerini, değiştirebilen ayrı bir veritabanı hesabı oluştur. Uygulamayı bu hesaba geçir. Değişikliklerini dosya dosya tam olarak bildir ve yapamadığın her şeyi söyle.
Yalnızca ekranları düzenlemek yeterli değildir. Uygulamanın veritabanı hesabı maaş sütununu okuyamıyorsa yapay zekânın yazdığı kodun başka yerindeki hata da onu gösteremez. Verilerin saklanırken şifrelenip şifrelenmediği BT'ye sorulmalıdır; çünkü bu, kod okuyan asistanın güvenilir biçimde göremediği sunucu ve disk ayarlarına bağlıdır.
Kontrol: sıradan kullanıcı olarak giriş yapıp her ekranı ve dışa aktarımı açın; kaldırılan hiçbir alan görünmemelidir. Ardından sunucuyu yöneten BT desteğinden (veya çıktıyı size gösteren yapay zekâ aracından), uygulamanın veritabanı hesabıyla bağlıyken kaldırılmış bir alanı sorgulamasını isteyin. İzin reddi veya alanın bulunmadığını söyleyen hata başarıdır. Bağlantı, sözdizimi veya ilgisiz başka hata değildir. Boş sütun veya gerçek değer başarısızlıktır. Denetim listesini saklayın; silme aracı bunu kullanır.
İK Yöneticilerine, Ekip Yöneticilerine ve Çalışanlara Farklı Görünümler Verin
Çalışan verileri burada içeride sızar: başka bir çalışanın maaşını veya ekip arkadaşının çalışma koşulu uyarlama notunu açan kişiye. Rol tabanlı erişim kontrolü bunu düzeltir; aşağıdaki prompt kontrolün nerede yapılacağını açıklar:
Üç rol içeren rol tabanlı erişim kontrolü ekle ve her istekte sunucuda kontrol et; yalnızca sayfada düğme veya bağlantı gizleme.
- İK yöneticisi: tüm çalışan kayıtlarını okuyabilir ve düzenleyebilir.
- Ekip yöneticisi: yalnızca doğrudan kendisine bağlı çalışanların kayıtlarını okuyabilir; maaş, sağlık, çalışma koşulu uyarlama, disiplin veya göçmenlik alanlarını asla görmez.
- Çalışan: yalnızca kendi kaydını okuyabilir.
Diğer her şeyi “erişim reddedildi” (403) yanıtıyla reddet. Her kullanıcının rolünü oturum açtığı hesaptan al; kullanıcının sayfaya veya adres çubuğuna yazabileceği ya da değiştirebileceği hiçbir şeyden alma. Kontrol eklediğin her yeri listele ve kapsandığından emin olmadığın sayfa veya dışa aktarımı işaretle.
Bazı şirketler ücret değerlendirmelerinde yöneticilerin maaşı görmesine izin verir; sizinki de öyleyse yönetici satırını değiştirin.
Kontrol: test yöneticisi ve test çalışanı oluşturun. Yönetici olarak doğrudan bağlı çalışanın kaydını açın, adresi kopyalayın, kayıt numarasını ekip dışındaki birinin numarasıyla değiştirip yükleyin: “erişim reddedildi” almalısınız. Çalışan olarak bir çalışma arkadaşının kayıt numarasıyla tekrarlayın. Ardından yönetici görünümünün maaş, çalışma koşulu uyarlama veya göçmenlik alanlarını hiç göstermediğini doğrulayın.
Kimlik Bilgilerini Koddan ve Sohbetten Çıkarın
Veritabanı parolası veya HRIS ya da bordro API tokenı (bir sistemin başka birine giriş yapmak için kullandığı uzun anahtar) bugünkü koddan kaldırılabilir ama projenin önceki kayıtlı sürümlerinde kalabilir; bu yüzden prompt geçmişi de sorar. Ortam değişkeni kod tarafını düzeltir. Sunucunun uygulama başlarken verdiği bir değerdir; kod değeri içermeden ona adıyla başvurur.
Bu projedeki her parolayı, API anahtarını, erişim tokenını ve veritabanı bağlantı dizesini bul; HRIS, bordro ve e-posta sistemlerimizinkiler de dâhil. Kodda her birini ortam değişkeniyle değiştir ve değişken adlarının listesini ver. .env gibi gerçek değerleri tutan dosyaların kod deposundan hariç tutulduğundan emin ol. Sonra eski değerin proje geçmişinde hâlâ bulunduğu her yeri listele; böylece hangi kimlik bilgilerini değiştireceğimi bileyim.
Prompt en önemli adımı yapamaz. HRIS veya veritabanı yönetici konsolunda sohbette veya kod deposunda bulunmuş her kimlik bilgisi için yenisini oluşturun ve eskisini devre dışı bırakın.
Ekibin bu parolalara ait kendi kopyaları, kendi sunucunuzda barındırılan Vaultwarden gibi bir parola yöneticisinde bulunmalıdır (ekibe hangi seçeneğin uygun olduğu ayrı bir karardır). İnsanlar için kimlik bilgisi saklar ve çalışan uygulamaya veri sağlamaz; uygulama değerlerini dağıtım aracından alır. Çalışan uygulamanın kendisinin okuduğu sırlar için HashiCorp Vault daha kapsamlı seçenektir; ihtiyacı olan ekiplere merkezi politika ve rotasyon sunar.
Kontrol: yapay zekâ aracından mevcut dosyalarda eski değerleri aramasını isteyin ve özetini değil, gösterdiği arama sonuçlarını okuyun. Mevcut dosyalarda eşleşme olmamalıdır. Geçmişteki eşleşmeler beklenir ve temizlenmeleri gerekmez; değiştirilecek kimlik bilgilerinin listesidir. Her birinin geçersiz olduğunun kanıtı HRIS veya veritabanı yönetici konsolundadır: tüm eski kimlik bilgileri iptal edilmiş görünür ya da BT sistemin onları reddettiğini doğrular.
Araçtan Hangi Çalışan Verilerinin Çıktığını Görün
Bir çağrı adayın mülakat notlarını dış hizmete gönderdikten sonra kendi aracınızda kaydı silmeniz, hizmetin saklayabileceği kopyaya ulaşmaz. Dolayısıyla çözüm en başta daha az veri göndermektir.
Bu uygulamanın tüm dış çağrılarını denetle: OpenAI, Anthropic veya başka yapay zekâ API'leri, HRIS veya ATS gibi İK sistemleri, analiz veya hata takip araçları ve tüm webhooklar. Her çağrı için gönderilen çalışan veya aday alanlarını tam olarak listele. Aldığı veriyi saklayabilecek veya günlüğe yazabilecek hizmetleri işaretle ve hangi çağrıların daha az veriyle çalışabileceğini söyle. Emin olmadığın her şeyi belirt.
Kontrol: ayırt edici uydurma isimle sahte çalışan veya aday oluşturun, sonra dış çağrı yapan her özelliği kullanın (mülakat özetini oluşturun, webhooku tetikleyin, analiz betiğini yükleyen sayfayı açın). Analiz aracı, hata takipçisi, ATS'nin gelen webhook günlüğü veya istekleri gösterdiği yerde yapay zekâ sağlayıcısının kullanım günlüğü gibi her dış hizmetin kendi panelini açıp bu ismi arayın. Yalnızca çağrının ihtiyaç duyduğu yerde bulunmalıdır. Başka yerde çıkarsa çağrıyı daha az veriyle yapay zekâ aracına geri gönderip kontrolü tekrarlayın. Bazı paneller aldıkları verileri göstermez. Bunlar ve çalışan verilerini almaya devam etmesi gereken her hizmet için veri saklama şartlarını şirketinizde sağlayıcı sözleşmelerini imzalayan kişiye götürün.
Kimin Hangi Çalışan Kaydını Açtığını Kaydedin
Çalışan, geçen çeyrekte maaş tablosunu kimin dışa aktardığını sorar. Denetim günlüğü (kimin hangi kayıtta ne yaptığının sürekli kaydı) olmadan kimse yanıtlayamaz.
Denetim günlüğü ekle. Kullanıcı bir çalışan kaydını her görüntülediğinde, düzenlediğinde, dışa aktardığında veya sildiğinde kullanıcının kimliği, çalışan kaydının kimliği, işlem, değişen alanlar ve zaman ile bir satır ekle. Veritabanını, uygulamanın veritabanı hesabı bu günlüğe satır ekleyebilecek ama düzenleyemeyecek veya silemeyecek şekilde ayarla. Uygulamada günlüğü yalnızca İK yöneticileri okuyabilsin. Düzenleme ve silme yasağının nasıl ve nerede uygulandığını söyle.
“Yalnızca ekleme” kuralı, uygulamanın düzgün davranacağı vaadinden değil veritabanı hesabı izinlerinden gelmelidir. Günlük de kimin kimin kaydına baktığını gösterdiğinden başlı başına kişisel veridir; bu nedenle yalnızca İK yöneticileri okur.
Kontrol: İK yöneticisi olarak bir kayıt açın, sonra günlüğü görüntüleyip girdinin bulunduğunu doğrulayın. BT veya yapay zekâ aracının (çıktıyı size göstererek) uygulamanın veritabanı hesabıyla bir günlük satırını silmeyi denemesini sağlayın; izin hatasının kendisini görmelisiniz.
Saklama Kurallarını İhlal Etmeden Silme Taleplerini İşleyin
Bir çalışan silme istediğinde ve bazı kayıtları şirketin saklaması gereken bordro dosyaları olduğunda ne olur? Bariz prompt (“bu çalışanın tüm kişisel verilerini tüm tablolardan sil”) onları yine de siler ve iki soruna neden olur. İşverenler genellikle bordro, vergi ve çalışma izni dosyaları gibi bazı kayıtları saklamak zorundadır; GDPR kapsamındaki silme hakkı, işlemenin hukuki yükümlülüğü yerine getirmek veya hukuki talepler için gerekli olduğu ölçüde geçerli değildir (Madde 17(3)(b) ve (e)). Her şeyi silen düğmeyi erişilebilir bırakmak da tehlikelidir. Daha güvenli sürüm “talep üzerine sil” ile şirketin talepten bağımsız saklaması gereken, saklama yükümlülüğüne tabi kayıtları ayırır ve herhangi bir şeyi silmeden önce planını gösterir:
Yalnızca İK yöneticilerinin açabildiği bir silme talebi aracı oluştur. Çalışan kimliği verildiğinde önce o kişinin verilerini tutan her tabloyu ve alanı, alan denetimindeki kategorilere göre gruplayarak göstersin. Her kategorinin İK yöneticisinin belirlediği saklama ayarı olsun: “talep üzerine sil” veya “sakla: zorunlu saklama”. İK yöneticisi onayladıktan sonra yalnızca “talep üzerine sil” kategorilerini silsin. Yalnızca çalışan kimliğini, zamanı, onaylayanı ve silinen veya saklanan kategorileri günlüğe yazsın; kişi hakkında başka hiçbir şey yazmasın. İK yöneticisi olmayan herkes “erişim reddedildi” alsın.
Saklama ayarları yapay zekâ aracından veya oluşturucunun tahmininden değil, uyum sorumlunuzdan veya DPO'dan gelir. Denetim günlüğünün silme sonrasında çalışan kimliğini tuttuğunu belirtin; böylece kimliğin ne kadar kalacağını belirleyebilirler. Yedekler ve dış hizmetlerdeki kopyalar kendi saklama veya silme sürecini gerektirir.
Kontrol: iki kategoride kaydı olan test çalışanı oluşturun: biri “talep üzerine sil”, diğeri zorunlu saklama ayarında. Aracı İK yöneticisi olarak çalıştırın ve yalnızca ilk kategorinin silindiğini doğrulayın. Sonra yönetici hesabıyla açın ve “erişim reddedildi” bekleyin.
DPO veya Uyum Sorumlusuyla Görüşülecek İstihdam Kuralları
İK aracına uygulanan istihdam kuralları nasıl oluşturulduğuna değil, ne yaptığına ve kimin verilerini tuttuğuna bağlıdır. Bu, DPO veya uyum sorumlusuyla görüşülecek kuralların listesidir; hukuki tavsiye değildir ve herhangi birinin size uygulanıp uygulanmadığını belirlemez.
Almanya ve Kaliforniya'daki çalışanların çalışma koşulu uyarlama notlarını tutan izin takip aracı, yalnızca iş unvanlarını tutan çalışan sayısı planlayıcısından farklı kurallara tabidir. AB Yapay Zekâ Yasası sorusu işe alım kararı kontrolüne aittir.
| Araç… | Görüşülecek kural | Resmî kaynak |
|---|---|---|
| Colorado'daki kişilerin işe alım veya terfi kararlarında otomatik puanlama ya da sıralama kullanıyorsa | Colorado SB 26-189, istihdam dâhil önemli sonuçları olan kararlarda kullanılan otomatik karar verme teknolojisini kapsar; yükümlülükler 1 Ocak 2027'de başlar | Colorado SB 26-189 |
| Kaliforniya'daki kişilerin işe alım veya terfi kararlarında otomatik puanlama ya da sıralama kullanıyorsa | Kaliforniya'nın otomatik karar verme teknolojisi (ADMT) düzenlemeleri 1 Ocak 2026'da yürürlüğe girdi, ancak önemli kararlar vermek için ADMT kullanan işletmeler ADMT'ye özel gerekliliklere 1 Ocak 2027'den itibaren uymalıdır | CPPA'nın ADMT düzenlemeleri |
| Illinois'de aday bulma, işe alım, terfi, disiplin, işten çıkarma veya diğer istihdam kararlarında yapay zekâ kullanıyorsa | Illinois HB 3773, 1 Ocak 2026 itibarıyla Illinois Human Rights Act'i değiştirdi: işverenler yapay zekâyı korunan gruplara karşı ayrımcılık yapacak şekilde kullanamaz, posta kodlarını da bu grupların yerine geçen bir gösterge olarak kullanamaz; ayrıca bu kararlar için yapay zekâ kullandıklarında çalışanları bilgilendirmek zorundadır | Illinois Public Act 103-0804 |
| AB'deki kişilerin sağlık, engellilik veya çalışma koşulu uyarlama kayıtlarını tutuyorsa | GDPR Madde 9: sağlık verileri özel kategoridir ve istihdam hukuku yükümlülükleri için gerekli işleme dâhil bir istisna yoksa işlenmesi yasaktır (Madde 9(2)(b)) | GDPR Madde 9 |
| AB'deki çalışanlar veya adaylar hakkında herhangi bir kişisel veri tutuyorsa | GDPR Madde 6: her kullanım, sözleşme veya hukuki yükümlülük gibi geçerli bir hukuki dayanak gerektirir | GDPR Madde 6 |
| Birleşik Krallık çalışanlarının verilerini tutuyorsa | UK GDPR ve ICO'nun istihdam bilgileri rehberi | ICO istihdam rehberi |
| Kaliforniya'daki çalışanlar veya iş başvurusu yapanlar hakkında veri tutuyorsa | CCPA/CPRA: kuruluş CCPA'ya tabi bir işletmeyse çalışan ve başvuru sahibi verilerine ilişkin muafiyet 1 Ocak 2023'te sona erdi; bu nedenle istihdamla ilgili kişisel bilgiler genellikle kapsam içindedir | Kaliforniya Adalet Bakanlığı CCPA sayfası |
Sunucunun konumu kayıtların fiziksel yerini belirler; tek başına yukarıdaki hiçbir kuralı karşılamaz. Diğer yerlerdeki çalışanlar için ilgili ulusal, eyalet veya yerel gizlilik ya da istihdam düzenleyicisinden veya hukuk ya da uyum sorumlunuzdan başlayın.
Erişim İstihdam Bittiğinde Biter
Ayrılan kişinin şirket hesabı son gününde kapatıldığında e-postası, takvimi ve dosyaları tek adımda kapanır. İK aracı da aynı adımda kapanmalıdır; işten ayrılma süreci aktif oturumları da iptal ettiği sürece kurumsal oturum açmayla bu mümkündür. Kurumsal giriş arkasında olmayan her araç, hesabı birinin elle kaldırması için ayrılma kontrol listesine ayrı satır olarak eklenir.
Aracı oluşturan kişi de sonunda ayrılır. Aracı yapan kişi ayrıldığında veya rol değiştirdiğinde sorumluluk, yönetici olarak giriş yapabilen ve sunucunun yerini bilen, adı belirlenmiş halefe geçer; oluşturucunun kendi yönetici hesabı kapatılır. Bu halefi yayına almadan önce belirlerdim; çünkü ihbar süresi birini aramak için kötü zamandır.
Belirli takvimle her rolün kimde olduğunu ve aracın hâlâ kullanılıp kullanılmadığını inceleyin. Erişim büyüyecekse her seferinde tek basamak genişletin (İK ekibi, ardından yöneticiler, ardından tüm çalışanlar) ve her basamakta adres çubuğu testini tekrarlayın. Araç kullanılmadığında kullanımdan kaldırın: veritabanı hesabını ve kimlik bilgilerini kapatın, verileri silme aracının saklama ayarlarına göre silin, aracı durdurun ve özel ağdan veya oturum açma sisteminden çıkarın.
Belirlenen halef, birinin kurduğu sunucuyu, dağıtım aracını, özel ağı ve geniş erişim için kurumsal oturum açmayı devralır. Linux VPS hizmetimiz root erişimi sunar; Coolify, Tailscale ve Authentik ise tek tıklamalı uygulamalar olarak dağıtılır; böylece BT desteği zamanını kontrollere ayırabilir. Konumlar AB'de Frankfurt ve Amsterdam, Birleşik Krallık'ta Londra ve birkaç ABD şehrini içerir. Bu, sunucunun ülkesini belirler; DPO görüşmesine girdi sağlar, onun yerini tutmaz.
Yayına Alma Kontrol Listesi
Çalışan kayıtları eklenmeden önce aşağıdaki her madde ya tamamlanmıştır ya da tamamlanmamıştır; bu listeyi sunucuyu kuran kişiye verin.
- İşe alım kararı sorusu yanıtlandı ve her “evet” BT ve hukuk birimine iletildi.
- Araç yapay zekâ aracının barındırmasında değil, ekibin kontrol ettiği sunucuda çalışıyor.
- Yalnızca özel ağdan veya kurumsal oturum açmayla erişiliyor.
- Uygulamanın veritabanı hesabı yalnızca listelenen alanları okuyor.
- Test yöneticisi ve test çalışanı adres çubuğu testinde “erişim reddedildi” alıyor.
- Sohbete veya koda girmiş her kimlik bilgisi değiştirildi ve eskisi iptal edildi.
- Dışarı giden veri denetimi tamamlandı ve gereksiz alanlar kaldırıldı.
- Denetim günlüğü görüntülemeleri kaydediyor ve uygulama hesabı onu düzenleyemiyor veya silemiyor.
- Saklama ayarları ve istihdam kuralları DPO veya uyum sorumlusu tarafından incelendi.
- Adı belirlenmiş bir sorumlu ve bir yedek kişi mevcut.
Sıkça Sorulan Sorular
İK'da Gölge Yapay Zekâ Nedir?
İK'da gölge yapay zekâ, BT'nin bilgisi veya onayı olmadan yapay zekâ araçlarının ya da onlarla oluşturulan uygulamaların İK verileri üzerinde kullanılmasıdır. Cornerstone OnDemand'ın aktardığı Sapient Insights 2026 Yıllık İK Sistemleri Araştırması, İK profesyonellerinin %80'inden fazlasının kişisel yapay zekâ araçlarını her gün kullandığını, %3'ünün ise İK sistemlerine gömülü yapay zekâyı kullandığını buldu.
Aracı Oluştururken Gerçek Çalışan Kayıtlarını Kullanabilir miyim?
Hayır. Vibe coding ile İK aracı oluştururken gerçek kayıtları sohbetten uzak tutun. Bunları sohbet asistanına yapıştırmak uygulamanın dağıtımından ayrı bir risktir ve araç hiç yayına alınmasa bile yapıştırdığınız anda oluşur. Araç ekibin kontrol ettiği sunucuda çalışana kadar sahte kayıtlarla oluşturun.
Çalışanların İK Aracının Verilerini Kullanmasına Onay Vermesi Gerekir mi?
Onay genellikle yanlış dayanaktır. EDPB'nin onay rehberi, “mevcut veya gelecekteki çalışanların kişisel verilerinin işverenlerce onay temelinde işlenmesini sorunlu gördüğünü, çünkü onayın özgürce verilmesinin pek olası olmadığını” söyler. GDPR Madde 6 kapsamında hangi hukuki dayanağın geçerli olduğu DPO'nuza sorulmalıdır.
HIPAA İK Aracındaki Sağlık Notlarını Kapsar mı?
Genellikle hayır. HIPAA'nın korunan sağlık bilgisi tanımı, kapsama giren kuruluşun tuttuğu istihdam kayıtlarındaki bilgileri, kuruluşun işveren rolünde bulunması durumunda dışarıda bırakır (45 CFR 160.103). Bu, notların düzenlemeye tabi olmadığı anlamına gelmez; dolayısıyla hangi kuralların kapsadığını uyum sorumlunuza sorun.
Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.