
Bir proxy ilanında “SOCKS5 konut proxy'si” yazıyor. Bu etiket, SOCKS5 proxy ile konut proxy'si karşılaştırmasının iki tarafını birleştiriyor ve hangi kelimenin parasını ödediğinizi söylemiyor. İki kelimeyi tek bir ürünün kademeleri gibi görürseniz, kiralık bir VPS üzerinde SOCKS5 sunucusu satın alıp kazıma betiğinizin hâlâ işaretlendiğini fark edebilirsiniz.
Aynı sorun için bir VPN de önerilir ve o da üçüncü bir şeyi değiştirir. Üç terim farklı katmanlarda yer alır: bir aktarma protokolü, bir çıkış adresinin arkasındaki ağ ve bir tünelin kapsamı.
Kısa Versiyon
- SOCKS5 (RFC 1928) kendi başına hiçbir şifreleme taşımaz; dağıtımların çoğunun kullandığı kimlik doğrulamasız ve kullanıcı adı/parola yöntemleri de şifreleme eklemez.
- Bir çıkış IP'si, geldiği ağın türüne göre konut, veri merkezi veya mobil olarak etiketlenir: bireysel abonelere hizmet veren bir ISP, bir barındırma sağlayıcısı veya bir mobil operatör.
- Web siteleri, ona ulaşan protokolü değil, çıkış IP'sini görür. Kiralık bir VPS üzerindeki SOCKS5 sunucusu bir veri merkezi adresinden çıkar ve veri merkezi trafiği olarak sınıflandırılır.
- VPN, trafiğin yolunu değiştirir, çıkış ağının temel türünü değil. Veri merkezi ağındaki bir VPN sunucusu yine bir veri merkezi IP'sinden çıkar ve IP istihbarat servisleri bu adresi bilinen bir VPN uç noktası olarak da işaretleyebilir.
Üç farklı soruyu yanıtlayan üç etiket
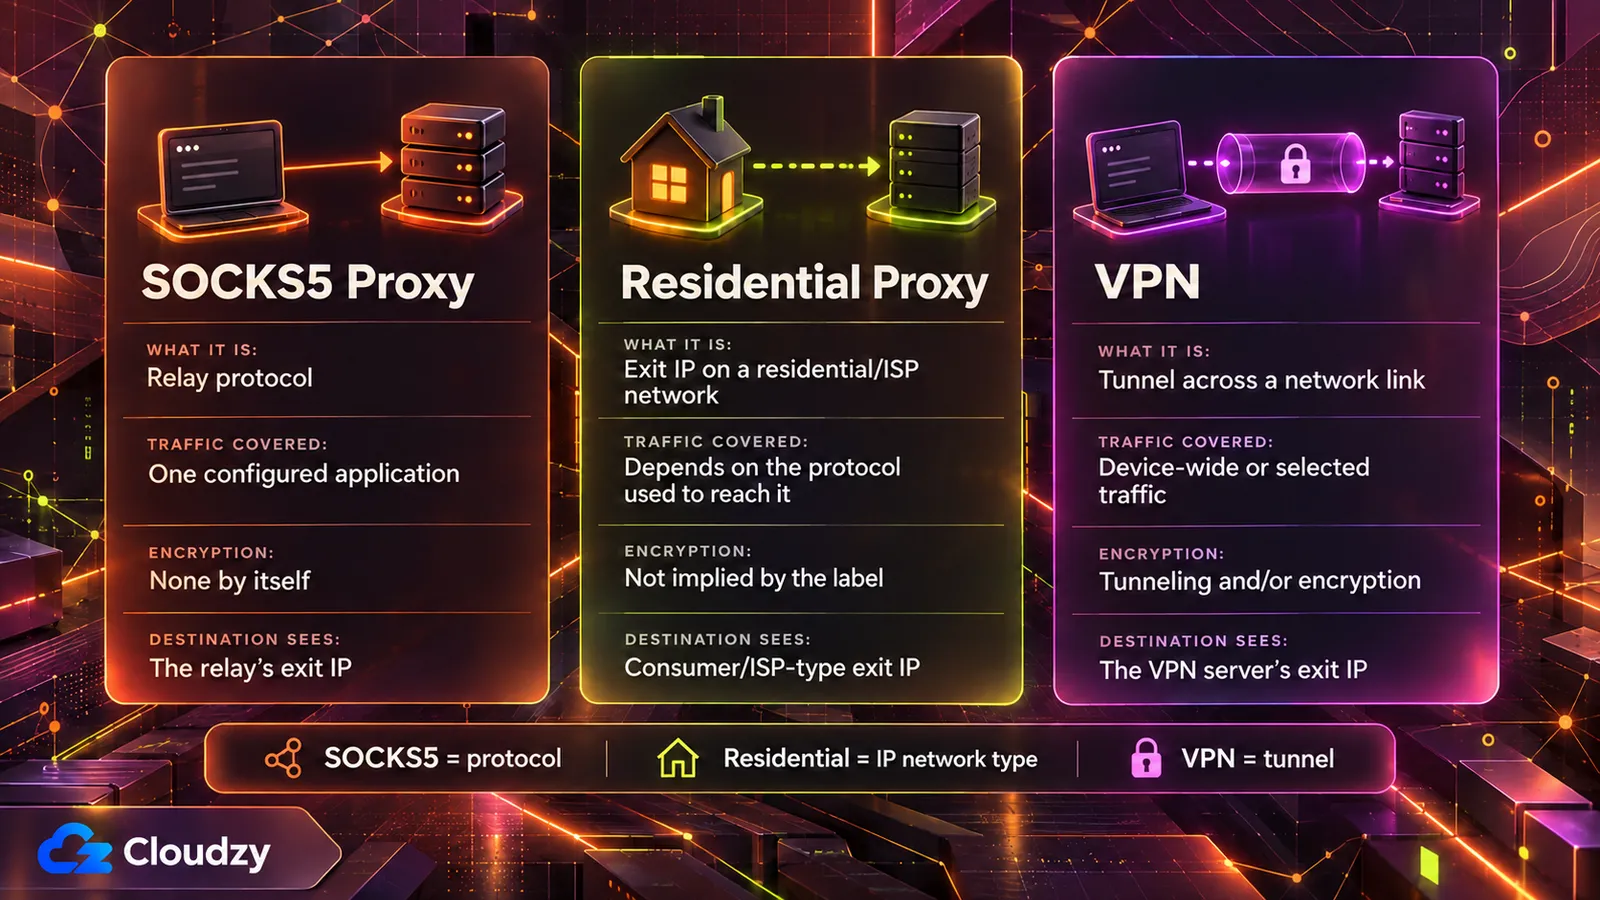
SOCKS5 bir protokoldür ve RFC 1928 olarak Mart 1996'da yayımlanmıştır; bir uygulamanın trafiğini bir sunucu üzerinden aktarır. Bu bağlantının nasıl müzakere edileceğini tanımlar, çıkış adresinin kime ait olduğunu değil. Konut, veri merkezi ve mobil ise bir çıkış adresinin kayıtlı olduğu ağı tanımlar. VPN, bir ağ bağlantısı boyunca tünel oluşturur, şifreler ya da ikisini birden yapar.
| Özellik | SOCKS5 proxy | Konut proxy'si | VPN |
|---|---|---|---|
| Terimin tanımladığı şey | Bir aktarma protokolü | Çıkış IP'sinin kayıtlı olduğu ağ | Bir ağ bağlantısı boyunca tünel |
| Kapsanan trafik | Onu kullanacak şekilde yapılandırılan uygulama | Ona ulaşmak için kullanılan protokole bağlı | Yapılandırıldığı ağ bağlantısı |
| Şifreleme | Kendine ait yok; kimlik doğrulama yöntemine bağlı | Etiketin bir özelliği değil | Tünelleme ve/veya şifreleme (CNSSI 4009) |
| Hedefin gördüğü | Aktarıcının çıkış IP'si | Bireysel abone veya ISP ağındaki bir çıkış IP'si | VPN sunucusunun çıkış IP'si |
“SOCKS5 konut proxy'si” ifadesini iki ayrı seçim olarak okuyun. “SOCKS5”, istemcinizin aktarıcıya ulaşmak için kullandığı protokoldür. “Konut”, aktarıcının çıkış IP'sinin ait olduğu ağdır. Biri, diğeri değişmeden değişebilir. Bir SOCKS5 sunucusu da aynı kolaylıkla bir veri merkezi adresinde durabilir.
Hangi yarının hangi işi yaptığını bildiğinizde ikisini birlikte satın almak mantıklı bir tercihtir.
SOCKS5 protokolü neyi tanımlar, neyi dışarıda bırakır
SOCKS5 bir kimlik doğrulama yöntemi üzerinde anlaşır ve ardından bağlantıyı aktarır. RFC 1928 kendine ait hiçbir şifreleme tanımlamaz. Yaygın kimlik doğrulamasız ve kullanıcı adı/parola yöntemleri şifreleme eklemez; RFC 1929 ise parolayı açık metin olarak gönderir. RFC 1961'in GSS-API yöntemi bütünlük ve isteğe bağlı gizlilik ekleyebilir; ayrı bir SSH tüneli, VPN veya TLS sarmalayıcısı ise istemci ile proxy arasındaki aktarımı koruyabilir. HTTPS, uygulamanın yükünü uçtan uca korur, ancak SOCKS5 kimlik doğrulama alışverişinin kendisini korumaz.
Müzakere kısadır. İstemci desteklediği kimlik doğrulama yöntemlerini listeler, sunucu da birini seçer. RFC 1928, yöntem kodlarını listeler: kimlik doğrulama yok, GSSAPI, kullanıcı adı/parola ve atanmış ve özel yöntemler için ayrılmış aralıklar. Bu alt müzakere tamamlandığında istemci bağlantı isteğini gönderir ve sunucu trafiği aktarır.
Belirtim kendisini uygulama katmanı ile taşıma katmanı arasında bir “shim-layer” (ara katman) olarak tanımlar ve hiçbir şifre algoritması tanımlamaz. Seçilen yöntem bütünlük veya gizlilik için kapsülleme içeriyorsa, RFC 1928 trafiği bununla sarar: istekler, yanıtlar ve aktarılan veriler.
Kullanıcı adı/parola yöntemini tanımlayan RFC 1929, hiçbir kapsülleme tanımlamaz ve zayıflığını doğrudan belirtir:
İstek parolayı açık metin olarak taşıdığından, bu alt müzakere “dinlemenin” (sniffing) mümkün ve uygulanabilir olduğu ortamlar için önerilmez.
Kaynak: RFC 1929'un kullanıcı adı/parola yöntemi
Bu tasarımın bir geçmişi var. NT Kernel'in SOCKS5 tarihçesi 1996 dönemi SOCKS sunucularının çoğunlukla “genel olarak güvenilir kabul edilen” ağların içinde çalıştığını ve gizliliğin başka bir yerde sağlanmasının beklendiğini açıklar. Aynı kaynak, GSSAPI'nin müzakere edilen koruma düzeyine bağlı olarak bütünlük ve gizlilik ekleyebildiğini, ancak desteğinin çok daha az yaygın kaldığını ve gerçek dünyadaki dağıtımların çoğunun hâlâ kullanıcı adı/parola kullandığını belirtir.
Bunların hiçbiri HTTPS'i proxy üzerinden okunabilir kılmaz. TLS 1.3, istemci ile sunucu arasında gizli dinlemeyi, kurcalamayı ve mesaj sahteciliğini önlemek üzere tasarlanmıştır; SOCKS5 aktarıcısı ise yalnızca bu şifreli baytları iletir.
Bir IP adresini konut, veri merkezi veya mobil yapan nedir
Bir çıkış IP'si, onu elinde tutan ağa göre konut, veri merkezi veya mobildir. Veri merkezi IP'leri veri merkezlerinde, barındırma tesislerinde ve bulut sağlayıcılarında bulunur; bu tanım, bir dolandırıcılık tespit şirketi olan Fraudlogix'in veri merkezi IP sözlüğünden. Bot yönetimi çözümleri satan Peakhour'a göre konut çıkışları bireysel abone veya ISP bağlantısıdır. Mobili ayrı etiketler: operatörler, CGNAT (operatör sınıfı NAT) dahil farklı adres paylaşım modelleri kullanır.
Ağ tarafından bakıldığında çıkış IP'si, herhangi bir proxy protokolü ona dokunmadan önce zaten bir yönlendirme ve kayıt bağlamı içindedir. Önemli sinyallerden biri, adres önekini duyuran ASN'dir (otonom sistem numarası); bu, ağ operatörünü belirlemeye yardımcı olur.
Konut proxy ağları çeşitli yollarla oluşur ve bunların hepsi gönüllü birini içermez. Peakhour şunları listeler:
- isteğe bağlı katılımlı veya sözleşmeli bant genişliği paylaşımı
- üçüncü taraf trafiğini kullanıcıların cihazları üzerinden yönlendiren ücretsiz VPN'ler, uygulamalar ve tarayıcı uzantıları
- uygulamalara gömülü SDK'lar
- ele geçirilmiş cihazlar ve yönlendiriciler
SDK yolunun arkasında güncel kanıtlar var. Krebs on Security'nin Temmuz 2026 raporu güvenlik şirketi Spur'un LG'nin webOS mağazasındaki uygulamaların yüzde 42'sinden fazlasında konut proxy SDK'ları bulduğunu belirtiyor. Samsung Tizen uygulamalarının dörtte birinden fazlasında da benzer bileşenler vardı. Spur'un raporuna göre bu SDK'ların çoğunluğu her iki platformda da Bright Data'ya aitti ve LG, proxy seçeneğini koruyan uygulamaları askıya alacağını söyledi.
Bright Data, Krebs'e ağının onaya dayandığını ve her eşin özel bir ekran üzerinden katılımı onayladığını söyledi. Spur'un görüşü ise şu: “Bir TV uygulamasının içine gömülmüş tek seferlik bir onay istemi, anlamlı şeffaflığın, sürekli kontrolün ve platform denetiminin yerini tutmaz.” Bu kaynak sağlama modellerinin hiçbiri SOCKS5'e bağlı değildir.
Siteler neden protokolü değil, çıkış ağını sınıflandırır
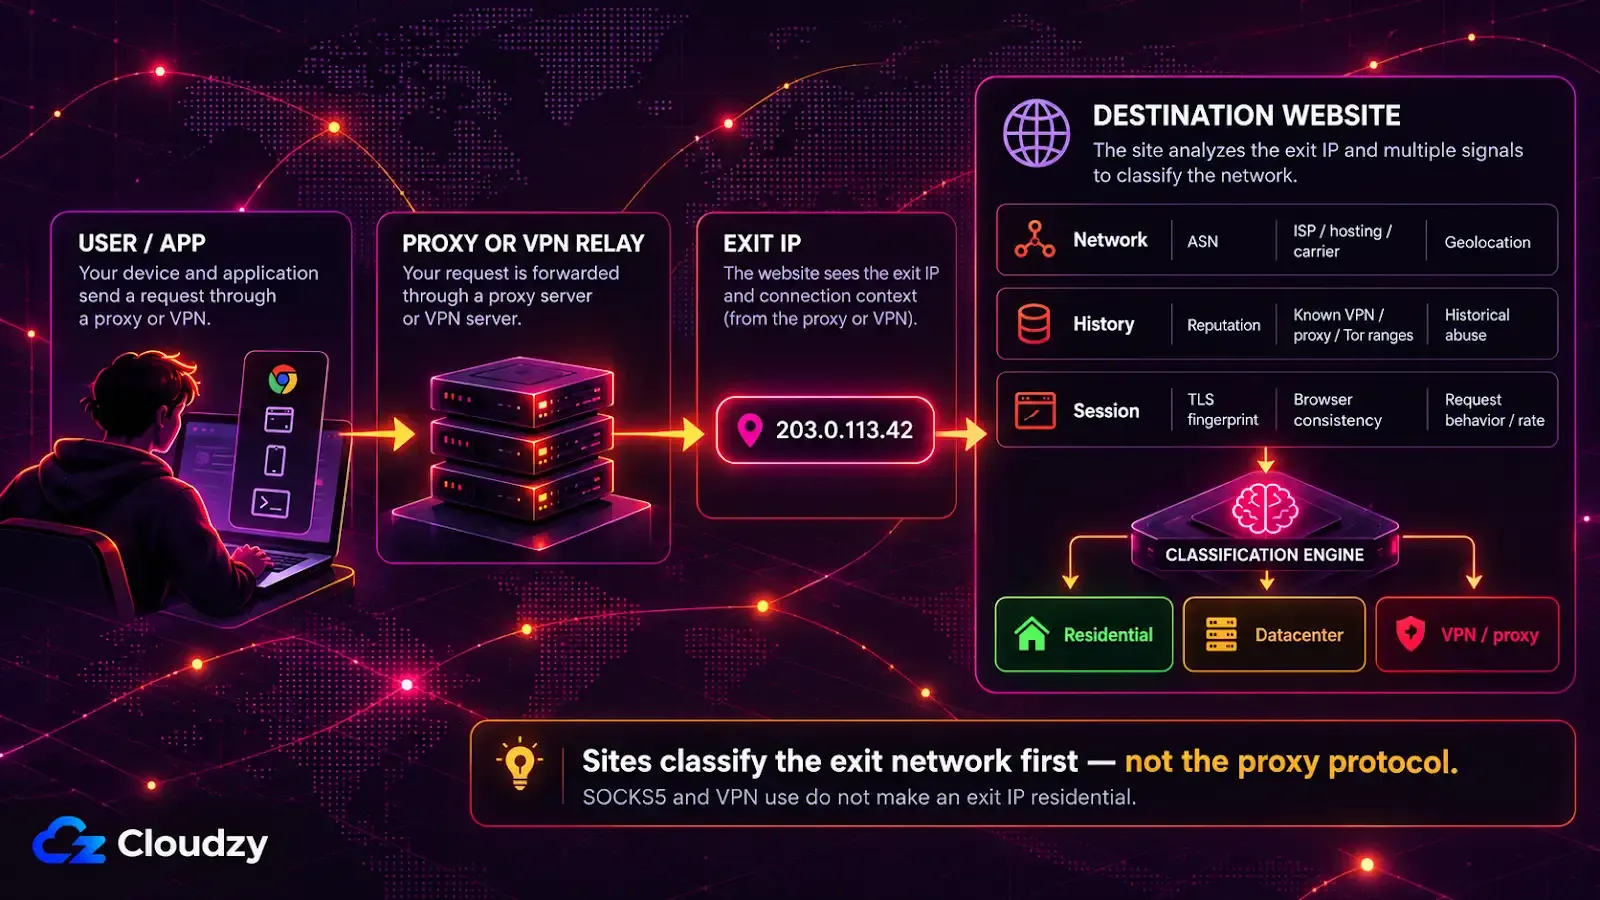
Hedef site, istemcinizin proxy'ye ulaşmak için kullandığı protokolü değil, proxy'nin çıkış IP'sini görür. IP tabanlı sınıflandırma çıkış adresinden ve bağlamından başlar: ASN, barındırma/ISP/operatör sınıflandırması, itibar ve bilinen VPN, Tor veya proxy aralıkları. Bu nedenle kiralık bir VPS üzerindeki SOCKS5 sunucusu veri merkezi trafiği olarak sınıflandırılır.
Peakhour'un konut proxy'si açıklaması şöyle diyor: “Hedef, orijinal kaynağı değil, proxy çıkış IP'sini görür.” SOCKS5 el sıkışması istemciniz ile aktarıcı arasında gerçekleşir. Site, aktarıcının adresinden sıradan bir bağlantı alır.
Peakhour'un proxy tespiti sayfası sınıflandırmanın genellikle nereden başladığını listeler: itibar, ASN, coğrafi konum, barındırma sağlayıcısı sınıflandırması, bilinen VPN ve Tor çıkışları ve geçmişteki kötüye kullanım. Bu sinyallerin hiçbiri protokolden gelmez. Aynı sayfa şunu söyler: “Veri merkezi aralıklarını IP ve ASN bağlamından belirlemek genellikle daha kolaydır.”
Fraudlogix'in IP sorgulama verileri bir adresi; veri merkezine ait olup olmadığı, ASN'si, kuruluşu, ISP'si ve bağlantı türü gibi sinyallere göre sınıflandırır. Proxy protokolünü, portu veya kimlik doğrulama yöntemini değiştirmek, çıkış IP'sinin bu özelliklerini değiştirmez.
Peakhour'un tespit sayfasına göre, konut ve mobil adresleri yalnızca IP'ye bakarak değerlendirmek daha zordur, çünkü meşru kullanıcılar ve proxy trafiği bunları aynı anda paylaşabilir. Yine de değerlendirilirler: sayfa, IP bağlamının TLS parmak izleri, tarayıcı tutarlılığı ve davranış gibi istek düzeyindeki kanıtlarla birleştirilmesini anlatır. Çok hızlı istek gönderen bir konut çıkışı bir doğrulama sorgusunu, yavaşlatmayı, engellemeyi veya bir HTTP 429 hız sınırı yanıtını tetikleyebilir.
SOCKS5 proxy, VPN ile aynı şey mi?
Hayır. VPN, trafiği bir ağ bağlantısı boyunca tünelleme, şifreleme veya her ikisiyle taşır. İstemciye ve yönlendirme politikasına bağlı olarak tüm cihaz trafiğini ya da yalnızca seçili trafiği kapsayabilir. SOCKS5 proxy ise onu kullanacak şekilde yapılandırılan uygulamaları aktarır ve kendine ait şifreleme eklemez. Her ikisi de hedefe farklı bir çıkış IP'si gösterebilir ve bu çıkışın yine de temel bir ağ türü vardır.
NIST'in CNSSI 4009'a dayanan sözlüğü, VPN'i “fiziksel bir ağın sistem kaynaklarından, şifreleme kullanılarak ve/veya sanal ağın bağlantıları gerçek ağ üzerinden tünellenerek oluşturulan” bir ağ olarak tanımlar. Yönlendiricinin varsayılan giden tüneli olarak yapılandırıldığında bir VPN, arkasındaki her cihazı kapsayabilir.
Peakhour'un tespit sayfası VPN çıkışlarını da sınıflandırılan kategoriler arasında sayar, tıpkı barındırma sağlayıcıları, konut ISP'leri ve mobil operatörler gibi; bu yüzden VPN kullanmak tek başına bir çıkışı konut yapmaz. Bu etiketi yine temel çıkış ağı belirler. Bir kendi barındırdığınız gizlilik çıkış düğümü kiralık bir sunucudaysa, o sunucunun veri merkezi adresinden çıkar.
Hedefi, onu belirleyen etiketle eşleştirmek
Etiketi hedefe göre seçin. Tek bir uygulamanın trafiğini yönlendirmek bir proxy protokolü sorusudur. Bir cihazın trafiğini tünelden geçirip şifrelemek bir VPN sorusudur. Bireysel abone ağlarında çok sayıda adrese ihtiyaç duymak bir IP ağı sorusudur ve orada adres havuzuna ulaşmak için kullanılan protokol küçük bir ayrıntıdır.
| Hedef | Belirleyen etiket | O etiketin belirlemediği |
|---|---|---|
| Tek bir uygulamanın trafiğini bir aktarıcı üzerinden yönlendirmek | Proxy protokolü | Çıkışın konut gibi görünüp görünmediği |
| Bir cihazın trafiğini tünelden geçirip şifrelemek | VPN | Çıkışın ağ türü |
| Bireysel abone ağlarında çok sayıda adres | IP ağı (konut veya mobil) | Trafiğinizin gizliliği |
Derdiniz tek bir betiğin giden adresiyse, hedef veri merkezi trafiğini kabul ettiği sürece kendi VPS'inizdeki bir SOCKS5 sunucusu yeterli ve iyi anlaşılmış bir çözümdür.

Root erişimi, NVMe ve AMD EPYC gücüne sahip bir Linux VPS üzerinde geliştir.
Linux Planlarını GörSıkça Sorulan Sorular
SOCKS5 proxy IP adresinizi gizler mi?
Hedef açısından evet: site sizin IP'niz yerine proxy'nin çıkış IP'sini görür. Proxy operatörü ise gerçek IP adresinizi ve uygulamanızın kendisinin şifrelemediği her türlü trafiği görür; bu yüzden adresinizi sitelerden gizlemek, proxy'yi kim çalıştırıyorsa ona güvenmek anlamına gelir.
SOCKS5 proxy ve VPN aynı anda kullanılabilir mi?
Evet, ikisi katmanlanabilir. Bir uygulama SOCKS5 proxy'ye bir VPN tüneli üzerinden ulaştığında, VPN cihazınızdan VPN sunucusuna kadar olan bölümü korur, proxy ise o tek uygulama için hedefin gördüğü çıkış IP'sini belirler. VPN, VPN sunucusu ile proxy arasındaki bölümü kapsamaz.
Konut proxy'si, veri merkezi proxy'sinden daha mı güvenli?
Trafiğinizi koruma anlamında hayır. Konut veya veri merkezi etiketi, bir sitenin çıkış IP'sini nasıl sınıflandırdığını değiştirir ve iki etiket de şifreleme eklemez. Konut çıkışı ayrıca, sahibinin onayını ve güvenliğini genellikle doğrulayamayacağınız bir tüketici cihazı veya yönlendirici üzerinden de geçebilir.
Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.