
Bir VPS üzerinde çalışan sekiz Docker konteyneriniz var. Gitea, Nextcloud, Grafana, Vaultwarden, n8n, Portainer, bir durum sayfası ve kendi yazdığınız bir dahili uygulama. Her birinin kendi girişi var. Her sabah parola yöneticinizden parola kopyalayıp yapıştırıyorsunuz ve tek oturum açmanın operasyonel maliyetine değip değmediğini düşünmeye başladınız.
Genellikle değer. Asıl soru, hangi kimlik sağlayıcıyı çalıştıracağınız.
Keycloak tanıdık varsayılan seçenek, ancak daha iyi seçim yığınınızın nasıl göründüğüne, kaç kullanıcı yönettiğinize ve zaten çalıştırdığınız yazılımı mı entegre ettiğinize yoksa kendi uygulamalarınıza kimlik doğrulama mı eklediğinize bağlı.
Bu kendi barındırdığınız SSO karşılaştırması, Authentik, ZITADEL, Keycloak ve Authelia'yı dağıtımdan sonra önem kazanan kararlar üzerinden inceliyor: protokol desteği, kullanıcı yönetimi, geliştirici iş akışı, kaynak gereksinimleri ve kimlik sağlayıcınız çöktüğünde ne olduğu.
Kendi Barındırdığınız SSO Neden Önemli
Birden fazla uygulama aynı kişilere ve gruplara bağımlı hale geldiğinde ayrı girişler pratik olmaktan çıkar. Kendi barındırdığınız bir kimlik sağlayıcı; hesapları, MFA'yı, grup üyeliğini ve erişim politikalarını her uygulamada ayrı ayrı yapılandırmak yerine tek bir yerden yönetmenizi sağlar.
Ödünleşim de aynı derecede önemli: IdP, diğer uygulamaların bağımlı olduğu bir altyapıya dönüşür. Erişilemediğinde yeni girişler ve token yenilemeleri başarısız olabilir; bu yüzden yedekler, kurtarma erişimi, yükseltmeler ve çalışma süresi burada sıradan bir kendi barındırdığınız uygulamadan daha önemlidir.
Özetle
En İyi Varsayılan Seçeneği İstiyorsanız Authentik'i Seçin
Mevcut uygulamaları OIDC veya SAML üzerinden bağlayan bir homelab, dahili araç yığını ya da küçük bir ekip için Authentik en güçlü varsayılan seçenektir. Yönetim iş akışına Keycloak'unkinden daha kolay yaklaşılır, birden fazla entegrasyon yöntemini destekler ve resmi Docker Compose kurulumu 2 CPU çekirdeği ve 2 GB RAM ile başlar.
Uygulama Geliştiriyorsanız ZITADEL'i Seçin
Kimlik doğrulama geliştirdiğiniz ürünün bir parçasıysa ZITADEL'i seçin. Organizasyon modeli, API'leri, çoklu kiracılık, OIDC, SAML, geçiş anahtarları, MFA ve LDAP kimlik sağlayıcı desteği, tipik bir homelab'den çok SaaS ve B2B uygulama ekipleri için anlamlıdır.
Kurumsal Kimlik Özelliklerine İhtiyacınız Varsa Keycloak'u Seçin
Daha derin LDAP veya Active Directory federasyonuna, birden fazla realm'e, ince taneli yetkilendirme politikalarına ya da zaten Keycloak etrafında kurulmuş bir ortama ihtiyacınız varsa Keycloak'u seçin. Belgeleri, daha küçük üretime hazır Keycloak konteynerleri için 2 GB bellek sınırı öneriyor; PostgreSQL'i de çalıştıran hepsi bir arada bir VPS ek pay gerektirir.
Alternatif Seçim: Esas Olarak Bir Giriş Duvarına İhtiyacınız Varsa Authelia'yı Seçin
Asıl sorununuz tam bir kimlik platformu çalıştırmak yerine uygulamaları ters proxy katmanında korumaksa Authelia'yı seçin. OpenID Connect sağlayıcısı olarak da çalışabilir, ancak ters proxy kimlik doğrulaması ağırlık merkezi olmaya devam eder.
Bir SSO Aracı Seçmeden Önce Nelere Bakmalı
Özellikleri karşılaştırmadan önce her aracı zaten desteklemeniz gereken uygulamalar, protokoller ve kimlik kaynaklarıyla eşleştirin.
Kaç Uygulamanın SSO'ya İhtiyacı Var?
Kimlik sağlayıcıdan değil, uygulamalardan başlayın. Zaten OIDC veya SAML destekleyen altı uygulamalık bir yığın, iki protokolden de habersiz eski dahili araçlardan oluşan bir yığından farklı bir problemdir. İlk durum tam bir IdP'ye işaret eder. İkincisi ters proxy katmanında kimlik doğrulama gerektirebilir.
Uygulamalarınız OIDC veya SAML Destekliyor mu?
OIDC modern web uygulamaları için yaygın seçimdir. SAML kurumsal yazılımlarda ve eski entegrasyonlarda hâlâ önemlidir. LDAP, uygulama web tabanlı bir SSO akışı yerine bir dizin beklediğinde önem kazanabilir. Ortaya yerleşecek IdP'yi seçmeden önce her uygulamanın gerçekte neyi kabul ettiğini kontrol edin.
Kullanıcı mı Yönetiyorsunuz, Yoksa Bir Uygulamaya Giriş mi Ekliyorsunuz?
Mevcut uygulamaları bağlarken işinizin çoğu bir yönetim arayüzünde geçecekse Authentik doğal başlangıç noktasıdır. Kimlik doğrulama geliştirdiğiniz bir ürünün parçasıysa ve organizasyonları, kullanıcıları ve izinleri kodla oluşturmayı planlıyorsanız ZITADEL bu iş akışına çok daha yakındır.
LDAP, Active Directory veya Gelişmiş Politikalara İhtiyacınız Var mı?
Authentik, ZITADEL ve Keycloak'un üçü de LDAP tabanlı kimlik kaynaklarına bir şekilde bağlanabilir; bu yüzden tek başına LDAP artık karşılaştırmayı belirlemiyor. Keycloak, dizin federasyonu birden fazla realm, ayrıntılı eşleyiciler, senkronizasyon gereksinimleri veya kaynak düzeyinde yetkilendirme politikalarıyla birleştiğinde daha ilginç hale gelir.
Authentik vs ZITADEL vs Keycloak vs Authelia
Dört araç SSO konusunda örtüşür, ancak kimliğe farklı yönlerden yaklaşır: uygulama entegrasyonu, ürün kimliği, kurumsal IAM ve ters proxy erişimi.
Authentik
Authentik çekirdek dağıtımını bir sunucu, bir worker ve bir PostgreSQL veritabanı olarak çalıştırır. Redis artık yığının parçası değil: Authentik bu bağımlılığı 2025.10 sürümünde tamamen kaldırdı. Güncel Docker Compose belgeleri en az 2 CPU çekirdeği ve 2 GB RAM'e sahip bir ana makine gerektiriyor.
Belirleyici özellik yönetim arayüzü. Authentik'in akış motoru, uygulama sağlama ve grup tabanlı politikaları, Keycloak'un daha geniş yapılandırma modelinden daha kolay kavranır. Keycloak'ta bir OIDC uygulaması kurup sonra token claim'lerinizin neden eksik olduğunu anlamaya vakit harcadıysanız, fark hemen fark edilir.
SAML, OAuth2/OIDC, LDAP ve RADIUS'u destekler. Kendi barındırdığı uygulama yığını çalıştıran bir homelab veya küçük bir mühendislik ekibi için doğru varsayılan seçenektir.
ZITADEL
ZITADEL ağırlıklı olarak Go ile yazılmıştır, AGPL-3.0 lisanslıdır ve v4.x sürüm hattındadır. Dağıtım bir Go API'si, bir Next.js giriş arayüzü ve PostgreSQL içerir; güncel gereksinimler PostgreSQL 14 ile 18 arasını destekler. Resmi Docker Compose belgeleri en az 2 GB RAM'e sahip bir ana makine gerektiriyor.
Belirleyici özellik API. ZITADEL, gRPC ve REST üzerinden eksiksiz bir kimlik yüzeyi sunar ve en başından çok kiracılı bir model üzerine kuruludur. Bir SaaS ürünü geliştiriyorsanız ve giriş katmanının programlanabilir, otomatikleştirilebilir ve varsayılan olarak çok kiracılı olmasını istiyorsanız ZITADEL, alternatiflerden daha çok istediğinize yakındır.
OIDC, SAML, geçiş anahtarları, MFA, LDAP kimlik sağlayıcıları ve şu anda Preview olarak işaretli bir SCIM v2 arayüzünü destekler. Organizasyon modeli ve API öncelikli iş akışı, onu basit bir homelab'den çok ürün ekipleri için daha uygun kılar.
Keycloak
Keycloak, Quarkus üzerinde çalışan Java tabanlı bir kimlik ve erişim yönetimi platformudur. Buradaki diğer seçeneklerden daha geniş bir yapılandırma yüzeyine sahiptir; özellikle Realms, Clients, Roles, kullanıcı federasyonu ve Authorization Services devreye girdiğinde.
Resmi konteyner belgeleri, daha küçük üretime hazır dağıtımlar için 2 GB bellek sınırı öneriyor. Bu rakam Keycloak konteynerinin kendisini kapsar; PostgreSQL aynı VPS'i paylaşıyorsa ana makineye daha fazla pay verin.
Bu karmaşıklığı kabul etmenin nedeni somut. Keycloak, LDAP ve Active Directory dizinlerini federe edebilir, kullanıcı ve yönetici olaylarını kaydedebilir ve RBAC, ABAC, kullanıcı tabanlı, bağlam tabanlı ve diğer politika türleriyle ince taneli yetkilendirme uygulayabilir. Bu kontrollere ihtiyacınız varsa, ek yapılandırmanın bir amacı vardır.
Authelia
Authelia dördü arasında en küçüğüdür: Apache 2.0 lisanslı, tek bir Go ikili dosyası, şu anda v4.39.x sürümünde. Mimari diğer üçünden farklıdır: Authelia bir ters proxy'nin (nginx, Traefik, Caddy, HAProxy) önünde durur ve isteklerin arka uca ulaşmasına izin verilip verilmeyeceğine karar verir.
Authelia ayrıca bir OpenID Connect sağlayıcısı içerir. Belgeleri OIDC uygulamasını hâlâ açık beta olarak tanımlıyor, ancak sağlayıcı Basic OP, Implicit OP, Hybrid OP, Form Post OP ve Config OP profilleri için OpenID sertifikalı. OIDC özellik seti, Authentik veya Keycloak'un kimlik yönetimi için sunduğundan daha dardır; bu yüzden Authelia, ters proxy kimlik doğrulaması asıl iş olduğunda hâlâ en anlamlı seçenektir.
Authelia'ya kendi bölümünde geri döneceğiz. Kısaca: Authelia'nın ağırlık merkezi ters proxy'de erişim kontrolüdür, tam kimlik yönetimi değil.
Özellik Karşılaştırması
Aşağıdaki tablo karşılaştırmayı dağıtımı ve günlük yönetimi etkileyen farklarla sınırlı tutuyor.
| Özellik | Authentik | ZITADEL | Keycloak | Authelia |
|---|---|---|---|---|
| Desteklenen protokoller | OAuth2/OIDC, SAML, LDAP, RADIUS, proxy kimlik doğrulaması | OAuth2/OIDC, SAML, LDAP kimlik sağlayıcı, SCIM v2 Preview | OAuth2/OIDC, SAML, LDAP ve Active Directory federasyonu | OIDC sağlayıcı artı ters proxy kimlik doğrulaması |
| Kullanıcı ve grup yönetimi | Kullanıcılar, gruplar, politikalar, akışlar, uygulama bağlamaları | Kullanıcılar, organizasyonlar, projeler, roller, yetkiler | Kullanıcılar, gruplar, realm'ler, istemci rolleri, realm rolleri, federasyon | Genellikle dosya veya LDAP destekli hafif kullanıcı yönetimi |
| Geliştirici deneyimi | API mevcut, ancak asıl güç yönetim arayüzü | API öncelikli, güçlü organizasyon ve çok kiracılı model | Öğrenilmesi gereken daha büyük bir IAM modeline sahip olgun REST API'ler | Öncelikle yapılandırma odaklı |
| Kurumsal özellikler | Politikalar, federasyon, outpost'lar, uygulama erişim kontrolleri | Organizasyonlar, projeler, geçiş anahtarları, federasyon, SCIM v2 Preview | Derin federasyon, birden fazla realm, olaylar, Authorization Services | Erişim kontrolü kuralları ve güçlü ters proxy entegrasyonu |
| Kurulum kolaylığı | Kendi barındırılan çoğu uygulama yığını için daha kolay başlangıç noktası | Ekip API'ler ve ürün kimliği açısından düşünüyorsa en iyisi | Daha fazla kavram ve yapılandırma, ancak daha derin kontroller | İş esas olarak ters proxy kimlik doğrulamasıysa en basiti |
| Kaynak rehberi | Resmi Compose alt sınırı: 2 CPU çekirdeği ve 2 GB RAM | Resmi Compose ana makine alt sınırı: 2 GB RAM | Daha küçük üretim dağıtımları için önerilen konteyner belleği 2 GB | Doğrudan karşılaştırılabilir resmi bir RAM alt sınırı yok |
Hangi Araç Hangi Yığına Uyar?
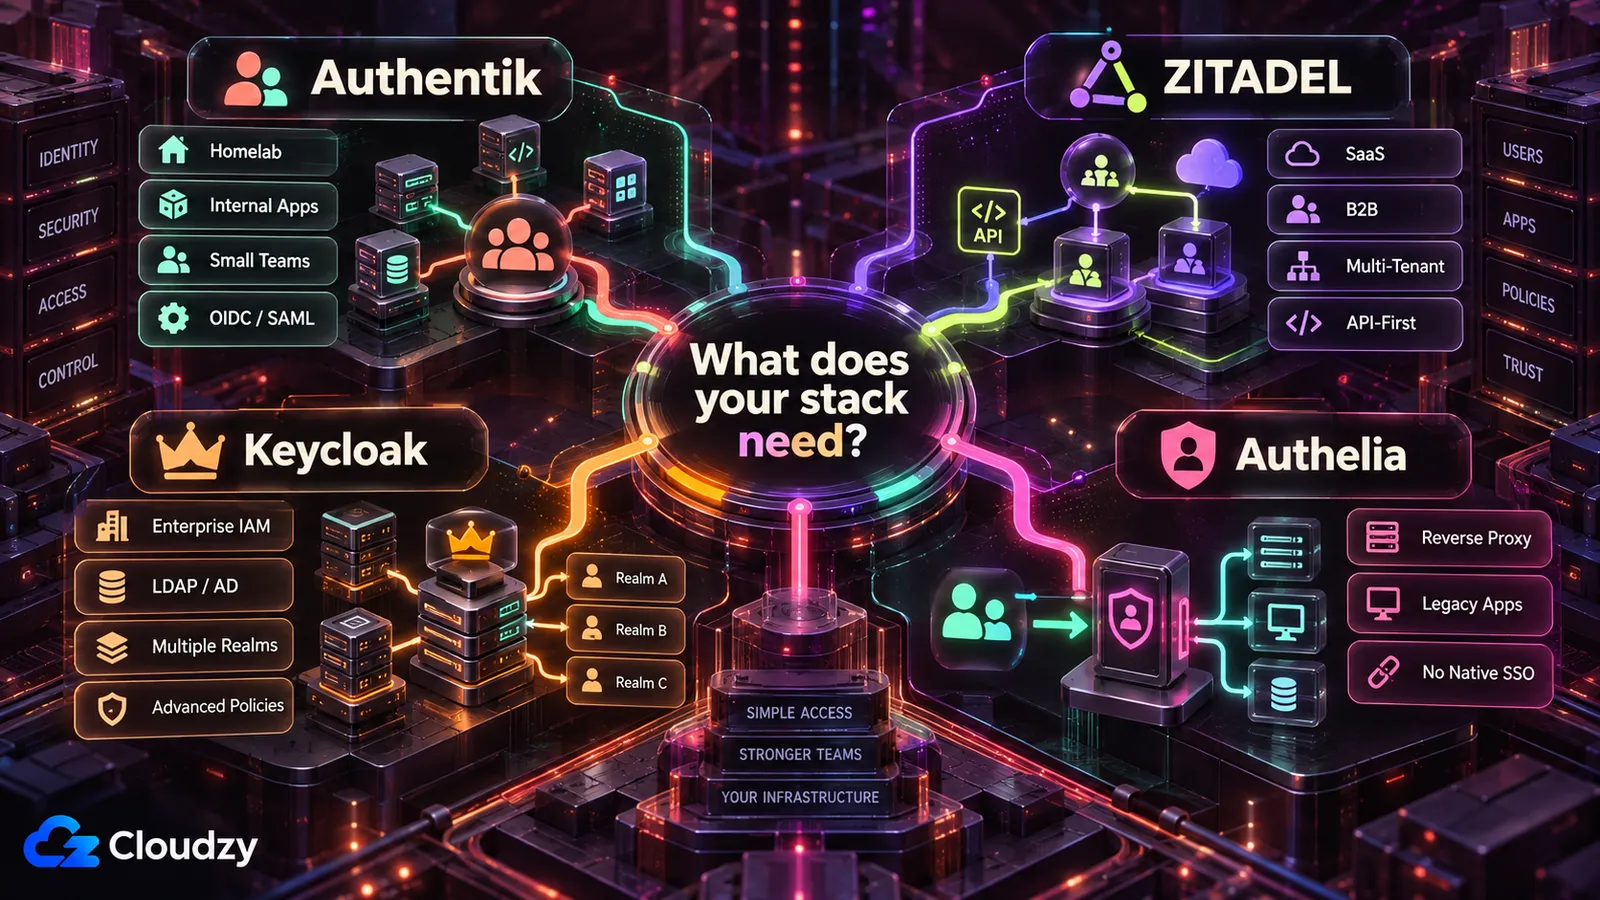
En iyi seçim, IdP'yi kimin işlettiğine ve uygulamaların onunla nasıl entegre olduğuna göre değişir.
Homelab İçin En İyi Seçenek
Authentik, çoğu uygulamanın zaten OIDC veya SAML desteklediği bir homelab için varsayılan seçenektir. Keycloak'un daha geniş IAM modelini benimsemenizi gerektirmeden tam bir kimlik sağlayıcı sunar. Yığının çoğu yerel SSO yerine ters proxy'de bir giriş ekranına ihtiyaç duyuyorsa Authelia daha basit seçim olabilir.
Küçük İşletme Yığını İçin En İyi Seçenek
Authentik, özellikle hedef Grafana, Gitea, Nextcloud ve Vaultwarden gibi araçlar için tek bir kimlik katmanı olduğunda çoğu küçük dahili uygulama yığınına uyar. Mevcut bir dizin, birden fazla realm veya daha derin yetkilendirme politikaları gereksinimin parçasıysa Keycloak daha cazip hale gelir.
Geliştiriciler ve SaaS Ürünleri İçin En İyi Seçenek
Kimlik doğrulama geliştirdiğiniz ürünün parçasıysa ZITADEL en uygun seçenektir. Organizasyon modeli, çoklu kiracılık, API'ler ve otomasyon yüzeyi, kullanıcıların ve kiracıların esas olarak bir yönetim panelinden değil uygulama kodundan oluşturulması gerektiğinde daha anlamlıdır.
Kurumsal veya Uyumluluk Ağırlıklı Ekipler İçin En İyi Seçenek
Gereksinim listesi karmaşık dizin federasyonu, birden fazla realm, ayrıntılı yetkilendirme politikaları ve ek IAM karmaşıklığını işletebilecek bir ekip içeriyorsa Keycloak anlamlıdır. Keycloak'u kendiniz barındırmak bir ortamı tek başına uyumlu hale getirmez; yedekler, erişilebilirlik, günlükleme, erişim incelemeleri ve değişiklik kontrolleri yine ekibinize aittir.
Yerel SSO'su Olmayan Uygulamalar İçin En İyi Seçenek
Kimlik doğrulamanın istekler uygulamaya ulaşmadan önce gerçekleşmesi gerektiğinde Authelia en net seçimdir. Özellikle OIDC veya SAML'i kendileri desteklemeyen eski dahili araçları, panoları ve hizmetleri koruyan ters proxy'lerle iyi çalışır.
SSO'yu Kendiniz Barındırmanın Zor Kısmı
SSO zorunlu hale geldiğinde bir yapılandırma hatası veya başarısız bir kurtarma, birden fazla uygulamayı aynı anda etkileyebilir.
Kurulum ve Yapılandırma
Konteynerleri çalıştırmak yalnızca ilk adımdır. DNS, TLS, yönlendirme URI'leri, token claim'leri, grup eşlemeleri, e-posta teslimatı ve kurtarma erişimi, bir SSO dağıtımının başka bir Docker uygulaması olmaktan çıkıp altyapıya dönüşmeye başladığı noktalardır.
Sunucu Kaynakları
IdP kaynak bütçesinin yalnızca bir parçasıdır. PostgreSQL, ters proxy'ler, worker'lar, parola karma işlemleri, günlükler ve dizin senkronizasyonu aynı VPS'i paylaştıklarında CPU ve bellek için yarışabilir.
Veritabanı ve Yedek Yönetimi
Authentik, ZITADEL ve normal üretim Keycloak dağıtımları bir veritabanına bağımlıdır. Bu veritabanını sunucunun dışına yedekleyin, nasıl geri yükleneceğini belgeleyin ve geri yüklemeyi test edin. Başarılı bir yedekleme işi, çalışan bir kurtarma prosedürüyle aynı şey değildir.
Kilitlenme ve Kurtarma Riskleri
Hatalı bir yönlendirme URI'si, süresi dolmuş bir istemci sırrı, kopmuş bir dizin bağlantısı veya aşırı sıkı bir politika, yöneticileri herkesle birlikte dışarıda bırakabilir. Onarmaya çalıştığınız kimlik doğrulama akışına bağımlı olmayan bir kurtarma yolu bulundurun.
IdP'yi Erişilebilir Tutmak
Bir IdP kesintisi mevcut her uygulama oturumunu hemen sonlandırmak zorunda değildir. Mevcut oturumlar kendi token'ları veya çerezleri sona erene kadar devam edebilir, ancak yeni girişler ve token yenilemeleri başarısız olabilir. SSO'yu yığın genelinde zorunlu kılmadan önce bu arıza modunu test edin.
SSO'yu Ne Zaman Kendiniz Barındırmamalısınız
Ekibiniz kimlik katmanını uygulamalarınızın gerektirdiği güvenilirlikte geri yükleyip işletemiyorsa, kendiniz barındırmak iyi bir takas olmaktan çıkar.
Yönetilen Kimlik Ne Zaman Daha Güvenli
IdP'yi işletmenin maliyeti, kendiniz barındırarak kazandığınız kontrolden yüksekse yönetilen kimlik için para ödemeye değer. Auth0, Clerk, WorkOS ve Microsoft Entra ID gibi hizmetler platform erişilebilirliğinin, yamalamanın ve altyapı bakımının büyük kısmını sağlayıcıya taşır.
Uygulama yapılandırması, izinler ve kurtarma planlaması yine sizin sorumluluğunuzdadır, ancak kimlik platformunun kendisini çevrimiçi tutmaktan artık siz sorumlu değilsiniz.
Ekibiniz Kesintiyle Baş Edemediğinde
Bir kesinti sırasında ekipte kimse IdP'yi geri yükleyemiyor, PostgreSQL'i onaramıyor, süresi dolmuş bir sırrı değiştiremiyor veya başarısız bir federasyon bağlantısını teşhis edemiyorsa, kimliği kendiniz barındırmak yanlış operasyonel takas olabilir.
Arıza, erişilemeyen tek bir uygulamadan daha geniştir. Birden fazla uygulamadaki yeni girişler ve token yenilemeleri aynı anda başarısız olabilir.
Uyumluluk Gereksinimleri Çok Yüksek Olduğunda
Kendi barındırdığınız kimlik, düzenlemeye tabi ortamlarda kullanılabilir, ancak yazılımı kendiniz çalıştırmak bir denetçinin beklediği kontrolleri veya kanıtları otomatik olarak üretmez. Günlükleme, erişim incelemeleri, yedekler, değişiklik yönetimi, erişilebilirlik, olay müdahalesi ve ilgili çerçevenin gerektirdiği tüm belgeler yine ekibinizin sorumluluğundadır.
Kendi barındırdığınız SSO bir statü sembolü değildir. Ekibiniz kimlik katmanını güvenle işletemiyorsa, yönetilen kimlik için para ödemek daha iyi bir mühendislik kararı olabilir.
Cloudzy Nerede Yardımcı Olur
Cloudzy dağıtım katmanını değiştirir; yukarıda anlatılan kimlik yapılandırması ve operasyon işini ortadan kaldırmaz.
Manuel SSO Dağıtımının Sorunu
Manuel bir SSO dağıtımı sunucuyu hazırlamak, uygulamayı ve veritabanını kurmak, ters proxy'yi yapılandırmak, DNS ve TLS'yi ayarlamak ve ancak ondan sonra asıl kimlik yapılandırmasına başlamak demektir. Bunların hiçbiri sonrasında gelen OIDC, SAML, dizin veya politika işinin yerini tutmaz.
Cloudzy'de Tek Tıkla SSO Dağıtımı
Cloudzy, Authentik ve Keycloak için tek tıkla dağıtımlar sunuyor. Tek tıklık Authentik uygulaması Cloudzy pazaryerinde. Tek tıklık Keycloak uygulaması da Cloudzy pazaryerinde. ZITADEL bugün pazaryerinde yok; bu yüzden onu standart bir VPS'te kendi Docker Compose kurulumuyla dağıtın. Tek tıklık kurulum temel uygulamayı çalışır hale getirir; kimlik yapılandırması, DNS, yedekler, yükseltmeler, politikalar ve kurtarma testleri sizin kontrolünüzde kalır.

Root erişimi, NVMe ve AMD EPYC gücüne sahip bir Linux VPS üzerinde geliştir.
Linux Planlarını GörIdP'niz İçin Ne Zaman Ayrı Bir VPS Kullanmalı
IdP'yi uygulamalarınızla aynı yerde barındırmak, kesintinin kabul edilebilir olduğu bir homelab için makuldür. İş açısından kritik bir yığında kimlik sağlayıcıyı ayırmak bariz bir ortak arıza alanını ortadan kaldırır: uygulama sunucusunu yeniden başlatmak, tüketmek veya ele geçirmek artık kimlik katmanını da beraberinde düşürmek anlamına gelmez.
Ayrı bir VPS yüksek erişilebilirlikle aynı şey değildir, ancak IdP'ye kendi kaynak bütçesini, bakım takvimini ve kurtarma sınırını verir.
VPS Boyutlandırma Önerileri
Özellikle PostgreSQL ve bir ters proxy aynı VPS'i paylaşıyorsa, yalnızca IdP sürecini değil tüm yığını boyutlandırın.
Authentik VPS Gereksinimleri
Authentik'in resmi Docker Compose belgeleri en az 2 CPU çekirdeği ve 2 GB RAM'e sahip bir ana makine gerektiriyor. Küçük bir dağıtım için doğru başlangıç noktası budur. PostgreSQL, ek outpost'lar, dizin senkronizasyonu veya daha yoğun giriş trafiği aynı ana makineyi paylaşıyorsa sunucuya daha fazla pay verin.
ZITADEL VPS Gereksinimleri
ZITADEL'in resmi Docker Compose dağıtımı ana makine için en az 2 GB RAM gerektiriyor. Go hizmetini tek başına değerlendirmek yerine ZITADEL, Login UI'ı, PostgreSQL ve ters proxy için hepsi bir arada bir VPS'i birlikte boyutlandırın.
Keycloak VPS Gereksinimleri
Keycloak'un konteyner belgeleri, daha küçük üretime hazır Keycloak dağıtımları için 2 GB bellek sınırı öneriyor. Bu rakam Keycloak konteynerinin kendisi için geçerlidir, PostgreSQL'i de çalıştıran bir VPS'in tamamı için değil.
Keycloak ve PostgreSQL tek bir VPS'i paylaşıyorsa 4 GB sistem RAM'i makul bir başlangıç noktasıdır. Bunu Keycloak'un resmi minimumu olarak değil, pratik ana makine rehberi olarak değerlendirin.
Authelia VPS Gereksinimleri
Authelia doğrudan karşılaştırılabilir 1 GB veya 2 GB'lık bir sunucu minimumu yayımlamıyor. Ana makineyi Authelia için ters proxy, depolama arka ucu, kullanıcı dizini ve makineyi paylaşan diğer hizmetlerle birlikte boyutlandırın.
Authelia'nın dağıtım ayak izi genellikle PostgreSQL ile birlikte tam bir IdP çalıştırmaktan daha küçüktür, ancak gerçek VPS gereksinimleri yığının geri kalanına bağlıdır.
Örnek Kurulum: Vaultwarden ile Authentik
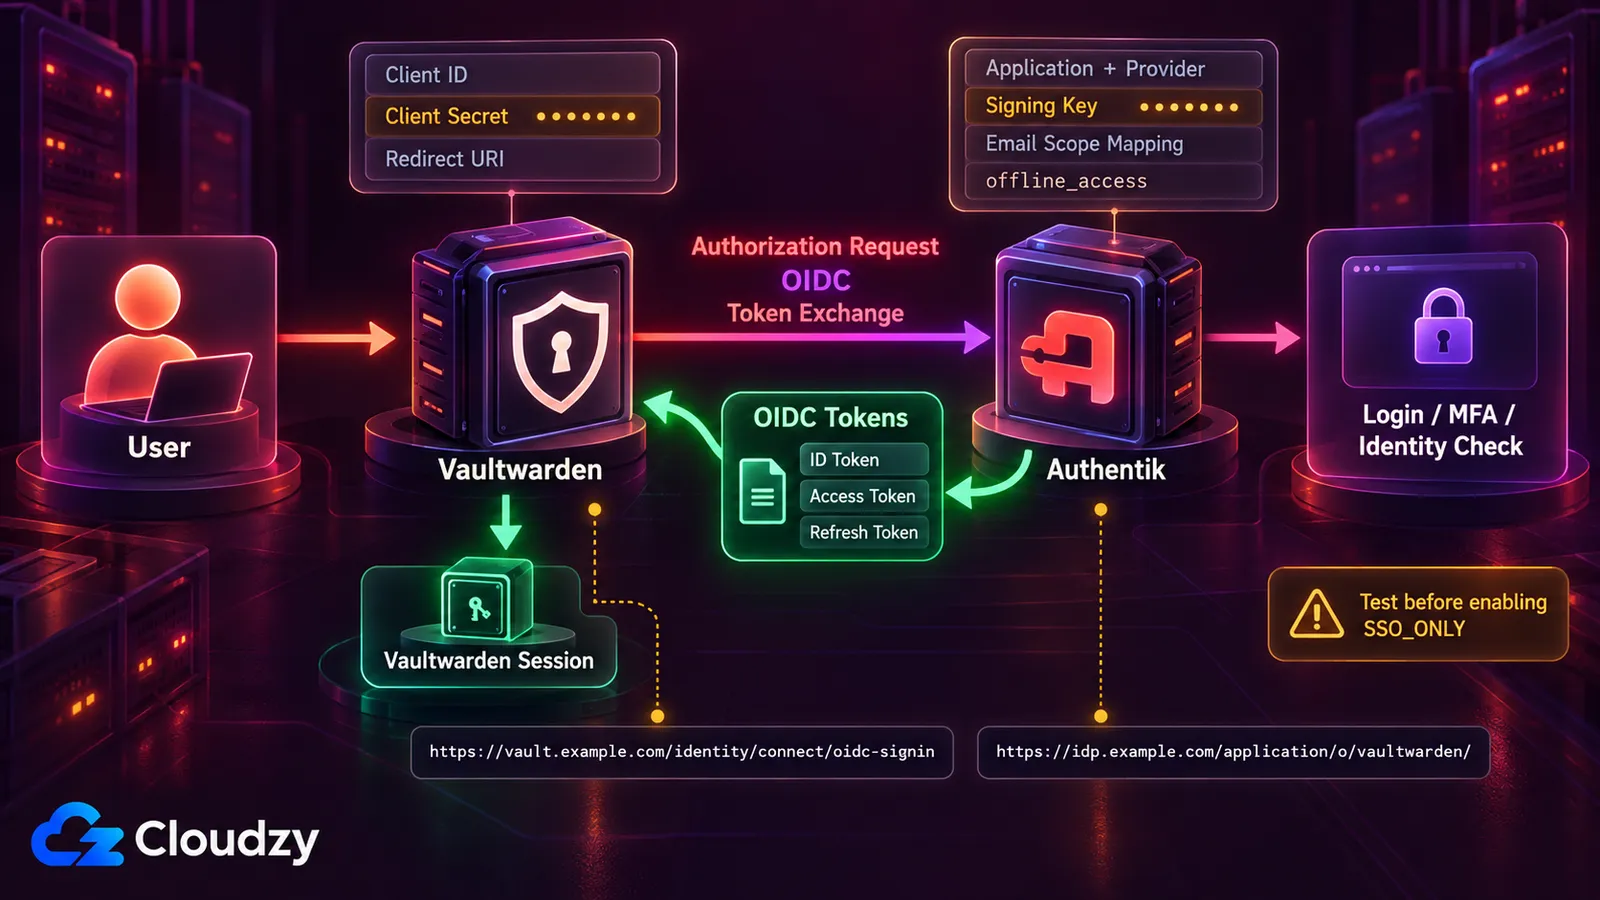
Vaultwarden, Aralık 2025'te 1.35.0 sürümünde yerel OpenID Connect SSO desteği ekledi. Authentik yararlı bir örnek çünkü entegrasyon, diğer uygulamalarda da karşılaşacağınız OIDC parçalarını ortaya koyuyor: yönlendirme URI'leri, istemci kimlik bilgileri, kapsamlar, yayımcı URL'leri ve kurtarma erişimi.
Temel Authentik Kurulumu
Authentik'te:
- Vaultwarden için özel bir e-posta kapsam eşlemesi oluşturun. Vaultwarden, email kapsamının ya email_verified: true döndürmesini ya da hiç email_verified değeri döndürmemesini gerektirir; Authentik'in varsayılan e-posta kapsamı ise şu anda false döndürür.
- Bir OAuth2/OpenID Connect uygulama ve sağlayıcı çifti oluşturun.
- https://vault.example.com/identity/connect/oidc-signin adresini katı Authorization yönlendirme URI'si olarak ekleyin.
- Mevcut herhangi bir imzalama anahtarını seçin.
- Client ID, Client Secret ve uygulama slug'ını not edin.
- Erişim token'ı geçerliliğini beş dakikadan uzun olarak ayarlayın.
- Authentik'in offline_access eşlemesini seçili kapsamlara ekleyin.
- Varsayılan e-posta eşlemesini 1. adımdaki özel doğrulanmış e-posta eşlemesiyle değiştirin.
Temel Vaultwarden OIDC Kurulumu
Kullanın:
DOMAIN=https://vault.example.com
SSO_ENABLED=true
SSO_AUTHORITY=https://idp.example.com/application/o/vaultwarden/
SSO_CLIENT_ID=vaultwarden
SSO_CLIENT_SECRET=<paste-secret-from-authentik>
SSO_SCOPES=email profile offline_access
SSO_ALLOW_UNKNOWN_EMAIL_VERIFICATION=false
SSO_CLIENT_CACHE_EXPIRATION=0
SSO_ONLY=false
SSO_SIGNUPS_MATCH_EMAIL=true
Örnek alan adlarını, uygulama slug'ını, istemci kimliğini ve istemci sırrını kendi dağıtımınızdaki değerlerle değiştirin, ardından Vaultwarden'ı yeniden başlatın.
SSO'yu Zorunlu Kılmadan Önce Neler Test Edilmeli
Giriş, çıkış, token yenileme, hesap eşleştirme ve kurtarmayı test ederken SSO_ONLY değerini false olarak bırakın. Authentik geçici olarak erişilemez olduğunda ne olduğunu da test edin.
Hem SSO hem de kurtarma beklendiği gibi çalıştığında, her giriş için SSO zorunlu tutmanın dağıtımınız için anlamlı olup olmadığına karar verebilirsiniz.
Aynı OIDC kavramları diğer kendi barındırılan uygulamalar için de geçerlidir, ancak yönlendirme URI'leri, kapsamlar, claim'ler ve lisanslar farklılık gösterir. Vaultwarden yapılandırmasını doğrudan kopyalamak yerine her uygulamanın SSO belgelerine bakın.
Authelia Ne Zaman Tam Bir IdP'den Daha İyidir
Uygulamanın kimlik sağlayıcıyı hiç anlamasına gerek olmadığında Authelia daha cazip hale gelir.
Ters Proxy Kimlik Doğrulaması
Authelia esas olarak uygulamaları ters proxy katmanında korumak için tasarlanmıştır. Siz erişim kontrolü kurallarını tanımlarsınız, Authelia ise uygulamanın kendisi kimlik doğrulamayı ele almadan önce bir isteğin arka uca ulaşıp ulaşmayacağına karar verir.
OIDC Olmayan Uygulamaları Koruma
Bu, OIDC veya SAML desteklemeyen eski dahili araçlar, panolar ve hizmetler için kullanışlıdır. Her uygulamayı değiştirmek yerine kimlik doğrulamayı ters proxy'de önüne koyabilirsiniz.
Authelia bir OIDC sağlayıcısı olarak da çalışabilir, ancak ters proxy kimlik doğrulaması ana gücü olmaya devam eder.
Authelia'yı Authentik ile Birlikte Kullanmak
OIDC veya SAML destekleyen uygulamalar için Authentik'i, ters proxy'de kimlik doğrulama gerektiren uygulamalar için Authelia'yı kullanabilirsiniz.
İkisine birden ihtiyacınız olması şart değil. Authentik de proxy tabanlı uygulama korumasını destekler; bu yüzden Authelia'yı yanında kullanmak yalnızca Authelia'nın ters proxy iş akışı yığınınızın belirli bir parçasını daha temiz çözüyorsa anlamlıdır.
Sıkça Sorulan Sorular
Authentik Keycloak'tan Daha mı İyi?
Çoğu homelab ve küçük kendi barındırılan uygulama yığını için Authentik'e yaklaşmak daha kolaydır. Yönetim iş akışı, bir anda çok fazla IAM karmaşıklığı göstermeden uygulamalara, sağlayıcılara, gruplara ve politikalara odaklanır.
Keycloak, özellikle daha derin federasyonuna, realm modeline veya Authorization Services'ına ihtiyaç duyduğunuzda daha anlamlıdır. Authentik daha basit kendi barındırılan SSO için daha güçlü varsayılan seçenektir; Keycloak bu ek kontrollere ihtiyaç duyan ortamlara uyar.
ZITADEL Keycloak'tan Daha mı İyi?
Bir ürün geliştiriyorsanız ve API odaklı kimlik, organizasyonlar ve çoklu kiracılık istiyorsanız ZITADEL daha uygundur. Daha derin yetkilendirme modeline, kapsamlı federasyon kontrollerine veya zaten Keycloak etrafında kurulmuş bir ortama ihtiyacınız varsa Keycloak daha uygundur.
Authentik ile Authelia Arasındaki Fark Nedir?
Authentik; kullanıcılar, gruplar, uygulamalar, sağlayıcılar, akışlar ve politikalar etrafında kurulmuş tam bir kimlik sağlayıcıdır. Uygulamalar onunla OIDC ve SAML gibi protokoller üzerinden doğrudan entegre olabilir.
Authelia, ters proxy'de kimlik doğrulama ve erişim kontrolüne odaklanır. Bir OIDC sağlayıcısı da içerir, ancak ters proxy koruması birincil kullanım senaryosu olmaya devam eder.
Uygulamalar bir IdP ile doğrudan entegre oluyorsa Authentik'i seçin. Kimlik doğrulamanın esas olarak trafik uygulamaya ulaşmadan önce gerçekleşmesi gerekiyorsa Authelia'yı seçin.
Authentik'i 1 GB'lık Bir VPS'te Çalıştırabilir miyim?
Desteklenen bir başlangıç noktası olarak hayır. Authentik'in güncel Docker Compose belgeleri en az 2 CPU çekirdeği ve 2 GB RAM gerektiriyor. Güncel çekirdek dağıtım Authentik sunucusu, worker ve PostgreSQL kullanır; Redis, Authentik 2025.10'da tamamen kaldırıldı.
Küçük bir kurulum için minimum başlangıç noktası olarak 2 GB kullanın ve diğer hizmetler makineyi paylaştığında pay ekleyin.
Vaultwarden OIDC SSO Destekliyor mu?
Evet. Vaultwarden, Aralık 2025'te 1.35.0 sürümünde OpenID Connect SSO desteği ekledi. Authentik, Keycloak veya ZITADEL gibi harici bir OIDC sağlayıcısı gerektirir.
Tam yapılandırma sağlayıcıya bağlıdır. Güncel Authentik sürümlerinde belgelenmiş entegrasyon özel bir doğrulanmış e-posta kapsam eşlemesi, offline_access, istemci kimlik bilgileri ve Authentik uygulama yayımcı URL'sini içerir.
IdP'mi Uygulamalarımla Aynı VPS'te mi Çalıştırmalıyım?
Kesintinin kabul edilebilir olduğu bir homelab için birlikte barındırmak makul olabilir. İş açısından kritik uygulamalar için ayrı bir VPS, kimlik sağlayıcıya kendi kaynak bütçesini verir ve uygulama sunucusunu ortak arıza alanı olmaktan çıkarır.
Bu tek başına yüksek erişilebilirlik yaratmaz, ancak bir uygulama sunucusu yeniden başlatması, kaynak sorunu veya ele geçirilme artık IdP'yi otomatik olarak beraberinde düşürmez.
Hangi Kendi Barındırılan SSO Kullanımı En Kolay Olanı?
Authentik, mevcut kendi barındırılan uygulamaları bağlayan çoğu kişi için en kolay başlangıç noktasıdır. Yönetim arayüzü uygulamaları, sağlayıcıları, grupları ve politikaları Keycloak'un daha geniş realm ve yetkilendirme modelinden daha kolay kavranır kılar.
Yalnızca ters proxy kimlik doğrulamasına ihtiyacınız varsa Authelia daha basit olabilir. Kimliği yapılandıran kişi esas olarak API'ler üzerinden çalışan bir geliştiriciyse ZITADEL daha anlamlıdır.
Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.