

DMZ, tanımı iliştirilmeden karşınıza çıkar. Bir güvenlik denetimi kontrol listesindeki bir madde, bir sağlayıcının sıkılaştırma belgesindeki bir cümle, bir iş ilanında TLS ve en az yetki ilkesinin yanında duran bir gereksinim.
Terimi araştırırsınız ve üç ağ kablosu takılı bir güvenlik duvarı şeması bulursunuz. Biri internete, biri bir sıra sunucuya, biri de ofis LAN'ına gider. Sizin yönettiğiniz şey ise tek bir genel IP'ye sahip, yedek ağ arayüzü hiç bulunmayan kiralık tek bir sunucudur.
İlk resim gerçek bir DMZ mimarisidir. Tek bir sunucuda güvenlik hedefinin bir kısmını yeniden üretebilirsiniz: internetin nereye ulaşabileceğini sınırlamak. Aynı ana makinede yeniden üretemeyeceğiniz şey ise DMZ'yi DMZ yapan ayrı ağ sınırıdır.
Kısa Versiyon
- DMZ, yabancıların erişmesi gereken hizmetleri çalıştırdığınız her şeyden ayırır.
- Mesele hiçbir zaman kablolama değildi: mesele, kamuya açık taraftaki bir ele geçirilmenin orada durmasıydı.
- Bir güvenlik duvarı yapılandırıp yine de bir DMZ'ye sahip olmayabilirsiniz.
- Tek bir genel IP'ye sahip tek bir sunucu; ters proxy, ana makine güvenlik duvarı kuralları ve özel ya da loopback bağlamaları ile maruziyeti azaltabilir, ancak ayrı bir DMZ segmenti oluşturmaz.
- Bu sürüm, koruduğu şeyle aynı çekirdeği paylaşır; bu yüzden onu yalıtım değil, azaltılmış maruziyet olarak sayın.
Bu Makalenin Kapsamadığı Konular
Buradaki kapsam zihinsel modeldir ve komşu üç konu bilinçli olarak dışarıda bırakılmıştır.
- Kurulum adımı yok. Burada ters proxy yapılandırması, güvenlik duvarı kural söz dizimi ya da hangi aracın kurulacağına dair bir öneri bulunmuyor.
- Ev tipi yönlendirici yapılandırması yok. Bir ev yönlendiricisindeki "DMZ host" seçeneği bambaşka bir şeyi adlandırır.
- Zero trust hakkında bir hüküm yok. Ağ çevresinin hâlâ doğru birincil denetim olup olmadığı gerçek bir tartışmadır ve burada karara bağlanmıyor.
DMZ Nedir ve Ne İşe Yarar?
DMZ, yani silahsızlandırılmış bölge, güvenilmeyen internet ile bir iç ağ arasında yer alan bir ağ segmentidir. Web sunucuları ve posta sunucuları gibi herkese açık olması gereken hizmetleri barındırır. Geri kalan her şey ikinci bir sınırın arkasında kalır, böylece kamuya açık hizmete ulaşmak geri kalanına ulaşmak anlamına gelmez.
Mozilla'nın DMZ sözlük maddesi bunun işleyen yarısını tek bir cümlecikte toplar: yalnızca belirli tanımlı uç noktaları açar, iç ağa dışarıdan erişimi ise reddeder. Tasarım hedefinin tamamı budur ve herhangi bir donanıma atıfta bulunmadan ifade edilmiştir.
Klasik olarak orada bulunan hizmet türleri bu hedeften çıkar. Web sunucuları, posta sunucuları, FTP sunucuları, VoIP sunucuları: yabancıların bağlanabilmesi gereken şeyler. Dizin sunucuları, veritabanları, dosya paylaşımları, iç uygulamalar ve yönetim arayüzleri bu listede yer almaz, çünkü dışarıdan kimsenin onlara ulaşmaması gerekir.
Resmi değil, özelliği aklınızda tutun. Üç ağ arayüzü, ayrı bir güven sınırı oluşturmanın bir yoludur. Bulut ve tek sunuculu tasarımlar aynı maruziyet kontrolü ilkesini farklı biçimlerde uygulayabilir, ama DMZ'nin kendisini yalnızca ayrı bir çevre bölgesine sahip tasarımlar yeniden üretir.
Klasik Üç Arayüzlü DMZ Nasıl Çalışır?
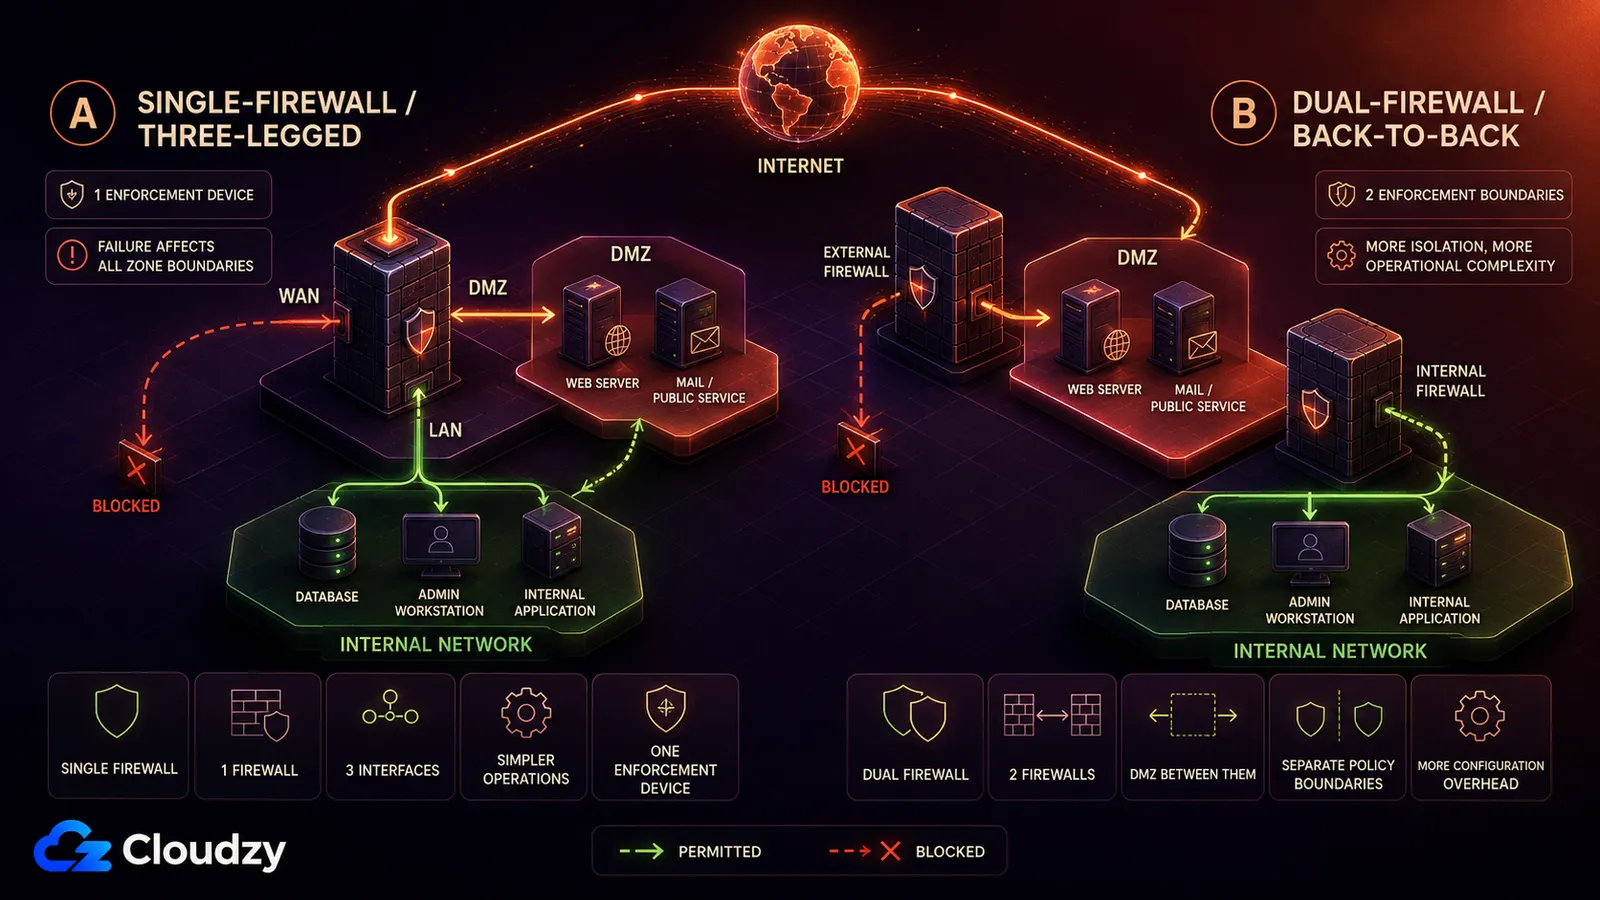
Klasik DMZ iki şekilde kurulur. Tek güvenlik duvarlı tasarım, bir duvara üç arayüz verir: biri internete, biri DMZ'ye, biri iç ağa. Çift güvenlik duvarlı tasarım ise DMZ'yi iki ayrı duvarın arasına yerleştirir. İkisi de aynı kuralı uygular. İnternet DMZ'ye ulaşır. İnternet iç ağa asla ulaşmaz.
Tek Güvenlik Duvarı (Üç Bacaklı) Modeli
Bir güvenlik duvarı, üç ağ arayüzü. İlki internete bakar. İkincisi, kamuya açık hizmetlerin yaşadığı DMZ'ye bakar. Üçüncüsü iç ağa bakar. Duvar, internetten DMZ'deki belirli portlara gelen trafiğe izin verir, bir uygulamanın gerektirdiği yerde DMZ'den içeriye dar bir trafiğe izin verir ve geri kalan her şeyi reddeder.
Bu biçimin adı üç bacaklı güvenlik duvarıdır. Bölgeler arasında geçen her paket tek bir cihazdan geçer ve bu da o duvarı bölgeler arası trafik için tek bir arıza noktası hâline getirir. Arızalanırsa, bağlantı ve politika uygulaması, duvarın arıza davranışına ve elinizdeki yedekliliğe göre etkilenir.
Bir internet servis sağlayıcısında on yıl boyunca ağ operasyonlarını yürüttüm ve insanları bir DMZ arayüzü konusunda şaşırtan şey, onun ne kadar sıradan olduğuydu. Güvenlik duvarı yapılandırmasında farklı bir güven etiketi iliştirilmiş, sıradan bir ethernet portu. Mimari bakırın içinde değildi. Kural setinin içindeydi ve birinin her akışın hangi yöne izinli olduğunu dikkatle düşünmüş olmasındaydı.
Çift Güvenlik Duvarı (Sırt Sırta) Modeli
Seri bağlı iki güvenlik duvarı ve aralarında DMZ. Dış duvar internet trafiğinin DMZ'ye girmesine izin verir, ötesine değil. İç duvar ise yalnızca bir uygulamanın ihtiyaç duyduğu belirli DMZ'den içeriye trafiğe izin verir. DMZ'ye ulaşan bir saldırganın, iç ağa varmadan önce hâlâ iç duvarın politika sınırını aşması gerekir.
İki güvenlik duvarı size ayrı ayrı uygulanan iki politika sınırı verir, ama beraberinde yapılandırma, yama ve operasyonel karmaşıklık da getirir. Dış sınırın arızalanması ya da ele geçirilmesi iç sınırı kendiliğinden ortadan kaldırmaz, gerçi koruma yine de iki duvarın nasıl yapılandırıldığına ve yönetildiğine bağlıdır.
DMZ ile Güvenlik Duvarı Aynı Şey mi?
Hayır. DMZ ayrı bir çevre ağı ya da ağ segmentidir. Güvenlik duvarı ise o bölge, internet ve iç ağ arasındaki trafiği düzenlemek için kullanılan yaygın bir denetimdir. Düz bir ağda DMZ oluşturmadan da güvenlik duvarı kuralları yapılandırabilirsiniz; dolayısıyla ayrım mimaridir, yalnızca yapılandırma meselesi değildir.
Bu karışıklık anlaşılır. Güvenlik duvarı, oturum açtığınız nesnedir; yapılandırma dosyası, üreticisi ve destek sözleşmesi olan şeydir, bu yüzden ürettiği şeyin adını da üstlenir. Bir segmente ise kimse oturum açmaz.
Sonuç, olabilecek en kötü anda ortaya çıkar. Kamuya açık web sunucunuzun ele geçirildiğini varsayın, çünkü er ya da geç geçirilecek. Düz bir ağda saldırganın artık, veritabanınızla, dosya sunucunuzla ve yönetim arayüzlerinizle zaten konuşabilen bir makinede tutunma noktası vardır ve bunlar arasında gezinmek, hâlihazırda izinli olan bir erişimi kullanmaktan ibarettir. Bu yana doğru ilerleyişe yanal hareket denir ve ikinci sınır tam olarak bunu durdurmak için vardır. DMZ, web sunucusunun ele geçirilmesini engellemez. Ele geçirilmiş bir web sunucusunun her şeye erişime dönüşmesini engeller.
Terim gözünüzün önündeyken bir açıklama: ev ya da küçük ofis yönlendiricisindeki "DMZ host" ayarı farklı bir özelliktir. İstenmeyen gelen trafiği tek bir iç cihaza yönlendirir ve o cihazı doğrudan internete açar; ayrı ve korumalı bir DMZ ağı oluşturmaz.
DMZ İlkelerini Tek Bir Sunucuda Nasıl Uygularsınız?
Tek bir genel IP'ye sahip tek bir sunucu, DMZ'nin maruziyet kontrolü hedefinin bir bölümünü, ağ ayrımını yeniden üretmeden gerçekleştirebilir. Bir ters proxy tek genel giriş noktası hâline gelebilir, varsayılan olarak reddeden gelen trafik kuralları geri kalanı engelleyebilir ve iç hizmetler genel adres yerine loopback'te veya özel bir arayüzde dinleyebilir.
Bu bölümün varsaydığı kısıtla başlayın: bir VPS, bir genel arayüz ve ayrı bir güvenlik duvarı cihazı yok ve denetiminizde bir DMZ alt ağı yok. Bu kurulumda klasik üç bacaklı topolojiyi aynı ana makinede yeniden üretemezsiniz. Ana makine güvenlik duvarı kuralları, hizmetlerin dinleme adresi ve bir ters proxy maruziyeti yine de azaltabilir, ama aynı yalıtım sınırını oluşturmaz.
Bir ters proxy, genel arayüzü şu portlarda tutabilir: 80 ve 443 ve web trafiği için tek uygulama katmanı giriş noktası hâline gelebilir. Bu, kamuya açık saldırı yüzeyini daraltır, ama ayrı bir DMZ arayüzüne denk değildir, çünkü proxy hâlâ ana makineyi arkasındaki hizmetlerle paylaşmaktadır.
Ana makinedeki gelen trafik kuralları bu iki porta izin verir, gerisini düşürür. Makinedeki diğer her hizmet çalışıyor ve dinliyor olabilir, ama dışarıdan hiçbir şey onlara bağlantı başlatamaz. Bu, tek bir ana makinede "yalnızca istenen portlar erişilebilir" politikasına yaklaşır; iç ağla ayrı bir sınır oluşturmaz.
Uygulama sunucuları, veritabanları ve yönetim panelleri genel adreste dinlememelidir. Proxy aynı ana makinede çalışıyorsa loopback'te dinleyebilirler; özel ağda başka bir yerde çalışıyorsa özel bir adreste dinleyebilirler. Her iki durumda da o hizmetler için genel arayüzde dinleyen bir şey yoktur, dolayısıyla yalnızca o arayüzde bir gelen kural açmak onları açığa çıkarmaz.
Yönetim erişimi iç tarafa aittir, DMZ tarafına değil. SSH'ı ve yönetim arayüzlerini genel yolun dışında, bir VPN'in ya da özel bir ağın arkasında tutmak, genel internetten onlara doğrudan bağlanılmasını engeller.

DMZ Kavramları VPC Alt Ağlarına ve Güvenlik Gruplarına Nasıl Karşılık Gelir?
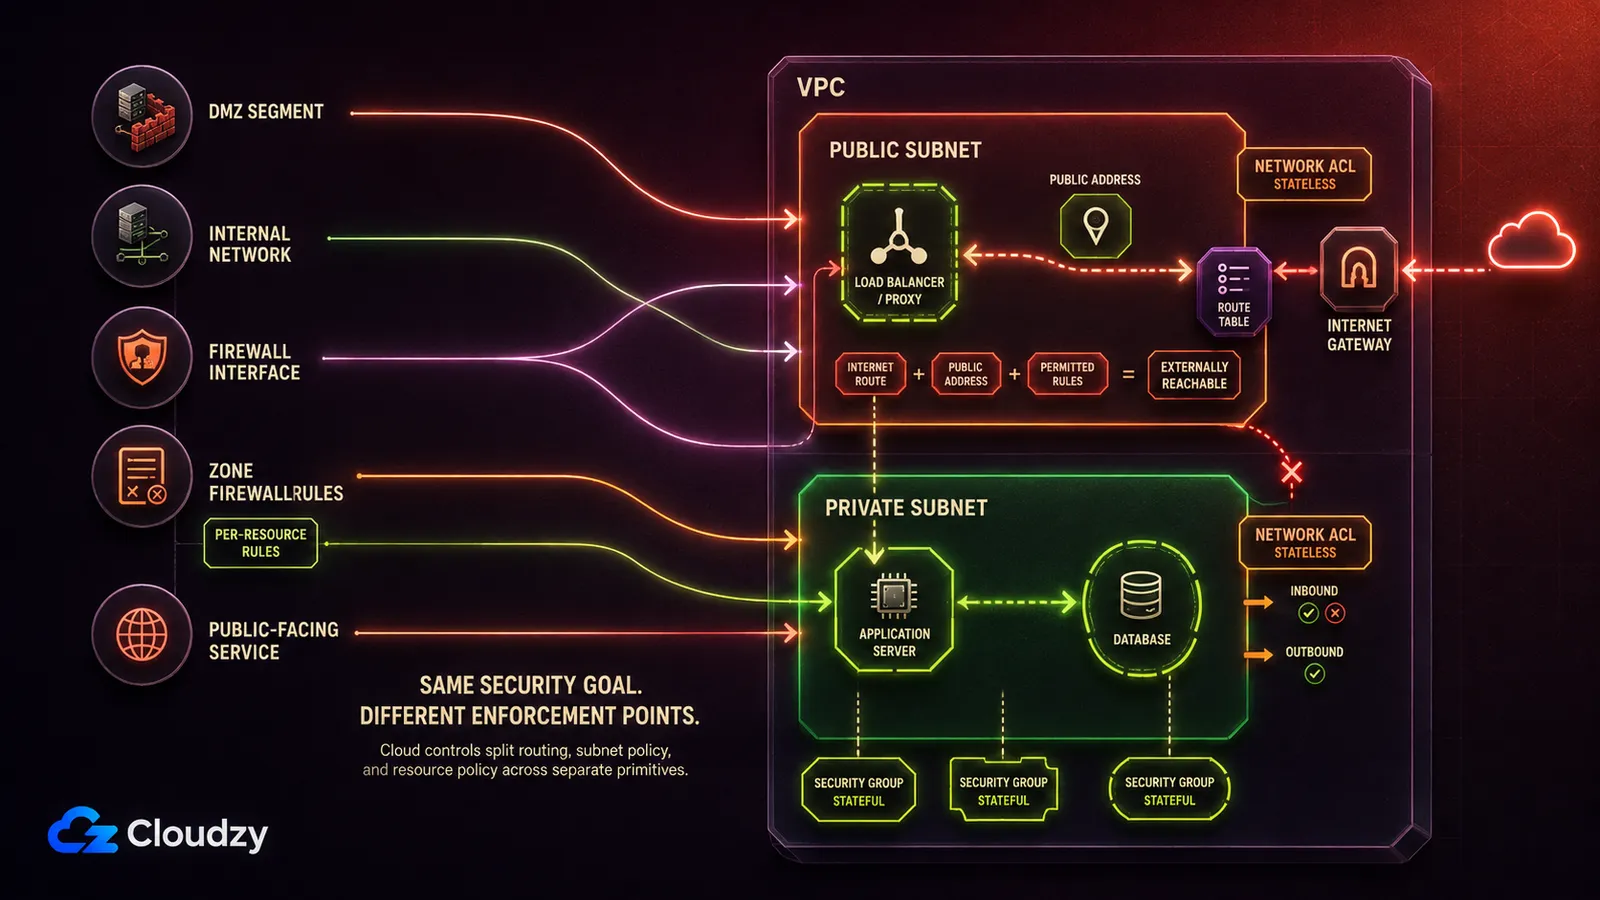
Klasik modelin bulut ağ ilkelerine kavramsal olarak yakın bir karşılığı vardır, ama bire bir değildir. Bir DMZ segmenti genel bir alt ağa dönüşür. İç ağ, internet ağ geçidine rotası olmayan özel bir alt ağa dönüşür. Güvenlik duvarının kural seti ise, kaynakların ağ arayüzlerine bağlanan güvenlik gruplarıyla alt ağlara iliştirilen ağ ACL'leri arasında bölünür.
| Klasik Öğe | Bulut Karşılığı | Neyi Uygular |
|---|---|---|
| DMZ segmenti | Genel alt ağ | Bir internet rotası sağlar; kaynağın ayrıca bir genel adrese ve trafiğe izin veren güvenlik kurallarına ihtiyacı vardır |
| İç ağ segmenti | Özel alt ağ | İnternet ağ geçidine doğrudan rota yok, bu yüzden internet o yol üzerinden doğrudan bağlantı başlatamaz |
| Bölgeler arası güvenlik duvarı arayüzü | Rota tablosu + internet ağ geçidi bağlantısı | Trafiğin nereye yönlendirilebileceği; bir kaynağın erişilebilir olup olmadığını yine genel adresleme ve güvenlik denetimleri belirler |
| Güvenlik duvarı kural seti (bölge başına) | Ağ ACL'leri | Alt ağ kenarında değerlendirilen, durum bilgisi tutmayan izin ve ret kuralları |
| Güvenlik duvarı kural seti (ana makine başına) | Güvenlik grupları | İlişkili kaynakların ağ arayüzlerine uygulanan, durum bilgisi tutan izin kuralları |
| DMZ'deki kamuya açık hizmet | Genel alt ağdaki yük dengeleyici ya da proxy örneği | Trafiğin geçmek zorunda olduğu tek giriş noktası |
Bulut sağlayıcıları bu sözcük dağarcığını kendileri kullanıyor; bu da terimin hâlâ güncel olduğunun iyi bir kanıtı. AWS'nin ağ blogu şunu anlatıyor: Amazon VPC üzerinde bir DMZ mimarisi kamuya açık hizmetleri iç ağlardan yalıtan ve Kasım 2024'te kullanıma sunulan, Bölge düzeyinde bir denetim olan VPC Block Public Access üzerine kurulu bir mimari.
Bu eşlemenin yükü alt ağların üzerindedir. Genel bir alt ağ, genel olmasını rota tablasının bir internet ağ geçidini göstermesine borçludur. Madem ki paketlerin nereye gideceğine rota tabloları karar verir, alt ağ düzeni maruziyetinizi tek tek kurallardan önce biçimlendirir.
Eşleme tek bir noktada eksik kalır. Bir güvenlik duvarı arayüzü koca bir segment için sınır uygularken, bir güvenlik grubu bir kaynağın ağ arayüzüne bağlanır. Aynı özel alt ağdaki iki makine bambaşka güvenlik grupları taşıyabilir; böylece uygulama, fiziksel bir arayüzün hiç ulaşamadığı kadar ince bir taneciklikte gerçekleşir. Bu genelde bir iyileşmedir. Ama aynı zamanda, bir alt ağın adının neyin erişilebilir olduğu hakkında size eskiden bir ağ şemasının söylediğinden daha azını söylediği anlamına gelir.
Tek Sunuculu Sürüm Nerede Yetersiz Kalır
Tek bir ana makinede, kamuya açık süreç ile iç hizmetler aynı çekirdeği ve aynı makineyi paylaşır. Ayrı segmentler, saldırganı bir güvenlik duvarının denetlediği bir ağ sınırından geçmeye zorlar; tek bir ana makine zorlamaz. Tek sunuculu desen maruziyeti azaltır. Ayrımı yeniden üretmez.
Ters proxy, saldırgana kod çalıştırma imkânı verecek şekilde ele geçirilirse, o kod zaten veritabanınızın çalıştığı makinede çalışıyor demektir. Loopback'e bağlanmak o noktada yardımcı olmaz, çünkü loopback ana makineden erişilebilirdir. Konteyner ya da kullanıcı yalıtımı gereken çabayı artırabilir, ama aynı ana makinedeki konteynerler yine o makinenin çekirdeğini paylaşır. Klasik modelde saldırganın bir sonraki adımı, bir şeyin denetlediği bir kablodan geçen bir paketti. Burada ise yerel bir sokettir.
Pratik sonuç bir eşiktir, bir hüküm değil. Proxy'nin arkasında duran şey, ikinci bir makinenin zahmetinden daha değerli hâle geldiğinde, ikinci bir makine ve aralarında özel bir ağ kullanın. Bunun için bu yazıdaki hiçbir şeyi yeniden öğrenmeniz gerekmez, çünkü hiçbiri zaten donanımla ilgili değildi.

Root erişimi, NVMe ve AMD EPYC gücüne sahip bir Linux VPS üzerinde geliştir.
Linux Planlarını GörGüvenlik politikasının uygulanabileceği tek yer artık çevre değil. Zero trust mimarisi, ağ konumuna dayalı örtük güveni ortadan kaldırır; şununla kurulan özel bağlantı ise: WireGuard ya da Tailscale kamuya açık maruziyeti azaltabilir. İki yaklaşımdan hiçbiri segmentasyonun ya da yetkilendirmenin yerini kendiliğinden almaz. Daha dar soru konusundaki tutumum ise nettir. Zihinsel model olarak: neyin erişilebilir olduğunu neyin olmadığından ayırın ve bir ele geçirilmeyi hangi sınırın içine hapsedeceğini bilin. Bu soru yukarıda adı geçen her mimariden sonra da ayakta kalır, zaten bu yüzden hâlâ yanıtlanmayı hak eder.
Sıkça Sorulan Sorular
DMZ ile VPN Aynı Şey mi?
Hayır. Farklı sorunları çözerler. DMZ, güvenilmeyen yabancıların neye ulaşabileceğini denetler; küçük bir hizmet kümesini açar, başka hiçbir şeyi açmaz. VPN ise güvenilen dışarıdakilere içeri giden özel bir yol verir; onları başka türlü ulaşamayacakları bir ağa kimlik doğrulamasıyla alır. Birçok ağ ikisini birden çalıştırır ve hiçbiri diğerinin yerini tutmaz.
DMZ Güvenli mi?
DMZ, açığa çıkmış bir hizmeti güvenli hâle getirmez. O hizmetin ele geçirilmesinin nereye kadar ulaşacağını sınırlar. Kamuya açık hizmet hâlâ kamuya açıktır, hâlâ internetteki herkese açıktır ve kendi başına hâlâ yamaya, izlemeye ve sıkılaştırmaya ihtiyaç duyar. DMZ, o hizmet düştükten sonra ne olacağına karar verir; düşüp düşmeyeceğine değil.
Tek Sunucum Varsa DMZ'ye İhtiyacım Var mı?
Klasik anlamda hayır, zaten tek bir ana makinede öyle bir şey kuramazsınız. Üç arayüzlü topoloji ayrı ağ segmentleri gerektirir ve tek genel IP'li bir sunucuda böyle bir şey yoktur. Yapabileceğiniz şey maruziyeti denetlemektir: bir ters proxy'yi tek genel giriş noktası yapmak, kalan gelen portları varsayılan olarak reddetmek ve iç hizmetleri loopback'te ya da özel bir adreste dinletmek. Bu, internetin ulaşabildiğini azaltır, ama kamuya açık hizmeti ana makinenin geri kalanından yalıtmaz. Proxy'nin arkasındaki şey ikinci bir makinenin maliyetinden değerli hâle geldiğinde, iki makine ve aralarında özel bir ağ kullanın.
Neden Silahsızlandırılmış Bölge Deniyor?
Terim, iki karşıt güç arasında hiçbirinin tam denetime sahip olmadığı bir tampon bölge anlamındaki askerî kullanımdan ödünç alınmıştır. Ağ kullanımı bu istiareyi korur: DMZ, ne güvenilmeyen dışarıya ne de güvenilen içeriye bütünüyle aittir.



Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.