

„Jemand aus einem Marketingteam möchte eine Website erstellen. Diese Person ist kein Ingenieur und hat wahrscheinlich kaum oder gar keinen Sicherheitshintergrund oder entsprechende Kenntnisse“, sagte der Sicherheitsforscher Joel Margolis gegenüber Wired. Derselbe Wired-Bericht beschreibt, wie die Sicherheitsfirma RedAccess mehr als 5.000 per Vibe Coding erstellte Apps mit praktisch keinerlei Sicherheit oder Authentifizierung fand; rund 40 Prozent dieser Apps legten sensible Daten offen. Wired konnte nicht bestätigen, dass die untersuchten personenbezogenen oder Unternehmensdaten echt waren.
KI-erstellte Apps für Marketingteams bringen eine besondere Variante dieses Problems mit sich. Die lohnenden Tools (Segmentersteller, Kampagnen-Dashboard, A/B-Analyse, Zielgruppensynchronisierung) sind gerade diejenigen, die mit der Abonnentenliste und oft auch mit dem Werbekonto verbunden sind.
Kurzfassung
- Geben Sie jedem API-Schlüssel der E-Mail-Plattform und jedem Werbekonto-Token nur den engsten tatsächlich benötigten Zugriff und bewahren Sie sie im serverseitigen Code auf. Mailchimps Marketing API bietet keinen enger begrenzten Schlüsseltyp. Eine rein lesende Mailchimp-Aufgabe erhält deshalb statt eines Schlüssels einen begrenzten Export mit ausschließlich notwendigen Daten.
- Die E-Mail-Plattform bleibt die maßgebliche Quelle für den Abonnementstatus. Das Tool meldet abgemeldete Personen niemals erneut an, leitet Abmeldeanfragen an die Plattform weiter und fügt jeder selbst versendeten Marketing-E-Mail einen funktionierenden Abmeldelink hinzu.
- Auch ein gehashter Upload einer benutzerdefinierten Zielgruppe enthält personenbezogene Daten: Legen Sie vorab fest, was an Werbeplattformen und KI-Dienste geht, und sorgen Sie dafür, dass jede Abmeldung auch die Werbezielgruppe erreicht.
- Die DSGVO regelt Aufbewahrung und Nutzung der Liste (Meldung von Datenschutzverletzungen, bedingungsloses Widerspruchsrecht gegen Marketing); ePrivacy/PECR, CAN-SPAM oder CASL regeln den E-Mail-Versand, auch durch ein internes Tool.
Bereitstellungsfehler, die Abonnentendaten offenlegen oder Einwilligungen verletzen
Wenn ein KI-erstelltes Marketingtool Probleme mit der Liste verursacht, geschieht das meist auf zwei Arten: Die Liste gelangt nach außen (über einen Schlüssel, öffentlichen Link oder Upload), oder sie wird für Personen verwendet, die Nein gesagt haben. Ein Werbe-Token mit Verwaltungszugriff schafft ein weiteres Risiko: Ausgaben auf dem Werbekonto des Unternehmens.
| Fehler | Was offengelegt oder verletzt wird | Welche Regeln oder Folgen betroffen sind |
|---|---|---|
| Ein E-Mail-Plattform-Schlüssel mit Vollzugriff im Code, im Browser oder im Chat des KI-Tools | Die gesamte Liste les- und exportierbar; Abonnenten veränderbar; Kampagnen im Namen des Unternehmens versendbar | Eine Verletzung personenbezogener Daten, soweit die DSGVO gilt (Meldung nach Artikel 33); bei Versand zusätzlich die Versandgesetze |
| Ein Werbekonto-Token mit Verwaltungszugriff oder das persönliche Token der erstellenden Person | Auf Unternehmenskosten erstellte oder geänderte Kampagnen; Ausgabendaten; Zielgruppenzugehörigkeit anhand von Hashes; Lead-Formulardaten mit leads_retrieval. Nicht die hochgeladene Liste | Die Bedingungen der Werbeplattform und die Werberechnung des Unternehmens; eine Datenschutzverletzung beim Lesen von Lead-Formulardaten |
| Das Tool unter einem öffentlichen Link, bei dem alle alles sehen | Abonnentendatensätze, Einwilligungsdetails und Interaktionsverlauf für jeden mit der Adresse zugänglich; Kampagnen- und A/B-Testergebnisse für Außenstehende und Beschäftigte ohne Bedarf sichtbar | Eine Datenschutzverletzung bei den Datensätzen; Verlust der Vertraulichkeit bei Kampagnenzahlen |
| Eine Synchronisierung oder ein erneuter Import, der in die Liste zurückschreibt | Abgemeldete Kontakte wieder angemeldet; Herkunft, Zeitpunkt und Art der Anmeldung verloren | Das Widerspruchsrecht der DSGVO sowie die Abmelderegeln von CAN-SPAM und CASL beim nächsten Versand; nicht nachweisbare Einwilligung, wenn sie die Grundlage ist |
| Das Tool versendet Marketing-E-Mails selbst | Kein Abmeldelink, keine Postanschrift des Absenders, keine Prüfung der Sperrliste | Nachrichtenregeln von CAN-SPAM und CASL; Versandeinwilligung nach ePrivacy/PECR |
| Zielgruppen-Uploads und KI-Aufrufe senden die Liste standardmäßig nach außen | Gehashte Listen bei Meta oder Google; Abonnentenfelder bei nicht genehmigten KI- und Analysediensten | DSGVO (gehashte Daten bleiben personenbezogen; ein Widerspruch erreicht auch die Zielgruppe); Kundenlistenbedingungen von Meta und Google |
Das KI-Programmiertool, das die App erstellt hat, kann die meisten dieser Korrekturen auf Anweisung vornehmen. Betrachten Sie jeden folgenden Prompt als anpassbaren Ausgangspunkt und speichern Sie verwendete Prompts in einer Regeldatei, die das KI-Tool bei jeder Sitzung liest. Die Meldung des KI-Tools, es habe etwas geändert, ist kein Beweis; das ist der Schritt Prüfen: unter jedem Prompt. Lassen Sie Unsicherheiten kennzeichnen statt raten und fügen Sie niemals einen aktiven Schlüssel oder Abonnentenexport in den Chat ein.
Den E-Mail-Plattform-Schlüssel mit Vollzugriff durch den engsten verfügbaren ersetzen
Ein Segmentersteller, der nur Anzahlen anzeigt, braucht keinen Schlüssel zum Exportieren der Liste oder Versenden einer Kampagne. Der umfassendste Schlüssel jeder nachstehenden Plattform kann jedoch beides. Auch der Speicherort zählt: Browsercode benötigt den Schlüsselwert selbst für seinen Aufruf, sodass jeder Seitenbesucher ihn lesen kann (Mailchimp unterstützt die clientseitige Nutzung seiner API überhaupt nicht).
| Plattform | Was der Standardschlüssel kann | Engste dokumentierte Option |
|---|---|---|
| Mailchimp (Marketing API) | „API-Schlüssel gewähren vollständigen Zugriff auf Ihr Mailchimp-Konto“ | Keine auf der Hilfeseite |
| SendGrid | Full Access: die meisten Konto-API-Endpunkte, ausgenommen Abrechnung und Email Address Validation | Custom Access: ausgewählte Endpunkte auf ausgewählten Berechtigungsstufen, niemals über den eigenen Rechten des Erstellers |
| Klaviyo | Privater Full-Access-Schlüssel: alles an seinen Endpunkten erstellen, löschen oder ändern | Read-Only-Schlüssel oder Custom-Schlüssel mit ausgewählten Berechtigungsbereichen |
| Mailgun | Konto-API-Schlüssel: vollständiger Kontozugriff | Domain Sending Key (eine Domain, nur Versand); in manchen Tarifen eine rein lesende Analyst-Rolle |
| Listmonk (v4.0.0 und neuer) | Was Benutzerrolle und Listenrollen erlauben | Ansichts- oder Verwaltungsrollen pro Liste, mit separat erteilter Versandberechtigung |
Jede Zeile folgt der Dokumentation der jeweiligen Plattform: Mailchimps Hilfeseite zu API-Schlüsseln, SendGrids API-Schlüsselberechtigungen, Klaviyos Authentifizierungsleitfaden und Mailguns API-Schlüsseldokumentation. Listmonks Berechtigungen werden weiter unten im Listmonk-Abschnitt behandelt.
Das Tool erhält den engsten für seine Aufgabe geeigneten Schlüssel oder gar keinen. Bei Mailchimp eignen sich für rein lesende Aufgaben (Bericht, Segmentanzahl) eher die eigenen Berichtstools der Plattform oder ein begrenzter Export durch den Kontoinhaber, der nur die benötigten Felder enthält. Das kostet Arbeitszeit und liefert nur den Datenstand dieses Exports; Änderungs- und Versandaufgaben gehen an die IT oder bleiben in Mailchimp. Suchen Sie auf anderen Plattformen, etwa ActiveCampaign oder Brevo, zuerst nach einem eingeschränkten Schlüssel.
Der Schlüssel liegt dann ausschließlich im serverseitigen Code (dem eigenen Backend des Tools, das der Browser niemals herunterlädt), gespeichert als Umgebungsvariable: ein Wert, den der Server der App beim Start übergibt und der weder im Code noch im Repository steht.
Finde jeden API-Schlüssel, jedes Zugriffstoken, Passwort und Geheimnis in diesem Projekt für unsere E-Mail-Plattform (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk oder andere) sowie jede Werbeplattform (Meta, Google Ads, LinkedIn oder andere). Prüfe Code, Umgebungsdateien und Repository-Verlauf mit einem lokalen Secret-Scanner oder einem von der IT genehmigten Verfahren. Sende niemals ungeschwärzte Geheimnisse, Inhalte von Umgebungsdateien oder Zugangsdaten enthaltenden Verlauf an einen externen KI-Dienst. Gib der KI nur geschwärzte Befunde mit Dateipositionen und Art der gefundenen Zugangsdaten. Sage mir jeweils:
- Datei und Zeile
- ob der Wert im Code steht oder aus einer Umgebungsvariable gelesen wird
- ob der verwendende Code auf dem Server oder im Browser läuft
Zeige von jedem Wert nur die ersten vier Zeichen. Gib niemals einen vollständigen Schlüssel oder ein vollständiges Token aus.
Kennzeichne Zugangsdaten, die E-Mails senden, Abonnenten ändern oder ein Werbekonto verwalten können, als höchste Priorität.
Verschiebe dann jeden Aufruf, der einen privaten API-Schlüssel oder ein Zugriffstoken benötigt, in serverseitigen Code, der seine Zugangsdaten aus einer nur serverseitigen Umgebungsvariable liest. Belasse nur dokumentierte öffentliche clientseitige API-Aufrufe im Browser, entferne offengelegte private Schlüssel aus dem Code und schließe Dateien mit echten Geheimnissen vom Repository aus. Berichte genau, was du geändert hast, und benenne Unsicherheiten statt zu raten.
Hinweis: Einen eingefügten Schlüssel aus Chat oder Code zu löschen, macht seine Weitergabe nicht rückgängig. Widerrufen Sie ihn (deaktivieren Sie ihn in den Plattformeinstellungen, damit er nicht mehr funktioniert) und erstellen Sie einen neuen.
Prüfen: Öffnen Sie das Tool, drücken Sie F12, wählen Sie den Reiter Network und verwenden Sie das Tool wie später das Team. Lesen Sie dabei die Domain jeder Anfrage. Eine Browseranfrage direkt an die private API einer E-Mail-Plattform ist ein Warnsignal; das Ziel allein beweist jedoch keine Offenlegung eines Geheimnisses. Prüfen Sie Anfrage-Header und Code auf private Zugangsdaten, ohne deren Werte in einen KI-Chat zu kopieren. Öffentliche clientseitige SDK-Anfragen sind anders: Sie können berechtigterweise öffentliche Kennungen statt geheimer API-Schlüssel verwenden. Bei Klaviyo verwenden Anfragen an a.klaviyo.com/client/ einen öffentlichen Schlüssel und gehören in den Browser; eine Browseranfrage an a.klaviyo.com/api/ muss untersucht werden, weil dieser Endpunkt normalerweise private Schlüsselauthentifizierung erfordert. Bestätigen Sie, ob tatsächlich private Zugangsdaten übertragen wurden.
Den Rest übernimmt ein Mensch: Erstellen Sie den eingeschränkten Schlüssel über ein Konto, das nicht einer einzelnen Person gehört (Mailchimp entfernt die API-Schlüssel eines Benutzers, wenn dessen Zugriff widerrufen wird), benennen Sie ihn nach dem Tool (Mailchimp empfiehlt einen Schlüssel pro Integration) und lassen Sie die IT bei der Speicherung am vorgesehenen Ort helfen. Bei geplanter Rotation stellen Sie das Tool vor dem Widerruf des alten Schlüssels auf den neuen um, weil ein widerrufener Mailchimp-Schlüssel nicht reaktiviert werden kann. Ist ein Schlüssel bereits kompromittiert, widerrufen und ersetzen Sie ihn sofort. Planen Sie auch den Ablauf ein: Mailchimp-API-Schlüssel, die am oder nach dem 22. Juni 2026 erzeugt wurden, verfallen ein Jahr nach Erstellung.
Dem Werbekonto-Token nur die vom Tool benötigten Berechtigungen geben
Ich halte das Werbekonto-Token für die folgenreichste Zugangsinformation eines Marketingtools, weil es mit Ausgaben verknüpft ist. Ein Meta-Token mit Verwaltungszugriff kann Kampagnen erstellen, ändern oder pausieren, die dem Werbekonto des Unternehmens berechnet werden, sowie Ausgaben und Leistung lesen.
Was ein solches Token nicht zurückliefert, ist die in eine benutzerdefinierte Zielgruppe hochgeladene Abonnentenliste. Metas Leitfaden zu Custom Audiences verwendet zum Hinzufügen und Entfernen von Personen SHA-256-gehashte Werte (eine unumkehrbare Umwandlung jeder Adresse, die die Plattform mit ihren eigenen Datensätzen abgleicht), und kein dokumentierter Endpunkt liefert eine lesbare Liste aus einer bestehenden Zielgruppe zurück.
| Was das Tool tut | Benötigte Meta-Berechtigung | Was ein offengelegtes Token erreicht |
|---|---|---|
| Berichtet über Kampagnen | ads_read | Ads-Insights-Berichtsdaten der für das Token sichtbaren Werbekonten |
| Erstellt oder ändert Kampagnen | ads_management | Kampagnen und Anzeigen dieses Kontos auf dessen Rechnung; Ausgaben und Kennzahlen |
| Synchronisiert ein Segment mit einer benutzerdefinierten Zielgruppe | Verwaltungszugriff auf das Werbekonto | Personen anhand von Hashes hinzufügen und entfernen; keine lesbare Liste |
| Übernimmt Lead-Ads-Einsendungen in die Liste | leads_retrieval (Meta nennt ads_management als eine Abhängigkeit) | Jedes auf den Lead-Formularen des Unternehmens ausgefüllte Feld, lesbar, zusätzlich zum Verwaltungszugriff |
Metas Berechtigungsreferenz beschreibt jede Berechtigung und fordert Entwickler auf, nur die von einer App benötigten auszuwählen. Jedes Tool erhält sein eigenes Token von einem Systemnutzer, Metas Bezeichnung für ein von Software verwendetes Konto innerhalb des Business Managers, das ausschließlich dem vom Tool bearbeiteten Werbekonto zugewiesen wird. Halten Sie das persönliche Anmeldetoken des Erstellers aus dem Tool heraus und das Systemnutzer-Token wie den E-Mail-Schlüssel auf dem Server; dieselbe Bestandsaufnahme gilt für Zugriffe auf Google Ads oder LinkedIn.
Liste jeden Aufruf dieses Tools an Metas Marketing API, Google Ads oder andere Werbeplattformen auf, auch über Hilfsbibliotheken oder SDKs. Nenne für jeden Aufruf:
- Datei und Zeile
- den Endpunkt oder die SDK-Methode
- eine Kennzeichnung: REPORT (liest Kennzahlen oder Ausgaben), MANAGE (erstellt oder ändert Kampagnen, Anzeigen, Budgets oder Zielgruppen) oder LEADS (liest Lead-Formulareinsendungen)
- die auf der Plattform für diese Kennzeichnung benötigte Berechtigung
Kennzeichne jedes von mehreren Tools verwendete Token und jeden Code, der ein Token an den Browser sendet. Gib keine Tokenwerte aus. Wenn du nicht feststellen kannst, welche Kennzeichnung ein Aufruf braucht, sage das.
Prüfen: Prüfen Sie das Dashboard-Token in Metas Token-Debugging-Tool, das seine Berechtigungen anzeigt, und vergleichen Sie sie mit den Prompt-Kennzeichnungen. Das Token eines Berichts-Dashboards sollte ads_read enthalten und nichts, das das Konto verwaltet; MANAGE oder LEADS bei einem Berichtstool ist ein Befund. Bestätigen Sie dann in den Unternehmenseinstellungen, dass das Tool sein Systemnutzer-Token verwendet und nicht das persönliche Token des Erstellers.
Die öffentliche Adresse schließen und Abonnentendatensätze nur Listenadministratoren zeigen
Eine App auf dem Hosting des KI-Tools kann jeder öffnen, der ihre Adresse findet. Einige von RedAccess untersuchte Apps hatten nur triviale Hürden, etwa dass Besucher sich mit einer beliebigen E-Mail-Adresse anmelden mussten, berichtet Wired. Diese Art Hosting eignet sich für eine Demo mit erfundenen Adressen – den Zweck, für den kostenloses Hosting und Tunnel gedacht sind.
Die andere Hälfte ist, was jede Person nach dem Zugang sieht. Ein Kampagnen-Dashboard liefert Zahlen auf Kampagnenebene: Öffnungsraten, Klickraten, A/B-Ergebnisse und Segmentgrößen. Die dahinterstehenden Abonnentendatensätze, jede Adresse mit Einwilligungsdetails und Interaktionsverlauf, sind personenbezogene Daten.
Richtig anonymisierte aggregierte Zahlen sind im Allgemeinen keine personenbezogenen Daten, kleine Segmente oder detaillierte Aufschlüsselungen können Personen aber weiterhin identifizierbar machen. Selbst anonyme Zahlen können wettbewerbsrelevante Unternehmensinformationen offenlegen; auch eine A/B-Analyse, die Öffnungen und Klicks pro Person speichert, enthält personenbezogene Daten. Das Team sieht Aggregate; nur die Listenverantwortlichen sehen einzelne Datensätze, und der Server setzt dies bei jeder Anfrage durch.
Liste jedes Feld in Datenbank, Ansichten, Exporten und API-Antworten dieser App auf, das personenbezogene Abonnentendaten enthält: E-Mail-Adresse, Name, Telefon, Postanschrift, IP-Adresse, Standort, Abonnementstatus, Einwilligungsquelle und -zeitpunkt, Abonnementdatum, Abmeldestatus sowie Öffnungen und Klicks pro Person. Sage zu jedem Feld, welche Ansichten und Exporte es zeigen. Kennzeichne Unsicherheiten statt zu raten.
Füge dann zwei Rollen hinzu, die aus dem angemeldeten Konto stammen und auf dem Server für jede Seite, jeden Export und jede API-Route geprüft werden:
- Listenadministrator: kann Abonnentendatensätze sehen und Exporte ausführen
- Marketingmitarbeiter: sieht nur Kampagnenzahlen, Segmentanzahlen und A/B-Ergebnisse, ohne personenbezogene Einzelzeilen und ohne Exporte
Verweigere alles andere mit einer Antwort „Zugriff verweigert“ (403). Berichte, welche Prüfung jede Seite und Route schützt.
Ob gespeicherte Daten auf dem Datenträger verschlüsselt sind, ist eine Frage für die IT; das KI-Tool kann das nicht durch Lesen des Codes bestätigen.
Prüfen: Erstellen Sie ein Testkonto mit der Marketingrolle. Öffnen Sie damit angemeldet das Kampagnen-Dashboard (es lädt), dann die Abonnentenlistenseite und den Export (beide enden mit „Zugriff verweigert“). Öffnen Sie anschließend abgemeldet die Tool-Adresse von einem Telefon über Mobilfunk: Nichts lädt oder es erscheint die Unternehmensanmeldeseite.
Abmeldungen und Einwilligungsnachweise der E-Mail-Plattform überlassen
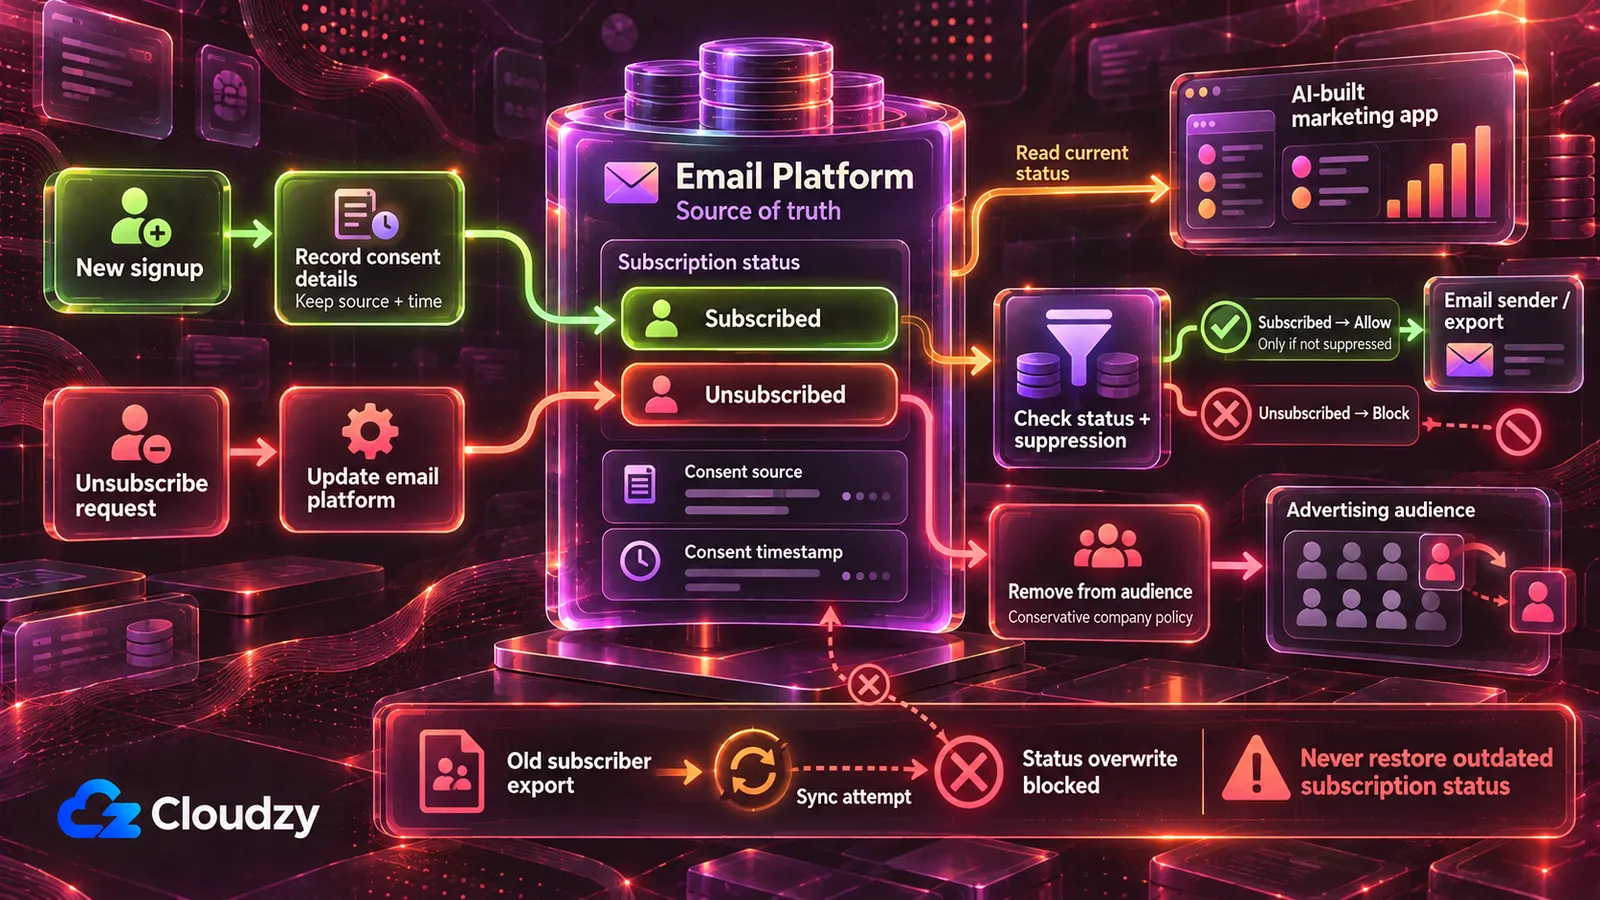
Ein Tool, das eine eigene Listenkopie führt und über bidirektionale Synchronisierung oder den erneuten Import des Vormonatsexports zurückschreibt, kann Abgemeldete wieder als angemeldet markieren und den Nachweis von Herkunft, Zeitpunkt und Art jeder Anmeldung verlieren. Meist zeigt das Tool keinen Hinweis, bis diese Person die nächste Kampagne erhält und die untenstehenden Versandregeln greifen. Vier Regeln verhindern das:
- Die E-Mail-Plattform ist die maßgebliche Quelle für den Abonnementstatus. Das Tool liest diesen Status und meldet bestehende Abonnenten niemals erneut an oder überschreibt sie. Es darf eine ausdrückliche Abmeldeanfrage über das vorgesehene Abmeldeverfahren der Plattform weiterleiten.
- Kein Massenimport und keine Synchronisierung ersetzt bestehende Abonnentendatensätze oder überschreibt deren Abonnement- und Einwilligungsinformationen. Ein geprüftes Tool darf ausdrücklich genehmigte Felder wie Tags aktualisieren, ohne den Abonnementstatus zu ändern. Neue Anmeldungen erfolgen über das Anmeldeformular oder den Importweg der Plattform, damit deren Opt-in-Verarbeitung greift; das eigene Anmeldeformular des Tools darf nach Prüfung neue Abonnenten samt Quelle, Zeitpunkt und Formular hinzufügen, aber niemals bestehende Kontakte erneut anmelden oder deren Abonnement- oder Einwilligungsinformationen überschreiben.
- Bei jedem Versand oder Export liest das Tool den aktuellen Status von der Plattform statt aus seiner eigenen Kopie. Exporte lassen abgemeldete und gesperrte Kontakte weg oder kennzeichnen sie als Nicht-versenden-Liste, die niemals für den Versand verwendet wird.
- Einwilligungsfelder (Quelle, Zeitpunkt, Formular oder Methode) bleiben bei jedem kopierten Datensatz vollständig erhalten, oder das Tool kopiert sie nicht und behauptet auch nicht, sie zu besitzen.
Liste jede Stelle auf, an der dieses Tool in die E-Mail-Plattform oder eine Kopie der Abonnentenliste schreibt: API-Aufrufe zum Erstellen oder Aktualisieren von Abonnenten, Importe, Synchronisierungen und Dateiexporte. Sage jeweils, ob sie Folgendes können:
- den Abonnementstatus eines bestehenden Abonnenten ändern
- bestehende Abonnentendatensätze überschreiben
- abgemeldete oder gesperrte Kontakte enthalten
Sage für jeden Weg, der E-Mails versendet oder eine Versandliste exportiert, wo er den Abonnementstatus liest: aktuell aus der E-Mail-Plattform oder aus der eigenen Kopie des Tools.
Ändere das Tool dann so, dass es bestehende Kontakte niemals erneut anmeldet oder ihren Abonnementstatus überschreibt, außer um eine ausdrückliche Abmeldeanfrage über das vorgesehene Plattformverfahren weiterzuleiten; dass es bestehende Abonnentendatensätze niemals vollständig ersetzt, den Status unmittelbar vor jedem Versand oder Export aus der E-Mail-Plattform liest und Einwilligungsquelle, -zeitpunkt und Formular an jedem kopierten Datensatz erhält. Berichte die Änderungen und kennzeichne Unsicherheiten.
Hinweis: Ein alter Export, der über die Liste zurückimportiert wird, bringt seine alten Statuswerte mit. Je nachdem, wie Plattform und Tool den Import behandeln, können deshalb seit dem Export abgemeldete Personen wieder als angemeldet erscheinen.
Prüfen: Fügen Sie in der E-Mail-Plattform einen Testabonnenten hinzu und melden Sie ihn dort ab. Führen Sie Synchronisierung, Segmentersteller und Export des Tools aus. Auf der Plattform bleibt der Testabonnent abgemeldet; im Tool-Export fehlt er oder ist als Nicht-versenden markiert; in keiner vom Tool erstellten Versandliste erscheint er.
Über die E-Mail-Plattform versenden oder zuerst den Abmeldeweg bauen
Ein Reaktivierungstool, das die Liste direkt über ein SMTP-Konto oder eine API für Transaktions-E-Mails anschreibt, erhält die Ergänzungen der E-Mail-Plattform für Marketingmails (Abmeldelink, Postanschrift, Sperrlistenprüfung) nur, wenn sein Code jede davon selbst hinzufügt. Die Lösung: Die Plattform (oder Listmonk) versendet, während das Tool das Segment erstellt oder die Plattformkampagne auslöst. Ein Tool, das selbst versenden muss, ist ein Versandtool, das der nächste Abschnitt an die IT verweist.
Ein solches Tool braucht in jeder Marketingnachricht einen auch nach dem Versand funktionierenden Abmeldelink sowie Identität und Postanschrift des Absenders im Footer, entsprechend den Fristen in der nachstehenden Versandgesetz-Tabelle. Es braucht auch eine eigene Sperrliste, die vor jedem Versand geprüft und als dauerhafter Sperrnachweis gepflegt wird, mit Sicherungs- und Wiederherstellungsverfahren, die verhindern, dass eine ältere Abonnentendatenbank neuere Abmeldungen überschreibt. CAN-SPAM behandelt Transaktionsnachrichten anders.
Für Absender mit hohem Versandvolumen reicht ein Link im E-Mail-Footer möglicherweise nicht. Gmail verlangt bei täglich mindestens 5.000 Nachrichten an private Gmail-Konten für Marketing- und abonnierte Nachrichten eine Ein-Klick-Abmeldung nach RFC 8058. Dazu gehören die E-Mail-Header List-Unsubscribe und List-Unsubscribe-Post zusätzlich zum sichtbaren Abmeldelink. Der Ein-Klick-Endpunkt muss eine POST-Anfrage verarbeiten; bloßes Öffnen der URL per GET darf niemanden abmelden. Lassen Sie diese Anforderungen vor einem Versand in diesem Umfang von der IT prüfen.
Füge jeder Marketingnachricht dieses Tools einen Abmeldelink mit einem dahinterliegenden Abmelde-Endpunkt hinzu.
Unterliegt das Tool Gmails Anforderungen für Massenversender, implementiere außerdem Ein-Klick-Abmeldeheader nach RFC 8058, die von einer gültigen DKIM-Signatur abgedeckt werden, sowie einen POST-basierten Endpunkt. Löse niemals eine Abmeldung allein durch das Öffnen einer URL aus. Kennzeichne Unsicherheiten zur Prüfung durch die IT.
Wenn der Abmelde-Endpunkt eine gültige Anfrage erhält (Linkklick, Formularübermittlung oder API-Aufruf):
- füge die Adresse sofort einer getrennt von den Abonnententabellen gespeicherten Sperrliste hinzu
- erfasse Zeitpunkt und Eingangskanal der Anfrage
- wenn unsere E-Mail-Plattform die Liste führt, weise sie ebenfalls an, die Adresse abzumelden
Prüfe die Sperrliste vor jedem Versand und überspringe jeden Treffer. Entferne bei Import, Synchronisierung oder Datenbankwiederherstellung niemals automatisch eine Adresse aus der Sperrliste. Bewahre gemäß der genehmigten Aufbewahrungsrichtlinie des Unternehmens nur die zur Beachtung der Abmeldung unbedingt nötigen Sperrinformationen auf und lasse einen Import oder eine Synchronisierung niemals eine gesperrte Adresse erneut hinzufügen. Stelle sicher, dass Sicherungen die Sperrliste enthalten und die Wiederherstellung der Abonnententabellen sie unverändert lässt. Füge unseren Absendernamen und unsere Postanschrift mit von mir auszufüllenden Platzhaltern in den Footer jeder Marketingnachricht ein. Berichte, was du geändert hast und welche Sendungen es abdeckt.
Prüfen: Fügen Sie einer Testliste eine von Ihnen kontrollierte Testadresse hinzu, versenden Sie über das Tool eine Testkampagne und klicken Sie auf den Abmeldelink in der empfangenen Nachricht. Die Adresse erscheint nun auf der Sperrliste (und als abgemeldet in der E-Mail-Plattform, wenn diese die Liste führt). Versenden Sie erneut an dieselbe Testliste: Die Testadresse erhält nichts.
Die für die E-Mail-Compliance des Unternehmens verantwortliche Person liefert Absendername und Postanschrift für diese Platzhalter.
Vorab entscheiden, was an Werbeplattformen und KI-Tools weitergegeben wird
Zwei Codewege senden Abonnentendaten standardmäßig nach außen: eine Synchronisierung, die ein Segment in eine benutzerdefinierte Zielgruppe bei Meta oder Google hochlädt, sowie Aufrufe, die Abonnentenfelder an eine KI-API (für Betreffzeilen oder Lead-Bewertung), Analyseskripte oder Webhooks übergeben.
Meta und Google können Kundenzielgruppen mithilfe SHA-256-gehashter Kontaktkennungen abgleichen. Googles Data Manager API verlangt vor der Übermittlung normalisierte und gehashte E-Mail-Adressen und Telefonnummern; manche Uploads über die Google-Ads-Oberfläche können das Hashing während des Uploads übernehmen. Durch Hashing gleicht die Plattform eine Adresse mit einem Profil ab; es anonymisiert die Person nicht (siehe FAQ).
Prüfen Sie bei neuen Google-Customer-Match-Integrationen vor dem Bau der Synchronisierung, welche Upload-API unterstützt wird. Seit dem 1. April 2026 schränkt Google ältere Customer-Match-Uploadmethoden für neue Anwender ein und verweist diese Integrationen auf seine Data Manager API.
Metas Bedingungen für Kundenlisten-Zielgruppen verlangen vom Werbetreibenden die Zusicherung, dass er über die notwendigen Rechte, Genehmigungen und eine Rechtsgrundlage für die Datenweitergabe verfügt. Googles Customer-Match-Richtlinie verlangt, die Weitergabe in der Datenschutzerklärung offenzulegen und eine Einwilligung einzuholen, soweit gesetzlich erforderlich.
Der Einfachheit halber behandelt dieses Tool jede Abmeldung auch als Aufforderung, den Werbeabgleich zu beenden. Das ist eine vorsichtige Unternehmensrichtlinie und keine Behauptung, jede kanalspezifische E-Mail-Abmeldung verlange rechtlich die Entfernung aus sämtlichen Werbezielgruppen.
Der Uploadweg sollte deshalb nur das vom Unternehmen für den Werbeabgleich genehmigte Segment verwenden; das Unternehmen muss eine geeignete Rechtsgrundlage schaffen, angeleitet durch die Datenschutzleitung oder einen bestellten Datenschutzbeauftragten (DPO), sofern vorhanden. Abgemeldete und gesperrte Kontakte bleiben von jedem Upload ausgeschlossen; eine Abmeldung löst die Entfernung anhand des Hashwerts aus jeder Zielgruppe aus (der nachstehende DSGVO-Abschnitt erklärt den Grund).
Jeder KI- oder Analysedienst, der Abonnentendaten erhält, muss vom Unternehmen genehmigt sein. Klären Sie vor der Weitergabe personenbezogener Daten, ob der Anbieter als Auftragsverarbeiter oder eigenständiger Verantwortlicher handelt, und treffen Sie die erforderlichen vertraglichen Schutzmaßnahmen, gegebenenfalls einschließlich einer Vereinbarung zur Auftragsverarbeitung.
Prüfe jeden ausgehenden Aufruf dieses Tools: E-Mail-Plattformen, Werbeplattformen (einschließlich Zielgruppen-Uploads), KI-APIs (OpenAI, Anthropic oder andere), Analysetools und Webhooks. Liste pro Aufruf genau auf, welche Abonnentenfelder im Anfrageinhalt oder in der URL erscheinen. Sage, welche Aufrufe mit weniger Feldern oder ganz ohne Abonnentendaten auskämen. Schließe mit einer namentlichen Liste aller externen Dienste zum Abgleich mit unseren genehmigten Anbietern.
Prüfen: Jedes im Bericht für einen KI- oder Analysedienst aufgeführte Abonnentenfeld sollte für die Aufgabe erforderlich sein, und jeder genannte Dienst sollte auf der genehmigten Unternehmensliste stehen; andere gehen an die für Anbietervereinbarungen zuständige Person.
Für jeden Weg dieses Tools, der Kontakte zu Meta, Google Ads oder anderen Werbeplattformen hochlädt:
- hashe E-Mail-Adressen und Telefonnummern vor dem Upload auf dem Server mit SHA-256 nach den Normalisierungsregeln der jeweiligen Plattform
- lade nur Kontakte aus [dem vom Unternehmen für Werbeabgleich genehmigten Segment] hoch
- schließe zum Uploadzeitpunkt abgemeldete und gesperrte Kontakte aus
- sende bei Abmeldung eines Kontakts eine Entfernung seines Hashwerts an jede Zielgruppe, in die er hochgeladen wurde
- protokolliere jeden Upload und jede Entfernung mit Zeitpunkt, Zielgruppe, Kontaktanzahl und auslösendem Benutzer oder Auftrag
Berichte, was du geändert hast, und kennzeichne Unsicherheiten.
Prüfen: Melden Sie einen Testkontakt ab, der einem hochgeladenen Segment angehört. Prüfen Sie nach der nächsten Synchronisierung, ob eine Entfernungsanfrage an jede betroffene Zielgruppe gesendet wurde. Bestätigen Sie die erfolgreiche Verarbeitung durch jede Werbeplattform, nicht nur die Protokollierung oder Übermittlung durch das Tool. Kennzeichnen Sie fehlgeschlagene oder nur teilweise abgeschlossene Entfernungen für erneuten Versuch und IT-Prüfung.
Was das Tool mit der Liste macht, bestimmt seinen Betriebsort
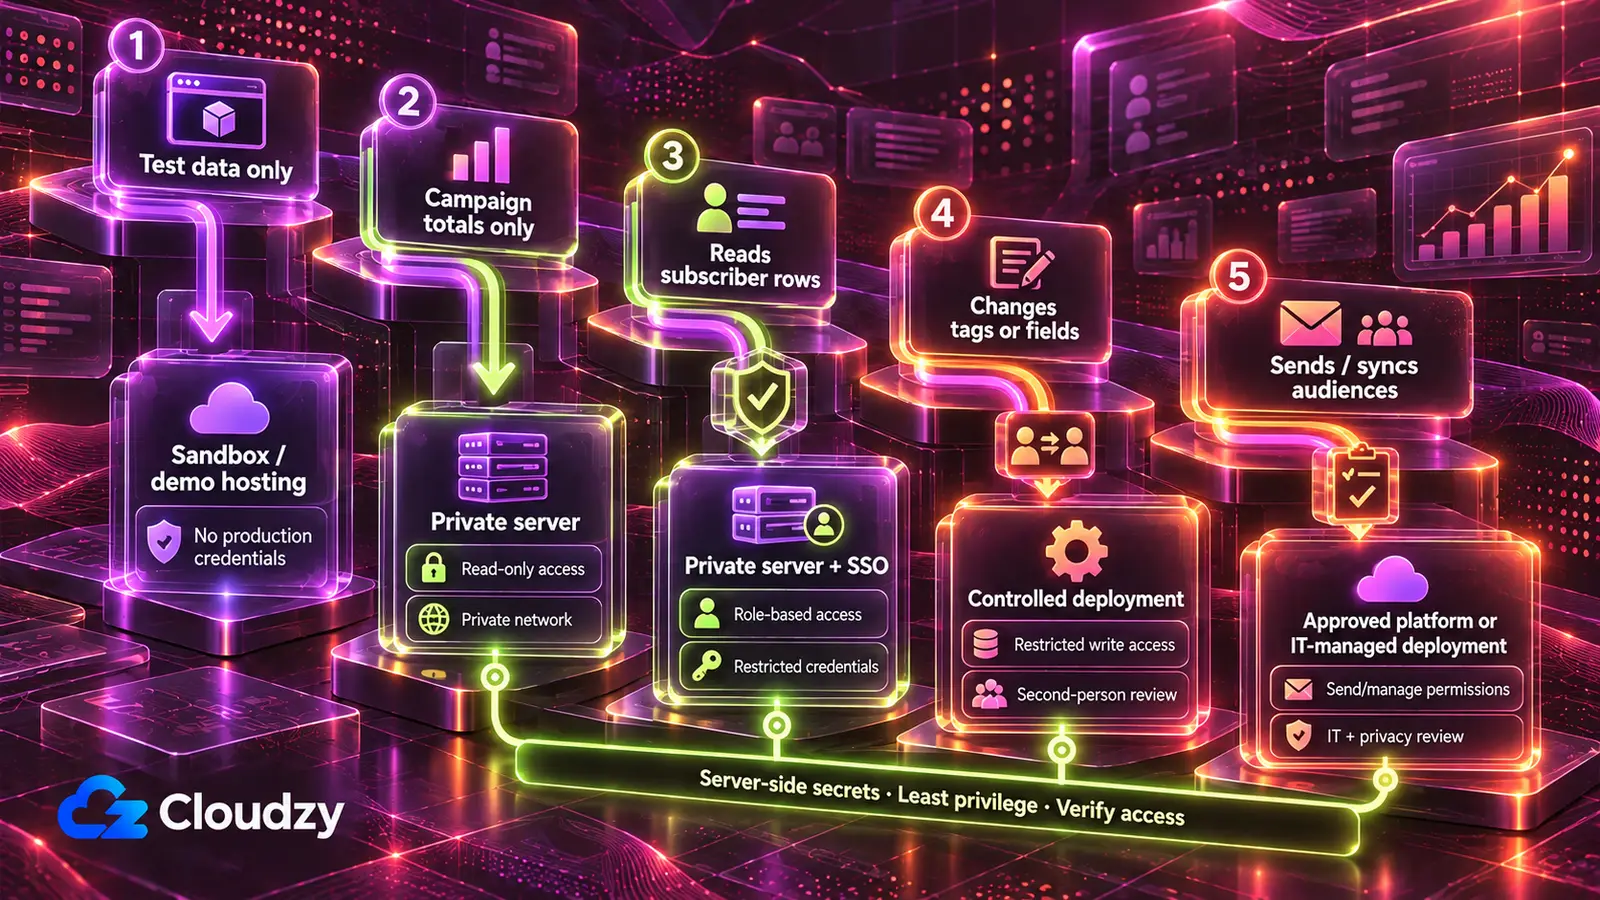
Ein Tool, das nur Kampagnenzahlen zeigt, läuft auf einem vom Team kontrollierten Server, der ausschließlich über ein privates Netzwerk erreichbar ist; ein Tool mit Abonnentendatensätzen erhält zusätzlich die Unternehmensanmeldung, weil die Rollen davon abhängen. Ein Tool zum Versenden von Marketing-E-Mails oder Synchronisieren von Werbezielgruppen bleibt innerhalb der Plattformfunktionen oder geht vor jeder Nutzung an die IT.
| Was das Tool mit der Liste macht | Schlüssel oder Zugriff, den es erhält | Ausführungsort |
|---|---|---|
| Arbeitet nur mit Testabonnenten | Kein Produktionsschlüssel; eine Testliste oder ein Sandbox-Konto | Das eigene Hosting des KI-Tools, nur für Entwicklung und Demos |
| Zeigt nur Zahlen auf Kampagnenebene | Ein Lese- oder Berichtsschlüssel: ads_read bei Meta, ein Klaviyo-Read-Only-Schlüssel, eng begrenzter SendGrid Custom Access; bei Mailchimp ein Export | Ein vom Team kontrollierter Server, nur über ein privates Netzwerk wie Tailscale oder WireGuard erreichbar |
| Liest oder segmentiert Abonnentendatensätze | Ein Leseschlüssel, beschränkt auf erforderliche Daten und Endpunkte, mit Einschränkungen pro Liste, soweit die Plattform sie unterstützt | Derselbe Server, mit Unternehmensanmeldung und den Rollen Listenadministrator und Marketingmitarbeiter |
| Ändert die Liste (Tags, benutzerdefinierte Felder, ein Anmeldeformular zum Hinzufügen von Abonnenten) | Ein Schreibschlüssel, beschränkt auf erforderliche Aktionen und, soweit unterstützt, relevante Listen | Derselbe Server, nachdem eine zweite Person die Prüfungen von Zugangsdaten, Status und Abmeldung gelesen hat; ein öffentliches Anmeldeformular steht im Internet, daher schützen es diese Prüfung und ein serverseitig aufbewahrter Schlüssel |
| Versendet Marketing-E-Mails oder synchronisiert Werbezielgruppen | Ein Versandschlüssel oder Token mit Verwaltungszugriff | Eigene Kampagnen und Automatisierungen der E-Mail-Plattform, Listmonk oder IT-Prüfung vor dem Start; Zielgruppensynchronisierungen erfordern außerdem eine Datenschutzprüfung des genehmigten Segments |
Die Freigabe folgt den Zeilen: Bei den zwei rein lesenden Zeilen muss der E-Mail-Plattform-Administrator den Schlüssel ausstellen, die listenändernde Zeile braucht eine zweite prüfende Person, die Versandzeile die IT und für Zielgruppen-Uploads zusätzlich eine Datenschutzprüfung.
Ein privates Netzwerk bedeutet, dass das Tool von außen überhaupt nicht antwortet. Eine vom KI-Tool geschriebene Anmeldeseite ist für jeden erreichbar und nur so sicher wie ihr Code. So konnte RedAccess Apps finden, deren Anmeldung beliebige E-Mail-Adressen akzeptierte.
Meine Regel hier: Beginnen Sie mit dem privaten Netzwerk und ergänzen Sie darüber die Unternehmensanmeldung, wo die Rollen sie benötigen. Auch eine verwaltete Bereitstellungsplattform mit integrierter Anmeldung und Geheimnisspeicherung funktioniert, wenn das Team bereits dafür zahlt und seine Anbieter prüft.
Die Serverseite sollte an die IT-Unterstützung gehen, mit einer benannten verantwortlichen Person für Server und Schlüssel. Das Tool läuft auf einem VPS (einem gemieteten, vollständig vom Team kontrollierten Server) unter einem Bereitstellungstool wie Coolify oder Dokploy, das die App aus ihrem Code ausführt und ihre Umgebungsvariablen einschließlich Plattformschlüsseln aufbewahrt.
Das private Netzwerk kommt von Tailscale, schneller einzurichten, aber von dessen eigenem Koordinationsdienst abhängig (Headscale kann ihn ersetzen), oder vom vollständig selbst gehosteten WireGuard. Die Unternehmensanmeldung (Single Sign-on mit dem Unternehmenskonto) liefern Authentik oder Keycloak; ein Reverse Proxy (Caddy oder Nginx Proxy Manager) ergänzt HTTPS überall dort, wo das Tool dem Web gegenübersteht.
Die E-Mail-Engine zu Listmonk verlagern
Statt enger Schlüssel auf der bestehenden Plattform beseitigt der andere Weg den Schlüssel der kommerziellen Plattform, indem Liste und Versand zu einem selbst gehosteten Listenmanager wechseln. Listmonk (v4.0.0 und neuer) erlaubt für jedes Tool einen eigenen API-Benutzer mit einer Listenrolle, die auf die vom Tool verwendeten Listen begrenzt ist.
Ein rein lesendes Tool erhält Ansichtszugriff auf seine Listen und keinen Versand; campaigns:send und tx:send (Transaktionsnachrichten) gehen nur an ein Versandtool. Drei besonders riskante Berechtigungen sollten in eingeschränkten Tool-Rollen fehlen: lists:get_all und lists:manage_all, die Listenrollen übersteuern, sowie subscribers:sql_query, das laut Listmonks Rollen- und Berechtigungsdokumentation „das direkte Abfragen aller Listen und Abonnenten aus der Datenbank unter Umgehung einzelner Listen- und Abonnentenberechtigungen“ ermöglicht. Prüfen Sie außerdem umfassende Berechtigungen wie subscribers:get_all, campaigns:get_all und campaigns:manage_all, bevor Sie ein Tool als listenbeschränkt bezeichnen. Geben Sie jedem API-Benutzer nur die für seine Aufgabe benötigten Berechtigungen. Listmonk ist für Kampagnen statt mehrstufiger Automatisierung gebaut (wann Listmonk das falsche Tool ist); Mautic übernimmt solche Automatisierung auf derselben Serverart.
Der Preis ist laufende Arbeit: Das Team übernimmt dann die Authentifizierung der Versanddomain (SPF, DKIM und DMARC), ein SMTP-Relay zur Zustellung, Updates, Sicherungen und Zustellbarkeit. Bei kleiner Liste, fehlender Serververantwortung oder wenn Versandruf und Automatisierungen der bestehenden Plattform wichtige Arbeit tragen, ist der Verbleib auf der Plattform mit eingeschränkten Schlüsseln die bessere Entscheidung.
Beide Wege brauchen einen verantworteten Server mit Bereitstellungstool und privatem Netzwerk, bei Selbsthosting zusätzlich Listmonk und ein SMTP-Relay. Unser Linux VPS bietet Root-Zugriff; Listmonk, Mautic, Tailscale, WireGuard und Authentik lassen sich als Ein-Klick-Apps bereitstellen. Die IT-Unterstützung kann sich so auf Konfiguration und Prüfung statt Installation konzentrieren; alle Komponenten aktuell zu halten bleibt Aufgabe des Teams.
Zu den Standorten gehören Frankfurt und Amsterdam in der EU, London im Vereinigten Königreich und mehrere US-Städte. Die Auswahl legt fest, wo Tool und Listenkopien liegen (bei Listmonk auch die eigentliche Liste). Ein Standort ist ein Beitrag zum Gespräch mit dem Datenschutzbeauftragten, kein Ersatz dafür, und macht das Tool allein nicht regelkonform.
Einwilligungs- und Antispamregeln für Marketing-E-Mails
DSGVO für die Abonnentenliste
Die DSGVO verlangt keine Einwilligung als Grundlage der Verarbeitung für Direktwerbung: Erwägungsgrund 47 besagt, dass diese Verarbeitung „als eine einem berechtigten Interesse dienende Verarbeitung betrachtet werden“ kann. Beruht das Marketing stattdessen auf Einwilligung, verlangt Artikel 7 vom Unternehmen, die Einwilligung jeder Person nachweisen zu können, und macht den Widerruf genauso einfach wie die Erteilung. Diesem Zweck dienen Einwilligungsquelle und -zeitpunkt in der E-Mail-Plattform.
Die strengere Regel steht in Artikel 21 der DSGVO. Unabhängig von der Grundlage kann eine Person Direktwerbung einschließlich zugehörigen Profilings jederzeit widersprechen; danach „werden die personenbezogenen Daten nicht mehr für diese Zwecke verarbeitet“. Anders als bei anderen Widersprüchen desselben Artikels gibt es bei Marketing keine Interessenabwägung. Für dieses Tool ist der sicherste Standard, einen allgemeinen Direktwerbewiderspruch auf alle Marketingnutzungen dieser Personendaten anzuwenden: Versandliste, Tool-Segmente und Werbezielgruppen. Eine kanalspezifische Abmeldung kann enger gelten; das Unternehmen sollte deshalb seine Präferenzregeln mit der Datenschutzleitung festlegen und jede Anfrage angemessen beachten.
Eine offengelegte oder falsch geänderte Liste kann eine Verletzung personenbezogener Daten sein. Artikel 33 verlangt die Meldung an die Aufsichtsbehörde (die nationale Datenschutzbehörde) unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko für Personen. Im Vereinigten Königreich gilt entsprechend die UK GDPR unter Aufsicht des ICO.
Versandgesetze: ePrivacy und PECR, CAN-SPAM und CASL
Die ePrivacy-Regeln der EU und die britischen PECR verlangen vor Marketing-E-Mails an natürliche Personen eine Einwilligung, mit einem eng begrenzten „Soft-Opt-in“ für Bestandskunden. Im Vereinigten Königreich gibt es außerdem ein separates Soft-Opt-in für gemeinnützige Zwecke mit besonderen Bedingungen; dieser Artikel behandelt kommerzielles Marketing. Kanadas CASL verlangt ausdrückliche oder stillschweigende Einwilligung. Das US-Gesetz CAN-SPAM verlangt keine Versandeinwilligung, sondern eine funktionierende Abmeldung, die binnen 10 Geschäftstagen umgesetzt wird, sowie korrekte Absenderangaben und eine Postanschrift in jeder Nachricht.
| Gesetz | Einwilligung zum Versand | Jede Marketingnachricht muss | Abmeldefrist | Höchststrafe |
|---|---|---|---|---|
| ePrivacy (EU) und PECR (Vereinigtes Königreich) | Vorherige Einwilligung für E-Mails an natürliche Personen; Soft-Opt-in für Kunden; separate britische Ausnahme für gemeinnützige Zwecke mit besonderen Bedingungen | Den Absender nicht verschleiern; eine gültige Adresse für Abmeldeanfragen nennen; beim Soft-Opt-in in jeder Nachricht eine kostenlose, einfache Ablehnung ermöglichen | Keine feste Frist im Gesetzestext | Hier keine Summe angegeben |
| CAN-SPAM (USA) | Nicht erforderlich; gilt für alle kommerziellen E-Mails einschließlich B2B | Korrekte Header- und „Von“-Angaben, eine nicht irreführende Betreffzeile, Werbekennzeichnung außer bei vorheriger ausdrücklicher Zustimmung des Empfängers, eine gültige physische Postanschrift und eine funktionierende Abmeldung enthalten | 10 Geschäftstage; die Abmeldung muss mindestens 30 Tage nach Versand funktionieren | Bis zu 53.088 US-Dollar pro E-Mail; strafrechtliche Sanktionen nur bei bestimmten erschwerenden Praktiken |
| CASL (Kanada) | Ausdrückliche oder stillschweigende Einwilligung | Absender und Auftraggeber identifizieren; Kontaktinformationen und einen Abmeldemechanismus enthalten, beide mindestens 60 Tage gültig | Unverzüglich, spätestens binnen 10 Geschäftstagen | Bei schwersten Verstößen bis zu 1 Million kanadische Dollar für Einzelpersonen und 10 Millionen für Unternehmen |
Das Soft-Opt-in in Artikel 13 der ePrivacy-Richtlinie betrifft bei einem Verkauf erhaltene Kontaktdaten, die für eigene ähnliche Produkte verwendet werden, mit kostenloser Ablehnungsmöglichkeit bei Erhebung und in jeder Nachricht. Die britische Entsprechung ist PECR Regulation 22, erläutert in den E-Mail-Marketing-Leitlinien des ICO. Artikel 13 verbietet außerdem Marketing-E-Mails mit verschleiertem Absender oder ohne gültige Adresse für Abmeldeanfragen; PECR Regulation 23 tut im Vereinigten Königreich dasselbe.
Die CAN-SPAM-Zahlen stammen aus dem CAN-SPAM-Leitfaden der FTC, der ergänzt, dass abgemeldete Adressen weder verkauft noch weitergegeben werden dürfen, außer an ein Unternehmen, das zur Unterstützung bei der Einhaltung von CAN-SPAM beauftragt wurde. Die CASL-Regeln stehen in Abschnitt 6 des CASL und Abschnitt 11, die Strafen in der CASL-Übersicht von ISED.
Häufig gestellte Fragen
Gilt die DSGVO für ein selbst gebautes Newsletter-Tool?
Entscheidend sind der Tätigkeitsort des Unternehmens und die Personen, deren Daten das Tool enthält, nicht seine Erstellungsmethode. Nach Artikel 3 gilt die DSGVO für in der EU niedergelassene Unternehmen sowie für Unternehmen außerhalb der EU, die Personen dort Waren oder Dienstleistungen anbieten oder deren Verhalten dort beobachten. Ob ein bestimmtes Unternehmen darunter fällt, klärt sein Datenschutzbeauftragter.
Was passiert, wenn unser Klaviyo-API-Schlüssel offengelegt wird?
Wer einen Full-Access-Schlüssel besitzt, kann die Liste ändern; ein Read-Only-Schlüssel erlaubt nur das Ansehen. Erstellen Sie einen Ersatz mit ausschließlich den benötigten Berechtigungsbereichen (Klaviyo kann einem vorhandenen Schlüssel später keinen Bereich hinzufügen, wählen Sie sie daher jetzt), widerrufen Sie den offengelegten Schlüssel sofort, stellen Sie das Tool auf den Ersatz um und prüfen Sie auf unautorisierte Exporte oder Listenänderungen. Falls die Liste gelesen worden sein könnte, behandeln Sie dies als mögliche DSGVO-Datenschutzverletzung.
Ist eine gehashte E-Mail-Liste weiterhin personenbezogen?
Nach DSGVO ja, wenn sich ein Personenbezug herstellen lässt. Erwägungsgrund 26 behandelt pseudonymisierte Daten, die „durch Heranziehung zusätzlicher Informationen einer natürlichen Person zugeordnet werden könnten“, als Informationen über eine identifizierbare Person. Nach meinem Verständnis funktioniert Werbeabgleich genau deshalb: Die Plattform kann aus einer bereits vorhandenen Adresse denselben Hash berechnen.
Gelten für B2B-Marketing-E-Mails dieselben Regeln?
Nicht überall. Laut FTC kennt CAN-SPAM keine Ausnahme für E-Mails zwischen Unternehmen. Die E-Mail-Regel der PECR schützt natürliche Personen; der ICO bestätigt, dass Marketing-E-Mails an Unternehmen möglich sind. Für EU-Länder und Kanada wenden Sie sich an die Rechtsberatung.



Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.