

Zwei VPS-Tarife, dieselbe Seite. Vier vCPU, 8 GB RAM, 160 GB Speicher, nahezu identischer Preis. Einer nennt KVM. Der andere nennt OpenVZ. Auf keiner der beiden Seiten steht, was dieses Wort ändert.
Es ändert, was Sie ausführen dürfen. Virtualisierungstypen bei einem VPS sind keine bloße Fußnote zur Leistung. Sie entscheiden, ob Sie den Kernel kontrollieren, ob Windows möglich ist und ob Docker ohne Zutun des Anbieters läuft. KVM vs. OpenVZ vs. LXC ist zuerst eine Frage der Möglichkeiten und erst danach eine der Geschwindigkeit.
Dieser Leitfaden behandelt die drei Bezeichnungen, die für diese Kaufentscheidung am wichtigsten sind. Xen, VMware, Hyper-V und andere Virtualisierungsplattformen gibt es ebenfalls, sie liegen aber außerhalb dieses Dreiervergleichs.
Kurzfassung
- KVM gibt jedem VPS seinen eigenen Gast-Kernel. Docker läuft normal, Windows ist technisch möglich, und in der Regel können Sie Kernelmodule laden oder einen eigenen Kernel booten. KVM allein garantiert allerdings weder dedizierte CPU noch dediziertes RAM; Ressourcenzusagen hängen weiterhin von Anbieter und Tarif ab.
- OpenVZ VPS-Tarife sind normalerweise Linux-Container, die sich den Host-Kernel teilen. Docker läuft unter OpenVZ 7 nur, wenn der Anbieter einen kompatiblen Kernel und eine passende Template-Konfiguration einsetzt. Den Host-Kernel können Sie nicht ersetzen, und Speicher jenseits des RAM läuft über anbieterseitig gesteuertes VSwap statt über gewöhnlichen, vom Gast verwalteten Disk-Swap.
- LXC teilt sich ebenfalls den Host-Kernel, baut aber auf den Containment-Funktionen des Mainline-Linux-Kernels auf. Docker kann laufen, wenn der Host die nötigen Funktionen freigibt, auch wenn Proxmox empfiehlt, Container für Workloads mit maximaler Isolation und Live-Migration in einer QEMU-VM zu verschachteln.
- Container lassen sich im laufenden Betrieb meist leichter anpassen. Auch KVM kann CPU- und Speicher-Hotplug unterstützen, deshalb ist „KVM erfordert immer einen Neustart" keine verlässliche Kaufregel. Fragen Sie den Anbieter, was seine Plattform tatsächlich unterstützt.
- Bei einer statischen Website oder einem kleinen LAMP-Stack, der weder Docker noch Windows noch Anpassungen auf Kernel-Ebene braucht, kann der praktische Unterschied gering sein. Isolation, Lebenszyklus und Ressourcenpolitik können sich dennoch unterscheiden.
Der eine Unterschied, aus dem alle anderen folgen
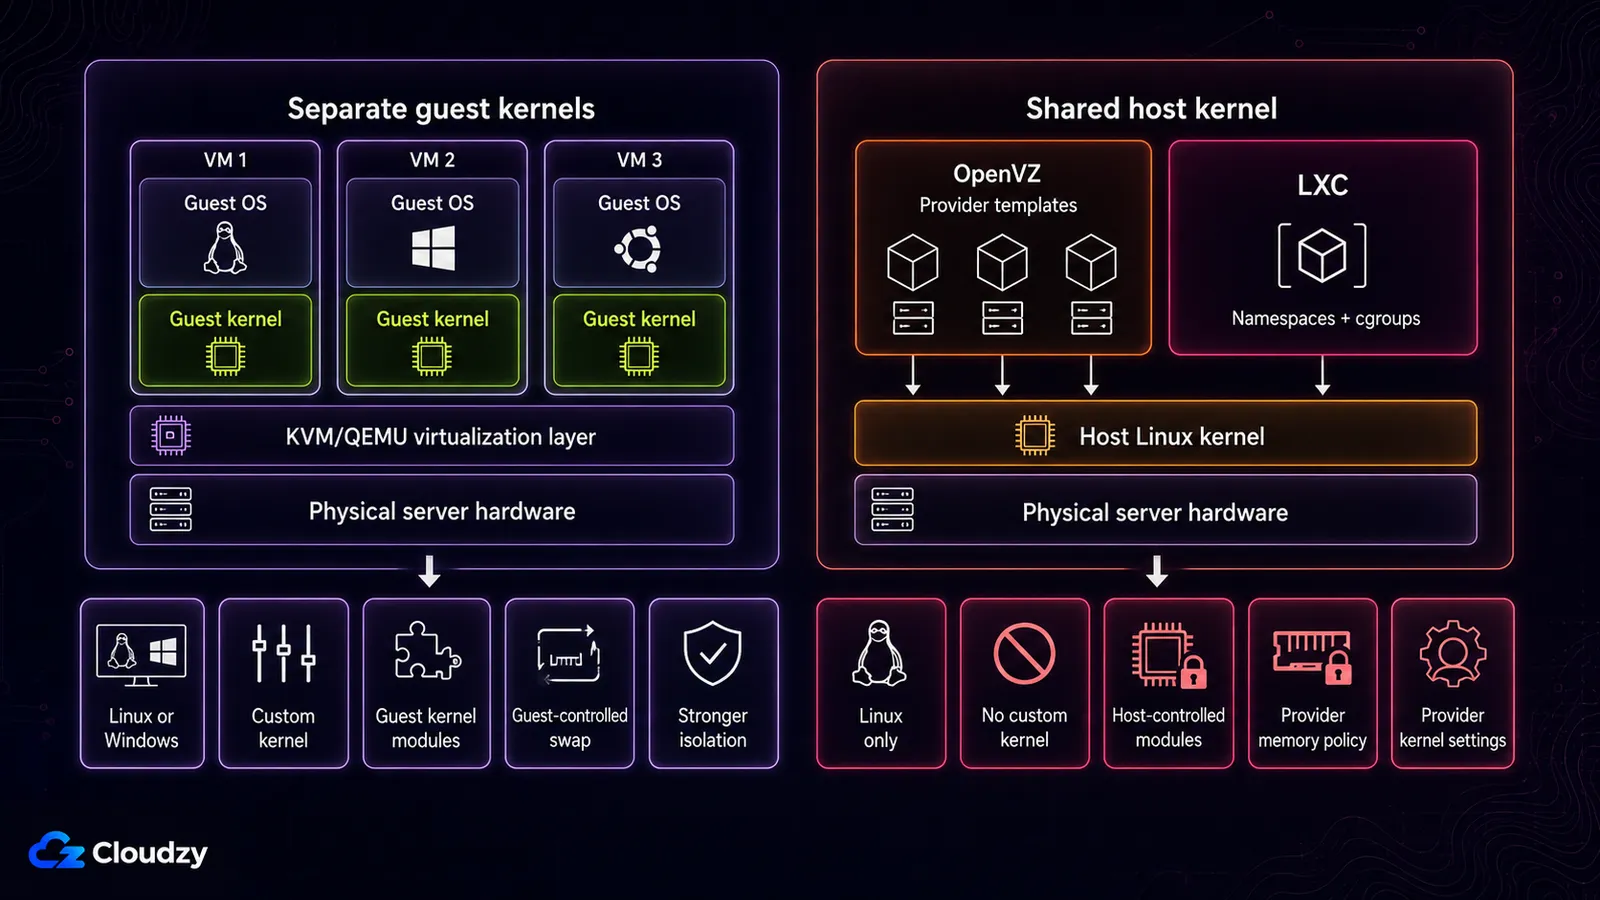
KVM gibt jedem VPS auf dem Host einen eigenen Gast-Kernel. OpenVZ- und LXC-Container nutzen den Kernel, den der Host gebootet hat.
KVM ist eine vollständige Virtualisierungslösung für x86-Hardware mit Virtualisierungserweiterungen. Ab Version 2.6.20 wurde es in den Mainline-Linux-Kernel aufgenommen. Jeder Gast sieht virtuelle Hardware und bootet ein eigenes Betriebssystem samt eigenem Kernel.
Die Container-Typen funktionieren anders. LXC ist eine Userspace-Schnittstelle für die Containment-Funktionen des Linux-Kernels, darunter Namespaces, cgroups, Capabilities, seccomp und Sicherheitsprofile. Ziel ist eine Umgebung, die einer normalen Linux-Installation nahekommt, ohne einen eigenen Kernel zu booten.
Ein OpenVZ-Container folgt demselben groben Modell eines gemeinsamen Kernels, auch wenn OpenVZ eine eigene Plattform und einen eigenen Kernel-Stack verwendet. OpenVZ 7 kann sowohl Container als auch KVM-VMs verwalten, doch wenn ein VPS-Tarif im Handel mit „OpenVZ" beschriftet ist, wird normalerweise der Container-Typ verkauft.
Alle folgenden Unterschiede bei den Möglichkeiten ergeben sich daraus. Ein Kernelmodul muss in einen Kernel geladen werden, den Sie kontrollieren. Ein anderes Betriebssystem braucht einen anderen Kernel. Docker benötigt Namespacing auf Kernel-Ebene, das dort verfügbar sein muss, wo der Kernel selbst liegt. Auf der KVM-Seite dieser Grenze folgt die Hypervisor-Schicht einer Architektur, die üblicherweise unterteilt wird in Typ-1- und Typ-2-Hypervisoren.
LXC taucht häufig in Proxmox-Umgebungen auf, darunter selbst verwaltete Server und einige Hosting-Plattformen. Ob Sie erweiterte LXC-Funktionen aktivieren können, hängt davon ab, wer diesen Host kontrolliert.
Was jeder Typ ausführen lässt
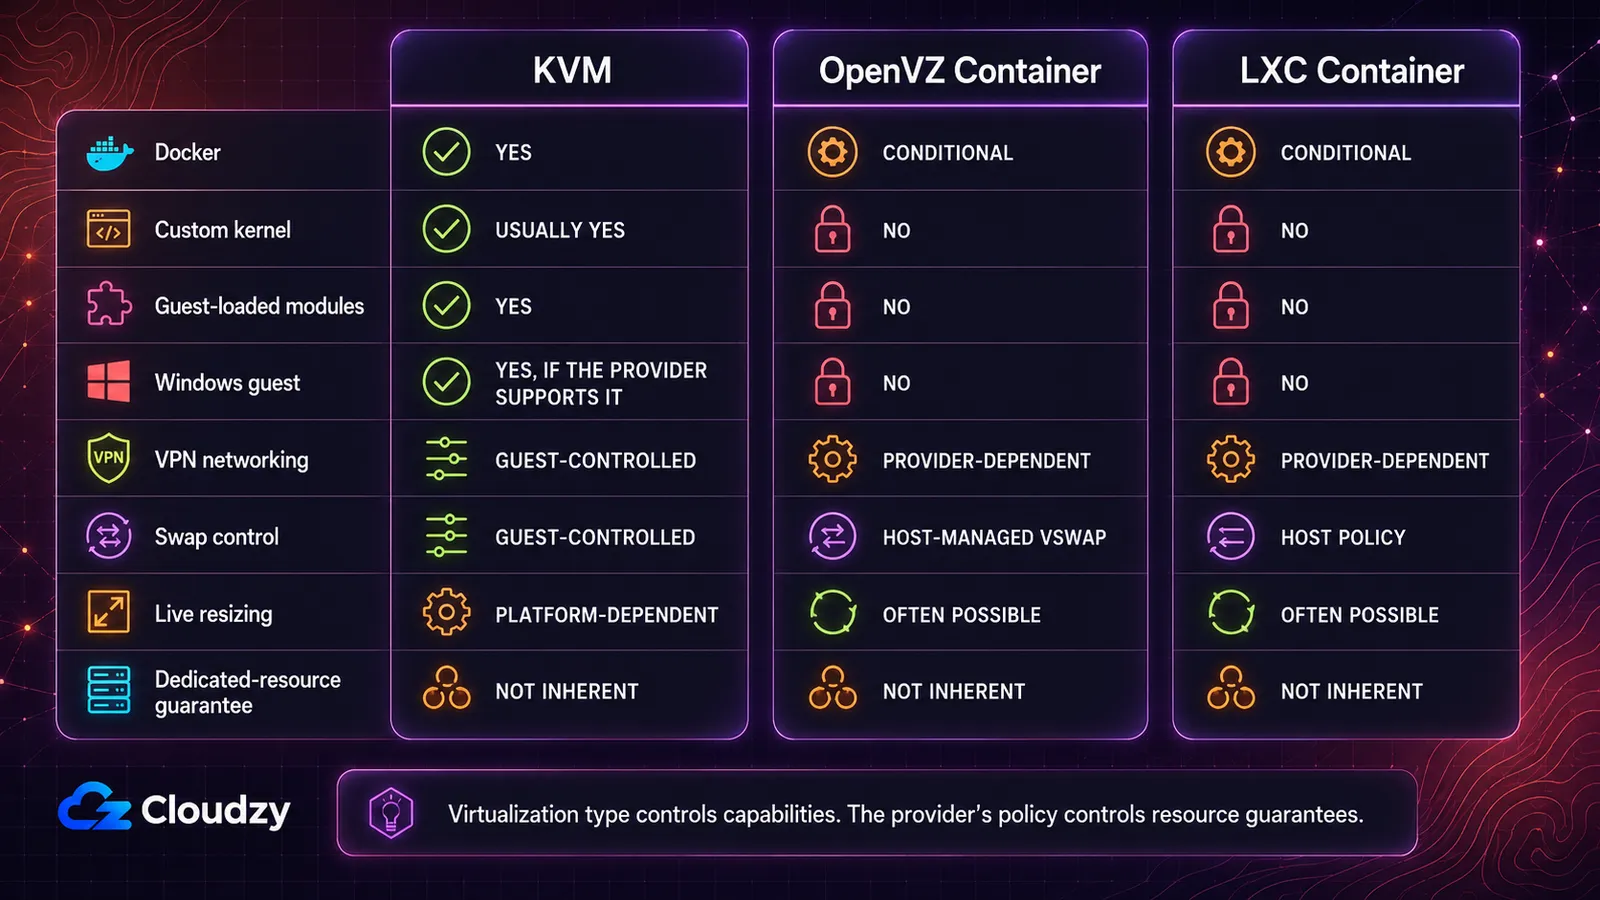
Kaufentscheidend sind die Kontrolle über den Kernel, die Unterstützung des Gastbetriebssystems, die Docker-Kompatibilität, das Speicherverhalten, die Größenänderung und die Ressourcenpolitik.
| Funktion | KVM | OpenVZ | LXC |
|---|---|---|---|
| Docker | Ja, nativ | Bedingt: nur OpenVZ 7, und der Anbieter muss ein EZ-Template oder ein passendes eigenes Template samt der nötigen Host-Kernelfunktionen einsetzen | Bedingt: Der Host muss Nesting aktivieren sowie keyctl |
| Eigener Kernel oder ladbare Module | Meistens ja | Nein, an den Host-Kernel gebunden | Nein, teilt sich den Host-Kernel |
| Windows als Gastbetriebssystem | Ja, wenn der Anbieter das Image und den Lizenzweg unterstützt | Nein, nur Linux | Nein, nur Linux |
| VPN-Kernelmodule (WireGuard, OpenVPN) | Vom Gast gesteuert | Anbieterabhängig: TUN/TAP muss freigegeben sein | Anbieterabhängig: hängt von den auf dem Host aktivierten Kernelfunktionen ab |
| Swap-Steuerung | Vom Gast gesteuert | Host-verwaltetes VSwap statt gewöhnlichem Disk-Swap | Host-Richtlinie, modernes cgroup v2 |
| Ressourcen im laufenden Betrieb ändern, ohne Neustart | Plattformabhängig, CPU- und Speicher-Hotplug sind möglich | Häufig möglich | Häufig möglich |
| Garantie dedizierter Ressourcen | Nicht inhärent, die Richtlinie des Anbieters entscheidet | Nicht inhärent, und die Container-Dichte erleichtert das Überbuchen | Nicht inhärent |
Was sollten Sie wählen? KVM ist die klarste Antwort, wenn Sie Windows, einen eigenen Kernel, gastseitig geladene Module oder einen berechenbaren Docker-Host brauchen. OpenVZ und LXC können effiziente Linux-Umgebungen sein, überlassen Entscheidungen auf Kernel-Ebene aber dem Anbieter.
Das ist eine Karte der Möglichkeiten, kein Benchmark. Sie sagt nichts über Speicher-Latenz, Netzwerkqualität, CPU-Generation, Host-Auslastung oder die Ressourcenzuteilung des Anbieters. Zwei Anbieter mit demselben Virtualisierungstyp können sehr unterschiedliche Maschinen liefern.
An den bedingten Feldern verlieren Käufer Zeit. Ich habe einmal ein VPN auf einem Container-VPS eingerichtet, bei dem die nötige Netzwerkfunktion auf Host-Seite nicht freigegeben war. Das Interface kam nicht hoch, und die Lösung brauchte ein Support-Ticket statt einer Konfigurationsänderung im Gast. Fragen Sie bei einem Container-Tarif nach, ob der Anbieter genau das Gerät oder die Kernelfunktion freigibt, die Ihr VPN benötigt. Bei KVM steuern Sie das normalerweise im Gast selbst.
Warum Docker die Frage ist, die die meisten Käufe entscheidet
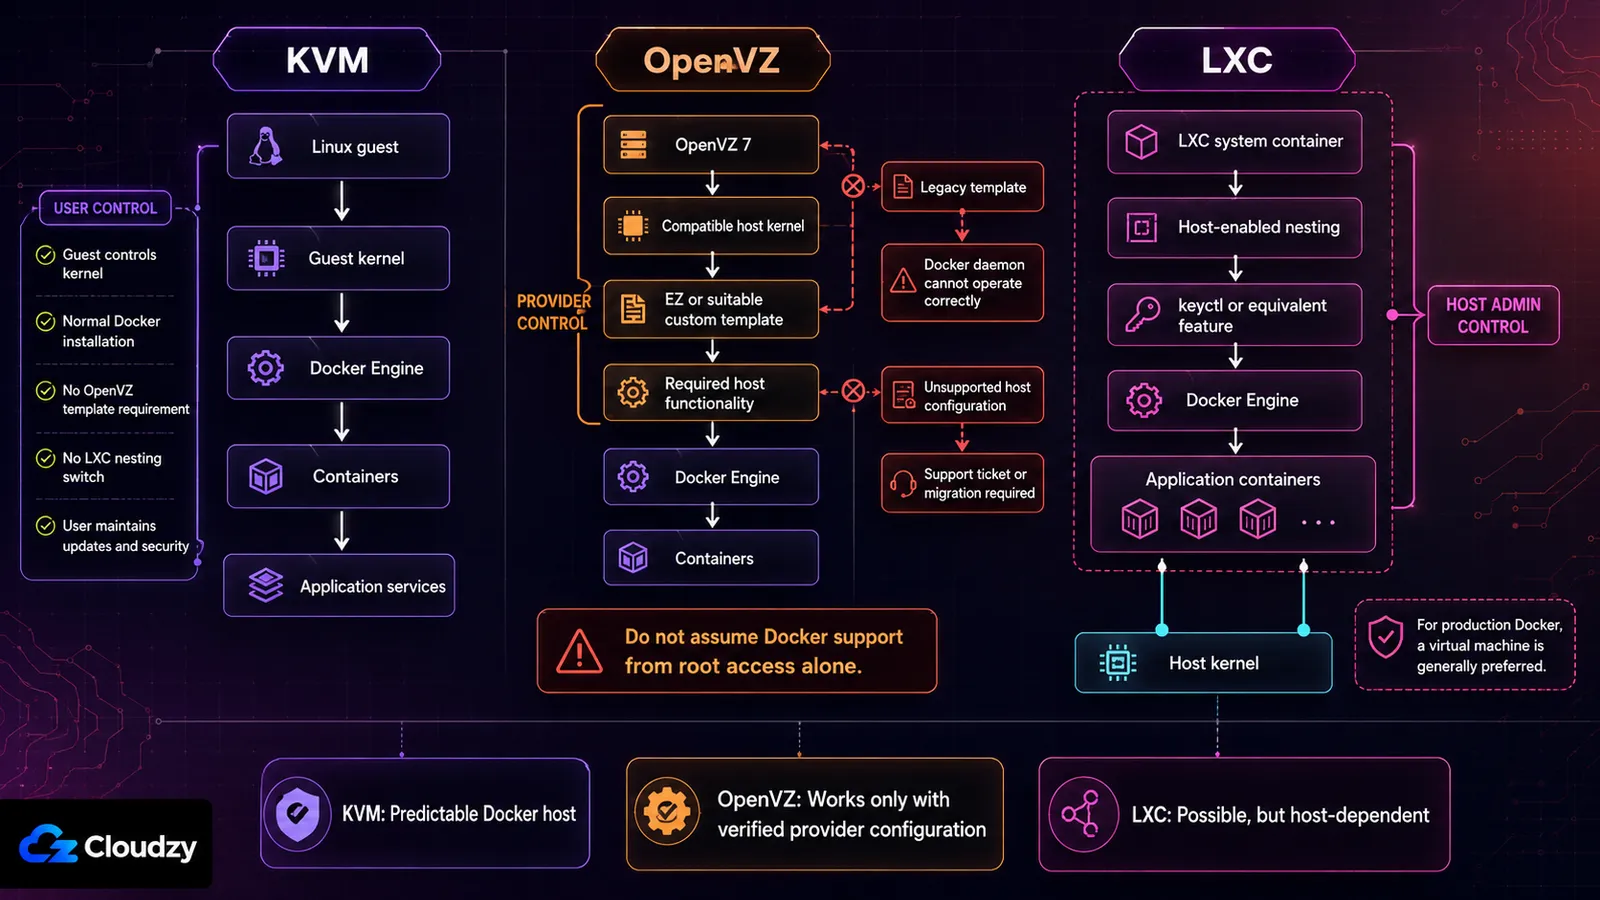
Container-VPS gegen KVM-VPS ist kein abstrakter Vergleich mehr, sobald Docker in Ihren Anforderungen auftaucht. Docker selbst nutzt Kernel-Namespaces, cgroups, Netzwerk und Storage-Treiber. Unter KVM gehören diese Funktionen zum Gast-Kernel, den Sie kontrollieren. Unter OpenVZ oder LXC hängen sie letztlich vom Host ab.
Docker unter OpenVZ
Die Docker-Unterstützung unter OpenVZ ist eine Provisionierungsentscheidung, die über Ihnen getroffen wird. Ein SolusVM-Supportartikel besagt, dass Docker ab einer bestimmten 3.10-Kernelversion in OpenVZ 7 laufen kann, hält aber auch fest, dass Docker mit den standardmäßigen, vorgefertigten Legacy-Templates nicht funktioniert. Der Container muss ein EZ-Template oder ein passendes eigenes Template verwenden. Derselbe Artikel schließt CentOS-8-Gäste aus.
Läuft Docker also unter OpenVZ? Manchmal. Der Anbieter muss den Dienst um einen kompatiblen OpenVZ-7-Kernel und den passenden Template-Weg herum gebaut haben. Steht das auf der Tarifseite nicht klar, fragen Sie vor dem Kauf beim Support nach und lassen Sie sich die Antwort schriftlich geben.
Ist die Host-Konfiguration inkompatibel, behebt das Ändern von Docker-Flags im VPS das eigentliche Problem nicht. Der Anbieter muss die Container-Konfiguration ändern oder Sie auf einen anderen Virtualisierungstyp umziehen.
Docker unter LXC
Docker kann in LXC laufen, wenn der Host die erforderlichen Funktionen freigibt. Unter Proxmox gehört dazu üblicherweise Container-Nesting sowie keyctl für unprivilegierte Container.
Das wichtigere Kaufsignal ist die Empfehlung des Plattformherstellers. In der Proxmox-Dokumentation heißt es, dass das Verschachteln von Containern in einer Proxmox-QEMU-VM weiterhin empfohlene Praxis ist für Anwendungsfälle, die maximale Isolation und Live-Migration verlangen, statt sie direkt in einem LXC-Systemcontainer laufen zu lassen.
Wenn Sie den LXC-Host selbst kontrollieren, können Sie diesen Kompromiss abwägen und Upgrades nach eigenem Zeitplan testen. Mieten Sie ein LXC-VPS, kontrolliert der Anbieter Kernel, Sicherheitsprofil und erweiterte Feature-Flags. Lassen Sie sich die unterstützte Konfiguration bestätigen, statt anzunehmen, dass Root-Zugriff im Container genügt.
Docker unter KVM
Docker läuft in der Regel, weil der Linux-Gast seine eigene Kernel-Umgebung steuert. Über dem Gast gibt es weder einen LXC-Nesting-Schalter noch eine OpenVZ-Template-Anforderung. Sie brauchen trotzdem eine unterstützte Linux-Distribution, einen kompatiblen Kernel sowie genug RAM und Speicher für die Last.
Den Gast-Kernel zu besitzen heißt auch, ihn zu pflegen. Auf einem unmanaged VPS bleiben Updates, Firewall-Regeln, Docker-Sicherheit und Backups Ihre Aufgabe.
Wichtigste Erkenntnis: Docker macht OpenVZ oder LXC nicht unmöglich, aber es macht die Anbieterkonfiguration zu einem Teil der Zuverlässigkeit Ihrer Anwendung. Für einen gemieteten Docker-Host im Produktivbetrieb beseitigt KVM diese zusätzliche Abhängigkeit.
Ob „4 vCPU" vier dedizierte CPU-Kerne bedeutet
Ein VPS, das sich langsam anfühlt, während das eigene Monitoring eine untätige CPU zeigt: das ist das am häufigsten geschilderte Symptom. Möglich macht das die Container-Virtualisierung. Die Konkurrenz um Ressourcen findet eine Schicht unterhalb dessen statt, was der Gast sehen kann, deshalb zeigen dessen Messwerte nichts Auffälliges.
Der Mechanismus ist der geringe Overhead selbst. Ein Container kostet den Host weit weniger als eine vollständige virtuelle Maschine, also passen mehr Container auf dieselbe Hardware. Diese Dichte ist billig herzustellen und aus dem Gast heraus schwer zu erkennen, was Überbuchung unter OpenVZ strukturell leichter macht als unter KVM. KVM hindert einen Anbieter nicht daran, einen Host vollzupacken. Es reserviert aber echten Speicher und echte CPU-Anteile pro Gast, was dem Vollpacken eine rechnerische Obergrenze setzt. Für die Diagnoseseite gibt es eine eigene Anleitung dazu, wie Sie erkennen, ob Ihr Anbieter überbucht.
Auch der Speicher verhält sich anders. Unter OpenVZ können Sie Disk-Swap nicht als zusätzlichen Arbeitsspeicher nutzen, die RAM-Zahl auf der Tarifseite ist also eine Wand und keine Rampe. Ein KVM-Gast unter Speicherdruck wird langsamer. Bei einem OpenVZ-Container unter Speicherdruck werden Prozesse abgeschossen.
Es gibt auch eine Konsequenz für die Isolation, und die wird am meisten unterschätzt. Der Speicher eines Containers ist vom Host aus adressierbar, der eines KVM-Gastes nicht. Festplattenverschlüsselung im Gast schützt Sie weiterhin gegen eine gestohlene Platte. Sie schützt die Schlüssel eines laufenden Containers aber nicht vor der Maschine, die ihn ausführt. Gehört der Host-Betreiber zu Ihrem Bedrohungsmodell, ist ein gemeinsamer Kernel das falsche Fundament. Keine Konfiguration im Gast ändert daran etwas.
Wichtigste Erkenntnis: dieselbe Zahl auf einer Tarifseite ist je nach Typ ein anderes Versprechen. Bei KVM ist sie eine Zuteilung. Bei OpenVZ ist sie eine Obergrenze, die Sie teilen.
Wo OpenVZ noch Sinn ergibt und wohin es sich entwickelt
Betreiben Sie eine statische Website oder einen LAMP-Stack mit wenig Traffic, kommen Sie mit den von OpenVZ eingeschränkten Möglichkeiten vielleicht nie in Berührung. Kein Windows, kein eigener Kernel, kein gastseitig geladenes Modul, kein produktives Docker. Für diese eng umrissene Last kann ein gut betriebener OpenVZ-Container die Aufgabe weiterhin erfüllen.
Der Lebenszyklus verlangt mehr Aufmerksamkeit als noch vor zehn Jahren. OpenVZ 7 basiert auf dem Kernel-Zweig von RHEL 7, Version 3.10. Die Versionsnummer allein beweist nicht, dass einem gepflegten Enterprise-Kernel Sicherheitsfixes fehlen, denn Hersteller portieren Patches zurück. Sie bedeutet aber, dass Sie die Kompatibilität mit Software prüfen sollten, die neuere Kernel-Schnittstellen erwartet.
The open-source OpenVZ project and the commercial Virtuozzo product are on separate tracks, and the commercial one has published dates. Virtuozzo Hybrid Server 7 reached end of maintenance in July 2024 and is listed for end of life in December 2027 in the offizieller Lebenszyklus-Richtlinie.
Das macht eine heute laufende OpenVZ-Website nicht kaputt. Es macht aber den Migrationsplan des Anbieters relevant, bevor Sie eine neue, langlebige Last dorthin geben. Fragen Sie, welche OpenVZ- oder Virtuozzo-Version läuft, wie Sicherheitsfixes ausgeliefert werden und welcher Migrationsweg zur Verfügung steht.
Nennt eine Tarifseite den Virtualisierungstyp nicht, fragen Sie beim Support nach, statt ihn aus dem Preis abzuleiten. Die Antwort sollten Sie schriftlich haben.
Nach Workload auswählen
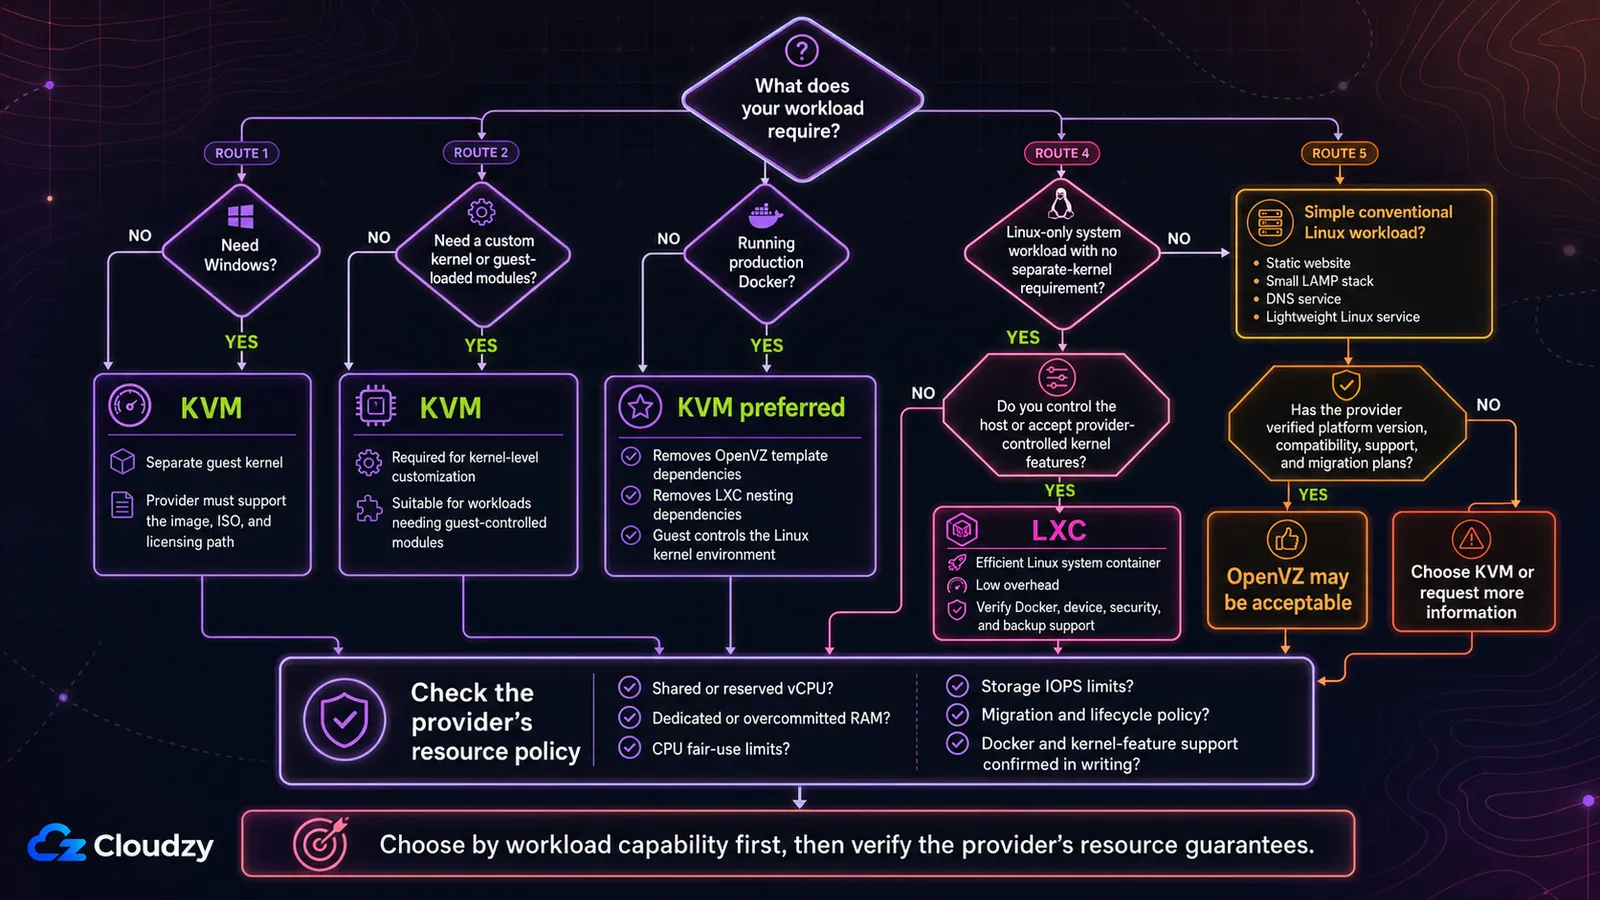
Gehen Sie von der Anforderung aus, nicht von der Technologie.
Wählen Sie KVM, wenn die Last einen eigenen Kernel braucht
KVM ist die direkte Wahl, sobald Sie eines der folgenden Dinge brauchen:
- Windows als Gastbetriebssystem
- Ein eigener Kernel
- Vom Gast geladene Kernelmodule
- Docker im Produktivbetrieb ohne Container-im-Container-Abhängigkeiten
- Verschachtelte Virtualisierung, sofern der Anbieter sie freigibt
- Vom Gast gesteuerter Swap und Kernel-Tuning
Windows ist der entscheidende Punkt, weil sowohl OpenVZ- als auch LXC-Container einen Linux-Host-Kernel nutzen. Die Wahl zwischen Linux und Windows für die Anwendung selbst ist eine eigene Frage, bei der es um Softwarekompatibilität, Administration und Lizenzierung geht. Siehe den Vergleich von Linux- und Windows-VPS für diese Entscheidung.
Wählen Sie LXC, wenn Sie einen effizienten Linux-Systemcontainer wollen
LXC ist vernünftig, wenn die Last reines Linux ist, keinen eigenen Kernel braucht und von geringem Overhead oder schnellen, hostseitig verwalteten Änderungen profitiert. Besonders nützlich ist es, wenn Sie den Proxmox- oder LXC-Host selbst kontrollieren.
Prüfen Sie bei einem gemieteten LXC-VPS die Docker-Unterstützung, die benötigten Geräte, den Sicherheitsmodus, das Backup-Verhalten und ob erweiterte Funktionen aktiviert werden können.
Ziehen Sie OpenVZ für eine einfache, geprüfte Linux-Last in Betracht
OpenVZ kann für eine einfache Website, einen kleinen LAMP-Stack, einen DNS-Dienst oder eine ähnlich konventionelle Linux-Last weiterhin akzeptabel sein, wenn:
- Der Anbieter dokumentiert die Plattformversion.
- Ihre Software unterstützt die vorhandene Kernel-Umgebung.
- Sie brauchen weder Windows noch Kernel-Anpassungen.
- Docker ist entweder unnötig oder ausdrücklich unterstützt.
- Der Anbieter hat einen glaubwürdigen Sicherheits- und Migrationsplan.
- Preis oder Betriebsmodell geben Ihnen einen echten Grund, sich dafür zu entscheiden.
Wählen Sie es nicht bloß, weil ein alter Vergleich behauptet, OpenVZ sei immer günstiger. Vergleichen Sie den aktuellen Tarif, den Support, die Ressourcenpolitik und die Migrationsoptionen.
Wenn Ihre Antwort auf KVM gefallen ist, hat die Anforderung entschieden, nicht eine Vorliebe. Der KVM VPS von Cloudzy startet in 60 Sekunden auf AMD EPYC mit reinem NVMe, und jede Instanz erhält einen eigenen Gast-Kernel. Kernelmodule lassen sich laden, eigene Kernel booten, und sowohl Linux- als auch Windows-Gäste werden unterstützt. Docker gibt es im Marketplace falls Sie es nicht selbst installieren möchten.
Häufig gestellte Fragen
Kann ich Docker auf einem OpenVZ-VPS betreiben?
Nur wenn der Anbieter eine kompatible OpenVZ-7-Umgebung eingerichtet hat. SolusVM dokumentiert Unterstützung auf ausreichend aktuellen OpenVZ-7-Kerneln mit EZ- oder passenden eigenen Templates, während die standardmäßigen Legacy-Templates nicht funktionieren. Betrachten Sie Docker als nicht unterstützt, solange der Anbieter die genaue Konfiguration nicht bestätigt.
Kann OpenVZ Windows ausführen?
Nein, nicht als OpenVZ-Container. Der Container teilt sich den Linux-Kernel des Hosts. KVM kann einen Windows-Gast betreiben, weil die virtuelle Maschine einen eigenen Betriebssystem-Kernel bootet, allerdings muss der Anbieter Image, ISO und Lizenzweg trotzdem unterstützen.
Ist LXC dasselbe wie Docker?
Nein. LXC wird meist für Systemcontainer verwendet, die leichtgewichtigen Linux-Maschinen mit Init-System und mehreren Prozessen ähneln. Docker ist eine Plattform für Anwendungscontainer, aufgebaut um Images und einzelne Dienste. Beide nutzen Kernel-Funktionen von Linux wie Namespaces und cgroups, weshalb die Begriffe manchmal verwechselt werden.
Was ist ein LXC-VPS?
Ein LXC-VPS ist ein Linux-Systemcontainer, der über LXC oder eine LXC-basierte Plattform wie Proxmox betrieben wird. Er sieht aus und verhält sich weitgehend wie ein kleiner Linux-Server, teilt sich aber den Host-Kernel, statt einen eigenen zu booten. Das macht ihn leichtgewichtig und begrenzt zugleich die Kontrolle auf Kernel-Ebene.
Wie erkenne ich, welchen Virtualisierungstyp ein Anbieter einsetzt?
Sehen Sie auf der Tarifseite nach oder fragen Sie den Support. Innerhalb einer Linux-Instanz erkennt dieser Befehl die Umgebung häufig:
systemd-detect-virtEr kann Werte melden wie kvm, openvz, oder lxc. Die Erkennung aus dem Gast heraus ist nützlich, doch die schriftliche Spezifikation des Anbieters bleibt vor dem Kauf die bessere Quelle.
Garantiert KVM dedizierte CPU und RAM?
Nein. KVM unterstützt Overcommit bei CPU und Speicher. Ein Anbieter kann reservierte Ressourcen, geteilte Ressourcen oder eine Mischung anbieten. Achten Sie auf ausdrückliche Formulierungen wie dediziertes RAM, gepinnte CPU, reservierte vCPU oder kein Overcommit, statt anzunehmen, der Hypervisor garantiere das.
Ist KVM immer die bessere Wahl?
Nein. KVM ist die einzige Wahl für Docker, eigene Kernel und Windows, doch bei einer Last, die nichts davon berührt, ist der praktische Unterschied nahezu unsichtbar.



Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.