Egy árfigyelő szkript hónapokon át hibátlanul ellenőrzött éjjelente néhány száz termékoldalt. Aztán nőtt a gyakoriság, bekerült egy második üzlet, és a naplót 429-es válaszok, CAPTCHA-k töltötték meg. A fórumok rotáló proxyt ajánlanak. A több IP, kevesebb tiltás elképzelés csak félig igaz.
A proxy egy állandó átjáró mögött változó IP-ken küldi a kéréseket, így elosztja az IP-nként korlátozott forgalmat. Belépés közben is változhat azonban a cím, amit a hitelesített munkamenet gyakran nem él túl. Egy problémát megold, egy másikat létrehoz.
A rövid verzió
- A rotáló proxy egy átjárót ad gépnévvel és porttal, a kéréseket készletből választott IP-n továbbítja, a cserét pedig szabály határozza meg.
- A kérésenkénti rotáció állapotmentes, nyilvános oldalletöltéshez való. Belépéshez és kosárhoz ragadós munkamenet vagy statikus proxy jobb, különösen IP-folytonosság ellenőrzésekor.
- A készlet helyesen rotálhat, mégis hibázhat: más ügyfelek rontják a közös IP-k hírnevét. A címek frissessége és csekély megosztása többet mond a sikerről, mint a készlet mérete.
- Fiók-, token- vagy sütialapú korláton nem segít a rotáció. Kis feladatnál előbb lassíts, és tartsd be a
Retry-Afterfejléc várakozási idejét.
Mi a rotáló proxy?
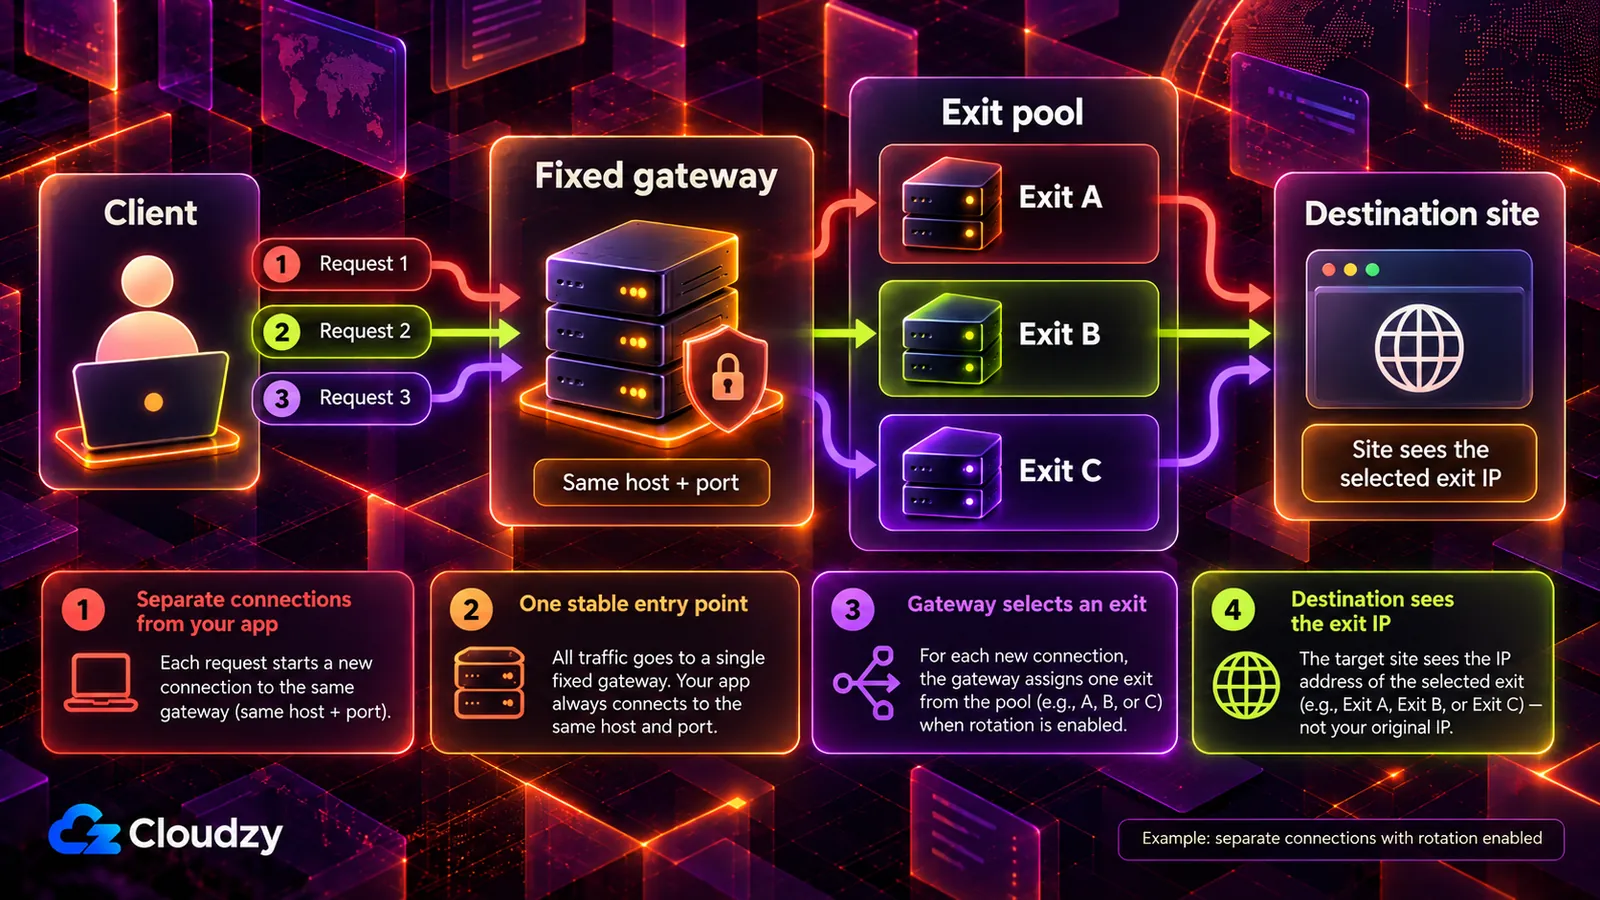
Az átjáró készletbeli IP-n továbbít. A szabály kérésenként, időzítve vagy munkamenetenként vált. A gépnév és port azonos marad; a cél által látott címet az átjáró választja.
Kövess egy kérést:
- A kliens mindig ugyanarra az átjárógépre és portra küld.
- Az átjáró alkalmazza a szabályt és kilépő IP-t választ.
- A kérés erről az IP-ről éri el a céloldalt.
- A cél a kilépő IP-t látja. A saját címed rejtve marad, hacsak az átjáró például
X-Forwarded-Forfejlécben nem továbbítja.
A készletet, állapotellenőrzést és hibaátvételt a szolgáltató kezeli; a szkript csak gépet és portot ismer. Ez a kényelem magyarázza a szolgáltatást. Saját proxy nem ad ingyen rotációt: rendszerint egy stabil kilépő IP-t biztosít; a készlet fenntartásáért fizetnél.
Az átjáró és készlet együtt backconnect proxy. Az MDN proxyszerver-útmutatója az átjárót a forward proxy egyszerűbb neveként sorolja fel. A címek lakossági, adatközponti vagy mobil jellege független a csere gyakoriságától.
Mi határozza meg az IP-cserét?
A szabály és szolgáltató: kérésenkénti vagy kapcsolatonkénti csere, időablak vagy külön parancs. A kliens vagy proxykezelő hibás vagy tiltott kérés újrapróbálása előtt is válthat. Ellenőrizd a „kérésenként” jelentését: több HTTPS-kérés oszthat meg alagutat és IP-t. A titkosított HTTPS-t továbbító átjáró rendszerint nem olvassa a cél állapotkódját saját rotáció indításához.
| Rotáció kiváltója | A költsége |
|---|---|
| Minden kérés | Az elosztást helyezi a folytonosság elé. A keresés és második találati oldala eltérő IP-ről jöhet. |
| Minden N kérés | Csoportosít, de a számláló egy ötlépéses folyamat harmadik és negyedik lépése között is válthat. |
| Időzítve | Fix ablakig tartja az IP-t, majd akár művelet közben cserél. |
| Hibánál | Új IP-ről próbálja a tiltott vagy 429-es kérést. Ellenállóbb, de észrevétlenül felélheti a címeket, ha a cél mindet elutasítja. |
Ez elosztási döntés. A szétosztás IP-nként a küszöb alatt tart; a folytonosság egy látogatót tesz felismerhetővé. Kérésenként a teljes hangsúly az elosztáson van. A hibaalapú csere jó kompromisszumnak tűnik, de elrejti költségeit: a napló sikeres újrapróbálásokat mutat, amíg semmi sem működik. A ragadós munkamenet megfordítja ezt, időablakig egy IP-t tart.
Miben más a ragadós munkamenet és a statikus proxy?
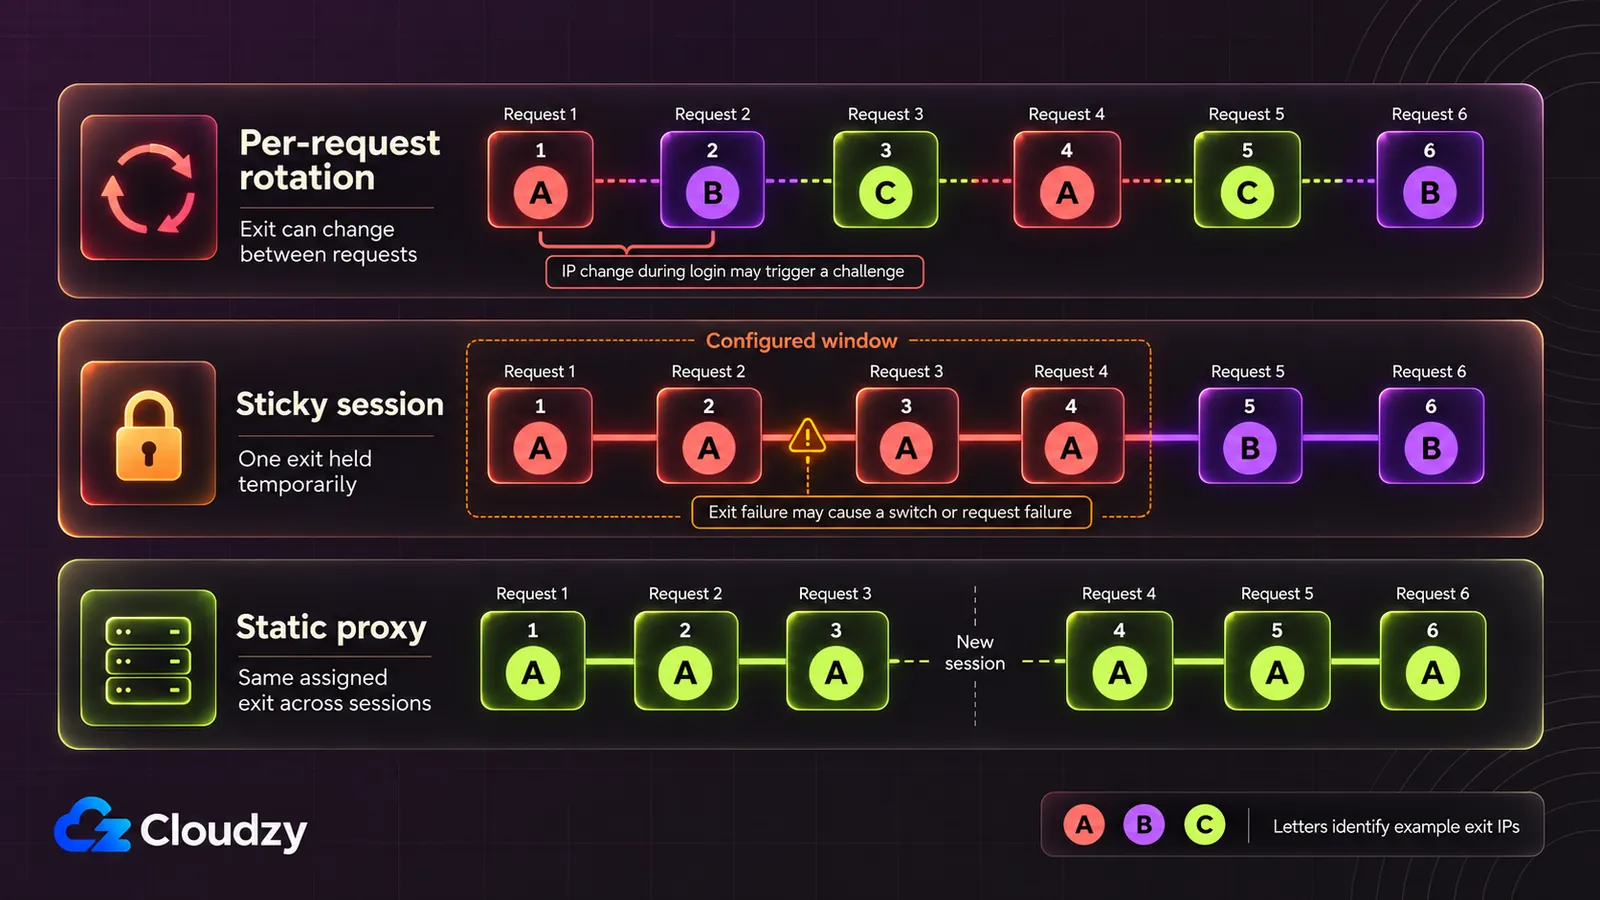
A ragadós munkamenet ideiglenesen lefoglal egy IP-t, hogy a kérések egy látogatónak tűnjenek, majd visszaadja. A statikus proxy megtartja az IP-t, amíg használod. Kérésenkénti rotáció semmit sem foglal. Az dönt, kell-e felismerés a kérések között.
| Funkció | Kérésenkénti rotáció | Ragadós munkamenet | Statikus proxy |
|---|---|---|---|
| Mikor változik az IP | Kérésenként vagy kapcsolatonként, szolgáltatótól függően | Az ablak vagy munkamenet végén, illetve kilépési hibánál | Kiosztás alatt rendszerint állandó |
| Megmarad a munkamenet? | IP-folytonosság ellenőrzésekor megszakadhat | Azonos IP mellett megmaradhat; nincs garancia | Megmaradhat; más ellenőrzések továbbra is érvényesek |
| Kérések elosztása | A teljes készleten | Munkamenetenként egy IP, több párhuzamos munkamenet | Minden egy IP-n |
| Mire alkalmas? | Nyilvános oldalak állapotmentes letöltése | Percekig folytonos, többlépéses folyamatok | Napokig azonos identitást igénylő fiókmunka |
| Fő kockázat | Megzavarja az állapottartó folyamatokat | Rövid ablaknál munka közben véget ér a munkamenet | Egy IP viseli az összes korlátot és tiltást |
Állapotmentes letöltésnél szokásos a rotáció. Belépésnél a két IP-tartó mód marad, az időtartam dönt. A ragadós munkamenet kölcsönöz és visszaad; a statikus kiosztás marad. A napi azonos IP-s belépés visszatérő felhasználónak látszik. Vesd össze az ablakot a leghosszabb folyamattal. Hiba esetén egyes szolgáltatók idő előtt váltanak; a szigorú egy-IP mód inkább hibát ad. A hosszú ablak önmagában nem garancia.
Mikor szakítja meg a rotáció a feladatot?
Belépés, 2FA, kosár, fizetés vagy többlépéses űrlap közbeni csere megszakíthat. A süti nem érvénytelenedik automatikusan, de az IP-hez kötött munkamenet vagy hálózatváltást figyelő csalásvédelem kijelentkeztethet, új ellenőrzést kérhet vagy jelölhet.
Ezt az oldal feladatának látom, nem proxyellenes támadásnak. A süti ugyanazt a böngészőt állítja, mint egy perce; az IP ellenőrizhető bizonyíték. A hitelesített munkamenet hálózatváltása lopott süti máshol történő használatának tűnhet, amit a csalásvédelem keres. A kijelentkeztetés és 2FA arányos válasz.
Az OWASP munkamenet-kezelési útmutatója az IP és User-Agent változásainak ellenőrzését írja le. A védelemtől függően váratlan változás riaszthat vagy lezárhatja a munkamenetet.
Emlékeznie kell az oldalnak rád a kérések között? Akkor tarts egy IP-t, különben rotálj. Az éjszakai nyilvános árfigyelés nem igényli. A jelentésexporthoz bejelentkezés igen, elejétől végéig.
Gyakorlati tipp: Válaszd szét a vegyes munkát: rotáló készlet állapotmentes adatokhoz, ragadós vagy statikus IP belépéshez és hitelesített munkához. Ellentétes igényekhez külön szabály kell.
Miért áll le a készlet néhány nap után?
Helyes rotáció is hibázhat: IP-t cserél, hírnevet nem. A közös címek öröklik a korábbi tevékenységet; azonos célok erős terhelése jelölést és romló sikerarányt okozhat.
A készlet véges közös erőforrás: minden ügyfél fogyasztja a hírnevét. Mások azonos IP-s forgalmáért te CAPTCHA-val és tiltással fizetsz. Támogatási munkámban a hírnevet oldalak és tiltólisták megfigyelt tevékenységre reagáló ökoszisztémájának láttam.
A méret könnyen reklámozható, de kevesebbet jelez a vártnál. Számít:
- A cél elleni legutóbbi használat: más ügyfél egy órája használt címe már beleszámít.
- Az ügyfelek száma: több feladat gyorsabban használja el a címet.
- A hálózatok változatossága: néhány tartományba tömörülő IP-k együtt tilthatók.
- A meglévő jelölések: a visszaélőnek jelölt IP-t megtartó készlet tovább osztja azt.
Nagy, sokszor használt készlet rosszabb lehet egy kisebbnél, amelynek címei újak a céljaidnál. Időben hasonlítsd a sikert; az első jó teszt nem bizonyít tartós teljesítményt.
Szükséged van egyáltalán rotáló proxyra?
Eloszthatja az IP-limit alatti forgalmat, de nem helyettesíti a korlátok és újrapróbálási utasítások betartását. Az MDN 429-es leírása szerint a korlát többnyire IP-s, de hitelesítéssel vagy sütivel felhasználóhoz, alkalmazáshoz kötődhet. A fióklimitet új IP nem érdekli; kis munkánál előbb Retry-After.
A szabvány az RFC 6585, amely meghatározta a 429-et. Engedélyezi a várakozást jelző Retry-After fejlécet, az azonosítást és számlálást nem szabja meg. Példája hitelesítési adatot vagy állapottartó sütit említ.
Három rossz vétel: fiók-, API-token- vagy sütikorlát, ahol minden IP ugyanazt a keretet fogyasztja és marad a 429; kis munka, amely ingyen széthúzhatja a pár száz éjszakai oldalt, kivárhatja a Retry-After idejét és exponenciális várakozással újrapróbálhat; stabil identitást és fix IP-t igénylő belépett munka.
Rotáció IP-limitnél, mennyiségfüggő értéknél és engedélyezett használatú önálló kéréseknél jó. A feltételek továbbra is érvényesek. Az oldal kapcsolati kliensazonosítást és kérési tempót is vizsgál; a rotáció nem garantál hozzáférést.
Vásárlás előtt olvasd a dokumentációt és fejléceket. Ha összevethető hitelesített kérések 429-et kapnak, azonos IP-s névtelenek pedig sikeresek, az fiók- vagy hitelesítési limitre utal, nem bizonyítja. Ha mindkettő hibás, lehet IP-, erőforrás- vagy szerverlimit. Az endpoint és tempó legyen összevethető; új teszt előtt tartsd be a Retry-Aftert.
Gyakran ismételt kérdések
Ugyanaz a proxy és a VPN?
Nem. A VPN általában az egész eszköz forgalmát titkosított alagúton egy szerverhez viszi, a kapcsolat alatt azonos IP-vel. A proxy alkalmazásonként vagy kérésenként állítható, szabály szerint vált, így egy szkript sok címet használhat.
Névtelenné tesz a rotáló proxy?
Nem teljesen. A cél elől rejti az IP-t, nem a szolgáltató elől, aki látja a címedet és céloldalaidat. Belépés vagy tárolt süti után a web a fiókról vagy sütiről felismer, IP-től függetlenül.
Letilthatja a web a rotáló proxyt?
Igen. Egyedi tiltás kevés lehet, ahogy egy proxyval tükrözött oldal Hacker News-vitájának üzemeltetője tapasztalta: váltakozott a forrás-IP. A válaszok teljes hálózatok és tartományok tiltását javasolták. A web kérésmintákat vizsgáló WAF-ot is használhat.
Milyen gyakran válts IP-t?
Nincs általános időköz; a cél IP-limitje dönt. Állapotmentesen csak szükség szerint, megőrzendő belépési vagy fizetési munkamenetben egyáltalán ne rotálj.
Beszélgetés
Hozzászólások
Jelentkezzen be a beszélgetéshez.