
Een verse VPS is dezelfde lege doos, of hij nu is gekocht om een website te hosten of om een tradingbot te draaien. Hetzelfde schone startpunt, dezelfde bijna lege schijf, weinig meer dan het besturingssysteem. Wat erop komt, loopt bij de eerste installatie al uiteen en blijft dat doen: een webstack en een tradingstack delen bijna geen software, en een van beide draait niet eens op hetzelfde besturingssysteem.
Er bestaat dus geen enkele lijst met essentiële VPS-software. Er is een korte basislaag die elke server nodig heeft, waarvoor hij ook is gekocht, en daarna beslist de toepassing alles. Twee beslissingen die hieraan voorafgaan, veranderen ook de vorm van die basislaag. Shared hosting of een VPS bepaalt of je überhaupt root-toegang hebt. Managed of unmanaged bepaalt voor hoeveel van de vijf onderdelen hieronder je zelf verantwoordelijk bent.
TL;DR
- Er is geen universeel antwoord. Voorbij een korte basislaag kiest de toepassing de programma's en soms het besturingssysteem.
- Elke VPS heeft eerst dezelfde vijf categorieën nodig: veilige beheertoegang, een firewall die echt aanstaat, een updatebeleid, back-ups die je minstens één keer hebt teruggezet en iets dat je vertelt dat de machine nog leeft. Op Linux betekent veilige beheertoegang meestal SSH met sleutels; op Windows betekent het RDP of een ander beheerpad beveiligen.
- Drie dingen die een Linux-VPS met 1 of 2 GB niet standaard moet krijgen: een controlepaneel, een virusscanner en de spam- en virusfiltering die in een mailstack zit. Hun gedocumenteerde geheugenbehoefte kan het grootste deel of het geheel van een kleine machine opslokken voordat je eigenlijke workload start.
- Hierna volgen tien VPS-toepassingen, elk met de programma's die het werk doen en de ene beperking die bepaalt of het past op de machine die je hebt gekocht.
- Elke sectie hier is de kaart. De gelinkte gidsen leveren de diepgang.
Wat elke VPS nodig heeft, waarvoor je hem ook hebt gekocht
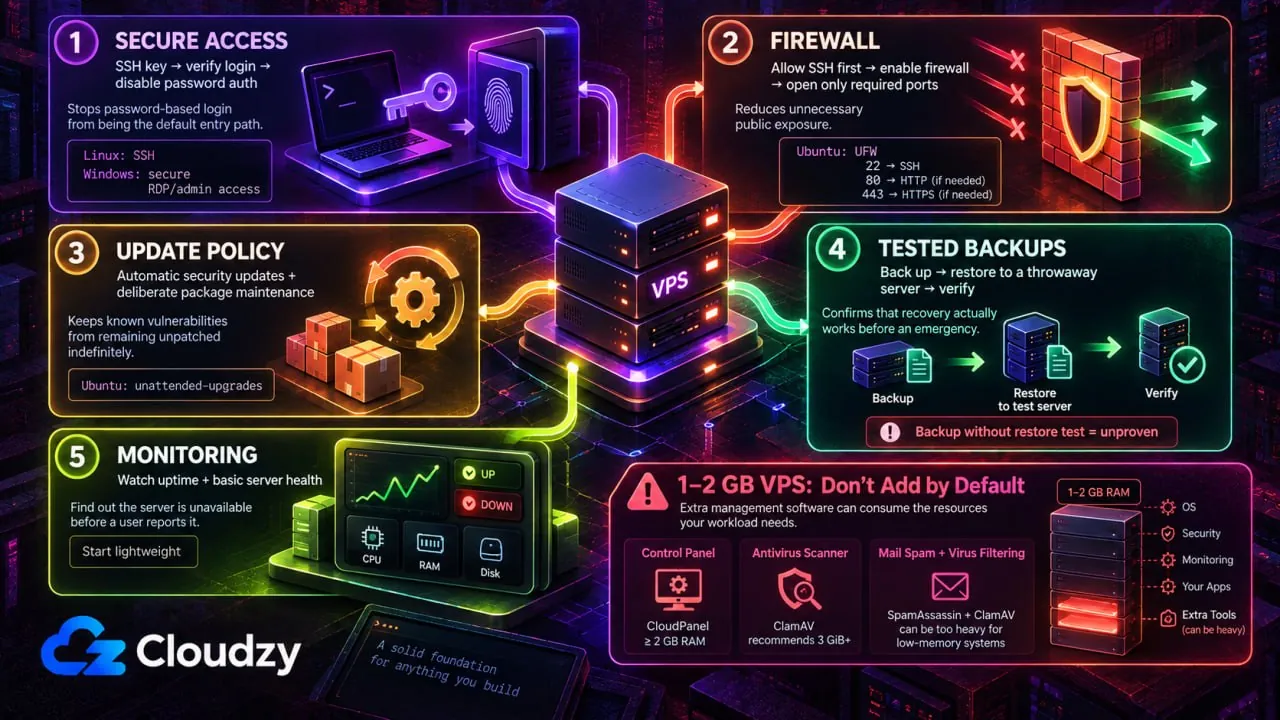
Het eerste wat je op een nieuwe VPS installeert, heeft niets te maken met waarom hij is gekocht. Vijf onderdelen komen eerst, dezelfde vijf, of de machine uiteindelijk een webwinkel of een gameserver draait.
Begin op Linux met SSH op basis van sleutels. Genereer een sleutelpaar, zet de publieke sleutel op de server, controleer in een tweede sessie dat inloggen met de sleutel werkt en schakel daarna wachtwoordauthenticatie uit, want een poort met wachtwoordauthenticatie op een publiek IP-adres trekt inlogpogingen aan als een magneet.
Dan de firewall, en controleer dat die draait in plaats van het aan te nemen. Ubuntu levert UFW mee als standaard firewalltool, en de communitydocumentatie van Ubuntu vermeldt dat UFW standaard is uitgeschakeld. Voorgeïnstalleerd is niet hetzelfde als ingeschakeld. Als je via SSH bent verbonden, sta dan eerst je echte SSH-poort toe, schakel daarna UFW in en open alleen de extra poorten die de workload nodig heeft. Bij de standaardinstallatie is die eerste regel sudo ufw allow 22.
Als er ook een web application firewall bij komt kijken, begin dan bij de categorieën. De gratis firewallopties voor een Linux-VPS vallen uiteen in vier categorieën die makkelijk door elkaar te halen zijn.
Een updatebeleid komt als derde, en de standaardinstelling hangt af van de distributie. De handleiding voor automatische updates van Ubuntu Server zegt dat het pakket standaard wordt geïnstalleerd en beveiligingsupdates automatisch toepast. Dat pakket is unattended-upgrades.
Debian doet zo'n belofte niet. De Debian-wiki waarschuwt dat een systeem ‘het pakket misschien helemaal niet heeft geïnstalleerd, of het wel heeft geïnstalleerd maar volledig heeft uitgeschakeld’. Om te controleren of het is ingeschakeld en het te configureren, voer je dit uit: sudo dpkg-reconfigure unattended-upgrades.
Back-ups komen als vierde, en de regel is één keer terugzetten. Een back-up die nooit iemand heeft teruggezet, is een hypothese. Zet er een terug op een wegwerpserver, kijk hoe die opstart, en pas dan is het een back-up.
Het vijfde is een monitoringpad, iets dat je vertelt dat de server plat ligt voordat een gebruiker dat doet. Een lichte uptimechecker volstaat. Er is geen betrouwbare formule die het aantal monitors omrekent naar geheugen, dus begin met 1 vCPU en 1 GB en kijk hoe het gaat.
Voorbij die vijf is hardening een project op zich, geen stap. Twee gidsen behandelen het al:
- Een checklist met 20 punten om een Linux-VPS te beveiligen
- De hardening-checklist voor een Windows-VPS
Nu de moeilijkere helft: wat je standaard niet toevoegt op een Linux-VPS met 1 of 2 GB. CloudPanel vereist minstens 2 GB RAM voordat je sites ook maar iets gebruiken. De eigen documentatie van ClamAV raadt 3 GiB of meer aan. En de richtlijnen van Virtualmin voor systemen met weinig geheugen raden aan om SpamAssassin en ClamAV volledig uit te schakelen als het geheugen krap is.
Dat zijn eisen en aanbevelingen van de leveranciers, geen voorkeuren. Ze maken alle drie slechte standaardkeuzes op een kleine machine, tenzij die software deel uitmaakt van de workload waarvoor je de VPS echt hebt gekocht.
Wat elke toepassing draait
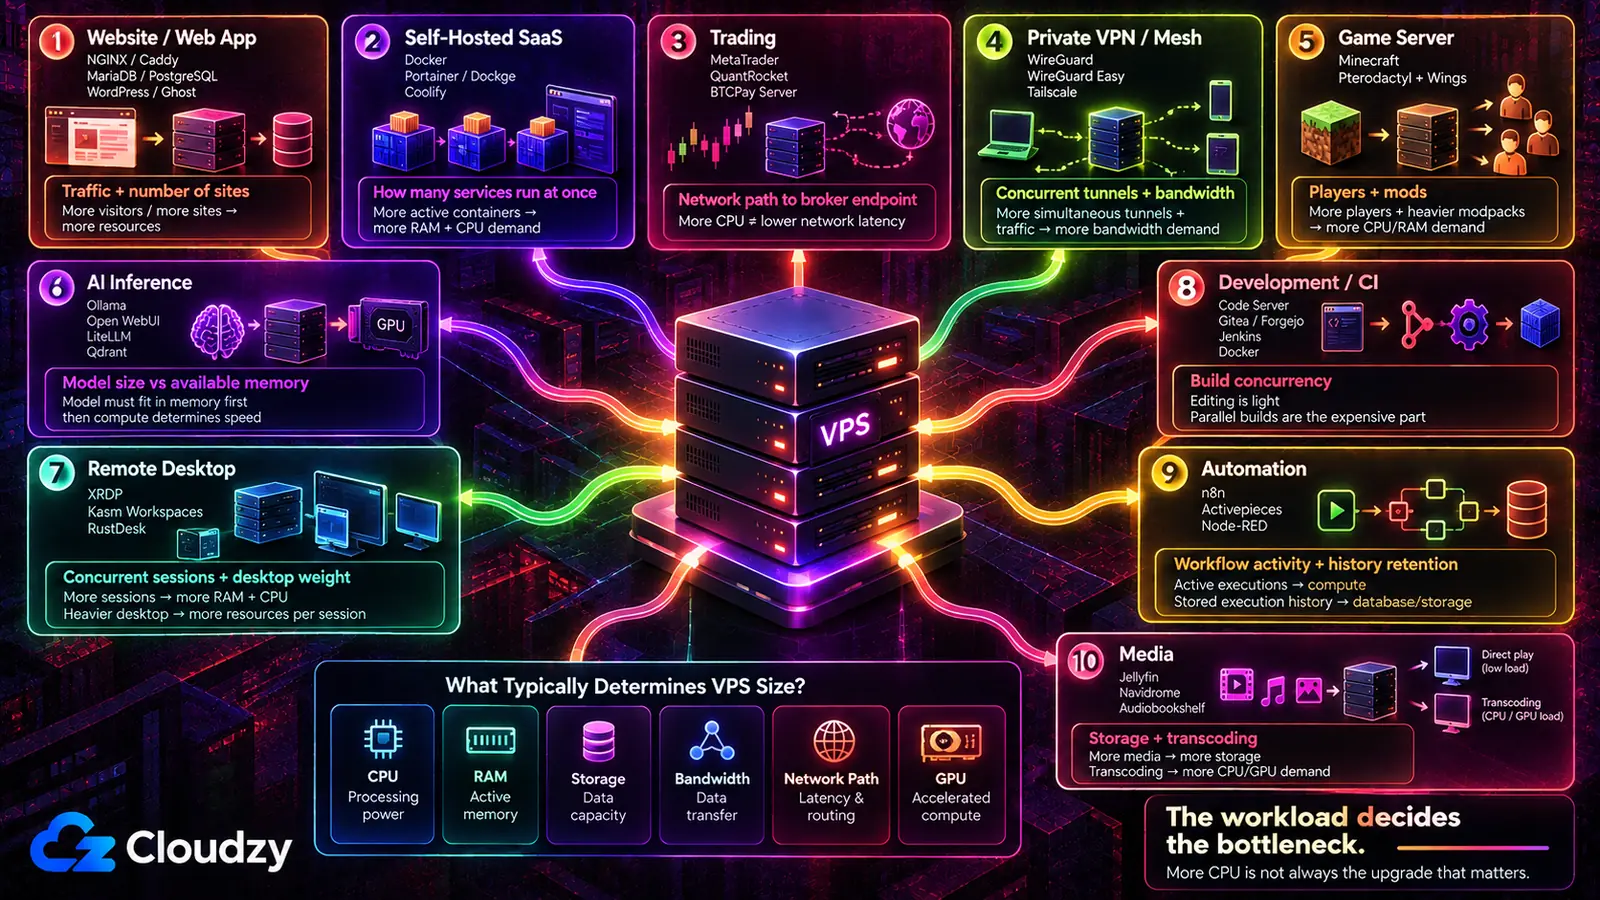
Wat tussen deze tien situaties verschilt, is niet zozeer de grootte van de machine, maar welke twee of drie programma's er moeten zijn voordat iets anders telt, en welke beperking meestal bepaalt hoe groot die machine wordt.
| Toepassing | De programma's die het werk doen | Wat je specificaties bepaalt |
|---|---|---|
| Website of webapp | NGINX of Caddy, MariaDB of PostgreSQL, WordPress of Ghost | Verkeer, en hoeveel sites de server delen |
| Zelf-gehoste SaaS-alternatieven | Docker, Portainer of Dockge, Coolify | Hoeveel services tegelijk draaien |
| Trading | MetaTrader 4 of 5, QuantRocket, BTCPay Server | Het netwerkpad naar het endpoint van je broker |
| Privé-VPN of mesh | WireGuard, WireGuard Easy, Tailscale | Gelijktijdige tunnels en bandbreedte |
| Gameserver | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel en Wings | Aantal spelers en aantal mods |
| AI-modellen en inferentie | Ollama, Open WebUI, LiteLLM, Qdrant | Modelgrootte ten opzichte van het beschikbare geheugen |
| Extern bureaublad | IceWM over XRDP, Kasm Workspaces, RustDesk | Gelijktijdige sessies en het gewicht van de desktop |
| Ontwikkeling en CI | Code Server, Gitea of Forgejo, Jenkins, Docker | Gelijktijdige builds, niet het bewerken |
| Automatisering en bots | n8n, Activepieces, Node-RED | Workflowactiviteit en bewaartermijn van de geschiedenis |
| Media | Jellyfin, Navidrome, Audiobookshelf | Opslag, en of er iets wordt getranscodeerd |
De derde kolom is degene die je twee keer moet lezen. Meer CPU is de reflexmatige upgrade, en in meerdere van deze rijen is dat niet de beperking die telt.
Een website of webapp hosten
De keuze die deze server vormgeeft, is niet welke webserver sneller is. Het is wie de TLS-certificaten beheert. Caddy geeft ze zelf uit en vernieuwt ze zonder extra tools. NGINX verwacht een aparte ACME-client zoals Certbot en meer handmatige configuratie, en gebruikt daar in rust minder geheugen voor terug. De vergelijking Caddy vs. NGINX zet de twee configuratiebestanden naast elkaar, als die afweging gecontroleerd moet worden voordat je er een kiest.
De rest volgt de applicatie en niet andersom. Veel dynamische applicaties hebben een database nodig, en of dat MariaDB of PostgreSQL wordt, hangt meestal af van wat de applicatie ondersteunt en niet van voorkeur. Redis verdient zijn plek als de applicatie echt caching, sessies, wachtrijen of een andere op Redis gebaseerde functie nodig heeft. En als meer dan één site of service de server gaat delen, maakt een reverse proxy, het proces dat vooraan staat en elk verzoek op basis van de hostnaam naar de juiste applicatie stuurt, een einde aan het jongleren met poorten voordat het begint. Nginx Proxy Manager zet een grafische interface op die taak en draait comfortabel op 2 GB. De installatiegids voor Nginx Proxy Manager loopt het stap voor stap door.
Eén kanttekening, en die wijst helemaal weg van een VPS. Als het om één kleine site zonder speciale eisen gaat, is managed hosting een verdedigbaar antwoord, en een server die je zelf beheert is extra werk zonder opbrengst. De VPS verdient zich terug zodra de site iets nodig heeft dat een managed pakket niet voor je installeert.
Betaalde SaaS-tools vervangen door zelfgehoste
Docker is hier de beslissing die de volgorde bepaalt, en die komt vóór alle applicaties waarvoor je kwam. Een containerruntime houdt elke service en zijn afhankelijkheden afgeschermd in een eigen doos, zodat de PHP-versie van Nextcloud en de machinelearningbibliotheken van Immich nooit ruziemaken. Portainer of Dockge geeft die runtime een webinterface en een plek om te zien wat er draait. Coolify gaat verder en maakt van de server iets dat dichter bij een deploymentplatform ligt, met builds via git push en automatische TLS. Kies de beheerlaag na de runtime, niet in plaats ervan.
Pro-tip: Installeer Docker vanuit de eigen repository van Docker in plaats van die van de distributie. De installatiedocumentatie van Docker noemt het pakket van de distributie onofficieel en geeft de instructie om het te verwijderen voordat je Docker Engine installeert. Dat pakket is
docker.io.
De applicaties zelf zijn het makkelijke deel, en dat blijkt precies het probleem. Een r/selfhosted-thread over welke zelfgehoste services mensen op de lange termijn houden laat dat duidelijk zien. De starter van de thread somt een reeks vervangers op die hij heeft opgezet en daarna heeft opgegeven, en geen enkele ervan strandde bij de deployment. De genoemde redenen gingen over afwerking van de gebruikservaring en de angst om de toegang te verliezen. Een VPS lost de tweede helft daarvan volledig op, omdat hij niet afhangt van stroom thuis of van een thuisverbinding die in de lucht blijft. Aan de eerste helft doet hij helemaal niets.
Trading: forex, algo en crypto
Dit is de enige sectie waarin het besturingssysteem kan veranderen. MetaTrader 4 en MetaTrader 5 zijn Windows-applicaties, dus een tradingserver is nog vaak een Windows Server die je via RDP bereikt. MetaQuotes ondersteunt ook MetaTrader op Linux via Wine, dus Windows is de eenvoudigere native route en geen harde eis. QuantRocket is het algoritmische en kwantitatieve onderzoekseinde van dezelfde lijst, en BTCPay Server verwerkt cryptobetalingen. Beide zijn Docker-workloads op Linux.
De specificaties doen er minder toe dan de kaart. Een trader op r/VPSforTradings die een MT5-bot over vijf brokers plande, vroeg welke VPS de laagste latency geeft naar het specifieke datacenter van elke broker, en dat is precies de vraag die de doorslag geeft. De endpoints van grote brokers clusteren rond een handvol datacenterknooppunten, en het netwerkpad tussen je VPS en het endpoint van de broker is wat je moet meten. Twee servers met identieke processors op verschillende netwerken of in verschillende steden kunnen zich voor deze taak heel verschillend gedragen.
Waardoor de voor de hand liggende upgrade de verkeerde is. Meer cores kopen maakt het pad niet korter. De locatie van een forex-VPS kiezen vóór het pakket is waar deze beslissing valt.

Houd je trading 24/7 online met een Forex VPS met lage latency.
Trading VPS aanschaffenEen privé-VPN of meshnetwerk draaien
Hier bestaan twee vormen, en ze zijn niet uitwisselbaar. Een WireGuard-server op de VPS geeft je apparaten een versleuteld pad naar die server en naar alles wat je erdoorheen routeert. WireGuard Easy verpakt die opzet in een webinterface, zodat een peer toevoegen niet meer betekent dat je met de hand een configuratiebestand bewerkt. Een meshnetwerk zoals Tailscale is iets heel anders: apparaten proberen rechtstreeks met elkaar te verbinden, maar het verkeer kan via een peer-relay of een DERP-relay lopen als een direct pad niet mogelijk is. De coördinatielaag verspreidt de informatie die apparaten nodig hebben om elkaar te vinden en te verbinden. OpenVPN AS, Pritunl, ZTNET en WGDashboard vullen de ruimte tussen die twee uitersten.
Een r/selfhosted-thread over die keuze bracht de echte zorg over afhankelijkheid van Tailscale naar boven. Iemand antwoordde dat hij zich „alleen zorgen maakte dat Tailscale slechter wordt terwijl ze winstgevend proberen te worden”. Dat is een zorg over de leverancier, niet over de prijs. Als je de tunnel zelf draait, haal je dat bedrijf uit de keten.
Het kost ook werk. Een beheerde coördinatieserver is echt minder beheer, en voor één laptop die één server bereikt, is een eigen mesh opzetten meer machinerie dan het probleem vraagt. Gewoon WireGuard is voor dat geval genoeg.
Een gameserver hosten
Het spel is de makkelijke installatie en het paneel is de beslissing. Minecraft alleen al bestaat in meerdere servervarianten, en welke je draait hangt af van wat je ermee wilt: Paper voor prestaties op een gewone survivalserver, Forge of Quilt als een modpack het hele punt is. Dat rechtstreeks op de server draaien werkt prima. Het draaien onder Pterodactyl Panel met de Wings-daemon, of onder PufferPanel, levert resourcelimieten per server, een webconsole en een manier om een vriend herstartrechten te geven zonder hem SSH te geven. Nakama is een heel ander product, voor mensen die een game bouwen in plaats van er een te hosten.
Een gids op r/admincraft loopt de hele weg van een kale VPS naar een geautomatiseerde gemodde server op Pterodactyl, wat een goed signaal is van wat de paneelroute oplevert.
De prijs is een tweede systeem dat je gepatcht moet houden, en dat houdt nooit op. Voor één vanillaserver voor zes vrienden is het paneel meer infrastructuur dan het spel nodig heeft. Het aantal mods is de andere variabele om in de gaten te houden. Een ARK-server modden laat zien wat dat in de praktijk inhoudt. Alles wat publiek is, moet ook beveiligd worden voordat iemand het vindt, en de beveiligingsgids voor Minecraft-servers behandelt die stap.
AI-modellen en lokale inferentie draaien
Ollama draait het model en Open WebUI is de interface die erop is geschroefd. LiteLLM verdient pas een plek ervoor als aanroepen over meerdere aanbieders moeten worden gerouteerd, en Qdrant alleen als retrieval deel van het plan is.
Zonder GPU is het plafond snel bereikt. Iemand die Ollama probeerde op een VPS van 8 GB met alleen een CPU liep tegen een out-of-memory-fout aan: het model wilde 7,2 GiB en er was 3,8 GiB vrij, omdat het besturingssysteem en Coolify het verschil al hadden ingenomen. Kleine gekwantiseerde modellen, dus met gewichten die met lagere precisie zijn opgeslagen om in minder geheugen te passen, kunnen op een CPU draaien als het model en de runtime in het systeem-RAM passen. Als ze passen, is de gebruikelijke prijs tragere inferentie; als ze niet passen, kan het proces vastlopen met een out-of-memory-fout.
Kwaliteit is de tweede grens. Een r/selfhosted-thread over de vraag of zelf Ollama hosten de moeite waard is laat de andere kant zien. Een reageerder beschreef de open modellen die hij had geprobeerd als „slechtere kwaliteit” en zei: „je gaat deze miljardenreuzen niet verslaan”. Dat is de ervaring van één gebruiker, geen regel voor elk open model. Zelf hosten geeft je controle over data en infrastructuur; of het een gehoste API verslaat op kwaliteit of kosten, hangt af van het model, de workload en de benutting.
De kostenberekening tegenover een gehoste API laat zien waar de economie omslaat. Grotere modellen, meer gelijktijdigheid of strakkere latencydoelen maken er een hardwarevraag van. De GPU VPS-pakketten van Cloudzy zijn precies voor dat geval gebouwd.
Een remote desktop of cloudwerkplek
Achter de term ‘remote desktop’ gaan drie verschillende mechanismen schuil, en kiezen op productnaam in plaats van op mechanisme is hoe mensen bij de verkeerde uitkomen. Een RDP-sessie is een echte desktop die op de server draait en waarop je inlogt. Het one-click-image IceWM over XRDP van Cloudzy is hier de lichte bundel: het levert IceWM, Terminator, Falkon en een xRDP-listener met TLS samen, terwijl Linux Mint je een volledige desktop geeft in plaats van een minimale.
Kasm Workspaces kan op verzoek gecontaineriseerde applicaties en desktops in een browser leveren, maar kan ook bestaande RDP-, VNC-, SSH- en KasmVNC-servers beschikbaar maken via Server-workspaces. Neko is weer anders: het streamt één gedeelde virtuele browser via WebRTC naar meerdere mensen in een ruimte, en dat is geen desktop waarop iemand inlogt.
Als je de eigen desktop van de server wilt, gebruik dan een Kasm Server-workspace op basis van RDP of VNC in plaats van een containerworkspace. De Kasm-documentatie over vaste infrastructuur behandelt die opzet. De native containersessies van Kasm zijn aparte omgevingen, niet de desktop van de host.
Als de machine die je wilt al bestaat en alleen bereikt moet worden, bereikt RustDesk die zonder überhaupt een desktop op te bouwen, en Sshwifty geeft je een shell in een browser als een shell alles was wat je nodig had. Leg het protocol vast vóór de productnaam. Verbinden via RDP en een browsersessie streamen zijn niet hetzelfde met een ander etiket.
Een machine voor ontwikkeling, builds en CI
Code Server zet VS Code in een browsertabblad dat naar het bestandssysteem van de server wijst, en dat maakt het de moeite waard om de rest van de machine bij elkaar te houden: Gitea of Forgejo met de repositories die de editor opent, Jenkins met de pipelines die die commits starten, en Docker onder beide. Het nieuwere onderdeel zijn de AI-codeeragents die nu op dezelfde machine draaien: Claude Code, Aider, OpenCode en Goose CLI.
Die voor de hand liggende opzet is niet de enige. Een r/selfhosted-thread over externe ontwikkelomgevingen had iemand die het omgekeerde bepleitte: houd de editor lokaal geïnstalleerd en richt hem via een extensie voor ontwikkeling op afstand op de VPS, zodat de interface lokaal blijft en alleen de bestanden en de uitvoering op afstand zijn. De klacht van de starter van de thread was dat de host de sneltoetsen afving in plaats van de browser, een echt nadeel van de browserversie.
Beide zijn legitiem. Code Server draaien met een AI-agent doorloopt de browserroute van begin tot eind. De zelfgehoste developerstack bevat alles wat rond de editor zit.
Automatisering, bots en geplande taken
n8n is het gebruikelijke startpunt, en dat is een redelijke standaardkeuze: een visuele workflowbouwer waarin de knooppunten services zijn en de verbindingen data die ertussen stroomt. Activepieces doet vergelijkbaar werk onder een ruimere licentie. Node-RED benadert hetzelfde probleem van de andere kant, gebaseerd op flows en geworteld in het koppelen van apparaten en gebeurtenissen in plaats van SaaS-lijmwerk. Dagu is een planner voor afhankelijkheidsgrafen, geschikt als wat je hebt eigenlijk een reeks cronjobs is die een volgorde nodig hebben.
Deze services blijven draaien tussen taken door. Hun resourcegebruik groeit met de workflowactiviteit, terwijl bewaarde uitvoeringsgeschiedenis vooral de database en de opslag laat groeien. Dat maakt dit het soort workload dat de kleinste server een paar maanden nadat alles goed leek, ongemerkt kan ontgroeien. De vergelijking van zelfgehoste alternatieven voor Zapier bevat de details over licenties en dimensionering.
Media serveren
Opslag is hier meestal de eerste beperking, maar transcoderen kan CPU- of GPU-capaciteit de doorslaggevende maken. Jellyfin voor video, Navidrome voor muziek en Audiobookshelf voor luisterboeken en podcasts bundelen elk een bibliotheekscanner, een metadata-ophaler en een streamingserver in één applicatie die je installeert zoals elke andere webservice, en AzuraCast (een webradiostation) en Immich (foto's) volgen hetzelfde patroon.
Daardoor is een VPS vaker wel dan niet de verkeerde vorm. Realtime transcoderen kost processortijd die een kleine server niet over heeft, en een machine thuis met grote schijven is meestal de betere host voor de bibliotheek zelf, terwijl de VPS zijn plek verdient met toegang op afstand en door online te blijven. De vergelijking van alternatieven voor Plex laat zien welke server bij welke client past.
Wat van jou is zodra alles is geïnstalleerd
Elk programma dat hierboven is genoemd, komt met een taak eraan vast. Iemand patcht het, houdt het geheugen in de gaten, vernieuwt het certificaat en zoekt uit of de back-up terug te zetten is. Op een zelfbeheerde VPS ben jij die iemand, en de last stapelt zich op met elk van deze situaties die op één machine belandt.
De installatiehelft is het deel dat het waard is om in te korten. Als de software die je kiest beschikbaar is als one-click-app, verkort dat de installatiestap in plaats van dat je achterblijft met een lege server en een geopend documentatietabblad. Een Linux-VPS van Cloudzy geeft je dat startpunt, zodat het eerste uur gaat naar waarvoor je de server hebt gekocht. De beheerhelft blijft hoe dan ook van jou. Dat deel laat zich niet uitbesteden.

Bouw op een Linux VPS met root-toegang, NVMe en AMD EPYC-kracht.
Bekijk Linux-plannenVeelgestelde vragen
Heb ik een controlepaneel nodig op een VPS?
Alleen als het meer dan één taak voor je doet. Een paneel verdient zijn geheugen als het meerdere sites, meerdere niet-technische gebruikers en mail of DNS beheert die je anders met de hand zou instellen. Onder die drempel is het een laag tussen jou en een service die je rechtstreeks zou kunnen beheren, en het concurreert met die service om RAM. De vergelijking van Linux-controlepanelen zet uiteen wat elk kost aan functies en licenties.
Moet ik software met Docker of native installeren op een VPS?
Gebruik containers voor stacks met meerdere services, workloads die je naar een andere host wilt verhuizen of afhankelijkheden die anders met elkaar botsen. Installeer native als één langlopende service op een kleine VPS zo makkelijker te beheren is. Een server van 1 GB met één webserver en één database heeft misschien geen baat bij Docker; een grotere stack met meerdere services vaak wel, maar RAM alleen beslist dat niet.
Kan ik een AI-model op een VPS zonder GPU draaien?
Ja, voor kleine gekwantiseerde modellen. RAM bepaalt of het model kan laden naast het besturingssysteem en alles wat verder draait; de CPU-prestaties bepalen hoe snel het draait zodra het is geladen. Grotere modellen, meer gelijktijdigheid of strakkere latencydoelen duwen je meestal richting een GPU met genoeg VRAM.
Heb ik Windows nodig voor een trading-VPS?
Voor MetaTrader 4 en MetaTrader 5 is Windows de eenvoudigste native optie, geen strikte eis. MetaQuotes ondersteunt ook MetaTrader op Linux via Wine. Andere tradingworkloads, waaronder algoritmische tooling in Python en software voor cryptobetalingen zoals BTCPay Server, kunnen direct op Linux draaien. Het platform waarmee je handelt, bepaalt het besturingssysteem.
Kan één VPS meer dan één van deze toepassingen draaien?
Ja, en geheugen is meestal wat bepaalt hoeveel. Een paar lichte services kunnen samen op 4 GB draaien, terwijl een gameserver en een AI-model snel om RAM kunnen concurreren. Het andere punt is de impactradius: een publiek bereikbare service naast iets zetten dat je belangrijk vindt, betekent dat een inbraak beide in gevaar kan brengen. Scheid wat aan het internet hangt van wat belangrijk is voordat je iets anders scheidt.
Discussie
Reacties
Log in om mee te praten.