
Trzeba zastąpić obieg umów, ale nowe rozwiązanie nie może wysyłać umów do usługi podpisywania SaaS. DocuSeal, Documenso i OpenSign warto uwzględnić na liście alternatyw dla DocuSign. Każde ma rdzeń do samodzielnego hostowania; istotne porównanie dotyczy edycji, którą możesz utrzymywać, eksportowanych dowodów i usług, z którymi wdrożenie nadal się łączy. Zgoda na wynajęcie serwera i zgoda na przekazywanie dokumentów podmiotowi przetwarzającemu to odrębne decyzje.
Pozostanie przy zatwierdzonym obiegu DocuSign może być rozsądne, dopóki dowody lub utrzymanie zamiennika są niekompletne, o ile obecny obieg spełnia wymagania organizacji. Jeśli polityka zabrania jego modelu przetwarzania, znajomość narzędzia nie znosi zakazu. Ustal kryteria akceptacji zamiennika przed przeniesieniem rzeczywistych umów.
W skrócie
- DocuSeal: bezpłatna edycja na własny serwer obsługuje wielu podpisujących i własny serwer SMTP. Pro dodaje automatyczne przypomnienia, SAML SSO, role i zespoły oraz zaawansowane funkcje API i osadzania. Zobacz porównanie edycji lokalnych.
- Documenso: Community Edition obejmuje podstawowe podpisywanie, szablony i dostęp do API. Funkcje komercyjne to portal uwierzytelniania organizacji, ponowne uwierzytelnianie działań na dokumentach i osadzony edytor. Zobacz porównanie edycji.
- OpenSign: repozytorium opisuje szablony wielokrotnego użytku, kolejność podpisów, kody e-mail dla gości i certyfikaty ukończenia. Dokumentacja tokenów API odróżnia płatne tokeny produkcyjne od bezpłatnych testowych. Potwierdź uprawnienia API wybranej samodzielnie hostowanej wersji; ta strona nie określa ich jednoznacznie.
Porównaj bezpłatne edycje i wymagania eksploatacyjne
Tabela porównuje zakres bezpłatnego kodu, wymagania wdrożenia i funkcje komercyjne każdego narzędzia.
| Narzędzie | Zakres bezpłatnego kodu | Składniki wdrożenia | Ograniczenia komercyjne lub niewyjaśnione |
|---|---|---|---|
| DocuSeal | Licencją repozytorium jest AGPLv3. Strona cenowa DocuSeal rozdziela bezpłatną lokalną Open Source i komercyjną lokalną Pro. | Docker/Compose; domyślnie SQLite, alternatywnie PostgreSQL/MySQL zgodnie z opcjami instalacji. Zaplanuj trwałość plików i bazy oraz dostarczanie poczty. | Instrukcja konfiguracji Pro zalicza branding, przypomnienia, SSO, role i zespoły, webhooks oraz API/osadzanie do oferty komercyjnej. Potwierdź dokładne uprawnienia integracji i opłaty za użycie; ogólne zapisy repozytorium tego nie rozstrzygają. |
| Documenso | Porównanie edycji wyróżnia bezpłatną Community Edition, roczną licencję Business Edition i indywidualną Enterprise Edition. Repozytorium zawiera także kod komercyjny na odrębnej licencji. | Dokument wymagań wskazuje PostgreSQL, transport poczty, odwrotne proxy i certyfikat podpisu oraz opcjonalny magazyn zgodny z S3. Uwzględnij dokumenty i zapisy audytu w bazie w projekcie trwałego przechowywania. | Lista funkcji komercyjnych wymienia uwierzytelnianie organizacji i ponowne uwierzytelnianie działań na dokumentach. Dokumentacja edycji wskazuje też osadzony edytor, jego wersję white-label i zdalne podpisywanie CSC. Wyjaśnij wymagane eksporty, konfigurację znaczników czasu i bezpłatny zakres API dla wybranej edycji. |
| OpenSign | Strona samodzielnego hostowania opisuje bezpłatny rdzeń. Główna licencja AGPLv3 zawiera wyjątki dla katalogów i komponentów zewnętrznych. | Przewodnik Docker konfiguruje MongoDB, lokalny lub zewnętrzny magazyn plików, SMTP/Mailgun i certyfikat podpisu. Sprawdź trwałość danych oraz udostępnienie bazy na zewnątrz w wybranym wdrożeniu. | Instrukcja tokenów API odróżnia płatne tokeny produkcyjne od bezpłatnych testowych, a strona samodzielnego hostowania reklamuje REST API. Potwierdź uprawnienia wybranej edycji, zanim na nich polegniesz. Przewodnik szablonów OpenSign opisuje opcję „Merge Certificate to PDF”: włączona dodaje certyfikat ukończenia do końcowego PDF, wyłączona udostępnia osobny PDF certyfikatu. Sprawdź opcje eksportu w zainstalowanej wersji. |
Aplikacja podpisu elektronicznego z otwartym kodem może łączyć użyteczny bezpłatny rdzeń z pakietami komercyjnymi. Każdy planowany proces traktuj jako kontrolę uprawnień: ustal działanie, zezwalającą na nie edycję i wywoływaną usługę. Publiczne repozytorium nie dowodzi, że potrzebna funkcja jest bezpłatna.
Prowadź krótki rejestr wyboru: pakiet, wymagany proces, nierozstrzygnięte ograniczenie i osoba odpowiedzialna za uzyskanie odpowiedzi. Nie wpisuj „tak” bez odpowiedzi tylko dlatego, że podobnie nazywa się funkcja chmurowa. Niewyjaśniony wymóg powinien opóźnić wdrożenie danego procesu, nawet gdy reszta aplikacji pasuje.
Dopasuj kandydata do procesu podpisywania
Zacząłbym od DocuSeal do ręcznie zarządzanych szablonów PDF, Documenso Community, gdy konieczny jest bezpłatny dostęp do API, oraz OpenSign, gdy pasują jego szablony i kody e-mail dla gości. To punkty wyjścia pilotażu oparte na oficjalnej dokumentacji; nie wykonywałem testów instalacji ani podpisywania.
DocuSeal do pracy z PDF i szablonami
DocuSeal to rozsądny pierwszy pilotaż przygotowywania PDF i ponownego używania szablonów, jeśli darmowy rdzeń pokrywa proces. FAQ certyfikatu audytu opisuje pobieralny zapis ukończenia ze zdarzeniami każdej strony i warunkowymi polami weryfikacji. Porównaj zapisaną metodę z wymaganiami, zanim uznasz certyfikat za dowód konkretnego poziomu identyfikacji.
Certyfikat zapisuje adresy e-mail stron, czasy zdarzeń, adres IP, identyfikator sesji, dane przeglądarki i strefę czasową. Weryfikacja e-mail lub telefonem zależy od metody; obecność pola nie dowodzi silniejszej weryfikacji. Poproś o próbkę z planowanej konfiguracji, w tym odrzucony lub delegowany wniosek, jeśli te ścieżki są istotne.
Wstrzymaj wybór, jeśli niezbędne uwierzytelnianie lub integracja wymagają niezatwierdzonej oferty komercyjnej. Edytor dokumentów może spełniać widoczny wymóg, gdy istotne dalsze działanie pozostaje niewyjaśnione.
Documenso przy istniejącym modelu utrzymania PostgreSQL
Documenso warto przetestować, jeśli potrafisz łącznie utrzymywać bazę, pocztę i certyfikaty. Wymagania samodzielnego hostowania wskazują pułapkę: aplikacja uruchamia się bez certyfikatu podpisu, ale podpisywanie dokumentów zawodzi. Działający interfejs nie może zatem stanowić testu akceptacyjnego wdrożenia.
Wymagania opisują podpis cyfrowy X.509 z dostarczonym lub wygenerowanym certyfikatem .p12 oraz przechowywanie audytu w bazie. Opisuje to infrastrukturę podpisu, a nie poświadczenie konkretnej osoby użyte przez odbiorcę ani zawartość danego eksportu.
Cykl życia dokumentu Documenso opisuje ukończony podpisany PDF z dołączonym dziennikiem audytu. Lista zmian v2.14.0 opisuje też pobieranie certyfikatu i audytu jako osobnych PDF przez API. W pilotażu wyeksportuj zapisy z zainstalowanej wersji, sprawdź ich treść i niezależnie zweryfikuj podpisany PDF.
OpenSign do szablonów i kolejności podpisów
OpenSign jest kandydatem, gdy kluczowe są szablony wielokrotnego użytku i uporządkowane uczestnictwo. README projektu opisuje wielu podpisujących, kolejność podpisów i kody e-mail dla gości. Przetestuj te ścieżki z pełnym backendem i wybranym magazynem: kod e-mail potwierdza dostęp do skrzynki, nie niezależnie zweryfikowaną tożsamość lub uprawnienia organizacyjne.
Instrukcje instalacji deweloperskiej wskazują, że wariant z samym frontendem korzysta z backendu testowego projektu, także do przesyłania dokumentów. Wyklucz go z prywatnego wdrożenia umów. Frontend uruchomiony na własnym komputerze nie określa miejsca przetwarzania dokumentów przez backend.
Zbadaj dowody ukończonego podpisania
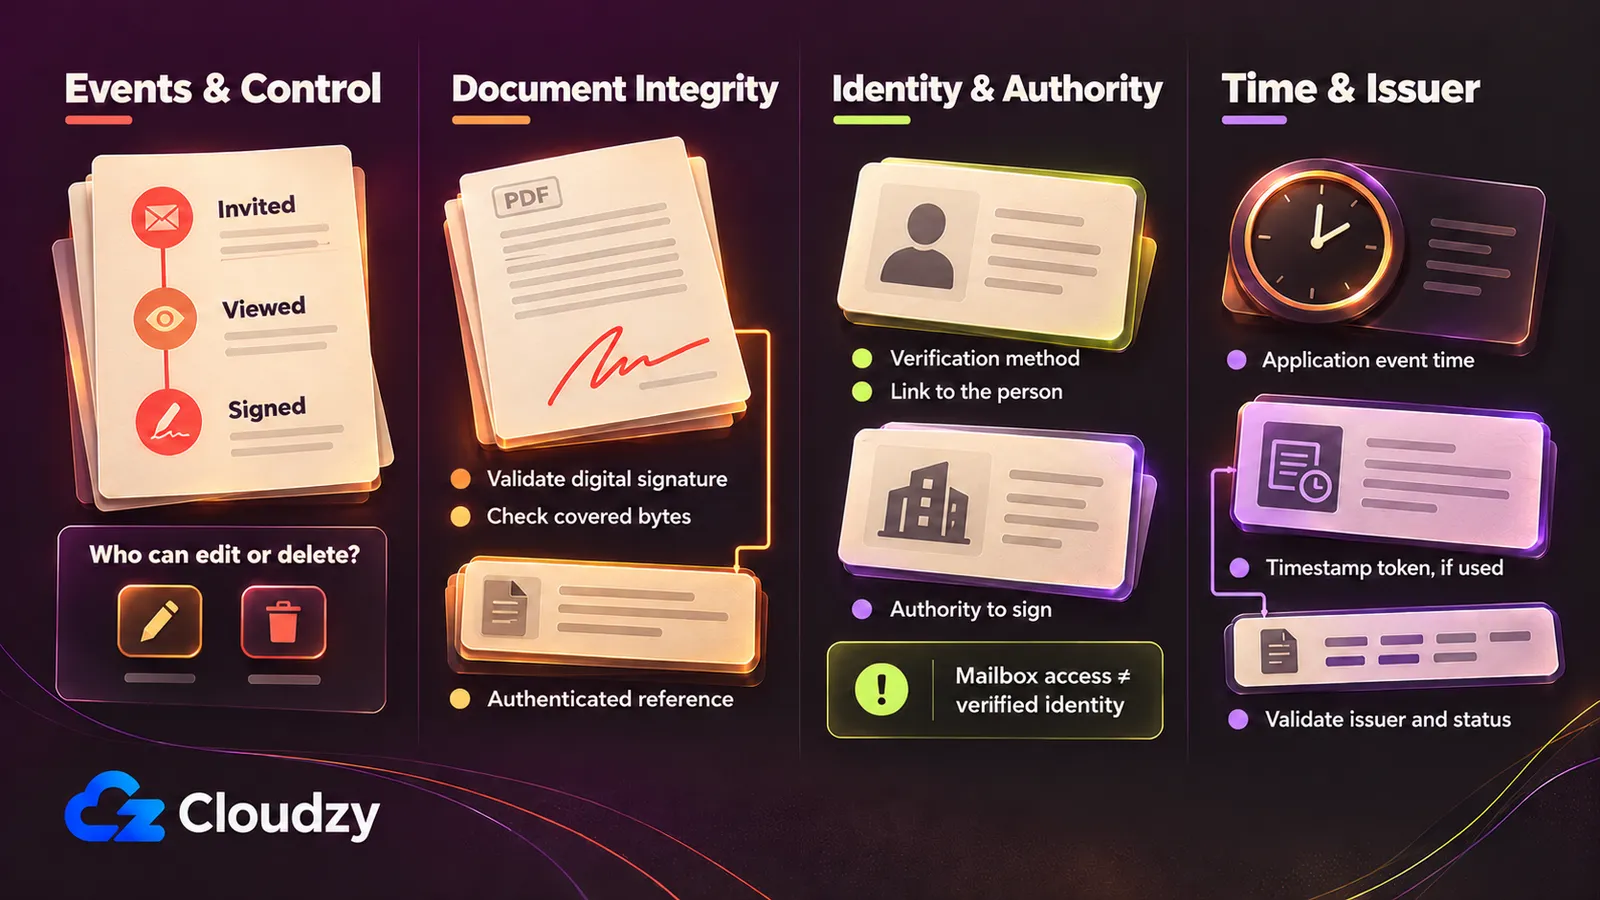
Gotowy PDF i raport zdarzeń odpowiadają na różne pytania. Zbierz dowody działań podpisywania, integralności dokumentu, tożsamości i uprawnień podpisującego oraz czasu. FAQ eSignature Komisji Europejskiej i ustawa ESIGN odróżniają uznanie podpisu elektronicznego od szerszych wymagań. Pojedynczy eksport lub pole techniczne nie przesądza prawnego wyniku konkretnej umowy.
Dla transakcji USA w handlu międzystanowym lub zagranicznym albo wpływających na niego ESIGN §7001 ogranicza odmowę skuteczności wyłącznie z powodu elektronicznej formy podpisu lub zapisu. Ustawa zachowuje pozostałe obowiązki i nie zmusza wszystkich do przyjmowania zapisów elektronicznych. W określonych okolicznościach obowiązują warunki informowania konsumentów. Wyjątki sekcji 7003 obejmują dokumenty testamentowe i z zakresu prawa rodzinnego, wskazane sprawy kodeksu handlowego, dokumenty sądowe i pewne zawiadomienia; same wyłączenia nie zabraniają formy elektronicznej.
FAQ eSignature Komisji odróżnia podpisywanie elektroniczne od jego cyfrowej, kryptograficznej realizacji. Według unijnego eIDAS sama forma elektroniczna lub niekwalifikowana nie uzasadnia odmowy skutku prawnego. Podpisy kwalifikowane mają skutek równoważny odręcznym. Podpisy zaawansowane wymagają powiązania z tożsamością, kontroli podpisującego i wykrywania zmian; kwalifikowane dodają kwalifikowany certyfikat i kwalifikowane urządzenie do składania podpisu. Reguły te nie rozstrzygają zawarcia umowy, umocowania, formalności czy konkretnego sporu ani nie klasyfikują wskazanego narzędzia.
Przy badaniu próbnego pakietu dowodów wykonaj cztery kontrole:
- Zdarzenia i kontrola. Ślad audytowy podpisu elektronicznego powinien pokazywać, kto działał, co widział lub akceptował, jaką weryfikację wykonano i kiedy proces się zakończył. Zapisz dowody zgody istotne dla procesu. Ustal, kto może zmieniać lub usuwać zdarzenia, czy zmiany są rejestrowane i co chroni zachowaną kopię niezależnie od administratora aplikacji. Sam dziennik nie dowodzi odporności na manipulację.
- Integralność dokumentu. Zachowaj oryginalny ukończony PDF i zweryfikuj ewentualny podpis cyfrowy, łańcuch certyfikatów oraz objęte nim bajty. Definicja funkcji skrótu NIST opisuje zwięzłą reprezentację wejścia. Kontrola skrótu wykrywająca manipulację wymaga uwierzytelnionego wzorca, czyli skrótu o ustalonym pochodzeniu i ochronie. Podmiana PDF i sąsiadującego skrótu pokonuje proste porównanie. Sam skrót nie ustala tożsamości podpisującego. Zapytaj, czy oddzielny zapis audytu też jest chroniony.
- Tożsamość i uprawnienia. Zapisz metodę weryfikacji i jej powiązanie ze wskazaną osobą. Dostęp do skrzynki lub kod jednorazowy sam w sobie nie ustala tożsamości ani prawa do wiązania firmy zobowiązaniami. Definicja podpisu cyfrowego NIST uzależnia uwierzytelnienie pochodzenia i integralność od poprawnego wdrożenia. Certyfikat serwera nie może niepostrzeżenie stać się twierdzeniem, że każdy odbiorca miał indywidualne poświadczenie.
- Czas i jego wystawca. Oddziel datę zdarzenia aplikacji od niezależnie wystawionego tokena znacznika czasu. RFC 3161 definiuje protokół znaczników czasu z odciskiem wiadomości, czyli skrótem oznaczanych danych. Zweryfikuj token względem zachowanego dokumentu i zbadaj wystawcę. Kwalifikowany status znacznika to osobna kwestia: Komisja opisuje domniemania dokładności daty i czasu oraz integralności powiązanych danych; kwalifikowane usługi znajdują się na listach zaufania. Sama obsługa RFC nie ustala statusu ani nie gwarantuje wyniku dla dokumentu.
Prześledź drogi dokumentów, metadanych i skrótów
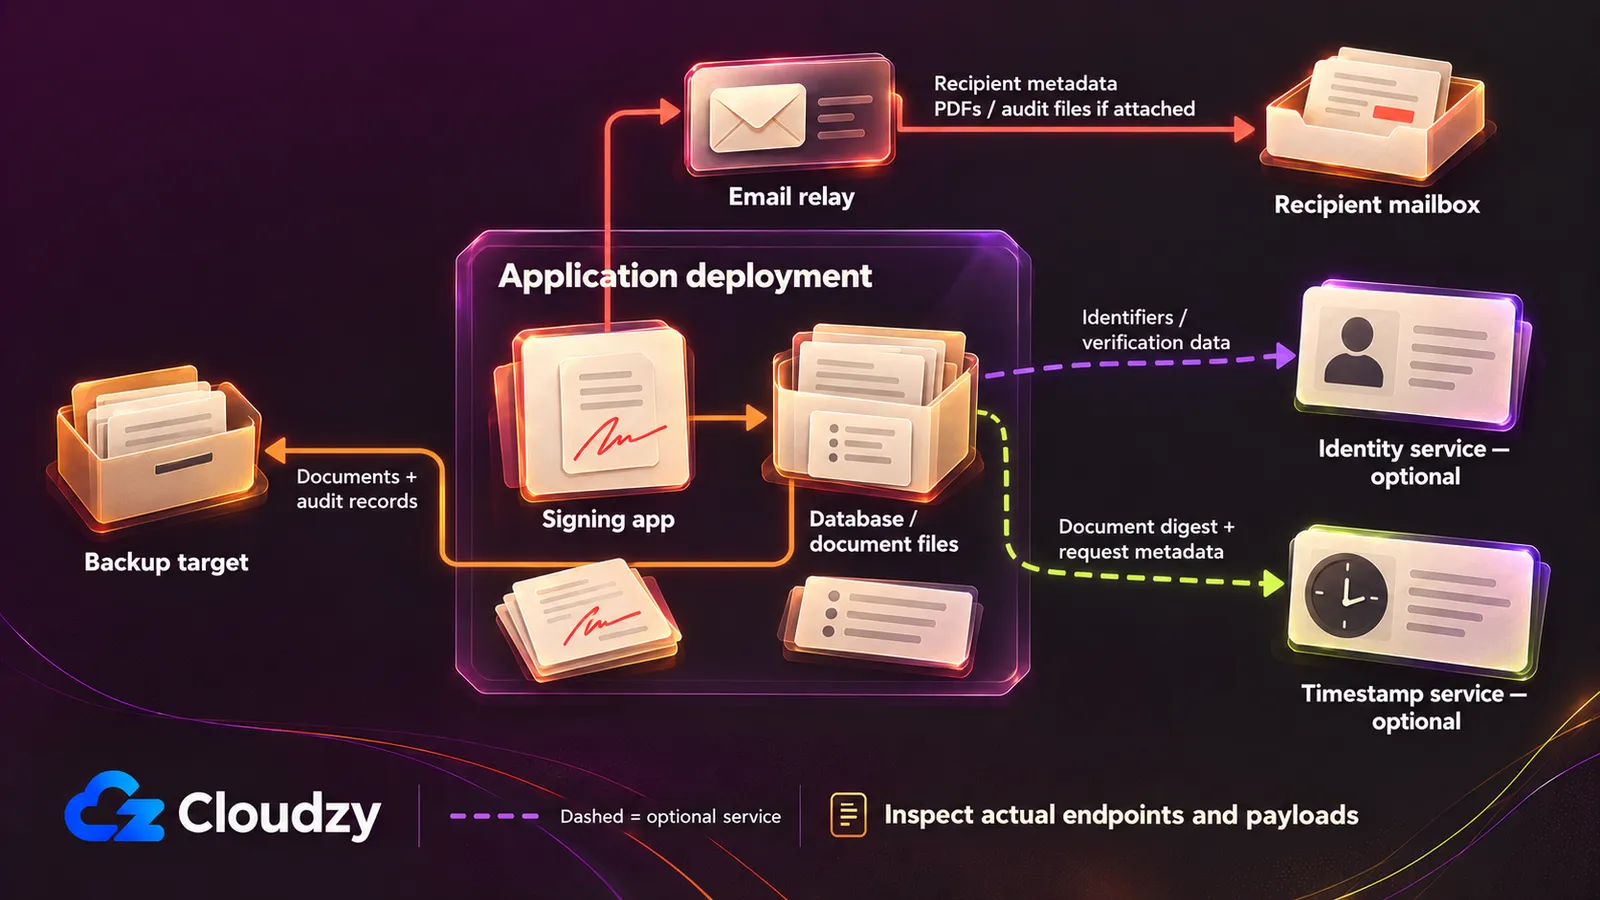
Samodzielnie hostowana aplikacja może nadal wysyłać gotowe PDF przez zewnętrzny przekaźnik, jak pokazują ustawienia wiadomości końcowych DocuSeal. Samodzielny hosting określa operatora aplikacji; każda skonfigurowana usługa wymaga osobnej oceny. Rozdziel treść umów, osobowe metadane i skróty, po czym zapisz endpoint oraz dozwolone przetwarzanie każdej trasy, zanim wprowadzisz prawdziwe dokumenty.
Jeśli zakaz dotyczy SaaS podpisywania, lecz dopuszcza zatwierdzoną wynajętą infrastrukturę, możliwe są sprzęt firmy i zatwierdzony VPS/chmura prywatna. Wynajęty VPS jest infrastrukturą zewnętrzną. Dosłownego zakazu całej zewnętrznej infrastruktury nie spełnisz jej zakupem: użyj infrastruktury kontrolowanej przez firmę i oceń każdą usługę pomocniczą względem tej granicy.
Nasz DocuSeal VPS wdrażany jednym kliknięciem ma już zainstalowany DocuSeal, więc możesz pominąć ręczną instalację i skoncentrować się na obiegu podpisów. Wybierz spośród naszych globalnych lokalizacji VPS zgodnie z wymogami umiejscowienia danych.
Wyraźnie zatwierdzona usługa zaufania może być przydatna mimo zakazu przetwarzania dokumentów w SaaS. Oceń jej przesyłane dane i cel względem polityki, zamiast zakładać, że samodzielnie administrowana aplikacja automatycznie daje mocniejsze dowody.
| Ścieżka danych | Udokumentowane dane lub możliwości | Pytania do rozstrzygnięcia w konfiguracji |
|---|---|---|
| E-mail i skrzynka odbiorcy | Ustawienia wiadomości końcowych DocuSeal pozwalają załączać podpisane PDF i PDF audytu. Dokumentacja szablonów e-mail OpenSign opisuje szczegóły wniosków, linki podpisywania oraz załączniki ukończonego dokumentu i certyfikatu. Trasy te mogą przenosić treść i osobowe metadane. | Jaki przekaźnik i skrzynka je otrzymują? Sprawdź temat, treść, linki i załączniki. Wyłączenie załączników nie usuwa metadanych odbiorcy, tytułu ani linków. Osobno potwierdź rzeczywistą zawartość wiadomości Documenso. |
| Pliki główne i kopie zapasowe | Dokumentacja wdrożenia opisuje magazyny bazy i plików oraz opcjonalne magazyny zewnętrzne. Kopie mogą obejmować pełne dokumenty i osobowe metadane audytu. | Gdzie przechowywane są pliki, repliki i kopie? Kto je odczytuje, jak długo są zachowywane i gdzie trafią po odtworzeniu? |
| Tożsamość, SMS i SSO | Udokumentowane opcje uwierzytelniania zależą od produktu i edycji; OpenSign opisuje kody e-mail dla gości. | Jaka metoda jest włączona? Czy zatwierdzona usługa otrzymuje identyfikatory, numery telefonów lub materiały identyfikacyjne? Nie zakładaj domyślnego przesyłania dokumentów tożsamości. |
| Usługa znaczników czasu | Konfiguracja serwera czasu DocuSeal przyjmuje własny lub zewnętrzny endpoint RFC 3161. Protokół używa skrótu; nie określa to wszystkich żądań aplikacji. | Która edycja go włącza, jaki wystawca odpowiada i czy wymagany jest status kwalifikowany? Zbadaj rzeczywiste żądania i metadane sieciowe. |
| Certyfikaty, podpis zdalny i licencje | Konfiguracja certyfikatów, komercyjna opcja podpisu zdalnego Documenso i rejestracja DocuSeal Pro rodzą odrębne pytania konfiguracyjne. | Czy trasa przesyła PDF, skrót, identyfikatory lub dane użycia? Uzyskaj szczegóły danych licencjonowania i pomiaru; nie zakładaj przetwarzania samych skrótów. |
| Integracje i opcjonalna automatyzacja | Webhooks i integracje to konfigurowalne trasy, a nie dowód kompletnego spisu ruchu wychodzącego. | Spisz endpointy, treści zdarzeń i logi usług, w tym włączone AI i analitykę. Sprawdź obecność URL dokumentów, treści i osobowych metadanych. |
| Hosting i wsparcie | Wynajęty serwer dodaje relację infrastrukturalną wykraczającą poza aplikację podpisywania. | Osobno zatwierdź położenie fizyczne, kopie zapasowe, dostęp administratorów i wsparcia. |
Zastosuj ten sam spis wywołań zewnętrznych co dla innych aplikacji biznesowych: prześledź każde połączenie poza interfejsem. Na syntetycznych plikach zbadaj skonfigurowane endpointy i przesyłane dane. Udane logowanie lokalne niczego nie dowodzi o niezbadanych trasach wychodzących.
Zaplanuj budżet edycji i pracy, która pozostaje u Ciebie
Wdrożenie bez opłat licencyjnych nadal wymaga magazynu, poczty i odpowiedzialnego za odtwarzanie. Przewodnik Pro DocuSeal i porównanie edycji Documenso oddzielają uprawnienia oprogramowania od własności infrastruktury. Wyceń dokładny proces z płatnymi działaniami i usługami pomocniczymi, a następnie przypisz utrzymanie. „Nieograniczone” dokumenty lub użytkownicy nie oznaczają nieograniczonego serwera ani darmowej obsługi.
Uwzględnij obliczenia, magazyn bazy i dokumentów, kopie, pocztę, certyfikaty lub usługi zaufania, komercyjne licencje, opłaty za użycie i czas administratora.
| Pozycja budżetowa | Co wpisać przed zatwierdzeniem |
|---|---|
| Licencja i użycie | Wymagana edycja, warunki odnowienia, opłaty integracji i jednostka naliczania każdej opłaty. Potwierdź niejasne eksporty lub opcje uwierzytelniania. |
| Obliczenia i zachowywane dane | Hosting aplikacji i bazy, pliki główne, pojemność kopii, przyrost retencji i infrastruktura odtwarzania. Własny sprzęt też ma koszty pojemności i utrzymania. |
| Usługi pomocnicze | Poczta, tożsamość/SMS, certyfikaty podpisu oraz potrzebne usługi znaczników czasu lub podpisu zdalnego. Uwzględnij opłaty zależne od użycia. |
| Czas utrzymania | Aktualizacje, przeglądy dostępu, konfiguracja bezpieczeństwa, błędy dostarczania, monitoring i izolowane próby odtworzenia. Wyznacz operatora głównego i zastępstwo. |
Oszacuj według rozmiaru dokumentów, retencji i szczytów podpisywania. Nie porównuj subskrypcji SaaS tylko z rachunkiem za obliczenia zamiennika: obejmują inną pracę. Jeśli wymagana bariera komercyjna lub usługa jest nieznana, budżet pozostaje niepełny mimo darmowej licencji.
Rozsądnie zacząć od mniejszego zatwierdzonego procesu. Odłóż opcjonalną automatyzację do ustalenia uprawnień, trasy danych i odpowiedzialnego.
Przeprowadź pilotaż na danych syntetycznych przed przeniesieniem umów
Przetestuj edycję na fikcyjnej umowie i testowych odbiorcach przed przeniesieniem umów. Wymagania Documenso i przewodnik Docker OpenSign wskazują zależności; pilotaż musi łącznie sprawdzać podpis, eksport dowodów i odtwarzanie. To plan akceptacji, nie raport z wykonanych testów. Z konfiguracją zapisuj błędy i pytania bez odpowiedzi.
- Przypnij wydanie lub obraz i zapisz edycję, licencję oraz zainstalowaną wersję. Przed instalacją określ wymagane działania i akceptowalne dowody. Zachowaj zapis z konfiguracją, aby po aktualizacji powtórzyć kontrole.
- Zatwierdź endpointy i miejsca przechowywania. Dodaj trasy zewnętrzne do arkusza, zbadaj syntetyczne zaproszenia i wiadomości końcowe, załączniki i zaobserwowane dane. W razie potrzeby sprawdź, że trasa OpenSign obejmuje Twój backend.
- Zakończ reprezentatywne zaproszenie z zewnętrznymi odbiorcami testowymi. Sprawdź wymaganą weryfikację, kolejność podpisów, odrzucenie lub wygaśnięcie i ukończenie. Potwierdź dostęp poza siecią firmy i zbadaj błędy dostarczania.
- Wyeksportuj gotowy PDF i audyt w wymaganej formie. Zweryfikuj podpisy, certyfikaty i tokeny czasu niezależnie od komunikatu sukcesu aplikacji. Porównaj integralność z zachowanym uwierzytelnionym wzorcem; zmień oddzielną kopię i sprawdź wykrywanie. To kontrola techniczna, nie test skutku prawnego.
- Uruchom wdrożenie ponownie i potwierdź dostępność zapisów. Odtwórz w izolowanym środowisku, ponów pobieranie i weryfikację. Nadaj celom kopii zapasowych i odpowiedzialności za odtwarzanie jawne kryteria akceptacji; komunikat powodzenia zadania kopii nie wystarcza.
- Zaplanuj kontrolowane przełączenie. Zachowaj ukończone PDF i ich oryginalne dowody oddzielnie od nowych szablonów. Ustal zakończenie otwartych wniosków. Import PDF do nowej aplikacji nie odtwarza pierwotnej historii podpisania.
Nasze wdrożenie DocuSeal jednym kliknięciem ułatwia początkową konfigurację, gdy zatwierdzona wynajęta infrastruktura odpowiada dostępowi odbiorców; nadal możliwa jest instalacja ręczna na sprzęcie firmy lub u dowolnego zatwierdzonego dostawcy. Dobierz jedną z naszych globalnych lokalizacji VPS do wymogów umiejscowienia danych.
Często zadawane pytania
Jednostki rozliczeń, licencje pakietów i zainstalowane wersje wymagają osobnych zapisów również po wyborze procesu.
Czy podpisujący odbiorcy są rozliczani jak użytkownicy platformy?
Nie. Wyjaśnienie rozliczeń Pro DocuSeal odróżnia użytkowników platformy od podpisujących odbiorców. Jednostką API/osadzania jest ukończone zgłoszenie, mogące zawierać wiele plików i wielu uczestników. Zapisz uprawnienia użytkowników platformy i stosowne opłaty; nie przenoś tej wyceny na inny projekt.
Czy jedna licencja obejmuje wszystkie komponenty repozytorium?
Sprawdź wybrane pliki i pakiety. Documenso ma osobną licencję katalogu komercyjnego; wyjątki licencji głównej OpenSign wyłączają wskazany katalog tras serwera, jeśli istnieje. Dla własnej wersji zapisz komponenty i ich licencje, zanim uznasz główną licencję repozytorium za dotyczącą wszystkiego.
Czy wydanie upstream określa moją zainstalowaną wersję?
Nie. Wydanie upstream określa oprogramowanie źródłowe, a instalacja ma własną wdrożoną wersję i edycję. Przed pilotażem zapisz wersję z działającej aplikacji lub metadanych wdrożenia. Nie wywodź powiązania z ogłoszenia wydania; ponów testy akceptacyjne po zmianie zainstalowanej wersji.
Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.