
HP zakończyło sprzedaż nowych licencji HP Anyware 7 maja 2026 roku. To, co zastępuje twój zespół, nie jest tak naprawdę protokołem. To architektura, w której na żadnym urządzeniu użytkownika nie trzeba było niczego instalować.
Kasm Workspaces przywraca dokładnie tę właściwość. Dostarcza skonteneryzowane pulpity i aplikacje Linux, a także potrafi pośredniczyć w dostępie do istniejących pulpitów Windows, wszystko w nowoczesnej przeglądarce i bez oprogramowania klienckiego na urządzeniu. Potrafi też przekazać GPU NVIDIA do sesji w kontenerach Linux, a ja zainstalowałem go na VPS z GPU w jedno popołudnie.
Nie jest to automatyczny wybór do korekcji barwnej o krytycznym znaczeniu ani do weryfikacji CAD, ponieważ Kasm nie dokumentuje wybieralnego trybu 4:4:4 porównywalnego z HP Anyware. Odpowiednie ograniczenia, granicę decyzji i konfigurację GPU opisano poniżej.
Krótka wersja
Kasm Workspaces to prawdziwy zamiennik HP Anyware dla zespołów, których twardym wymogiem jest brak oprogramowania klienckiego: dostarcza skonteneryzowane środowiska Linux i potrafi pośredniczyć w dostępie do pulpitów Windows w przeglądarce, a jego sesje w kontenerach Linux obsługują akcelerację GPU NVIDIA. Kasm nie dokumentuje wybieralnego trybu 4:4:4 porównywalnego z HP Anyware, więc zespoły pracujące z kolorem powinny zweryfikować rzeczywiste obciążenie i porównać bezstratną ścieżkę Amazon DCV przed migracją.
- Daty, według których planujesz: sprzedaż nowych licencji HP Anyware zakończyła się 7 maja 2026 roku. Roczne odnowienia pozostają dostępne do 31 października 2027, a utrzymanie i wsparcie istniejących umów wieloletnich mogą trwać do 31 października 2029.
- To, co przywraca Kasm, to natywny dostęp z przeglądarki bez niczego zainstalowanego na urządzeniu, czyli dokładnie ta właściwość, którą dawały zerowe klienty HP Anyware.
- Akceleracja GPU działa, ale pod warunkami: sprzęt NVIDIA obsługujący CUDA, NVIDIA Container Toolkit i jedno GPU na kontener dla obciążeń graficznych.
- Kompromis w strumieniowaniu: standardowa ścieżka Kasm korzysta z natywnych dla przeglądarki formatów JPEG/WebP, a opcjonalny tryb w pełni bezstratny zaprojektowano dla sieci lokalnych o dużej przepustowości.
- Granica licencyjna: Community Edition jest ograniczona do pięciu równoczesnych sesji i wyklucza użytek komercyjny, więc zespoły firmowe powinny od pierwszego dnia zaplanować budżet na Starter lub Enterprise.
- Podział wygląda tak: przeglądarkowe procesy Linux i kontenerowe pasują do Kasm, zespoły pracujące z kolorem powinny porównać Amazon DCV, a zespoły mocno osadzone w Windows powinny przetestować ścieżkę serwerowych obszarów roboczych Kasm, zanim się zdecydują.
Czego ten przewodnik nie obejmuje
Kilka pokrewnych tematów celowo pozostawiono poza zakresem, aby tekst pozostał przewodnikiem po instalacji i ocenie:
- Wewnętrzne działanie protokołu PCoIP, omówione w porównaniu protokołów PCoIP i RDP od Cloudzy.
- Szczegóły licencjonowania korporacyjnego NICE DCV poza podziałem na AWS i poza AWS.
- VMware Horizon i Citrix VDI, które obsługują inną skalę wdrożenia i innego nabywcę.
- Budowanie kontenerowych obszarów roboczych Windows, co zasługuje na osobny przewodnik.
Co kończy się wraz z HP Anyware i co po nim zostaje
7 maja 2026 roku był ostatnim dniem, w którym HP sprzedało nową licencję Anyware. Ogłoszenie HP o zakończeniu wsparcia dla Anyware podaje, że roczne odnowienia pozostają dostępne do 31 października 2027, że wsparcie dla tych odnowień kończy się 31 października 2028, a utrzymanie i wsparcie istniejących umów wieloletnich mogą trwać do 31 października 2029. Dla Trusted Zero Clients i Desktop Access obowiązują osobne terminy, więc sprawdź swoją umowę i linię produktową, zamiast traktować rok 2029 jako uniwersalną datę wsparcia.
HP przedstawia tę decyzję wprost:
„Po starannym rozważeniu naszych priorytetów inwestycyjnych w portfolio podjęliśmy trudną decyzję o stopniowym wygaszaniu wybranych obszarów naszych rozwiązań zdalnego pulpitu". - Ogłoszenie o zakończeniu wsparcia HP Anyware
HP informuje również, że HP Z Remote Graphics Software (RGS) pozostanie dostępne dla wybranych zastosowań na stacjach roboczych.
Architektura zerowego klienta pozostaje użytecznym punktem odniesienia: użytkownicy docierają do zdalnej stacji roboczej bez utrzymywania pełnego klienta na każdym urządzeniu. Aby przyjrzeć się bliżej warstwie transportowej, przewodnik Cloudzy o tym, jak PCoIP przesyła zdalny pulpit wyjaśnia model oparty na pikselach.
Jak Kasm dostarcza pulpit przez przeglądarkę
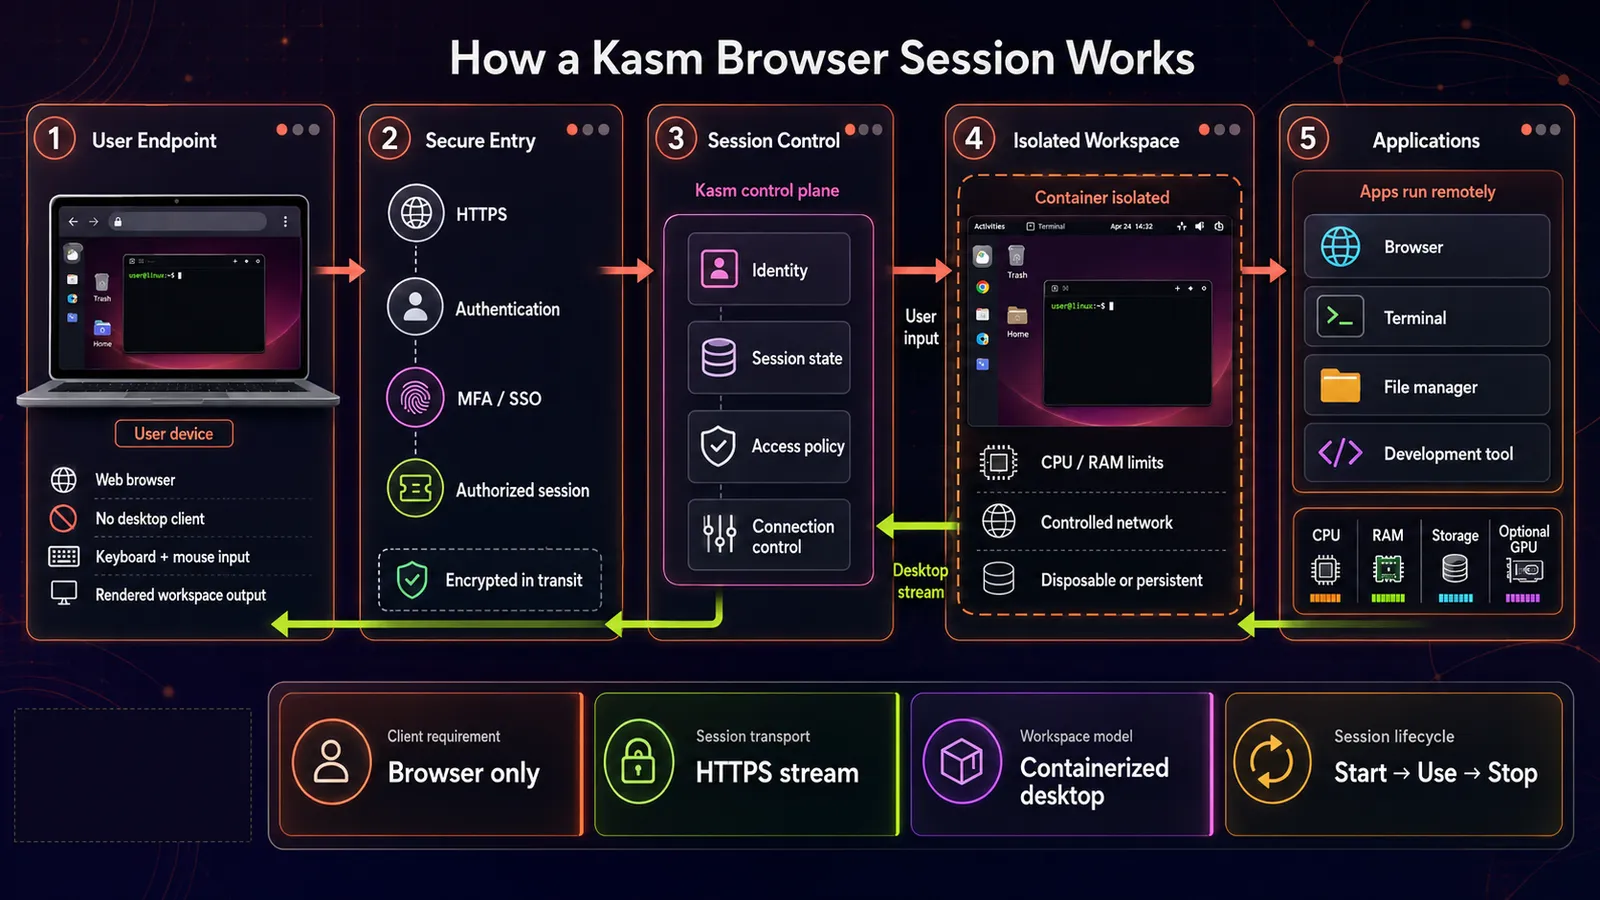
W przypadku kontenerowego obszaru roboczego Kasm uruchamia izolowany kontener Linux z zarejestrowanego obrazu i przesyła jego pulpit lub aplikację do przeglądarki.
To właśnie model kontenerowy sprawia, że schemat zdalnego pulpitu w przeglądarce na VPS z GPU działa czysto, i to jest ta część, na której najbardziej mi zależy jako osobie, która musi to utrzymać. W kontenerowych obszarach roboczych każda sesja jest jednorazowa, odtwarzalna i zdefiniowana obrazem. Łatasz obraz i każdy kontenerowy pulpit, który twój zespół otworzy jutro, korzysta ze zaktualizowanego obrazu. Oto opowieść o utrzymaniu, a przy wdrożeniu na pięćdziesiąt stanowisk to cały powód, by wybrać tę architekturę. Przegląd zdalnych pulpitów Kasm opisuje dostęp przez przeglądarkę bez agenta, wtyczki czy oprogramowania na urządzeniu i wyjaśnia, że tradycyjne pulpity Windows można przesyłać obok środowisk Linux.
Akceleracja GPU dodawana jest w środowisku uruchomieniowym kontenerów, a nie w protokole wyświetlania. Aktualny przewodnik Kasm po akceleracji GPU wymaga karty NVIDIA obsługującej CUDA, aktualnych sterowników NVIDIA oraz NVIDIA Container Toolkit na każdym hoście agenta. Do akceleracji graficznej Kasm przypisuje kontenerowi jedno GPU; wiele GPU na kontener zarezerwowano dla obciążeń niegraficznych.
W transmisji standardowa ścieżka Kasm korzysta z natywnych dla przeglądarki JPEG/WebP, a opcjonalny tryb w pełni bezstratny używa QOI. Oba mają znaczenie, bo to właśnie na koderze drogi Kasm i HP Anyware się rozchodzą.
Platformę można hostować samodzielnie albo kupić jako usługę hostowaną. Wszystko poniżej zakłada, że prowadzisz ją sam.
W czym Kasm ustępuje HP Anyware
Warto poznać cztery ograniczenia, zanim cokolwiek udostępnisz. Żadne nie jest tajne, wszystkie są udokumentowane, a jedno z nich zakończy ocenę dla niektórych zespołów, podczas gdy pozostałe jedynie przesuwają pozycję do budżetu, harmonogramu albo wymagań sprzętowych.
Kasm nie dokumentuje trybu 4:4:4
PCoIP Ultra może korzystać z YUV 4:4:4 dla pełnego detalu chrominancji, ale dostępność zależy od hosta, klienta, GPU i wybranego trybu optymalizacji. Przewodnik HP po planowaniu sesji PCoIP Ultra zauważa, że zasady PCoIP mogą skonfigurować NVENC na YUV 4:4:4 albo YUV 4:2:0, zależnie od konfiguracji. Standardowa, natywna dla przeglądarki ścieżka Kasm korzysta z JPEG/WebP, a opcjonalny w pełni bezstratny tryb QOI przeznaczono dla sieci lokalnych o dużej przepustowości. Kasm nie dokumentuje wybieralnego trybu 4:4:4 wprost porównywalnego z HP Anyware.
Aktualny przewodnik Kasm po kodowaniu bezstratnym podaje, że 1920x1080 przy 60 kl./s z umiarkowanym ruchem prawdopodobnie zajmie całe łącze gigabitowe i że wiele czterordzeniowych procesorów x86_64 po 2014 roku utrzyma około 1000 Mb/s dekodowania. To sprawia, że tryb jest praktyczny głównie w sieci lokalnej; nie zastępuje testu wierności chrominancji na łączu domowym.
Wymaga testu na rzeczywistym obciążeniu: krytyczna korekcja barwna, proofing druku i weryfikacja CAD, gdzie produktem jest piksel. Jeśli weryfikowalna wierność chrominancji wynika z umowy, potraktuj brak udokumentowanego trybu 4:4:4 jako blokadę, dopóki testy nie dowiodą inaczej.
Współdzielenie GPU między najemcami wymaga MIG
Aktualne wskazówki Kasm dotyczące GPU wyrażają ostrzeżenie o bezpieczeństwie wprost:
„Bezpieczeństwo akceleracji GPU w kontenerach wielonajemcowych nie jest dobrze ugruntowane". - Dokumentacja GPU Kasm Workspaces
Ta sama strona każe używać tej funkcji ostrożnie i z pełnym zrozumieniem konsekwencji bezpieczeństwa, a jako jedyny bezpieczny sposób współdzielenia jednego GPU między wielu użytkowników wskazuje NVIDIA MIG, obsługiwane od Kasm Workspaces 1.19.0. Kasm potrafi też nadsubskrybować kartę, nadpisując liczbę GPU zgłaszaną przez agenta, dzięki czemu współdzieli ją kilka kontenerów, ale to zmiana w szeregowaniu zadań, a nie granica izolacji.
Dyskwalifikuje: wdrożenia ze współdzielonym GPU, gdzie najemcy sobie nie ufają, a sprzęt obsługujący MIG nie wchodzi w grę, albo gdzie regulator poprosi o uzasadnienie granicy izolacji.
Community Edition kończy się na pięciu równoczesnych sesjach
Aktualna macierz edycji Kasm wskazuje Community Edition jako darmową, ograniczoną do pięciu równoczesnych sesji i bez prawa do użytku komercyjnego. Starter podano po 10 $ za nazwanego użytkownika lub 20 $ za równoczesną sesję, a cennik Enterprise jest na zapytanie. Sprawdź aktualne liczby w macierzy, zanim oprzesz na nich budżet.
Limit sesji to nie jedyna granica. Pięcioosobowy zespół firmowy i tak potrzebuje poziomu komercyjnego, nawet jeśli nigdy nie przekroczy pięciu równoczesnych sesji. Kasm pozycjonuje Starter dla wdrożeń hostowanych samodzielnie poniżej 25 użytkowników lub sesji, a Enterprise powyżej tego progu.
Dla firm oznacza to płatną licencję w budżecie od pierwszego dnia.
Windows korzysta z serwerowego obszaru roboczego, nie z kontenera
Kasm może dostarczać pulpity i aplikacje Windows przez serwery statyczne, serwery z automatycznym skalowaniem, RDS albo Azure Virtual Desktop. Przegląd wsparcia dla Windows w Kasm traktuje je jako serwerowe obszary robocze, a nie jednorazowe kontenery Windows. Jeśli twoja zdalna stacja robocza istnieje dlatego, że trzy osoby potrzebują aplikacji inżynierskiej dostępnej tylko na Windows, zbuduj prototyp dokładnie tej ścieżki, zanim dotkniesz opisanej niżej pracy z kontenerami GPU na Linuksie. To gałąź, która najpewniej zmieni architekturę, więc przetestuj ją, dopóki wycofanie się jest jeszcze tanie.
Wniosek: zespoły mocno osadzone w Windows powinny najpierw zbudować prototyp ścieżki serwerowych obszarów roboczych.
Moje odczytanie tych czterech kwestii: pułap równoczesności i ścieżka Windows to sprawy licencyjne i harmonogramowe, wokół których da się zaplanować pracę. Współdzielenie GPU między najemcami ma teraz udokumentowaną odpowiedź w postaci MIG, więc staje się pytaniem o sprzęt i wersję. Wierność kolorów to jedyne naprawdę architektoniczne ograniczenie i nie drgnie bez innego modelu dostarczania albo dowodów z własnych testów.
Kasm, NICE DCV i HP Anyware obok siebie
AWS zmieniło nazwę NICE DCV na Amazon DCV. Przegląd funkcji i cennika Amazon DCV dokumentuje klienta HTML5, kompresję o jakości bezstratnej, współdzielenie GPU w systemie Linux oraz zasadę, że użycie na EC2 nie wiąże się z dodatkową opłatą za serwer DCV, podczas gdy inne wdrożenia wymagają licencji. Oto jak cała trójka wypada na osiach decydujących o migracji.
| Oś | Przestrzenie robocze Kasm | NICE DCV | HP Anyware |
|---|---|---|---|
| Wymagana instalacja klienta | Żadnej na urządzeniu | Klient natywny albo klient HTML5 w przeglądarce | Klient zerowy / klient cienki |
| Dostęp natywny w przeglądarce | Tak, dowolna nowoczesna przeglądarka | Tak, klient HTML5 | Przez sprzęt klienta zerowego |
| Akceleracja GPU | NVIDIA przez środowisko uruchomieniowe kontenerów, jedno GPU na kontener graficzny, MIG do współdzielenia karty | Tak, wraz ze współdzieleniem GPU na serwerach Linux | Tak |
| Wierność kolorów | Standardowo JPEG/WebP, opcjonalnie pełna bezstratność, brak udokumentowanego trybu 4:4:4 | Kompresja o jakości bezstratnej, gdy pozwalają na to sieć i procesor | PCoIP Ultra obsługuje YUV 4:4:4 na zgodnych konfiguracjach |
| Model licencjonowania | Community: 5 równoczesnych sesji, użytek niekomercyjny, płatne poziomy biznesowe | Bez opłat na AWS EC2, poza tym wymagana licencja | Nowa sprzedaż zakończona, ograniczone odnowienia |
| Hostowany samodzielnie poza chmurą | Tak, w pełni | Tak, z zakupioną licencją | Tak |
| Bieżąca dostępność | Dostępne | Dostępne | Brak nowej sprzedaży, terminy wsparcia różnią się w zależności od umowy do 2029 roku |
| Dostarczanie Windows | Statyczny lub automatycznie skalowany serwerowy obszar roboczy, RDS albo AVD | Natywna instalacja na serwerze | Natywny agent PCoIP |
Tabela nie obejmuje ciężaru operacyjnego, a to właśnie ta różnica przesądza o wielu migracjach. Kasm każe myśleć obrazami kontenerów i rejestrem obszarów roboczych. To wygodne, jeśli już używasz Dockera, i obce, jeśli nie. Amazon DCV każe myśleć instalacjami serwerowymi, a poza EC2 także serwerem licencji. Jeśli twoja decyzja zależy również od tego, czy pulpity mają być współdzielone, czy każdy użytkownik ma mieć własną maszynę, to rozróżnienie między współdzielonym VDI a samodzielnymi maszynami wirtualnymi to kolejne pytanie architektoniczne.
Które pasuje do twojego zespołu
Przejdź decyzję w tej kolejności, bo pierwsza gałąź odsiewa najwięcej osób.
Krytyczne kolorystycznie 3D, weryfikacja CAD albo grading VFX. Najpierw porównaj Amazon DCV i zaplanuj budżet na licencję pływającą poza EC2. AWS podaje, że na EC2 nie ma dodatkowej opłaty za serwer DCV, a inne wdrożenia wymagają licencji. To wciąż właściwy wydatek, gdy produktem jest przetestowana dokładność barw.
Zero instalacji klienta jako twardy wymóg, przy obciążeniach typu środowiska programistyczne, aplikacje biurowe i produktywnościowe albo narzędzia kreatywne dostarczane w przeglądarce. Wybierz Kasm. To przypadek, w którym odzyskujesz prostotę urządzenia końcowego, jaką dawał HP Anyware, w dodatku z akceleracją GPU. Zanim rozszerzysz pilotaż, sprawdź z prawdziwymi użytkownikami czytelność tekstu, płynność ruchu i opóźnienie wprowadzania.
Istniejąca licencja HP Anyware Pro i chęć pójścia ścieżką samego HP. Przyjrzyj się HP RGS, które HP zapowiada jako alternatywę dla części klientów HP Anyware. Zanim się zdecydujesz, zweryfikuj w dokumentacji HP RGS aktualne wsparcie platform klienckich dla twojego rzeczywistego parku urządzeń, zwłaszcza gdy flota jest mieszana.
Zostanie przy obecnym rozwiązaniu na czas okna odnowień. To wybór uzasadniony, a nie gra na zwłokę. Podane wyżej terminy odnowień i wsparcia dają ci ograniczone okno zakupowe i dłuższy ogon wsparcia. Jeśli zespół jest w środku projektu, kupienie stabilności na czas porządnego prototypowania da się obronić. Zaplanuj prototyp wokół rzeczywistej daty wsparcia z twojej umowy, a nie wokół najszerszej daty z ogłoszenia HP.
Usługi zarządzane, jak Splashtop i Parsec, to piąta opcja i celowo je tu pominięto: każda wymaga oprogramowania klienckiego albo brokera w chmurze, czyli dokładnie tej właściwości, przed którą ta migracja ucieka.
Instalacja Kasm z akceleracją GPU na VPS
Skorzystaj z jednej z dwóch ścieżek. Obraz Kasm Workspaces od Cloudzy instalowany jednym kliknięciem podaje obecnie Kasm 1.17 na Ubuntu Server 24.04 LTS; jeśli go wybierzesz, pomiń poniższą sekcję „Instalacja Kasm Workspaces". Na świeżym VPS z GPU od Cloudzy użyj obrazu Ubuntu/CUDA i przejdź ręczną ścieżką instalacji Kasm 1.19 opisaną niżej. W obu przypadkach zweryfikuj zainstalowaną wersję Kasm i stos NVIDIA, zanim włączysz sesje z GPU.
Wymagania wstępne
Główne ograniczenia to GPU, wersje oprogramowania na hoście i dostępna przestrzeń dyskowa. Reszta to zwykły wspierany host Linux z miejscem na usługi Kasm i na każdą sesję.
- Karta NVIDIA obsługująca CUDA na hoście, który będzie pełnił rolę agenta Kasm.
- Ubuntu 24.04 LTS, czyli główny udokumentowany cel Kasm dla ścieżki GPU.
- Dostęp root lub sudo.
- Strona wymagań systemowych Kasm 1.19 podaje 2 rdzenie procesora, 4 GB RAM i 75 GB pamięci SSD dla samej platformy, plus zasoby przypisane do każdej sesji; domyślny przydział obszaru roboczego to 2768 MB i 2 rdzenie.
- Nowoczesna przeglądarka. To całe wymaganie po stronie klienta.
Instalacja Kasm Workspaces
Kasm publikuje wersjonowany pakiet instalatora wraz z sumą kontrolną. Przewodnik instalacji Kasm 1.19 na pojedynczym serwerze korzysta z tej standardowej sekwencji instalacji online:
cd /tmp

curl --fail-early -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz.sha256sum

sha256sum --check kasm_release_1.19.0-latest.tar.gz.sha256sum

tar -xf kasm_release_1.19.0-latest.tar.gz

sudo bash kasm_release/install.sh
Instalator wypisuje na końcu dane logowania administratora i użytkownika. Zapisz je, a potem otwórz aplikację webową na porcie 443.
Zainstaluj sterownik NVIDIA i potwierdź kartę
Uruchom nvidia-smi, zanim cokolwiek zainstalujesz. Obrazy VPS z GPU od Cloudzy zawierają już sterowniki NVIDIA i CUDA. Jeśli polecenie zgłosi kartę, zostaw istniejący sterownik i pomiń poniższy blok instalacyjny. Kasm ostrzega, że mieszanie metod instalacji sterowników może uniemożliwić hostowi start, więc używaj tego bloku tylko na czystym hoście Ubuntu 24.04 bez działającego sterownika NVIDIA.
nvidia-smi

sudo apt update

sudo apt install -y software-properties-common ubuntu-drivers-common

sudo add-apt-repository ppa:graphics-drivers/ppa -y

sudo apt update

sudo ubuntu-drivers install

sudo reboot

nvidia-smi
Dla obrazów obszarów roboczych AI od Kasm przewodnik po GPU podaje 560.28.03 jako minimum. Ten numer ma format wersji sterownika NVIDIA, więc porównaj go z polem Driver Version w nvidia-smi, a nie z osobnym polem CUDA Version.
Wskazówka: potwierdź nvidia-smi na hoście, zanim zmienisz jakiekolwiek ustawienie GPU w Kasm. Zgodność sterownika i container toolkit to warunek wstępny obszarów roboczych z GPU, a potwierdzenie karty najpierw na poziomie hosta usuwa całą klasę późniejszych niejasności.
Instalacja NVIDIA Container Toolkit
NVIDIA Container Toolkit to co innego niż CUDA. Poniższy blok warunkowy instaluje go tylko wtedy, gdy brakuje nvidia-ctk, a następnie konfiguruje i restartuje Dockera:
if ! command -v nvidia-ctk >/dev/null 2>&1; then

curl -fsSL https://nvidia.github.io/libnvidia-container/gpgkey | sudo gpg --dearmor -o /usr/share/keyrings/nvidia-container-toolkit-keyring.gpg

curl -s -L https://nvidia.github.io/libnvidia-container/stable/deb/nvidia-container-toolkit.list | sed 's#deb https://#deb [signed-by=/usr/share/keyrings/nvidia-container-toolkit-keyring.gpg] https://#g' | sudo tee /etc/apt/sources.list.d/nvidia-container-toolkit.list

sudo apt update && sudo apt install -y nvidia-container-toolkit

fi

sudo nvidia-ctk runtime configure --runtime=docker && sudo systemctl restart docker
Potwierdź, że środowisko uruchomieniowe faktycznie sięga do GPU z wnętrza kontenera:
sudo docker run --rm --gpus all ubuntu:24.04 nvidia-smiZ wnętrza kontenera powinieneś zobaczyć te same informacje o GPU i sterowniku. Jeśli to polecenie zawiedzie, zatrzymaj się: żadne ustawienie obszaru roboczego w Kasm nie naprawi środowiska kontenerowego, które nie widzi karty.
Włącz GPU w obszarze roboczym i to zweryfikuj
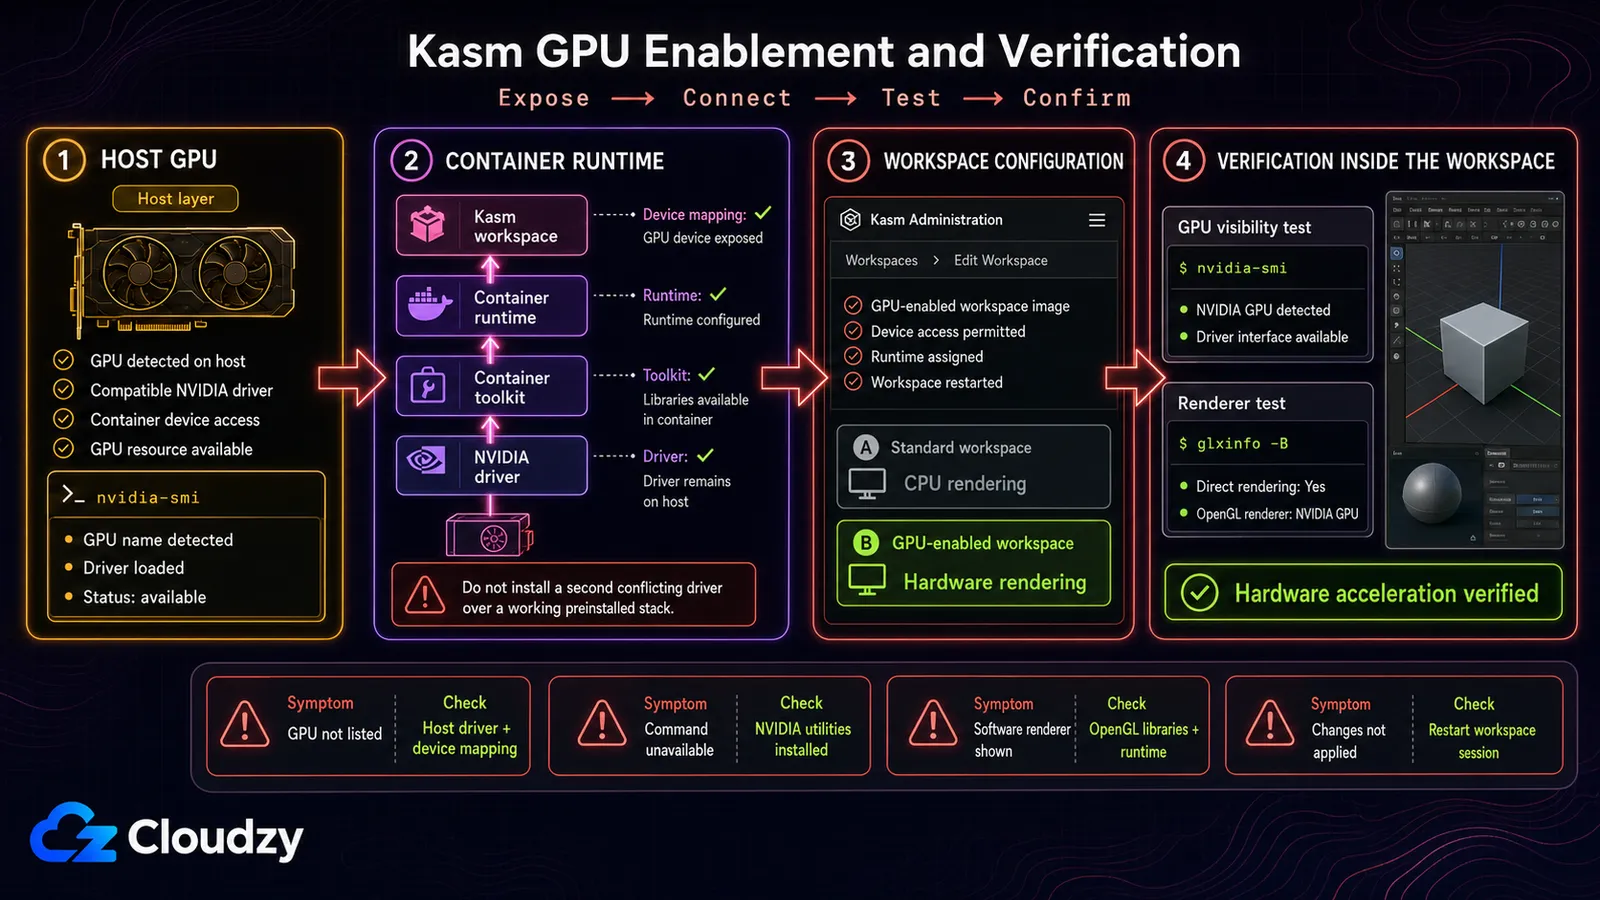
W konsoli administracyjnej wybierz obraz pulpitu obsługujący wymagany stos graficzny, ustaw GPU Count na 1 i potwierdź, że agent zgłasza GPU. Do akceleracji graficznej Kasm przypisuje kontenerowi jedno GPU; wiele GPU na kontener służy obciążeniom niegraficznym.
Liczba GPU dowodzi jedynie przypisania urządzenia. W zgodnym obrazie pulpitu zawierającym VirtualGL i glxinfo zweryfikuj zarówno dostęp z kontenera, jak i renderer OpenGL:
nvidia-smi

vglrun -d "${KASM_EGL_CARD}" glxinfo -B | grep -i "OpenGL renderer"
Pierwsze polecenie potwierdza, że kontener widzi kartę. Drugie powinno wskazać GPU NVIDIA jako renderer OpenGL.
Jeśli renderer zgłasza rasteryzator programowy taki jak llvmpipe, jeśli KASM_EGL_CARD nie jest ustawiona albo sesja otwiera się czarnym ekranem, sprawdź ponownie zgodność obrazu, sterownik hosta, środowisko uruchomieniowe kontenerów, wykrywanie GPU przez agenta oraz liczbę GPU obszaru roboczego. Sam pomyślny wynik nvidia-smi nie dowodzi, że VirtualGL renderuje na GPU.
Wskazówka: przechodź kontrole warstwami: nvidia-smi na hoście, nvidia-smi w zwykłym kontenerze Dockera z --gpus all, wykrywanie GPU przez agenta w Kasm, a potem vglrun glxinfo wewnątrz obszaru roboczego. Pierwsza warstwa, która zawiedzie, jest tą do naprawy.
To passthrough GPU decyduje, gdzie to wszystko działa. Zwykły VPS wyłącznie z CPU nie udostępnia fizycznej karty CUDA, więc zacznij od instancji z GPU. Plany VPS z GPU od Cloudzy korzystają z dedykowanego passthrough i obrazów Ubuntu gotowych na CUDA; dostępność i poziomy VRAM mogą się zmieniać, więc dobieraj rozmiar z aktualnej strony planów, zamiast utrwalać założenia o 24 GB czy 48 GB. Obraz Kasm instalowany jednym kliknięciem i plan z GPU to osobne ścieżki wdrożenia, więc przed uruchomieniem sesji potwierdź wybrany obraz, wersję Kasm, sterownik i toolkit.
Gdy warstwowe kontrole GPU już przejdą, najtrudniejsze masz za sobą. Od tego momentu praca polega na utrzymywaniu obrazów obszarów roboczych i rejestru, a nie na łataniu floty pojedynczych pulpitów. To wymiana, na którą przystałbym w każdym zespole, jaki prowadziłem.
Podsumowanie: Kasm zastępuje przeglądarkowy sposób pracy
Kasm pasuje najlepiej wtedy, gdy wymogiem jest dostęp wyłącznie przez przeglądarkę do jednorazowych pulpitów lub aplikacji Linux, z opcjonalną akceleracją GPU. Nie jest zamiennikiem jeden do jednego dla każdego wdrożenia HP Anyware: Windows idzie ścieżką serwerowego obszaru roboczego, użytek komercyjny wymaga płatnego poziomu, współdzielenie GPU między najemcami wymaga sprzętu z MIG, a zespoły pracujące z kolorem powinny zweryfikować wierność albo porównać Amazon DCV.
Zbuduj pilotaż najpierw wokół najtrudniejszego obciążenia. Przetestuj aplikację dostępną tylko na Windows, wrażliwy na kolor podgląd albo granicę bezpieczeństwa współdzielonego GPU, zanim przeniesiesz łatwiejszych użytkowników. Jeśli to przejdzie, dostarczanie przez przeglądarkę w Kasm i utrzymanie oparte na obrazach mogą zdjąć sporą część narzutu na urządzeniach końcowych, który czynił zerowe klienty atrakcyjnymi.
Często zadawane pytania
Do czego służy Kasm Workspaces?
Kasm Workspaces to platforma obszarów roboczych dostarczanych przez przeglądarkę. Uruchamia skonteneryzowane pulpity i aplikacje Linux oraz potrafi pośredniczyć w dostępie do istniejących serwerów Windows, Linux i macOS przez serwerowe obszary robocze. Sesje kontenerowe można odrzucić i odtworzyć z obrazu, natomiast serwerowe obszary robocze zachowują cykl życia hosta pod spodem.
Czy Kasm Workspaces obsługuje akcelerację GPU?
Tak. Kasm obsługuje akcelerację GPU NVIDIA poprzez NVIDIA Container Toolkit. Do akceleracji graficznej kontener dostaje jedno GPU; niegraficzne obciążenia obliczeniowe mogą korzystać z wielu. Host potrzebuje zgodnego sterownika NVIDIA, środowiska uruchomieniowego kontenerów, wykrywania GPU przez agenta oraz obszaru roboczego ze skonfigurowaną liczbą GPU.
Czy Kasm Workspaces jest darmowy?
Community Edition jest darmowa do użytku indywidualnego, non-profit i niekomercyjnego oraz ograniczona do pięciu równoczesnych sesji. Zespoły komercyjne powinny korzystać z Starter albo Enterprise; Kasm podaje obecnie Starter po 10 $ za nazwanego użytkownika lub 20 $ za równoczesną sesję, dla wdrożeń hostowanych samodzielnie poniżej 25 użytkowników lub sesji.
Czy Kasm Workspaces poradzi sobie z Windows?
Tak. Kasm potrafi przesyłać pulpity i aplikacje Windows przez statyczne lub automatycznie skalowane serwerowe obszary robocze, RDS oraz Azure Virtual Desktop. To inna architektura niż jednorazowe kontenery Linux w Kasm, więc zespoły, których kluczowym wymogiem jest oprogramowanie dostępne tylko na Windows, powinny zbudować prototyp dokładnie tej ścieżki, zanim się zdecydują.
Co jest lepsze do zdalnej stacji roboczej: Kasm czy NICE DCV?
To zależy, co jest twardym wymogiem: dostęp wyłącznie przez przeglądarkę czy zweryfikowana wierność obrazu. Amazon DCV to mocniejsze pierwsze porównanie dla pracy krytycznej kolorystycznie, bo dokumentuje kompresję o jakości bezstratnej, gdy pozwalają na to warunki sieci i procesora. Kasm pasuje lepiej, gdy priorytetem są dostęp przez przeglądarkę bez oprogramowania na urządzeniu i obszary robocze Linux definiowane obrazami.

Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.