
Свежий VPS — это одна и та же пустая коробка, куплен ли он для хостинга сайта или для торгового бота. Та же чистая отправная точка, тот же почти пустой диск, почти ничего, кроме операционной системы. То, что на нём окажется, расходится уже при первой установке и больше не сходится: веб-стек и торговый стек почти не делят общего ПО, а один из них даже работает не на той же операционной системе.
Поэтому единого списка необходимого ПО для VPS не существует. Есть короткий базовый слой, который нужен любому серверу независимо от цели покупки, а дальше всё решает сценарий. Два решения, принимаемые до этого, тоже меняют форму этого базового слоя. Виртуальный хостинг или VPS определяет, есть ли у вас вообще root-доступ. Управляемый или неуправляемый определяет, за сколько из пяти пунктов ниже вы отвечаете сами.
Кратко (TL;DR)
- Универсального ответа нет. За пределами короткого базового слоя программы, а иногда и операционную систему, выбирает сценарий.
- Любому VPS сначала нужны одни и те же пять категорий: безопасный административный доступ, действительно включённый файрвол, политика обновлений, резервные копии, которые вы хотя бы раз восстановили, и что-то, что сообщает, что машина жива. В Linux безопасный административный доступ обычно означает SSH по ключам; в Windows — защиту RDP или другого пути администрирования.
- Три вещи, которые не стоит ставить по умолчанию на Linux VPS с 1 или 2 ГБ: панель управления, антивирусный сканер и фильтрацию спама и вирусов, входящую в почтовый стек. Их задокументированные требования к памяти могут съесть большую часть небольшой машины или всю её ещё до запуска вашей реальной нагрузки.
- Далее — десять сценариев использования VPS, каждый с программами, которые выполняют работу, и одним ограничением, которое решает, поместится ли он на купленную машину.
- Каждый раздел здесь — это карта. Глубину дают руководства по ссылкам.
Что нужно любому VPS, для чего бы вы его ни купили
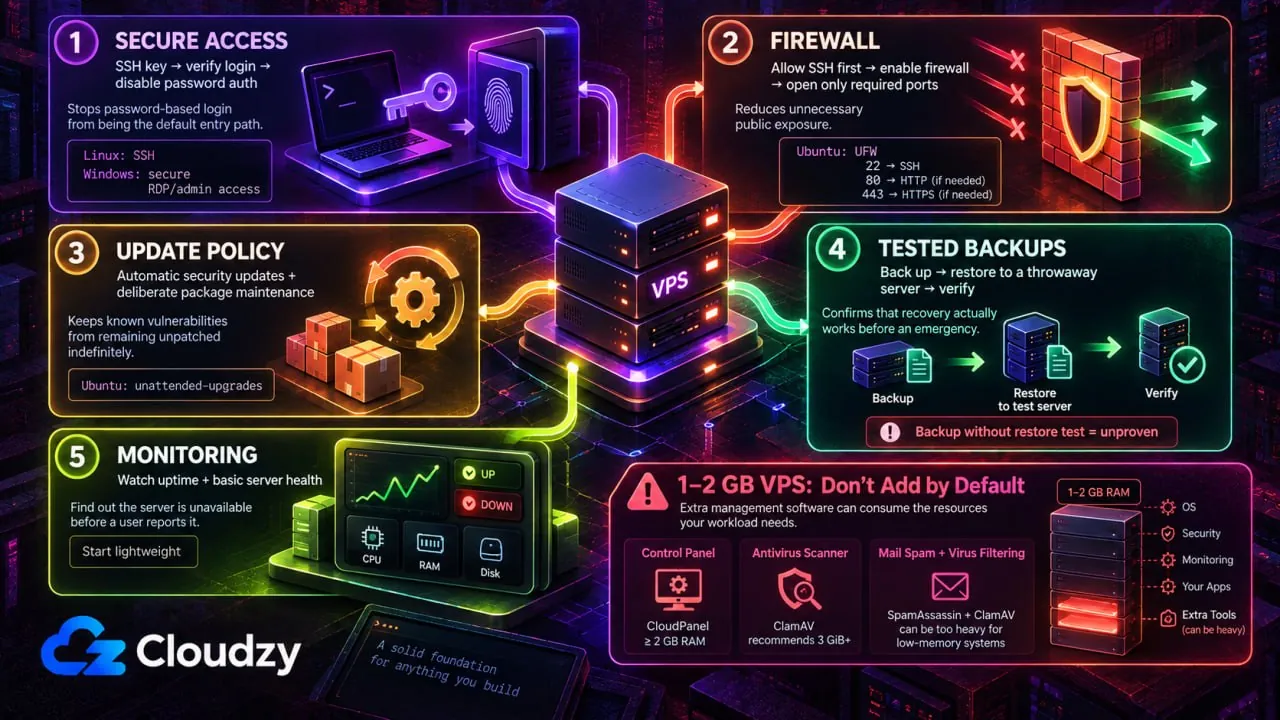
Первое, что нужно установить на новый VPS, никак не связано с тем, зачем его купили. Пять пунктов идут первыми, одни и те же пять, будет ли машина в итоге обслуживать интернет-магазин или игровой сервер.
В Linux начните с SSH по ключам. Сгенерируйте пару ключей, положите открытый ключ на сервер, во второй сессии убедитесь, что вход по ключу работает, а затем отключите аутентификацию по паролю, потому что порт с парольной аутентификацией на публичном IP притягивает попытки входа, как магнит.
Затем файрвол, причём убедитесь, что он работает, а не предполагайте. Ubuntu поставляется с UFW в качестве стандартного инструмента файрвола, и документация сообщества Ubuntu прямо говорит, что UFW по умолчанию отключён. Предустановлен — не значит включён. Если вы подключены по SSH, сначала разрешите свой реальный SSH-порт, затем включите UFW и откройте только те дополнительные порты, которые нужны нагрузке. При стандартной настройке первое правило такое: sudo ufw allow 22.
Если в дело вступает ещё и файрвол веб-приложений, начните с категорий. Бесплатные варианты файрвола для Linux VPS делятся на четыре категории, которые легко перепутать.
Политика обновлений идёт третьей, а поведение по умолчанию зависит от дистрибутива. Руководство Ubuntu Server по автоматическим обновлениям сообщает, что пакет устанавливается по умолчанию и автоматически применяет обновления безопасности. Этот пакет — unattended-upgrades.
Debian такого не обещает. Вики Debian предупреждает, что система «могла вообще не установить пакет или установить его, но полностью отключить». Чтобы проверить, включён ли он, и настроить его, выполните sudo dpkg-reconfigure unattended-upgrades.
Резервные копии — четвёртые, и правило здесь — одно восстановление. Резервная копия, которую никто ни разу не восстанавливал, — это гипотеза. Восстановите её на одноразовом сервере, посмотрите, как он поднимается, и только тогда это резервная копия.
Пятое — путь мониторинга, то, что сообщит о падении сервера раньше пользователя. Хватит лёгкой проверки доступности. Надёжной формулы, переводящей число мониторов в память, нет, поэтому начните с 1 vCPU и 1 ГБ и наблюдайте.
Помимо этих пяти, харденинг — это отдельный проект, а не шаг. Его уже покрывают два руководства:
Теперь более сложная половина: что не добавлять по умолчанию на Linux VPS с 1 или 2 ГБ. CloudPanel требует не менее 2 ГБ RAM ещё до того, как ваши сайты начнут что-то использовать. Собственная документация ClamAV рекомендует 3 ГиБ или больше. А рекомендации Virtualmin для систем с малым объёмом памяти советуют полностью отключать SpamAssassin и ClamAV, когда памяти мало.
Это требования и рекомендации производителей, а не предпочтения. Они делают все три плохим выбором по умолчанию на небольшой машине, если только это ПО не входит в ту нагрузку, ради которой вы на самом деле купили VPS.
Что запускается в каждом сценарии
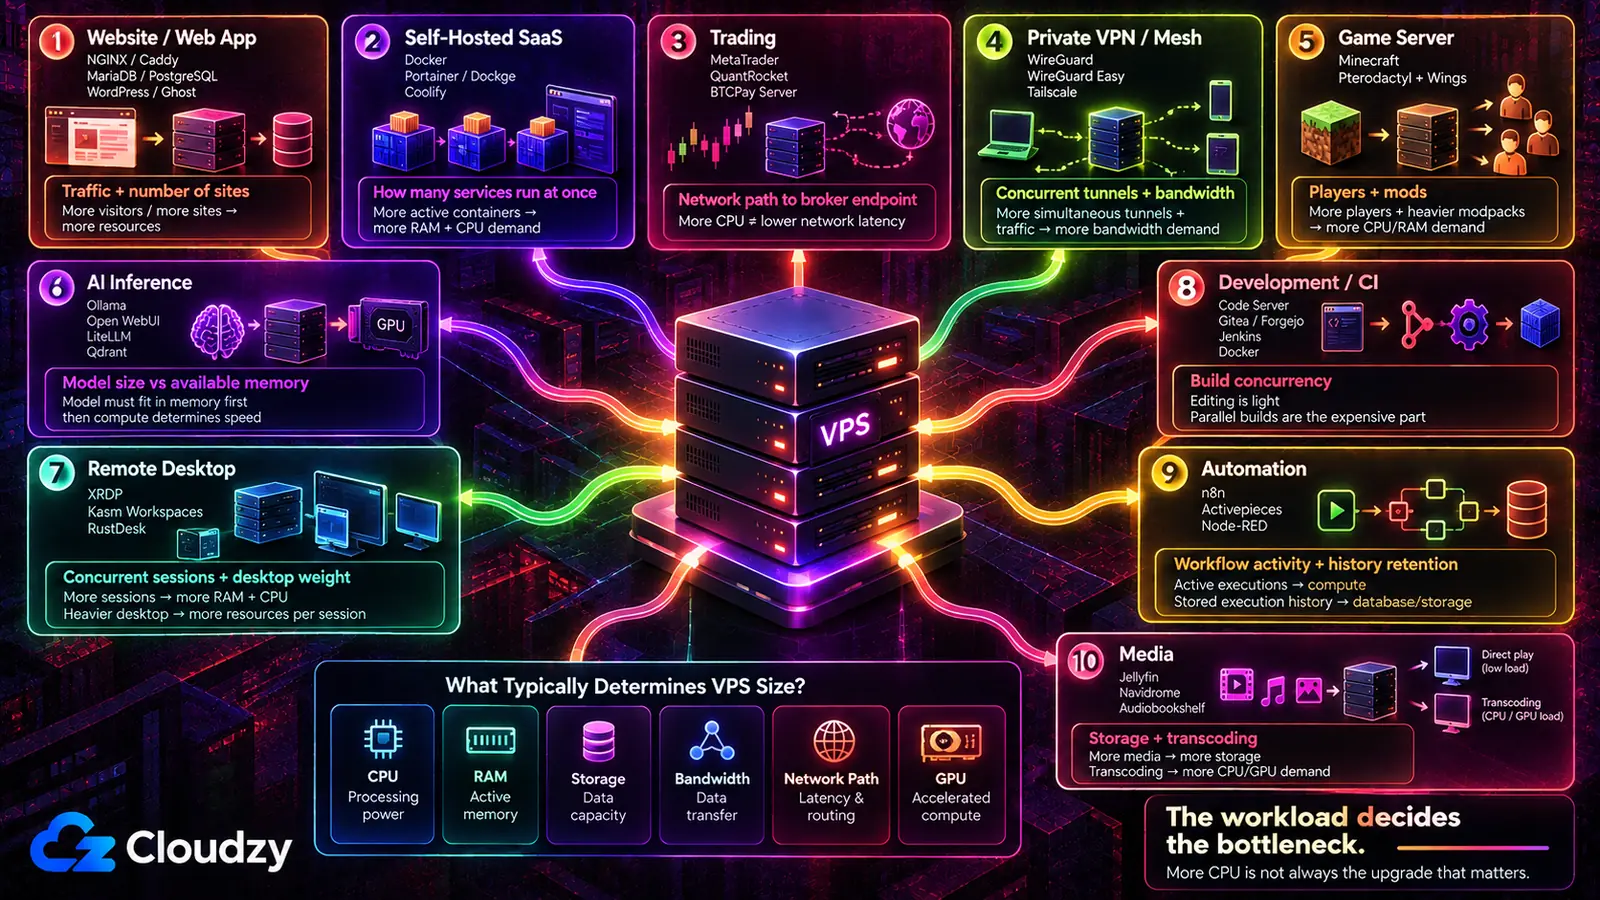
Между этими десятью ситуациями различается не столько размер машины, сколько то, какие две или три программы должны появиться прежде, чем что-то ещё будет иметь значение, и какое ограничение обычно решает, насколько большой будет эта машина.
| Сценарий | Программы, которые выполняют работу | Что определяет вашу конфигурацию |
|---|---|---|
| Сайт или веб-приложение | NGINX или Caddy, MariaDB или PostgreSQL, WordPress или Ghost | Трафик и то, сколько сайтов делят сервер |
| Замена самостоятельно развёртываемых SaaS | Docker, Portainer или Dockge, Coolify | Сколько сервисов работает одновременно |
| Трейдинг | MetaTrader 4 или 5, QuantRocket, BTCPay Server | Сетевой путь до эндпоинта вашего брокера |
| Частный VPN или mesh | WireGuard, WireGuard Easy, Tailscale | Одновременные туннели и пропускная способность |
| Игровой сервер | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel и Wings | Число игроков и число модов |
| ИИ-модели и инференс | Ollama, Open WebUI, LiteLLM, Qdrant | Размер модели относительно доступной памяти |
| Удалённый рабочий стол | IceWM over XRDP, Kasm Workspaces, RustDesk | Одновременные сессии и тяжесть рабочего стола |
| Разработка и CI | Code Server, Gitea или Forgejo, Jenkins, Docker | Параллельность сборок, а не редактирование |
| Автоматизация и боты | n8n, Activepieces, Node-RED | Активность рабочих процессов и срок хранения истории |
| Медиа | Jellyfin, Navidrome, Audiobookshelf | Хранилище и то, транскодируется ли что-то |
Третий столбец стоит прочитать дважды. Больше CPU — это рефлекторный апгрейд, и в нескольких из этих строк это не то ограничение, которое имеет значение.
Хостинг сайта или веб-приложения
Выбор, который определяет этот сервер, — не в том, какой веб-сервер быстрее. А в том, кто управляет TLS-сертификатами. Caddy сам выпускает и продлевает их без дополнительных инструментов. NGINX ожидает отдельного ACME-клиента вроде Certbot и больше ручной настройки, зато в простое занимает меньше памяти. Сравнение Caddy и NGINX ставит два конфигурационных файла рядом, если этот компромисс нужно проверить, прежде чем выбрать один из них.
Остальное следует за приложением, а не наоборот. Многим динамическим приложениям нужна база данных, и будет ли это MariaDB или PostgreSQL, обычно решает то, что поддерживает приложение, а не предпочтения. Redis оправдывает своё место, когда приложению действительно нужны кэширование, сессии, очереди или другая функция на базе Redis. А если сервер будут делить несколько сайтов или сервисов, обратный прокси, то есть процесс, который стоит впереди и направляет каждый запрос в нужное приложение по имени хоста, покончит с жонглированием портами ещё до того, как оно начнётся. Nginx Proxy Manager даёт этой задаче графический интерфейс и спокойно укладывается в 2 ГБ. Руководство по настройке Nginx Proxy Manager проводит через весь процесс.
Одна оговорка, и она уводит от VPS совсем. Если задача — один небольшой сайт без особых требований, управляемый хостинг — вполне оправданный ответ, а сервер, который вы администрируете сами, — это лишняя работа без отдачи. VPS окупается в тот момент, когда сайту нужно что-то, чего управляемый тариф вам не установит.
Замена платных SaaS-инструментов самостоятельно размещёнными
Здесь Docker — это решение, задающее порядок, и оно идёт раньше любых приложений, ради которых вы пришли. Среда выполнения контейнеров держит каждый сервис и его зависимости в отдельной коробке, так что версия PHP для Nextcloud и библиотеки машинного обучения Immich никогда не конфликтуют. Portainer или Dockge дают этой среде веб-интерфейс и место, где видно, что запущено. Coolify идёт дальше и превращает сервер во что-то ближе к платформе развёртывания, со сборками по git push и автоматическим TLS. Выбирайте слой управления после среды выполнения, а не вместо неё.
Совет: Устанавливайте Docker из собственного репозитория Docker, а не из репозитория дистрибутива. Документация Docker по установке называет пакет из дистрибутива неофициальным и велит удалить его перед установкой Docker Engine. Этот пакет —
docker.io.
Сами приложения — простая часть, и в этом как раз и состоит проблема. Ветка на r/selfhosted о том, какие самостоятельно размещённые сервисы люди оставляют надолго, хорошо это показывает. Автор ветки перечисляет ряд замен, которые он настроил, а потом забросил, и ни одна из них не провалилась на этапе развёртывания. Названные причины касались недоработанного интерфейса и страха потерять доступ. VPS полностью решает вторую половину, потому что не зависит от электричества дома или от стабильности домашнего подключения. С первой половиной он не делает ровным счётом ничего.
Трейдинг: форекс, алготрейдинг и криптовалюты
Это единственный раздел, где может смениться операционная система. MetaTrader 4 и MetaTrader 5 — приложения для Windows, поэтому торговый сервер по-прежнему часто представляет собой Windows Server с доступом по RDP. MetaQuotes также поддерживает запуск MetaTrader на Linux через Wine, так что Windows — это более простой нативный путь, а не жёсткое требование. QuantRocket — это исследовательский, алгоритмический и количественный край того же списка, а BTCPay Server обрабатывает криптоплатежи. Оба — Docker-нагрузки на Linux.
Характеристики значат меньше, чем карта. Трейдер на r/VPSforTradings, планировавший MT5-бота у пяти брокеров, спросил, какой VPS даёт минимальную задержку до конкретного дата-центра каждого брокера, и именно этот вопрос всё решает. Эндпоинты крупных брокеров сосредоточены вокруг нескольких узлов дата-центров, и измерять нужно сетевой путь между вашим VPS и эндпоинтом брокера. Два сервера с одинаковыми процессорами в разных сетях или разных городах могут вести себя для этой задачи совершенно по-разному.
Что делает очевидный апгрейд неправильным. Покупка дополнительных ядер не сокращает путь. Выбор расположения форекс-VPS раньше тарифа — вот где принимается это решение.

Держите трейдинг онлайн 24/7 на Forex VPS с низкой задержкой.
Получить VPS для трейдингаЧастный VPN или mesh-сеть
Здесь есть две формы, и они не взаимозаменяемы. Сервер WireGuard на VPS даёт вашим устройствам зашифрованный путь до этого сервера и до всего, что вы через него маршрутизируете. WireGuard Easy оборачивает эту настройку в веб-интерфейс, так что добавление пира больше не означает ручную правку конфигурационного файла. Mesh-сеть вроде Tailscale — совсем другой зверь: устройства пытаются подключиться друг к другу напрямую, но трафик может идти через peer relay или DERP relay, когда прямой путь невозможен. Её координационный слой распространяет сведения, которые нужны устройствам, чтобы найти друг друга и соединиться. OpenVPN AS, Pritunl, ZTNET и WGDashboard заполняют пространство между этими двумя полюсами.
Ветка на r/selfhosted об этом выборе вывела на поверхность настоящую тревогу по поводу зависимости от Tailscale. Один из ответивших написал, что его «беспокоит лишь то, что Tailscale испортится, пытаясь стать прибыльным». Это тревога о поставщике, а не о цене. Запуская туннель самостоятельно, вы убираете эту компанию из цепочки.
Но это и добавляет работы. Управляемый координационный сервер действительно требует меньше эксплуатации, а для одного ноутбука, подключающегося к одному серверу, собственная mesh-сеть — это больше механизмов, чем нужно задаче. Обычного WireGuard в этом случае достаточно.
Хостинг игрового сервера
Игра — это простая установка, а панель — это решение. Только у Minecraft есть несколько вариантов сервера, и какой запускать, зависит от того, чего вы хотите: Paper — для производительности на обычном сервере выживания, Forge или Quilt — когда весь смысл в модпаке. Запуск прямо на сервере работает нормально. Запуск под Pterodactyl Panel с его демоном Wings или под PufferPanel даёт лимиты ресурсов на каждый сервер, веб-консоль и возможность дать другу права на перезапуск, не давая ему SSH. Nakama — совсем другой продукт, для тех, кто создаёт игру, а не хостит её.
Руководство на r/admincraft проходит весь путь от голого VPS до автоматизированного сервера с модами на Pterodactyl, и это хороший сигнал того, что даёт путь с панелью.
Цена — вторая система, которую нужно патчить, и это никогда не заканчивается. Для одного ванильного сервера на шесть друзей панель — это больше инфраструктуры, чем нужно игре. Число модов — вторая переменная, за которой стоит следить. Установка модов на сервер ARK показывает, что это означает на практике. Всё публичное также нужно защитить до того, как его кто-то найдёт, и руководство по безопасности серверов Minecraft описывает этот шаг.
Запуск ИИ-моделей и локальный инференс
Ollama запускает модель, а Open WebUI — это интерфейс, прикрученный сверху. LiteLLM заслуживает места впереди, только когда вызовы нужно маршрутизировать между провайдерами, а Qdrant — только когда поиск по данным входит в план.
Без GPU потолок наступает быстро. Человек, пытавшийся запустить Ollama на VPS с 8 ГБ и только CPU, столкнулся с ошибкой нехватки памяти: модели нужно было 7,2 ГиБ, а свободно было 3,8 ГиБ, потому что разницу уже заняли операционная система и Coolify. Небольшие квантованные модели, то есть с весами, сохранёнными с пониженной точностью, чтобы поместиться в меньший объём памяти, могут работать на CPU, если модель и среда выполнения помещаются в оперативную память системы. Если помещаются, обычная плата — более медленный инференс; если нет, процесс может упасть с ошибкой нехватки памяти.
Качество — вторая граница. Ветка на r/selfhosted о том, стоит ли самостоятельно размещать Ollama, показывает другую сторону. Один из комментаторов описал опробованные открытые модели как модели «худшего качества» и сказал: «этих миллиардных гигантов вам не победить». Это опыт одного пользователя, а не правило для каждой открытой модели. Самостоятельное размещение даёт контроль над данными и инфраструктурой; превзойдёт ли оно размещённый API по качеству или стоимости, зависит от модели, нагрузки и загрузки.
Расчёт затрат в сравнении с размещённым API показывает, где меняется экономика. Более крупные модели, более высокая параллельность или более жёсткие цели по задержке превращают это в вопрос железа. Тарифы GPU VPS от Cloudzy созданы именно для этого случая.
Удалённый рабочий стол или облачная рабочая станция
За словами «удалённый рабочий стол» скрываются три разных механизма, и выбор по названию продукта, а не по механизму — это то, как люди получают не тот. Сессия RDP — это настоящий рабочий стол, работающий на сервере, в который вы входите. Образ в один клик IceWM over XRDP от Cloudzy — лёгкий комплект: в нём вместе поставляются IceWM, Terminator, Falkon и слушатель xRDP с TLS, а Linux Mint даёт полноценный рабочий стол вместо минимального.
Kasm Workspaces может по запросу предоставлять контейнеризированные приложения и рабочие столы в браузере, а также открывать доступ к существующим серверам RDP, VNC, SSH и KasmVNC через Server workspaces. Neko — снова другое: он транслирует один общий виртуальный браузер через WebRTC нескольким людям в комнате, и это не рабочий стол, в который кто-то входит.
Если вам нужен собственный рабочий стол сервера, используйте Kasm Server workspace на базе RDP или VNC, а не контейнерный workspace. Документация Kasm по фиксированной инфраструктуре описывает эту настройку. Нативные контейнерные сессии Kasm — это отдельные среды, а не рабочий стол хоста.
Если нужная машина уже существует и к ней просто нужно подключиться, RustDesk достанет до неё, вовсе не строя рабочий стол, а Sshwifty даст оболочку в браузере, когда оболочка — всё, что вам было нужно. Определитесь с протоколом раньше, чем с названием продукта. Подключение по RDP и трансляция сессии браузера — не одно и то же под разными ярлыками.
Машина для разработки, сборок и CI
Code Server помещает VS Code во вкладку браузера, направленную на файловую систему сервера, и именно поэтому остальную машину стоит держать вместе: Gitea или Forgejo с репозиториями, которые открывает редактор, Jenkins с пайплайнами, запускаемыми этими коммитами, и Docker под ними обоими. Более новая часть — ИИ-агенты для программирования, которые теперь работают на той же машине: Claude Code, Aider, OpenCode и Goose CLI.
Эта очевидная схема — не единственная. Ветка на r/selfhosted об удалённых средах разработки дала ответ, защищающий обратное: держите редактор установленным локально и направляйте его на VPS через расширение для удалённой разработки, чтобы интерфейс оставался локальным, а удалёнными были только файлы и выполнение. Жалоба автора ветки касалась того, что сочетания клавиш перехватывал хост, а не браузер, и это реальная цена браузерной версии.
Оба подхода законны. Запуск Code Server с ИИ-агентом проходит браузерный путь от начала до конца. Самостоятельно размещённый стек разработчика включает всё, что окружает редактор.
Автоматизация, боты и задания по расписанию
n8n — привычная отправная точка, и это разумный выбор по умолчанию: визуальный конструктор рабочих процессов, где узлы — это сервисы, а связи — данные, которые перемещаются между ними. Activepieces выполняет похожую работу под более свободной лицензией. Node-RED подходит к той же задаче с другой стороны: он основан на потоках и укоренён в связывании устройств и событий, а не в склейке SaaS-сервисов. Dagu — планировщик для графов зависимостей, который подходит, когда у вас на самом деле набор cron-заданий, которым нужен порядок.
Эти сервисы продолжают работать между заданиями. Их потребление ресурсов растёт с активностью рабочих процессов, а сохраняемая история выполнения в основном увеличивает базу данных и занятое хранилище. Это делает их той нагрузкой, которая может тихо перерасти самый маленький сервер через несколько месяцев после того, как всё выглядело нормально. Сравнение самостоятельно размещаемых альтернатив Zapier содержит подробности о лицензиях и подборе размера.
Раздача медиа
Хранилище здесь обычно первое ограничение, но транскодирование может сделать решающей мощность CPU или GPU. Jellyfin для видео, Navidrome для музыки и Audiobookshelf для аудиокниг и подкастов объединяют сканер библиотеки, сборщик метаданных и стриминговый сервер в одном приложении, которое устанавливается как любой другой веб-сервис, а AzuraCast (веб-радиостанция) и Immich (фото) следуют той же схеме.
Из-за этого VPS чаще оказывается неподходящей формой. Транскодирование на лету требует процессорного времени, которого у небольшого сервера нет в запасе, а домашняя машина с большими дисками обычно лучше подходит для самой библиотеки, тогда как VPS оправдывает своё место удалённым доступом и постоянной доступностью. Сравнение альтернатив Plex разбирает, какой сервер подходит к какому клиенту.
Что остаётся на вас, когда всё установлено
Каждая упомянутая выше программа приходит с прикреплённой задачей. Кто-то её патчит, следит за её памятью, продлевает её сертификат и выясняет, восстанавливается ли резервная копия. На самостоятельно управляемом VPS этот кто-то — вы, и нагрузка растёт с каждой из этих ситуаций, которая оказывается на одной машине.
Половину, связанную с установкой, стоит сократить. Если выбранное ПО доступно как приложение в один клик, это сокращает шаг установки вместо того, чтобы оставить вас с пустым сервером и открытой вкладкой документации. Linux VPS от Cloudzy даёт вам эту отправную точку, чтобы первый час ушёл на то, ради чего вы купили сервер. Эксплуатационная половина в любом случае остаётся за вами. Эту часть не отдашь на аутсорс.

Разрабатывайте на Linux VPS с root-доступом, NVMe и мощью AMD EPYC.
Посмотреть тарифы LinuxЧасто задаваемые вопросы
Нужна ли мне панель управления на VPS?
Только когда она выполняет для вас больше одной работы. Панель оправдывает свою память, когда управляет несколькими сайтами, несколькими нетехническими пользователями и почтой или DNS, которые иначе вы настраивали бы вручную. Ниже этого порога это прослойка между вами и сервисом, которым вы могли бы управлять напрямую, и она конкурирует с этим сервисом за RAM. Сравнение панелей управления для Linux разбирает, чего каждая из них стоит в функциях и лицензиях.
Устанавливать ПО на VPS через Docker или нативно?
Используйте контейнеры для стеков из нескольких сервисов, нагрузок, которые вы планируете перенести на другой хост, или зависимостей, которые иначе будут конфликтовать. Устанавливайте нативно, когда одним долгоживущим сервисом на небольшом VPS так проще управлять. Сервер с 1 ГБ, на котором работают один веб-сервер и одна база данных, может не выиграть от Docker; более крупный стек из нескольких сервисов часто выигрывает, но одна лишь RAM этого не решает.
Можно ли запустить ИИ-модель на VPS без GPU?
Да, для небольших квантованных моделей. RAM решает, сможет ли модель загрузиться рядом с операционной системой и всем остальным, что работает; производительность CPU определяет, насколько быстро она работает после загрузки. Более крупные модели, более высокая параллельность или более жёсткие цели по задержке обычно подталкивают к GPU с достаточным объёмом VRAM.
Нужен ли Windows для торгового VPS?
Для MetaTrader 4 и MetaTrader 5 Windows — самый простой нативный вариант, а не строгое требование. MetaQuotes также поддерживает запуск MetaTrader на Linux через Wine. Другие торговые нагрузки, включая алгоритмические инструменты на Python и ПО для криптоплатежей вроде BTCPay Server, могут работать прямо на Linux. Операционную систему определяет платформа, через которую вы торгуете.
Может ли один VPS покрыть больше одного из этих сценариев?
Да, и обычно то, сколько именно, ограничивает память. Несколько лёгких сервисов могут сосуществовать на 4 ГБ, тогда как игровой сервер и ИИ-модель могут быстро начать бороться за RAM. Второе соображение — радиус поражения: размещая публичный сервис рядом с тем, что для вас важно, вы рискуете, что один взлом поставит под угрозу оба. Отделите то, что смотрит в интернет, от того, что важно, прежде чем разделять что-либо ещё.
Обсуждение
Комментарии
Войдите, чтобы присоединиться к обсуждению.