

RedAccess, yapay zekâ kodlama araçlarıyla oluşturulup bu araçların kendi alan adlarında yayımlanan uygulamaları aradığında, neredeyse hiçbir güvenlik veya kimlik doğrulaması olmayan 5.000’den fazlasını buldu. Wired ile paylaşılan ekran görüntülerinde bir perakendecinin sohbet robotunun müşterilerle tüm konuşmaları, tam adlar ve iletişim bilgileriyle birlikte yer alıyordu. Wired, incelediği verilerin gerçekliğini doğrulayamadı. Ancak uygulamalar yine de açıktı.
Araç Salesforce, HubSpot, Pipedrive veya Zoho’ya bağlandığında müşteri verileri tasarlanan ekranın çok ötesine sızabilir. Satış hattı izleyicisi bir panel dolusu hesap gösterir, fakat sakladığı anahtar çok daha fazlasını açabilir. Ekibiniz bağlantıyı almadan önce anahtarın erişimini kontrol edin.
Özetle
- CRM kimlik bilgileri sızıntının boyutunu belirler. Araca özel ve dar kapsamlı bilgiler verin; CRM erişimi kullanıcıya bağlıyorsa düşük yetkili ayrı bir kullanıcı kullanın. Bilgileri sunucu ortam ayarlarında veya sır deposunda saklayın ve yalnızca sunucu kodunun kullanmasına izin verin.
- Müşteri kayıtlarını, satış hattını veya fiyatları sızdıran her dağıtım hatasının kopyalanabilir bir istemle uygulanabilen çözümü vardır. Kendi yapay zekâ kodlama aracınız değişikliği yapar; ardından kısa testi kendiniz çalıştırıp doğrularsınız.
- Aracın çalışacağı yer, CRM’de ne yaptığına bağlıdır. Salt okunur araçlar ekibin kontrolündeki sunucuda, özel ağda veya şirket girişi arkasında çalışabilir. CRM’ye yazan araçlar önce BT’ye veya CRM yöneticisine gider.
- Geçerli olduklarında GDPR ve CCPA, aracın müşteri verisi kopyasını ve veri gönderdiği her hizmeti kapsar. Çoğu satış ve destek aracı AB Yapay Zekâ Tüzüğü kapsamında yüksek riskli değildir. Müşteriye yönelik başlıca istisnalar bireylerin kredi kararları, hayat veya sağlık sigortalarının risk değerlendirmesi ya da fiyatlandırılması ve yüz veya sesten duygu çıkaran yapay zekâdır.
Sızan Bir CRM Anahtarı Nelere Erişebilir?
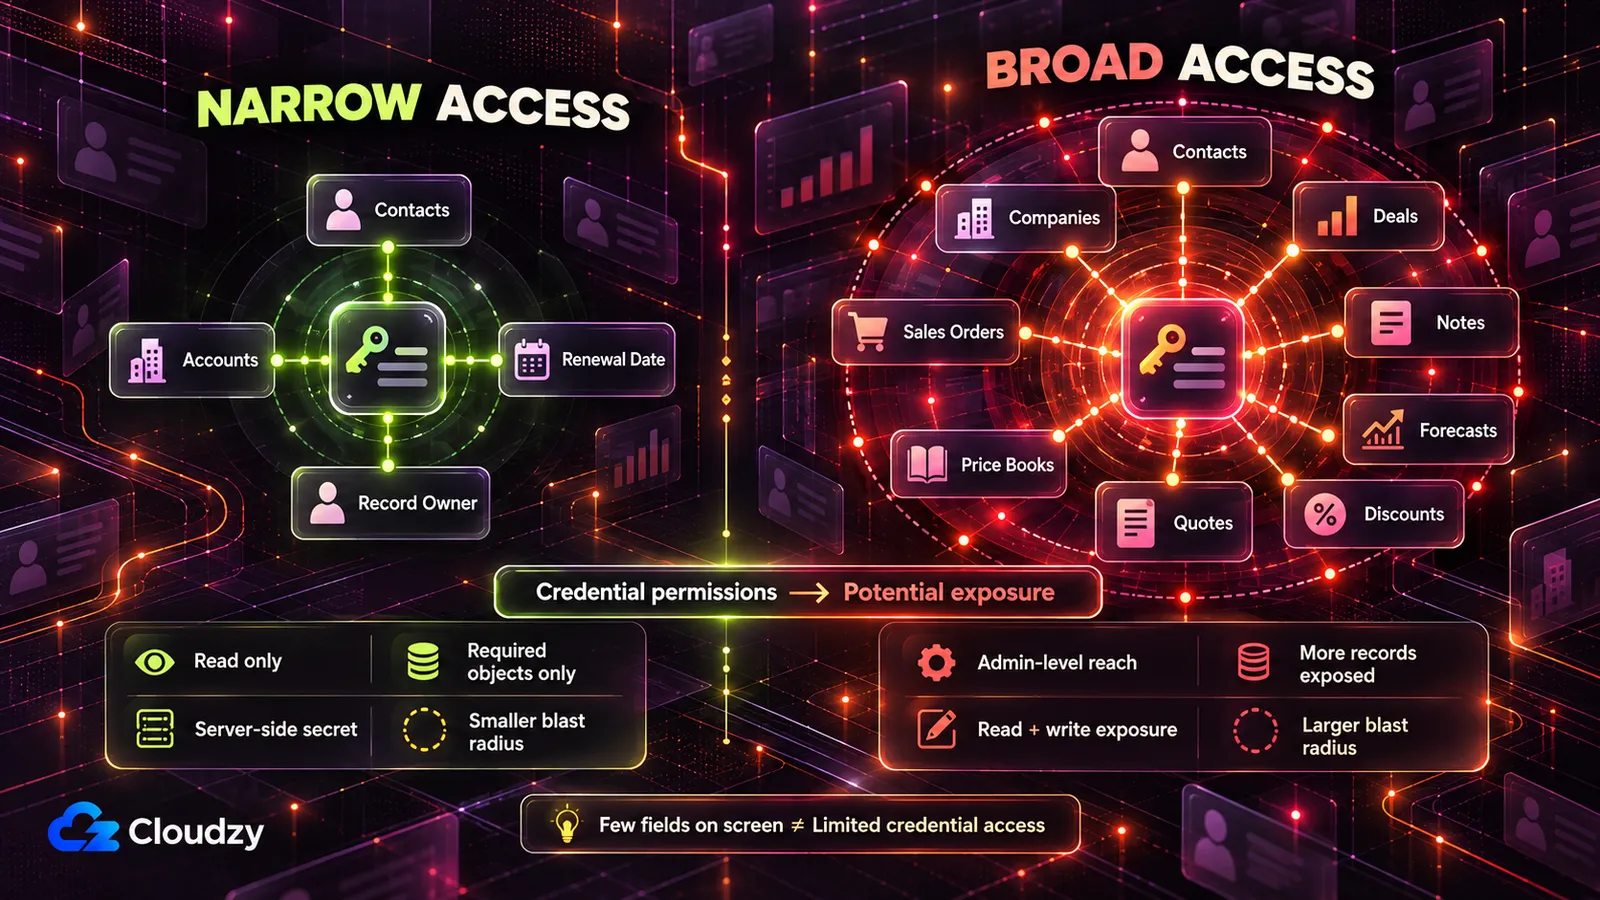
Açığa çıkan CRM API anahtarı panelin gösterdiğine değil, kullanıcısının veya uygulamasının erişebildiği her şeye erişir. Salesforce ve Pipedrive’da yönetici anahtarı, yöneticinin gördüğü tüm kişi, hesap ve anlaşmaları okuyabilir ve genellikle değiştirebilir. HubSpot ve Zoho anahtarları verilen kapsamları taşır; Zoho grup kapsamı kullanıcının yapabildiği her şeyi kapsar.
Dört sistem erişimi böyle verir; aşağıdaki yöntemlerle daraltabilirsiniz. Tablodaki kapsam veya scope, kimlik bilgilerinin izin verdiği işlemlerin listesidir.
| CRM | Kimlik Bilgileri ve Taşıdığı Erişim | Geniş Yetkilerin Açtıkları | Daha Dar Yapılandırma |
|---|---|---|---|
| Salesforce | Bir Salesforce kullanıcısı olarak işlem yapan connected app veya external client app üzerinden OAuth bağlantısı | full ile kullanıcının eriştiği tüm veriler; api ile REST API ve Bulk API 2.0 üzerinden hesabı |
Yalnızca okunan nesnelere yetkili ayrı kullanıcı; full yerine api isteyin |
| HubSpot | Yeni hesap içi entegrasyonlar için Service Key veya mevcut eski özel uygulama belirteci | Seçilen her şey; örneğin kişiler, şirketler ve anlaşmalar için okuma-yazma | Yalnızca gösterilen nesnelerde crm.objects.contacts.read gibi salt okuma kapsamları; sensitive ve highly_sensitive kapalı |
| Pipedrive | «Belirli kullanıcı ve şirkete bağlı, kullanıcının tüm verilerine erişim veren» kişisel API belirteci | Kullanıcının görebildiği her şey | Yalnızca gerekeni görebilen ayrı Pipedrive kullanıcısından alınan belirteç |
| Zoho CRM | Kapsamları service_name.scope_name.operation_type biçimini izleyen OAuth belirteci |
ZohoCRM.modules.ALL gibi grup kapsamıyla potansiyel müşteriler, kişiler, hesaplar, anlaşmalar, teklifler, fiyat listeleri, satış siparişleri ve faturalarda okuma, oluşturma, güncelleme ve silme |
ZohoCRM.modules.contacts.READ gibi modül bazlı okuma kapsamları |
Her satır üreticinin terimlerini kullanır. Salesforce kapsam referansı, full kapsamının «diğer tüm kapsamları içerdiğini» ekler. HubSpot artık özel uygulamaları eski çözüm sayıyor ve yeni sistem entegrasyonlarında Service Keys öneriyor; mevcut eski uygulamalar Enterprise hesaplarının hassas veri kapsamları dâhil eski kapsam referansını kullanıyor.
Pipedrive ifadesi kimlik doğrulama belgelerinden gelir. Zoho kapsam belgeleri, grup kapsamının «kullanıcının kayıt üzerinde yapabileceği tüm işlevlere tam erişim» verdiğini söyler. Kendi örneği de ZohoCRM.modules.ALL ister.
Ortak kural aynıdır: bilgiler kullanıcının erişimini veya verilen kapsamları taşır. Bu yüzden araca özel entegrasyon bilgileri verip CRM’nin izin verdiği kadar daraltın. Erişim kullanıcıya bağlıysa kişisel yönetici hesabı yerine düşük yetkili ayrı kullanıcı seçin.
Yazma yetkisini yalnızca gerekliyse verin; bu, aracı BT’nin sorumluluğuna taşır. Kendi yönetici girişinizi veya kişisel belirtecinizi asla kullanmayın.
Eski bilgileri kişiye bağlamak, kişi ayrılınca entegrasyonu bozabilir. HubSpot’un eski özel uygulamalar özeti, uygulamanın oluşturucusu kaldırılınca bazı API çağrılarının başarısız olduğunu belirtir. Service Keys çalışan yerine hesaba bağlı olduğu için bunu önler. Pipedrive kullanıcı başına bir etkin API belirtecine izin verir; değiştirmek onu kullanan tüm entegrasyonları durdurur.
Kişileri açan geniş kimlik bilgileri genellikle anlaşmaları ve tahminleri, Zoho’da teklifleri ve fiyat listelerini de açar. Bunları tutan herkes fiyat ve indirim yapılarına erişebilir.
Entegrasyon bilgilerini oluşturup izinleri veya kapsamları CRM yönetim ekranlarında daraltın ya da yöneticiden isteyin.
Müşteri Kayıtlarını Sızdıran Dağıtım Hataları ve Çözümleri
Yedi varsayılan seçim verileri sızdırır: kodda veya tarayıcıda CRM anahtarı, açık bağlantı, herkesin tüm hesapları görmesi, gereksiz alanlar, dışarı gönderilen kayıtlar, eksik dışa aktarma günlüğü ve silme talebinden sonra kalan kopya. Hepsi demoyu kolaylaştırır.
| Hata | Sızan Veriler | Düzelt |
|---|---|---|
| CRM anahtarı kodda, tarayıcıda veya sohbette | Anahtarın eriştiği her şey; geniş yetkilerde kişiler, anlaşmalar ve notlarla tüm müşteri veritabanı, çoğunlukla değiştirilebilir de | Yalnızca sunucuda dar entegrasyon bilgileri ve eski anahtarın kapatılması |
| Araç açık bağlantıyla yayımlanır | Müşteri iletişimi (e-posta, telefon, adres, alışveriş geçmişi) ile fiyat ve indirim sayfaları, rakipler dâhil adresi bilen herkese açık | Önüne özel ağ veya şirket girişi koymak |
| Her satış temsilcisi tüm hesapları görür | Tüm satış hattı, tahminler ve anlaşma değerleri; ayrılan temsilci tüm portföyü aktarabilir | CRM kayıt sahibine bağlı, sunucuda görünüm, arama ve aktarmaya uygulanan roller |
| Araç birkaç alan yeterliyken hepsini çeker | Yenileme tarihi aracında alışveriş, ödeme, hesap değeri ve ayrıntılı destek kayıtları | Yalnızca belirtilen alanları çekmek |
| Kayıtlar yapay zekâ API’lerine ve başka hizmetlere gider | Müşteri verileri, segmentler ve aday veya müşteri durum puanları sözleşmesiz sağlayıcıya kopyalanır | Çıkışları denetlemek, azaltmak, kalanını sözleşmeye bağlamak |
| Kimin ne aktardığı kaydedilmez | Liste veya segment, ne zaman ve kim tarafından olduğu bilinmeden çıkar | Uygulamanın değiştiremeyeceği aktarım günlüğü |
| Araç kendi müşteri kopyasını tutar | CRM’de silme, araç kopyasını, aktarımları ve türetilmiş puanları etkilemez | En azı saklamak ve kopyayı CRM ile eşlemek |
Uygulamayı yapan kodlama aracı bu düzeltmelerin çoğunu istendiğinde yapabilir. Her istemi kendi CRM, nesne ve rollerinize uyarlayın.
Yapay zekânın değişiklik yaptığını söylemesi kanıt değildir. Her istemin altındaki test kanıtınızdır. İstemleri koda uygulayın; etkin anahtar veya gerçek müşteri kaydını sohbete yapıştırmayın.
CRM Anahtarını Koddan, Tarayıcıdan ve Sohbetten Çıkarın
Koda veya sohbete yapıştırılmış anahtar açıktadır. Sunucunun başlangıçta uygulamaya verdiği ve kodun değerini içermeden adlandırdığı ortam değişkeni de, kullanan kod tarayıcıda çalışıyorsa açıktadır. Tarayıcının okuyabildiği anahtarı her ziyaretçi kopyalayabilir.
Vite belgeleri, VITE_ önekli değişkenlerin «istemci kaynak kodunda açığa çıkacağını» söyler. Next.js ortam değişkeni belgeleri, NEXT_PUBLIC_ önekinin de değeri tarayıcının indirdiği dosyalara eklediğini açıklar.
Commit edilmiş dosyadaki anahtar geçmişte kalır; tıpkı Compose dosyalarına gömülen sırların kapsayıcıdan uzun yaşaması gibi. Özel depo sığınak değildir. GitGuardian’ın 2026 sır raporu, iç depolarda gömülü sır olasılığını açık depolardan yaklaşık altı kat yüksek buldu. Olayların yaklaşık %28’i de Slack, Jira ve Confluence gibi araçlarda, tamamen depo dışında başlıyor.
Bu projedeki Salesforce, HubSpot, Pipedrive, Zoho veya diğer CRM ve satış araçlarına ait tüm API anahtarlarını, belirteçleri, parolaları ve bağlantı dizelerini bul. Kodu, tüm .env dosyalarını ve commit geçmişini denetle.
Her biri için listele:
- bulunduğu dosya ve satır
- koda doğrudan yazılması veya ortam değişkeninden okunması
- kullanan kodun sunucuda mı tarayıcıda mı çalıştığı; VITE_ veya NEXT_PUBLIC_ ile başlayanları işaretle
Tam anahtar değerlerini yazdırma. Yalnızca ilk dört karakteri göster.
Sonra her CRM çağrısını anahtarı yalnızca sunucuya ait ortam değişkeninden okuyan sunucu koduna taşı. Anahtarları koddan kaldır, gerçek değerli dosyaları depodan hariç tut ve değişiklikleri tam olarak bildir. Emin değilsen tahmin etmek yerine söyle.
Not: Mesajı veya commit’i silmek anahtarı yeniden gizli yapmaz. Yapıştırma veya commit sonrasında tek çözüm CRM’de kapatmaktır.
Anahtarı döndürmek, yenisini oluşturup eskisini kapatmak, insanın yapacağı iştir. CRM’de dar bilgileri oluşturup sunucu ortamına koymak için BT’den yardım alın. Ardından eskisini kapatın.
HubSpot ele geçirilmiş özel uygulama belirteci için Rotate and expire now sunar. Pipedrive’da değiştirmeden önce eski belirteci kullanan diğer entegrasyonları kontrol edin.
İnsanların kullandığı CRM yönetici parolaları Bitwarden uyumlu sunucu Vaultwarden gibi bir parola yöneticisinde olmalı. Bu, insanların girişine yöneliktir. Uygulama sırlarının merkezi rotasyonu için HashiCorp Vault’a bakın.
Test: Aracı ve tarayıcı geliştirici araçlarını açıp yüklenmiş dosyalarda yeni anahtarın ilk sekiz karakterini arayın (Ctrl+Shift+F; Mac’te Cmd+Option+F). Sonuç olmamalı. CRM eylemi tetikleyip Ağ sekmesini inceleyin. Bilgiler URL, üstbilgi veya istek gövdesinde bulunmamalı. Yöneticiden eski anahtarın reddedildiğini doğrulamasını isteyin veya entegrasyon ayarlarında durumuna bakın.
Aracı Açık Bağlantıdan Kaldırın
Yapay zekâ aracı uygulamayı barındırıyorsa yayımlama onu sağlayıcının alan adına koyar. RedAccess bunları alan adlarında basit Google ve Bing aramalarıyla buldu. Fiyat veya indirim hesaplayıcısı rakip için de temsilci kadar okunabilir.
Lovable’ın Wired açıklaması ayarı oluşturana bırakıyor ve haklı. Platform «güvenli oluşturma araçları sağlar, ancak uygulamanın yapılandırılması nihayetinde oluşturucunun sorumluluğudur». Yayımlama ayarını siz değiştirmelisiniz.
Tüm sayfa, API yolu, dosya indirmesi ve dışa aktarmayı listele. Her biri için söyle:
- giriş yapmadan açılıp açılamadığı
- müşteri, anlaşma veya fiyat verisi döndürüp döndürmediği
Giriş yapılmamış isteğe veri döndüren tüm yolları işaretle. Henüz değiştirme; önce listeyi istiyorum.
Test: Özel ağ dışındaki mobil verili telefonda adresi gizli pencerede açın. Yüklenmemeli veya şirket girişinde durmalı. Veri döndüren tüm yolları aynı şekilde deneyin; veri olmamalı.
Her Temsilciye Yalnızca Kendi Hesaplarını Gösterin
Roller yoksa herkes tüm satış hattını, değerleri ve indirimleri görür; ayrılmadan tüm portföyü aktarabilir. Çözüm, CRM kayıt sahibine bağlı sunucu denetimli roller ve arama ile aktarmada aynı kuraldır.
Her istekte sunucuda denetlenen üç rol ekle. Düğme, menü veya sütun gizlemek denetim değildir.
- Yönetici (araç sahibi ve satış operasyonları): tüm kayıtlar.
- Müdür: kendi ekip üyelerinin kayıtları.
- Satış temsilcisi veya hesap yöneticisi: CRM sahip alanında kendisinin bulunduğu kayıtlar.
Kimlik ve rolü giriş yapılan hesaptan al; sayfada yazılabilen veya değiştirilebilen değerlerden değil. Aynı kuralı arama, liste, aktarım ve API yanıtlarına uygula. Diğerlerini «erişim reddedildi» (403) ile reddet.
Sonunda her sayfa ve yolu kapsayan rol denetimini bildir, belirsizlikleri işaretle.
Not: Menü veya sütun gizlemek yetki denetimi değildir. Sunucu denetlemiyorsa veriler hâlâ tek istek uzaktadır.
Rol adları ve ekip tanımları uyarlanabilir. Bazı ekipler tahmin toplantılarında müdürlere tüm bölgeleri açar.
Test: Test temsilcisi oluşturup başka bölgeden hesabı arayın; sonuç olmamalı. Listeyi aktarın, yalnızca kendi hesapları olmalı. Aynısını test müdürüyle ekip dışı hesap için yapın.
Yalnızca Gereken Müşteri Alanlarını Çekin
Yenileme aracı tarih, sahip ve hesap adı ister. «Tüm hesap verileri» istemi alışveriş, ödeme ve destek metnini de getirir. Az alan, az sızıntı, az silme noktası ve dışarıya az veri demektir.
Veritabanı, kod, ekran, aktarım ve API’de kişisel ya da ticari veri tutabilecek tüm alanları listele: ad, e-posta, telefon, adres, şirket, unvan, alışveriş, hesap değeri, ödeme, tutar, indirim, aday veya müşteri durum puanı, destek içeriği ve benzersiz kimlikler.
Her alanın ekranını veya özelliğini ve ana amaç için gerekliliğini belirt. Belirsizliği işaretle, tahmin etme.
Sonra CRM sorgularını yalnızca şu alanları isteyecek şekilde değiştir: [onayladığınız alanlar]. Diğerlerini kopya, ekran ve aktarımdan çıkarıp tam değişiklikleri bildir.
Entegrasyon bilgilerinin izin veya kapsamları ikinci kilittir. Okuyamadığı veri kod hatasıyla sızmaz. Depolama şifrelemesini BT yanıtlamalı; kod okuyan asistan güvenilir biçimde göremez.
Test: Yönetici olarak aktarın ve sütunları onaylı listeyle karşılaştırın. Ek alan olmamalı. Tüm ekranlarda kaldırılan alanları denetleyin. Listeyi sonraki test için saklayın.
Araçtan Çıkan Müşteri Verilerini Görün
Hesap notunu AI API’sine, alanları analitiğe gönderen veya webhook tetikleyen kayıp müşteri hesaplayıcısı verileri dışarı kopyalar. GDPR geçerliyse şirket adına işleyen dış hizmet veri işleyendir ve aşağıda anlatılan sözleşmeye ihtiyaç duyar.
OpenAI, Anthropic veya diğer AI API’leri, CRM, e-posta, sohbet, analitik ve tüm webhook’lara dış çağrıları denetle.
Her çağrının gövde veya adresinde gönderilen alanları tam listele. Saklayabilecek, günlükleyebilecek veya eğitimde kullanabilecek hizmetleri işaretle. Hangi çağrıların az alanla veya müşteri verisiz çalışacağını söyle.
Test: Her alıcı hizmette alınan alan ya da özellik listesini, örneğin analitik kullanıcı özelliklerini veya webhook eşlemesini açın. Onaylı listeyle karşılaştırın. Dışındakiler hâlâ çıkıyor. Liste yoksa hizmet adı ve işleme şartlarını DPO veya gizlilik sorumlusuna götürün.
Her Aktarımı ve Toplu İndirmeyi Kaydedin
Dışa aktarma düğmesi liste veya fiyat defterini tek tıkla çıkarır; günlük yoksa kim ne aldı bilinmez. Her panel ziyaretini kaydetmek sinyali gömer. Aktarım, toplu görünüm ve silmeleri kaydedin.
Her aktarım, indirme, [seçtiğiniz sayıdan] fazla kayıt döndüren görünüm ve silme için günlük ekle. Kullanıcı, eylem, kayıt veya segment, satır sayısı ve zamanı tut.
Uygulamanın veritabanı hesabına satır ekleme yetkisi ver, değiştirme ve silme verme. Yalnızca yöneticiler okuyabilsin. Veritabanı izinlerini ve orada uygulanamayanları bildir.
Değişmezlik uygulamanın iyi davranışından değil, diğer hesaplar gibi kısıtlanabilen veritabanı hesabının izinlerinden gelmelidir. Günlük kimin kimin kaydını aldığını gösterdiğinden kendisi de kişisel veridir; okuma yöneticilerde kalır.
Test: Test temsilcisiyle küçük liste aktarın, yöneticiyle doğru satır sayılı girdiyi bulun. BT’den veya çıktıyı gösteren AI aracından uygulama hesabıyla satırı silmeyi denemesini isteyin. Yetki hatası görünmeli.
Müşteri Silme İstediğinde Kopyayı CRM ile Eşleyin
CRM ana kayıt sistemiyse önce orada silin. Önbellek, disk aktarımı veya müşteri puanları gibi araç kopyası, CRM silmesinin ulaşmadığı ikinci yerdir.
Tek çağrıyla müşteriye ait her şeyi silen düğme, herkes basabiliyorsa kendisi risklidir. Görüşüm: az kopya tutun ki silme az yer izlesin.
Uygulamayı kayıtları gerektiğinde CRM’den okuyacak ve yalnızca [onaylı listenizdeki zorunlu alanları] saklayacak şekilde değiştir.
Kalan tüm depoları listele: tablo, önbellek, aktarılmış dosya, türetilmiş puan ve günlük.
Yalnızca yöneticilere silme aracı ekle. CRM kayıt kimliğiyle tüm veri yerlerini gösterir. Yönetici onayından sonra puan ve kayıtlı aktarımlar dâhil hepsini siler. Yalnızca kimlik, zaman, onaylayan ve temizlenen yerleri kaydeder. Diğer kullanıcı «erişim reddedildi» alır.
DPO veya gizlilik sorumlusu, şirketin saklaması gereken istisnaları belirler; istem bunları dışarıda bırakır.
Test: CRM’de test kişisi oluşturun ve aracın onu almasını sağlayın; araç puan veya dışa aktarım üretiyorsa bunları da oluşturun. Kişiyi CRM’den silin, silme aracını yönetici olarak çalıştırın ve listelenen tüm yerlerden kaldırıldığını doğrulayın. Ardından aracı test temsilcisi olarak açın; “erişim reddedildi” yanıtını bekleyin.
CRM Bağlantılı Araç Nerede Çalışmalı?
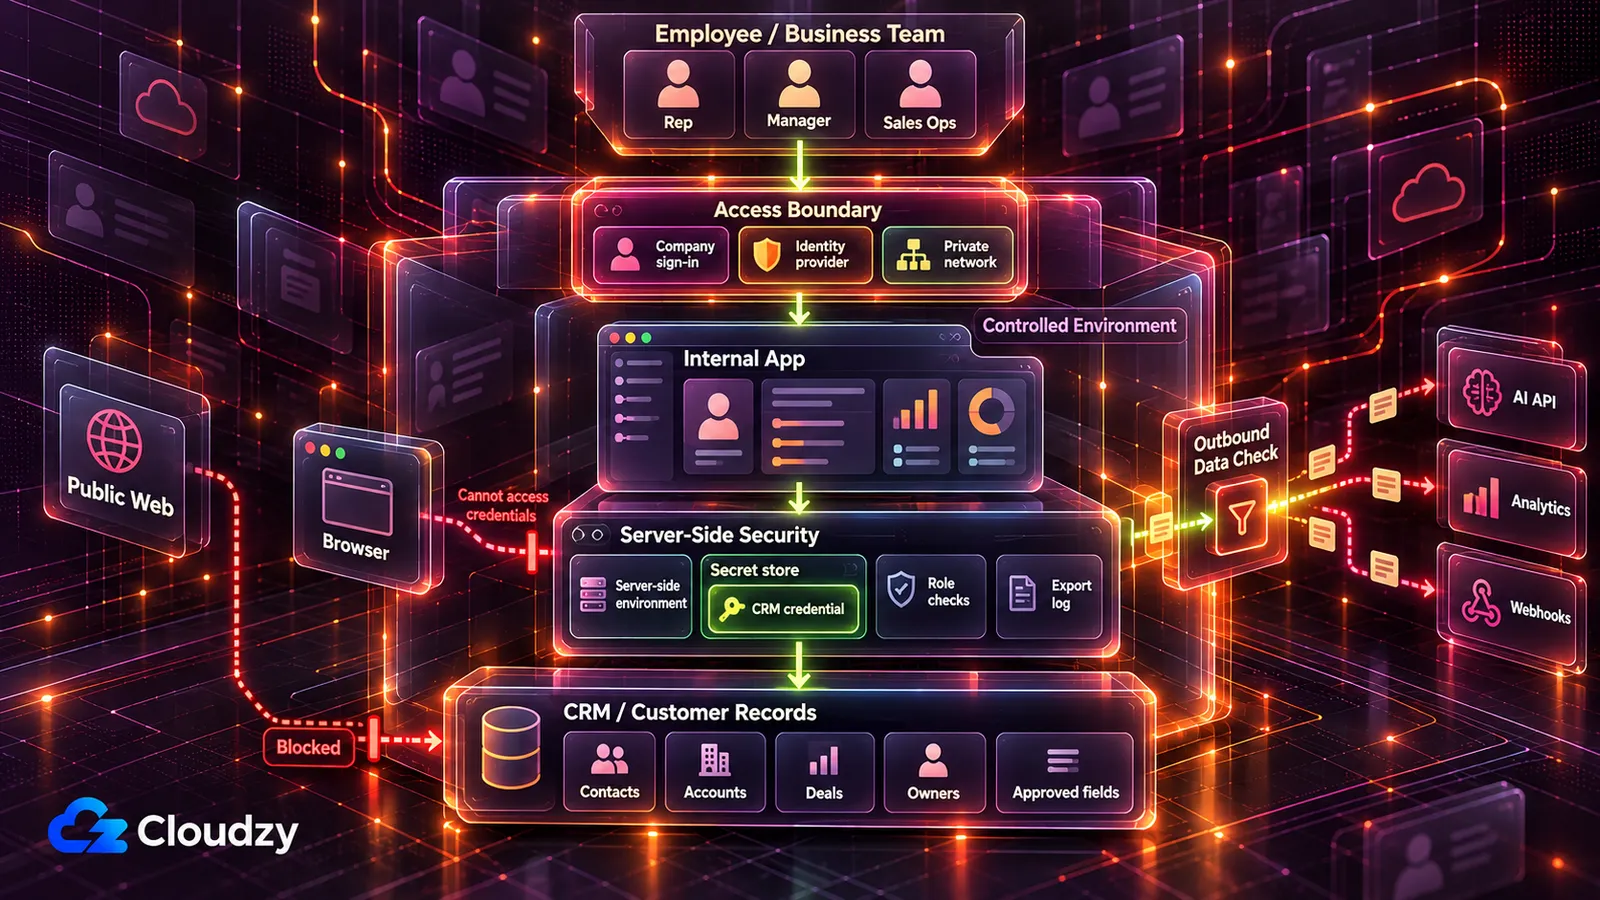
Yer CRM eylemlerine bağlıdır. Salt okuma aracı ekip sunucusunda, yalnızca özel ağ veya şirket girişiyle erişilebilir çalışabilir. Yazma aracı kullanılmadan önce BT’ye veya CRM yöneticisine gider.
| CRM’de Yaptığı İş | Çalışma Yeri | Başlatmadan Önce Onaylayan |
|---|---|---|
| Gerçek yapıya benzeyen örnek veya sentetik kayıtlar kullanır | Geliştirme ve demo için AI aracının barındırması | Henüz kimse; gerçek kayıtlar dışarıda |
| Küçük sabit ekip için gerçek müşteri okur | Yalnızca Tailscale veya WireGuard gibi özel ağdan erişilen ekip sunucusu | Salt okuma bilgilerini veren veya onaylayan CRM yöneticisi |
| Dağınık veya gezici temsilciler için gerçek kayıt okur | Authentik veya Keycloak gibi kimlik sağlayıcıyla şirket girişi arkasında aynı sunucu | CRM yöneticisi ve giriş bağlantısı için BT |
| Aşama, sahip, alan ve toplu değişiklikleri CRM’ye yazar | CRM test hesabı veya sandbox’ında geliştirilip üretime dokunmadan incelenir | Başlatmadan önce BT veya CRM yöneticisi |
| Kişisel kredi, hayat/sağlık sigortası riski ya da fiyatı belirler veya yüz/sesten duygu çıkarır | İncelenene kadar hiçbir yerde | BT ve hukuk, DPO veya gizlilik sorumlusu |
Ekip sunucusuna geçene kadar örnek kayıtlarla geliştirin ve test edin. Giriş, sır ve günlük sağlayan yönetilen platform, bütçesi ve sağlayıcı incelemeleri zaten olan ekipler için makuldür.
Özel ağ, aracın genel internetten yanıt vermemesi demektir. Tek oturum açma, mevcut şirket hesabını kimlik sağlayıcıyla doğrular. AI’nın yazdığı giriş sayfası her yerden erişilebilir kalır ve kodu kadar güçlüdür.
Georgia Tech Vibe Security Radar, açık güvenlik açığı veritabanlarında AI araçlarının izine bağlanan kusurları işaretler. Mart 2026’da 35 vaka saydı, tüm 2025’ten fazla; kimlik doğrulama atlatma da türler arasındadır. Veriler Nisan 2026 yazısına aittir.
Araştırmacı Hanqing Zhao: «Bir ajan kimlik doğrulamasız şey yaptığında bu yazım hatası değil, baştan tasarım kusurudur» dedi. Benim yorumum, kilidin aracın önünde, AI kodunun dışında olmasıdır.
Sunucu tarafını BT’ye bırakın. Araç, ekibin tam kontrol ettiği kiralık VPS üzerinde Coolify veya Dokploy gibi dağıtım aracıyla çalışır. Bu araç kodu çalıştırır, CRM anahtarı dâhil ortam değişkenlerini tutar.
Tailscale daha hızlı kurulur ama kendi koordinasyon sunucusunu işletir. Açık kaynak alternatifi Headscale bunu kendiniz barındırmanızı sağlar; WireGuard tamamen kendi barındırmanızdadır.
Şirket girişi için Authentik çoğu küçük iç uygulama yapısına uyar. Keycloak mevcut dizini olan şirkete uygundur. Caddy veya Nginx Proxy Manager gibi ters vekil, web’e açık girişe HTTPS ekler. Sunucu ve bilgilerden adı belirli bir kişi sorumlu olmalıdır.
Bu kişinin sunucuya ihtiyacı vardır. Linux VPS ürünümüz root erişimi verir; Coolify, Tailscale, WireGuard, Authentik ve Keycloak tek tıkla kurulur, BT testlere zaman ayırır. Konumlar AB’de Frankfurt ve Amsterdam, Birleşik Krallık’ta Londra ve ABD şehirlerini içerir. Konum seçimini DPO veya gizlilik sorumlusuna değerlendirme girdisi olarak sunun.
Müşteri Verileri için GDPR, CCPA ve AB Yapay Zekâ Tüzüğü
Sunucu konumu kendi kopyasının yerini belirler. Dış hizmetlerin aldığı verileri nerede tuttuğunu belirlemez, tek başına uyumluluk sağlamaz. Birleşik Krallık’ta karşılığı UK GDPR, düzenleyici ICO’dur.
GDPR: Hukuki Dayanak, Veri İşleyenler ve Silme
GDPR şirketinizi kapsıyorsa araç kopyası, «tamamen veya kısmen otomatik yollarla» diğer kişisel veri işlemeleri gibi kapsanır.
Her kişisel veri kullanımı kabul edilen hukuki dayanak ister. Sözleşme, ilgili kişiyle sözleşme yürütmek veya onun istediği sözleşme öncesi adımlar için zorunlu işlemeye uygulanabilir. CRM’de, özellikle B2B kişilerinde meşru menfaat uygun olabilir; kişinin haklarıyla dengelenmelidir. İkisi de Madde 6 içindedir.
Araç mevcut verinin yeni kullanımıdır; mevcut dayanağın kapsamını DPO, gizlilik veya hukukla doğrulayın.
Şirket adına işleyen dış hizmet bu işlem için veri işleyendir. AI API, analitik ve barındırma sıklıkla bu roldedir, ama her biri gizlilik veya hukukça doğrulanmalıdır. Madde 28, «yeterli güvenceler» ve her işlem için sözleşme ister. Çıkış denetimi listenizi götürün.
Madde 17 kapsamındaki silme hakkı geçerliyse araç dâhil tüm şirket kopyalarına ulaşır. Bu yüzden kopya CRM’yi izlemelidir.
CCPA: Silme Hakkı Araç Kopyasını Kapsar
Kaliforniya tüketicisi kapsanan işletmeden kendisi hakkında toplanan bilgilerin, kopya ve aktarımlar dâhil silinmesini isteyebilir. Kaliforniya Başsavcısının CCPA sayfasına göre Civil Code 1798.105(d) ve 1798.145’te istisnalar vardır.
CCPA ayrıca hizmet sağlayıcı ve yüklenicilerin bilgi kullanımını sınırlayan yazılı sözleşmeler ister. Talebi işletme yönetir; gerektiğinde onlar yardım eder. Kapsamı SSS’deki eşikler belirler.
AB Yapay Zekâ Tüzüğü: Çoğu Satış ve Destek Aracı Yüksek Riskli Değildir
Aday puanlama, satış tahmini, müşteri durum puanı, kampanya panelleri ve CRM otomasyonu Ek III’te değildir. İstisnalar dardır: kişisel kredi değerliliği, hayat/sağlık sigortası riski veya fiyatı ve biyometriden müşteri duygusu çıkarma.
Yüksek risk en ağır yükümlülük kategorisidir. Ekim 2026 itibarıyla Ek III kuralları 2 Aralık 2027’den itibaren planlanmıştır. Madde 50 şeffaflığı zaten geçerlidir. AB Yapay Zekâ Tüzüğü Ek III 5(b), «gerçek kişilerin kredi değerliliğini veya puanını değerlendirme, finansal dolandırıcılık tespit AI’sı hariç» sistemlerini sayar.
5(c), «hayat ve sağlık sigortasında gerçek kişiler için risk ve fiyat değerlendirmesini» sayar. Böyle araç BT ve hukuka gider. Kendi temsilcilerini değerlendiren araç 4(b) istihdam kategorisine girebilir; bu İK ve hukukun ayrı konusudur.
1(c) duygu tanımayı sayar; Madde 3 bunu «biyometrik veriler temelinde gerçek kişilerin duygu veya niyetini belirleme ya da çıkarma» olarak tanımlar. Ses veya yüzden ruh hâli çıkaran araç da yüksek riskli olabilir ve BT/hukuk yolunu izler.
Tüzük AI sistemlerini düzenler. Sıradan kodlu panel, kodunu AI yazdı diye AI sistemi olmaz. Esas, dağıtılan aracın kendisinin tanımı karşılamasıdır.
Yüksek risk olmamak kuralsızlık değildir. Madde 50 uyarınca «gerçek kişilerle doğrudan etkileşen» sistemler, açık değilse AI olduklarını söylemelidir. Müşteri sohbet robotu ne olduğunu belirtmelidir.
Ayrıca Madde 4, sağlayıcı ve uygulayıcılardan çalışanlar ve adlarına kullananlar için AI okuryazarlığı önlemleri ister.
Sıkça Sorulan Sorular
ChatGPT veya Claude ile CRM Aracı Yapmak Güvenli mi?
Örnek veriyle geliştirme düşük risklidir. Risk gerçek bilgiler veya müşteri verisiyle başlar, başkalarına açılınca artar. Önce yalnızca sunucu kodunca kullanılan dar CRM bilgilerini sunucu ortamı veya sır deposunda tutun. Aracı özel ağ veya şirket girişi arkasına koyun. İkisi tamamlanana kadar örnek kayıt kullanın.
GDPR Müşterilerin Görmediği İç Paneli Kapsar mı?
GDPR şirketinize uygulanıyorsa müşteri kişisel verili iç panel istisna değildir. Kural izleyene değil işlemeye bağlıdır; Madde 4 kişisel veriyi «belirli veya belirlenebilir gerçek kişiye ilişkin her bilgi» sayar. Uygulama ve mevcut dayanak kapsamını gizlilik veya hukuk değerlendirir.
Anlaşma Değerleri ve İndirimler Kişisel Veri mi?
Genelde hayır. Satış tutarı, tahmin ve fiyat listesi şirket verisidir; roller ve aktarım günlüğü korur. Belirlenebilir kişiye, örneğin tüketici alımı veya şahıs işletmesine ilişkinse Madde 4’e göre kişisel olabilir.
CCPA Hangi İşletmelere Uygulanır?
Kaliforniya’da faaliyet gösterip en az bir eşiği karşılayan kâr amaçlı işletmelere. California Privacy Protection Agency, 2025 enflasyon ayarlı gelir sınırını 26.625.000 dolar verir. Başsavcı sayfası diğerlerini sayar: en az 100.000 Kaliforniyalı veya hanenin bilgisini almak, satmak ya da paylaşmak veya yıllık gelirin en az %50’sini tüketici bilgisi satış/paylaşımından kazanmak. DPO, gizlilik veya hukuk kapsamınızı doğrular.



Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.