

Güvenlik araştırmacısı Joel Margolis, Wired'a, “Pazarlama ekibinden biri bir web sitesi oluşturmak istiyor. Mühendis değil ve muhtemelen güvenlik konusunda çok az deneyimi ya da bilgisi var veya hiç yok,” dedi. Aynı Wired haberi, güvenlik şirketi RedAccess'in neredeyse hiç güvenlik veya kimlik doğrulama içermeyen, vibe coding yöntemiyle oluşturulmuş 5.000'den fazla uygulama bulduğunu ve bunların yaklaşık yüzde 40'ının hassas verileri açığa çıkardığını anlatıyor. Wired, incelediği kişisel veya kurumsal verilerin gerçek olduğunu doğrulayamadı.
Pazarlama ekiplerinin yapay zekâyla oluşturduğu uygulamalarda bu sorunun belirli bir biçimi ortaya çıkar. Oluşturmaya değer araçlar (segment oluşturucu, kampanya paneli, A/B analiz aracı, hedef kitle eşitlemesi) abone listesine, çoğu zaman reklam hesabına da bağlı olanlardır.
Özetle
- Her e-posta platformu API anahtarına ve reklam hesabı erişim belirtecine, aracın kullandığı en dar erişimi verin ve bunları sunucu tarafındaki kodda tutun. Mailchimp Marketing API daha sınırlı bir anahtar türü sunmaz; bu nedenle salt okunur bir Mailchimp işi, anahtar yerine yalnızca gerekli verileri içeren sınırlı bir dışa aktarım alır.
- Abonelik durumu için esas kaynak e-posta platformu olarak kalır. Araç, abonelikten ayrılanları asla yeniden abone yapmaz, ayrılma isteklerini platforma iletir ve kendisinin gönderdiği her pazarlama e-postasına çalışan bir abonelikten ayrılma bağlantısı ekler.
- Özel hedef kitleye yüklenen özetlenmiş veriler hâlâ kişisel veridir: reklam platformlarına ve yapay zekâ hizmetlerine neyin gideceğini gitmeden önce belirleyin ve her abonelikten ayrılmanın reklam hedef kitlesine de yansımasını sağlayın.
- GDPR, listenin tutulmasını ve kullanılmasını düzenler: ihlal bildirimi ve pazarlamaya koşulsuz itiraz hakkı. E-postayı dahili bir araç gönderse bile gönderimi ePrivacy/PECR, CAN-SPAM veya CASL düzenler.
Abone Verilerini Sızdıran veya Onayı İhlal Eden Dağıtım Hataları
Yapay zekâyla oluşturulmuş bir pazarlama aracı listeyle ilgili genellikle iki şekilde hata yapar: liste bir anahtar, herkese açık bağlantı veya yükleme yoluyla dışarı çıkar ya da hayır diyen kişiler için kullanılır. Yönetim düzeyinde bir reklam belirteci ayrı bir risk ekler: şirketin reklam hesabından harcama.
| Hata | Neyi açığa çıkarır veya bozar? | Hangi gerekliliklerle karşılaşır? |
|---|---|---|
| Kodda, tarayıcıda veya yapay zekâ aracının sohbetinde tam erişimli e-posta platformu anahtarı | Listenin tamamı okunabilir ve dışa aktarılabilir; aboneler değiştirilebilir; şirket adına kampanyalar gönderilebilir | GDPR'nin geçerli olduğu yerde kişisel veri ihlali: Madde 33 bildirimi; e-posta gönderilirse gönderim yasaları |
| Yönetim erişimli reklam hesabı belirteci veya aracı oluşturan kişinin kendi belirteci | Şirketin reklam hesabına fatura edilen kampanyaların oluşturulması ya da değiştirilmesi; harcama verileri; özet değerle hedef kitle üyeliği; leads_retrieval ile potansiyel müşteri formu verileri. Yüklenen liste değil | Reklam platformunun koşulları ve şirketin reklam faturası; form verileri okunursa ihlal |
| Herkesin her şeyi gördüğü, herkese açık bağlantıdaki araç | Abone satırları, onay ayrıntıları ve etkileşim geçmişi adresi bilen herkese açık; kampanya ve A/B testi sonuçları dışarıdakilere ve ihtiyacı olmayan çalışanlara görünür | Satırlar için veri ihlali; kampanya rakamları için gizlilik kaybı |
| Listeye geri yazan eşitleme veya yeniden içe aktarma | Ayrılan kişiler yeniden abone olur; insanların nerede, ne zaman ve nasıl kaydolduğu kaybolur | Sonraki gönderimde GDPR itiraz hakkı ile CAN-SPAM ve CASL vazgeçme kuralları; onayın dayanak olduğu durumda kanıtlanamayan onay |
| Araç pazarlama e-postasını kendisi gönderir | Abonelikten ayrılma bağlantısı, gönderici posta adresi ve gönderim engeli kontrolü yok | CAN-SPAM ve CASL mesaj kuralları; ePrivacy/PECR gönderim onayı |
| Hedef kitle yüklemeleri ve yapay zekâ çağrıları listeyi varsayılan olarak dışarı gönderir | Meta veya Google'da özetlenmiş listeler; kimsenin onaylamadığı yapay zekâ ve analiz hizmetlerinde abone alanları | GDPR: özetlenmiş veri hâlâ kişisel veridir ve itiraz hedef kitleye yansır; Meta ve Google müşteri listesi koşulları |
Uygulamayı oluşturan yapay zekâ kodlama aracı, istendiğinde bu düzeltmelerin çoğunu yapabilir. Aşağıdaki her istemi uyarlayacağınız bir başlangıç noktası olarak görün ve kullandıklarınızı yapay zekâ aracının her oturumda okuduğu bir kurallar dosyasında tutun. Yapay zekânın değişiklik yaptığını bildirmesi kanıt değildir; kanıt, her istemin altındaki Doğrulayın: adımıdır. Tahmin etmek yerine belirsizliği belirtmesini isteyin; çalışan bir anahtarı veya abone dışa aktarımını sohbete asla yapıştırmayın.
Tam Erişimli E-posta Platformu Anahtarını En Dar Yetkili Anahtarla Değiştirin
Yalnızca sayıları gösteren bir segment oluşturucunun listeyi dışa aktarabilen veya kampanya gönderebilen bir anahtara ihtiyacı yoktur; ancak aşağıdaki her platformun en geniş anahtarı ikisini de yapabilir. Konumu da önemlidir: tarayıcı kodu çağrı yapmak için anahtarın değerine ihtiyaç duyar, dolayısıyla sayfayı yükleyen herkes bunu okuyabilir. Mailchimp, API'sinin istemci tarafında kullanımını hiç desteklemez.
| Platform | Standart anahtar neler yapabilir? | Belgelenmiş en dar seçenek |
|---|---|---|
| Mailchimp (Marketing API) | “API anahtarları Mailchimp hesabınıza tam erişim sağlar” | Yardım sayfasında böyle bir seçenek yok |
| SendGrid | Full Access: faturalandırma ve Email Address Validation dışındaki çoğu hesap API uç noktası | Custom Access: seçilen düzeylerde seçilen uç noktalar; oluşturanın kendi izinlerini asla aşmaz |
| Klaviyo | Full Access özel anahtarı: uç noktalarında her şeyi oluşturabilir, silebilir veya değiştirebilir | Read-Only anahtarı veya seçilen kapsamlara sahip Custom anahtarı |
| Mailgun | Hesap API anahtarları: hesaba tam erişim | Domain Sending Key: tek alan adı, yalnızca gönderim; bazı planlarda salt okunur Analyst rolü |
| Listmonk (v4.0.0 ve sonrası) | Kullanıcı rolünün ve liste rollerinin verdiği izinler | Her liste için görüntüleme veya yönetim rolleri; gönderim izni ayrı verilir |
Her satır platformun kendi belgelerine dayanır: Mailchimp'in API anahtarı yardım sayfası, SendGrid API anahtarı izinleri, Klaviyo kimlik doğrulama kılavuzu ve Mailgun API anahtarı belgeleri. Listmonk izinleri aşağıdaki Listmonk bölümündedir.
Araca, işinin izin verdiği en dar anahtar verilir veya hiç anahtar verilmez. Mailchimp'te salt okunur iş (rapor veya segment sayısı) platformun kendi raporlama araçlarıyla ya da hesap sahibinin çalıştırdığı, yalnızca gereken alanları içeren sınırlı bir dışa aktarımla daha iyi karşılanır. Bunun bedeli bir kişinin zamanı ve yalnızca dışa aktarım anı kadar güncel veridir; değiştirme ve gönderme işleri BT'ye gider veya Mailchimp'te kalır. ActiveCampaign veya Brevo gibi diğer platformlarda önce kısıtlı anahtar seçeneği arayın.
Anahtar daha sonra yalnızca sunucu tarafındaki kodda (tarayıcının asla indirmediği, aracın kendi arka ucunda) bir ortam değişkeni olarak bulunur: sunucunun başlangıçta uygulamaya verdiği, kod ve depo dışında tutulan bir değer.
Bu projede e-posta platformumuz (Mailchimp, Klaviyo, SendGrid, Mailgun, Listmonk veya başka bir platform) ve her reklam platformu (Meta, Google Ads, LinkedIn veya başka bir platform) için kullanılan tüm API anahtarlarını, erişim belirteçlerini, parolaları ve gizli değerleri bul. Kodu, ortam dosyalarını ve depo geçmişini yerel bir gizli değer tarayıcısıyla veya BT'nin onayladığı yöntemle kontrol et. Ham gizli değerleri, ortam dosyası içeriklerini veya kimlik bilgisi içeren geçmişi asla harici bir yapay zekâ hizmetine gönderme. Yapay zekâya yalnızca dosya konumları ve bulunan kimlik bilgisi türü dahil, hassas değerleri gizlenmiş bulguları ver. Her biri için şunları belirt:
- dosya ve satır
- değerin koda yazılıp yazılmadığı veya ortam değişkeninden okunup okunmadığı
- onu kullanan kodun sunucuda mı, tarayıcıda mı çalıştığı
Her değerin yalnızca ilk dört karakterini göster. Tam anahtarı veya belirteci asla yazdırma.
E-posta gönderebilen, aboneleri değiştirebilen veya reklam hesabını yönetebilen her kimlik bilgisini en yüksek öncelik olarak işaretle.
Ardından özel API anahtarı veya erişim belirteci gerektiren her çağrıyı, kimlik bilgilerini yalnızca sunucunun erişebildiği bir ortam değişkeninden okuyan sunucu koduna taşı. Tarayıcıda yalnızca belgelenmiş herkese açık istemci tarafı API çağrılarını bırak, açığa çıkmış özel anahtarları koddan kaldır ve gerçek gizli değerler içeren dosyaları depodan hariç tut. Tam olarak neyi değiştirdiğini bildir ve tahmin etmek yerine emin olmadığın yerleri belirt.
Not: yapıştırılan anahtarı sohbetten veya koddan silmek, paylaşımını geri almaz. Anahtarı iptal edin (çalışmasını durdurmak için platform ayarlarından devre dışı bırakın) ve yenisini oluşturun.
Doğrulayın: aracı açın, F12'ye basın, Network sekmesini seçin ve her isteğin alan adını okuyarak aracı ekibin kullanacağı şekilde kullanın. Tarayıcının doğrudan e-posta platformunun özel API'sini çağırması bir uyarı işaretidir, ancak hedef tek başına gizli bir değerin açığa çıktığını kanıtlamaz. İstek başlıklarını ve kodu özel kimlik bilgileri açısından inceleyin; değerlerini yapay zekâ sohbetine kopyalamayın. Herkese açık istemci SDK istekleri farklıdır: gizli API anahtarları yerine geçerli biçimde herkese açık tanımlayıcılar kullanabilirler. Klaviyo'da a.klaviyo.com/client/ istekleri herkese açık anahtar kullanır ve tarayıcıda bulunabilir; a.klaviyo.com/api/ adresine tarayıcı isteği ise incelenmelidir, çünkü bu uç nokta normalde özel anahtarla kimlik doğrulama gerektirir. Özel kimlik bilgisinin gerçekten iletilip iletilmediğini doğrulayın.
Kalanı bir kişi yapar: tek bir kişiye ait olmayan bir hesaptan dar yetkili anahtar oluşturun (Mailchimp bir kullanıcının erişimi kaldırıldığında onun API anahtarlarını siler); anahtara aracın adını verin, çünkü Mailchimp her entegrasyon için ayrı anahtar önerir, ve BT yardımıyla aracın anahtarlarının tutulduğu yere kaydedin. Planlı yenilemede, eski anahtarı iptal etmeden önce aracı yeni anahtara geçirin; iptal edilmiş Mailchimp anahtarı yeniden etkinleştirilemez. Anahtar zaten ele geçirilmişse hemen iptal edip değiştirin. Süre sonunu da planlayın: 22 Haziran 2026 veya sonrasında üretilen Mailchimp API anahtarları oluşturulduktan bir yıl sonra sona erer.
Reklam Hesabı Belirtecine Yalnızca Aracın Kullandığı İzinleri Verin
Reklam hesabı belirtecini, harcamaya bağlı olduğu için bir pazarlama aracının tutabileceği en yüksek etkili kimlik bilgisi olarak görüyorum. Yönetim erişimli Meta belirteci, şirketin reklam hesabına fatura edilen kampanyaları oluşturabilir, değiştirebilir veya duraklatabilir; harcama ve performansı okuyabilir.
Böyle bir belirtecin geri vermediği şey, özel hedef kitleye yüklenen abone listesidir. Meta Custom Audiences kılavuzu, kişi ekleme ve çıkarma için SHA-256 ile özetlenmiş değerler kullanır: her adresin, platformun kendi kayıtlarıyla karşılaştırdığı tek yönlü dönüştürülmüş hali. Belgelenmiş hiçbir uç nokta mevcut bir hedef kitleden okunabilir liste döndürmez.
| Aracın yaptığı | Gereken Meta izni | Sızan belirtecin erişebildiği |
|---|---|---|
| Kampanyalar hakkında rapor verir | ads_read | Görebildiği reklam hesapları için Ads Insights raporlama verileri |
| Kampanyalar oluşturur veya değiştirir | ads_management | O hesaptaki, ona fatura edilen kampanya ve reklamlar; harcama ve metrikler |
| Bir segmenti özel hedef kitleyle eşitler | Reklam hesabında yönetim düzeyinde erişim | Özet değere göre kişi ekleme ve çıkarma; okunabilir liste değil |
| Potansiyel müşteri reklamı yanıtlarını listeye çeker | leads_retrieval: Meta, bağımlılıkları arasında ads_management iznini listeler | Yönetim düzeyinde erişime ek olarak, kişilerin şirketin potansiyel müşteri formlarında doldurduğu tüm alanlar okunabilir |
Meta izinler belgesi her izni açıklar ve geliştiricilere yalnızca uygulamanın ihtiyaç duyduklarını seçmelerini söyler. Her araç, yalnızca çalıştığı reklam hesabına atanmış bir sistem kullanıcısından kendi belirtecini alır; bu, Meta'nın Business Manager içindeki, yazılımın kullandığı hesaba verdiği addır. Aracı oluşturanın kişisel giriş belirtecini araçta kullanmayın; sistem kullanıcısı belirtecini e-posta anahtarı gibi sunucuda tutun. Aynı envanter tüm Google Ads veya LinkedIn erişimleri için de geçerlidir.
Yardımcı kitaplıklar veya SDK'lar üzerinden yapılanlar dahil, bu aracın Meta Marketing API, Google Ads veya diğer reklam platformlarına yaptığı tüm çağrıları listele. Her çağrı için şunları ver:
- dosya ve satır
- uç nokta veya SDK yöntemi
- etiket: REPORT: metrikleri veya harcamayı okur; MANAGE: kampanyaları, reklamları, bütçeleri veya hedef kitleleri oluşturur ya da değiştirir; LEADS: potansiyel müşteri formu yanıtlarını okur
- bu etiketin platformda gerektirdiği izin
Birden fazla aracın kullandığı her belirteci ve tarayıcıya belirteç gönderen her kodu işaretle. Belirteç değerlerini yazdırma. Bir çağrının hangi etiketi gerektirdiğini belirleyemiyorsan bunu söyle.
Doğrulayın: panelin belirtecini, taşıdığı izinleri raporlayan Meta belirteç hata ayıklama aracında kontrol edin ve istemdeki etiketlerle karşılaştırın. Raporlama panelinin belirteci ads_read göstermeli ve hesabı yöneten hiçbir izin içermemelidir; raporlama aracındaki MANAGE veya LEADS etiketi bir bulgudur. Ardından Business ayarlarında aracın oluşturanın kişisel belirtecini değil kendi sistem kullanıcısı belirtecini kullandığını doğrulayın.
Açık Adresi Kapatın ve Abone Satırlarını Yalnızca Liste Yöneticilerine Gösterin
Yapay zekâ aracının kendi barındırmasındaki uygulamayı adresini bulan herkes açabilir. Wired'a göre RedAccess'in incelediği uygulamaların bazılarında yalnızca ziyaretçinin herhangi bir e-posta adresiyle giriş yapması gibi basit engeller vardı. Bu tür barındırma, uydurma adreslerle demo için uygundur; ücretsiz barındırma ve tünellerin tasarlandığı iş budur.
Diğer yarı, içeri girdikten sonra herkesin ne gördüğüdür. Kampanya panelinin işi kampanya düzeyinde sayılardır: açılma oranları, tıklama oranları, A/B sonuçları ve segment büyüklükleri. Bunların arkasındaki abone satırları (her adresin onay ayrıntıları ve etkileşim geçmişi) kişisel veridir.
Uygun biçimde anonimleştirilmiş toplu rakamlar genellikle kişisel veri değildir; ancak küçük segmentler veya ayrıntılı kırılımlar kişilerin hâlâ tanınabilir olmasına yol açabilir. Rakamlar anonim olsa bile şirketin rekabet bilgilerini açığa çıkarabilir; kişi başına açılma ve tıklama saklayan A/B analiz aracı da kişisel veri tutar. Ekip toplu verileri görür; satırları yalnızca listeyi yönetenler görür ve sunucu bunu her istekte uygular.
Bu uygulamanın veritabanında, ekranlarında, dışa aktarımlarında ve API yanıtlarında abone kişisel verisi tutan tüm alanları listele: e-posta adresi, ad, telefon, posta adresi, IP adresi, konum, abonelik durumu, onay kaynağı ve zamanı, abonelik tarihi, ayrılma durumu ve kişi başına açılma ile tıklamalar. Her alanın hangi ekran ve dışa aktarımlarda göründüğünü belirt. Tahmin etmek yerine emin olmadığın her şeyi işaretle.
Ardından giriş yapılmış hesaptan alınan ve sunucuda her sayfa, dışa aktarım ve API yolu için kontrol edilen iki rol ekle:
- liste yöneticisi: abone satırlarını görebilir ve dışa aktarım yapabilir
- pazarlamacı: yalnızca kampanya düzeyindeki sayıları, segment sayılarını ve A/B sonuçlarını görür; kişi satırları ve dışa aktarım yoktur
Diğer her şeyi “erişim reddedildi” (403) yanıtıyla reddet. Her sayfa ve yolu hangi kontrolün koruduğunu bildir.
Saklanan verilerin diskte şifrelenip şifrelenmediği BT'ye sorulmalıdır; yapay zekâ aracı bunu kodu okuyarak doğrulayamaz.
Doğrulayın: pazarlamacı rolünde test hesabı oluşturun. Bu hesapla giriş yapıp kampanya panelini açın (yüklenir); ardından abone listesi sayfasını ve dışa aktarımı açın: ikisi de “erişim reddedildi” ile durur. Sonra oturum kapalıyken mobil veri kullanan telefondan aracın adresini açın: hiçbir şey yüklenmez veya şirket giriş sayfasında durur.
Abonelikten Ayrılmaları ve Onay Kayıtlarını E-posta Platformuna Bırakın
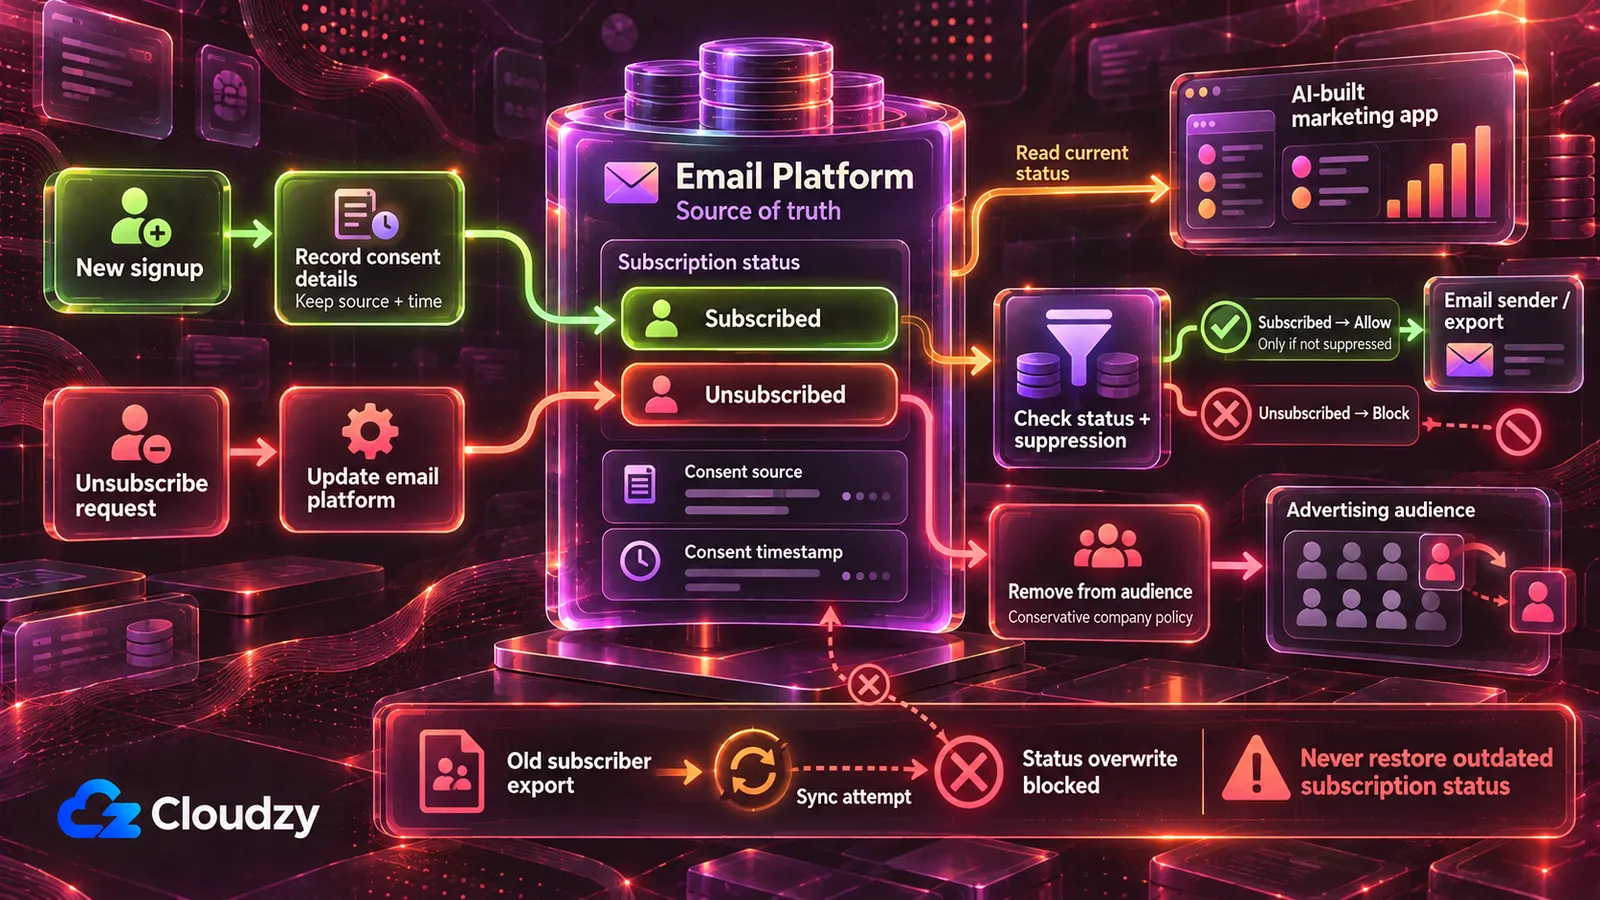
Listenin kendi kopyasını tutup iki yönlü eşitlemeyle veya geçen ayın dışa aktarımını yeniden içe aktararak geri yazan bir araç, ayrılan kişiyi yeniden abone olarak işaretleyebilir ve her kişinin nerede, ne zaman ve nasıl kaydolduğu kaydını düşürebilir. Kişi bir sonraki kampanyayı alana kadar araç genellikle bir belirti göstermez; o zaman aşağıdaki gönderim kuralları geçerli olur. Dört kural bunu önler:
- Abonelik durumunun esas kaynağı e-posta platformudur. Araç bu durumu okur ve mevcut bir aboneyi asla yeniden abone yapmaz veya üzerine yazmaz. Açık bir ayrılma isteğini platformun belirlenmiş ayrılma süreciyle iletebilir.
- Hiçbir toplu içe aktarma veya eşitleme mevcut abone kayıtlarının yerini almaz, abonelik ve onay bilgilerinin üzerine yazmaz. İncelenmiş araç, abonelik durumunu değiştirmeden etiketler gibi açıkça onaylanmış alanları güncelleyebilir. Yeni kayıtlar platformun kendi kayıt formundan veya içe aktarma yolundan girer; böylece onun onay süreci uygulanır. Aracın kendi kayıt formu, incelendikten sonra kaynak, zaman ve form bilgileriyle yeni aboneler ekleyebilir; ancak mevcut kişiyi asla yeniden abone yapmaz, abonelik veya onay bilgilerinin üzerine yazmaz.
- Aracın her gönderimi veya dışa aktarımı durumu o anda platformdan okur, kendi kopyasından değil. Dışa aktarımlar ayrılmış ve gönderimi engellenmiş kişileri dışarıda bırakır ya da onları gönderim için asla kullanılmayan bir “gönderme” listesi olarak işaretler.
- Onay alanları (kaynak, zaman, form veya yöntem) aracın kopyaladığı her kayıtla birlikte bozulmadan taşınır; aksi halde araç bunları kopyalamaz ve bunlara sahip olduğunu iddia etmez.
Bu aracın e-posta platformuna veya abone listesinin herhangi bir kopyasına yazdığı her yeri listele: abone oluşturan ya da güncelleyen API çağrıları, içe aktarımlar, eşitlemeler ve dosya dışa aktarımları. Her biri için şunları yapıp yapamayacağını belirt:
- mevcut abonenin abonelik durumunu değiştirme
- mevcut abone kayıtlarının üzerine yazma
- ayrılan veya gönderimi engellenmiş kişileri dahil etme
E-posta gönderen veya gönderim için liste dışa aktaran her yolun abonelik durumunu nereden okuduğunu belirt: o anda e-posta platformundan mı, aracın kendi kopyasından mı?
Ardından aracı, açık bir ayrılma isteğini e-posta platformunun belirlenmiş süreciyle iletmek dışında mevcut kişiyi asla yeniden abone yapmayacak veya abonelik durumunun üzerine yazmayacak, mevcut abone kayıtlarını bütünüyle yenileriyle değiştirmeyecek, her gönderim veya dışa aktarımdan hemen önce durumu e-posta platformundan okuyacak ve kopyaladığı her kayıtta onay kaynağı, zamanı ve formunu tutacak şekilde değiştir. Neyi değiştirdiğini bildir ve emin olmadığın her şeyi işaretle.
Not: listenin üzerine yeniden içe aktarılan eski dışa aktarım eski durumlarını beraberinde getirir; dolayısıyla o dışa aktarımdan sonra ayrılan herkes, platform ve aracın içe aktarmayı nasıl işlediğine bağlı olarak yeniden abone görünebilir.
Doğrulayın: e-posta platformunda test abonesi ekleyin, sonra onu orada abonelikten çıkarın. Aracın eşitlemesini, segment oluşturucusunu ve dışa aktarımını çalıştırın. Platformda test abonesi hâlâ ayrılmıştır; aracın dışa aktarımında yoktur veya “gönderme” işaretlidir; aracın oluşturduğu hiçbir gönderim listesinde yer almaz.
E-posta Platformuyla Gönderin veya Önce Ayrılma Yolunu Oluşturun
Listeye doğrudan SMTP hesabı veya işlemsel e-posta API'si üzerinden e-posta gönderen yeniden etkileşim aracı, kodu her birini eklemedikçe, e-posta platformunun pazarlama postasına eklediklerini (ayrılma bağlantısı, posta adresi, gönderim engeli kontrolü) almaz. Çözüm, gönderimi platforma veya Listmonk'a bırakıp araçla segment oluşturmak ya da platform kampanyasını tetiklemektir. Kendi başına göndermek zorunda olan araç bir gönderim aracıdır; sonraki bölüm bunu BT'ye yönlendirir.
Böyle bir araç, her pazarlama mesajında gönderimden sonra da çalışan ayrılma bağlantısına ve alt bilgide gönderici kimliği ile posta adresine, aşağıdaki gönderim yasaları tablosundaki sürelere uygun biçimde ihtiyaç duyar. Ayrıca her gönderimden önce kontrol edilen, kalıcı engelleme kaydı olarak tutulan kendi gönderim engeli listesi gerekir; yedekleme ve geri yükleme süreçleri eski abone veritabanının daha yeni ayrılma kayıtlarını ezmesini önlemelidir. CAN-SPAM, işlemsel mesajlara farklı yaklaşır.
Yüksek hacimli göndericilerde e-posta alt bilgisindeki bağlantı yeterli olmayabilir. Gmail, kişisel Gmail hesaplarına günde 5.000 veya daha fazla mesaj gönderenlerin pazarlama ve abonelik mesajları için RFC 8058 tek tıkla ayrılma desteği eklemesini ister. Bu, görünür ayrılma bağlantısının yanında List-Unsubscribe ve List-Unsubscribe-Post e-posta başlıkları eklemektir. Tek tık uç noktası POST isteğini işlemelidir; yalnızca GET isteğiyle URL'yi açmak kişiyi abonelikten çıkarmamalıdır. Bu ölçekte göndermeden önce BT'den gereklilikleri doğrulamasını isteyin.
Bu aracın gönderdiği her pazarlama mesajına, arkasında bir ayrılma uç noktası bulunan abonelikten ayrılma bağlantısı ekle.
Araç Gmail'in toplu gönderici gerekliliklerine tabi ise geçerli DKIM imzasının kapsadığı RFC 8058 tek tıkla ayrılma başlıklarını ve POST tabanlı uç noktayı da uygula. Sırf URL açıldı diye asla ayrılma işlemi başlatma. Belirsizlikleri BT incelemesi için işaretle.
Ayrılma uç noktası geçerli istek aldığında (bağlantıya tıklama, form gönderimi veya API çağrısı):
- adresi hemen abone tablolarından ayrı tutulan gönderim engeli listesine ekle
- isteğin geldiği zamanı ve kanalı kaydet
- liste e-posta platformumuzdaysa platforma da adresi abonelikten çıkarmasını bildir
Her gönderimden önce gönderim engeli listesini kontrol et ve eşleşenleri atla. İçe aktarma, eşitleme veya veritabanını geri yükleme sırasında bir adresi bu listeden asla otomatik kaldırma. Şirketin onaylı saklama politikasına göre yalnızca vazgeçme isteğine uymak için gereken en az engelleme bilgisini tut; içe aktarma veya eşitlemenin engellenmiş adresi yeniden eklemesine asla izin verme. Yedeklerin engelleme listesini içerdiğinden ve abone tablolarını geri yüklemenin bu listeye dokunmadığından emin ol. Benim dolduracağım yer tutucularla her pazarlama mesajının alt bilgisine gönderici adımızı ve posta adresimizi ekle. Neyi değiştirdiğini ve hangi gönderimleri kapsadığını bildir.
Doğrulayın: kontrolünüzdeki bir deneme adresini test listesine ekleyin, araçla test kampanyası gönderin ve deneme adresinin aldığı mesajdaki ayrılma bağlantısına tıklayın. Adres artık engelleme listesinde görünür; listeyi tutuyorsa e-posta platformunda da ayrılmıştır. Aynı test listesine tekrar gönderin: deneme adresi hiçbir şey almaz.
Şirketin e-posta uyumundan sorumlu kişi, bu yer tutucular için gönderici adı ve posta adresini sağlar.
Reklam Platformlarına ve Yapay Zekâ Araçlarına Neyin Gideceğini Önceden Belirleyin
İki kod yolu abone verilerini varsayılan olarak dışarı gönderir: bir segmenti Meta veya Google özel hedef kitlesine yükleyen eşitleme ve abone alanlarını konu satırı yazmak ya da potansiyel müşteri puanlamak için yapay zekâ API'sine veya analiz betikleri ve webhook'lara ileten çağrılar.
Meta ve Google, SHA-256 ile özetlenmiş iletişim tanımlayıcılarıyla müşteri hedef kitlelerini eşleştirebilir. Google Data Manager API, e-posta adresleri ve telefonların gönderimden önce normalleştirilip özetlenmesini ister; bazı Google Ads arayüzü yüklemeleri ise özetlemeyi yükleme sırasında yapabilir. Özetleme, platformun adresi profille eşleştirme yoludur; kişiyi anonim yapmaz; SSS'ye bakın.
Yeni Google Customer Match entegrasyonlarında eşitlemeyi oluşturmadan önce hangi yükleme API'sinin desteklendiğini kontrol edin. 1 Nisan 2026'dan beri Google, yeni kullanıcılar için eski Customer Match yükleme yöntemlerini kısıtlıyor ve bu entegrasyonları Data Manager API'ye yönlendiriyor.
Meta'nın müşteri listesi hedef kitle koşulları, reklamverenin paylaşım için gerekli haklara, izinlere ve hukuki dayanağa sahip olduğunu garanti etmesini ister. Google Customer Match politikası, paylaşımın gizlilik politikasında açıklanmasını ve yasanın gerektirdiği yerde onay alınmasını ister.
Basitlik için bu araç her ayrılmayı reklam eşleştirmesini durdurma isteği olarak da görür. Bu, ihtiyatlı şirket politikasıdır; belirli bir e-posta kanalından her ayrılmanın yasal olarak tüm reklam hedef kitlelerinden çıkarılmayı gerektirdiği iddiası değildir.
Bu nedenle yükleme yolu yalnızca şirketin reklam eşleştirmesi için onayladığı segmenti almalıdır; şirket, gizlilik sorumlusu veya atanmışsa veri koruma görevlisinin (DPO) rehberliğiyle uygun hukuki dayanağı belirlemelidir. Ayrılan ve gönderimi engellenen kişiler hiçbir yüklemeye alınmaz; ayrılma, her hedef kitleden özet değere göre çıkarılmayı tetikler. Aşağıdaki GDPR bölümü nedenini açıklar.
Abone verisi alan her yapay zekâ veya analiz hizmeti şirket tarafından onaylanmalıdır. Kişisel veri paylaşmadan önce sağlayıcının veri işleyen mi, bağımsız veri sorumlusu mu olduğunu doğrulayın; gerektiğinde veri işleme sözleşmesi dahil uygun sözleşmesel güvenceleri oluşturun.
Bu aracın tüm dışa giden çağrılarını denetle: e-posta platformları, hedef kitle yüklemeleri dahil reklam platformları, OpenAI, Anthropic veya diğer yapay zekâ API'leri, analiz araçları ve webhook'lar. Her çağrı için istek gövdesinde veya URL'de bulunan abone alanlarını tam olarak listele. Hangi çağrıların daha az alanla veya hiç abone verisi olmadan çalışabileceğini belirt. Sonunda her harici hizmeti adıyla listele; böylece onaylı sağlayıcılarımızla karşılaştırılabilir.
Doğrulayın: raporun bir yapay zekâ veya analiz hizmeti için listelediği her abone alanı iş için gerekli olmalı, her hizmet şirketin onaylı listesinde bulunmalıdır; bulunmayanlar sağlayıcı sözleşmelerini imzalayan kişiye gider.
Bu araçta Meta, Google Ads veya başka reklam platformuna kişi yükleyen her yol için:
- yüklemeden önce her platformun normalleştirme kurallarına uyarak e-posta adreslerini ve telefonları sunucuda SHA-256 ile özetle
- yalnızca [şirketinizin reklam eşleştirmesi için onayladığı segmentteki] kişileri yükle
- yükleme anında ayrılan ve gönderimi engellenmiş kişileri hariç tut
- kişi abonelikten ayrıldığında yüklendiği her hedef kitleye özet değerinin kaldırılması isteğini gönder
- her yükleme ve kaldırmayı zamanı, hedef kitleyi, kişi sayısını ve tetikleyen kullanıcı veya işi belirterek kaydet
Neyi değiştirdiğini bildir ve emin olmadığın her şeyi işaretle.
Doğrulayın: yüklenmiş segmentte bulunan test kişisini abonelikten çıkarın. Aracın sonraki eşitlemesinden sonra ilgili her hedef kitleye kaldırma isteği gönderildiğini kontrol edin. Yalnızca aracın kaydettiğini veya gönderdiğini değil, her reklam platformunun kaldırmayı başarıyla işlediğini doğrulayın. Başarısız veya kısmen tamamlanan kaldırmaları yeniden deneme ve BT incelemesi için işaretleyin.
Aracın Listeye Yaptığı İş, Nerede Çalışacağını Belirler
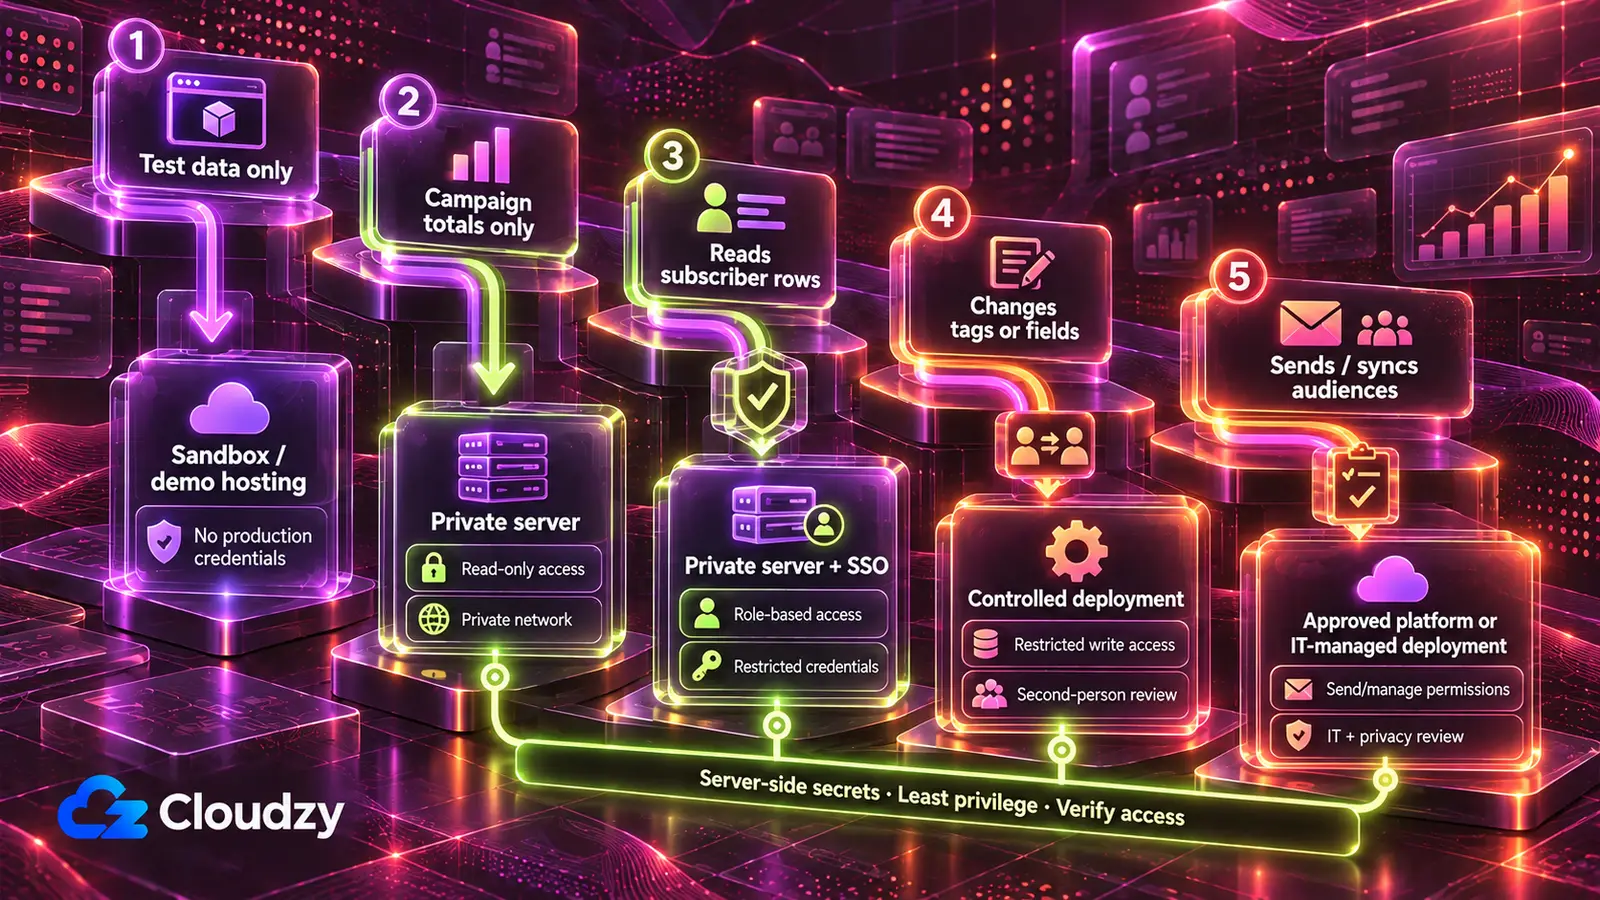
Yalnızca kampanya sayılarını gösteren araç, ekibin kontrolündeki ve yalnızca özel ağdan erişilen sunucuda çalışır; abone satırlarını gösteren araç, roller buna bağlı olduğundan şirket girişini ekler. Pazarlama e-postası gönderen veya reklam hedef kitlelerini eşitleyen araç platformların kendi özelliklerinde kalır ya da kimse kullanmadan önce BT'ye gider.
| Aracın listeye yaptığı | Aldığı anahtar veya erişim | Çalıştığı ortam |
|---|---|---|
| Yalnızca test aboneleriyle çalışır | Üretim anahtarı yok; test listesi veya korumalı test hesabı | Yapay zekâ aracının kendi barındırması, yalnızca geliştirme ve demolar için |
| Yalnızca kampanya düzeyinde sayıları gösterir | Salt okunur veya raporlama anahtarı: Meta'da ads_read, Klaviyo Read-Only anahtarı, dar SendGrid Custom Access; Mailchimp'te dışa aktarım | Yalnızca Tailscale veya WireGuard gibi özel ağdan erişilen ekip sunucusu |
| Abone satırlarını okur veya segmentlere ayırır | Gerekli veri ve uç noktalarla sınırlı okuma kapsamlı anahtar; platform destekliyorsa liste bazında kısıtlamalar | Şirket girişi, liste yöneticisi ve pazarlamacı rolleriyle aynı sunucu |
| Listeyi değiştirir: etiketler, özel alanlar, abone ekleyen kayıt formu | Gerekli işlemlerle ve destekleniyorsa ilgili listelerle sınırlı yazma kapsamlı anahtar | Kimlik bilgisi, durum ve ayrılma denetimlerini ikinci kişi okuduktan sonra aynı sunucu; herkese açık kayıt formu internete açıktır, bu nedenle onu inceleme ve sunucuda tutulan anahtar korur |
| Pazarlama e-postası gönderir veya reklam hedef kitlelerini eşitler | Gönderim anahtarı veya yönetim düzeyinde belirteç | E-posta platformunun kendi kampanyaları ve otomasyonları, Listmonk veya yayından önce BT; hedef kitle eşitlemeleri onaylı segment için gizlilik incelemesi de gerektirir |
Onay satırlara göre ilerler: salt okunur iki satırda anahtarı e-posta platformu yöneticisi verir; listeyi değiştiren satır ikinci inceleyen kişi gerektirir; gönderim satırı BT, hedef kitle yüklemelerinde ayrıca gizlilik incelemesi gerektirir.
Özel ağ, aracın dışarıdan hiç yanıt vermemesi demektir. Yapay zekânın yazdığı giriş sayfasına herkes ulaşabilir; sayfa yalnızca arkasındaki kod kadar güçlüdür. RedAccess bu yüzden girişte herhangi bir e-posta adresini kabul eden uygulamalar bulabildi.
Buradaki kuralım: özel ağdan başlayın ve rollerin gerektirdiği her yerde üstüne şirket girişi ekleyin. Zaten ücretini ödeyen ve sağlayıcılarını inceleyen ekip için yerleşik giriş ve gizli değer saklama içeren yönetilen dağıtım platformu da uygundur.
Sunucu tarafını, sunucu ve anahtarlar için adı belirlenmiş tek sorumlu kişiyle BT desteğine bırakın. Araç, Coolify veya Dokploy gibi uygulamayı kodundan çalıştıran ve platform anahtarları dahil ortam değişkenlerini tutan dağıtım aracı altında VPS'te (ekibin tamamen kontrol ettiği kiralık sunucuda) çalışır.
Özel ağı, kurulumu daha hızlı ama kendi koordinasyon hizmetine bağımlı Tailscale (Headscale bunun yerini alabilir) veya tamamen kendi barındırdığınız WireGuard sağlar. Şirket girişi, yani şirket hesabıyla tek oturum açma, Authentik veya Keycloak ile sağlanır; ters vekil Caddy veya Nginx Proxy Manager, aracın web'e açık olduğu her yerde HTTPS ekler.
E-posta Motorunu Listmonk'a Taşımak
Mevcut platformda dar anahtarlar kullanmak yerine diğer yol, listeyi ve gönderimi kendi barındırdığınız liste yöneticisine taşıyarak ticari platform anahtarını kaldırır. Listmonk v4.0.0 ve sonrası, her aracın yalnızca dokunduğu listelerle sınırlı liste rolüne sahip kendi API kullanıcısı olmasını sağlar.
Salt okunur araç kendi listelerinde görüntüleme erişimi alır, gönderim almaz; campaigns:send ve işlemsel mesajlar için tx:send yalnızca gönderim aracına verilir. Özellikle riskli üç izin kısıtlı araçların rollerinde bulunmamalıdır: liste bazlı rolleri aşan lists:get_all ile lists:manage_all ve subscribers:sql_query. Sonuncusu için Listmonk rol ve izin belgeleri, bu iznin “bireysel liste ve abone izinlerini aşarak tüm listeleri ve aboneleri doğrudan veritabanından sorgulamaya” izin verdiği uyarısını yapar. Bir aracı listeyle sınırlı saymadan önce subscribers:get_all, campaigns:get_all ve campaigns:manage_all gibi geniş izinleri de inceleyin. Her API kullanıcısına yalnızca işinin gerektirdiği izinleri verin. Listmonk çok adımlı otomasyon yerine kampanyalar için yapılmıştır (Listmonk ne zaman yanlış araçtır?); Mautic aynı tür sunucuda bu otomasyonu sağlar.
Bedeli sürekli iştir: ekip artık gönderici alan adı kimlik doğrulamasından (SPF, DKIM ve DMARC), postayı ileten SMTP aktarıcısından, yamalardan, yedeklerden ve teslim edilebilirlikten sorumludur. Liste küçükse, sunucudan sorumlu olacak kimse yoksa veya mevcut platformun gönderim itibarı ve otomasyonları ekibin güvendiği işleri yapıyorsa platformda dar anahtarlarla kalmak daha doğru olur.
Her iki yol da birinin sorumlu olduğu, dağıtım aracını ve özel ağı çalıştıran sunucu gerektirir; kendi barındırma yolunda Listmonk ve SMTP aktarıcısı da gerekir. Linux VPS hizmetimiz root erişimi verir; Listmonk, Mautic, Tailscale, WireGuard ve Authentik tek tık uygulamaları olarak kurulur. Böylece BT desteği kurulum yerine yapılandırma ve incelemeye zaman ayırır; her şeyi güncel tutmak ekibin işidir.
Konumlar arasında AB'de Frankfurt ve Amsterdam, Birleşik Krallık'ta Londra ve birkaç ABD şehri vardır; seçiminiz aracın ve listenin her kopyasının, Listmonk'ta da listenin kendisinin nerede tutulduğunu belirler. Konum, DPO ile konuşmaya girdidir, konuşmanın yerine geçmez ve tek başına aracı uyumlu hale getirmez.
Pazarlama E-postası için Onay ve İstenmeyen Posta Kuralları
Abone Listesi için GDPR
GDPR doğrudan pazarlama işlemesinin dayanağı olarak onayı zorunlu tutmaz: Gerekçe 47, bu işlemenin “meşru menfaat için yürütüldüğü kabul edilebilir” olduğunu söyler. Pazarlama onaya dayanıyorsa Madde 7, şirketin her kişinin onay verdiğini “gösterebilmesini” ve onayı geri çekmenin vermek kadar kolay olmasını gerektirir. E-posta platformundaki onay kaynağı ve zamanı bu işe yarar.
Daha sıkı kural GDPR Madde 21'dedir. Dayanak ne olursa olsun kişi, ilgili profilleme dahil doğrudan pazarlamaya her an itiraz edebilir; ettiğinde “kişisel veriler bu amaçlarla artık işlenemez”. Aynı maddedeki diğer itirazlardan farklı olarak pazarlamada dengeleme testi yoktur. Bu araç için en güvenli varsayılan, genel doğrudan pazarlama itirazını kişinin verilerinin tüm pazarlama kullanımlarına uygulamaktır: gönderim listesi, araç segmentleri ve reklam hedef kitleleri. Kanala özgü ayrılma daha dar kapsamlı olabilir; şirket tercih kurallarını gizlilik sorumlusuyla belirlemeli ve her isteğin uygun biçimde yerine getirilmesini sağlamalıdır.
Sızan veya yanlış değiştirilen liste kişisel veri ihlali olabilir. Madde 33, ihlalin kişiler için risk doğurmasının pek olası olmadığı durumlar dışında, denetim makamına (ulusal veri koruma düzenleyicisine) gereksiz gecikme olmadan ve mümkünse farkına varıldıktan sonraki 72 saat içinde bildirim gerektirir. Birleşik Krallık'ta eşdeğer yasa, ICO'nun uyguladığı UK GDPR'dir.
Gönderim Yasaları: ePrivacy ve PECR, CAN-SPAM ve CASL
AB ePrivacy kuralları ve Birleşik Krallık PECR, mevcut müşteriler için dar bir soft opt-in istisnasıyla, bireylere pazarlama e-postasında önceden onay ister. Birleşik Krallık'ta belirli koşullara tabi, hayır amaçlarına yönelik ayrı soft opt-in istisnası da vardır; bu makale ticari pazarlamaya odaklanır. Kanada CASL açık veya örtülü onay ister. ABD CAN-SPAM gönderim için onay istemez; 10 iş günü içinde yerine getirilen çalışan bir vazgeçme mekanizması ve her mesajda doğru gönderici bilgileriyle posta adresi ister.
| Yasa | Gönderim onayı | Her pazarlama mesajında gerekenler | Abonelikten ayrılma süresi | Azami ceza |
|---|---|---|---|---|
| ePrivacy (AB) ve PECR (Birleşik Krallık) | Bireylere e-posta için önceden onay; müşterilere soft opt-in; ayrı Birleşik Krallık hayır amaçlı istisnasının özel koşulları vardır | Göndericiyi gizlememek; vazgeçme istekleri için geçerli adres vermek; soft opt-in kullanılıyorsa her mesajda ücretsiz, kolay ret olanağı | Metinde sabit süre yok | Burada rakam verilmedi |
| CAN-SPAM (ABD) | Gerekmez; B2B dahil tüm ticari e-postaları kapsar | Doğru başlıklar ve “Kimden” bilgileri, yanıltmayan konu satırı, alıcı önceden açık onay vermediyse reklam açıklaması, geçerli fiziksel posta adresi, çalışan vazgeçme mekanizması | 10 iş günü; vazgeçme mekanizması gönderimden sonra en az 30 gün çalışmalıdır | E-posta başına 53.088 ABD dolarına kadar; yalnızca ağırlaştırıcı koşullar içeren belirli uygulamalarda cezai yaptırım |
| CASL (Kanada) | Açık veya örtülü onay | Göndericiyi ve adına gönderim yapılan herkesi tanımlamak; her ikisi de en az 60 gün geçerli iletişim bilgileri ve ayrılma mekanizması | Gecikmeden, en geç 10 iş günü içinde | En ciddi ihlallerde bireyler için 1 milyon, işletmeler için 10 milyon Kanada dolarına kadar |
ePrivacy Direktifi Madde 13 kapsamındaki soft opt-in, satışta alınan ve kendi benzer ürünleriniz için kullanılan iletişim bilgilerini kapsar; toplama anında ve her mesajda ücretsiz ret şansı verilmelidir. Birleşik Krallık karşılığı PECR Düzenleme 22 olup ICO e-posta pazarlaması rehberinde açıklanır. Madde 13, göndericiyi gizleyen veya vazgeçme istekleri için geçerli adres içermeyen pazarlama e-postalarını da yasaklar; PECR Düzenleme 23 Birleşik Krallık içinde aynı şeyi yapar.
CAN-SPAM rakamları FTC CAN-SPAM rehberinden alınmıştır; rehber, CAN-SPAM uyumuna yardımcı olmak için tutulan şirkete aktarım dışında vazgeçenlerin adreslerinin satılamayacağını veya aktarılamayacağını da ekler. CASL kuralları CASL Bölüm 6 ve Bölüm 11'de, cezalar ise ISED CASL genel bakışında yer alır.
Sıkça Sorulan Sorular
Kendim Oluşturduğum Bülten Aracına GDPR Uygulanır mı?
Yanıtı şirketin nerede faaliyet gösterdiği ve aracın kimin verisini tuttuğu belirler; nasıl oluşturulduğu değil. Madde 3'e göre GDPR, AB'de yerleşik şirkete ve AB dışından AB'deki kişilere mal veya hizmet sunan ya da oradaki davranışlarını izleyen şirkete uygulanır. Belirli şirketin kapsamda olup olmadığı DPO'suna sorulmalıdır.
Klaviyo API Anahtarımız Sızarsa Ne Olur?
Full Access anahtarını elinde tutan kişi listeyi değiştirebilir; Read-Only anahtar yalnızca görüntülemeye izin verir. Yalnızca aracın kullandığı kapsamlarla yenisini oluşturun: Klaviyo mevcut anahtara sonradan kapsam ekleyemez, bu yüzden şimdi seçin. Sızan anahtarı hemen iptal edin, aracı yenisine geçirin ve izinsiz dışa aktarım veya liste değişikliklerini kontrol edin. Liste okunmuş olabilirse olası GDPR ihlali olarak ele alın.
Özetlenmiş E-posta Listesi Hâlâ Kişisel Veri midir?
GDPR'ye göre kişiyle yeniden ilişkilendirilebiliyorsa evet. Gerekçe 26, “ek bilgiler kullanılarak gerçek kişiye atfedilebilen” takma adlandırılmış verileri kimliği belirlenebilir kişiye ilişkin bilgi sayar. Benim yorumum, reklam eşleştirmenin tam da bu nedenle çalıştığıdır: platform zaten elindeki adresten aynı özet değeri hesaplayabilir.
B2B Pazarlama E-postaları Aynı Kurallara mı Tabidir?
Her yerde değil. FTC'ye göre CAN-SPAM'de işletmeler arası e-posta istisnası yoktur. PECR e-posta kuralı bireyleri kapsar; ICO, şirketlere pazarlama e-postası gönderebileceğinizi doğrular. AB ülkeleri ve Kanada için hukuk danışmanınıza sorun.



Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.