
Свіжий VPS — це та сама порожня коробка, незалежно від того, куплено його для хостингу сайту чи для торгового бота. Та сама чиста відправна точка, той самий майже порожній диск, майже нічого, крім операційної системи. Те, що на ньому опиниться, розходиться вже під час першого встановлення і більше не сходиться: вебстек і торговий стек майже не мають спільного ПЗ, а один із них навіть працює не на тій самій операційній системі.
Тож єдиного списку необхідного ПЗ для VPS не існує. Є короткий базовий шар, потрібний будь-якому серверу незалежно від мети покупки, а далі все вирішує сценарій. Два рішення, що передують цьому, теж змінюють форму цього базового шару. Віртуальний хостинг чи VPS визначає, чи маєте ви взагалі root-доступ. Керований чи некерований визначає, за скільки з п'яти пунктів нижче ви відповідаєте самі.
TL;DR
- Універсальної відповіді немає. Поза коротким базовим шаром програми, а іноді й операційну систему, обирає сценарій.
- Будь-якому VPS спершу потрібні ті самі п'ять категорій: безпечний адміністративний доступ, справді увімкнений файрвол, політика оновлень, резервні копії, які ви хоча б раз відновили, і щось, що повідомляє, що машина жива. У Linux безпечний адміністративний доступ зазвичай означає SSH за ключами; у Windows — захист RDP або іншого шляху адміністрування.
- Три речі, які не варто ставити за замовчуванням на Linux VPS з 1 або 2 ГБ: панель керування, антивірусний сканер і фільтрацію спаму та вірусів, що входить до поштового стеку. Їхні задокументовані вимоги до пам'яті можуть з'їсти більшу частину невеликої машини або всю її ще до запуску вашого реального навантаження.
- Далі — десять сценаріїв використання VPS, кожен із програмами, що виконують роботу, та одним обмеженням, яке вирішує, чи вміститься він на купленій машині.
- Кожен розділ тут — це карта. Глибину дають посібники за посиланнями.
Що потрібно будь-якому VPS, для чого б ви його не купили
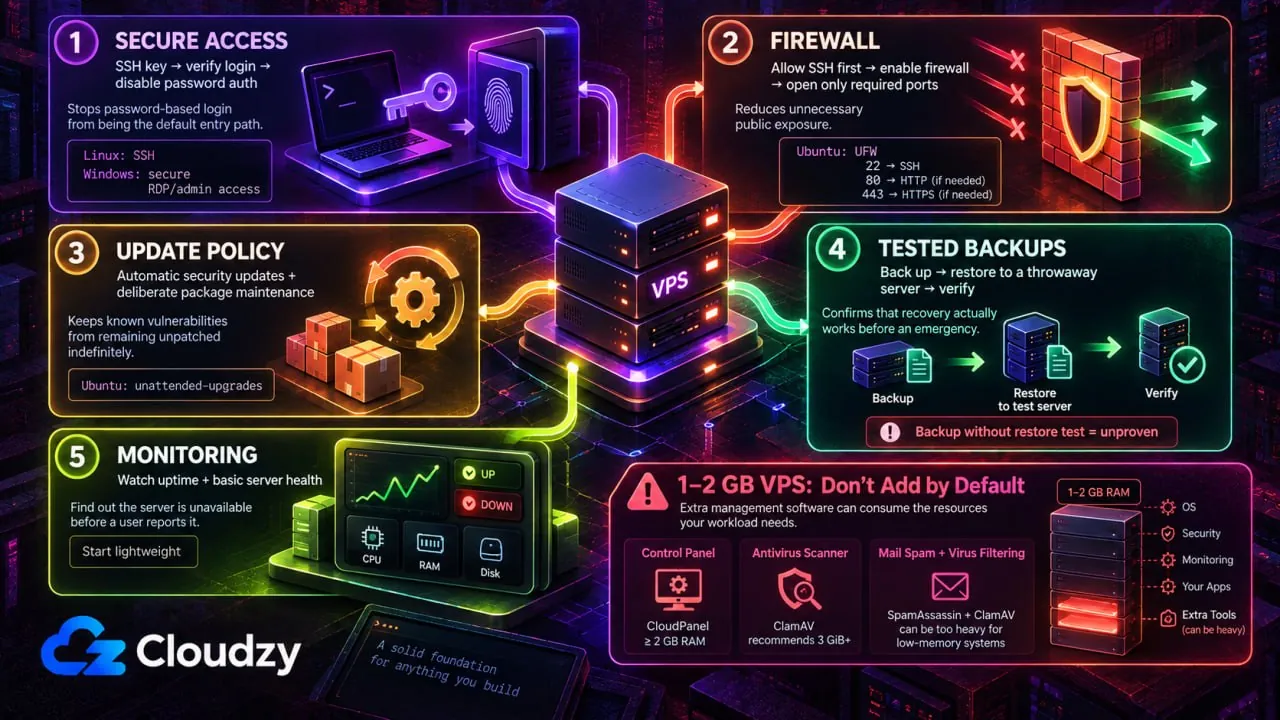
Перше, що треба встановити на новий VPS, ніяк не пов'язане з тим, навіщо його купили. П'ять пунктів ідуть першими, ті самі п'ять, чи обслуговуватиме машина зрештою інтернет-магазин, чи ігровий сервер.
У Linux почніть із SSH за ключами. Згенеруйте пару ключів, покладіть відкритий ключ на сервер, у другій сесії переконайтеся, що вхід за ключем працює, а потім вимкніть автентифікацію за паролем, бо порт із парольною автентифікацією на публічній IP притягує спроби входу, як магніт.
Потім файрвол, і переконайтеся, що він працює, а не припускайте. Ubuntu постачається з UFW як стандартним інструментом файрвола, і документація спільноти Ubuntu прямо каже, що UFW за замовчуванням вимкнений. Попередньо встановлений — не означає увімкнений. Якщо ви підключені через SSH, спершу дозвольте свій справжній SSH-порт, потім увімкніть UFW і відкрийте лише ті додаткові порти, які потрібні навантаженню. За стандартного налаштування перше правило таке: sudo ufw allow 22.
Якщо в гру вступає ще й файрвол вебзастосунків, почніть із категорій. Безкоштовні варіанти файрвола для Linux VPS поділяються на чотири категорії, які легко сплутати.
Політика оновлень іде третьою, а поведінка за замовчуванням залежить від дистрибутива. Посібник Ubuntu Server з автоматичних оновлень повідомляє, що пакет встановлюється за замовчуванням і автоматично застосовує оновлення безпеки. Цей пакет — unattended-upgrades.
Debian такого не обіцяє. Вікі Debian попереджає, що система «могла взагалі не встановити пакет або встановити його, але повністю вимкнути». Щоб перевірити, чи він увімкнений, і налаштувати його, виконайте sudo dpkg-reconfigure unattended-upgrades.
Резервні копії — четверті, і правило тут — одне відновлення. Резервна копія, яку ніхто ніколи не відновлював, — це гіпотеза. Відновіть її на одноразовому сервері, подивіться, як він піднімається, і лише тоді це резервна копія.
П'яте — шлях моніторингу, те, що повідомить про падіння сервера раніше за користувача. Вистачить легкої перевірки доступності. Надійної формули, що переводить кількість моніторів у пам'ять, немає, тож почніть з 1 vCPU і 1 ГБ і спостерігайте.
Окрім цих п'яти, хардинг — це окремий проєкт, а не крок. Його вже покривають два посібники:
Тепер складніша половина: чого не додавати за замовчуванням на Linux VPS з 1 або 2 ГБ. CloudPanel вимагає щонайменше 2 ГБ RAM ще до того, як ваші сайти почнуть щось використовувати. Власна документація ClamAV рекомендує 3 ГіБ або більше. А рекомендації Virtualmin для систем із малим обсягом пам'яті радять повністю вимикати SpamAssassin і ClamAV, коли пам'яті мало.
Це вимоги й рекомендації виробників, а не вподобання. Вони роблять усі три поганим вибором за замовчуванням на невеликій машині, якщо тільки це ПЗ не входить до того навантаження, заради якого ви насправді купили VPS.
Що запускається в кожному сценарії
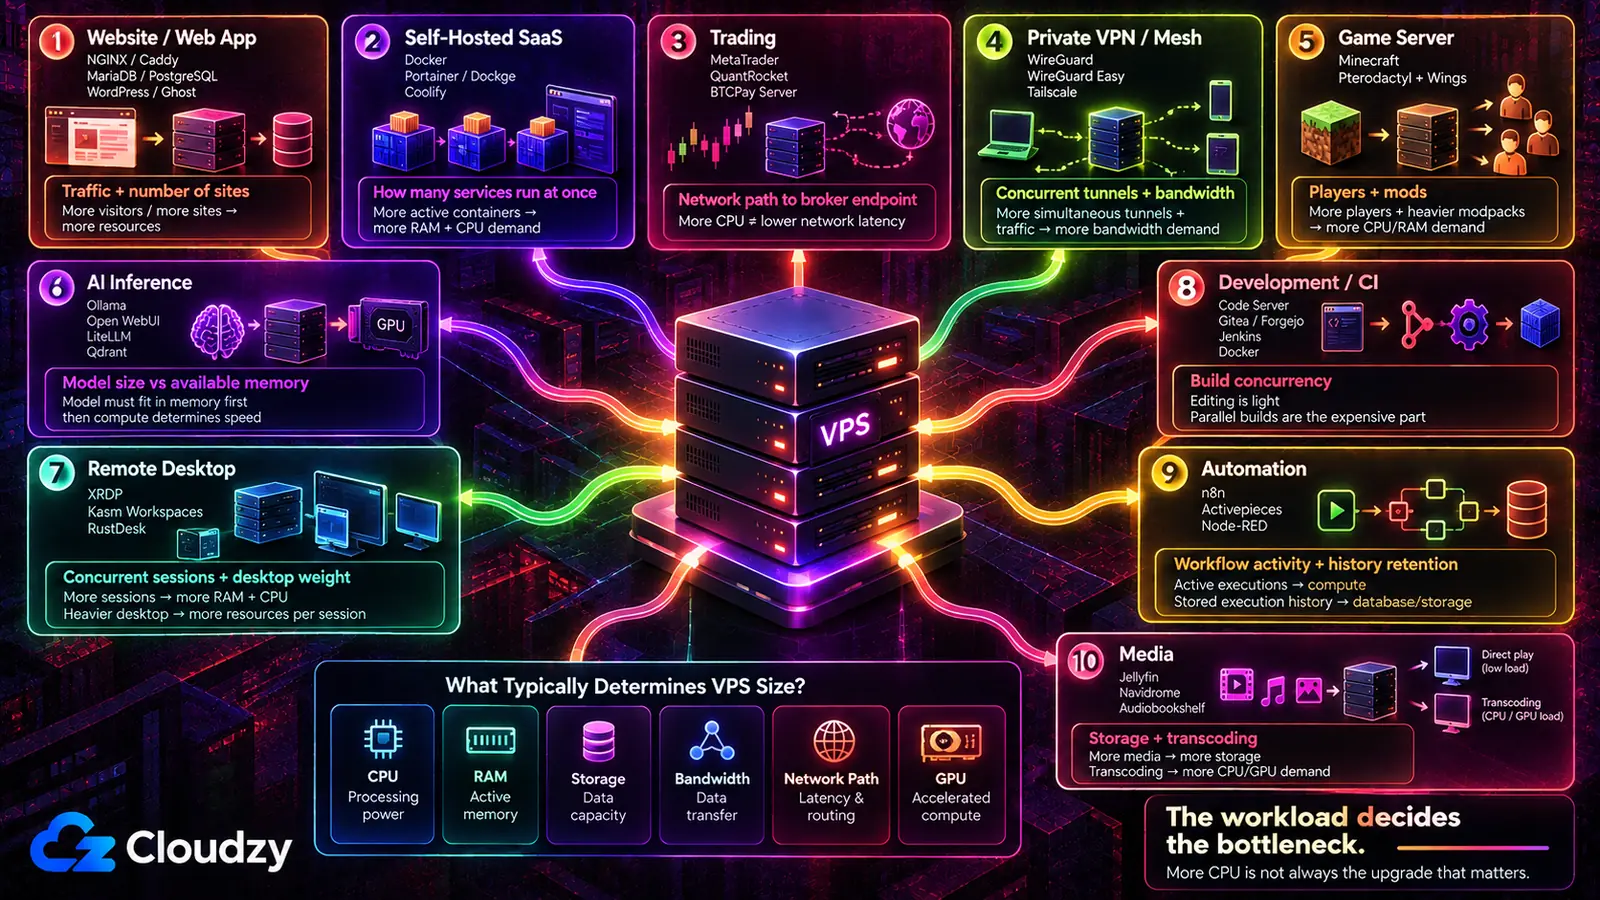
Між цими десятьма ситуаціями відрізняється не стільки розмір машини, скільки те, які дві чи три програми мають з'явитися, перш ніж щось інше матиме значення, і яке обмеження зазвичай вирішує, наскільки великою буде ця машина.
| Сценарій | Програми, що виконують роботу | Що визначає вашу конфігурацію |
|---|---|---|
| Сайт або вебзастосунок | NGINX або Caddy, MariaDB або PostgreSQL, WordPress або Ghost | Трафік і те, скільки сайтів ділять сервер |
| Власні замінники SaaS | Docker, Portainer або Dockge, Coolify | Скільки сервісів працює одночасно |
| Трейдинг | MetaTrader 4 або 5, QuantRocket, BTCPay Server | Мережевий шлях до ендпоінта вашого брокера |
| Приватний VPN або mesh | WireGuard, WireGuard Easy, Tailscale | Одночасні тунелі та пропускна здатність |
| Ігровий сервер | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel і Wings | Кількість гравців і кількість модів |
| ШІ-моделі та інференс | Ollama, Open WebUI, LiteLLM, Qdrant | Розмір моделі відносно доступної пам'яті |
| Віддалений робочий стіл | IceWM over XRDP, Kasm Workspaces, RustDesk | Одночасні сесії та вага робочого столу |
| Розробка та CI | Code Server, Gitea або Forgejo, Jenkins, Docker | Паралельність збірок, а не редагування |
| Автоматизація та боти | n8n, Activepieces, Node-RED | Активність робочих процесів і строк зберігання історії |
| Медіа | Jellyfin, Navidrome, Audiobookshelf | Сховище і те, чи щось транскодується |
Третій стовпець варто прочитати двічі. Більше CPU — це рефлекторний апгрейд, і в кількох із цих рядків це не те обмеження, яке має значення.
Хостинг сайту або вебзастосунку
Вибір, що визначає цей сервер, — не в тому, який вебсервер швидший. А в тому, хто керує TLS-сертифікатами. Caddy сам випускає й поновлює їх без додаткових інструментів. NGINX очікує окремого ACME-клієнта на кшталт Certbot і більше ручного налаштування, зате в простої займає менше пам'яті. Порівняння Caddy і NGINX ставить два конфігураційні файли поруч, якщо цей компроміс потрібно перевірити, перш ніж обрати один із них.
Решта йде за застосунком, а не навпаки. Багатьом динамічним застосункам потрібна база даних, і чи буде це MariaDB, чи PostgreSQL, зазвичай вирішує те, що підтримує застосунок, а не вподобання. Redis виправдовує своє місце, коли застосунку справді потрібні кешування, сесії, черги або інша функція на базі Redis. А якщо сервер ділитимуть кілька сайтів чи сервісів, зворотний проксі, тобто процес, що стоїть попереду й спрямовує кожен запит до потрібного застосунку за іменем хоста, покладе край жонглюванню портами ще до того, як воно почнеться. Nginx Proxy Manager дає цьому завданню графічний інтерфейс і спокійно вкладається у 2 ГБ. Посібник із налаштування Nginx Proxy Manager проводить через увесь процес.
Одне застереження, і воно веде геть від VPS. Якщо завдання — один невеликий сайт без особливих вимог, керований хостинг — цілком виправдана відповідь, а сервер, який ви адмініструєте самі, — це зайва робота без віддачі. VPS окупається тієї миті, коли сайту потрібне щось, чого керований тариф вам не встановить.
Заміна платних SaaS-інструментів самостійно розміщеними
Тут Docker — це рішення, що задає порядок, і воно йде раніше за будь-які застосунки, заради яких ви прийшли. Середовище виконання контейнерів тримає кожен сервіс і його залежності в окремій коробці, тож версія PHP для Nextcloud і бібліотеки машинного навчання Immich ніколи не конфліктують. Portainer або Dockge дають цьому середовищу вебінтерфейс і місце, де видно, що запущено. Coolify іде далі й перетворює сервер на щось ближче до платформи розгортання, зі збірками через git push і автоматичним TLS. Обирайте шар керування після середовища виконання, а не замість нього.
Порада: Встановлюйте Docker із власного репозиторію Docker, а не з репозиторію дистрибутива. Документація Docker зі встановлення називає пакет із дистрибутива неофіційним і велить видалити його перед встановленням Docker Engine. Цей пакет —
docker.io.
Самі застосунки — проста частина, і саме в цьому проблема. Гілка на r/selfhosted про те, які самостійно розміщені сервіси люди залишають надовго, добре це показує. Автор гілки перелічує низку замін, які він налаштував, а потім закинув, і жодна з них не провалилася на етапі розгортання. Названі причини стосувалися недопрацьованого інтерфейсу та страху втратити доступ. VPS повністю вирішує другу половину, бо не залежить від електрики вдома чи від стабільності домашнього підключення. З першою половиною він не робить абсолютно нічого.
Трейдинг: форекс, алготрейдинг і криптовалюти
Це єдиний розділ, де може змінитися операційна система. MetaTrader 4 і MetaTrader 5 — застосунки для Windows, тож торговий сервер досі часто є Windows Server із доступом через RDP. MetaQuotes також підтримує запуск MetaTrader на Linux через Wine, тож Windows — це простіший нативний шлях, а не жорстка вимога. QuantRocket — це дослідницький, алгоритмічний і кількісний край того самого списку, а BTCPay Server обробляє криптоплатежі. Обидва — Docker-навантаження на Linux.
Характеристики важать менше, ніж карта. Трейдер на r/VPSforTradings, який планував MT5-бота в п'яти брокерів, запитав, який VPS дає найменшу затримку до конкретного дата-центру кожного брокера, і саме це питання все вирішує. Ендпоінти великих брокерів зосереджені навколо кількох вузлів дата-центрів, і вимірювати потрібно мережевий шлях між вашим VPS та ендпоінтом брокера. Два сервери з однаковими процесорами в різних мережах чи різних містах можуть поводитися для цього завдання зовсім по-різному.
Що робить очевидний апгрейд неправильним. Купівля додаткових ядер не скорочує шлях. Вибір розташування форекс-VPS раніше за тариф — ось де ухвалюється це рішення.

Тримайте трейдинг онлайн цілодобово на Forex VPS з низькою затримкою.
Отримати VPS для трейдингуПриватний VPN або mesh-мережа
Тут є дві форми, і вони не взаємозамінні. Сервер WireGuard на VPS дає вашим пристроям зашифрований шлях до цього сервера і до всього, що ви через нього маршрутизуєте. WireGuard Easy обгортає це налаштування у вебінтерфейс, тож додавання піра більше не означає ручне редагування конфігураційного файлу. Mesh-мережа на кшталт Tailscale — зовсім інший звір: пристрої намагаються з'єднатися один з одним напряму, але трафік може йти через peer relay або DERP relay, коли прямий шлях неможливий. Її координаційний шар поширює відомості, потрібні пристроям, щоб знайти один одного й з'єднатися. OpenVPN AS, Pritunl, ZTNET і WGDashboard заповнюють простір між цими двома полюсами.
Гілка на r/selfhosted про цей вибір винесла на поверхню справжнє занепокоєння щодо залежності від Tailscale. Один із тих, хто відповів, написав, що його «турбує лише те, що Tailscale зіпсується, намагаючись стати прибутковим». Це занепокоєння щодо постачальника, а не ціни. Запускаючи тунель самостійно, ви прибираєте цю компанію з ланцюжка.
Але це й додає роботи. Керований координаційний сервер справді потребує менше експлуатації, а для одного ноутбука, що підключається до одного сервера, власна mesh-мережа — це більше механізмів, ніж потрібно задачі. Звичайного WireGuard у такому разі досить.
Хостинг ігрового сервера
Гра — це просте встановлення, а панель — це рішення. Лише в Minecraft є кілька варіантів сервера, і який запускати, залежить від того, чого ви хочете: Paper — для продуктивності на звичайному сервері виживання, Forge або Quilt — коли весь сенс у модпаку. Запуск просто на сервері працює нормально. Запуск під Pterodactyl Panel з його демоном Wings або під PufferPanel дає ліміти ресурсів на кожен сервер, веб-консоль і можливість дати другові право на перезапуск, не даючи йому SSH. Nakama — зовсім інший продукт, для тих, хто створює гру, а не хостить її.
Посібник на r/admincraft проходить увесь шлях від голого VPS до автоматизованого сервера з модами на Pterodactyl, і це добрий сигнал того, що дає шлях із панеллю.
Ціна — друга система, яку треба патчити, і це ніколи не закінчується. Для одного ванільного сервера на шістьох друзів панель — це більше інфраструктури, ніж потрібно грі. Кількість модів — друга змінна, за якою варто стежити. Встановлення модів на сервер ARK показує, що це означає на практиці. Усе публічне також треба захистити до того, як його хтось знайде, і посібник із безпеки серверів Minecraft описує цей крок.
Запуск ШІ-моделей і локальний інференс
Ollama запускає модель, а Open WebUI — це інтерфейс, прикручений зверху. LiteLLM заслуговує на місце попереду, лише коли виклики треба маршрутизувати між провайдерами, а Qdrant — лише коли пошук за даними входить до плану.
Без GPU стеля настає швидко. Людина, яка намагалася запустити Ollama на VPS з 8 ГБ і лише CPU, зіткнулася з помилкою нестачі пам'яті: моделі потрібно було 7,2 ГіБ, а вільно було 3,8 ГіБ, бо різницю вже зайняли операційна система і Coolify. Невеликі квантовані моделі, тобто з вагами, збереженими зі зниженою точністю, щоб уміститися в менший обсяг пам'яті, можуть працювати на CPU, якщо модель і середовище виконання вміщуються в оперативну пам'ять системи. Якщо вміщуються, звичайна плата — повільніший інференс; якщо ні, процес може впасти з помилкою нестачі пам'яті.
Якість — друга межа. Гілка на r/selfhosted про те, чи варто самостійно розміщувати Ollama, показує інший бік. Один із коментаторів описав випробувані відкриті моделі як моделі «гіршої якості» і сказав: «цих мільярдних гігантів вам не перемогти». Це досвід одного користувача, а не правило для кожної відкритої моделі. Самостійне розміщення дає контроль над даними та інфраструктурою; чи перевершить воно розміщений API за якістю чи вартістю, залежить від моделі, навантаження та завантаженості.
Розрахунок витрат порівняно з розміщеним API показує, де змінюється економіка. Більші моделі, вища паралельність або жорсткіші цілі щодо затримки перетворюють це на питання заліза. Тарифи GPU VPS від Cloudzy створені саме для цього випадку.
Віддалений робочий стіл або хмарна робоча станція
За словами «віддалений робочий стіл» ховаються три різні механізми, і вибір за назвою продукту, а не за механізмом — це те, як люди отримують не той. Сесія RDP — це справжній робочий стіл, що працює на сервері, до якого ви входите. Образ в один клік IceWM over XRDP від Cloudzy — легкий комплект: у ньому разом постачаються IceWM, Terminator, Falkon і слухач xRDP з TLS, а Linux Mint дає повноцінний робочий стіл замість мінімального.
Kasm Workspaces може на запит надавати контейнеризовані застосунки й робочі столи в браузері, а також відкривати доступ до наявних серверів RDP, VNC, SSH і KasmVNC через Server workspaces. Neko — знову інше: він транслює один спільний віртуальний браузер через WebRTC кільком людям у кімнаті, і це не робочий стіл, до якого хтось входить.
Якщо вам потрібен власний робочий стіл сервера, використовуйте Kasm Server workspace на базі RDP або VNC, а не контейнерний workspace. Документація Kasm щодо фіксованої інфраструктури описує це налаштування. Нативні контейнерні сесії Kasm — це окремі середовища, а не робочий стіл хоста.
Якщо потрібна машина вже існує і до неї просто треба дістатися, RustDesk дістанеться до неї, взагалі не будуючи робочого столу, а Sshwifty дасть оболонку в браузері, коли оболонка — усе, що вам було потрібно. Визначтеся з протоколом раніше, ніж із назвою продукту. Підключення через RDP і трансляція сесії браузера — не одне й те саме під різними ярликами.
Машина для розробки, збірок і CI
Code Server поміщає VS Code у вкладку браузера, спрямовану на файлову систему сервера, і саме тому решту машини варто тримати разом: Gitea або Forgejo з репозиторіями, які відкриває редактор, Jenkins із пайплайнами, що їх запускають ці коміти, і Docker під ними обома. Новіша частина — ШІ-агенти для програмування, які тепер працюють на тій самій машині: Claude Code, Aider, OpenCode і Goose CLI.
Ця очевидна схема — не єдина. Гілка на r/selfhosted про віддалені середовища розробки дала відповідь, що захищає протилежне: тримайте редактор встановленим локально і спрямовуйте його на VPS через розширення для віддаленої розробки, щоб інтерфейс лишався локальним, а віддаленими були лише файли та виконання. Скарга автора гілки стосувалася того, що поєднання клавіш перехоплював хост, а не браузер, і це реальна ціна браузерної версії.
Обидва підходи законні. Запуск Code Server з ШІ-агентом проходить браузерний шлях від початку до кінця. Самостійно розміщений стек розробника охоплює все, що оточує редактор.
Автоматизація, боти та завдання за розкладом
n8n — звична відправна точка, і це розумний вибір за замовчуванням: візуальний конструктор робочих процесів, де вузли — це сервіси, а зв'язки — дані, що рухаються між ними. Activepieces виконує схожу роботу під вільнішою ліцензією. Node-RED підходить до тієї самої задачі з іншого боку: він заснований на потоках і вкорінений у зв'язуванні пристроїв і подій, а не в склеюванні SaaS-сервісів. Dagu — планувальник для графів залежностей, що пасує, коли у вас насправді набір cron-завдань, яким потрібен порядок.
Ці сервіси продовжують працювати між завданнями. Їхнє споживання ресурсів зростає з активністю робочих процесів, а збережена історія виконання здебільшого збільшує базу даних і зайняте сховище. Це робить їх тим навантаженням, яке може тихо перерости найменший сервер за кілька місяців після того, як усе виглядало нормально. Порівняння самостійно розміщуваних альтернатив Zapier містить подробиці щодо ліцензій і добору розміру.
Роздавання медіа
Сховище тут зазвичай перше обмеження, але транскодування може зробити вирішальною потужність CPU або GPU. Jellyfin для відео, Navidrome для музики й Audiobookshelf для аудіокниг і подкастів об'єднують сканер бібліотеки, збирач метаданих і стримінговий сервер в одному застосунку, який встановлюється як будь-який інший вебсервіс, а AzuraCast (веб-радіостанція) та Immich (фото) дотримуються тієї самої схеми.
Через це VPS частіше виявляється невідповідною формою. Транскодування на льоту потребує процесорного часу, якого невеликий сервер не має в запасі, а домашня машина з великими дисками зазвичай краще підходить для самої бібліотеки, тоді як VPS виправдовує своє місце віддаленим доступом і постійною доступністю. Порівняння альтернатив Plex розбирає, який сервер пасує до якого клієнта.
Що лишається на вас, коли все встановлено
Кожна згадана вище програма приходить із прикріпленим завданням. Хтось її патчить, стежить за її пам'яттю, поновлює її сертифікат і з'ясовує, чи відновлюється резервна копія. На самостійно керованому VPS цей хтось — ви, і навантаження зростає з кожною з цих ситуацій, що опиняється на одній машині.
Половину, пов'язану зі встановленням, варто скоротити. Якщо обране ПЗ доступне як застосунок в один клік, це скорочує крок встановлення замість того, щоб залишити вас із порожнім сервером і відкритою вкладкою документації. Linux VPS від Cloudzy дає вам цю відправну точку, щоб перша година пішла на те, заради чого ви купили сервер. Експлуатаційна половина в будь-якому разі лишається за вами. Цю частину не віддаси на аутсорс.

Розробляйте на Linux VPS з root-доступом, NVMe та потужністю AMD EPYC.
Переглянути тарифи LinuxЧасті запитання
Чи потрібна мені панель керування на VPS?
Лише коли вона виконує для вас більше однієї роботи. Панель виправдовує свою пам'ять, коли керує кількома сайтами, кількома нетехнічними користувачами та поштою чи DNS, які інакше ви налаштовували б вручну. Нижче цього порогу це прошарок між вами та сервісом, яким ви могли б керувати напряму, і вона конкурує з цим сервісом за RAM. Порівняння панелей керування для Linux розбирає, чого кожна з них коштує у функціях і ліцензіях.
Встановлювати ПЗ на VPS через Docker чи нативно?
Використовуйте контейнери для стеків із кількох сервісів, навантажень, які ви плануєте перенести на інший хост, або залежностей, що інакше конфліктуватимуть. Встановлюйте нативно, коли одним довгоживучим сервісом на невеликому VPS так простіше керувати. Сервер з 1 ГБ, на якому працюють один вебсервер і одна база даних, може не виграти від Docker; більший стек із кількох сервісів часто виграє, але сама лише RAM цього не вирішує.
Чи можна запустити ШІ-модель на VPS без GPU?
Так, для невеликих квантованих моделей. RAM вирішує, чи зможе модель завантажитися поруч з операційною системою та всім іншим, що працює; продуктивність CPU визначає, наскільки швидко вона працює після завантаження. Більші моделі, вища паралельність або жорсткіші цілі щодо затримки зазвичай підштовхують до GPU з достатнім обсягом VRAM.
Чи потрібен Windows для торгового VPS?
Для MetaTrader 4 і MetaTrader 5 Windows — найпростіший нативний варіант, а не сувора вимога. MetaQuotes також підтримує запуск MetaTrader на Linux через Wine. Інші торгові навантаження, зокрема алгоритмічні інструменти на Python і ПЗ для криптоплатежів на кшталт BTCPay Server, можуть працювати просто на Linux. Операційну систему визначає платформа, через яку ви торгуєте.
Чи може один VPS покрити більше одного з цих сценаріїв?
Так, і зазвичай те, скільки саме, обмежує пам'ять. Кілька легких сервісів можуть співіснувати на 4 ГБ, тоді як ігровий сервер і ШІ-модель можуть швидко почати боротися за RAM. Друге міркування — радіус ураження: розміщуючи публічний сервіс поруч із тим, що для вас важливо, ви ризикуєте, що один злам поставить під загрозу обидва. Відокремте те, що дивиться в інтернет, від того, що важливо, перш ніж розділяти будь-що інше.
Обговорення
Коментарі
Увійдіть, щоб долучитися до обговорення.