
Sebuah daftar proxy bertuliskan “proxy residensial SOCKS5”. Label itu menggabungkan kedua sisi perbandingan proxy SOCKS5 vs proxy residensial, dan tidak menyebutkan kata mana yang sebenarnya Anda bayar. Jika Anda menganggap kedua kata itu sebagai tingkatan dari satu produk, Anda bisa saja membeli server SOCKS5 di VPS sewaan lalu mendapati skrip scraping Anda tetap ditandai.
VPN ditawarkan untuk masalah yang sama, dan VPN mengubah hal ketiga. Ketiga istilah ini berada di lapisan yang berbeda: protokol relay, jaringan di balik alamat keluar, dan cakupan sebuah terowongan.
Versi Singkat
- SOCKS5 (RFC 1928) tidak membawa enkripsi sendiri, dan metode tanpa autentikasi serta nama pengguna/kata sandi yang dipakai sebagian besar penerapan juga tidak menambahkannya.
- IP keluar diberi label residensial, datacenter, atau seluler sesuai jenis jaringan asalnya: ISP konsumen, penyedia hosting, atau operator seluler.
- Situs web melihat IP keluar, bukan protokol yang digunakan untuk mencapainya. Server SOCKS5 di VPS sewaan keluar dari alamat datacenter dan diklasifikasikan sebagai trafik datacenter.
- VPN mengubah jalur trafik, bukan jenis dasar jaringan keluarnya. Server VPN di jaringan datacenter tetap keluar dari IP datacenter, dan layanan intelijen IP juga bisa menandai alamat itu sebagai endpoint VPN yang dikenal.
Tiga label yang menjawab tiga pertanyaan berbeda
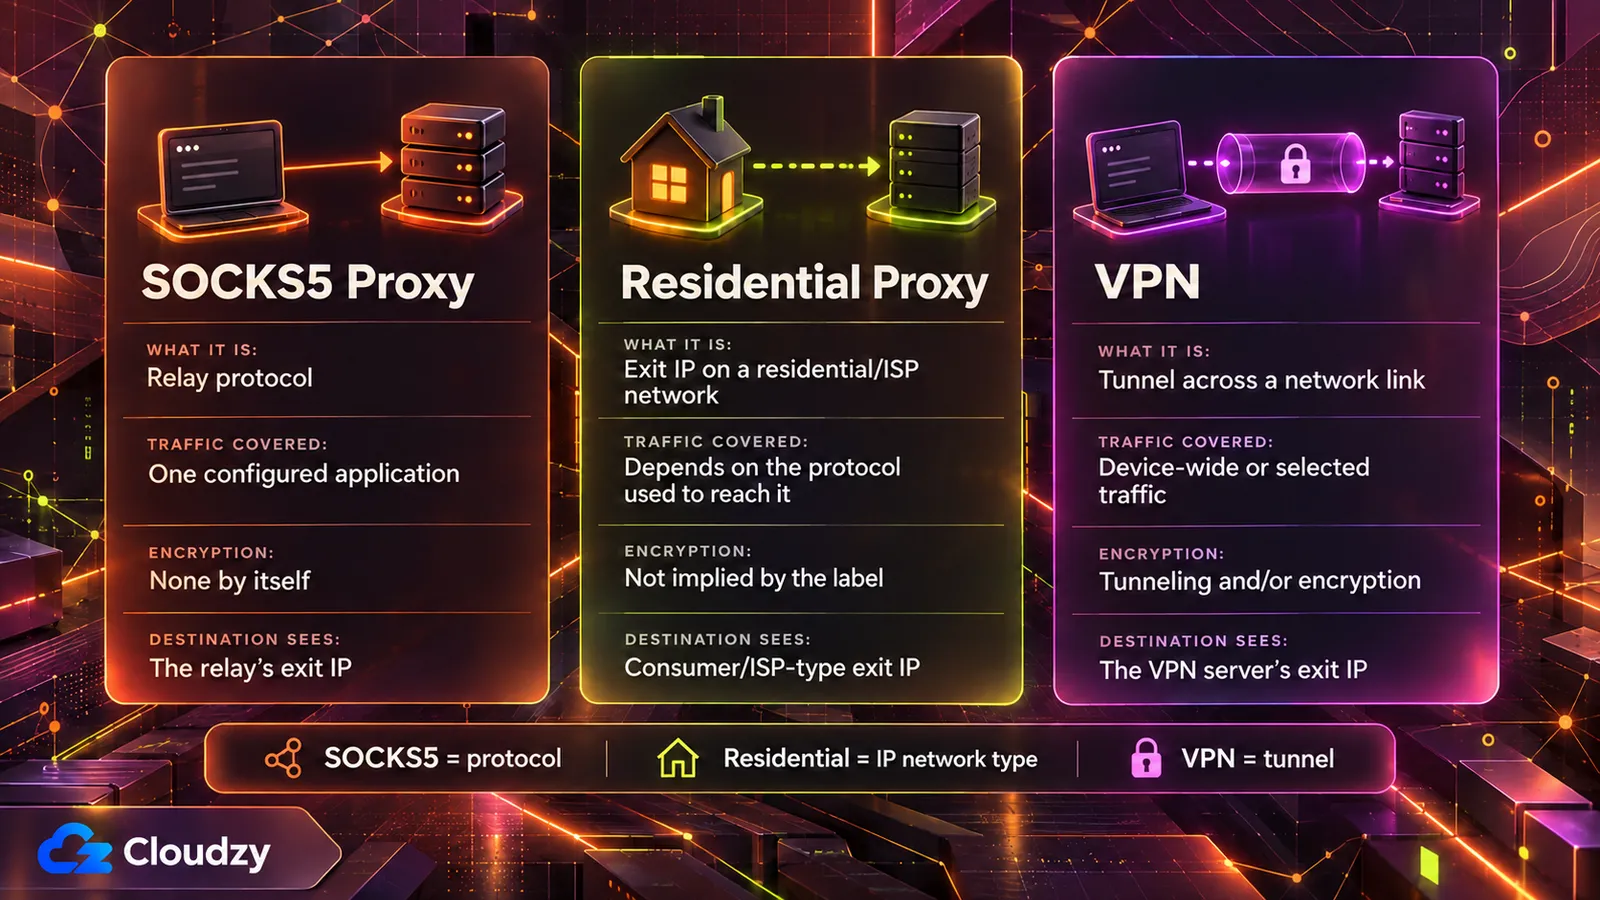
SOCKS5 adalah protokol, diterbitkan sebagai RFC 1928 pada Maret 1996, yang meneruskan trafik satu aplikasi melalui sebuah server. Protokol ini mendefinisikan cara koneksi tersebut dinegosiasikan, bukan siapa pemilik alamat keluarnya. Residensial, datacenter, dan seluler menggambarkan jaringan tempat alamat keluar terdaftar. VPN membuat terowongan, mengenkripsi, atau keduanya, melintasi tautan jaringan.
| Properti | Proxy SOCKS5 | Proxy residensial | VPN |
|---|---|---|---|
| Yang digambarkan istilah ini | Protokol relay | Jaringan tempat IP keluar terdaftar | Terowongan melintasi tautan jaringan |
| Trafik yang dicakup | Aplikasi yang dikonfigurasi untuk memakainya | Bergantung pada protokol yang dipakai untuk menjangkaunya | Tautan jaringan tempat ia dikonfigurasi |
| Enkripsi | Tidak ada sendiri; tergantung metode autentikasi | Bukan sifat dari label | Tunneling dan/atau enkripsi (CNSSI 4009) |
| Yang dilihat tujuan | IP keluar milik relay | IP keluar di jaringan konsumen atau ISP | IP keluar milik server VPN |
Baca “proxy residensial SOCKS5” sebagai dua pilihan terpisah. “SOCKS5” adalah protokol yang dipakai klien Anda untuk menjangkau relay. “Residensial” adalah jaringan tempat IP keluar relay berada. Salah satunya bisa berubah tanpa yang lain. Server SOCKS5 bisa saja berada di alamat datacenter.
Membeli keduanya bersamaan adalah keputusan yang masuk akal setelah Anda tahu bagian mana yang mengerjakan tugas apa.
Apa yang didefinisikan protokol SOCKS5, dan apa yang tidak
SOCKS5 menegosiasikan metode autentikasi lalu meneruskan koneksi. RFC 1928 tidak mendefinisikan enkripsi sendiri. Metode umum tanpa autentikasi dan nama pengguna/kata sandi tidak menambahkannya, dan RFC 1929 mengirim kata sandi dalam teks biasa. Metode GSS-API dari RFC 1961 dapat menambahkan integritas dan kerahasiaan opsional, sementara terowongan SSH terpisah, VPN, atau pembungkus TLS dapat melindungi transport antara klien dan proxy. HTTPS melindungi payload aplikasi dari ujung ke ujung, tetapi tidak melindungi pertukaran autentikasi SOCKS5 itu sendiri.
Negosiasinya singkat. Klien mencantumkan metode autentikasi yang didukungnya, dan server memilih salah satunya. RFC 1928 mencantumkan kode metode: tanpa autentikasi, GSSAPI, nama pengguna/kata sandi, serta rentang yang dicadangkan untuk metode yang ditetapkan dan metode privat. Setelah subnegosiasi itu selesai, klien mengirim permintaan koneksinya dan server meneruskan trafiknya.
Spesifikasi ini menyebut dirinya sebagai “shim-layer” (lapisan perantara) antara lapisan aplikasi dan lapisan transport, dan tidak mendefinisikan cipher apa pun. Jika metode yang dipilih menyertakan enkapsulasi untuk integritas atau kerahasiaan, RFC 1928 membungkus trafik di dalamnya: permintaan, balasan, dan data yang diteruskan.
RFC 1929, yang menetapkan metode nama pengguna/kata sandi, tidak mendefinisikan enkapsulasi dan menyatakan kelemahannya secara langsung:
Karena permintaan membawa kata sandi dalam teks biasa, subnegosiasi ini tidak disarankan untuk lingkungan tempat “penyadapan” (sniffing) mungkin dan praktis dilakukan.
Sumber: Metode nama pengguna/kata sandi RFC 1929
Desain ini punya sejarah. Sejarah SOCKS5 dari NT Kernel menjelaskan bahwa server SOCKS era 1996 kebanyakan berjalan di dalam jaringan yang “umumnya dianggap tepercaya”, dan kerahasiaan diharapkan disediakan di tempat lain. Sumber yang sama mencatat bahwa GSSAPI dapat menambahkan integritas dan kerahasiaan, tergantung tingkat perlindungan yang dinegosiasikan, tetapi dukungannya tetap jauh lebih jarang, dan sebagian besar penerapan di dunia nyata masih memakai nama pengguna/kata sandi.
Semua ini tidak membuat HTTPS bisa dibaca melalui proxy. TLS 1.3 dirancang untuk mencegah penyadapan, perusakan, dan pemalsuan pesan antara klien dan server, dan relay SOCKS5 hanya meneruskan byte terenkripsi tersebut.
Apa yang membuat alamat IP tergolong residensial, datacenter, atau seluler
IP keluar tergolong residensial, datacenter, atau seluler berdasarkan jaringan yang memegangnya. Fraudlogix, perusahaan deteksi penipuan, menempatkan IP datacenter di pusat data, fasilitas hosting, dan penyedia cloud dalam glosarium IP datacenter miliknya. Peakhour, yang menjual layanan manajemen bot, menyebut exit residensial sebagai konektivitas konsumen atau ISP. Peakhour memberi label seluler secara terpisah: operator memakai model berbagi alamat yang berbeda, termasuk CGNAT (NAT tingkat operator).
Dari sisi jaringan, IP keluar sudah berada di dalam konteks routing dan registrasi sebelum protokol proxy apa pun menyentuhnya. Salah satu sinyal penting adalah ASN (nomor sistem otonom) yang mengumumkan prefiks alamat tersebut, yang membantu mengidentifikasi operator jaringan.
Jaringan proxy residensial terbentuk dengan beberapa cara, dan tidak semuanya melibatkan sukarelawan. Peakhour mencantumkan:
- berbagi bandwidth secara sukarela atau berdasarkan kontrak
- VPN, aplikasi, dan ekstensi browser gratis yang merutekan trafik pihak ketiga melalui perangkat pengguna
- SDK yang disematkan dalam aplikasi
- perangkat dan router yang disusupi
Jalur SDK didukung bukti terbaru. Laporan Krebs on Security Juli 2026 menyebutkan bahwa perusahaan keamanan Spur menemukan SDK proxy residensial di lebih dari 42 persen aplikasi di toko webOS milik LG. Lebih dari seperempat aplikasi Samsung Tizen memiliki komponen serupa. Menurut laporan Spur, Bright Data menyumbang sebagian besar SDK tersebut di kedua platform, dan LG menyatakan akan menangguhkan aplikasi yang mempertahankan opsi proxy.
Bright Data mengatakan kepada Krebs bahwa jaringannya dibangun atas dasar persetujuan dan setiap peer ikut serta melalui layar khusus. Pandangan Spur adalah bahwa “prompt persetujuan satu kali yang terkubur di dalam aplikasi TV bukanlah pengganti transparansi yang bermakna, kontrol berkelanjutan, dan pengawasan platform.” Tak satu pun model pengadaan ini bergantung pada SOCKS5.
Mengapa situs mengklasifikasikan jaringan keluar, bukan protokolnya
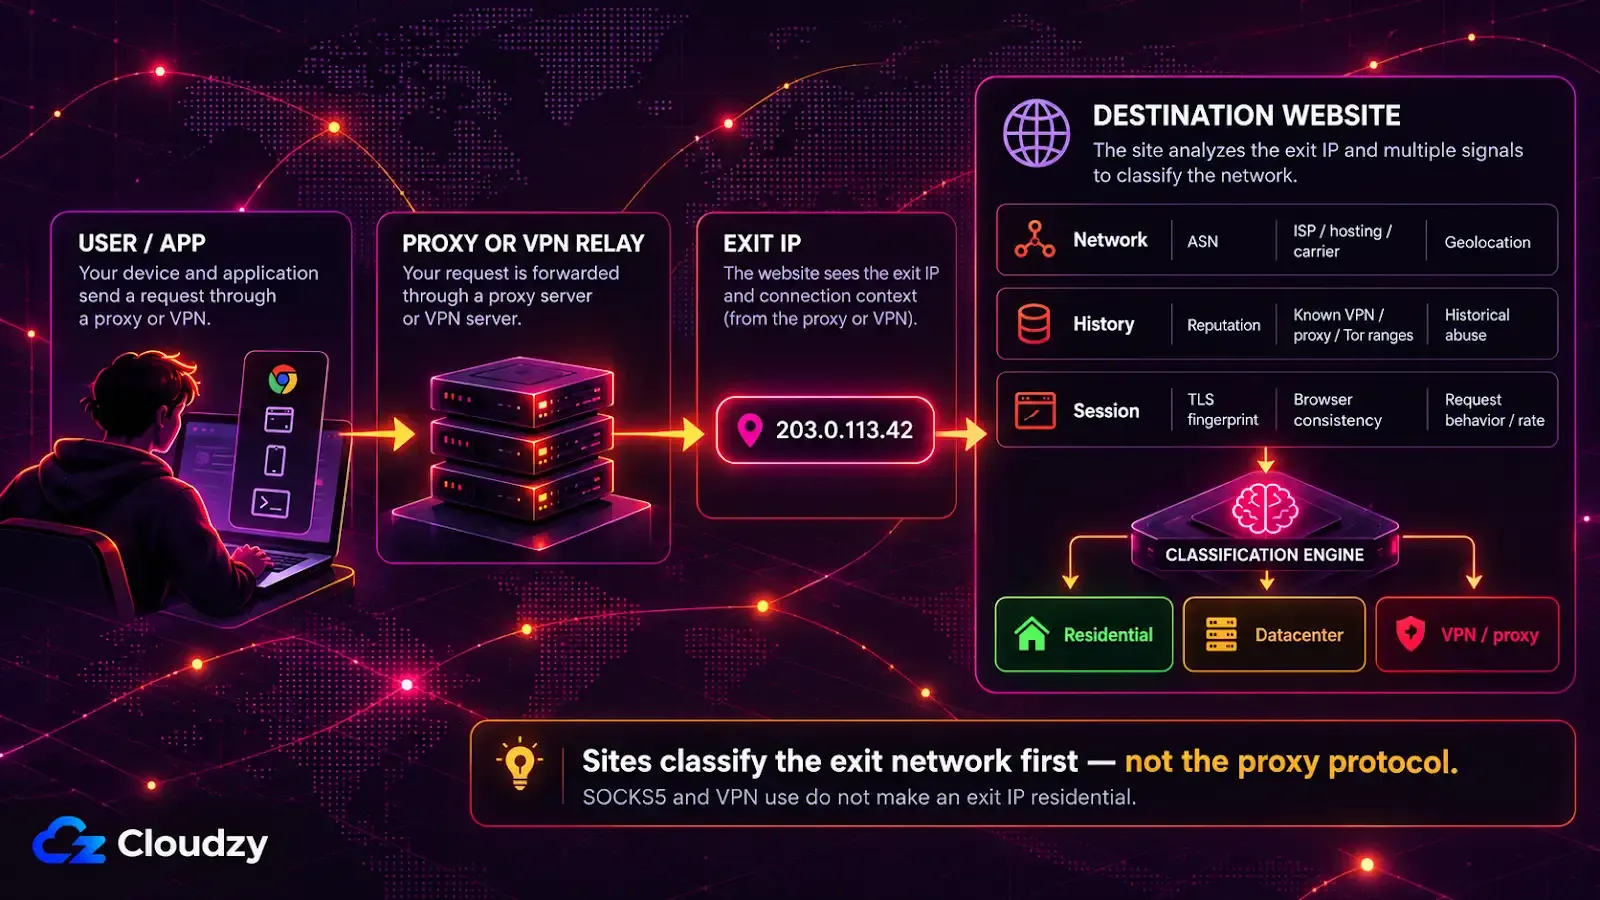
Situs tujuan melihat IP keluar proxy, bukan protokol yang dipakai klien Anda untuk menjangkau proxy. Klasifikasi berbasis IP dimulai dari alamat keluar dan konteksnya: ASN, klasifikasi hosting/ISP/operator, reputasi, dan rentang VPN, Tor, atau proxy yang dikenal. Karena itu, server SOCKS5 di VPS sewaan diklasifikasikan sebagai trafik datacenter.
Penjelasan Peakhour tentang proxy residensial menyatakan: “Tujuan melihat IP keluar proxy, bukan sumber aslinya.” Handshake SOCKS5 terjadi antara klien Anda dan relay. Situs menerima koneksi biasa dari alamat relay.
Halaman Peakhour tentang deteksi proxy mencantumkan titik awal klasifikasi pada umumnya: reputasi, ASN, geolokasi, klasifikasi penyedia hosting, exit VPN dan Tor yang dikenal, serta riwayat penyalahgunaan. Tak satu pun sinyal itu berasal dari protokol. Halaman yang sama menyebutkan “Rentang datacenter biasanya lebih mudah diidentifikasi dari konteks IP dan ASN.”
Fraudlogix melalui data pencarian IP miliknya mengklasifikasikan alamat berdasarkan sinyal seperti apakah alamat itu milik datacenter, ASN-nya, organisasi, ISP, dan jenis koneksinya. Mengubah protokol proxy, port, atau metode autentikasi tidak mengubah sifat-sifat IP keluar tersebut.
Menurut halaman deteksi Peakhour, alamat residensial dan seluler lebih sulit dinilai dari IP saja, karena pengguna sah dan trafik proxy bisa memakainya secara bersamaan. Alamat itu tetap dinilai: halaman tersebut menjelaskan penggabungan konteks IP dengan bukti tingkat permintaan seperti sidik jari TLS, konsistensi browser, dan perilaku. Exit residensial yang mengirim permintaan terlalu cepat dapat memicu tantangan, perlambatan, blokir, atau respons pembatasan laju HTTP 429.
Apakah proxy SOCKS5 sama dengan VPN?
Tidak. VPN membawa trafik melintasi tautan jaringan melalui tunneling, enkripsi, atau keduanya. Tergantung klien dan kebijakan routing, VPN bisa mencakup seluruh trafik perangkat atau hanya trafik tertentu. Proxy SOCKS5 meneruskan aplikasi yang dikonfigurasi untuk memakainya dan tidak menambahkan enkripsi sendiri. Keduanya dapat memberi tujuan IP keluar yang berbeda, dan exit itu tetap memiliki jenis jaringan dasar.
Glosarium NIST, mengutip CNSSI 4009, mendefinisikan VPN sebagai jaringan yang “dibangun dari sumber daya sistem jaringan fisik dengan menggunakan enkripsi dan/atau dengan menyalurkan tautan jaringan virtual melalui terowongan di atas jaringan nyata.” Jika dikonfigurasi sebagai terowongan keluar default router, VPN dapat mencakup setiap perangkat di belakangnya.
Halaman deteksi Peakhour memasukkan exit VPN ke dalam kategori yang diklasifikasikan, di samping penyedia hosting, ISP residensial, dan operator seluler, sehingga memakai VPN tidak otomatis membuat exit menjadi residensial. Jaringan keluar yang mendasarinya tetap menentukan label itu. Sebuah exit node privasi yang di-host sendiri di server sewaan keluar dari alamat datacenter server tersebut.
Mencocokkan tujuan dengan label yang menentukannya
Pilih label berdasarkan tujuan. Mengalihkan trafik satu aplikasi adalah soal protokol proxy. Membuat terowongan dan mengenkripsi trafik perangkat adalah soal VPN. Membutuhkan banyak alamat di jaringan konsumen adalah soal jaringan IP, dan di sana protokol yang dipakai untuk menjangkau kumpulan alamat hanyalah detail kecil.
| Tujuan | Label yang menentukan | Yang tidak ditentukan label itu |
|---|---|---|
| Merutekan trafik satu aplikasi melalui relay | Protokol proxy | Apakah exit terlihat residensial |
| Menyalurkan dan mengenkripsi trafik perangkat lewat terowongan | VPN | Jenis jaringan exit |
| Banyak alamat di jaringan konsumen | Jaringan IP (residensial atau seluler) | Kerahasiaan trafik Anda |
Jika yang Anda pedulikan adalah alamat keluar satu skrip, server SOCKS5 di VPS Anda sendiri sudah cukup dan mudah dipahami, selama target menerima trafik datacenter.

Bangun di VPS Linux dengan akses root, NVMe, dan tenaga AMD EPYC.
Lihat Paket LinuxPertanyaan yang Sering Diajukan
Apakah proxy SOCKS5 menyembunyikan alamat IP Anda?
Dari sisi tujuan, ya: situs melihat IP keluar proxy, bukan IP Anda. Operator proxy melihat alamat IP asli Anda dan trafik apa pun yang tidak dienkripsi sendiri oleh aplikasi Anda, jadi menyembunyikan alamat Anda dari situs berarti memercayai siapa pun yang menjalankan proxy.
Bisakah proxy SOCKS5 dan VPN dipakai bersamaan?
Ya, keduanya bisa ditumpuk. Saat sebuah aplikasi menjangkau proxy SOCKS5 melalui terowongan VPN, VPN melindungi jalur dari perangkat Anda ke server VPN, dan proxy menentukan IP keluar yang dilihat tujuan untuk satu aplikasi itu. VPN tidak mencakup jalur antara server VPN dan proxy.
Apakah proxy residensial lebih aman daripada proxy datacenter?
Tidak dalam arti melindungi trafik Anda. Label residensial atau datacenter mengubah cara situs mengklasifikasikan IP keluar, dan tidak satu pun label itu menambahkan enkripsi. Exit residensial juga bisa berjalan melalui perangkat atau router konsumen yang persetujuan dan keamanan pemiliknya biasanya tidak bisa Anda verifikasi.
Diskusi
Komentar
Masuk untuk bergabung dalam diskusi.