
Świeży VPS to to samo puste pudełko, niezależnie od tego, czy kupiono go do hostowania strony, czy do uruchomienia bota tradingowego. Ten sam czysty punkt wyjścia, ten sam prawie pusty dysk, niewiele poza systemem operacyjnym. To, co na nim ląduje, rozchodzi się przy pierwszej instalacji i już się nie schodzi: stos webowy i stos tradingowy nie mają prawie żadnego wspólnego oprogramowania, a jeden z nich nie działa nawet na tym samym systemie operacyjnym.
Nie istnieje więc jedna lista niezbędnego oprogramowania VPS. Istnieje krótka warstwa bazowa, której potrzebuje każdy serwer, niezależnie od celu zakupu, a potem o wszystkim decyduje zastosowanie. Dwie decyzje poprzedzające tę również zmieniają kształt tej warstwy bazowej. Hosting współdzielony czy VPS decyduje o tym, czy w ogóle masz dostęp root. Zarządzany czy niezarządzany decyduje o tym, za ile z pięciu poniższych elementów odpowiadasz sam.
TL;DR
- Nie ma uniwersalnej odpowiedzi. Poza krótką warstwą bazową to zastosowanie wybiera programy, a czasem system operacyjny.
- Każdy VPS potrzebuje najpierw tych samych pięciu kategorii: bezpiecznego dostępu administracyjnego, zapory, która jest faktycznie włączona, polityki aktualizacji, kopii zapasowych, które choć raz odtworzyłeś, oraz czegoś, co powie ci, że maszyna żyje. W Linuksie bezpieczny dostęp administracyjny zwykle oznacza SSH z kluczami; w Windows oznacza zabezpieczenie RDP lub innej ścieżki administracyjnej.
- Trzy rzeczy, których VPS z Linuksem i 1 lub 2 GB nie powinien dostawać domyślnie: panel sterowania, skaner antywirusowy i filtrowanie spamu i wirusów dołączone do stosu pocztowego. Ich udokumentowane wymagania pamięciowe mogą zająć większość lub całość małej maszyny, zanim ruszy twoje właściwe obciążenie.
- Dalej opisano dziesięć zastosowań VPS, każde z programami, które wykonują pracę, i jednym ograniczeniem, które decyduje, czy zmieści się na kupionej maszynie.
- Każda sekcja tutaj to mapa. Podlinkowane poradniki dają głębię.
Czego potrzebuje każdy VPS, niezależnie od celu zakupu
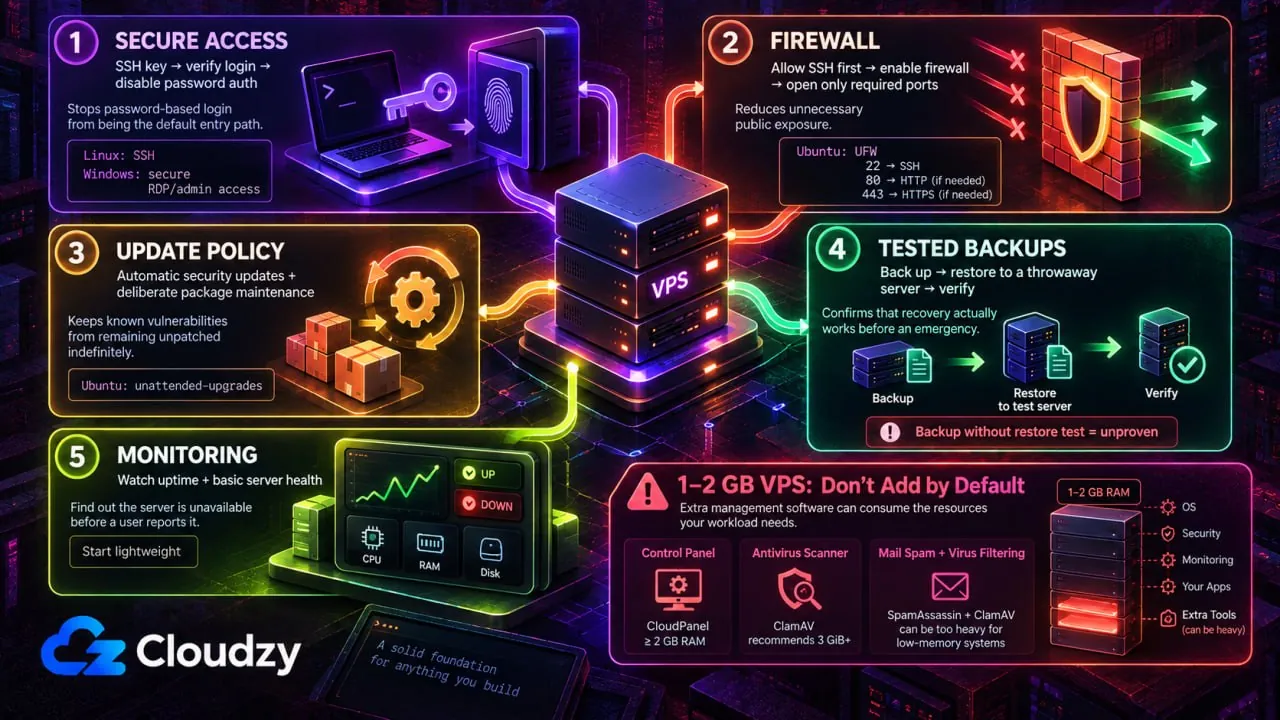
Pierwsza rzecz do zainstalowania na nowym VPS nie ma nic wspólnego z celem zakupu. Pięć elementów idzie na pierwszy ogień, tych samych pięć, niezależnie od tego, czy maszyna skończy jako sklep internetowy, czy serwer gier.
W Linuksie zacznij od SSH z kluczami. Wygeneruj parę kluczy, umieść klucz publiczny na serwerze, sprawdź w drugiej sesji, że logowanie kluczem działa, a potem wyłącz uwierzytelnianie hasłem, bo port z uwierzytelnianiem hasłem na publicznym IP przyciąga próby logowania jak magnes.
Potem zapora, i sprawdź, czy działa, zamiast to zakładać. Ubuntu dostarcza UFW jako domyślne narzędzie zapory, a dokumentacja społeczności Ubuntu podaje, że UFW jest domyślnie wyłączony. Preinstalowany to nie to samo co włączony. Jeśli łączysz się przez SSH, najpierw zezwól na swój faktyczny port SSH, potem włącz UFW i otwórz tylko dodatkowe porty, których potrzebuje obciążenie. Przy domyślnej konfiguracji ta pierwsza reguła to sudo ufw allow 22.
Jeśli w grę wchodzi też zapora aplikacji webowych, zacznij od kategorii. Darmowe opcje zapór dla VPS z Linuksem dzielą się na cztery łatwe do pomylenia kategorie.
Polityka aktualizacji jest trzecia, a ustawienie domyślne zależy od dystrybucji. Poradnik automatycznych aktualizacji Ubuntu Server podaje, że pakiet jest instalowany domyślnie i automatycznie stosuje aktualizacje bezpieczeństwa. Ten pakiet to unattended-upgrades.
Debian nie składa takiej obietnicy. Wiki Debiana ostrzega, że system „mógł w ogóle nie zainstalować pakietu albo zainstalować go, ale całkowicie wyłączyć”. Aby sprawdzić, czy jest włączony, i go skonfigurować, uruchom sudo dpkg-reconfigure unattended-upgrades.
Kopie zapasowe są czwarte, a zasada brzmi: jedno odtworzenie. Kopia zapasowa, której nikt nigdy nie odtworzył, to hipoteza. Odtwórz ją na serwerze jednorazowym, zobacz, jak startuje, i dopiero wtedy jest to kopia zapasowa.
Piąta jest ścieżka monitoringu, coś, co powie ci, że serwer leży, zanim zrobi to użytkownik. Wystarczy lekkie narzędzie do sprawdzania dostępności. Nie ma wiarygodnego wzoru przeliczającego liczbę monitorów na pamięć, więc zacznij od 1 vCPU i 1 GB i obserwuj.
Poza tymi pięcioma utwardzanie to osobny projekt, a nie krok. Dwa poradniki już je opisują:
- Lista kontrolna z 20 punktami do zabezpieczenia VPS z Linuksem
- Lista kontrolna utwardzania VPS z Windows
Teraz trudniejsza połowa: czego nie dodawać domyślnie na VPS z Linuksem i 1 lub 2 GB. CloudPanel wymaga co najmniej 2 GB RAM, zanim twoje strony w ogóle czegoś użyją. Dokumentacja ClamAV zaleca 3 GiB lub więcej. A wskazówki Virtualmin dla systemów z małą ilością pamięci zalecają całkowite wyłączenie SpamAssassin i ClamAV, gdy pamięci brakuje.
To wymagania i zalecenia producentów, a nie preferencje. Sprawiają, że wszystkie trzy są złym wyborem domyślnym na małej maszynie, chyba że to oprogramowanie jest częścią obciążenia, dla którego naprawdę kupiłeś VPS.
Co uruchamia każde zastosowanie
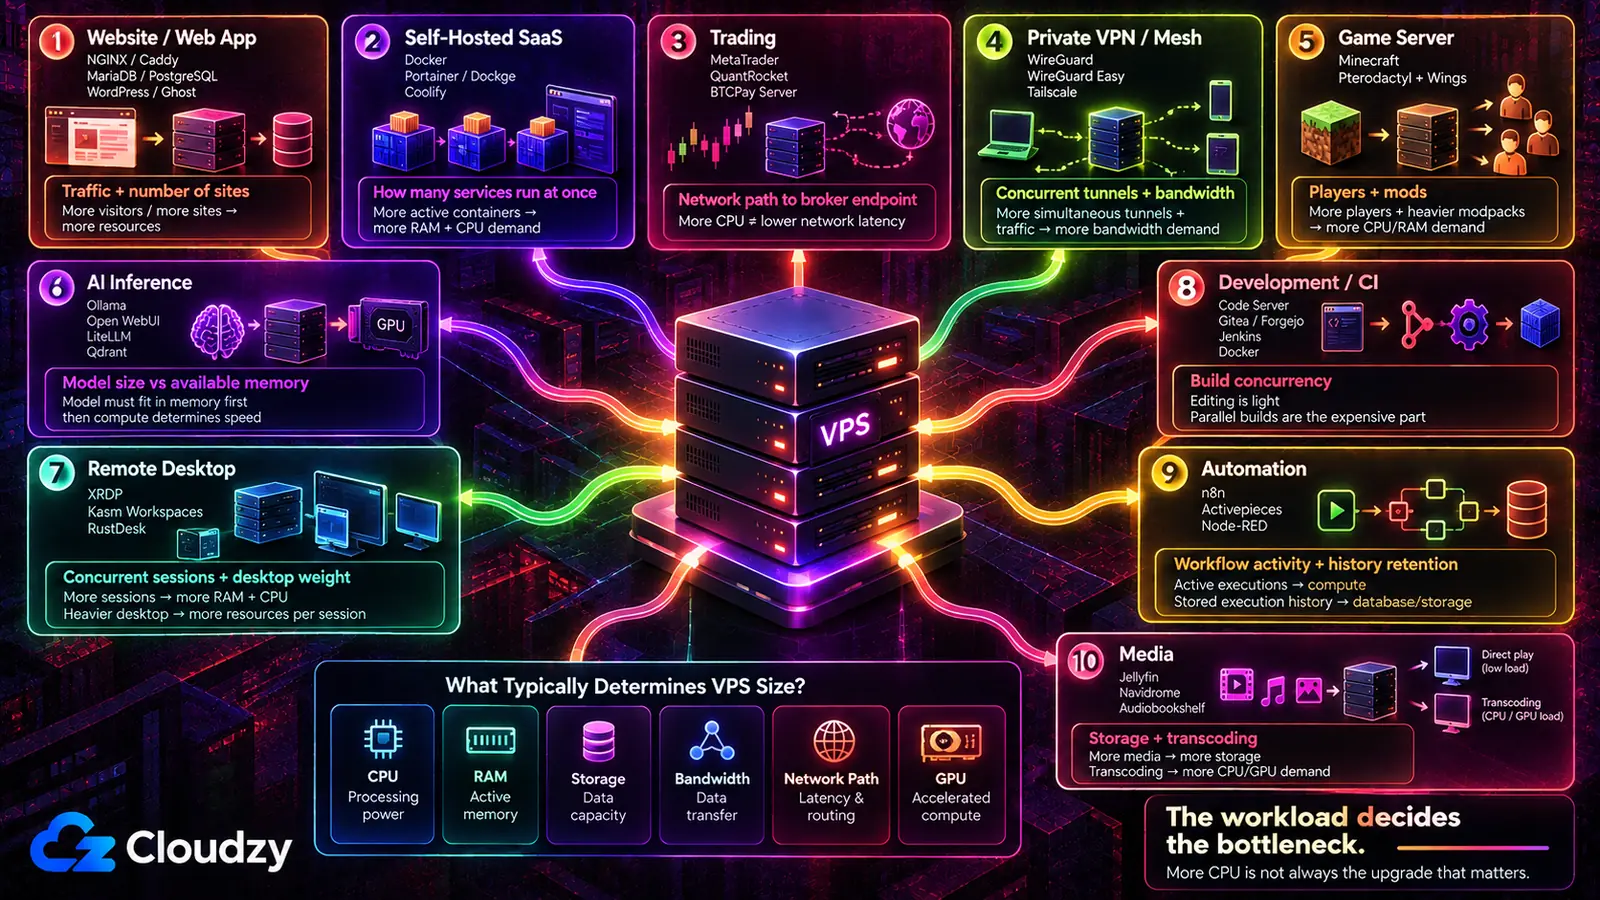
Między tymi dziesięcioma sytuacjami różni się nie tyle rozmiar maszyny, ile to, które dwa lub trzy programy muszą istnieć, zanim cokolwiek innego zacznie mieć znaczenie, i które ograniczenie zwykle decyduje, jak duża ma być ta maszyna.
| Zastosowanie | Programy, które wykonują pracę | Co decyduje o specyfikacji |
|---|---|---|
| Strona lub aplikacja webowa | NGINX lub Caddy, MariaDB lub PostgreSQL, WordPress lub Ghost | Ruch i liczba stron na jednym serwerze |
| Samodzielnie hostowane zamienniki SaaS | Docker, Portainer lub Dockge, Coolify | Ile usług działa jednocześnie |
| Trading | MetaTrader 4 lub 5, QuantRocket, BTCPay Server | Ścieżka sieciowa do punktu końcowego brokera |
| Prywatny VPN lub sieć mesh | WireGuard, WireGuard Easy, Tailscale | Równoczesne tunele i przepustowość |
| Serwer gier | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel i Wings | Liczba graczy i liczba modów |
| Modele AI i inferencja | Ollama, Open WebUI, LiteLLM, Qdrant | Rozmiar modelu względem dostępnej pamięci |
| Pulpit zdalny | IceWM over XRDP, Kasm Workspaces, RustDesk | Równoczesne sesje i ciężar pulpitu |
| Programowanie i CI | Code Server, Gitea lub Forgejo, Jenkins, Docker | Równoległe buildy, a nie edycja |
| Automatyzacja i boty | n8n, Activepieces, Node-RED | Aktywność workflowów i przechowywanie historii |
| Media | Jellyfin, Navidrome, Audiobookshelf | Przestrzeń dyskowa i to, czy cokolwiek jest transkodowane |
Trzecią kolumnę warto przeczytać dwa razy. Więcej CPU to odruchowy upgrade, a w kilku z tych wierszy to nie jest ograniczenie, które ma znaczenie.
Hosting strony lub aplikacji webowej
Wybór, który kształtuje ten serwer, nie dotyczy tego, który serwer WWW jest szybszy. Chodzi o to, kto zarządza certyfikatami TLS. Caddy sam je wystawia i odnawia bez dodatkowych narzędzi. NGINX oczekuje osobnego klienta ACME, takiego jak Certbot, i więcej ręcznej konfiguracji, ale w zamian zużywa mniej pamięci w spoczynku. Porównanie Caddy vs NGINX zestawia oba pliki konfiguracyjne obok siebie, jeśli ten kompromis trzeba sprawdzić, zanim się zdecydujesz.
Reszta wynika z aplikacji, a nie odwrotnie. Wiele dynamicznych aplikacji potrzebuje bazy danych, a to, czy będzie to MariaDB, czy PostgreSQL, zwykle zależy od tego, co obsługuje aplikacja, a nie od preferencji. Redis zasługuje na miejsce, gdy aplikacja faktycznie potrzebuje cache, sesji, kolejek lub innej funkcji opartej na Redis. A jeśli serwer ma dzielić więcej niż jedna strona lub usługa, reverse proxy, czyli proces stojący z przodu, który kieruje każde żądanie do właściwej aplikacji według nazwy hosta, kończy żonglowanie portami, zanim się zacznie. Nginx Proxy Manager daje temu zadaniu interfejs graficzny i spokojnie mieści się w 2 GB. Poradnik konfiguracji Nginx Proxy Manager przeprowadza przez cały proces.
Jedno zastrzeżenie, i prowadzi ono w ogóle z dala od VPS. Jeśli chodzi o jedną małą stronę bez szczególnych wymagań, hosting zarządzany jest rozsądną odpowiedzią, a serwer, którym administrujesz sam, to dodatkowa praca bez zysku. VPS zaczyna się opłacać w chwili, gdy strona potrzebuje czegoś, czego plan zarządzany za ciebie nie zainstaluje.
Zastępowanie płatnych narzędzi SaaS samodzielnie hostowanymi
Docker jest tu decyzją ustalającą kolejność i przychodzi przed wszystkimi aplikacjami, po które przyszedłeś. Środowisko uruchomieniowe kontenerów trzyma każdą usługę i jej zależności zamknięte we własnym pudełku, więc wersja PHP Nextcloud i biblioteki uczenia maszynowego Immich nigdy się nie kłócą. Portainer lub Dockge daje temu środowisku interfejs webowy i miejsce, w którym widać, co działa. Coolify idzie dalej i zmienia serwer w coś bliższego platformie wdrożeniowej, z buildami przez git push i automatycznym TLS. Wybierz warstwę zarządzania po środowisku uruchomieniowym, a nie zamiast niego.
Wskazówka: Instaluj Dockera z repozytorium samego Dockera, a nie z repozytorium dystrybucji. Dokumentacja instalacji Dockera nazywa pakiet dostarczany przez dystrybucję nieoficjalnym i każe go usunąć przed instalacją Docker Engine. Ten pakiet to
docker.io.
Same aplikacje to łatwa część i właśnie w tym tkwi problem. Wątek na r/selfhosted o tym, które samodzielnie hostowane usługi ludzie zatrzymują na dłużej, pokazuje to wyraźnie. Autor wątku wymienia szereg zamienników, które skonfigurował, a potem porzucił, i żaden z nich nie poległ na etapie wdrożenia. Podane powody dotyczyły dopracowania interfejsu i obawy przed utratą dostępu. VPS w pełni rozwiązuje drugą połowę problemu, bo nie zależy od prądu w domu ani od tego, czy domowe łącze działa. Z pierwszą połową nie robi absolutnie nic.
Trading: forex, algo i krypto
To jedyna sekcja, w której system operacyjny może się zmienić. MetaTrader 4 i MetaTrader 5 to aplikacje Windows, więc serwer tradingowy to wciąż często Windows Server, do którego łączysz się przez RDP. MetaQuotes obsługuje też uruchamianie MetaTradera na Linuksie przez Wine, więc Windows to prostsza natywna ścieżka, a nie twardy wymóg. QuantRocket to koniec tej samej listy poświęcony badaniom algorytmicznym i ilościowym, a BTCPay Server obsługuje płatności kryptowalutowe. Oba to obciążenia Dockera na Linuksie.
Specyfikacja liczy się mniej niż mapa. Trader z r/VPSforTradings, który planował bota MT5 u pięciu brokerów, zapytał, który VPS daje najniższe opóźnienie do konkretnego centrum danych każdego brokera, i to jest pytanie, które rozstrzyga sprawę. Punkty końcowe głównych brokerów skupiają się wokół kilku węzłów centrów danych, a zmierzyć trzeba ścieżkę sieciową między twoim VPS a punktem końcowym brokera. Dwa serwery z identycznymi procesorami w różnych sieciach lub różnych miastach mogą w tym zadaniu zachowywać się zupełnie inaczej.
Co sprawia, że oczywisty upgrade jest tym złym. Kupno większej liczby rdzeni nie skraca ścieżki. Wybór lokalizacji VPS do forexu przed wyborem planu to miejsce, w którym zapada ta decyzja.

Utrzymuj trading online 24/7 dzięki VPS Forex o niskim opóźnieniu.
Zdobądź VPS do tradinguPrywatny VPN lub sieć mesh
Istnieją tu dwa kształty i nie są wymienne. Serwer WireGuard na VPS daje twoim urządzeniom zaszyfrowaną ścieżkę do tego serwera i wszystkiego, co przez niego kierujesz. WireGuard Easy opakowuje tę konfigurację w interfejs webowy, więc dodanie peera przestaje oznaczać ręczną edycję pliku konfiguracyjnego. Sieć mesh, taka jak Tailscale, to zupełnie inna bestia: urządzenia próbują łączyć się bezpośrednio ze sobą, ale ruch może iść przez relay peer lub relay DERP, gdy bezpośrednia ścieżka nie jest możliwa. Jej warstwa koordynacji rozsyła informacje, których urządzenia potrzebują, by się odnaleźć i połączyć. OpenVPN AS, Pritunl, ZTNET i WGDashboard wypełniają przestrzeń między tymi dwoma biegunami.
Wątek na r/selfhosted o tym wyborze wydobył na wierzch prawdziwą obawę związaną z zależnością od Tailscale. Jeden z odpowiadających napisał, że „martwi się tylko, że Tailscale się zepsuje, próbując zacząć zarabiać”. To obawa dotycząca dostawcy, nie ceny. Uruchamiając tunel samodzielnie, usuwasz tę firmę z łańcucha.
To również dokłada pracy. Zarządzany serwer koordynacji naprawdę wymaga mniej obsługi, a dla jednego laptopa łączącego się z jednym serwerem budowa własnej sieci mesh to więcej maszynerii, niż problem wymaga. W takim przypadku wystarczy zwykły WireGuard.
Hosting serwera gier
Gra to łatwa instalacja, a panel to decyzja. Sam Minecraft ma kilka odmian serwera, a to, którą uruchamiasz, zależy od tego, czego oczekujesz: Paper dla wydajności na zwykłym serwerze survival, Forge lub Quilt, gdy cały sens to modpack. Uruchomienie go bezpośrednio na serwerze działa dobrze. Uruchomienie go pod Pterodactyl Panel z demonem Wings lub pod PufferPanel daje limity zasobów na serwer, konsolę webową i sposób, by dać znajomemu prawo do restartu bez dawania mu SSH. Nakama to zupełnie inny produkt, dla osób, które tworzą grę, a nie ją hostują.
Poradnik na r/admincraft przechodzi całą drogę od pustego VPS do zautomatyzowanego serwera z modami na Pterodactyl, co dobrze pokazuje, co daje ścieżka z panelem.
Kosztem jest drugi system do łatania, i nigdy nie przestaje nim być. Dla jednego serwera vanilla dla sześciu znajomych panel to więcej infrastruktury, niż gra potrzebuje. Liczba modów to druga zmienna, którą trzeba obserwować. Modowanie serwera ARK pokazuje, co to oznacza w praktyce. Wszystko, co publiczne, trzeba też zabezpieczyć, zanim ktoś to znajdzie, a poradnik bezpieczeństwa serwerów Minecraft opisuje ten krok.
Uruchamianie modeli AI i lokalna inferencja
Ollama uruchamia model, a Open WebUI to interfejs dołożony na wierzch. LiteLLM zasługuje na miejsce z przodu tylko wtedy, gdy wywołania trzeba kierować między dostawcami, a Qdrant tylko wtedy, gdy wyszukiwanie jest częścią planu.
Bez GPU sufit pojawia się szybko. Ktoś, kto próbował Ollama na VPS z 8 GB i samym CPU, trafił na błąd braku pamięci: model chciał 7,2 GiB, a wolne było 3,8 GiB, bo system operacyjny i Coolify zajęły już różnicę. Małe skwantyzowane modele, czyli z wagami zapisanymi z niższą precyzją, żeby zmieściły się w mniejszej pamięci, mogą działać na CPU, jeśli model i środowisko uruchomieniowe mieszczą się w RAM systemu. Jeśli się mieszczą, typowym kosztem jest wolniejsza inferencja; jeśli nie, proces może się wysypać z błędem braku pamięci.
Jakość to druga granica. Wątek na r/selfhosted o tym, czy samodzielny hosting Ollama się opłaca, pokazuje drugą stronę. Jeden z komentujących opisał wypróbowane otwarte modele jako „gorszej jakości” i napisał: „nie pokonasz tych gigantów wartych miliardy dolarów”. To doświadczenie jednego użytkownika, a nie reguła dla każdego otwartego modelu. Samodzielny hosting daje ci kontrolę nad danymi i infrastrukturą; to, czy pokona hostowane API pod względem jakości lub kosztów, zależy od modelu, obciążenia i stopnia wykorzystania.
Rachunek kosztów w porównaniu z hostowanym API pokazuje, gdzie zmienia się opłacalność. Większe modele, większa współbieżność lub ostrzejsze cele opóźnień zamieniają to w kwestię sprzętu. Plany GPU VPS od Cloudzy są stworzone właśnie na ten przypadek.
Zdalny pulpit lub stacja robocza w chmurze
Za wyrażeniem „zdalny pulpit” kryją się trzy różne mechanizmy, a wybieranie po nazwie produktu zamiast po mechanizmie to sposób, w jaki ludzie kończą z niewłaściwym. Sesja RDP to prawdziwy pulpit działający na serwerze, do którego się logujesz. Obraz one-click IceWM over XRDP od Cloudzy to tutaj lekki zestaw: zawiera IceWM, Terminator, Falkon i nasłuchujący xRDP z TLS, a Linux Mint daje ci pełny pulpit zamiast minimalnego.
Kasm Workspaces może dostarczać na żądanie skonteneryzowane aplikacje i pulpity w przeglądarce, ale może też udostępniać istniejące serwery RDP, VNC, SSH i KasmVNC przez Server workspaces. Neko to znowu coś innego: przesyła jedną współdzieloną wirtualną przeglądarkę przez WebRTC do kilku osób w pokoju, a to nie jest pulpit, do którego ktoś się loguje.
Jeśli chcesz własny pulpit serwera, użyj Kasm Server workspace opartego na RDP lub VNC zamiast workspace kontenerowego. Dokumentacja Kasm o stałej infrastrukturze opisuje tę konfigurację. Natywne sesje kontenerowe Kasm to osobne środowiska, a nie pulpit hosta.
Jeśli maszyna, której chcesz, już istnieje i trzeba się tylko do niej dostać, RustDesk dociera do niej bez budowania jakiegokolwiek pulpitu, a Sshwifty daje ci powłokę w przeglądarce, gdy powłoka była wszystkim, czego potrzebowałeś. Ustal protokół przed nazwą produktu. Łączenie się przez RDP i przesyłanie sesji przeglądarki to nie to samo pod różnymi etykietami.
Maszyna do programowania, buildów i CI
Code Server umieszcza VS Code w karcie przeglądarki wskazującej na system plików serwera, i właśnie dlatego warto trzymać resztę maszyny razem: Gitea lub Forgejo z repozytoriami, które otwiera edytor, Jenkins z pipeline'ami, które uruchamiają te commity, i Docker pod spodem obu. Nowszym elementem są agenci AI do programowania, którzy teraz działają na tej samej maszynie: Claude Code, Aider, OpenCode i Goose CLI.
Ta oczywista konfiguracja nie jest jedyna. Wątek na r/selfhosted o zdalnych środowiskach programistycznych miał jednego odpowiadającego, który bronił odwrotnego podejścia: trzymaj edytor zainstalowany lokalnie i skieruj go na VPS przez rozszerzenie do zdalnego programowania, tak by interfejs pozostał lokalny, a zdalne były tylko pliki i wykonywanie. Skarga autora wątku dotyczyła tego, że host przechwytywał skróty klawiszowe zamiast przeglądarki, co jest realnym kosztem wersji w przeglądarce.
Oba podejścia są uzasadnione. Uruchamianie Code Server z agentem AI przechodzi ścieżkę przeglądarkową od początku do końca. Samodzielnie hostowany stos deweloperski obejmuje wszystko, co otacza edytor.
Automatyzacja, boty i zadania harmonogramowane
n8n to typowy punkt wyjścia i rozsądny wybór domyślny: wizualny kreator workflowów, w którym węzły to usługi, a połączenia to dane przepływające między nimi. Activepieces wykonuje podobną pracę na bardziej liberalnej licencji. Node-RED podchodzi do tego samego problemu z drugiej strony, oparty na przepływach i zakorzeniony w łączeniu urządzeń i zdarzeń, a nie w sklejaniu usług SaaS. Dagu to harmonogram dla grafów zależności, który pasuje, gdy tak naprawdę masz zestaw zadań cron, które muszą wykonać się w kolejności.
Te usługi działają również między zadaniami. Ich zużycie zasobów rośnie wraz z aktywnością workflowów, a przechowywana historia wykonań powiększa głównie bazę danych i zajęte miejsce na dysku. To sprawia, że jest to rodzaj obciążenia, który po cichu przerasta najmniejszy serwer kilka miesięcy po tym, jak wszystko wyglądało dobrze. Porównanie samodzielnie hostowanych alternatyw dla Zapier zawiera szczegóły licencji i doboru rozmiaru.
Udostępnianie multimediów
Przestrzeń dyskowa jest tu zwykle pierwszym ograniczeniem, ale transkodowanie może uczynić rozstrzygającą moc CPU lub GPU. Jellyfin do wideo, Navidrome do muzyki i Audiobookshelf do audiobooków i podcastów łączą każdy skaner biblioteki, pobieracz metadanych i serwer streamingu w jednej aplikacji, która instaluje się jak każda inna usługa webowa, a AzuraCast (internetowa stacja radiowa) i Immich (zdjęcia) działają według tego samego wzorca.
Przez to VPS częściej niż rzadziej jest niewłaściwym kształtem. Transkodowanie w locie kosztuje czas procesora, którego mały serwer nie ma w zapasie, a maszyna w domu z dużymi dyskami jest zwykle lepszym hostem dla samej biblioteki, podczas gdy VPS zasługuje na miejsce dzięki dostępowi zdalnemu i ciągłej dostępności. Porównanie alternatyw dla Plex omawia, który serwer pasuje do którego klienta.
Co należy do ciebie, gdy wszystko jest zainstalowane
Każdy wymieniony wyżej program przychodzi z dołączonym zadaniem. Ktoś go łata, pilnuje jego pamięci, odnawia jego certyfikat i sprawdza, czy kopia zapasowa się odtwarza. Na samodzielnie zarządzanym VPS tym kimś jesteś ty, a obciążenie rośnie z każdą z tych sytuacji, która ląduje na jednej maszynie.
Połowę instalacyjną warto skrócić. Jeśli wybrane oprogramowanie jest dostępne jako aplikacja one-click, skraca to krok instalacji, zamiast zostawiać cię z pustym serwerem i otwartą kartą dokumentacji. VPS z Linuksem od Cloudzy daje ci ten punkt wyjścia, więc pierwsza godzina idzie na to, po co kupiłeś serwer. Połowa operacyjna i tak pozostaje twoja. Tej części nie da się zlecić na zewnątrz.

Twórz na VPS Linux z dostępem root, NVMe i mocą AMD EPYC.
Zobacz plany LinuxCzęsto zadawane pytania
Czy potrzebuję panelu sterowania na VPS?
Tylko wtedy, gdy wykonuje za ciebie więcej niż jedno zadanie. Panel zasługuje na swoją pamięć, gdy zarządza kilkoma stronami, kilkoma nietechnicznymi użytkownikami oraz pocztą lub DNS, które inaczej konfigurowałbyś ręcznie. Poniżej tego progu to warstwa między tobą a usługą, którą mógłbyś administrować bezpośrednio, i konkuruje z tą usługą o RAM. Porównanie paneli sterowania dla Linuksa rozkłada, ile każdy z nich kosztuje w funkcjach i licencjach.
Czy instalować oprogramowanie przez Dockera, czy natywnie na VPS?
Używaj kontenerów do stosów z wieloma usługami, obciążeń, które zamierzasz przenieść na inny host, lub zależności, które inaczej by się gryzły. Instaluj natywnie, gdy jedną długo działającą usługą na małym VPS łatwiej zarządzać w ten sposób. Serwer z 1 GB, na którym działa jeden serwer WWW i jedna baza danych, może nie skorzystać na Dockerze; większy stos z wieloma usługami często tak, ale sama ilość RAM o tym nie decyduje.
Czy mogę uruchomić model AI na VPS bez GPU?
Tak, w przypadku małych skwantyzowanych modeli. RAM decyduje, czy model może się załadować obok systemu operacyjnego i wszystkiego innego, co działa; wydajność CPU decyduje o tym, jak szybko działa po załadowaniu. Większe modele, większa współbieżność lub ostrzejsze cele opóźnień zwykle pchają cię w stronę GPU z wystarczającą ilością VRAM.
Czy do VPS tradingowego potrzebuję Windows?
W przypadku MetaTrader 4 i MetaTrader 5 Windows to najprostsza natywna opcja, a nie ścisły wymóg. MetaQuotes obsługuje też uruchamianie MetaTradera na Linuksie przez Wine. Inne obciążenia tradingowe, w tym narzędzia algorytmiczne w Pythonie i oprogramowanie do płatności kryptowalutowych, takie jak BTCPay Server, mogą działać bezpośrednio na Linuksie. O systemie operacyjnym decyduje platforma, przez którą handlujesz.
Czy jeden VPS może obsłużyć więcej niż jedno z tych zastosowań?
Tak, a zwykle to pamięć ogranicza, ile. Kilka lekkich usług może współistnieć na 4 GB, podczas gdy serwer gier i model AI mogą szybko zacząć rywalizować o RAM. Drugą kwestią jest promień rażenia: umieszczenie publicznie dostępnej usługi obok czegoś, na czym ci zależy, oznacza, że włamanie może zagrozić obu. Oddziel to, co wystawione do internetu, od tego, co ważne, zanim oddzielisz cokolwiek innego.
Dyskusja
Komentarze
Zaloguj się, aby dołączyć do dyskusji.