
VPS ใหม่เป็นกล่องเปล่าใบเดียวกัน ไม่ว่าจะซื้อมาเพื่อโฮสต์เว็บไซต์หรือรันบอทเทรด จุดเริ่มต้นที่สะอาดเหมือนกัน ดิสก์ที่แทบว่างเหมือนกัน แทบไม่มีอะไรนอกจากระบบปฏิบัติการ สิ่งที่ติดตั้งลงไปจะเริ่มแยกทางกันตั้งแต่การติดตั้งครั้งแรกและแยกกันไปตลอด: สแตกเว็บกับสแตกการเทรดแทบไม่มีซอฟต์แวร์ร่วมกันเลย และหนึ่งในนั้นไม่ได้รันบนระบบปฏิบัติการเดียวกันด้วยซ้ำ
ดังนั้นจึงไม่มีรายการซอฟต์แวร์จำเป็นสำหรับ VPS แบบเดียวที่ใช้ได้กับทุกคน มีเลเยอร์พื้นฐานสั้นๆ ที่ทุกเซิร์ฟเวอร์ต้องมีไม่ว่าจะซื้อมาเพื่ออะไร และหลังจากนั้นการใช้งานจะเป็นตัวตัดสินทุกอย่าง การตัดสินใจสองเรื่องที่มาก่อนเรื่องนี้ก็เปลี่ยนรูปแบบของเลเยอร์พื้นฐานนั้นด้วย การเลือกระหว่างแชร์โฮสติ้งกับ VPS จะกำหนดว่าคุณมีสิทธิ์ root หรือไม่ การเลือกระหว่างแบบมีการจัดการกับแบบไม่มีการจัดการ จะกำหนดว่าห้ารายการด้านล่างนี้คุณต้องรับผิดชอบเองมากแค่ไหน
TL;DR (สรุปย่อ)
- ไม่มีคำตอบที่ใช้ได้กับทุกกรณี เมื่อพ้นเลเยอร์พื้นฐานสั้นๆ ไปแล้ว การใช้งานจะเป็นตัวเลือกโปรแกรม และบางครั้งก็เลือกระบบปฏิบัติการด้วย
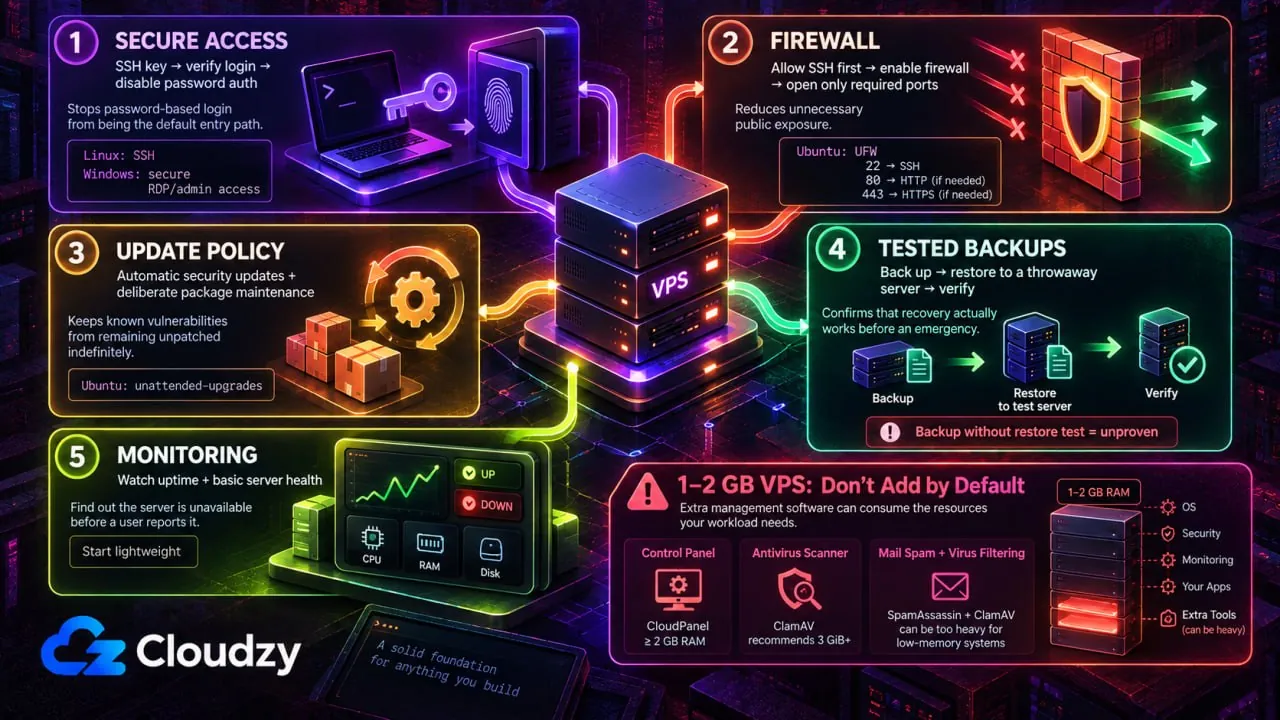
- ทุก VPS ต้องมีห้าหมวดเดียวกันก่อน: การเข้าถึงระดับผู้ดูแลที่ปลอดภัย ไฟร์วอลล์ที่เปิดใช้งานจริง นโยบายการอัปเดต ข้อมูลสำรองที่คุณเคยกู้คืนแล้วอย่างน้อยหนึ่งครั้ง และสิ่งที่บอกคุณว่าเครื่องยังทำงานอยู่ บน Linux การเข้าถึงระดับผู้ดูแลที่ปลอดภัยมักหมายถึง SSH แบบใช้คีย์ ส่วนบน Windows หมายถึงการรักษาความปลอดภัยของ RDP หรือช่องทางดูแลระบบอื่น
- สามสิ่งที่ Linux VPS ขนาด 1 หรือ 2 GB ไม่ควรติดตั้งเป็นค่าเริ่มต้น ได้แก่ คอนโทรลพาเนล โปรแกรมสแกนไวรัส และระบบกรองสแปมและไวรัสที่มาพร้อมกับสแตกอีเมล ความต้องการหน่วยความจำที่ระบุไว้ในเอกสารของโปรแกรมเหล่านี้อาจกินหน่วยความจำส่วนใหญ่หรือทั้งหมดของเครื่องเล็กๆ ก่อนที่งานจริงของคุณจะเริ่มทำงาน
- ต่อจากนี้คือการใช้งาน VPS สิบแบบ แต่ละแบบมีโปรแกรมที่ทำงานจริง และข้อจำกัดหนึ่งข้อที่ตัดสินว่ามันจะใส่ลงในเครื่องที่คุณซื้อได้หรือไม่
- แต่ละส่วนในที่นี้คือแผนที่ ส่วนความลึกอยู่ในคู่มือที่ลิงก์ไว้
สิ่งที่ทุก VPS ต้องมี ไม่ว่าคุณจะซื้อมาเพื่ออะไร
สิ่งแรกที่ต้องติดตั้งบน VPS ใหม่ไม่เกี่ยวอะไรกับเหตุผลที่ซื้อมาเลย ห้ารายการมาก่อน และเป็นห้ารายการเดิม ไม่ว่าสุดท้ายเครื่องจะรันร้านค้าออนไลน์หรือเกมเซิร์ฟเวอร์
บน Linux ให้เริ่มจาก SSH แบบใช้คีย์ สร้างคู่คีย์ นำคีย์สาธารณะไปไว้บนเซิร์ฟเวอร์ ยืนยันในเซสชันที่สองว่าล็อกอินด้วยคีย์ได้จริง แล้วจึงปิดการยืนยันตัวตนด้วยรหัสผ่าน เพราะพอร์ตที่ยืนยันตัวตนด้วยรหัสผ่านบน IP สาธารณะจะดึงดูดความพยายามล็อกอินเหมือนแม่เหล็ก
จากนั้นคือไฟร์วอลล์ และให้ตรวจสอบว่ามันทำงานอยู่จริงแทนที่จะคาดเดาเอาเอง Ubuntu มาพร้อม UFW เป็นเครื่องมือไฟร์วอลล์ค่าเริ่มต้น และ เอกสารชุมชนของ Ubuntu ระบุว่า UFW ถูกปิดไว้เป็นค่าเริ่มต้น ติดตั้งมาให้แล้วไม่ได้แปลว่าเปิดใช้งานแล้ว หากคุณเชื่อมต่อผ่าน SSH ให้อนุญาตพอร์ต SSH ที่คุณใช้จริงก่อน แล้วจึงเปิด UFW และเปิดเฉพาะพอร์ตเพิ่มเติมที่งานต้องการ ในการตั้งค่าเริ่มต้น กฎข้อแรกนั้นคือ sudo ufw allow 22.
หากต้องใช้ไฟร์วอลล์สำหรับเว็บแอปพลิเคชันด้วย ให้เริ่มจากหมวดหมู่ก่อน ตัวเลือกไฟร์วอลล์ฟรีสำหรับ Linux VPS แบ่งออกเป็นสี่หมวดที่สับสนกันได้ง่าย
นโยบายการอัปเดตมาเป็นอันดับสาม และค่าเริ่มต้นขึ้นอยู่กับดิสทริบิวชัน คู่มือการอัปเดตอัตโนมัติของ Ubuntu Server ระบุว่าแพ็กเกจนี้ติดตั้งมาเป็นค่าเริ่มต้นและจะติดตั้งอัปเดตความปลอดภัยให้อัตโนมัติ แพ็กเกจนั้นคือ unattended-upgrades.
Debian ไม่ได้ให้คำสัญญาแบบนั้น วิกิของ Debian เตือนว่า ระบบ “อาจไม่ได้ติดตั้งแพ็กเกจนี้เลย หรืออาจติดตั้งไว้แต่ปิดการทำงานไว้ทั้งหมด” หากต้องการตรวจสอบว่าเปิดใช้งานอยู่หรือไม่และตั้งค่า ให้รัน sudo dpkg-reconfigure unattended-upgrades.
ข้อมูลสำรองมาเป็นอันดับสี่ และกฎคือต้องกู้คืนหนึ่งครั้ง ข้อมูลสำรองที่ไม่เคยมีใครกู้คืนเป็นแค่สมมติฐาน ลองกู้คืนลงเซิร์ฟเวอร์ที่ใช้แล้วทิ้ง ดูมันบูตขึ้นมา แล้วตอนนั้นมันจึงเป็นข้อมูลสำรองจริงๆ
อันดับที่ห้าคือช่องทางมอนิเตอร์ สิ่งที่บอกคุณว่าเซิร์ฟเวอร์ล่มก่อนที่ผู้ใช้จะบอก เครื่องมือตรวจสอบ uptime แบบเบาๆ ก็เพียงพอ ไม่มีสูตรที่เชื่อถือได้สำหรับแปลงจำนวนมอนิเตอร์เป็นหน่วยความจำ ดังนั้นให้เริ่มที่ 1 vCPU และ 1 GB แล้วคอยสังเกต
นอกเหนือจากห้ารายการนี้ การทำ hardening เป็นโปรเจกต์ในตัวเอง ไม่ใช่แค่ขั้นตอนเดียว มีคู่มือสองชิ้นที่ครอบคลุมเรื่องนี้แล้ว:
มาถึงครึ่งที่ยากกว่า: สิ่งที่ไม่ควรติดตั้งเป็นค่าเริ่มต้นบน Linux VPS ขนาด 1 หรือ 2 GB CloudPanel ต้องการ RAM อย่างน้อย 2 GB ก่อนที่เว็บไซต์ของคุณจะใช้อะไรเลย เอกสารของ ClamAV เองแนะนำ 3 GiB ขึ้นไป และคำแนะนำของ Virtualmin สำหรับระบบหน่วยความจำน้อยแนะนำให้ปิด SpamAssassin และ ClamAV ไปเลยเมื่อหน่วยความจำไม่พอ
สิ่งเหล่านี้คือข้อกำหนดและคำแนะนำจากผู้พัฒนา ไม่ใช่ความชอบส่วนตัว ทำให้ทั้งสามอย่างเป็นตัวเลือกเริ่มต้นที่ไม่ดีบนเครื่องขนาดเล็ก เว้นแต่ซอฟต์แวร์นั้นเป็นส่วนหนึ่งของงานที่คุณซื้อ VPS มาใช้จริงๆ
แต่ละการใช้งานรันอะไร
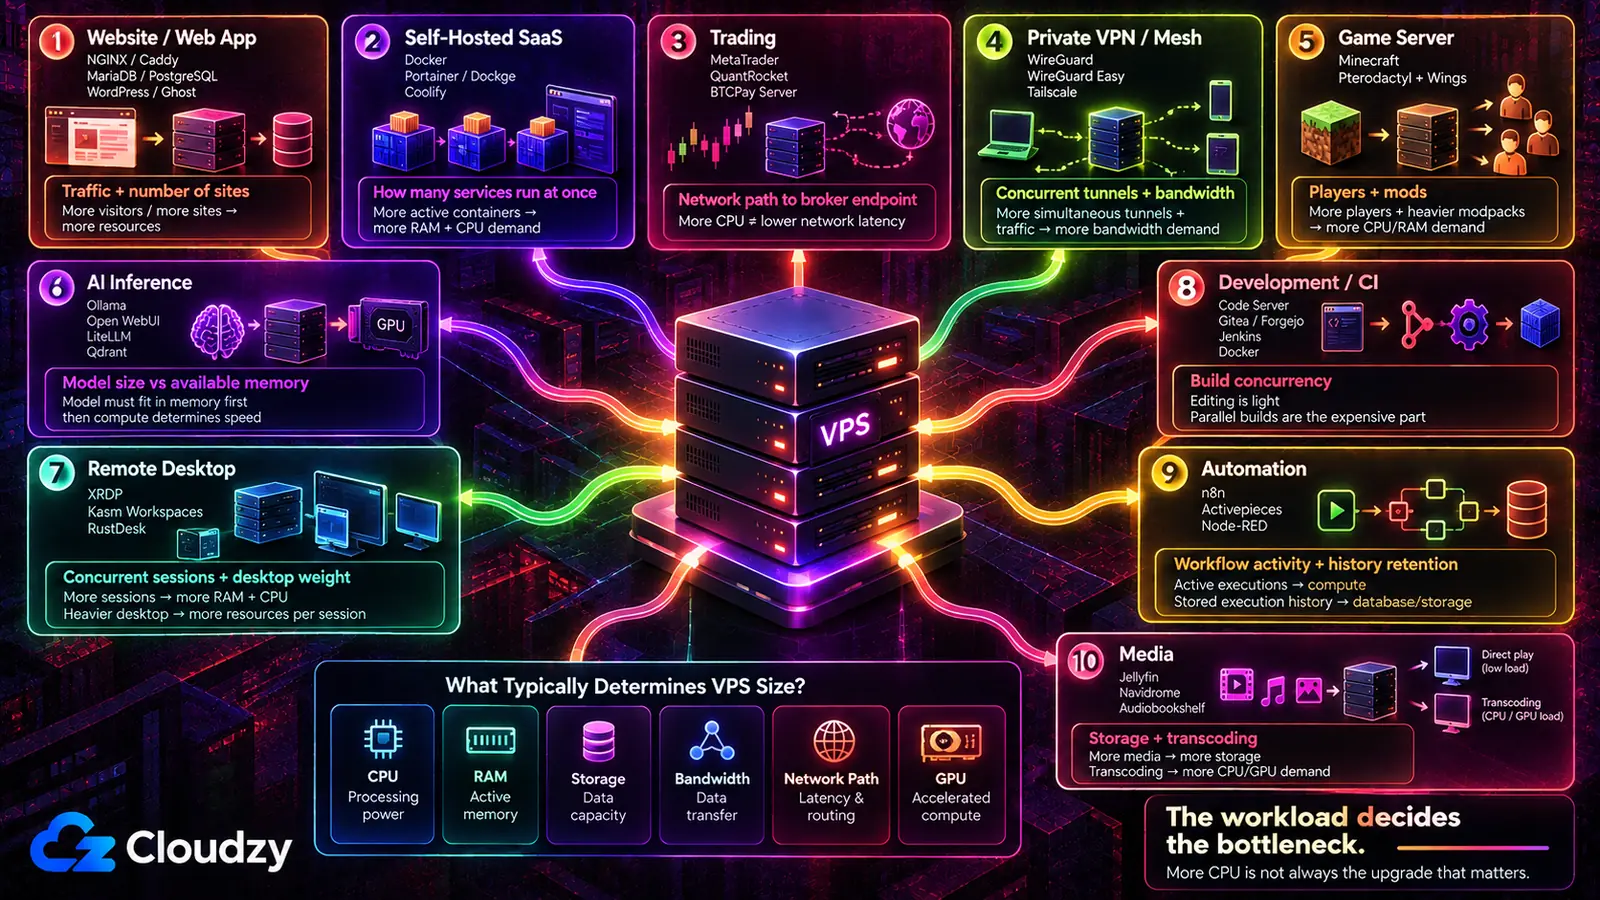
สิ่งที่ต่างกันในสิบสถานการณ์นี้ไม่ใช่ขนาดของเครื่องเท่าไรนัก แต่เป็นว่าโปรแกรมสองหรือสามตัวไหนต้องมีก่อนที่อย่างอื่นจะมีความหมาย และข้อจำกัดใดมักเป็นตัวตัดสินว่าเครื่องนั้นต้องใหญ่แค่ไหน
| การใช้งาน | โปรแกรมที่ทำงานจริง | สิ่งที่กำหนดสเปกของคุณ |
|---|---|---|
| เว็บไซต์หรือเว็บแอป | NGINX หรือ Caddy, MariaDB หรือ PostgreSQL, WordPress หรือ Ghost | ปริมาณทราฟฟิก และจำนวนเว็บไซต์ที่ใช้เซิร์ฟเวอร์ร่วมกัน |
| ทางเลือกสำหรับ SaaS ที่โฮสต์เอง | Docker, Portainer หรือ Dockge, Coolify | จำนวนบริการที่รันพร้อมกัน |
| การเทรด | MetaTrader 4 หรือ 5, QuantRocket, BTCPay Server | เส้นทางเครือข่ายไปยังเอนด์พอยต์ของโบรกเกอร์ |
| VPN ส่วนตัวหรือเครือข่ายแบบ mesh | WireGuard, WireGuard Easy, Tailscale | จำนวนทันเนลพร้อมกันและแบนด์วิดท์ |
| เกมเซิร์ฟเวอร์ | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel และ Wings | จำนวนผู้เล่นและจำนวนม็อด |
| โมเดล AI และการอนุมาน | Ollama, Open WebUI, LiteLLM, Qdrant | ขนาดโมเดลเทียบกับหน่วยความจำที่มี |
| รีโมตเดสก์ทอป | IceWM over XRDP, Kasm Workspaces, RustDesk | จำนวนเซสชันพร้อมกันและความหนักของเดสก์ท็อป |
| การพัฒนาและ CI | Code Server, Gitea หรือ Forgejo, Jenkins, Docker | จำนวนบิลด์ที่ทำพร้อมกัน ไม่ใช่การแก้ไขโค้ด |
| ระบบอัตโนมัติและบอท | n8n, Activepieces, Node-RED | ความถี่ของเวิร์กโฟลว์และระยะเวลาเก็บประวัติ |
| สื่อ | Jellyfin, Navidrome, Audiobookshelf | พื้นที่จัดเก็บ และมีการทรานส์โค้ดหรือไม่ |
คอลัมน์ที่สามคือคอลัมน์ที่ควรอ่านสองรอบ การเพิ่ม CPU เป็นการอัปเกรดแบบตามความเคยชิน และในหลายแถวนี้มันไม่ใช่ข้อจำกัดที่เป็นตัวตัดสิน
การโฮสต์เว็บไซต์หรือเว็บแอป
ตัวเลือกที่กำหนดรูปแบบของเซิร์ฟเวอร์นี้ไม่ใช่ว่าเว็บเซิร์ฟเวอร์ตัวไหนเร็วกว่า แต่คือใครเป็นคนจัดการใบรับรอง TLS Caddy ออกและต่ออายุใบรับรองเองได้โดยไม่ต้องใช้เครื่องมือเพิ่ม NGINX ต้องใช้ ACME client แยกต่างหากอย่าง Certbot และการตั้งค่าด้วยมือมากกว่า แต่แลกมาด้วยการใช้หน่วยความจำขณะว่างที่น้อยกว่า บทความเปรียบเทียบ Caddy กับ NGINX วางไฟล์คอนฟิกทั้งสองไว้เทียบกัน หากต้องการตรวจสอบข้อแลกเปลี่ยนนี้ก่อนตัดสินใจเลือกตัวใดตัวหนึ่ง
ส่วนที่เหลือจะตามแอปพลิเคชัน ไม่ใช่กลับกัน แอปพลิเคชันแบบไดนามิกจำนวนมากต้องใช้ฐานข้อมูล และจะเป็น MariaDB หรือ PostgreSQL มักตัดสินจากสิ่งที่แอปพลิเคชันรองรับมากกว่าความชอบ Redis คุ้มค่ากับที่ทางก็ต่อเมื่อแอปพลิเคชันต้องการแคช เซสชัน คิว หรือฟีเจอร์อื่นที่ใช้ Redis จริงๆ และหากมีมากกว่าหนึ่งเว็บไซต์หรือบริการใช้เซิร์ฟเวอร์ร่วมกัน reverse proxy ซึ่งคือโปรเซสที่อยู่ด้านหน้าและส่งแต่ละคำขอไปยังแอปพลิเคชันที่ถูกต้องตามชื่อโฮสต์ จะยุติการวุ่นวายเรื่องพอร์ตก่อนที่มันจะเริ่ม Nginx Proxy Manager ใส่ GUI ให้กับงานนี้และรันได้สบายๆ ที่ 2 GB คู่มือการตั้งค่า Nginx Proxy Manager อธิบายขั้นตอนทีละขั้น
มีข้อควรระวังหนึ่งข้อ และมันชี้ออกจาก VPS ไปเลย หากงานคือเว็บไซต์เล็กๆ เพียงเว็บเดียวที่ไม่มีข้อกำหนดพิเศษ โฮสติ้งแบบมีการจัดการเป็นคำตอบที่สมเหตุสมผล และเซิร์ฟเวอร์ที่คุณดูแลเองก็เป็นงานเพิ่มที่ไม่ได้อะไรกลับมา VPS จะคุ้มค่าทันทีที่เว็บไซต์ต้องการบางอย่างที่แพ็กเกจแบบมีการจัดการไม่ยอมติดตั้งให้
เปลี่ยนเครื่องมือ SaaS แบบเสียเงินมาใช้แบบโฮสต์เอง
ในส่วนนี้ Docker คือการตัดสินใจที่กำหนดลำดับ และมาก่อนแอปพลิเคชันทุกตัวที่คุณตั้งใจมาใช้ รันไทม์คอนเทนเนอร์จะแยกแต่ละบริการและ dependency ของมันไว้ในกล่องของตัวเอง ทำให้ PHP เวอร์ชันของ Nextcloud กับไลบรารี machine learning ของ Immich ไม่ขัดแย้งกัน Portainer หรือ Dockge ให้เว็บ UI แก่รันไทม์นั้นและเป็นที่ให้เห็นว่ามีอะไรรันอยู่ Coolify ไปไกลกว่านั้นและเปลี่ยนเซิร์ฟเวอร์ให้ใกล้เคียงแพลตฟอร์มดีพลอย พร้อมการบิลด์ด้วย git push และ TLS อัตโนมัติ เลือกเลเยอร์การจัดการหลังจากรันไทม์ ไม่ใช่เลือกแทนรันไทม์
เคล็ดลับ: ติดตั้ง Docker จากรีโพสิทอรีของ Docker เอง แทนรีโพสิทอรีของดิสทริบิวชัน เอกสารการติดตั้งของ Docker เรียกแพ็กเกจที่ดิสทริบิวชันให้มาว่าเป็นแพ็กเกจที่ไม่เป็นทางการ และแนะนำให้ถอดออกก่อนติดตั้ง Docker Engine แพ็กเกจนั้นคือ
docker.io.
ตัวแอปพลิเคชันเองเป็นส่วนที่ง่าย และนั่นแหละคือปัญหา เธรดใน r/selfhosted ที่ถามว่าคนเก็บบริการแบบโฮสต์เองตัวไหนไว้ใช้ระยะยาว แสดงให้เห็นชัดเจน เจ้าของเธรดไล่รายชื่อเครื่องมือทดแทนที่ตั้งค่าไว้แล้วเลิกใช้ และไม่มีตัวไหนล้มเหลวที่ขั้นตอนดีพลอยเลย เหตุผลที่ให้ไว้คือ UX ที่ยังไม่เรียบร้อยและความกลัวว่าจะเข้าถึงไม่ได้ VPS ตอบโจทย์ครึ่งหลังได้เต็มที่ เพราะไม่ต้องพึ่งไฟฟ้าที่บ้านหรือการเชื่อมต่ออินเทอร์เน็ตบ้านที่ต้องเปิดอยู่ตลอด ส่วนครึ่งแรกนั้นมันช่วยอะไรไม่ได้เลย
การเทรด: ฟอเร็กซ์ อัลกอ และคริปโต
นี่เป็นส่วนเดียวที่ระบบปฏิบัติการอาจเปลี่ยนได้ MetaTrader 4 และ MetaTrader 5 เป็นแอปพลิเคชัน Windows ดังนั้นเซิร์ฟเวอร์เทรดจึงยังมักเป็น Windows Server ที่เข้าผ่าน RDP MetaQuotes ยังรองรับการรัน MetaTrader บน Linux ผ่าน Wine ด้วย Windows จึงเป็นเส้นทางเนทีฟที่ง่ายกว่า ไม่ใช่ข้อบังคับ QuantRocket อยู่ปลายด้านการวิจัยเชิงอัลกอริทึมและเชิงปริมาณของรายการเดียวกัน ส่วน BTCPay Server จัดการการชำระเงินด้วยคริปโต ทั้งสองเป็นงาน Docker บน Linux
สเปกสำคัญน้อยกว่าแผนที่ เทรดเดอร์คนหนึ่งใน r/VPSforTradings ที่วางแผนรันบอท MT5 กับโบรกเกอร์ห้าเจ้า ถามว่า VPS ตัวไหนให้ความหน่วงต่ำที่สุดไปยังดาต้าเซ็นเตอร์เฉพาะของโบรกเกอร์แต่ละเจ้า ซึ่งนั่นคือคำถามที่ตัดสินเรื่องนี้ เอนด์พอยต์ของโบรกเกอร์รายใหญ่กระจุกตัวอยู่รอบศูนย์กลางดาต้าเซ็นเตอร์ไม่กี่แห่ง และสิ่งที่คุณต้องวัดคือเส้นทางเครือข่ายระหว่าง VPS ของคุณกับเอนด์พอยต์ของโบรกเกอร์ เซิร์ฟเวอร์สองเครื่องที่ใช้โปรเซสเซอร์เหมือนกันแต่อยู่คนละเครือข่ายหรือคนละเมืองอาจทำงานต่างกันมากสำหรับงานนี้
ซึ่งทำให้การอัปเกรดที่ดูชัดเจนที่สุดกลายเป็นตัวเลือกที่ผิด การซื้อคอร์เพิ่มไม่ได้ทำให้เส้นทางสั้นลง การเลือกตำแหน่งของ VPS สำหรับฟอเร็กซ์ก่อนเลือกแพ็กเกจ คือจุดที่การตัดสินใจนี้เกิดขึ้น

ให้การเทรดของคุณออนไลน์ตลอด 24/7 ด้วย Forex VPS ที่หน่วงต่ำ
รับ Trading VPSการรัน VPN ส่วนตัวหรือเครือข่ายแบบ mesh
ในส่วนนี้มีสองรูปแบบและใช้แทนกันไม่ได้ เซิร์ฟเวอร์ WireGuard บน VPS ให้เส้นทางที่เข้ารหัสแก่อุปกรณ์ของคุณไปยังเซิร์ฟเวอร์นั้นและทุกสิ่งที่คุณส่งผ่านมัน WireGuard Easy ห่อการตั้งค่านั้นไว้ในเว็บ UI การเพิ่ม peer จึงไม่ต้องแก้ไฟล์คอนฟิกด้วยมืออีกต่อไป เครือข่ายแบบ mesh อย่าง Tailscale เป็นอีกเรื่องหนึ่งเลย: อุปกรณ์พยายามเชื่อมต่อกันโดยตรง แต่ทราฟฟิกสามารถผ่าน peer relay หรือ DERP relay ได้เมื่อไม่สามารถเชื่อมต่อตรงได้ เลเยอร์ประสานงานของมันจะกระจายข้อมูลที่อุปกรณ์ต้องใช้เพื่อค้นหาและเชื่อมต่อกัน OpenVPN AS, Pritunl, ZTNET และ WGDashboard เติมเต็มช่วงระหว่างสองขั้วนี้
เธรดใน r/selfhosted เกี่ยวกับการเลือกนี้ เผยให้เห็นความกังวลที่แท้จริงเรื่องการพึ่งพา Tailscale ผู้ตอบคนหนึ่งบอกว่า “กังวลแค่ว่า Tailscale จะแย่ลงเมื่อพยายามทำกำไร” นั่นคือความกังวลเรื่องผู้ให้บริการ ไม่ใช่เรื่องราคา การรันทันเนลเองจะตัดบริษัทนั้นออกจากห่วงโซ่
มันก็เพิ่มงานด้วย เซิร์ฟเวอร์ประสานงานแบบมีการจัดการดูแลง่ายกว่าจริงๆ และสำหรับแล็ปท็อปเครื่องเดียวที่เชื่อมไปยังเซิร์ฟเวอร์เครื่องเดียว การตั้ง mesh เองก็เกินความจำเป็นของปัญหา WireGuard ธรรมดาก็เพียงพอสำหรับกรณีนั้น
การโฮสต์เกมเซิร์ฟเวอร์
ตัวเกมติดตั้งง่าย ส่วนพาเนลคือสิ่งที่ต้องตัดสินใจ Minecraft อย่างเดียวก็มีเซิร์ฟเวอร์หลายแบบ และจะรันแบบไหนขึ้นอยู่กับสิ่งที่คุณต้องการ: Paper สำหรับประสิทธิภาพบนเซิร์ฟเวอร์ survival ทั่วไป Forge หรือ Quilt เมื่อ modpack คือหัวใจของทั้งหมด การรันตรงบนเซิร์ฟเวอร์ก็ใช้งานได้ดี การรันภายใต้ Pterodactyl Panel กับ daemon Wings หรือภายใต้ PufferPanel จะได้การจำกัดทรัพยากรรายเซิร์ฟเวอร์ เว็บคอนโซล และวิธีให้สิทธิ์รีสตาร์ตแก่เพื่อนโดยไม่ต้องให้ SSH Nakama เป็นผลิตภัณฑ์คนละแบบไปเลย สำหรับคนที่สร้างเกม ไม่ใช่คนที่โฮสต์เกม
คู่มือหนึ่งใน r/admincraft พาไปตลอดเส้นทางจาก VPS เปล่าไปจนถึงเซิร์ฟเวอร์ติดม็อดแบบอัตโนมัติที่รันบน Pterodactyl ซึ่งเป็นสัญญาณที่ดีว่าเส้นทางแบบใช้พาเนลให้อะไรบ้าง
ต้นทุนคือระบบที่สองที่ต้องคอยแพตช์ และมันไม่มีวันจบ สำหรับเซิร์ฟเวอร์ vanilla เครื่องเดียวที่เล่นกับเพื่อนหกคน พาเนลคือโครงสร้างพื้นฐานที่มากเกินกว่าที่เกมต้องการ จำนวนม็อดคืออีกตัวแปรที่ต้องจับตา การลงม็อดให้เซิร์ฟเวอร์ ARK แสดงให้เห็นว่าในทางปฏิบัติต้องทำอะไรบ้าง ทุกอย่างที่เปิดสู่สาธารณะต้องรักษาความปลอดภัยก่อนที่จะมีคนมาเจอด้วย และ คู่มือความปลอดภัยของเซิร์ฟเวอร์ Minecraft ครอบคลุมขั้นตอนนั้น
การรันโมเดล AI และการอนุมานแบบโลคัล
Ollama รันโมเดล และ Open WebUI คืออินเทอร์เฟซที่ต่อไว้ด้านบน LiteLLM ควรอยู่ด้านหน้าก็ต่อเมื่อต้องกระจายการเรียกไปยังผู้ให้บริการหลายเจ้า และ Qdrant ก็ต่อเมื่อการค้นคืนข้อมูลเป็นส่วนหนึ่งของแผน
ถ้าไม่มี GPU เพดานจะมาถึงเร็ว คนหนึ่งที่ลองรัน Ollama บน VPS ขนาด 8 GB ที่มีแค่ CPU เจอข้อผิดพลาดหน่วยความจำไม่พอ: โมเดลต้องการ 7.2 GiB แต่มีว่างอยู่ 3.8 GiB เพราะระบบปฏิบัติการและ Coolify ใช้ส่วนต่างไปแล้ว โมเดลขนาดเล็กที่ผ่านการควอนไทซ์ ซึ่งคือการเก็บน้ำหนักด้วยความแม่นยำต่ำลงเพื่อให้ใส่ในหน่วยความจำที่น้อยลงได้ สามารถรันบน CPU ได้หากโมเดลและรันไทม์ใส่ลงใน RAM ของระบบได้ ถ้าใส่ได้ ข้อแลกเปลี่ยนตามปกติคือการอนุมานที่ช้าลง ถ้าใส่ไม่ได้ โปรเซสอาจล้มเหลวด้วยข้อผิดพลาดหน่วยความจำไม่พอ
คุณภาพคือขีดจำกัดที่สอง เธรดใน r/selfhosted ที่ถามว่าการโฮสต์ Ollama เองคุ้มหรือไม่ ให้อีกมุมหนึ่ง ผู้แสดงความเห็นคนหนึ่งบรรยายโมเดลแบบเปิดที่เคยลองว่า “คุณภาพแย่กว่า” และบอกว่า “คุณไม่มีทางชนะยักษ์ใหญ่มูลค่าพันล้านดอลลาร์พวกนี้ได้” นั่นเป็นประสบการณ์ของผู้ใช้คนเดียว ไม่ใช่กฎสำหรับโมเดลแบบเปิดทุกตัว การโฮสต์เองให้คุณควบคุมข้อมูลและโครงสร้างพื้นฐาน ส่วนจะชนะ API แบบโฮสต์ในด้านคุณภาพหรือต้นทุนหรือไม่ ขึ้นอยู่กับโมเดล งาน และอัตราการใช้งาน
การคำนวณต้นทุนเทียบกับ API แบบโฮสต์ แสดงให้เห็นว่าความคุ้มค่าเปลี่ยนตรงไหน โมเดลที่ใหญ่ขึ้น การใช้งานพร้อมกันที่สูงขึ้น หรือเป้าหมายความหน่วงที่เข้มงวดขึ้น จะทำให้มันกลายเป็นคำถามเรื่องฮาร์ดแวร์ แพ็กเกจ GPU VPS ของ Cloudzy สร้างมาเพื่อกรณีนั้นโดยเฉพาะ
รีโมตเดสก์ท็อปหรือเวิร์กสเตชันบนคลาวด์
เบื้องหลังคำว่า “รีโมตเดสก์ท็อป” มีกลไกที่ต่างกันสามแบบ และการเลือกตามชื่อผลิตภัณฑ์แทนกลไกคือสาเหตุที่คนเลือกผิด เซสชัน RDP คือเดสก์ท็อปจริงที่รันอยู่บนเซิร์ฟเวอร์และคุณล็อกอินเข้าไปใช้ อิมเมจแบบคลิกเดียว IceWM over XRDP ของ Cloudzy คือชุดน้ำหนักเบาในที่นี้ มาพร้อม IceWM, Terminator, Falkon และ listener ของ xRDP ที่เปิด TLS รวมกัน ส่วน Linux Mint ให้เดสก์ท็อปเต็มรูปแบบแทนแบบมินิมอล
Kasm Workspaces สามารถส่งแอปพลิเคชันและเดสก์ท็อปแบบคอนเทนเนอร์ตามต้องการผ่านเบราว์เซอร์ได้ แต่ก็เปิดการเข้าถึงเซิร์ฟเวอร์ RDP, VNC, SSH และ KasmVNC ที่มีอยู่ผ่าน Server workspaces ได้ด้วย Neko แตกต่างออกไปอีก: มันสตรีมเบราว์เซอร์เสมือนที่ใช้ร่วมกันหนึ่งตัวผ่าน WebRTC ไปยังหลายคนในห้อง ซึ่งไม่ใช่เดสก์ท็อปที่ใครล็อกอินเข้าไป
หากสิ่งที่คุณต้องการคือเดสก์ท็อปของเซิร์ฟเวอร์เอง ให้ใช้ Kasm Server workspace ที่ใช้ RDP หรือ VNC แทน workspace แบบคอนเทนเนอร์ เอกสารของ Kasm เรื่องโครงสร้างพื้นฐานแบบคงที่ อธิบายการตั้งค่านั้น เซสชันคอนเทนเนอร์แบบเนทีฟของ Kasm เป็นสภาพแวดล้อมแยกต่างหาก ไม่ใช่เดสก์ท็อปของโฮสต์
หากเครื่องที่คุณต้องการมีอยู่แล้วและแค่ต้องเข้าถึงให้ได้ RustDesk จะเข้าถึงได้โดยไม่ต้องสร้างเดสก์ท็อปเลย และ Sshwifty ให้เชลล์ในเบราว์เซอร์เมื่อเชลล์คือทั้งหมดที่คุณต้องการ ตัดสินใจเรื่องโปรโตคอลก่อนชื่อผลิตภัณฑ์ การเชื่อมต่อผ่าน RDP กับการสตรีมเซสชันเบราว์เซอร์ไม่ใช่สิ่งเดียวกันที่แค่ติดป้ายต่างกัน
เครื่องสำหรับการพัฒนา บิลด์ และ CI
Code Server นำ VS Code มาไว้ในแท็บเบราว์เซอร์ที่ชี้ไปยังระบบไฟล์ของเซิร์ฟเวอร์ และนั่นคือสิ่งที่ทำให้ส่วนที่เหลือของเครื่องคุ้มค่าที่จะรวมไว้ด้วยกัน: Gitea หรือ Forgejo เก็บรีโพสิทอรีที่เอดิเตอร์เปิด Jenkins รันไปป์ไลน์ที่คอมมิตเหล่านั้นกระตุ้น และ Docker อยู่ข้างใต้ทั้งสองอย่าง ชิ้นส่วนที่ใหม่กว่าคือเอเจนต์เขียนโค้ด AI ที่ตอนนี้รันอยู่บนเครื่องเดียวกัน: Claude Code, Aider, OpenCode และ Goose CLI
การตั้งค่าแบบที่เห็นชัดนั้นไม่ใช่ทางเดียว เธรดใน r/selfhosted เกี่ยวกับสภาพแวดล้อมการพัฒนาระยะไกล มีผู้ตอบคนหนึ่งที่เสนอแนวทางตรงกันข้าม: ติดตั้งเอดิเตอร์ไว้ที่เครื่องตัวเองแล้วชี้ไปยัง VPS ผ่านส่วนขยายสำหรับการพัฒนาระยะไกล ทำให้ UI อยู่ที่เครื่อง ส่วนไฟล์และการรันอยู่ที่ระยะไกล ข้อร้องเรียนของเจ้าของเธรดคือโฮสต์ดักคีย์ลัดไปแทนที่จะเป็นเบราว์เซอร์ ซึ่งเป็นต้นทุนจริงของเวอร์ชันที่รันในเบราว์เซอร์
ทั้งสองแบบใช้ได้ การรัน Code Server ร่วมกับเอเจนต์ AI อธิบายเส้นทางแบบเบราว์เซอร์ตั้งแต่ต้นจนจบ สแตกสำหรับนักพัฒนาแบบโฮสต์เอง รวบรวมทุกอย่างที่อยู่รอบเอดิเตอร์
ระบบอัตโนมัติ บอท และงานตามกำหนดเวลา
n8n คือจุดเริ่มต้นที่คนนิยม และเป็นค่าเริ่มต้นที่สมเหตุสมผล: ตัวสร้างเวิร์กโฟลว์แบบภาพที่โหนดคือบริการและเส้นเชื่อมคือข้อมูลที่ไหลระหว่างกัน Activepieces ทำงานคล้ายกันภายใต้ไลเซนส์ที่ผ่อนปรนกว่า Node-RED เข้าหาปัญหาเดียวกันจากอีกฝั่ง เป็นแบบ flow-based และมีรากฐานมาจากการเชื่อมอุปกรณ์และอีเวนต์มากกว่าการเชื่อม SaaS เข้าด้วยกัน Dagu เป็นตัวจัดตารางงานสำหรับกราฟ dependency เหมาะเมื่อสิ่งที่คุณมีจริงๆ คือชุด cron job ที่ต้องเรียงลำดับ
บริการเหล่านี้ทำงานต่อเนื่องระหว่างงานแต่ละครั้ง การใช้ทรัพยากรจะเพิ่มขึ้นตามกิจกรรมของเวิร์กโฟลว์ ขณะที่ประวัติการรันที่เก็บไว้จะทำให้ฐานข้อมูลและพื้นที่จัดเก็บโตขึ้นเป็นหลัก ทำให้มันเป็นงานประเภทที่อาจโตเกินเซิร์ฟเวอร์เล็กสุดอย่างเงียบๆ ในไม่กี่เดือนหลังจากที่ดูเหมือนทุกอย่างปกติดี บทความเปรียบเทียบทางเลือก Zapier แบบโฮสต์เอง มีรายละเอียดเรื่องไลเซนส์และการกำหนดขนาด
การให้บริการสื่อ
พื้นที่จัดเก็บมักเป็นข้อจำกัดแรกในส่วนนี้ แต่การทรานส์โค้ดอาจทำให้กำลังของ CPU หรือ GPU กลายเป็นตัวตัดสิน Jellyfin สำหรับวิดีโอ, Navidrome สำหรับเพลง และ Audiobookshelf สำหรับหนังสือเสียงและพอดแคสต์ ต่างรวมตัวสแกนไลบรารี ตัวดึงเมทาดาทา และเซิร์ฟเวอร์สตรีมมิงไว้ในแอปพลิเคชันเดียวที่ติดตั้งเหมือนเว็บเซอร์วิสทั่วไป และ AzuraCast (สถานีวิทยุออนไลน์) กับ Immich (รูปภาพ) ก็ใช้รูปแบบเดียวกัน
นั่นทำให้ VPS มักเป็นรูปแบบที่ไม่เหมาะ การทรานส์โค้ดแบบเรียลไทม์กินเวลาโปรเซสเซอร์ที่เซิร์ฟเวอร์เล็กๆ ไม่มีเหลือ และเครื่องที่บ้านที่มีดิสก์ใหญ่มักเป็นที่เก็บไลบรารีที่ดีกว่า โดย VPS จะมีบทบาทในด้านการเข้าถึงระยะไกลและการออนไลน์ตลอดเวลา บทความเปรียบเทียบทางเลือก Plex อธิบายว่าเซิร์ฟเวอร์ตัวไหนเหมาะกับไคลเอนต์ตัวไหน
สิ่งที่เป็นความรับผิดชอบของคุณหลังติดตั้งทุกอย่างเสร็จ
ทุกโปรแกรมที่กล่าวถึงข้างต้นมาพร้อมงานที่ต้องดูแล ต้องมีคนแพตช์ คอยดูหน่วยความจำ ต่ออายุใบรับรอง และตรวจสอบว่าข้อมูลสำรองกู้คืนได้หรือไม่ บน VPS ที่ดูแลเอง คนคนนั้นคือคุณ และภาระจะทบเพิ่มขึ้นทุกครั้งที่การใช้งานเหล่านี้มารวมอยู่บนเครื่องเดียวกัน
ครึ่งที่คุ้มค่าจะทำให้สั้นลงคือส่วนการติดตั้ง หากซอฟต์แวร์ที่คุณเลือกมีให้เป็นแอปแบบคลิกเดียว ก็จะย่นขั้นตอนการติดตั้ง แทนที่จะทิ้งคุณไว้กับเซิร์ฟเวอร์เปล่าและแท็บเอกสารที่เปิดค้างไว้ Linux VPS ของ Cloudzy ให้จุดเริ่มต้นนั้นแก่คุณ เพื่อให้ชั่วโมงแรกหมดไปกับสิ่งที่คุณซื้อเซิร์ฟเวอร์มาทำจริงๆ ส่วนครึ่งการดูแลระบบยังคงเป็นของคุณไม่ว่าอย่างไร ส่วนนั้นจ้างคนอื่นทำแทนไม่ได้

พัฒนาบน Linux VPS พร้อมสิทธิ์รูท, NVMe และพลัง AMD EPYC
ดูแพ็กเกจ Linuxคำถามที่พบบ่อย
ต้องมีคอนโทรลพาเนลบน VPS หรือไม่?
ต้องมีเฉพาะเมื่อมันทำงานให้คุณมากกว่าหนึ่งอย่าง พาเนลคุ้มค่ากับหน่วยความจำที่ใช้เมื่อมันจัดการหลายเว็บไซต์ ผู้ใช้ที่ไม่ใช่สายเทคนิคหลายคน และอีเมลหรือ DNS ที่ไม่อย่างนั้นคุณต้องตั้งค่าเอง ต่ำกว่าเกณฑ์นั้น มันเป็นแค่เลเยอร์ที่คั่นระหว่างคุณกับบริการที่คุณดูแลเองได้โดยตรง และยังแย่ง RAM กับบริการนั้นด้วย บทความเปรียบเทียบคอนโทรลพาเนลสำหรับ Linux แจกแจงว่าแต่ละตัวมีต้นทุนด้านฟีเจอร์และไลเซนส์อย่างไร
ควรติดตั้งซอฟต์แวร์บน VPS ด้วย Docker หรือแบบเนทีฟ?
ใช้คอนเทนเนอร์สำหรับสแตกหลายบริการ งานที่คุณคาดว่าจะย้ายไปโฮสต์อื่น หรือ dependency ที่ไม่อย่างนั้นจะขัดแย้งกัน ติดตั้งแบบเนทีฟเมื่อบริการเดียวที่รันระยะยาวบน VPS ขนาดเล็กจัดการง่ายกว่าแบบนั้น เซิร์ฟเวอร์ 1 GB ที่รันเว็บเซิร์ฟเวอร์หนึ่งตัวและฐานข้อมูลหนึ่งตัวอาจไม่ได้ประโยชน์จาก Docker ส่วนสแตกหลายบริการที่ใหญ่กว่ามักได้ประโยชน์ แต่ RAM อย่างเดียวไม่ได้เป็นตัวตัดสิน
รันโมเดล AI บน VPS ที่ไม่มี GPU ได้หรือไม่?
ได้ สำหรับโมเดลขนาดเล็กที่ผ่านการควอนไทซ์ RAM เป็นตัวตัดสินว่าโมเดลจะโหลดพร้อมกับระบบปฏิบัติการและทุกอย่างที่รันอยู่ได้หรือไม่ ส่วนประสิทธิภาพของ CPU กำหนดว่าจะรันเร็วแค่ไหนเมื่อโหลดแล้ว โมเดลที่ใหญ่ขึ้น การใช้งานพร้อมกันที่สูงขึ้น หรือเป้าหมายความหน่วงที่เข้มงวดขึ้น มักผลักคุณไปสู่ GPU ที่มี VRAM เพียงพอ
VPS สำหรับเทรดต้องใช้ Windows หรือไม่?
สำหรับ MetaTrader 4 และ MetaTrader 5 นั้น Windows เป็นตัวเลือกเนทีฟที่ง่ายที่สุด ไม่ใช่ข้อบังคับ MetaQuotes ยังรองรับการรัน MetaTrader บน Linux ผ่าน Wine ด้วย งานเทรดอื่นๆ รวมถึงเครื่องมืออัลกอริทึมที่เขียนด้วย Python และซอฟต์แวร์รับชำระเงินคริปโตอย่าง BTCPay Server สามารถรันบน Linux ได้โดยตรง แพลตฟอร์มที่คุณใช้เทรดคือสิ่งที่ตัดสินระบบปฏิบัติการ
VPS เครื่องเดียวรันการใช้งานเหล่านี้ได้มากกว่าหนึ่งแบบหรือไม่?
ได้ และมักเป็นหน่วยความจำที่จำกัดว่าได้กี่แบบ บริการเบาๆ หลายตัวอยู่ร่วมกันบน 4 GB ได้ แต่เกมเซิร์ฟเวอร์กับโมเดล AI จะแย่ง RAM กันอย่างรวดเร็ว อีกเรื่องที่ต้องคิดคือรัศมีความเสียหาย: การวางบริการที่เปิดสู่สาธารณะไว้ข้างสิ่งที่คุณให้ความสำคัญ หมายความว่าการถูกเจาะระบบครั้งเดียวอาจทำให้ทั้งสองอย่างตกอยู่ในความเสี่ยง แยกสิ่งที่หันหน้าออกอินเทอร์เน็ตออกจากสิ่งที่สำคัญก่อนจะแยกอย่างอื่น
การสนทนา
ความคิดเห็น
เข้าสู่ระบบเพื่อร่วมสนทนา