
HP, 7 Mayıs 2026'da yeni HP Anyware lisansı satmayı bıraktı. Ekibinizin yerine koyduğu şey aslında bir protokol değil. Tek bir kullanıcı cihazına bile hiçbir şey kurulması gerekmeyen bir mimari.
Kasm Workspaces tam olarak bu özelliği geri getiriyor. Konteynerleştirilmiş Linux masaüstleri ve uygulamaları sunuyor, ayrıca mevcut Windows masaüstlerine aracılık edebiliyor; hepsi modern bir tarayıcıda, uç cihazda hiçbir istemci yazılımı olmadan. Linux konteyner oturumlarına bir NVIDIA GPU da aktarabiliyor ve ben bunu bir öğleden sonrada GPU VPS üzerine kurdum.
Renk açısından kritik renk düzenleme veya CAD doğrulama için otomatik bir tercih değil, çünkü Kasm HP Anyware ile karşılaştırılabilir, seçilebilir bir 4:4:4 modu belgelemiyor. İlgili sınırlar, karar çizgisi ve GPU kurulumu aşağıda.
Kısa Versiyon
Kasm Workspaces, katı gereksinimi hiç istemci yazılımı olmaması olan ekipler için gerçek bir HP Anyware alternatifi: konteynerleştirilmiş Linux ortamları sunuyor ve Windows masaüstlerini tarayıcıya aktarabiliyor, Linux konteyner oturumları ise NVIDIA GPU hızlandırmasını destekliyor. Kasm, HP Anyware ile karşılaştırılabilir seçilebilir bir 4:4:4 modu belgelemiyor; bu nedenle renk açısından kritik işler yapan ekipler gerçek iş yükünü doğrulamalı ve geçiş öncesinde Amazon DCV'nin kayıpsız yolunu karşılaştırmalı.
- Planlama yaparken esas alacağınız tarihler: yeni HP Anyware satışları 7 Mayıs 2026'da sona erdi. Bir yıllık yenilemeler 31 Ekim 2027'ye kadar alınabiliyor, mevcut çok yıllık sözleşmelerin bakım ve desteği ise 31 Ekim 2029'a kadar sürebiliyor.
- Kasm'ın geri getirdiği şey, uç cihaza hiçbir şey kurmadan tarayıcı üzerinden erişim; yani HP Anyware'in sıfır istemcilerinin sağladığı özelliğin ta kendisi.
- GPU hızlandırma çalışıyor, ama koşullarla: CUDA destekli NVIDIA donanımı, NVIDIA Container Toolkit ve grafik iş yükleri için konteyner başına bir GPU.
- Akış tarafındaki denge: Kasm'ın standart yolu tarayıcının kendi formatları olan JPEG/WebP'yi kullanıyor, isteğe bağlı gerçek kayıpsız modu ise yüksek bant genişlikli yerel ağlar için tasarlanmış.
- Lisans sınırı: Community Edition beş eşzamanlı oturumla sınırlı ve ticari kullanımı kapsamıyor; bu yüzden şirket ekipleri ilk günden Starter veya Enterprise için bütçe ayırmalı.
- Ayrım şöyle: tarayıcı öncelikli Linux ve konteyner iş akışları Kasm'a uyuyor, renk açısından kritik ekipler Amazon DCV'yi karşılaştırmalı, Windows ağırlıklı ekipler ise karar vermeden önce Kasm'ın sunucu çalışma alanı yolunu test etmeli.
Bu Kılavuzun Kapsamadıkları
Bunun bir kurulum ve değerlendirme rehberi olarak kalması için birkaç yakın konu bilinçli olarak kapsam dışı bırakıldı:
- PCoIP protokolünün iç işleyişi, Cloudzy'nin şu yazısında ele alınıyor: PCoIP ile RDP protokol karşılaştırması.
- AWS ile AWS dışı ayrımının ötesinde NICE DCV kurumsal lisanslama ayrıntıları.
- Farklı bir dağıtım ölçeğine ve farklı bir alıcıya hitap eden VMware Horizon ve Citrix VDI.
- Kendi rehberini hak eden Windows konteyner çalışma alanlarının kurulması.
HP Anyware ile ne bitiyor, geriye ne kalıyor
7 Mayıs 2026, HP'nin yeni bir Anyware lisansı sattığı son gündü. HP'nin Anyware kullanım ömrü sonu duyurusu bir yıllık yenilemelerin 31 Ekim 2027'ye kadar alınabildiğini, bu yenilemelere verilen desteğin 31 Ekim 2028'de sona erdiğini ve mevcut çok yıllık sözleşmelerin bakım ile desteğinin 31 Ekim 2029'a kadar sürebileceğini söylüyor. Trusted Zero Clients ve Desktop Access için ayrı tarihler geçerli; bu yüzden 2029'u herkes için geçerli bir destek tarihi saymak yerine kendi sözleşmenizi ve ürün hattınızı kontrol edin.
HP kararı doğrudan ifade ediyor:
"Portföy yatırım önceliklerimizi dikkatle değerlendirdikten sonra, uzak masaüstü çözümlerimizin belirli alanlarını kademeli olarak sonlandırma yönünde zor bir karar aldık." - HP Anyware kullanım ömrü sonu duyurusu
HP ayrıca HP Z Remote Graphics Software (RGS) ürününün belirli iş istasyonu kullanım senaryoları için sunulmaya devam edeceğini belirtiyor.
Sıfır istemci mimarisi hâlâ işe yarar ölçüt: kullanıcılar her uç cihazda tam bir istemci yazılımı barındırmadan uzak bir iş istasyonuna erişiyor. Taşıma katmanına daha yakından bakmak için Cloudzy'nin şu rehberi, PCoIP'nin bir uzak masaüstünü nasıl aktardığını anlatıyor ve piksel tabanlı modeli açıklıyor.
Kasm bir masaüstünü tarayıcı üzerinden nasıl sunuyor
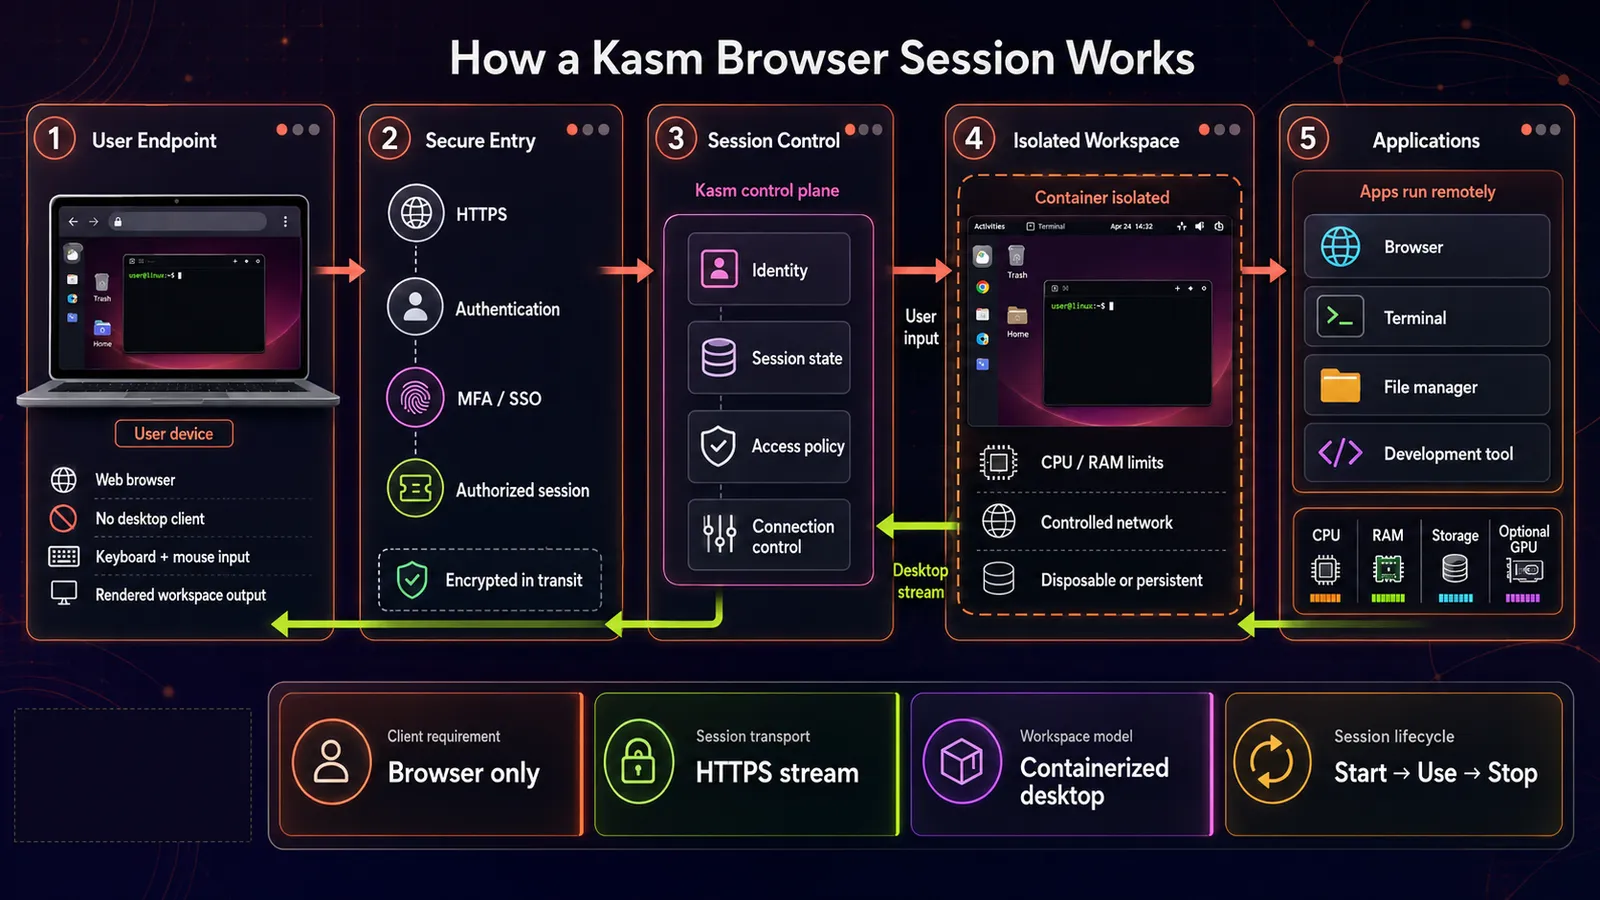
Bir konteyner çalışma alanı için Kasm, kayıtlı bir imajdan yalıtılmış bir Linux konteyneri başlatır ve onun masaüstünü ya da uygulamasını tarayıcıya aktarır.
Tarayıcı tabanlı uzak masaüstünün GPU VPS üzerinde temiz çalışmasını sağlayan şey işte bu konteyner modeli ve onu ayakta tutmak zorunda olan kişi olarak en çok önemsediğim kısım da bu. Konteyner çalışma alanlarında her oturum tek kullanımlık, yeniden üretilebilir ve imajla tanımlı. İmajı yamalarsınız ve ekibinizin yarın açacağı her konteyner masaüstü güncellenmiş imajı kullanır. Bakım hikâyesi budur ve elli kişilik bir kurulumda bu mimariyi seçmenin tüm sebebi de budur. Kasm'ın uzak masaüstü genel bakışı uç cihazda ajan, eklenti veya yazılım olmadan tarayıcı erişimini anlatıyor ve geleneksel Windows masaüstlerinin Linux ortamlarıyla birlikte aktarılabildiğini açıklıyor.
GPU hızlandırma, görüntü protokolüne değil konteyner çalışma zamanına ekleniyor. Kasm'ın güncel GPU hızlandırma rehberi her ajan sunucusunda CUDA destekli bir NVIDIA kartı, güncel NVIDIA sürücüleri ve NVIDIA Container Toolkit gerektiriyor. Grafik hızlandırma için Kasm bir konteynere bir GPU atıyor; konteyner başına birden fazla GPU, grafik dışı iş yüklerine ayrılmış durumda.
Hat üzerinde Kasm'ın standart yolu tarayıcının kendi formatları olan JPEG/WebP'yi, isteğe bağlı gerçek kayıpsız modu ise QOI'yi kullanıyor. İkisi de önemli, çünkü Kasm ile HP Anyware'in yolları tam da kodlayıcıda ayrılıyor.
Platform kendi sunucunuzda barındırılabilir ya da barındırılmış hizmet olarak satın alınabilir. Aşağıdakilerin tamamı, onu kendiniz çalıştırdığınızı varsayıyor.
Kasm'ın HP Anyware'in gerisinde kaldığı noktalar
Herhangi bir şey sağlamadan önce bilinmesi gereken dört sınır var. Hiçbiri gizli değil, hepsi kayıt altında ve bunlardan biri belirli ekipler için değerlendirmeyi bitirecek; diğerleri ise yalnızca bir kalemi bütçeye, takvime ya da donanım gereksinimine taşıyor.
Kasm bir 4:4:4 modu belgelemiyor
PCoIP Ultra tam kroma ayrıntısı için YUV 4:4:4 kullanabiliyor, ancak bunun kullanılabilirliği ana makineye, istemciye, GPU'ya ve seçilen optimizasyon moduna bağlı. HP'nin PCoIP Ultra oturum planlama rehberi PCoIP ilkelerinin, yapılandırmaya bağlı olarak NVENC'i YUV 4:4:4 ya da YUV 4:2:0 olarak ayarlayabildiğini belirtiyor. Kasm'ın tarayıcı yerlisi standart yolu JPEG/WebP kullanıyor, isteğe bağlı gerçek kayıpsız QOI modu ise yüksek bant genişlikli yerel ağlar için konumlandırılmış. Kasm, HP Anyware ile doğrudan karşılaştırılabilir seçilebilir bir 4:4:4 modu belgelemiyor.
Kasm'ın güncel kayıpsız kodlama rehberi 60 fps'te orta düzeyde hareket içeren 1920x1080 görüntünün büyük olasılıkla tam bir gigabit bağlantıyı tüketeceğini ve 2014 sonrası birçok dört çekirdekli x86_64 işlemcinin yaklaşık 1000 Mbps çözmeyi sürdürebileceğini söylüyor. Bu da modu daha çok yerel ağda kullanışlı kılıyor; ev bağlantısı üzerinden kroma sadakatini test etmenin yerine geçmiyor.
Gerçek iş yüküyle test gerektirir: pikselin teslim edilen ürün olduğu renk açısından kritik renk düzenleme, baskı provası ve CAD doğrulama. Doğrulanabilir kroma sadakati sözleşmeye bağlıysa, belgelenmiş bir 4:4:4 modunun yokluğunu, testler aksini kanıtlayana kadar engelleyici sayın.
Çok kiracılı GPU paylaşımı MIG gerektirir
Kasm'ın güncel GPU yönlendirmesi güvenlik uyarısını açıkça dile getiriyor:
"Çok kiracılı konteyner GPU hızlandırmasının güvenliği henüz iyi oturmuş değil." - Kasm Workspaces GPU belgeleri
Aynı sayfa, özelliğin ancak dikkatle ve güvenlik sonuçları tam olarak anlaşılarak kullanılmasını söylüyor ve Kasm Workspaces 1.19.0'dan itibaren desteklenen NVIDIA MIG'i, bir GPU'yu birden fazla kullanıcı arasında paylaştırmanın tek güvenli yolu olarak gösteriyor. Kasm, bir ajanın bildirdiği GPU sayısını geçersiz kılarak kartı aşırı tahsis de edebilir, böylece birkaç konteyner onu paylaşır; ancak bu bir zamanlama değişikliğidir, yalıtım sınırı değil.
Eler: kiracıların birbirine güvenmediği ve MIG destekli donanımın gündemde olmadığı paylaşımlı GPU kurulumları ya da bir düzenleyicinin yalıtım sınırını gerekçelendirmenizi isteyeceği durumlar.
Community Edition beş eşzamanlı oturumda duruyor
Kasm'ın güncel sürüm karşılaştırma tablosu Community Edition'ı ücretsiz, beş eşzamanlı oturumla sınırlı ve ticari kullanım hakkı olmadan listeliyor. Starter, adlandırılmış kullanıcı başına 10 $ ya da eşzamanlı oturum başına 20 $ olarak veriliyor, Enterprise fiyatlandırması ise teklife bağlı. Bir bütçe kurmadan önce güncel rakamları tablodan doğrulayın.
Oturum tavanı tek sınır değil. Beş kişilik bir şirket ekibi, beş eşzamanlı oturumu hiç aşmasa bile yine de ticari bir katmana ihtiyaç duyuyor. Kasm, Starter'ı 25 kullanıcı ya da oturumun altındaki kendi sunucunuzda barındırılan kurulumlar için, Enterprise'ı ise bu eşiğin üstü için konumlandırıyor.
Şirketler için bu, ilk günden bütçeye ücretli bir lisans ekliyor.
Windows bir konteyner değil, sunucu çalışma alanı kullanıyor
Kasm, Windows masaüstlerini ve uygulamalarını statik sunucular, otomatik ölçeklenen sunucular, RDS veya Azure Virtual Desktop üzerinden sunabiliyor. Kasm'ın Windows desteği genel bakışı bunları tek kullanımlık Windows konteynerleri olarak değil, sunucu çalışma alanları olarak ele alıyor. Uzak iş istasyonunuz üç kişinin yalnızca Windows'ta çalışan bir mühendislik uygulamasına ihtiyaç duyması yüzünden varsa, aşağıdaki Linux GPU konteyner çalışmasına dokunmadan önce tam olarak o yolu prototipleyin. Mimariyi değiştirmesi en olası dal budur; vazgeçmek hâlâ ucuzken test edin.
Sonuç: Windows ağırlıklı ekipler önce sunucu çalışma alanı yolunu prototiplemeli.
Bu dördü hakkındaki okumam şöyle: eşzamanlılık tavanı ile Windows yolu, etrafından planlayabileceğiniz lisans ve takvim kalemleri. Çok kiracılı GPU paylaşımının artık MIG ile belgelenmiş bir yanıtı var, dolayısıyla bir donanım ve sürüm meselesine dönüşüyor. Gerçekten mimari olan sınır ise renk sadakati; farklı bir sunum modeli ya da kendi testlerinizden gelen kanıt olmadan yerinden oynamayacak.
Kasm, NICE DCV ve HP Anyware yan yana
AWS, NICE DCV'nin adını Amazon DCV olarak değiştirdi. Amazon DCV'nin özellik ve fiyatlandırma genel bakışı HTML5 istemcisini, kayıpsız kalitede sıkıştırmayı, Linux'ta GPU paylaşımını ve EC2 kullanımında ek DCV sunucu ücreti olmadığı, diğer kurulumlarda ise lisans gerektiği kuralını belgeliyor. Bir göçe karar verdiren eksenlerde üçü şöyle konumlanıyor.
| Eksen | Kasm Çalışma Alanları | NICE DCV | HP Anyware |
|---|---|---|---|
| İstemci kurulumu gerekli | Uç cihazda hiçbiri | Yerel istemci ya da HTML5 tarayıcı istemcisi | Sıfır istemci / ince istemci |
| Tarayıcı yerlisi erişim | Evet, herhangi bir modern tarayıcı | Evet, HTML5 istemcisi | Sıfır istemci donanımı üzerinden |
| GPU hızlandırma | Konteyner çalışma zamanı üzerinden NVIDIA, grafik konteyneri başına bir GPU, kart paylaşımı için MIG | Evet, Linux sunucularda GPU paylaşımı dahil | Evet |
| Renk sadakati | Standart JPEG/WebP, isteğe bağlı gerçek kayıpsız, belgelenmiş 4:4:4 modu yok | Ağ ve işlemci elverdiğinde kayıpsız kalitede sıkıştırma | PCoIP Ultra, uyumlu yapılandırmalarda YUV 4:4:4 destekliyor |
| Lisanslama modeli | Community: 5 eşzamanlı oturum, ticari olmayan kullanım, ücretli iş katmanları | AWS EC2'de ücretsiz, başka yerlerde lisans gerekli | Yeni satışlar sona erdi, sınırlı yenileme |
| Bulut dışında kendi sunucunuzda | Evet, tamamen | Evet, satın alınmış bir lisansla | Evet |
| Güncel kullanılabilirlik | Mevcut | Mevcut | Yeni satış yok, destek tarihleri sözleşmeye göre 2029'a kadar değişiyor |
| Windows sunumu | Statik ya da otomatik ölçeklenen sunucu çalışma alanı, RDS veya AVD | Sunucuya yerel kurulum | Yerel PCoIP ajanı |
Tablo işletme yükünü kapsamıyor ve pek çok göçe karar veren de tam olarak bu fark. Kasm sizden konteyner imajları ve bir çalışma alanı kayıt defteri üzerinden düşünmenizi istiyor. Zaten Docker kullanıyorsanız bu rahat, kullanmıyorsanız yabancı gelir. Amazon DCV ise sunucu kurulumları ve EC2 dışında bir lisans sunucusu üzerinden düşünmenizi istiyor. Kararınız aynı zamanda masaüstlerini havuzlamaya mı yoksa kullanıcı başına bir makine tutmaya mı bağlıysa, şu ayrım havuzlanmış VDI ile bağımsız sanal makineler arasındaki fark bir sonraki mimari sorudur.
Hangisi ekibinize uyuyor
Kararı bu sırayla ilerletin, çünkü en çok kişiyi ilk dal eliyor.
Renk açısından kritik 3B, CAD doğrulama ya da VFX renk düzenleme. Önce Amazon DCV'yi karşılaştırın ve EC2 dışındaki yüzer lisansı bütçeleyin. AWS, EC2'de ek DCV sunucu ücreti olmadığını, diğer kurulumların ise lisans gerektirdiğini belirtiyor. Test edilmiş renk doğruluğu ürünün kendisiyse, bu hâlâ doğru harcamadır.
Katı gereksinim olarak sıfır istemci kurulumu ve geliştirici ortamları, ofis ve verimlilik uygulamaları ya da tarayıcı üzerinden sunulan yaratıcı araçlar gibi iş yükleri. Kasm'a gidin. HP Anyware'in verdiği uç cihaz sadeliğini, üstüne GPU hızlandırmasıyla birlikte geri aldığınız durum budur. Pilotu genişletmeden önce metin netliğini, hareketi ve giriş gecikmesini gerçek kullanıcılarla doğrulayın.
Mevcut bir HP Anyware Pro lisansı ve HP'nin kendi yolunu izleme isteği. HP RGS'ye bakın; HP, bunu belirli HP Anyware müşterilerine alternatif olarak sunacağını söylüyor. Karar vermeden önce, gerçek cihaz havuzunuz için güncel istemci platform desteğini HP RGS belgelerinden doğrulayın, özellikle filonuz karışıksa.
Yenileme penceresi boyunca olduğunuz yerde kalmak. Bu meşru bir tercih, oyalama taktiği değil. Yukarıdaki yenileme ve destek tarihleri size sınırlı bir satın alma penceresi ve daha uzun bir destek kuyruğu veriyor. Ekibiniz bir projenin ortasındaysa, düzgün bir prototip hazırlarken istikrar satın almak savunulabilir. Prototipi, HP'nin duyurusundaki en geniş tarihe göre değil, sözleşmenizin gerçek destek tarihine göre planlayın.
Splashtop ve Parsec gibi yönetilen hizmetler beşinci seçenek ve burada bilerek dışarıda bırakıldı: her biri istemci yazılımı ya da bir bulut aracısı gerektiriyor; bu göçün kaçmaya çalıştığı özellik de tam olarak bu.
VPS üzerinde GPU hızlandırmalı Kasm kurulumu
İki yoldan birini kullanın. Cloudzy'nin tek tıkla Kasm Workspaces şu anda Ubuntu Server 24.04 LTS üzerinde Kasm 1.17'yi listeliyor; bunu seçerseniz aşağıdaki "Kasm Workspaces kurulumu" bölümünü atlayın. Yeni bir Cloudzy GPU VPS üzerinde ise onun Ubuntu/CUDA imajını kullanın ve aşağıdaki elle Kasm 1.19 kurulum yolunu izleyin. Her iki durumda da GPU oturumlarını etkinleştirmeden önce kurulu Kasm sürümünü ve NVIDIA yığınını doğrulayın.
Ön Koşullar
Ana kısıtlar GPU, ana makinedeki yazılım sürümleri ve kullanılabilir depolama. Gerisi, Kasm servisleri ve her oturum için yer bulunan standart, desteklenen bir Linux ana makinesi.
- Kasm'ın ajan rolünü çalıştıracak ana makinede CUDA destekli bir NVIDIA GPU.
- Kasm'ın GPU yolu için birincil belgelenmiş hedefi olan Ubuntu 24.04 LTS.
- Root veya sudo erişimi.
- Kasm 1.19 sistem gereksinimleri sayfası platform için 2 CPU çekirdeği, 4 GB RAM ve 75 GB SSD depolama belirtiyor; buna her oturuma ayrılan kaynaklar ekleniyor. Varsayılan çalışma alanı tahsisi 2.768 MB ve 2 çekirdek.
- Modern bir tarayıcı. İstemci tarafındaki gereksinimin tamamı bu.
Kasm Workspaces kurulumu
Kasm, sürüm numaralı bir kurulum paketi ve sağlama toplamı yayımlıyor. Kasm 1.19 tek sunucu kurulum rehberi şu standart çevrimiçi kurulum dizisini kullanıyor:
cd /tmp

curl --fail-early -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz -fO https://kasm-static-content.s3.amazonaws.com/kasm_release_1.19.0-latest.tar.gz.sha256sum

sha256sum --check kasm_release_1.19.0-latest.tar.gz.sha256sum

tar -xf kasm_release_1.19.0-latest.tar.gz

sudo bash kasm_release/install.sh
Kurulum programı sonunda yönetici ve kullanıcı kimlik bilgilerini yazdırıyor. Bunları kaydedin, ardından web uygulamasını 443 numaralı bağlantı noktasında açın.
NVIDIA sürücüsünü kurun ve kartı doğrulayın
Herhangi bir şey kurmadan önce nvidia-smi çalıştırın. Cloudzy GPU VPS imajları NVIDIA sürücülerini ve CUDA'yı zaten içeriyor. Komut kartı bildiriyorsa mevcut sürücüyü koruyun ve aşağıdaki kurulum bloğunu atlayın. Kasm, sürücü kurulum yöntemlerini karıştırmanın ana makinenin açılmasını engelleyebileceği konusunda uyarıyor; bu yüzden bu bloğu yalnızca çalışan bir NVIDIA sürücüsü bulunmayan temiz bir Ubuntu 24.04 ana makinesinde kullanın.
nvidia-smi

sudo apt update

sudo apt install -y software-properties-common ubuntu-drivers-common

sudo add-apt-repository ppa:graphics-drivers/ppa -y

sudo apt update

sudo ubuntu-drivers install

sudo reboot

nvidia-smi
Kasm'ın yapay zekâ çalışma alanı imajları için GPU rehberi asgari değer olarak 560.28.03'ü veriyor. Bu numara NVIDIA'nın sürücü sürüm biçimini izliyor; dolayısıyla onu nvidia-smi çıktısındaki Driver Version alanıyla karşılaştırın, ayrı duran CUDA Version alanıyla değil.
Uzman ipucu: Kasm'daki herhangi bir GPU ayarını değiştirmeden önce ana makinede nvidia-smi çıktısını doğrulayın. Sürücü ile container toolkit uyumu, GPU çalışma alanlarının ön koşuludur ve kartı önce ana makine düzeyinde doğrulamak, ilerideki bir sürü belirsizliği baştan siler.
NVIDIA Container Toolkit kurulumu
NVIDIA Container Toolkit, CUDA'dan ayrıdır. Aşağıdaki koşullu blok onu yalnızca nvidia-ctk yokken kurar, ardından Docker'ı yapılandırıp yeniden başlatır:
if ! command -v nvidia-ctk >/dev/null 2>&1; then

curl -fsSL https://nvidia.github.io/libnvidia-container/gpgkey | sudo gpg --dearmor -o /usr/share/keyrings/nvidia-container-toolkit-keyring.gpg

curl -s -L https://nvidia.github.io/libnvidia-container/stable/deb/nvidia-container-toolkit.list | sed 's#deb https://#deb [signed-by=/usr/share/keyrings/nvidia-container-toolkit-keyring.gpg] https://#g' | sudo tee /etc/apt/sources.list.d/nvidia-container-toolkit.list

sudo apt update && sudo apt install -y nvidia-container-toolkit

fi

sudo nvidia-ctk runtime configure --runtime=docker && sudo systemctl restart docker
Çalışma zamanının bir konteynerin içinden GPU'ya gerçekten ulaştığını doğrulayın:
sudo docker run --rm --gpus all ubuntu:24.04 nvidia-smiKonteynerin içinden aynı GPU ve sürücü bilgilerini görmelisiniz. Bu komut başarısız olursa durun: kartı göremeyen bir konteyner çalışma zamanını hiçbir Kasm çalışma alanı ayarı düzeltmez.
Bir çalışma alanında GPU'yu etkinleştirin ve doğrulayın
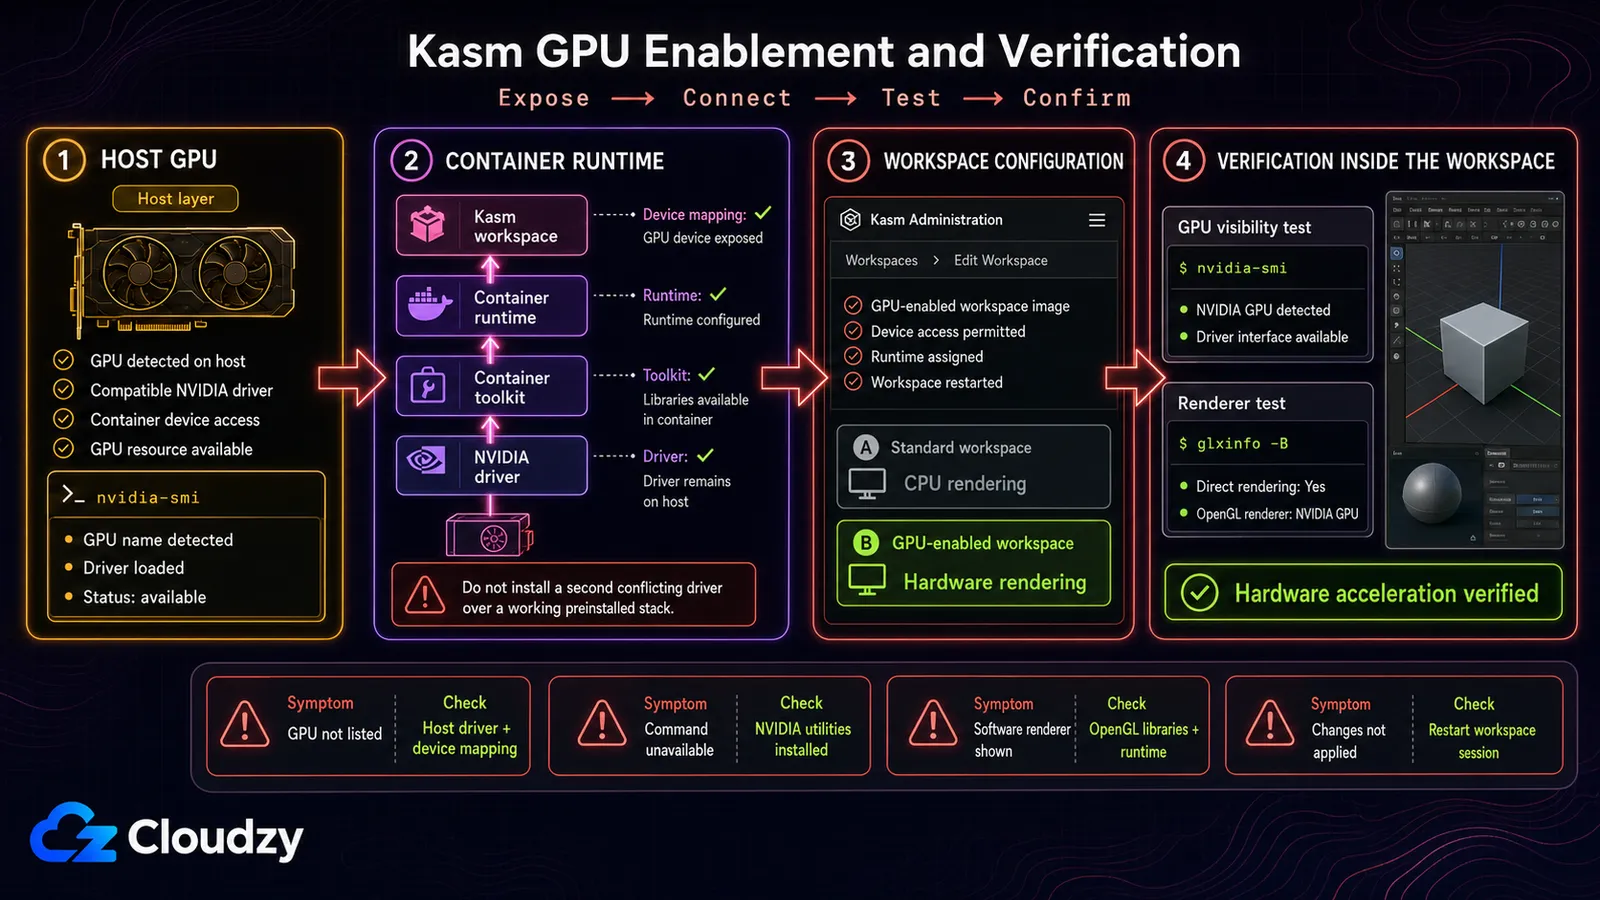
Yönetim konsolunda, gereken grafik yığınını destekleyen bir masaüstü imajı seçin, GPU Count değerini 1 yapın ve ajanın GPU'yu bildirdiğini doğrulayın. Grafik hızlandırma için Kasm konteynere bir GPU atar; konteyner başına birden fazla GPU, grafik dışı iş yükleri içindir.
GPU sayısı yalnızca cihazın atandığını kanıtlar. VirtualGL ve glxinfo içeren uyumlu bir masaüstü imajında hem konteynerden erişimi hem de OpenGL işleyicisini doğrulayın:
nvidia-smi

vglrun -d "${KASM_EGL_CARD}" glxinfo -B | grep -i "OpenGL renderer"
İlk komut konteynerin kartı gördüğünü doğrular. İkincisi ise OpenGL işleyicisi olarak NVIDIA GPU'yu adlandırmalı.
İşleyici llvmpipe gibi bir yazılım rasterleştiricisi bildiriyorsa, KASM_EGL_CARD tanımlı değilse ya da oturum siyah ekranla açılıyorsa; imaj uyumluluğunu, ana makine sürücüsünü, konteyner çalışma zamanını, ajanın GPU algılamasını ve çalışma alanının GPU sayısını yeniden gözden geçirin. nvidia-smi çıktısının başarılı olması tek başına VirtualGL'in GPU üzerinde işlediğini kanıtlamaz.
Uzman ipucu: kontrolleri katman katman ilerletin: ana makinede nvidia-smi, --gpus all ile sade bir Docker konteynerinin içinde nvidia-smi, Kasm'da ajanın GPU algılaması, ardından çalışma alanının içinde vglrun glxinfo. Başarısız olan ilk katman, düzeltilmesi gereken katmandır.
Bunun nerede çalışacağına GPU passthrough karar veriyor. Yalnızca CPU'lu standart bir VPS fiziksel bir CUDA kartı sunmaz, o yüzden bir GPU örneğiyle başlayın. Cloudzy GPU VPS planları özel passthrough ve CUDA'ya hazır Ubuntu imajları kullanıyor; stok ve VRAM kademeleri değişebildiğinden, 24 GB ya da 48 GB varsayımlarını sabitlemek yerine güncel plan sayfasına bakarak boyutlandırın. Tek tıkla Kasm imajı ile GPU planı ayrı dağıtım yollarıdır; bu yüzden oturumları başlatmadan önce seçilen imajı, Kasm sürümünü, sürücüyü ve toolkit'i doğrulayın.
Katman katman yapılan GPU kontrolleri bir kez geçildiğinde, zor kısım geride kalır. Oradan sonra iş, tek tek masaüstlerinden oluşan bir filoyu yamamak yerine çalışma alanı imajlarını ve bir kayıt defterini bakımda tutmaya dönüşür. Yönettiğim herhangi bir ekipte kabul edeceğim bir takas bu.
Sonuç: Kasm, tarayıcı öncelikli iş akışının yerini alıyor
Kasm en iyi, gereksinim yalnızca tarayıcıyla erişilen tek kullanımlık Linux masaüstleri ya da uygulamaları olduğunda ve isteğe bağlı GPU hızlandırma istendiğinde oturuyor. Her HP Anyware kurulumunun doğrudan yerine geçmiyor: Windows bir sunucu çalışma alanı yolundan geçiyor, ticari kullanım ücretli bir katman gerektiriyor, çok kiracılı GPU paylaşımı MIG destekli donanım istiyor ve renk açısından kritik ekiplerin sadakati doğrulaması ya da Amazon DCV ile karşılaştırması gerekiyor.
Pilotu önce en zor iş yükünün etrafına kurun. Daha kolay kullanıcıları taşımadan önce yalnızca Windows'ta çalışan uygulamayı, renge duyarlı görüntü penceresini ya da paylaşımlı GPU'nun güvenlik sınırını test edin. Bu aşamayı geçerse, Kasm'ın tarayıcıyla sunumu ve imaj temelli bakımı, sıfır istemcileri cazip kılan uç cihaz yükünün büyük bölümünü ortadan kaldırabilir.
Sıkça Sorulan Sorular
Kasm Workspaces ne için kullanılır?
Kasm Workspaces, tarayıcı üzerinden sunulan bir çalışma alanı platformu. Konteynerleştirilmiş Linux masaüstleri ve uygulamaları çalıştırıyor, ayrıca mevcut Windows, Linux ve macOS sunucularına sunucu çalışma alanları aracılığıyla aracılık edebiliyor. Konteyner oturumları atılıp bir imajdan yeniden oluşturulabilirken, sunucu çalışma alanları altta yatan ana makinenin yaşam döngüsünü koruyor.
Kasm Workspaces GPU hızlandırmayı destekliyor mu?
Evet. Kasm, NVIDIA Container Toolkit üzerinden NVIDIA GPU hızlandırmayı destekliyor. Grafik hızlandırma için bir konteynere bir GPU atanır; grafik dışı hesaplama iş yükleri birden fazla GPU kullanabilir. Ana makinenin uyumlu bir NVIDIA sürücüsüne, konteyner çalışma zamanına, ajanın GPU algılamasına ve GPU sayısı ayarlanmış bir çalışma alanına ihtiyacı var.
Kasm Workspaces ücretsiz mi?
Community Edition; bireysel, kâr amacı gütmeyen ve ticari olmayan kullanım için ücretsiz ve beş eşzamanlı oturumla sınırlı. Ticari ekipler Starter ya da Enterprise kullanmalı; Kasm şu anda Starter'ı, 25 kullanıcı veya oturumun altındaki kendi sunucunuzda barındırılan kurulumlar için adlandırılmış kullanıcı başına 10 $ ya da eşzamanlı oturum başına 20 $ olarak listeliyor.
Kasm Workspaces Windows çalıştırabilir mi?
Evet. Kasm, Windows masaüstlerini ve uygulamalarını statik ya da otomatik ölçeklenen sunucu çalışma alanları, RDS ve Azure Virtual Desktop üzerinden aktarabiliyor. Bu, Kasm'ın tek kullanımlık Linux konteynerlerinden farklı bir mimari; dolayısıyla temel gereksinimi yalnızca Windows'ta çalışan yazılım olan ekiplerin, karar vermeden önce tam olarak o sunucu çalışma alanı yolunu prototiplemesi gerekir.
Uzak bir iş istasyonu için Kasm mı NICE DCV mi daha iyi?
Katı gereksinimin yalnızca tarayıcıyla erişim mi yoksa doğrulanmış görüntü sadakati mi olduğuna bağlı. Renk açısından kritik işler için ilk ve daha güçlü karşılaştırma Amazon DCV; çünkü ağ ve işlemci koşulları elverdiğinde kayıpsız kalitede sıkıştırmayı belgeliyor. Uç cihazda yazılım olmadan tarayıcı erişimi ve imajla tanımlı Linux çalışma alanları öncelikliyse Kasm daha iyi oturuyor.

Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.