

Dua paket VPS, satu halaman yang sama. Empat vCPU, RAM 8 GB, penyimpanan 160 GB, harga hampir sama. Yang satu tertulis KVM. Yang lain OpenVZ. Tidak ada halaman yang menjelaskan apa yang diubah kata itu.
Kata itu mengubah apa yang boleh Anda jalankan. Tipe virtualisasi VPS bukan sekadar catatan kaki soal performa. Tipe ini menentukan apakah Anda mengendalikan kernel, apakah Windows memungkinkan, dan apakah Docker berjalan tanpa bantuan penyedia. KVM vs. OpenVZ vs. LXC adalah pertanyaan tentang kemampuan sebelum menjadi pertanyaan tentang kecepatan.
Panduan ini membahas tiga label yang paling relevan untuk keputusan pembelian ini. Xen, VMware, Hyper-V, dan platform virtualisasi lain memang ada, tetapi berada di luar perbandingan tiga arah ini.
TL;DR
- KVM memberi setiap VPS kernel tamunya sendiri. Docker berjalan normal, Windows secara teknis memungkinkan, dan Anda biasanya bisa memuat modul kernel atau menjalankan kernel kustom. Namun KVM saja tidak menjamin CPU atau RAM khusus; komitmen sumber daya tetap bergantung pada penyedia dan paketnya.
- OpenVZ paket VPS umumnya berupa kontainer Linux yang berbagi kernel host. Docker hanya bisa berjalan di OpenVZ 7 bila penyedia memakai kernel dan konfigurasi template yang kompatibel. Anda tidak dapat mengganti kernel host, dan memori di luar RAM ditangani lewat VSwap yang dikendalikan penyedia, bukan swap disk biasa yang dikelola tamu.
- LXC juga berbagi kernel host, tetapi dibangun di atas fitur containment Linux mainline. Docker bisa berjalan bila host mengaktifkan fitur yang diperlukan, meski Proxmox menyarankan menyarangkan kontainer di dalam mesin virtual QEMU untuk beban kerja yang butuh isolasi maksimal dan migrasi langsung.
- Kontainer biasanya lebih mudah diubah ukurannya saat berjalan. KVM juga bisa mendukung hot-plug CPU dan memori, jadi "KVM selalu butuh reboot" bukan aturan pembelian yang aman. Tanyakan kepada penyedia apa yang benar-benar didukung platformnya.
- Untuk situs statis atau tumpukan LAMP kecil yang tidak pernah butuh Docker, Windows, atau penyesuaian di tingkat kernel, perbedaan praktisnya mungkin kecil. Isolasi, siklus hidup, dan kebijakan sumber daya tetap bisa berbeda.
Satu Perbedaan yang Menyebabkan Semua Perbedaan Lainnya
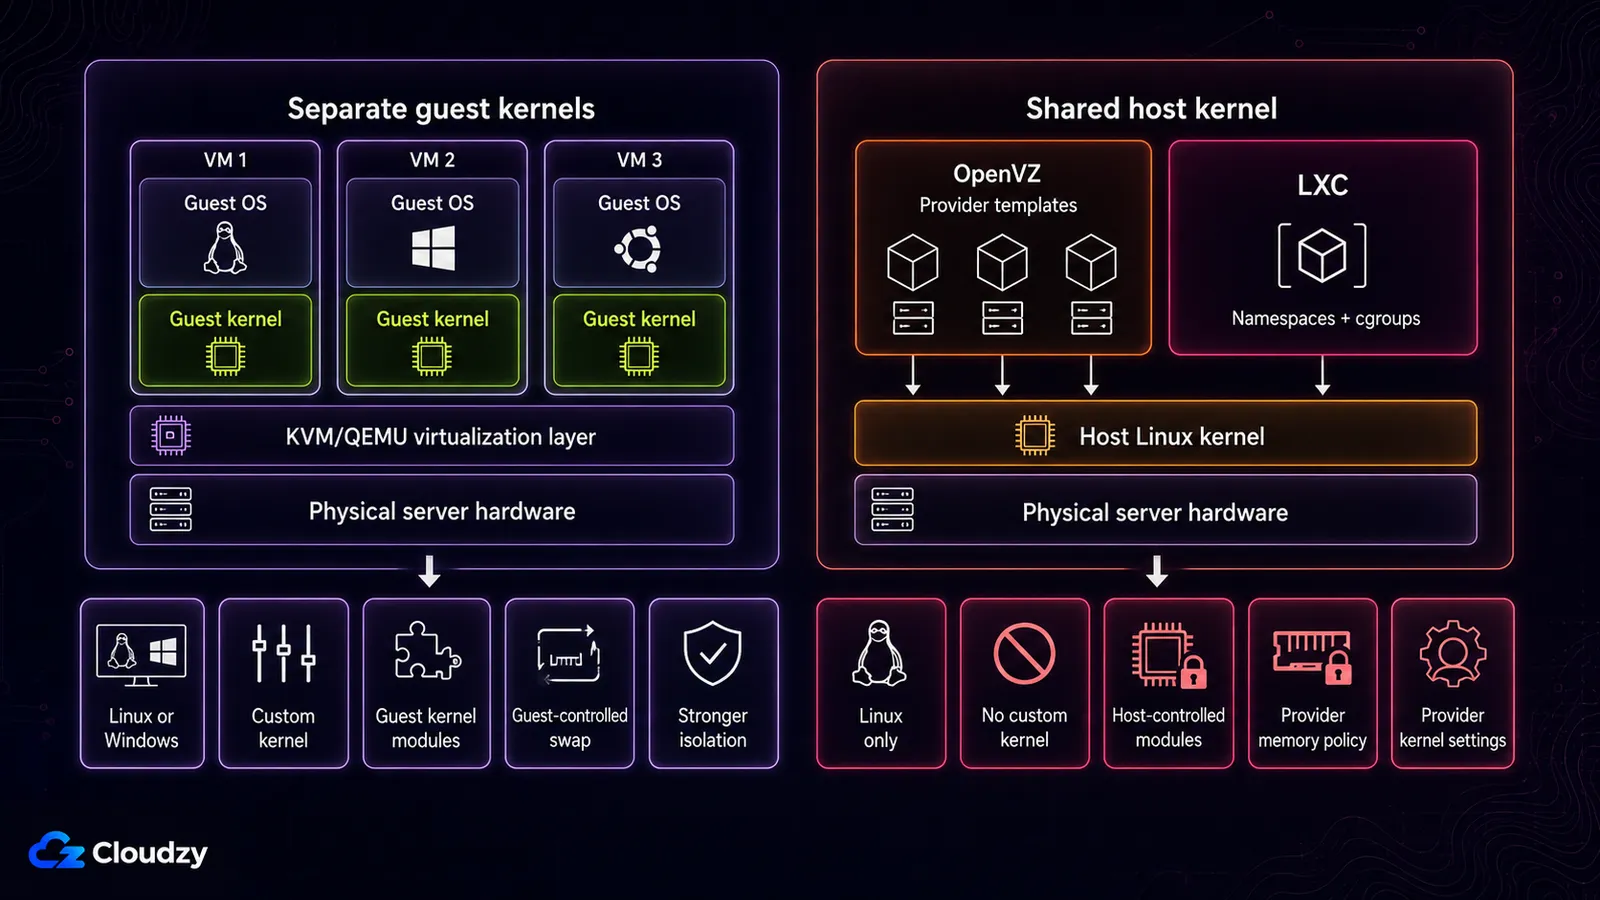
KVM memberi setiap VPS di host kernel tamunya sendiri. Kontainer OpenVZ dan LXC memakai kernel yang di-boot oleh host.
KVM adalah solusi virtualisasi penuh untuk perangkat keras x86 dengan ekstensi virtualisasi. Ia digabungkan ke kernel Linux mainline sejak versi 2.6.20. Setiap tamu melihat perangkat keras virtual dan menjalankan sistem operasi serta kernelnya sendiri.
Tipe kontainer bekerja secara berbeda. LXC adalah antarmuka ruang pengguna untuk fitur containment kernel Linux, termasuk namespace, cgroup, capabilities, seccomp, dan profil keamanan. Tujuannya menghadirkan lingkungan yang mendekati instalasi Linux biasa tanpa mem-boot kernel terpisah.
Kontainer OpenVZ mengikuti model kernel bersama yang sama secara umum, meski OpenVZ memakai platform dan tumpukan kernelnya sendiri. OpenVZ 7 bisa mengelola kontainer maupun mesin virtual KVM, tetapi ketika paket VPS ritel diberi label "OpenVZ", produk yang dijual biasanya adalah tipe kontainer.
Semua perbedaan kemampuan di bawah ini berasal dari sana. Modul kernel harus dimuat ke kernel yang Anda kendalikan. Sistem operasi yang berbeda butuh kernel yang berbeda. Docker butuh namespace di tingkat kernel, dan itu harus tersedia di tempat kernel itu sendiri berada. Di sisi KVM dari batas ini, lapisan hypervisor mengikuti arsitektur yang umumnya dibagi menjadi hypervisor Tipe 1 dan Tipe 2.
LXC sering muncul di lingkungan Proxmox, termasuk server yang dikelola sendiri dan sebagian platform hosting. Apakah Anda bisa mengaktifkan fitur LXC lanjutan bergantung pada siapa yang mengendalikan host tersebut.
Apa yang Bisa Dijalankan oleh Setiap Tipe
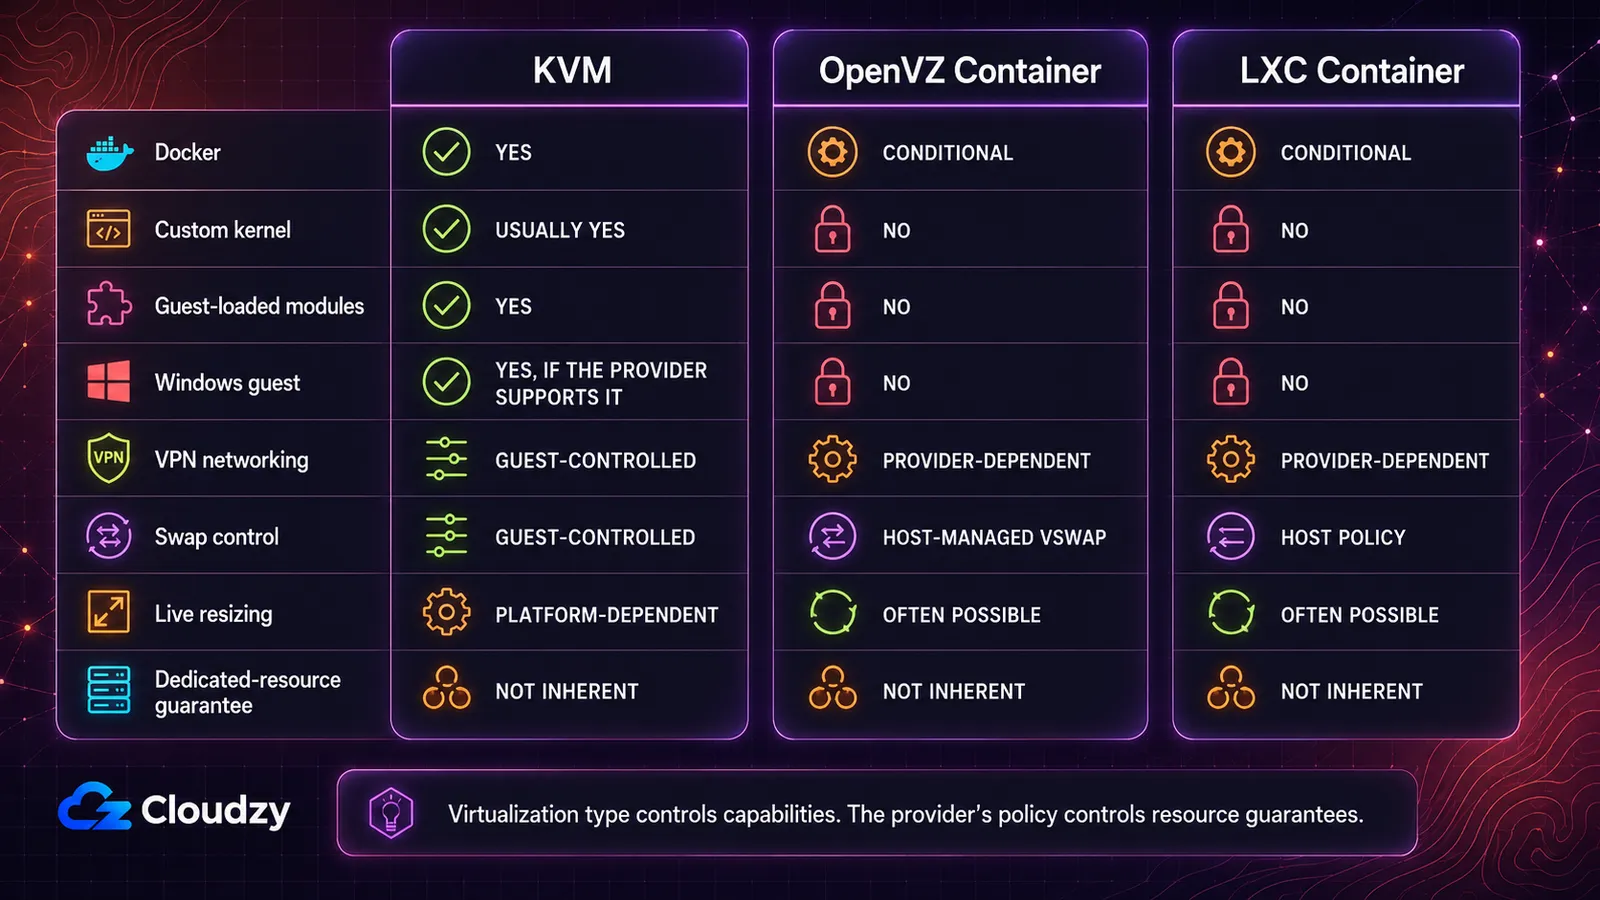
Sumbu yang menentukan pembelian adalah kendali kernel, dukungan sistem operasi tamu, kompatibilitas Docker, perilaku memori, pengubahan ukuran, dan kebijakan sumber daya.
| Kemampuan | KVM | OpenVZ | LXC |
|---|---|---|---|
| Docker | Ya, secara native | Bersyarat: hanya OpenVZ 7, dan penyedia harus memakai template EZ atau template kustom yang sesuai plus fitur kernel host yang diperlukan | Bersyarat: host harus mengaktifkan nesting dan keyctl |
| Kernel kustom atau modul yang dapat dimuat | Biasanya ya | Tidak, terkunci pada kernel host | Tidak, berbagi kernel host |
| Windows sebagai OS tamu | Ya, bila penyedia mendukung image dan jalur lisensinya | Tidak, hanya Linux | Tidak, hanya Linux |
| Modul kernel VPN (WireGuard, OpenVPN) | Dikendalikan tamu | Bergantung penyedia: TUN/TAP harus diekspos | Bergantung penyedia: tergantung fitur kernel yang diaktifkan host |
| Kontrol swap | Dikendalikan tamu | VSwap yang dikelola host, bukan swap disk biasa | Kebijakan host, cgroup v2 modern |
| Ubah ukuran sumber daya secara langsung tanpa reboot | Bergantung platform, hot-plug CPU dan memori dimungkinkan | Sering kali bisa | Sering kali bisa |
| Jaminan sumber daya khusus | Bukan bawaan, kebijakan penyedia yang menentukan | Bukan bawaan, dan kepadatan kontainer memudahkan overselling | Bukan bawaan |
Mana yang sebaiknya Anda pilih? KVM adalah jawaban paling jelas ketika Anda butuh Windows, kernel kustom, modul yang dimuat tamu, atau host Docker yang dapat diprediksi. OpenVZ dan LXC bisa menjadi lingkungan Linux yang efisien, tetapi keputusan di tingkat kernel tetap ada di tangan penyedia.
Ini peta kemampuan, bukan benchmark. Ia tidak menjelaskan apa pun soal latensi penyimpanan, kualitas jaringan, generasi CPU, tingkat pemakaian host, atau kebijakan alokasi sumber daya penyedia. Dua penyedia dengan tipe virtualisasi yang sama bisa memberikan mesin yang sangat berbeda.
Di sel-sel bersyarat inilah pembeli kehilangan waktu. Saya pernah memasang VPN di VPS berbasis kontainer di mana fitur jaringan yang dibutuhkan di sisi host tidak diekspos. Antarmukanya tidak mau naik, dan perbaikannya butuh tiket dukungan alih-alih perubahan konfigurasi di dalam tamu. Untuk paket kontainer, tanyakan apakah penyedia mengekspos persis perangkat atau fitur kernel yang dibutuhkan VPN Anda. Dengan KVM, biasanya Anda mengendalikan itu dari dalam tamu.
Mengapa Docker Adalah Pertanyaan yang Menentukan Sebagian Besar Pembelian
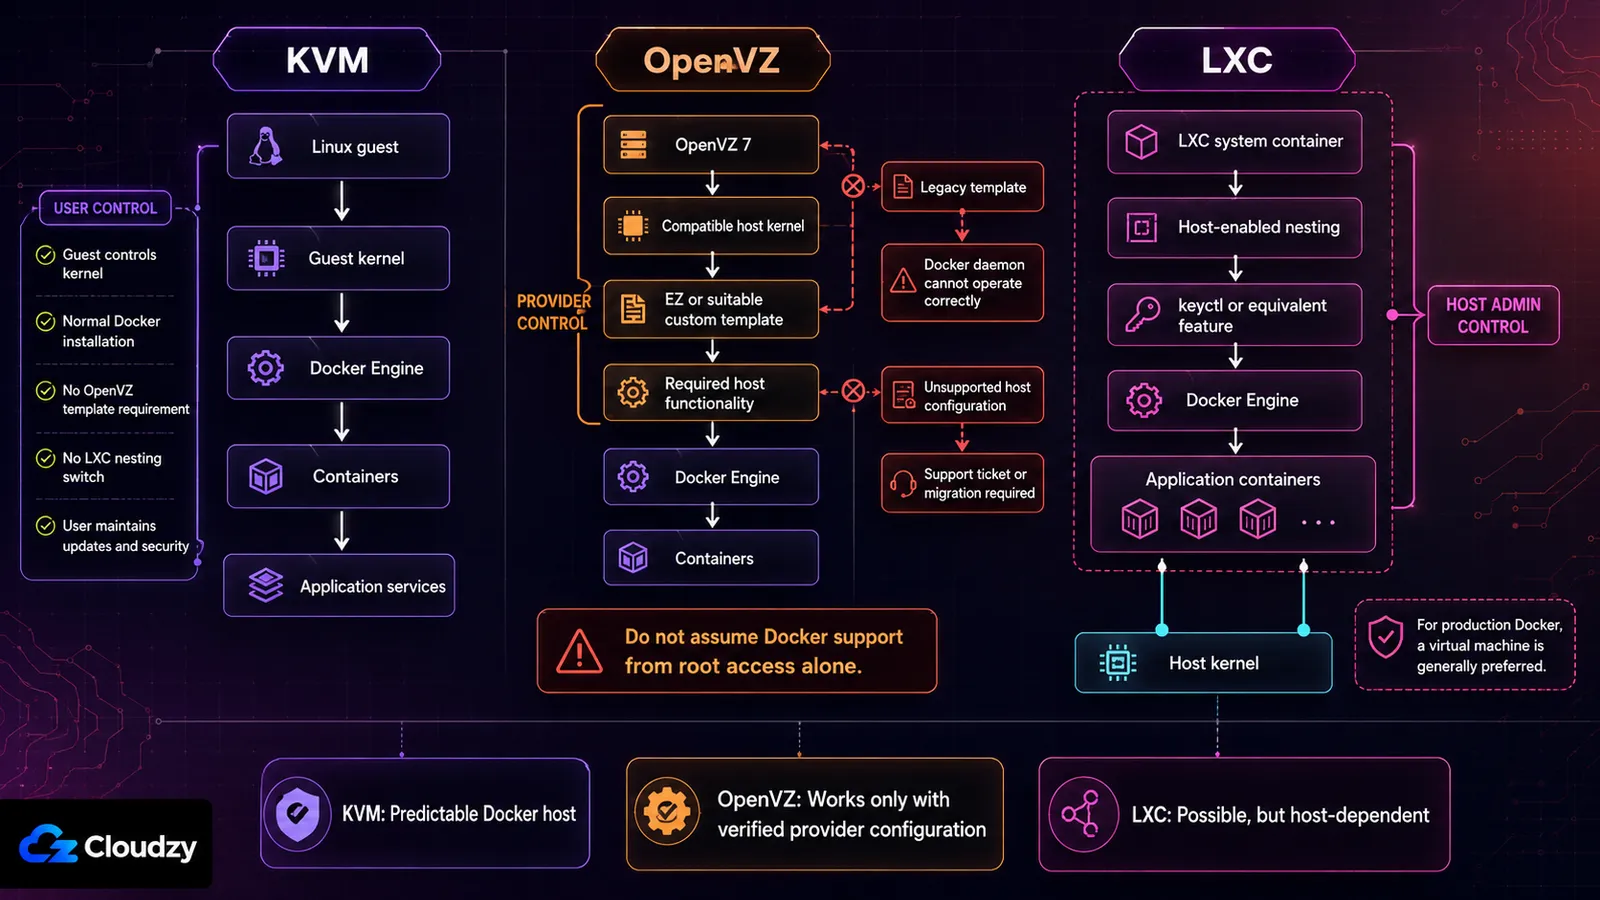
VPS kontainer versus VPS KVM berhenti menjadi perbandingan abstrak begitu Docker muncul dalam kebutuhan Anda. Docker sendiri memakai namespace kernel, cgroup, jaringan, dan driver penyimpanan. Di dalam KVM, fitur-fitur itu milik kernel tamu yang Anda kendalikan. Di dalam OpenVZ atau LXC, pada akhirnya semuanya bergantung pada host.
Docker di OpenVZ
Dukungan Docker di OpenVZ adalah keputusan provisioning yang diambil di atas Anda. Sebuah artikel dukungan SolusVM menyatakan bahwa Docker bisa berjalan di dalam OpenVZ 7 mulai dari rilis kernel berbasis 3.10 tertentu, tetapi juga menyebutkan bahwa Docker tidak bekerja dengan template lawas prabuat standar. Kontainer harus memakai template EZ atau template kustom yang sesuai. Artikel dukungan yang sama mengecualikan tamu CentOS 8.
Jadi, apakah Docker berjalan di OpenVZ? Kadang-kadang. Penyedia harus membangun layanannya di atas kernel OpenVZ 7 yang kompatibel dan jalur template yang sesuai. Jika halaman paket tidak menyatakannya dengan jelas, tanyakan ke dukungan sebelum membeli dan simpan jawabannya secara tertulis.
Ketika konfigurasi host tidak kompatibel, mengubah flag Docker di dalam VPS tidak akan memperbaiki akar masalahnya. Anda butuh penyedia untuk mengubah konfigurasi kontainer atau memindahkan Anda ke tipe virtualisasi lain.
Docker di LXC
Docker bisa berjalan di dalam LXC bila host mengekspos fitur yang diperlukan. Di Proxmox, itu umumnya mencakup nesting kontainer dan keyctl untuk kontainer tanpa hak istimewa.
Sinyal pembelian yang lebih penting adalah rekomendasi dari pemilik platform. Dokumentasi Proxmox menyatakan bahwa menyarangkan kontainer di dalam VM QEMU Proxmox tetap merupakan praktik yang direkomendasikan untuk kasus penggunaan yang menuntut isolasi maksimal dan kemampuan migrasi langsung, alih-alih menjalankannya langsung di kontainer sistem LXC.
Jika Anda mengendalikan host LXC, Anda bisa menimbang kompromi itu dan menguji pembaruan sesuai jadwal Anda sendiri. Jika Anda menyewa VPS LXC, penyedialah yang mengendalikan kernel, profil keamanan, dan flag fitur lanjutan. Pastikan konfigurasi yang didukung, jangan berasumsi bahwa akses root di dalam kontainer sudah cukup.
Docker di KVM
Docker biasanya bekerja karena tamu Linux mengendalikan lingkungan kernelnya sendiri. Tidak ada sakelar nesting LXC atau syarat template OpenVZ di atas tamu. Anda tetap butuh distribusi Linux yang didukung, kernel yang kompatibel, serta RAM dan penyimpanan yang cukup untuk beban kerjanya.
Memiliki kernel tamu juga berarti harus merawatnya. Di VPS unmanaged, pembaruan, aturan firewall, keamanan Docker, dan cadangan tetap menjadi tanggung jawab Anda.
Poin utama: Docker tidak membuat OpenVZ atau LXC menjadi mustahil, tetapi menjadikan konfigurasi penyedia sebagai bagian dari keandalan aplikasi Anda. Untuk host Docker produksi yang disewa, KVM menghapus ketergantungan tambahan itu.
Apakah "4 vCPU" Berarti Empat Inti CPU Khusus
VPS yang terasa lambat sementara pemantauannya sendiri menunjukkan CPU menganggur adalah gejala yang paling sering diceritakan orang. Virtualisasi kontainerlah yang membuatnya mungkin. Perebutan sumber daya terjadi satu lapis di bawah jangkauan pandang tamu, jadi metrik miliknya tidak menunjukkan apa pun yang salah.
Mekanismenya adalah overhead rendah itu sendiri. Sebuah kontainer jauh lebih murah bagi host dibanding mesin virtual penuh, sehingga lebih banyak kontainer muat di perangkat keras yang sama. Kepadatan itu murah dibuat dan sulit dideteksi dari dalam tamu, sehingga overselling secara struktural lebih mudah di OpenVZ daripada di KVM. KVM tidak mencegah penyedia menjejalkan host. Tetapi ia mengalokasikan memori nyata dan porsi CPU nyata per tamu, yang memberi batas aritmetika pada seberapa jauh penjejalan itu bisa berjalan. Sisi diagnosisnya punya panduan tersendiri tentang cara mengetahui apakah penyedia Anda melakukan overselling.
Memori juga berperilaku berbeda. Di OpenVZ Anda tidak bisa memakai swap disk sebagai memori tambahan, jadi angka RAM di halaman paket adalah tembok, bukan tanjakan. Tamu KVM yang tertekan memori akan melambat. Kontainer OpenVZ yang tertekan memori akan kehilangan proses karena dimatikan.
Ada juga konsekuensi isolasi, dan inilah yang paling diremehkan orang. Memori sebuah kontainer dapat dialamati dari host dengan cara yang tidak berlaku pada tamu KVM. Enkripsi disk di dalam tamu tetap melindungi Anda dari disk yang dicuri. Tetapi itu tidak melindungi kunci kontainer yang sedang berjalan dari mesin yang menjalankannya. Jika model ancaman Anda mencakup operator host, kernel bersama adalah fondasi yang salah. Tidak ada konfigurasi di dalam tamu yang mengubah hal itu.
Poin utama: angka yang sama di halaman paket adalah janji yang berbeda tergantung tipenya. Di KVM itu alokasi. Di OpenVZ itu plafon yang Anda bagi bersama.
Di Mana OpenVZ Masih Masuk Akal, dan ke Mana Arahnya
Jika Anda menjalankan situs statis atau tumpukan LAMP bertrafik rendah, Anda mungkin tidak pernah menyentuh kemampuan yang dibatasi OpenVZ. Tanpa Windows, tanpa kernel kustom, tanpa modul yang dimuat tamu, dan tanpa kebutuhan Docker produksi. Untuk beban kerja sesempit itu, kontainer OpenVZ yang dikelola dengan baik masih sanggup.
Siklus hidupnya menuntut lebih banyak perhatian dibanding sepuluh tahun lalu. OpenVZ 7 berbasis cabang kernel RHEL 7, versi 3.10. Nomor versi saja tidak membuktikan bahwa kernel enterprise yang dipelihara kekurangan perbaikan keamanan, karena vendor melakukan backport tambalan. Tetapi itu berarti Anda perlu memastikan kompatibilitas dengan perangkat lunak yang mengharapkan antarmuka kernel lebih baru.
The open-source OpenVZ project and the commercial Virtuozzo product are on separate tracks, and the commercial one has published dates. Virtuozzo Hybrid Server 7 reached end of maintenance in July 2024 and is listed for end of life in December 2027 in the kebijakan siklus hidup resmi.
Hal itu tidak merusak situs OpenVZ yang berjalan hari ini. Tetapi itu membuat rencana migrasi penyedia menjadi penting sebelum Anda menitipkan beban kerja baru yang berumur panjang. Tanyakan versi OpenVZ atau Virtuozzo mana yang berjalan, bagaimana perbaikan keamanan dikirimkan, dan jalur migrasi apa yang tersedia.
Ketika halaman paket tidak menyebut tipe virtualisasinya, tanyakan ke dukungan alih-alih menyimpulkannya dari harga. Jawaban itu layak disimpan secara tertulis.
Memilih Berdasarkan Beban Kerja
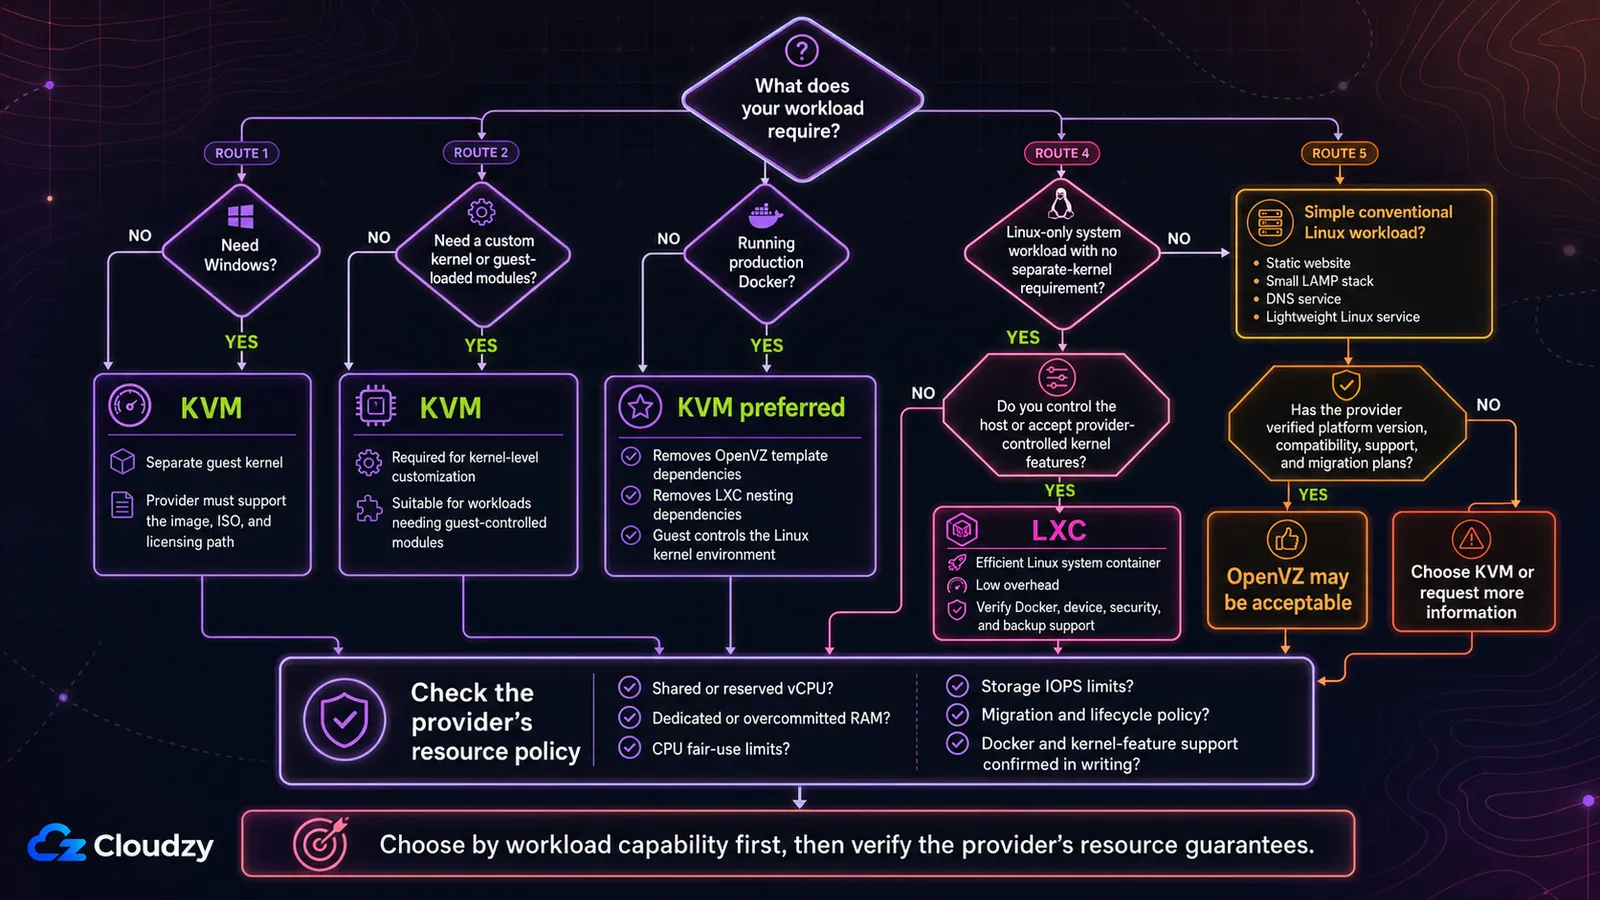
Mulailah dari kebutuhan, bukan dari teknologinya.
Pilih KVM ketika beban kerja butuh kernelnya sendiri
KVM adalah pilihan langsung ketika Anda membutuhkan salah satu dari berikut ini:
- Windows sebagai sistem operasi tamu
- Kernel kustom
- Modul kernel yang dimuat tamu
- Docker produksi tanpa ketergantungan kontainer di dalam kontainer
- Virtualisasi bersarang, bila penyedia mengeksposnya
- Swap dan penyetelan kernel yang dikendalikan tamu
Windows menjadi penentu karena kontainer OpenVZ maupun LXC sama-sama memakai kernel host Linux. Memilih antara Linux dan Windows untuk aplikasinya sendiri adalah persoalan terpisah, menyangkut kompatibilitas perangkat lunak, administrasi, dan lisensi. Lihat perbandingan VPS Linux dan Windows untuk keputusan itu.
Pilih LXC ketika Anda menginginkan kontainer sistem Linux yang efisien
LXC masuk akal ketika beban kerjanya hanya Linux, tidak butuh kernel terpisah, dan diuntungkan oleh overhead rendah atau perubahan cepat yang dikelola host. Ini terutama berguna ketika Anda sendiri yang mengendalikan host Proxmox atau LXC.
Untuk VPS LXC sewaan, pastikan dukungan Docker, perangkat yang diperlukan, mode keamanan, perilaku pencadangan, dan apakah fitur lanjutan bisa diaktifkan.
Pertimbangkan OpenVZ untuk beban kerja Linux yang sederhana dan terverifikasi
OpenVZ masih bisa diterima untuk situs web dasar, tumpukan LAMP kecil, layanan DNS, atau beban kerja Linux konvensional serupa, apabila:
- Penyedia mendokumentasikan versi platformnya.
- Perangkat lunak Anda mendukung lingkungan kernel yang tersedia.
- Anda tidak butuh Windows atau penyesuaian kernel.
- Docker tidak diperlukan atau memang didukung secara eksplisit.
- Penyedia punya rencana keamanan dan migrasi yang meyakinkan.
- Harga atau model operasionalnya memberi Anda alasan nyata untuk memilihnya.
Jangan memilihnya semata-mata karena perbandingan lama mengatakan OpenVZ selalu lebih murah. Bandingkan paket saat ini, dukungan, kebijakan sumber daya, dan opsi migrasinya.
Jika jawaban Anda berujung pada KVM, itu karena batasannya yang bekerja, bukan selera. KVM VPS dari Cloudzy menyala dalam 60 detik di AMD EPYC dengan NVMe murni, dan setiap instance mendapat kernel tamunya sendiri. Modul kernel bisa dimuat, kernel kustom bisa di-boot, dan tamu Linux maupun Windows sama-sama didukung. Docker tersedia di marketplace jika Anda lebih suka tidak memasangnya sendiri.
Pertanyaan yang Sering Diajukan
Bisakah Saya Menjalankan Docker di VPS OpenVZ?
Hanya jika penyedia sudah menyiapkan lingkungan OpenVZ 7 yang kompatibel. SolusVM mendokumentasikan dukungan pada kernel OpenVZ 7 yang cukup baru dengan template EZ atau kustom yang sesuai, sementara template lawas standar tidak bekerja. Anggap Docker tidak didukung sampai penyedia memastikan konfigurasi persisnya.
Bisakah OpenVZ Menjalankan Windows?
Tidak, bukan sebagai kontainer OpenVZ. Kontainer berbagi kernel Linux milik host. KVM bisa menjalankan tamu Windows karena mesin virtualnya mem-boot kernel sistem operasinya sendiri, meski penyedia tetap harus mendukung image, ISO, dan jalur lisensinya.
Apakah LXC Sama dengan Docker?
Tidak. LXC umumnya dipakai untuk kontainer sistem yang menyerupai mesin Linux ringan, lengkap dengan sistem init dan banyak proses. Docker adalah platform kontainer aplikasi yang dibangun di sekitar image dan layanan individual. Keduanya memakai fitur kernel Linux seperti namespace dan cgroup, itulah sebabnya istilahnya kadang tertukar.
Apa Itu VPS LXC?
VPS LXC adalah kontainer sistem Linux yang dijalankan lewat LXC atau platform berbasis LXC seperti Proxmox. Tampilannya dan perilakunya mirip server Linux kecil, tetapi ia berbagi kernel host alih-alih mem-boot kernelnya sendiri. Itu membuatnya ringan sekaligus membatasi kendali di tingkat kernel.
Bagaimana Cara Mengetahui Tipe Virtualisasi yang Dipakai Penyedia?
Periksa halaman paket atau tanyakan ke dukungan. Di dalam instance Linux, perintah ini sering mengenali lingkungannya:
systemd-detect-virtPerintah itu bisa melaporkan nilai seperti kvm, openvz, atau lxc. Deteksi dari dalam tamu memang berguna, tetapi spesifikasi tertulis dari penyedia tetap menjadi sumber yang lebih baik sebelum membeli.
Apakah KVM Menjamin CPU dan RAM Khusus?
Tidak. KVM mendukung overcommit CPU dan memori. Penyedia bisa menawarkan sumber daya yang dicadangkan, yang dibagi bersama, atau campuran keduanya. Cari pernyataan eksplisit seperti RAM khusus, CPU yang disematkan, vCPU yang dicadangkan, atau tanpa overcommit, alih-alih berasumsi bahwa hypervisor menjaminnya.
Apakah KVM Selalu Pilihan yang Lebih Baik?
Tidak. KVM adalah satu-satunya pilihan untuk Docker, kernel kustom, dan Windows, tetapi untuk beban kerja yang tidak pernah menyentuh semua itu, perbedaan praktisnya nyaris tak terlihat.



Diskusi
Komentar
Masuk untuk bergabung dalam diskusi.