
Nový VPS je stejná prázdná krabice, ať už byl koupen pro hostování webu, nebo pro běh obchodního bota. Stejný čistý začátek, stejný téměř prázdný disk, skoro nic kromě operačního systému. To, co na něj přijde, se rozchází hned při první instalaci a už se to nesejde: webový stack a obchodní stack nemají skoro žádný společný software a jeden z nich dokonce neběží na stejném operačním systému.
Neexistuje tedy jediný seznam nezbytného softwaru pro VPS. Existuje krátká základní vrstva, kterou potřebuje každý server bez ohledu na důvod nákupu, a potom o všem rozhoduje použití. Dvě rozhodnutí, která tomuto předcházejí, mění i podobu této základní vrstvy. Sdílený hosting, nebo VPS určuje, zda vůbec máte přístup root. Spravovaný, nebo nespravovaný určuje, za kolik z pěti níže uvedených položek odpovídáte sami.
Stručně
- Univerzální odpověď neexistuje. Za krátkou základní vrstvou vybírá programy, a někdy i operační systém, použití.
- Každý VPS potřebuje nejdřív stejných pět kategorií: bezpečný administrátorský přístup, firewall, který je skutečně zapnutý, zásady aktualizací, zálohy, které jste alespoň jednou obnovili, a něco, co vám řekne, že stroj žije. Na Linuxu bezpečný administrátorský přístup obvykle znamená SSH s klíči; na Windows znamená zabezpečit RDP nebo jinou administrátorskou cestu.
- Tři věci, které by linuxový VPS s 1 nebo 2 GB neměl dostat ve výchozím stavu: ovládací panel, antivirový skener a filtrování spamu a virů, které je součástí poštovního stacku. Jejich zdokumentované nároky na paměť mohou zabrat většinu nebo celý malý stroj dřív, než se spustí vaše skutečná zátěž.
- Následuje deset použití VPS, každé s programy, které odvádějí práci, a s jedním omezením, které rozhoduje, zda se vejde na stroj, který jste koupili.
- Každá sekce tady je mapa. Odkazované návody přinášejí hloubku.
Co potřebuje každý VPS bez ohledu na důvod nákupu
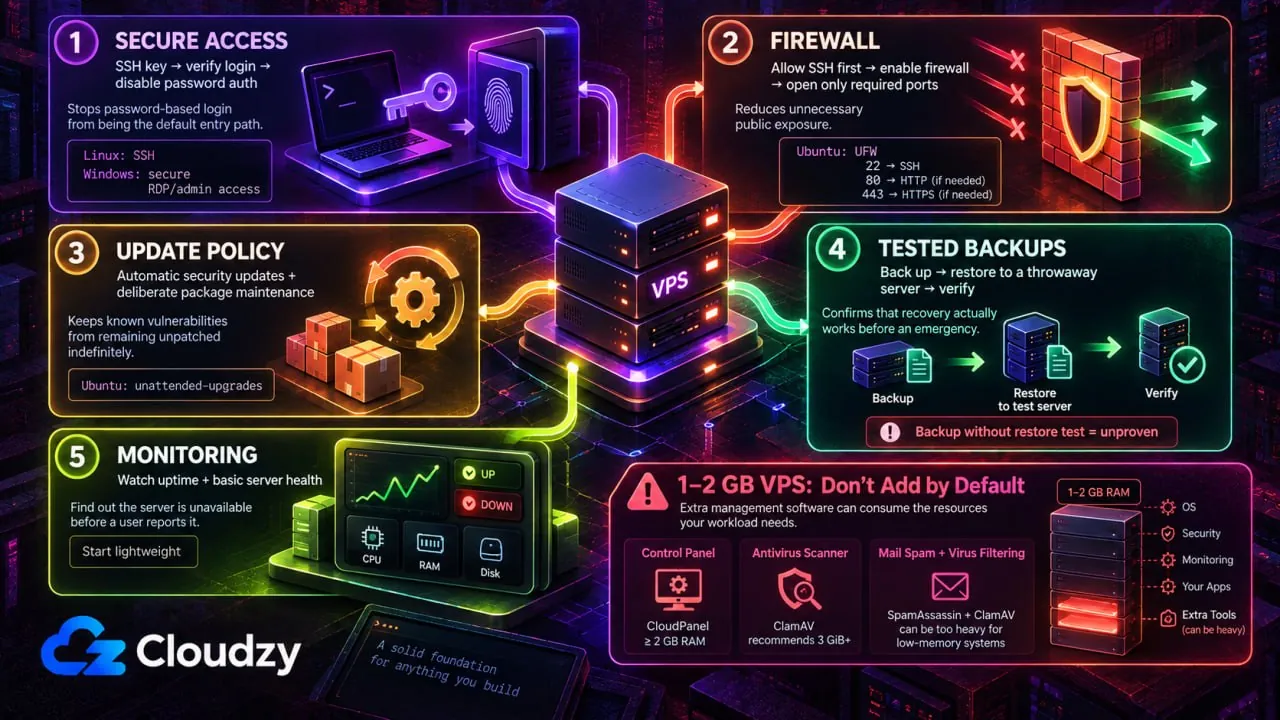
První věc, kterou na nový VPS nainstalujete, nemá nic společného s tím, proč byl koupen. Pět položek jde první, stejných pět, ať už stroj nakonec poběží jako e-shop, nebo herní server.
Na Linuxu začněte SSH s klíči. Vygenerujte pár klíčů, dejte veřejný klíč na server, ve druhé relaci ověřte, že přihlášení klíčem funguje, a potom vypněte ověřování heslem, protože port s ověřováním heslem na veřejné IP přitahuje pokusy o přihlášení jako magnet.
Pak firewall, a ověřte, že běží, místo abyste to předpokládali. Ubuntu dodává UFW jako výchozí nástroj pro firewall a komunitní dokumentace Ubuntu uvádí, že UFW je ve výchozím stavu vypnutý. Předinstalovaný neznamená zapnutý. Pokud jste připojeni přes SSH, nejdřív povolte svůj skutečný port SSH, potom zapněte UFW a otevřete jen další porty, které zátěž potřebuje. Ve výchozím nastavení je tímto prvním pravidlem sudo ufw allow 22.
Pokud do hry vstupuje i firewall pro webové aplikace, začněte u kategorií. Bezplatné možnosti firewallu pro linuxový VPS se dělí do čtyř snadno zaměnitelných kategorií.
Zásady aktualizací přicházejí jako třetí a výchozí stav závisí na distribuci. Návod k automatickým aktualizacím Ubuntu Server uvádí, že balíček se instaluje ve výchozím stavu a automaticky aplikuje bezpečnostní aktualizace. Tím balíčkem je unattended-upgrades.
Debian nic takového neslibuje. Wiki Debianu varuje, že systém „možná balíček vůbec nenainstaloval, nebo ho nainstaloval, ale úplně vypnul“. Chcete-li ověřit, zda je zapnutý, a nakonfigurovat ho, spusťte sudo dpkg-reconfigure unattended-upgrades.
Zálohy jsou čtvrté a pravidlo zní: jedno obnovení. Záloha, kterou nikdy nikdo neobnovil, je hypotéza. Obnovte jednu na jednorázový server, sledujte, jak naběhne, a teprve pak je to záloha.
Páté je cesta monitoringu, něco, co vám řekne, že server nejede, dřív než uživatel. Stačí jednoduchá kontrola dostupnosti. Neexistuje spolehlivý vzorec, který by převedl počet monitorů na paměť, takže začněte s 1 vCPU a 1 GB a sledujte.
Nad rámec těchto pěti je hardening samostatný projekt, ne krok. Dva návody ho už pokrývají:
- Kontrolní seznam s 20 body pro zabezpečení linuxového VPS
- Kontrolní seznam pro hardening Windows VPS
Teď ta těžší polovina: co ve výchozím stavu nepřidávat na linuxový VPS s 1 nebo 2 GB. CloudPanel vyžaduje alespoň 2 GB RAM, ještě než vaše weby cokoli použijí. Dokumentace ClamAV doporučuje 3 GiB nebo více. A pokyny Virtualmin pro systémy s malou pamětí doporučují úplně vypnout SpamAssassin a ClamAV, když je paměti málo.
Jde o požadavky a doporučení výrobců, ne o preference. Dělají ze všech tří špatnou výchozí volbu na malém stroji, pokud tento software není součástí zátěže, kvůli které jste VPS skutečně koupili.
Co běží v jednotlivých případech použití
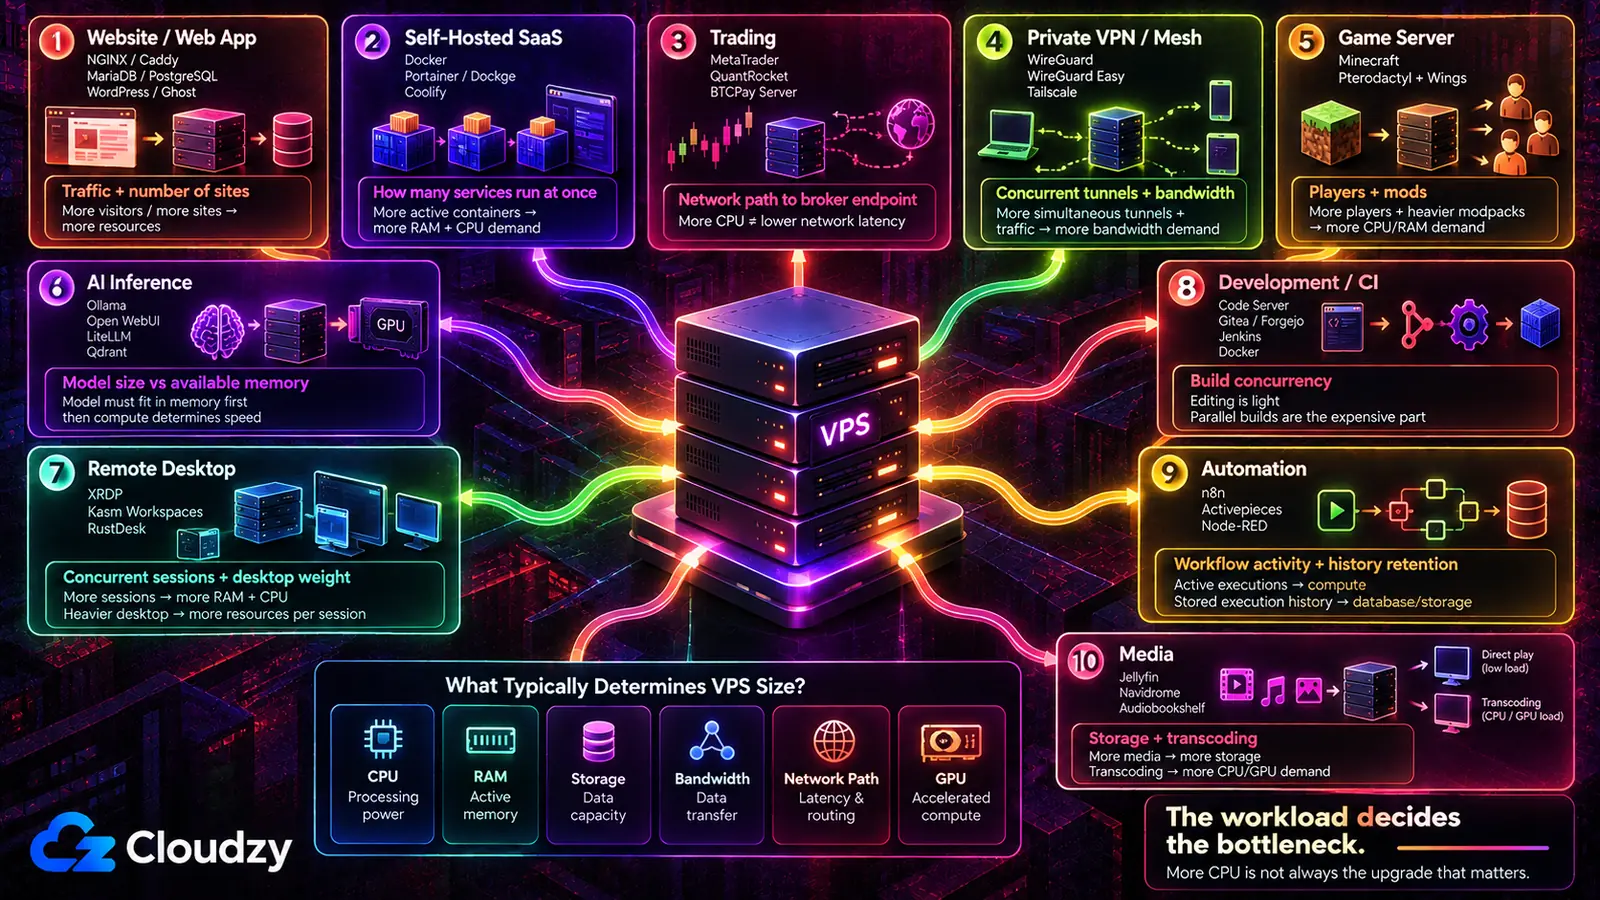
Mezi těmito deseti situacemi se neliší ani tak velikost stroje, jako spíš to, které dva nebo tři programy musí existovat, než začne záležet na čemkoli dalším, a které omezení obvykle rozhodne, jak velký ten stroj bude.
| Použití | Programy, které odvádějí práci | Co rozhoduje o vaší konfiguraci |
|---|---|---|
| Web nebo webová aplikace | NGINX nebo Caddy, MariaDB nebo PostgreSQL, WordPress nebo Ghost | Provoz a počet webů sdílejících server |
| Vlastnoručně hostované náhrady SaaS | Docker, Portainer nebo Dockge, Coolify | Kolik služeb běží současně |
| Trading | MetaTrader 4 nebo 5, QuantRocket, BTCPay Server | Síťová cesta ke koncovému bodu vašeho brokera |
| Soukromá VPN nebo mesh | WireGuard, WireGuard Easy, Tailscale | Souběžné tunely a šířka pásma |
| Herní server | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel a Wings | Počet hráčů a počet modů |
| AI modely a inference | Ollama, Open WebUI, LiteLLM, Qdrant | Velikost modelu vůči dostupné paměti |
| Vzdálená plocha | IceWM over XRDP, Kasm Workspaces, RustDesk | Souběžné relace a náročnost plochy |
| Vývoj a CI | Code Server, Gitea nebo Forgejo, Jenkins, Docker | Souběžnost buildů, ne editace |
| Automatizace a boti | n8n, Activepieces, Node-RED | Aktivita workflow a doba uchování historie |
| Média | Jellyfin, Navidrome, Audiobookshelf | Úložiště a to, zda se něco překóduje |
Třetí sloupec stojí za to přečíst dvakrát. Více CPU je reflexivní upgrade, a v několika těchto řádcích to není omezení, na kterém záleží.
Hostování webu nebo webové aplikace
Volba, která tento server utváří, není o tom, který webový server je rychlejší. Jde o to, kdo spravuje certifikáty TLS. Caddy je sám vydává a obnovuje bez dalších nástrojů. NGINX očekává samostatného klienta ACME, například Certbot, a víc ruční konfigurace, a za to má v klidu menší nároky na paměť. Srovnání Caddy vs. NGINX staví oba konfigurační soubory vedle sebe, pokud je potřeba tento kompromis ověřit, než se pro jeden rozhodnete.
Zbytek se řídí aplikací, ne naopak. Mnoho dynamických aplikací potřebuje databázi a o tom, zda to bude MariaDB, nebo PostgreSQL, obvykle rozhoduje to, co aplikace podporuje, a ne preference. Redis si své místo zaslouží, když aplikace skutečně potřebuje cache, relace, fronty nebo jinou funkci postavenou na Redis. A pokud bude server sdílet víc než jeden web nebo služba, reverzní proxy, tedy proces, který stojí vpředu a podle názvu hostitele směruje každý požadavek do správné aplikace, ukončí žonglování s porty dřív, než začne. Nginx Proxy Manager dává tomuto úkolu grafické rozhraní a pohodlně běží na 2 GB. Návod k nastavení Nginx Proxy Manager vás provede celým postupem.
Jedna výhrada, a ta vede úplně pryč od VPS. Pokud jde o jeden malý web bez zvláštních požadavků, spravovaný hosting je obhajitelná odpověď a server, který spravujete sami, je práce navíc bez užitku. VPS se vyplatí ve chvíli, kdy web potřebuje něco, co vám spravovaný tarif nenainstaluje.
Nahrazení placených SaaS nástrojů self-hosted alternativami
Docker je tady rozhodnutí, které určuje pořadí, a přichází před všemi aplikacemi, kvůli kterým jste přišli. Kontejnerový runtime drží každou službu a její závislosti uzavřené ve vlastní krabici, takže verze PHP v Nextcloud a knihovny strojového učení v Immich se nikdy nepohádají. Portainer nebo Dockge dávají tomuto runtimu webové rozhraní a místo, kde vidíte, co běží. Coolify jde dál a mění server v něco bližšího platformě pro nasazení, s buildy přes git push a automatickým TLS. Vrstvu správy vybírejte až po runtimu, ne místo něj.
Tip
Instalujte Docker z vlastního repozitáře Dockeru, ne z repozitáře distribuce. Instalační dokumentace Dockeru označuje balíček dodávaný distribucí za neoficiální a nařizuje ho před instalací Docker Engine odstranit. Tím balíčkem je docker.io.
Samotné aplikace jsou ta snadná část, a právě v tom je problém. Vlákno na r/selfhosted o tom, které self-hosted služby si lidé dlouhodobě ponechávají, to jasně ukazuje. Autor vlákna vyjmenovává řadu náhrad, které nastavil a pak opustil, a žádná z nich neselhala ve fázi nasazení. Uvedené důvody se týkaly vyladění uživatelského rozhraní a strachu ze ztráty přístupu. VPS druhou polovinu řeší naplno, protože nezávisí na elektřině doma ani na tom, že domácí připojení vydrží. S první polovinou nedělá vůbec nic.
Trading: forex, algo a krypto
Toto je jediná sekce, kde se může změnit operační systém. MetaTrader 4 a MetaTrader 5 jsou aplikace pro Windows, takže obchodní server je stále často Windows Server dostupný přes RDP. MetaQuotes podporuje i běh MetaTraderu na Linuxu přes Wine, takže Windows je jednodušší nativní cesta, ne pevný požadavek. QuantRocket je konec stejného seznamu zaměřený na algoritmický a kvantitativní výzkum a BTCPay Server zpracovává kryptoplatby. Obojí jsou zátěže Dockeru na Linuxu.
Na specifikacích záleží méně než na mapě. Trader na r/VPSforTradings, který plánoval MT5 bota u pěti brokerů, se zeptal, který VPS má nejnižší latenci ke konkrétnímu datovému centru každého brokera, a to je otázka, která rozhoduje. Koncové body hlavních brokerů se soustřeďují kolem hrstky uzlů datových center a měřit potřebujete síťovou cestu mezi vaším VPS a koncovým bodem brokera. Dva servery se stejnými procesory v různých sítích nebo různých městech se mohou pro tuto práci chovat velmi odlišně.
Což z očividného upgradu dělá ten špatný. Nákup více jader cestu nezkrátí. Výběr umístění forex VPS před výběrem tarifu je místo, kde se toto rozhodnutí odehrává.

Udržujte svůj trading online 24/7 s Forex VPS s nízkou latencí.
Získat Trading VPSProvoz soukromé VPN nebo mesh sítě
Existují tu dvě podoby a nejsou zaměnitelné. Server WireGuard na VPS dává vašim zařízením šifrovanou cestu k tomuto serveru a ke všemu, co přes něj směrujete. WireGuard Easy balí toto nastavení do webového rozhraní, takže přidání peeru už neznamená ruční úpravu konfiguračního souboru. Mesh síť jako Tailscale je úplně jiné zvíře: zařízení se snaží připojit přímo k sobě navzájem, ale provoz může použít peer relay nebo DERP relay, když přímá cesta není možná. Její koordinační vrstva rozesílá informace, které zařízení potřebují, aby se navzájem našla a připojila. OpenVPN AS, Pritunl, ZTNET a WGDashboard vyplňují prostor mezi těmito dvěma póly.
Vlákno na r/selfhosted o této volbě vyneslo na povrch skutečnou obavu ze závislosti na Tailscale. Jeden z odpovídajících napsal, že se „jen bojí, že se Tailscale zhorší, až se bude snažit být ziskový“. To je obava z dodavatele, ne z ceny. Když provozujete tunel sami, vyřadíte tu firmu z řetězce.
Přidává to ale i práci. Spravovaný koordinační server opravdu vyžaduje méně provozu a pro jeden notebook, který se připojuje k jednomu serveru, je stavba vlastní mesh sítě víc mašinérie, než problém potřebuje. Pro takový případ stačí obyčejný WireGuard.
Hostování herního serveru
Hra je ta snadná instalace a panel je rozhodnutí. Jen Minecraft existuje v několika variantách serveru a to, kterou provozujete, závisí na tom, co od něj chcete: Paper pro výkon na běžném survival serveru, Forge nebo Quilt, když je smyslem celý modpack. Běh přímo na serveru funguje dobře. Běh pod Pterodactyl Panel s jeho démonem Wings, nebo pod PufferPanel, přináší limity prostředků pro každý server, webovou konzoli a způsob, jak dát kamarádovi právo restartovat bez toho, abyste mu dali SSH. Nakama je úplně jiný produkt, pro ty, kdo hru vyvíjejí, ne hostují.
Návod na r/admincraft prochází celou cestou od holého VPS k automatizovanému modovanému serveru na Pterodactyl, což dobře ukazuje, co cesta s panelem přináší.
Cenou je druhý systém, který je potřeba záplatovat, a to nikdy nepřestane. Pro jeden vanilla server pro šest kamarádů je panel víc infrastruktury, než hra potřebuje. Počet modů je druhá proměnná, kterou je třeba sledovat. Modování serveru ARK ukazuje, co to obnáší v praxi. Vše veřejné je také potřeba zabezpečit dřív, než to někdo najde, a návod k zabezpečení serverů Minecraft tento krok pokrývá.
Provoz AI modelů a lokální inference
Ollama spouští model a Open WebUI je rozhraní připojené navrch. LiteLLM si místo vpředu zaslouží jen tehdy, když je potřeba směrovat volání mezi poskytovateli, a Qdrant jen tehdy, když je vyhledávání součástí plánu.
Bez GPU přijde strop rychle. Někdo, kdo zkoušel Ollama na VPS s 8 GB a jen s CPU, narazil na chybu nedostatku paměti: model chtěl 7,2 GiB a volných bylo 3,8 GiB, protože rozdíl už zabraly operační systém a Coolify. Malé kvantizované modely, tedy s vahami uloženými v nižší přesnosti, aby se vešly do menší paměti, mohou běžet na CPU, pokud se model a runtime vejdou do systémové RAM. Pokud se vejdou, obvyklou daní je pomalejší inference; pokud ne, proces může skončit chybou nedostatku paměti.
Kvalita je druhá hranice. Vlákno na r/selfhosted o tom, zda se vyplatí hostovat Ollama sám, ukazuje druhou stranu. Jeden komentující popsal otevřené modely, které vyzkoušel, jako „horší kvalitu“ a řekl: „tyhle miliardové giganty neporazíte“. To je zkušenost jednoho uživatele, ne pravidlo pro každý otevřený model. Self-hosting vám dává kontrolu nad daty a infrastrukturou; zda porazí hostované API v kvalitě nebo ceně, záleží na modelu, zátěži a vytížení.
Výpočet nákladů v porovnání s hostovaným API ukazuje, kde se ekonomika láme. Větší modely, vyšší souběžnost nebo přísnější cíle latence z toho dělají otázku hardwaru. Tarify GPU VPS od Cloudzy jsou postavené přesně pro tento případ.
Vzdálená plocha nebo cloudová pracovní stanice
Za výrazem „vzdálená plocha“ se skrývají tři různé mechanismy a výběr podle názvu produktu místo podle mechanismu je způsob, jak lidé skončí u špatného. Relace RDP je skutečná plocha běžící na serveru, ke které se přihlašujete. Obraz na jedno kliknutí IceWM over XRDP od Cloudzy je tu tím lehkým balíčkem: dodává IceWM, Terminator, Falkon a naslouchací službu xRDP s TLS pohromadě, zatímco Linux Mint vám dá plnou plochu místo minimální.
Kasm Workspaces umí na vyžádání doručit kontejnerizované aplikace a plochy v prohlížeči, ale umí také zpřístupnit existující servery RDP, VNC, SSH a KasmVNC přes Server workspaces. Neko je zase jiné: streamuje jeden sdílený virtuální prohlížeč přes WebRTC několika lidem v místnosti, a to není plocha, ke které se někdo přihlašuje.
Pokud chcete vlastní plochu serveru, použijte Kasm Server workspace postavený na RDP nebo VNC místo kontejnerového workspace. Dokumentace Kasm k pevné infrastruktuře toto nastavení popisuje. Nativní kontejnerové relace Kasm jsou oddělená prostředí, ne plocha hostitele.
Pokud stroj, který chcete, už existuje a jen je potřeba se k němu dostat, RustDesk se k němu dostane, aniž by vůbec stavěl plochu, a Sshwifty vám dá shell v prohlížeči, když shell byl vše, co jste potřebovali. Rozhodněte o protokolu dřív než o názvu produktu. Připojení přes RDP a streamování relace prohlížeče nejsou totéž pod různými nálepkami.
Stroj pro vývoj, buildy a CI
Code Server dává VS Code do karty prohlížeče namířené na souborový systém serveru, a právě proto se vyplatí držet zbytek stroje pohromadě: Gitea nebo Forgejo s repozitáři, které editor otevírá, Jenkins s pipeline, které tyto commity spouštějí, a Docker pod obojím. Novějším dílkem jsou AI agenti pro programování, kteří teď běží na stejném stroji: Claude Code, Aider, OpenCode a Goose CLI.
Toto očividné nastavení není jediné. Vlákno na r/selfhosted o vzdálených vývojových prostředích přineslo odpověď hájící opak: nechte editor nainstalovaný lokálně a namiřte ho na VPS přes rozšíření pro vzdálený vývoj, takže rozhraní zůstane lokální a vzdálené budou jen soubory a spouštění. Stížnost autora vlákna se týkala toho, že klávesové zkratky zachytával hostitel místo prohlížeče, což je skutečná daň verze v prohlížeči.
Obojí je legitimní. Provoz Code Server s AI agentem prochází cestou přes prohlížeč od začátku do konce. Self-hosted vývojářský stack obsahuje vše, co se točí kolem editoru.
Automatizace, boti a plánované úlohy
n8n je obvyklým výchozím bodem a je to rozumná výchozí volba: vizuální tvůrce workflow, kde uzly jsou služby a hrany jsou data, která mezi nimi proudí. Activepieces dělá podobnou práci pod volnější licencí. Node-RED přistupuje ke stejnému problému z opačné strany, je založený na tocích a zakořeněný v propojování zařízení a událostí spíš než v lepení SaaS služeb. Dagu je plánovač pro grafy závislostí, který se hodí, když ve skutečnosti máte sadu cron úloh, které potřebují pořadí.
Tyto služby běží i mezi úlohami. Jejich spotřeba prostředků roste s aktivitou workflow, zatímco uchovávaná historie spouštění zvětšuje hlavně databázi a úložiště. To z nich dělá typ zátěže, který může potichu přerůst nejmenší server pár měsíců poté, co vše vypadalo v pořádku. Srovnání self-hosted alternativ k Zapier obsahuje podrobnosti o licencích a dimenzování.
Poskytování médií
Úložiště je tu obvykle prvním omezením, ale překódování může učinit rozhodující kapacitu CPU nebo GPU. Jellyfin pro video, Navidrome pro hudbu a Audiobookshelf pro audioknihy a podcasty každý spojují skener knihovny, stahovač metadat a streamovací server do jediné aplikace, která se instaluje jako jakákoli jiná webová služba, a AzuraCast (webová rozhlasová stanice) a Immich (fotky) se řídí stejným vzorem.
Díky tomu je VPS častěji špatný tvar než správný. Překódování za běhu stojí procesorový čas, který malý server nemá nazbyt, a stroj doma s velkými disky je pro samotnou knihovnu obvykle lepším hostitelem, zatímco VPS si své místo zaslouží vzdáleným přístupem a tím, že je stále online. Srovnání alternativ k Plex prochází, který server se hodí ke kterému klientovi.
Co zůstává na vás, když je vše nainstalované
Každý výše zmíněný program přichází s připojeným úkolem. Někdo ho záplatuje, hlídá jeho paměť, obnovuje jeho certifikát a zjišťuje, zda jde záloha obnovit. Na samostatně spravovaném VPS jste tím někým vy a zátěž se sčítá s každou z těchto situací, která skončí na jednom stroji.
Instalační polovinu se vyplatí zkrátit. Pokud je zvolený software dostupný jako aplikace na jedno kliknutí, zkrátí to krok instalace, místo aby vás nechal s prázdným serverem a otevřenou kartou dokumentace. Linuxový VPS od Cloudzy vám dává tento výchozí bod, takže první hodina patří tomu, kvůli čemu jste server koupili. Provozní polovina zůstává každopádně na vás. Tuto část nelze outsourcovat.

Stavte na Linux VPS s root přístupem, NVMe a výkonem AMD EPYC.
Zobrazit Linux plányČasté dotazy
Potřebuji na VPS ovládací panel?
Jen tehdy, když za vás dělá víc než jednu práci. Panel si svou paměť zaslouží, když spravuje několik webů, několik netechnických uživatelů a poštu nebo DNS, které byste jinak nastavovali ručně. Pod touto hranicí je to vrstva mezi vámi a službou, kterou byste mohli spravovat přímo, a s touto službou soupeří o RAM. Srovnání ovládacích panelů pro Linux rozebírá, co každý z nich stojí ve funkcích a licencích.
Mám software na VPS instalovat přes Docker, nebo nativně?
Kontejnery používejte pro stacky s více službami, zátěže, které plánujete přesunout na jiného hostitele, nebo závislosti, které by se jinak dostaly do konfliktu. Nativně instalujte, když se jedna dlouhodobě běžící služba na malém VPS takto spravuje snáz. Server s 1 GB, na kterém běží jeden webový server a jedna databáze, z Dockeru nemusí mít užitek; větší stack s více službami často ano, ale samotná RAM o tom nerozhoduje.
Mohu provozovat AI model na VPS bez GPU?
Ano, u malých kvantizovaných modelů. RAM rozhoduje, zda se model načte vedle operačního systému a všeho ostatního, co běží; výkon CPU určuje, jak rychle poběží po načtení. Větší modely, vyšší souběžnost nebo přísnější cíle latence vás obvykle posunou k GPU s dostatkem VRAM.
Potřebuji pro obchodní VPS Windows?
Pro MetaTrader 4 a MetaTrader 5 je Windows nejjednodušší nativní volba, ne striktní požadavek. MetaQuotes podporuje i běh MetaTraderu na Linuxu přes Wine. Jiné obchodní zátěže, včetně algoritmických nástrojů v Pythonu a softwaru pro kryptoplatby, jako je BTCPay Server, mohou běžet přímo na Linuxu. O operačním systému rozhoduje platforma, přes kterou obchodujete.
Zvládne jeden VPS víc než jedno z těchto použití?
Ano, a obvykle to, kolik jich zvládne, omezuje paměť. Několik lehkých služeb může koexistovat na 4 GB, zatímco herní server a AI model spolu mohou rychle soupeřit o RAM. Druhou úvahou je dosah dopadu: umístit veřejně dostupnou službu vedle něčeho, na čem vám záleží, znamená, že kompromitace může ohrozit obojí. Oddělte to, co je vystavené internetu, od toho, co je důležité, dřív než oddělíte cokoli jiného.
Diskuse
Komentáře
Přihlaste se a zapojte se do diskuse.