
Ein frischer VPS ist dieselbe leere Kiste, egal ob er für eine Website oder für einen Trading-Bot gekauft wurde. Derselbe saubere Ausgangspunkt, dieselbe fast leere Festplatte, kaum etwas über das Betriebssystem hinaus. Was darauf landet, geht schon bei der ersten Installation auseinander und bleibt es: Ein Web-Stack und ein Trading-Stack teilen fast keine Software, und einer von beiden läuft nicht einmal auf demselben Betriebssystem.
Es gibt also keine einzelne Liste unverzichtbarer VPS-Software. Es gibt eine kurze Basisschicht, die jeder Server braucht, egal wofür er gekauft wurde, und danach entscheidet der Einsatzzweck alles. Zwei Entscheidungen, die dieser vorausgehen, verändern ebenfalls die Form dieser Basisschicht. Shared Hosting oder VPS legt fest, ob Sie überhaupt Root-Zugriff haben. Managed oder Unmanaged legt fest, für wie viele der fünf Punkte unten Sie selbst verantwortlich sind.
Kurzfassung
- Es gibt keine allgemeingültige Antwort. Jenseits einer kurzen Basisschicht wählt der Einsatzzweck die Programme und manchmal das Betriebssystem.
- Jeder VPS braucht zuerst dieselben fünf Kategorien: sicheren Admin-Zugang, eine Firewall, die tatsächlich eingeschaltet ist, eine Update-Strategie, Backups, die Sie schon einmal wiederhergestellt haben, und etwas, das Ihnen sagt, dass die Maschine noch lebt. Unter Linux bedeutet sicherer Admin-Zugang meist schlüsselbasiertes SSH; unter Windows bedeutet es, RDP oder einen anderen Verwaltungszugang abzusichern.
- Drei Dinge, die ein Linux-VPS mit 1 oder 2 GB nicht standardmäßig bekommen sollte: ein Control Panel, einen Virenscanner und die Spam- und Virenfilterung, die in einem Mail-Stack steckt. Ihr dokumentierter Speicherbedarf kann einen kleinen Server größtenteils oder ganz belegen, bevor Ihre eigentliche Arbeitslast startet.
- Es folgen zehn VPS-Einsatzzwecke, jeweils mit den Programmen, die die Arbeit erledigen, und der einen Einschränkung, die entscheidet, ob es auf die gekaufte Maschine passt.
- Jeder Abschnitt hier ist die Landkarte. Die verlinkten Anleitungen liefern die Tiefe.
Was jeder VPS braucht, egal wofür Sie ihn gekauft haben
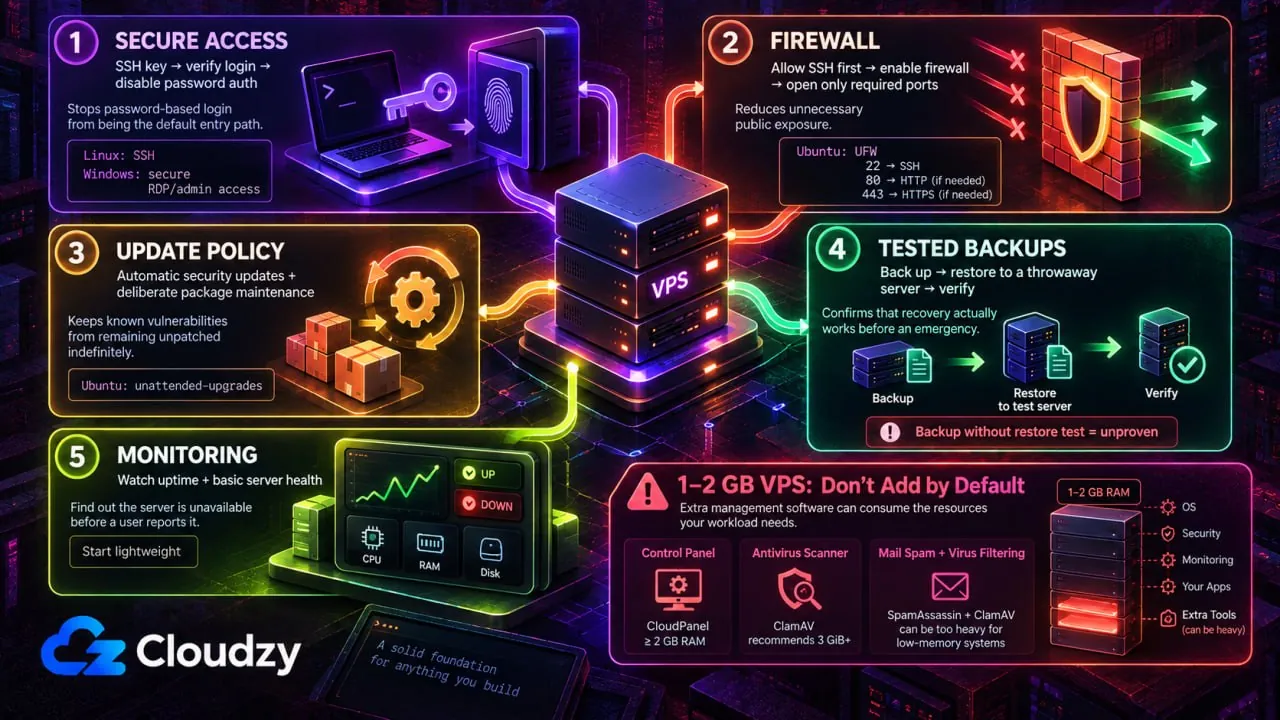
Das Erste, was Sie auf einem neuen VPS installieren, hat nichts damit zu tun, wofür er gekauft wurde. Fünf Dinge kommen zuerst, dieselben fünf, ob die Maschine am Ende einen Onlineshop oder einen Gameserver betreibt.
Unter Linux beginnen Sie mit schlüsselbasiertem SSH. Erzeugen Sie ein Schlüsselpaar, legen Sie den öffentlichen Schlüssel auf den Server, prüfen Sie in einer zweiten Sitzung, dass die Anmeldung per Schlüssel funktioniert, und deaktivieren Sie dann die Passwortauthentifizierung, denn ein passwortgeschützter Port an einer öffentlichen IP zieht Anmeldeversuche an wie ein Magnet.
Dann die Firewall, und prüfen Sie, dass sie läuft, statt es anzunehmen. Ubuntu liefert UFW als Standard-Firewall-Werkzeug mit, und die Community-Dokumentation von Ubuntu stellt klar, dass UFW standardmäßig deaktiviert ist. Vorinstalliert heißt nicht eingeschaltet. Wenn Sie per SSH verbunden sind, erlauben Sie zuerst Ihren tatsächlichen SSH-Port, aktivieren Sie dann UFW und öffnen Sie nur die zusätzlichen Ports, die die Arbeitslast braucht. Bei der Standardeinrichtung lautet diese erste Regel sudo ufw allow 22.
Wenn auch eine Web Application Firewall ins Spiel kommt, beginnen Sie bei den Kategorien. Die kostenlosen Firewall-Optionen für einen Linux-VPS teilen sich in vier leicht zu verwechselnde Kategorien auf.
Eine Update-Strategie kommt als Drittes, und die Voreinstellung hängt von der Distribution ab. Die Anleitung zu automatischen Updates von Ubuntu Server sagt, dass das Paket standardmäßig installiert ist und Sicherheitsupdates automatisch einspielt. Dieses Paket heißt unattended-upgrades.
Debian macht kein solches Versprechen. Das Debian-Wiki warnt, dass ein System „das Paket möglicherweise gar nicht installiert oder es installiert, aber vollständig deaktiviert hat“. Um zu prüfen, ob es aktiviert ist, und es zu konfigurieren, führen Sie Folgendes aus: sudo dpkg-reconfigure unattended-upgrades.
Backups sind das Vierte, und die Regel lautet: eine Wiederherstellung. Ein Backup, das nie jemand wiederhergestellt hat, ist eine Hypothese. Stellen Sie eines auf einem Wegwerf-Server wieder her, sehen Sie zu, wie er hochfährt, und erst dann ist es ein Backup.
Das Fünfte ist ein Monitoring-Weg, etwas, das Ihnen sagt, dass der Server ausgefallen ist, bevor ein Nutzer es tut. Ein schlanker Uptime-Checker genügt. Es gibt keine verlässliche Formel, die die Zahl der Monitore in Arbeitsspeicher umrechnet, also starten Sie mit 1 vCPU und 1 GB und beobachten.
Über diese fünf hinaus ist Härtung ein eigenes Projekt, kein einzelner Schritt. Zwei Anleitungen decken sie bereits ab:
- Eine Checkliste mit 20 Punkten zur Absicherung eines Linux-VPS
- Die Härtungs-Checkliste für Windows-VPS
Jetzt die schwierigere Hälfte: was Sie auf einem Linux-VPS mit 1 oder 2 GB nicht standardmäßig installieren sollten. CloudPanel verlangt mindestens 2 GB RAM, bevor Ihre Websites überhaupt etwas nutzen. Die ClamAV-Dokumentation empfiehlt 3 GiB oder mehr. Und die Virtualmin-Hinweise für Systeme mit wenig Speicher empfehlen, SpamAssassin und ClamAV ganz abzuschalten, wenn der Speicher knapp ist.
Das sind Anforderungen und Empfehlungen der Hersteller, keine Vorlieben. Sie machen alle drei zu schlechten Voreinstellungen auf einer kleinen Maschine, es sei denn, diese Software gehört zu der Arbeitslast, für die Sie den VPS tatsächlich gekauft haben.
Was welcher Einsatzzweck braucht
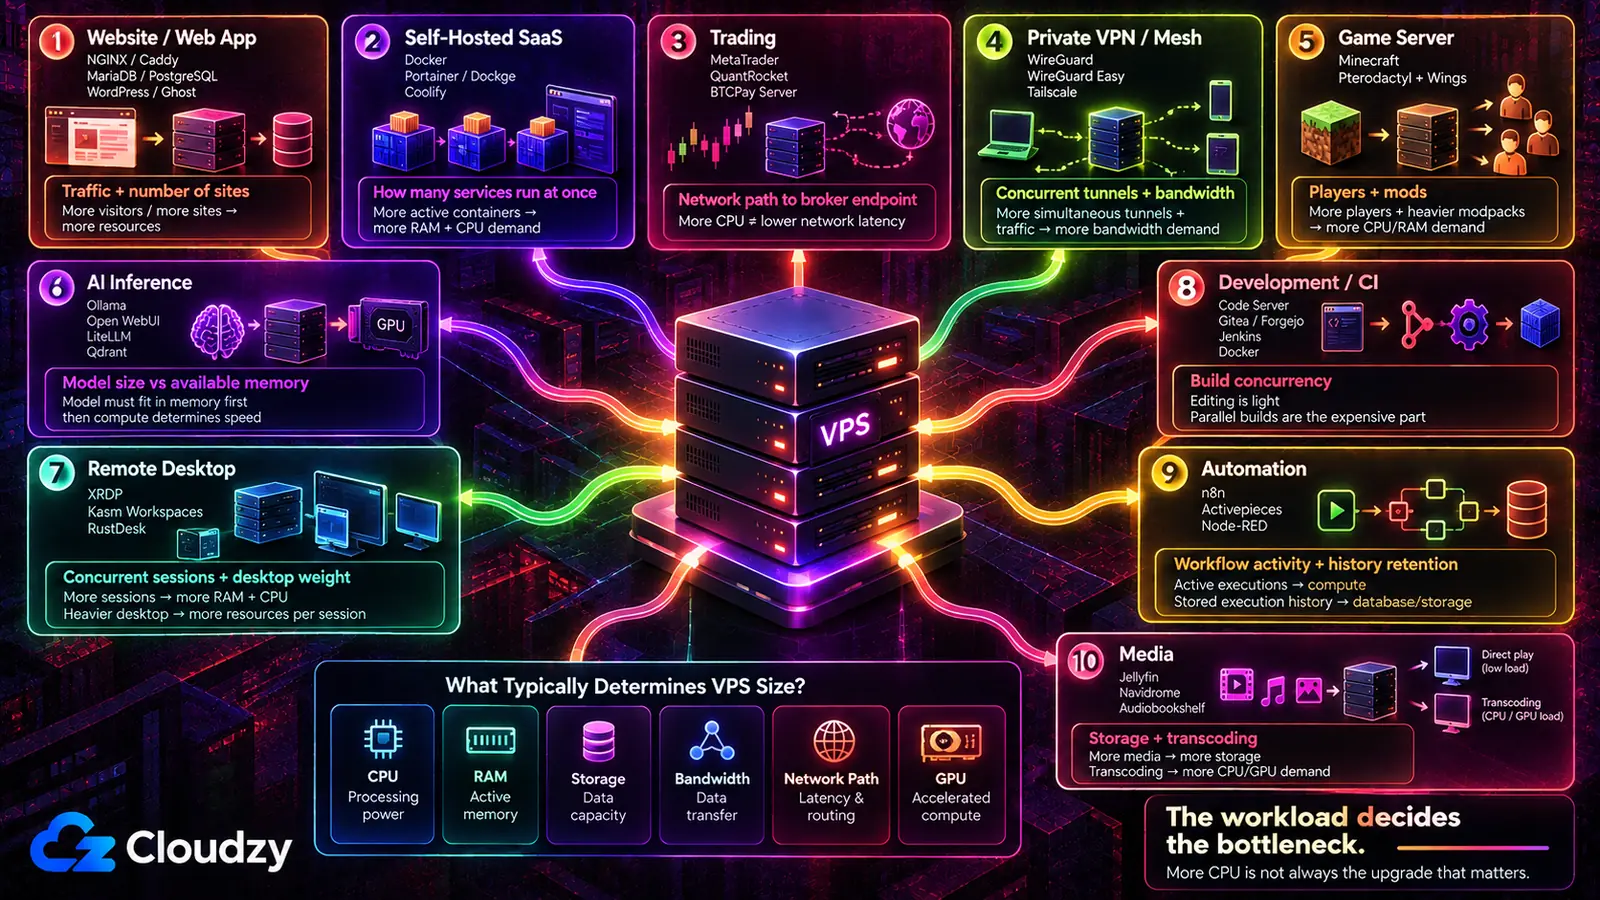
Was sich zwischen diesen zehn Situationen unterscheidet, ist weniger die Größe der Maschine als die Frage, welche zwei oder drei Programme vorhanden sein müssen, bevor irgendetwas anderes zählt, und welche Einschränkung meist bestimmt, wie groß diese Maschine wird.
| Einsatzzweck | Die Programme, die die Arbeit erledigen | Was Ihre Ausstattung bestimmt |
|---|---|---|
| Website oder Web-App | NGINX oder Caddy, MariaDB oder PostgreSQL, WordPress oder Ghost | Traffic und wie viele Websites sich den Server teilen |
| Selbst gehostete SaaS-Alternativen | Docker, Portainer oder Dockge, Coolify | Wie viele Dienste gleichzeitig laufen |
| Trading | MetaTrader 4 oder 5, QuantRocket, BTCPay Server | Der Netzwerkpfad zum Endpunkt Ihres Brokers |
| Privates VPN oder Mesh | WireGuard, WireGuard Easy, Tailscale | Gleichzeitige Tunnel und Bandbreite |
| Gameserver | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel und Wings | Spielerzahl und Anzahl der Mods |
| KI-Modelle und Inferenz | Ollama, Open WebUI, LiteLLM, Qdrant | Modellgröße im Verhältnis zum verfügbaren Speicher |
| Remotedesktop | IceWM over XRDP, Kasm Workspaces, RustDesk | Gleichzeitige Sitzungen und Gewicht des Desktops |
| Entwicklung und CI | Code Server, Gitea oder Forgejo, Jenkins, Docker | Parallele Builds, nicht das Editieren |
| Automatisierung und Bots | n8n, Activepieces, Node-RED | Workflow-Aktivität und Aufbewahrung des Verlaufs |
| Medien | Jellyfin, Navidrome, Audiobookshelf | Speicherplatz und ob etwas transkodiert wird |
Die dritte Spalte ist die, die Sie zweimal lesen sollten. Mehr CPU ist das reflexhafte Upgrade, und in mehreren dieser Zeilen ist sie nicht die Einschränkung, die zählt.
Eine Website oder Web-App hosten
Die Entscheidung, die diesen Server prägt, ist nicht, welcher Webserver schneller ist. Sondern wer die TLS-Zertifikate verwaltet. Caddy stellt sie selbst aus und erneuert sie ohne zusätzliche Werkzeuge. NGINX erwartet einen separaten ACME-Client wie Certbot und mehr Konfiguration von Hand und hat dafür im Leerlauf einen kleineren Speicherbedarf. Der Vergleich Caddy vs. NGINX stellt die beiden Konfigurationsdateien nebeneinander, falls dieser Kompromiss geprüft werden soll, bevor Sie sich festlegen.
Der Rest folgt der Anwendung und nicht umgekehrt. Viele dynamische Anwendungen brauchen eine Datenbank, und ob das MariaDB oder PostgreSQL ist, entscheidet meist das, was die Anwendung unterstützt, nicht eine Vorliebe. Redis hat seinen Platz, wenn die Anwendung tatsächlich Caching, Sitzungen, Warteschlangen oder eine andere Redis-basierte Funktion braucht. Und wenn sich mehr als eine Website oder ein Dienst den Server teilen, beendet ein Reverse Proxy, also der Prozess, der vorne sitzt und jede Anfrage anhand des Hostnamens an die richtige Anwendung weiterleitet, das Port-Jonglieren, bevor es beginnt. Nginx Proxy Manager setzt eine grafische Oberfläche auf diese Aufgabe und läuft mit 2 GB bequem. Die Einrichtungsanleitung für Nginx Proxy Manager führt Schritt für Schritt durch.
Eine Einschränkung, und sie führt ganz weg vom VPS. Wenn es nur um eine kleine Website ohne besondere Anforderungen geht, ist Managed Hosting eine vertretbare Antwort, und ein Server, den Sie selbst verwalten, ist Mehrarbeit ohne Gegenwert. Der VPS lohnt sich in dem Moment, in dem die Website etwas braucht, das ein Managed-Tarif nicht für Sie installiert.
Kostenpflichtige SaaS-Tools durch selbst gehostete ersetzen
Docker ist hier die Entscheidung, die die Reihenfolge festlegt, und sie kommt vor allen Anwendungen, wegen derer Sie gekommen sind. Eine Container-Laufzeit hält jeden Dienst und seine Abhängigkeiten in einer eigenen Kiste, sodass die PHP-Version von Nextcloud und die Machine-Learning-Bibliotheken von Immich nie miteinander streiten. Portainer oder Dockge geben dieser Laufzeit eine Weboberfläche und einen Ort, an dem Sie sehen, was läuft. Coolify geht weiter und macht den Server zu etwas, das einer Deployment-Plattform näherkommt, mit Builds per git push und automatischem TLS. Wählen Sie die Verwaltungsschicht nach der Laufzeit, nicht an ihrer Stelle.
Profi-Tipp: Installieren Sie Docker aus dem eigenen Repository von Docker statt aus dem der Distribution. Die Installationsdokumentation von Docker bezeichnet das von der Distribution bereitgestellte Paket als inoffiziell und weist an, es vor der Installation von Docker Engine zu entfernen. Dieses Paket heißt
docker.io.
Die Anwendungen selbst sind der einfache Teil, und genau das ist das Problem. Ein r/selfhosted-Thread darüber, welche selbst gehosteten Dienste Leute langfristig behalten zeigt das deutlich. Der Verfasser zählt eine Reihe von Ersatzlösungen auf, die er eingerichtet und dann aufgegeben hat, und keine davon ist beim Deployment gescheitert. Als Gründe nennt er fehlenden Feinschliff der Bedienung und die Angst, den Zugang zu verlieren. Ein VPS löst die zweite Hälfte davon klar, weil er weder vom Strom zu Hause noch von einer stabilen Privatverbindung abhängt. Für die erste Hälfte tut er überhaupt nichts.
Trading: Forex, Algo und Krypto
Dies ist der einzige Abschnitt, in dem sich das Betriebssystem ändern kann. MetaTrader 4 und MetaTrader 5 sind Windows-Anwendungen, daher ist ein Trading-Server nach wie vor häufig ein Windows Server, auf den man per RDP zugreift. MetaQuotes unterstützt auch den Betrieb von MetaTrader unter Linux über Wine, Windows ist also der einfachere native Weg und keine harte Voraussetzung. QuantRocket ist das Ende der Liste für algorithmische und quantitative Forschung, und BTCPay Server wickelt Krypto-Zahlungen ab. Beides sind Docker-Workloads unter Linux.
Die Specs zählen weniger als die Landkarte. Ein Trader auf r/VPSforTradings, der einen MT5-Bot über fünf Broker plante, fragte, welcher VPS die niedrigste Latenz zum jeweiligen Rechenzentrum jedes Brokers bietet, und genau das ist die entscheidende Frage. Die Endpunkte der großen Broker ballen sich um eine Handvoll Rechenzentrums-Knoten, und messen müssen Sie den Netzwerkpfad zwischen Ihrem VPS und dem Endpunkt des Brokers. Zwei Server mit identischen Prozessoren in verschiedenen Netzen oder Städten können sich für diese Aufgabe sehr unterschiedlich verhalten.
Damit ist das naheliegende Upgrade das falsche. Mehr Kerne verkürzen den Pfad nicht. Den Standort eines Forex-VPS vor dem Tarif zu wählen ist der Punkt, an dem diese Entscheidung fällt.

Halten Sie Ihr Trading rund um die Uhr online mit einem latenzarmen Forex-VPS.
Trading-VPS holenEin privates VPN oder Mesh-Netzwerk betreiben
Hier gibt es zwei Formen, und sie sind nicht austauschbar. Ein WireGuard-Server auf dem VPS gibt Ihren Geräten einen verschlüsselten Pfad zu diesem Server und zu allem, was Sie darüber routen. WireGuard Easy verpackt diese Einrichtung in eine Weboberfläche, sodass ein neuer Peer nicht mehr bedeutet, eine Konfigurationsdatei von Hand zu bearbeiten. Ein Mesh-Netzwerk wie Tailscale ist etwas ganz anderes: Geräte versuchen, sich direkt miteinander zu verbinden, aber der Verkehr kann über ein Peer-Relay oder ein DERP-Relay laufen, wenn kein direkter Pfad möglich ist. Seine Koordinationsschicht verteilt die Informationen, die Geräte brauchen, um sich gegenseitig zu finden und zu verbinden. OpenVPN AS, Pritunl, ZTNET und WGDashboard füllen den Bereich zwischen diesen beiden Polen.
Ein r/selfhosted-Thread zu dieser Wahl brachte die eigentliche Sorge bei der Abhängigkeit von Tailscale ans Licht. Ein Antwortender sagte, er mache sich „nur Sorgen, dass Tailscale schlechter wird, während sie versuchen, profitabel zu werden“. Das ist eine Sorge um den Anbieter, nicht um den Preis. Wenn Sie den Tunnel selbst betreiben, fällt diese Firma aus der Kette.
Es macht aber auch Arbeit. Ein verwalteter Koordinationsserver ist tatsächlich weniger Betriebsaufwand, und für einen Laptop, der einen einzigen Server erreicht, ist ein eigenes Mesh mehr Maschinerie, als das Problem braucht. Schlichtes WireGuard reicht für diesen Fall.
Einen Gameserver hosten
Das Spiel ist die einfache Installation, das Panel ist die Entscheidung. Allein Minecraft gibt es in mehreren Server-Varianten, und welche Sie betreiben, hängt davon ab, was Sie wollen: Paper für Performance auf einem normalen Survival-Server, Forge oder Quilt, wenn ein Modpack der ganze Sinn ist. Das direkt auf dem Server zu betreiben, funktioniert gut. Es unter Pterodactyl Panel mit seinem Wings-Daemon oder unter PufferPanel zu betreiben, bringt Ressourcenlimits pro Server, eine Web-Konsole und die Möglichkeit, einem Freund Neustart-Rechte zu geben, ohne ihm SSH zu geben. Nakama ist ein ganz anderes Produkt, für Leute, die ein Spiel entwickeln, statt eines zu hosten.
Eine Anleitung auf r/admincraft geht den ganzen Weg von einem nackten VPS bis zu einem automatisierten, gemoddeten Server auf Pterodactyl, was ein guter Hinweis darauf ist, was der Weg über das Panel bringt.
Der Preis ist ein zweites System, das gepatcht werden muss, und das hört nie auf. Für einen einzelnen Vanilla-Server für sechs Freunde ist das Panel mehr Infrastruktur, als das Spiel braucht. Die Zahl der Mods ist die andere Variable, die Sie im Blick behalten sollten. Einen ARK-Server modden zeigt, was das in der Praxis bedeutet. Alles Öffentliche muss außerdem abgesichert werden, bevor jemand es findet, und die Sicherheitsanleitung für Minecraft-Server deckt diesen Schritt ab.
KI-Modelle und lokale Inferenz betreiben
Ollama führt das Modell aus, und Open WebUI ist die aufgesetzte Oberfläche. LiteLLM verdient sich einen Platz davor nur, wenn Aufrufe über mehrere Anbieter geroutet werden müssen, und Qdrant nur, wenn Retrieval zum Plan gehört.
Ohne GPU ist die Decke schnell erreicht. Jemand, der Ollama auf einem reinen CPU-VPS mit 8 GB ausprobierte, lief in einen Out-of-Memory-Fehler: Das Modell wollte 7,2 GiB, und 3,8 GiB waren frei, weil Betriebssystem und Coolify die Differenz schon belegt hatten. Kleine quantisierte Modelle, also Gewichte mit geringerer Genauigkeit gespeichert, damit sie in weniger Speicher passen, können auf einer CPU laufen, wenn Modell und Laufzeit in den System-RAM passen. Passen sie, ist der übliche Preis eine langsamere Inferenz; passen sie nicht, kann der Prozess mit einem Out-of-Memory-Fehler abbrechen.
Qualität ist die zweite Grenze. Ein r/selfhosted-Thread darüber, ob sich das Selbsthosten von Ollama lohnt, zeigt die andere Seite. Ein Kommentator beschrieb die offenen Modelle, die er ausprobiert hatte, als „schlechtere Qualität“ und sagte: „Diese Milliarden-Dollar-Giganten werden Sie nicht schlagen.“ Das ist die Erfahrung eines Nutzers, keine Regel für jedes offene Modell. Selbsthosting gibt Ihnen Kontrolle über Daten und Infrastruktur; ob es eine gehostete API bei Qualität oder Kosten schlägt, hängt von Modell, Arbeitslast und Auslastung ab.
Die Kostenrechnung gegenüber einer gehosteten API zeigt, wo sich die Wirtschaftlichkeit dreht. Größere Modelle, mehr Parallelität oder engere Latenzziele machen daraus eine Hardwarefrage. Die GPU-VPS-Tarife von Cloudzy sind genau für diesen Fall gebaut.
Ein Remote-Desktop oder eine Cloud-Workstation
Hinter dem Begriff „Remote-Desktop“ verbergen sich drei verschiedene Mechanismen, und wer nach Produktnamen statt nach Mechanismus auswählt, landet beim falschen. Eine RDP-Sitzung ist ein echter Desktop, der auf dem Server läuft und in den Sie sich einloggen. Das Ein-Klick-Image IceWM over XRDP von Cloudzy ist hier das schlanke Paket: Es liefert IceWM, Terminator, Falkon und einen xRDP-Listener mit TLS zusammen aus, während Linux Mint Ihnen einen vollständigen statt eines minimalen Desktops gibt.
Kasm Workspaces kann containerisierte Anwendungen und Desktops auf Abruf im Browser bereitstellen, aber auch vorhandene RDP-, VNC-, SSH- und KasmVNC-Server über Server-Workspaces zugänglich machen. Neko ist wieder anders: Es streamt einen gemeinsamen virtuellen Browser per WebRTC an mehrere Personen in einem Raum, und das ist kein Desktop, in den sich jemand einloggt.
Wenn Sie den eigenen Desktop des Servers wollen, nutzen Sie einen RDP- oder VNC-gestützten Kasm Server-Workspace statt eines Container-Workspace. Die Kasm-Dokumentation zu fester Infrastruktur beschreibt diese Einrichtung. Die nativen Container-Sitzungen von Kasm sind getrennte Umgebungen, nicht der Desktop des Hosts.
Wenn die gewünschte Maschine schon existiert und nur erreicht werden muss, erreicht RustDesk sie, ohne überhaupt einen Desktop aufzubauen, und Sshwifty gibt Ihnen eine Shell im Browser, wenn eine Shell alles war, was Sie brauchten. Klären Sie das Protokoll vor dem Produktnamen. Eine Verbindung per RDP und das Streamen einer Browsersitzung sind nicht dasselbe mit anderen Etiketten.
Eine Maschine für Entwicklung, Builds und CI
Code Server bringt VS Code in einen Browser-Tab, der auf das Dateisystem des Servers zeigt, und genau das macht es lohnend, den Rest der Maschine beisammenzuhalten: Gitea oder Forgejo mit den Repositories, die der Editor öffnet, Jenkins mit den Pipelines, die diese Commits auslösen, und Docker unter beidem. Das neuere Teil sind die KI-Coding-Agenten, die inzwischen auf derselben Maschine laufen: Claude Code, Aider, OpenCode und Goose CLI.
Dieses naheliegende Setup ist nicht das einzige. Ein r/selfhosted-Thread zu Remote-Entwicklungsumgebungen brachte einen Antwortenden hervor, der das Gegenteil vertrat: den Editor lokal installiert lassen und ihn über eine Remote-Development-Erweiterung auf den VPS richten, sodass die Oberfläche lokal bleibt und nur Dateien und Ausführung entfernt sind. Die Beschwerde des Verfassers war, dass der Host statt des Browsers die Tastenkürzel abfing, ein echter Nachteil der Browser-Variante.
Beides ist legitim. Code Server mit einem KI-Agenten betreiben geht den Browser-Weg von Anfang bis Ende durch. Der selbst gehostete Entwickler-Stack umfasst alles, was rund um den Editor dazugehört.
Automatisierung, Bots und geplante Jobs
n8n ist der übliche Einstieg, und das ist eine vernünftige Voreinstellung: ein visueller Workflow-Builder, in dem die Knoten Dienste sind und die Kanten Daten, die zwischen ihnen fließen. Activepieces erledigt ähnliche Arbeit unter einer freizügigeren Lizenz. Node-RED geht dasselbe Problem von der anderen Seite an, flussbasiert und eher in der Verdrahtung von Geräten und Ereignissen verwurzelt als im Verkleben von SaaS-Diensten. Dagu ist ein Scheduler für Abhängigkeitsgraphen, der passt, wenn Sie eigentlich eine Reihe von Cronjobs haben, die eine Reihenfolge brauchen.
Diese Dienste laufen zwischen den Jobs weiter. Ihr Ressourcenverbrauch wächst mit der Workflow-Aktivität, während der aufbewahrte Ausführungsverlauf vor allem Datenbank und Speicherbedarf wachsen lässt. Damit ist das genau die Art Arbeitslast, die den kleinsten Server ein paar Monate, nachdem alles gut aussah, still überholen kann. Der Vergleich selbst gehosteter Zapier-Alternativen liefert die Details zu Lizenzen und Dimensionierung.
Medien bereitstellen
Speicherplatz ist hier meist die erste Einschränkung, aber Transkodierung kann CPU- oder GPU-Kapazität zur entscheidenden machen. Jellyfin für Video, Navidrome für Musik und Audiobookshelf für Hörbücher und Podcasts bündeln jeweils einen Bibliotheksscanner, einen Metadaten-Abrufer und einen Streaming-Server in einer einzigen Anwendung, die sich wie jeder andere Webdienst installieren lässt, und AzuraCast (ein Webradiosender) und Immich (Fotos) folgen demselben Muster.
Damit ist ein VPS öfter die falsche Form als nicht. Transkodierung in Echtzeit kostet Prozessorzeit, die ein kleiner Server nicht übrig hat, und ein Rechner zu Hause mit großen Festplatten ist für die Bibliothek selbst meist der bessere Host, während der VPS seinen Platz durch Fernzugriff und Verfügbarkeit verdient. Der Vergleich der Plex-Alternativen zeigt, welcher Server zu welchem Client passt.
Was Ihnen gehört, sobald alles installiert ist
Jedes oben genannte Programm kommt mit einer Aufgabe im Gepäck. Jemand patcht es, beobachtet seinen Speicher, erneuert sein Zertifikat und findet heraus, ob sich das Backup wiederherstellen lässt. Auf einem selbst verwalteten VPS sind Sie dieser Jemand, und die Last wächst mit jeder dieser Situationen, die auf derselben Maschine landet.
Die Installationshälfte ist der Teil, den es sich zu verkürzen lohnt. Wenn die gewählte Software als Ein-Klick-App verfügbar ist, verkürzt das den Installationsschritt, statt Sie mit einem leeren Server und einem offenen Dokumentations-Tab zurückzulassen. Ein Linux-VPS von Cloudzy gibt Ihnen diesen Ausgangspunkt, sodass die erste Stunde dem gehört, wofür Sie den Server gekauft haben. Die Betriebshälfte bleibt so oder so bei Ihnen. Dieser Teil lässt sich nicht auslagern.

Entwickeln Sie auf einem Linux-VPS mit Root-Zugriff, NVMe und AMD-EPYC-Power.
Linux-Pläne ansehenHäufig gestellte Fragen
Brauche ich ein Control Panel auf einem VPS?
Nur wenn es mehr als eine Aufgabe für Sie erledigt. Ein Panel ist seinen Speicher wert, wenn es mehrere Websites, mehrere technisch unerfahrene Nutzer und E-Mail oder DNS verwaltet, die Sie sonst von Hand einrichten würden. Unterhalb dieser Schwelle ist es eine Schicht zwischen Ihnen und einem Dienst, den Sie direkt verwalten könnten, und es konkurriert mit diesem Dienst um RAM. Der Vergleich der Linux-Control-Panels schlüsselt auf, was jedes davon an Funktionen und Lizenzen kostet.
Sollte ich Software mit Docker oder nativ auf einem VPS installieren?
Nutzen Sie Container für Stacks aus mehreren Diensten, für Workloads, die Sie auf einen anderen Host umziehen wollen, oder für Abhängigkeiten, die sich sonst in die Quere kämen. Installieren Sie nativ, wenn sich ein einzelner langlebiger Dienst auf einem kleinen VPS so leichter verwalten lässt. Ein Server mit 1 GB, auf dem ein Webserver und eine Datenbank laufen, profitiert womöglich nicht von Docker; ein größerer Stack aus mehreren Diensten oft schon, aber der RAM allein entscheidet das nicht.
Kann ich ein KI-Modell auf einem VPS ohne GPU betreiben?
Ja, bei kleinen quantisierten Modellen. Der RAM entscheidet, ob das Modell neben dem Betriebssystem und allem anderen, was läuft, geladen werden kann; die CPU-Leistung bestimmt, wie schnell es läuft, sobald es geladen ist. Größere Modelle, mehr Parallelität oder engere Latenzziele drängen Sie meist zu einer GPU mit genug VRAM.
Brauche ich Windows für einen Trading-VPS?
Für MetaTrader 4 und MetaTrader 5 ist Windows die einfachste native Option, keine strikte Voraussetzung. MetaQuotes unterstützt auch den Betrieb von MetaTrader unter Linux über Wine. Andere Trading-Workloads, darunter Python-basierte algorithmische Werkzeuge und Krypto-Zahlungssoftware wie BTCPay Server, laufen direkt unter Linux. Die Plattform, über die Sie handeln, entscheidet über das Betriebssystem.
Kann ein VPS mehrere dieser Einsatzzwecke abdecken?
Ja, und meist begrenzt der Arbeitsspeicher, wie viele. Ein paar schlanke Dienste können auf 4 GB nebeneinander laufen, während ein Gameserver und ein KI-Modell schnell um den RAM konkurrieren. Der andere Punkt ist der Explosionsradius: Wer einen öffentlich erreichbaren Dienst neben etwas stellt, das ihm wichtig ist, riskiert, dass eine Kompromittierung beides gefährdet. Trennen Sie das, was am Internet hängt, von dem, was wichtig ist, bevor Sie irgendetwas anderes trennen.
Diskussion
Kommentare
Melden Sie sich an, um mitzudiskutieren.