

Saat RedAccess mencari aplikasi yang dibuat dengan alat pemrograman AI dan dipublikasikan di domain alat tersebut, perusahaan itu menemukan lebih dari 5.000 aplikasi yang nyaris tanpa keamanan atau autentikasi. Tangkapan layar yang dibagikan kepada Wired mencakup seluruh riwayat percakapan chatbot sebuah peritel dengan pelanggan, lengkap dengan nama dan informasi kontak. Wired tidak dapat memastikan keaslian data yang diperiksa. Namun, aplikasi-aplikasi itu tetap terbuka.
Data pelanggan di aplikasi buatan AI dapat bocor jauh melampaui layar yang dirancang setelah alat terhubung ke Salesforce, HubSpot, Pipedrive, atau Zoho. Pelacak alur penjualan hanya menampilkan dasbor akun, tetapi kunci yang disimpannya dapat membuka jauh lebih banyak. Jadi, sebelum tim menerima tautannya, periksa jangkauan kunci tersebut.
TL;DR
- Kredensial CRM menentukan besarnya kebocoran. Berikan kredensial CRM khusus dengan cakupan terbatas, gunakan pengguna khusus berhak akses rendah jika CRM mengikat akses ke pengguna, simpan kredensial dalam pengaturan lingkungan server atau penyimpanan rahasia, dan izinkan hanya kode sisi server menggunakannya.
- Setiap kesalahan penerapan yang membocorkan catatan pelanggan, alur penjualan, atau harga memiliki perbaikan melalui instruksi yang dapat disalin. Alat pemrograman AI Anda melakukan perubahan, lalu Anda sendiri menjalankan tes singkat untuk memastikannya.
- Lokasi menjalankan alat bergantung pada tindakannya terhadap CRM. Alat hanya-baca dapat berjalan di server yang dikendalikan tim, melalui jaringan privat atau login perusahaan. Alat yang menulis kembali ke CRM harus diperiksa TI atau administrator CRM terlebih dahulu.
- Jika berlaku, GDPR dan CCPA mencakup salinan data pelanggan pada alat dan setiap layanan penerima data. Kebanyakan alat penjualan dan dukungan bukan sistem berisiko tinggi menurut EU AI Act. Pengecualian utama terkait pelanggan ialah keputusan kredit individu, penilaian risiko atau penetapan harga asuransi jiwa atau kesehatan mereka, serta AI yang menyimpulkan emosi dari wajah atau suara pelanggan.
Jangkauan Kunci CRM yang Bocor
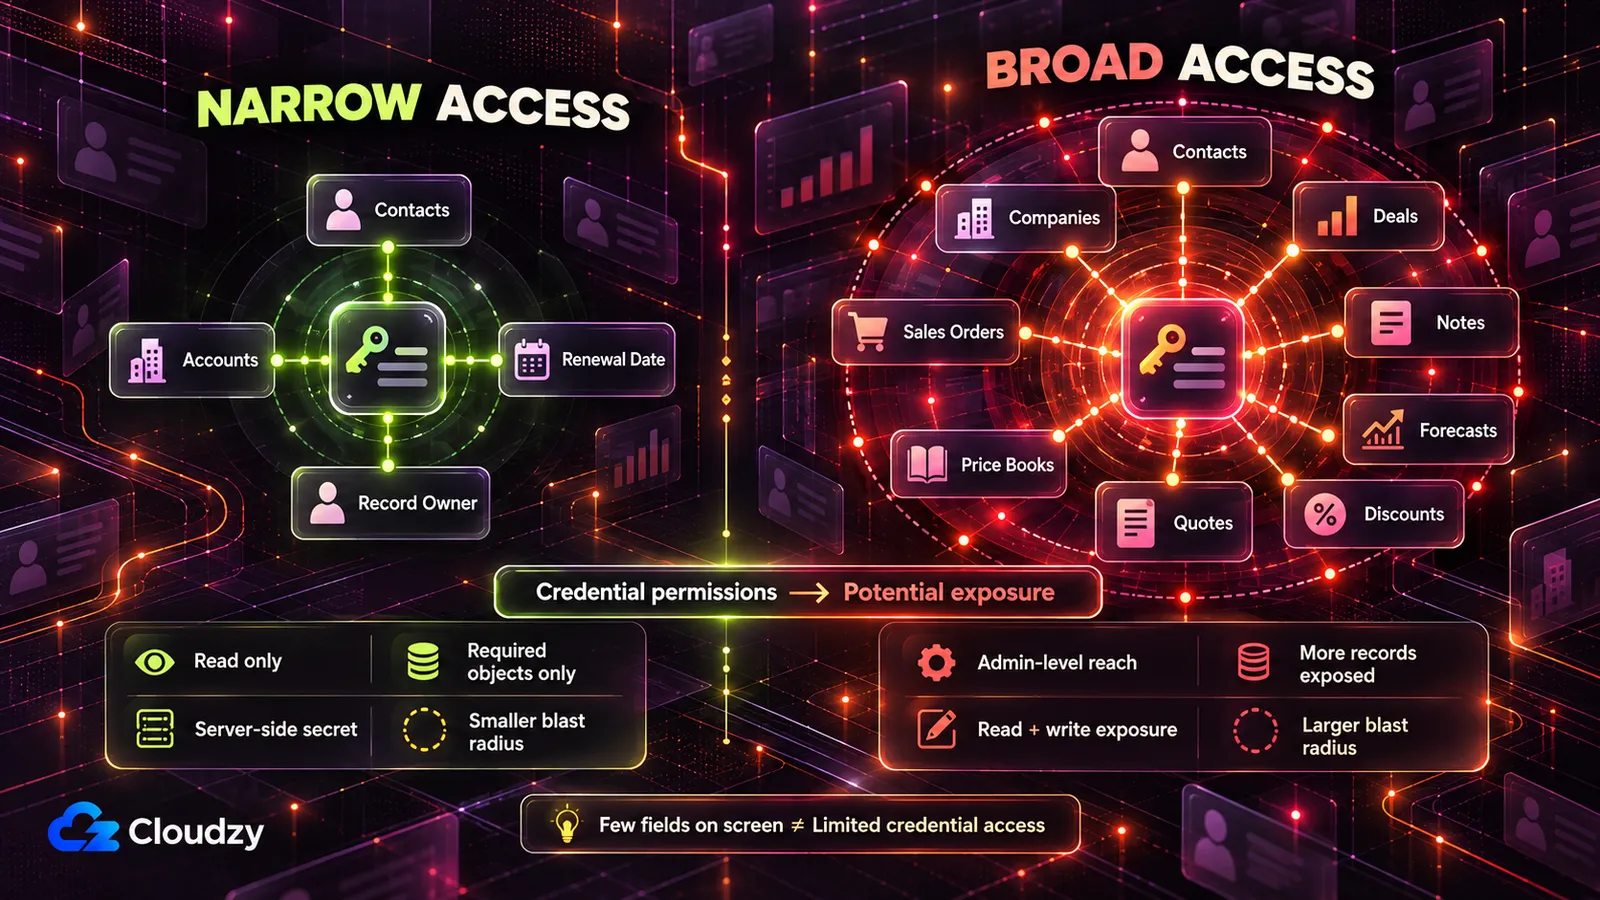
Kunci API CRM yang terekspos menjangkau apa pun yang dapat dijangkau pengguna atau aplikasinya, bukan sekadar tampilan dasbor. Di Salesforce dan Pipedrive, kunci akun administrator dapat membaca dan biasanya mengubah semua kontak, akun, dan transaksi yang terlihat oleh administrator tersebut. Kunci HubSpot dan Zoho membawa cakupan yang diberikan; cakupan grup Zoho mencakup semua tindakan yang boleh dilakukan penggunanya.
Berikut cara keempat CRM memberikan akses dan cara mempersempitnya. Cakupan atau scope pada kolom berikut adalah daftar tindakan yang diizinkan bagi kredensial.
| CRM | Kredensial dan Hak Akses yang Dibawanya | Yang Dibuka oleh Akses Luas | Pengaturan yang Lebih Terbatas |
|---|---|---|---|
| Salesforce | Koneksi OAuth melalui connected app atau external client app yang bertindak sebagai satu pengguna Salesforce | Dengan full, seluruh data yang dapat diakses pengguna; dengan api, akunnya melalui REST API dan Bulk API 2.0 |
Pengguna khusus dengan izin hanya untuk objek yang dibaca alat; minta api, bukan full |
| HubSpot | Service Key untuk integrasi baru dalam akun, atau token aplikasi privat lama yang sudah ada | Semua yang dipilih, misalnya membaca dan menulis kontak, perusahaan, dan transaksi | Cakupan objek hanya-baca seperti crm.objects.contacts.read untuk objek yang ditampilkan saja; nonaktifkan sensitive dan highly_sensitive |
| Pipedrive | Token API pribadi yang “terikat pada pengguna dan perusahaan tertentu, memberikan akses ke seluruh data pengguna” | Semua yang dapat dilihat pengguna itu | Token dari pengguna Pipedrive khusus yang hanya melihat data yang diperlukan alat |
| Zoho CRM | Token OAuth dengan cakupan mengikuti service_name.scope_name.operation_type |
Dengan cakupan grup seperti ZohoCRM.modules.ALL, membaca, membuat, memperbarui, dan menghapus prospek, kontak, akun, transaksi, penawaran, daftar harga, pesanan penjualan, dan faktur |
Cakupan baca per modul, seperti ZohoCRM.modules.contacts.READ |
Setiap baris memakai istilah vendor. Referensi cakupan Salesforce menambahkan bahwa full «mencakup semua cakupan lain». HubSpot kini menganggap aplikasi privat sebagai versi lama dan merekomendasikan Service Keys untuk integrasi antarsistem baru; aplikasi privat lama yang ada masih memakai referensi cakupan sebelumnya, termasuk cakupan data sensitif untuk akun Enterprise.
Istilah Pipedrive berasal dari dokumentasi autentikasinya. Dokumentasi cakupan Zoho menyatakan bahwa cakupan grup memberi «akses penuh ke semua fungsi yang dapat dilakukan pengguna pada catatan». Contoh permintaannya sendiri meminta ZohoCRM.modules.ALL.
Aturannya sama pada keempatnya. Kredensial membawa jangkauan pengguna atau cakupan yang diberikan. Jadi, berikan kredensial integrasi khusus dan batasi sejauh yang diizinkan CRM. Jika akses mengikuti pengguna, gunakan pengguna khusus berhak akses rendah, bukan akun administrator seseorang.
Berikan izin menulis hanya jika alat memang harus menulis, sehingga penanganannya beralih ke TI. Jangan pernah memakai login administrator atau token pribadi Anda.
Kredensial lama yang terikat pada seseorang juga dapat gagal saat orang itu keluar. Ringkasan aplikasi privat lama HubSpot menyatakan bahwa menghapus pengguna pembuatnya menyebabkan beberapa panggilan API dengan token tersebut gagal. Service Keys menghindari masalah ini karena menjadi milik akun, bukan pegawai tertentu. Pipedrive mengizinkan satu token API aktif per pengguna; menggantinya menghentikan semua integrasi yang menggunakannya.
Kredensial luas yang membuka kontak biasanya juga membuka transaksi dan perkiraan, serta penawaran dan daftar harga pada modul Zoho. Siapa pun yang memilikinya dapat menjangkau harga dan struktur diskon.
Buat kredensial integrasi dan batasi izin atau cakupannya melalui layar administrasi CRM, atau minta administrator CRM melakukannya.
Kesalahan Penerapan yang Membocorkan Catatan Pelanggan dan Cara Memperbaikinya
Tujuh pengaturan bawaan membocorkan data dari alat penjualan buatan AI: kunci CRM di kode atau peramban, tautan publik, semua staf melihat semua akun, bidang yang tidak diperlukan, catatan dikirim keluar, ekspor tanpa log, dan salinan yang bertahan setelah permintaan penghapusan. Semuanya memudahkan demo.
| Kesalahan | Yang Bocor | Perbaiki |
|---|---|---|
| Kunci CRM berada di kode, peramban, atau percakapan | Apa pun yang dijangkau kunci. Dengan akses luas, seluruh basis data pelanggan, termasuk kontak, transaksi, dan catatan, sering kali juga dapat diubah | Kredensial integrasi terbatas hanya pada server, dengan kunci lama dinonaktifkan |
| Alat dipublikasikan melalui tautan publik | Data kontak pelanggan (email, telepon, alamat, riwayat belanja) serta halaman harga dan diskon, terbuka bagi siapa pun yang memiliki alamat, termasuk pesaing | Jaringan privat atau login perusahaan di depannya |
| Setiap staf penjualan melihat semua akun | Seluruh alur, perkiraan, dan nilai transaksi perusahaan. Pegawai yang akan keluar dapat mengekspor seluruh portofolio pelanggan | Peran berdasarkan pemilik catatan CRM, diberlakukan server untuk tampilan, pencarian, dan ekspor |
| Alat mengambil semua bidang padahal hanya butuh beberapa | Riwayat belanja, pembayaran, nilai akun, dan tiket dukungan berisi detail akun pada alat untuk tanggal perpanjangan | Ambil hanya bidang yang disebutkan |
| Catatan pelanggan masuk ke API AI dan layanan lain | Data pelanggan, segmen, serta skor prospek atau kondisi pelanggan disalin ke penyedia tanpa kontrak | Audit data keluar, kurangi, dan kontrakkan yang tetap diperlukan |
| Tidak ada catatan siapa mengekspor apa | Daftar atau segmen pelanggan keluar tanpa diketahui kapan atau oleh siapa | Log ekspor yang tidak dapat diubah aplikasi |
| Alat menyimpan salinan catatan pelanggan sendiri | Penghapusan di CRM tidak menjangkau salinan alat, ekspor, dan skor turunannya | Simpan sesedikit mungkin dan selaraskan salinan dengan CRM |
Alat pemrograman AI yang membangun aplikasi dapat memperbaiki kebanyakan masalah ini jika diminta. Sesuaikan setiap instruksi berikut dengan CRM, objek, dan peran Anda.
Laporan AI bahwa perubahan telah dilakukan tidak membuktikan apa pun. Tes di bawah setiap instruksi adalah buktinya. Jalankan instruksi terhadap kode dan jangan pernah menempelkan kunci aktif atau catatan pelanggan asli ke percakapan.
Keluarkan Kunci CRM dari Kode, Peramban, dan Percakapan
Kunci yang ditempel di kode atau percakapan sudah terekspos. Begitu pula kunci dalam variabel lingkungan (nilai yang diberikan server ketika aplikasi mulai sehingga kode menyebutnya tanpa menyimpan nilainya) jika kode pemakainya berjalan di peramban. Kunci yang dibaca peramban dapat disalin setiap pengunjung.
Dokumentasi Vite menyatakan bahwa variabel berawalan VITE_ «akan terekspos dalam kode sumber sisi klien». Dokumentasi variabel lingkungan Next.js menjelaskan bahwa NEXT_PUBLIC_ juga memasukkan nilai ke berkas yang diunduh peramban.
Kunci pada berkas yang sudah di-commit tetap ada di riwayat, seperti rahasia yang ditulis langsung dalam berkas Compose bertahan melampaui container. Repositori privat bukan perlindungan. Laporan rahasia GitGuardian 2026 menemukan repositori internal sekitar enam kali lebih mungkin berisi rahasia dalam kode daripada yang publik. Sekitar 28% insiden juga bermula sepenuhnya di luar repositori, dalam alat seperti Slack, Jira, dan Confluence.
Temukan setiap kunci API, token, kata sandi, atau string koneksi untuk Salesforce, HubSpot, Pipedrive, Zoho, atau CRM dan alat penjualan lain dalam proyek ini. Periksa kode, semua berkas .env, dan riwayat commit.
Untuk masing-masing, cantumkan:
- berkas dan baris tempat kemunculannya
- apakah ditulis langsung dalam kode atau dibaca dari variabel lingkungan
- apakah kode pemakainya berjalan di server atau peramban; tandai variabel berawalan VITE_ atau NEXT_PUBLIC_
Jangan cetak nilai kunci lengkap. Tampilkan hanya empat karakter pertama masing-masing.
Pindahkan lalu setiap panggilan CRM ke kode server yang membaca kunci dari variabel lingkungan khusus server. Hapus semua kunci dari kode, kecualikan berkas bernilai asli dari repositori, dan laporkan perubahan tepatnya. Jika ragu, katakan alih-alih menebak.
Catatan: Menghapus pesan atau commit tidak menjadikan kunci rahasia kembali. Setelah ditempel atau di-commit, satu-satunya perbaikan adalah menonaktifkannya di CRM.
Merotasi kunci, yaitu membuat yang baru dan menonaktifkan yang lama, adalah langkah manusia. Buat kredensial terbatas di CRM dan minta TI memasukkannya ke lingkungan server. Kemudian nonaktifkan kunci lama.
Untuk token aplikasi privat yang bocor, HubSpot menyediakan Rotate and expire now. Di Pipedrive, periksa integrasi lain yang memakai token lama sebelum menggantinya.
Salinan kata sandi administrator CRM yang dipakai manusia sebaiknya berada dalam pengelola kata sandi seperti Vaultwarden, server kompatibel Bitwarden. Fungsinya untuk orang yang masuk. Untuk rotasi terpusat rahasia aplikasi, pertimbangkan HashiCorp Vault.
Tes: Buka alat yang berjalan dan alat pengembang peramban, lalu cari pada semua berkas dimuat (Ctrl+Shift+F, atau Cmd+Option+F di Mac) delapan karakter pertama kunci baru. Hasilnya harus kosong. Jalankan tindakan yang memakai CRM dan periksa tab Jaringan. Kredensial tidak boleh ada di URL, header, atau isi permintaan. Minta administrator memastikan kunci lama ditolak, atau periksa statusnya dalam pengaturan integrasi.
Hapus Akses melalui Tautan Publik
Jika alat AI menghosting aplikasi, publikasi menempatkannya pada domain vendor. RedAccess menemukan aplikasi melalui pencarian Google dan Bing sederhana pada domain tersebut. Halaman harga atau kalkulator diskon pada tautan itu dapat dibaca pesaing semudah staf penjualan.
Pernyataan Lovable kepada Wired menempatkan pengaturan pada pembuatnya, dan itu masuk akal. Platform «memberi pembuat alat untuk membangun dengan aman, tetapi konfigurasi aplikasi pada akhirnya merupakan tanggung jawab pembuatnya». Andalah yang mengubah pengaturan publikasi.
Daftarkan setiap halaman, rute API, unduhan berkas, dan ekspor dalam aplikasi. Untuk masing-masing, jelaskan:
- apakah dapat dibuka tanpa masuk
- apakah mengembalikan data pelanggan, transaksi, atau harga
Tandai setiap rute yang mengembalikan data ke permintaan tanpa autentikasi. Jangan ubah apa pun dahulu; saya ingin daftarnya.
Tes: Dengan ponsel memakai data seluler di luar jaringan privat, buka alamat alat dalam jendela privat. Alat tidak boleh memuat atau harus berhenti di login perusahaan. Coba semua rute yang mengembalikan data pelanggan, transaksi, atau harga dengan cara sama: tidak boleh ada data.
Tampilkan Hanya Akun Milik Setiap Staf Penjualan
Tanpa peran, setiap pengguna melihat seluruh alur, nilai transaksi, dan diskon. Siapa pun juga dapat mengekspor seluruh pelanggan sebelum keluar. Solusinya ialah peran yang diperiksa server berdasarkan pemilik catatan CRM, dengan aturan sama bagi pencarian dan ekspor.
Tambahkan akses berbasis tiga peran yang diperiksa server pada setiap permintaan. Menyembunyikan tombol, menu, atau kolom tidak dihitung sebagai pemeriksaan.
- Admin (pemilik alat dan operasi penjualan): semua catatan.
- Manajer: catatan milik anggota timnya.
- Staf penjualan atau manajer akun: hanya catatan yang menyebut mereka sebagai pemilik dalam bidang pemilik CRM.
Ambil identitas dan peran dari akun yang masuk, bukan nilai yang dapat diketik atau diubah di halaman. Terapkan aturan sama pada pencarian, daftar, ekspor, dan respons API. Tolak yang lain dengan respons «akses ditolak» (403).
Setelah selesai, laporkan pemeriksaan peran untuk setiap halaman dan rute, serta tandai keraguan.
Catatan: Menyembunyikan menu atau kolom bukan pemeriksaan izin. Tanpa pemeriksaan server, data tetap berjarak satu permintaan saja.
Nama peran dan definisi tim dapat disesuaikan. Beberapa tim mengizinkan manajer melihat seluruh wilayah saat rapat perkiraan.
Tes: Buat akun staf penjualan uji. Cari akun yang diketahui berada di wilayah lain dan pastikan tidak ada hasil. Ekspor daftar lalu pastikan hanya akun staf uji yang tercantum. Ulangi sebagai manajer uji untuk akun di luar timnya.
Ambil Hanya Bidang Pelanggan yang Diperlukan
Pelacak perpanjangan perlu tanggal, pemilik, dan nama akun. Permintaan «semua data akun» juga mengambil belanja, pembayaran, dan teks dukungan. Lebih sedikit bidang berarti lebih sedikit data bocor, lokasi penghapusan, dan informasi yang dikirim ke layanan lain.
Daftarkan semua bidang pada basis data, kode, layar, ekspor, dan panggilan API yang dapat berisi data pribadi pelanggan atau komersial: nama, email, telepon, alamat, perusahaan, jabatan, belanja, nilai akun, status pembayaran, nilai transaksi, diskon, skor prospek atau kondisi pelanggan, isi tiket, dan pengenal unik.
Untuk tiap bidang, sebutkan layar atau fitur pemakai dan apakah tujuan utama memerlukannya. Tandai keraguan alih-alih menebak.
Lalu ubah kueri CRM agar hanya meminta bidang berikut: [bidang yang Anda setujui]. Hapus yang lain dari salinan tersimpan, layar, dan ekspor, lalu laporkan perubahan tepatnya.
Izin atau cakupan kredensial integrasi menjadi kunci kedua. Data yang tidak dapat dibacanya tidak dapat bocor karena bug kode AI. Apakah basis data mengenkripsi penyimpanan perlu ditanyakan kepada TI; asisten pembaca kode tidak dapat memastikannya secara andal.
Tes: Ekspor sebagai admin lalu cocokkan kolom dengan daftar yang disetujui. Tidak boleh ada tambahan. Periksa semua layar untuk memastikan bidang yang dihapus telah hilang. Simpan daftar untuk tes berikutnya.
Lihat Data Pelanggan yang Keluar dari Alat
Kalkulator kehilangan pelanggan yang mengirim catatan akun ke API AI, bidang ke skrip analitik, atau webhook ke alat lain menyalin catatan keluar. Jika GDPR berlaku, layanan luar yang memproses atas nama perusahaan adalah pemroses dan memerlukan kontrak, seperti dijelaskan di bawah.
Audit semua panggilan eksternal: ke OpenAI, Anthropic atau API AI lain, CRM, email, chat, analitik, dan setiap webhook.
Untuk tiap panggilan, daftarkan persis bidang pelanggan atau komersial yang dikirim dalam isi atau alamat. Tandai layanan yang mungkin menyimpan, mencatat, atau memakai data untuk pelatihan. Jelaskan panggilan yang dapat memakai lebih sedikit bidang atau tanpa data pelanggan.
Tes: Pada setiap layanan yang masih menerima data, buka daftar bidang atau properti yang diterima, seperti properti pengguna analitik atau pemetaan webhook. Cocokkan dengan daftar yang disetujui. Yang di luar daftar masih keluar. Jika daftar tidak tersedia, bawa nama layanan dan ketentuan pemrosesannya ke DPO atau penanggung jawab privasi.
Catat Setiap Ekspor dan Unduhan Massal
Tombol ekspor mengeluarkan daftar pelanggan atau harga dengan satu klik; tanpa log, tidak diketahui siapa mengambil apa. Mencatat setiap tampilan dasbor menutupi sinyal ini. Catat ekspor, tampilan massal, dan penghapusan.
Tambahkan log setiap ekspor, unduhan, tampilan yang mengembalikan lebih dari [jumlah pilihan Anda] catatan, dan penghapusan. Catat pengguna, tindakan, catatan atau segmen terkait, jumlah baris, dan waktu.
Atur akun basis data aplikasi agar boleh menambah baris log, tetapi tidak mengubah atau menghapusnya. Hanya admin boleh membaca. Sebutkan izin basis data yang diterapkan dan hal yang tidak dapat diberlakukan pada tingkat itu.
Ketidakmampuan mengubah harus berasal dari izin akun basis data, akun koneksi aplikasi yang dapat dibatasi seperti akun lain, bukan perilaku baik aplikasi. Log sendiri merupakan data pribadi karena menunjukkan siapa mengambil catatan siapa; pembacaannya tetap untuk admin.
Tes: Ekspor daftar kecil sebagai staf uji, lalu temukan entri dengan jumlah baris tepat sebagai admin. Minta TI, atau alat AI dengan keluaran diperlihatkan, mencoba menghapusnya memakai akun basis data aplikasi. Harus muncul kesalahan izin.
Selaraskan Salinan dengan CRM Saat Pelanggan Meminta Penghapusan
Jika CRM menjadi sumber utama, tangani penghapusan di sana dahulu. Salinan dalam alat, seperti cache, ekspor pada disk, atau skor per pelanggan, adalah tempat penyimpanan kedua yang tidak dijangkau penghapusan CRM.
Solusi jelas berupa tombol untuk menghapus semua data pelanggan sekali panggil juga berisiko jika siapa pun dapat menekannya. Menurut saya, simpan sesedikit mungkin agar penghapusan tidak perlu mengejar banyak salinan.
Ubah aplikasi agar membaca catatan dari CRM saat diperlukan dan hanya menyimpan [bidang dari daftar disetujui yang wajib disimpan alat].
Daftarkan semua tempat data masih disimpan: tabel, cache, berkas ekspor, skor turunan, dan log.
Tambahkan alat penghapusan khusus admin. Dengan ID catatan CRM, tampilkan setiap lokasi data pelanggan dalam aplikasi. Setelah konfirmasi admin, hapus data dari semua lokasi, termasuk skor turunan dan ekspor tersimpan. Catat hanya ID, waktu, pemberi konfirmasi, dan lokasi yang dibersihkan. Non-admin mendapat «akses ditolak».
DPO atau penanggung jawab privasi menentukan pengecualian, yaitu data yang wajib dipertahankan perusahaan; instruksi tidak memasukkannya.
Tes: Buat kontak uji dan biarkan alat mengambilnya, termasuk skor atau ekspor jika dihasilkan. Hapus kontak di CRM, jalankan penghapusan sebagai admin, dan periksa semua lokasi. Kemudian buka sebagai staf uji: harus mendapat «akses ditolak».
Tempat Menjalankan Alat Terhubung CRM
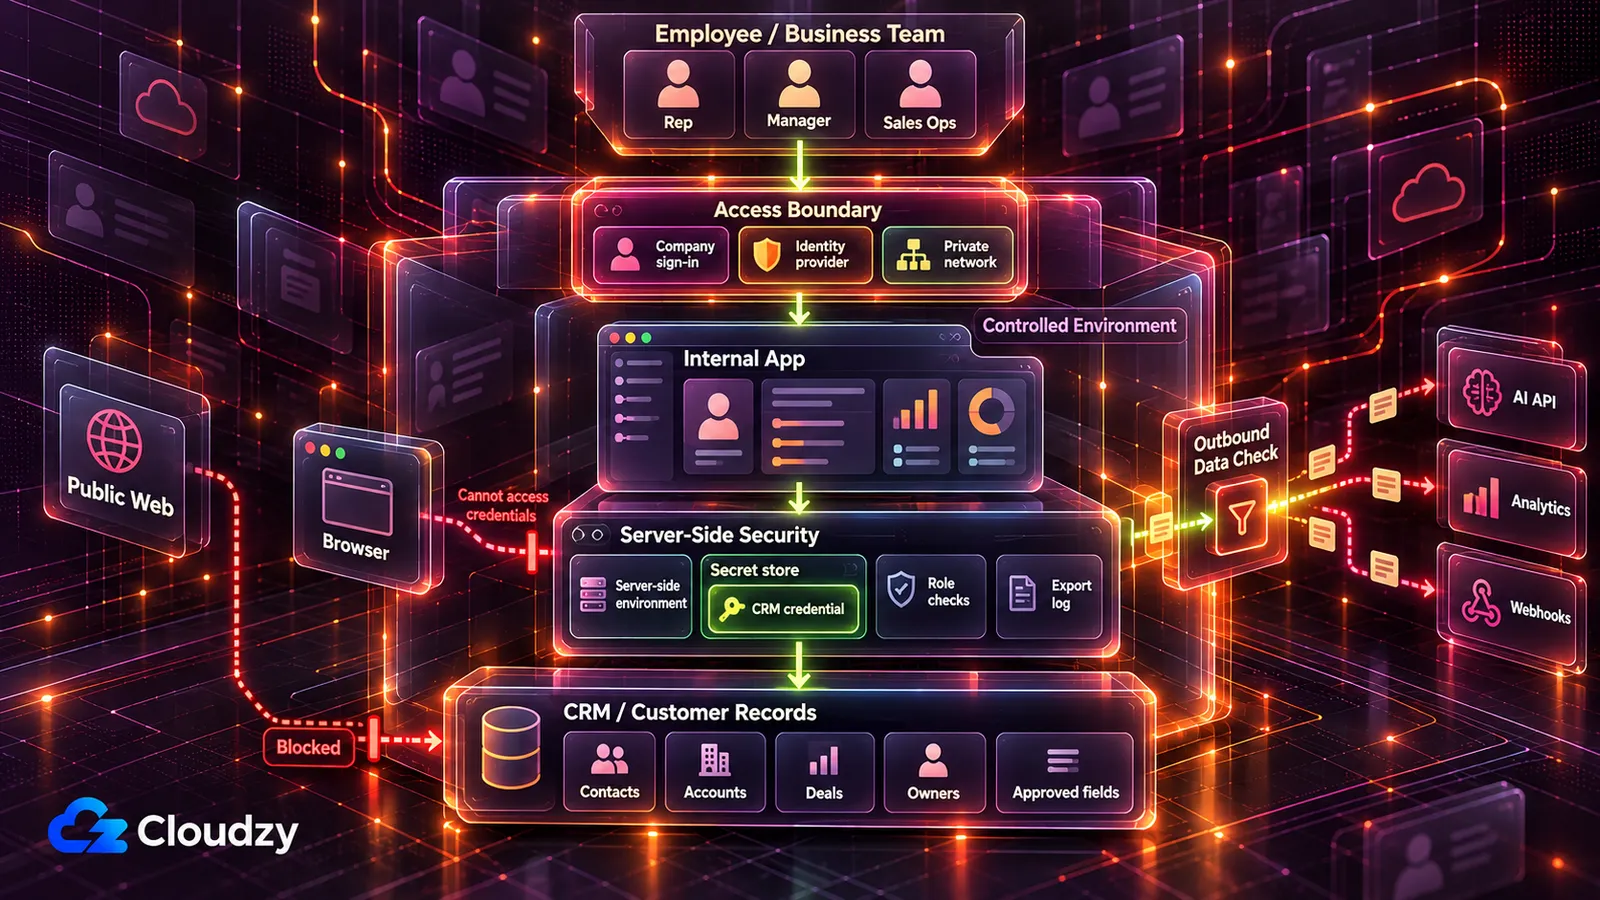
Lokasi bergantung pada tindakan di CRM. Alat hanya-baca dapat berjalan di server tim, diakses hanya melalui jaringan privat atau login perusahaan. Alat yang menulis ke CRM harus melewati TI atau administrator sebelum digunakan siapa pun.
| Tindakan Alat pada CRM | Tempat Berjalan | Pemberi Persetujuan Sebelum Peluncuran |
|---|---|---|
| Memakai catatan contoh atau sintetis, data buatan dengan struktur seperti data asli | Hosting alat AI untuk pengembangan dan demo | Belum perlu siapa pun; data asli tidak dimasukkan |
| Membaca catatan asli untuk tim kecil dan tetap | Server yang dikendalikan tim dan hanya dapat diakses melalui jaringan privat seperti Tailscale atau WireGuard | Administrator CRM yang menerbitkan atau menyetujui kredensial integrasi hanya-baca |
| Membaca catatan asli untuk staf tersebar atau dalam perjalanan | Server yang sama di belakang login perusahaan melalui penyedia identitas seperti Authentik atau Keycloak | Administrator CRM dan TI untuk menghubungkan login |
| Menulis ke CRM: perubahan tahap, pemilik, bidang, dan pembaruan massal | Dibangun dan diuji pada sandbox atau akun uji CRM, ditinjau sebelum menyentuh produksi | TI atau administrator CRM sebelum peluncuran |
| Menentukan kredit individu, menilai risiko atau harga asuransi jiwa atau kesehatan, atau menyimpulkan emosi dari wajah atau suara | Tidak dijalankan sebelum ditinjau | TI dan bagian hukum, DPO atau penanggung jawab privasi |
Bangun dan uji dengan catatan contoh sampai alat berjalan di server tim. Platform penerapan terkelola dengan login, rahasia, dan log masuk akal bagi tim yang sudah menganggarkannya dan menilai vendor.
Jaringan privat berarti alat tidak menjawab dari internet publik. Single sign-on memakai akun perusahaan yang sudah ada, diperiksa penyedia identitas. Halaman login buatan AI tetap dapat dijangkau dari mana saja dan hanya sekuat kode di belakangnya.
Vibe Security Radar Georgia Tech memindai basis data kerentanan publik dan menandai cacat yang ditelusuri ke tanda alat pemrograman AI. Ada 35 kasus pada Maret 2026 saja, lebih banyak daripada seluruh 2025; bypass autentikasi termasuk jenis yang ditemukan. Angka ini berasal dari tulisan Georgia Tech April 2026.
Peneliti Hanqing Zhao mengatakan: «Jika agen membangun sesuatu tanpa autentikasi, itu bukan salah ketik. Itu cacat desain sejak awal». Menurut saya, kunci pengaman harus berada di depan alat, di luar kode yang ditulis AI.
Serahkan sisi server kepada bantuan TI. Alat berjalan pada VPS, server sewaan yang sepenuhnya dikendalikan tim, di bawah alat penerapan seperti Coolify atau Dokploy. Alat tersebut menjalankan aplikasi dari kode dan menyimpan variabel lingkungan, termasuk kunci CRM.
Tailscale lebih cepat disiapkan, tetapi menjalankan server koordinasinya sendiri. Headscale, pengganti sumber terbuka, memungkinkan Anda menghosting server itu sendiri; WireGuard sepenuhnya dihosting sendiri.
Untuk login perusahaan, Authentik cocok bagi kebanyakan infrastruktur internal kecil. Keycloak cocok jika sudah ada direktori untuk dihubungkan. Reverse proxy seperti Caddy atau Nginx Proxy Manager menambahkan HTTPS pada login yang menghadap web. Satu orang bernama harus bertanggung jawab atas server dan kredensial integrasi.
Orang itu tetap memerlukan server. Linux VPS kami menyediakan akses root; Coolify, Tailscale, WireGuard, Authentik, dan Keycloak diterapkan sekali klik sehingga waktu TI dapat digunakan untuk tes. Lokasi mencakup Frankfurt dan Amsterdam di UE, London di Inggris, dan beberapa kota AS. Bawa pilihan lokasi sebagai masukan bagi DPO atau penanggung jawab privasi.
GDPR, CCPA, dan EU AI Act untuk Data Pelanggan
Lokasi server menentukan tempat salinannya berada. Lokasi itu tidak menentukan tempat layanan luar menyimpan data yang diterima dan tidak sendirinya membuat alat patuh. Di Inggris, hukum sepadannya ialah UK GDPR dan regulatornya ICO.
GDPR: Dasar Hukum, Pemroses, dan Penghapusan
Jika GDPR menjangkau perusahaan Anda, salinan data pada alat tercakup seperti pemrosesan data pribadi lain yang «seluruhnya atau sebagian dilakukan secara otomatis».
Setiap penggunaan data pribadi memerlukan dasar hukum yang diterima GDPR. Kontrak dapat berlaku jika pemrosesan diperlukan untuk menjalankan kontrak dengan subjek data atau langkah sebelum kontrak yang dimintanya. Untuk data CRM, terutama kontak B2B, kepentingan sah mungkin lebih relevan dan harus ditimbang terhadap hak individu. Keduanya ada dalam Pasal 6.
Alat adalah penggunaan baru data yang sudah dimiliki. Tanyakan kepada DPO, penanggung jawab privasi, atau hukum apakah dasar yang ada mencakupnya.
Layanan luar yang memproses atas nama perusahaan menjadi pemroses untuk kegiatan itu. API AI, analitik, dan hosting sering berperan demikian, tetapi DPO, privasi, atau hukum harus memastikan masing-masing. Pasal 28 mengharuskan pemroses yang «memberikan jaminan memadai» dan kontrak untuk setiap pemrosesan. Bawa daftar audit data keluar.
Saat hak penghapusan berdasarkan Pasal 17 berlaku, hak itu menjangkau setiap salinan perusahaan, termasuk salinan alat. Karena itu salinan harus mengikuti CRM.
CCPA: Hak Menghapus Menjangkau Salinan Alat
Konsumen California dapat meminta bisnis tercakup menghapus informasi pribadi yang dikumpulkan tentang mereka, termasuk salinan alat dan ekspornya. Ada pengecualian dalam Civil Code 1798.105(d) dan 1798.145, menurut halaman CCPA Jaksa Agung California.
CCPA juga mengharuskan kontrak tertulis dengan penyedia layanan dan kontraktor untuk membatasi pemakaian informasi pribadi. Bisnis tetap menangani permintaan konsumen, dibantu pihak tersebut jika diwajibkan. Ambang dalam FAQ menentukan apakah perusahaan tercakup.
EU AI Act: Kebanyakan Alat Penjualan dan Dukungan Bukan Berisiko Tinggi
Skor prospek, perkiraan alur, skor kondisi pelanggan, dasbor kampanye, dan otomatisasi CRM tidak termasuk penggunaan berisiko tinggi di Lampiran III. Pengecualian terkait pelanggan bersifat terbatas: AI yang menilai kelayakan kredit individu, risiko atau harga asuransi jiwa dan kesehatan, serta emosi pelanggan dari data biometrik.
Risiko tinggi adalah kategori dengan kewajiban terberat. Per Oktober 2026, aturan bagi sistem Lampiran III dijadwalkan berlaku mulai 2 Desember 2027. Persyaratan transparansi Pasal 50 sudah berlaku. Pada poin 5(b), Lampiran III EU AI Act mencantumkan sistem untuk «menilai kelayakan kredit orang perseorangan atau menetapkan skor kreditnya, kecuali sistem AI untuk mendeteksi penipuan keuangan».
Poin 5(c) mencantumkan «penilaian risiko dan penetapan harga bagi orang perseorangan dalam asuransi jiwa dan kesehatan». Alat demikian mungkin berisiko tinggi dan harus melalui TI dan hukum sebelum diluncurkan. Alat penilai kinerja staf penjualan sendiri mungkin masuk kategori ketenagakerjaan poin 4(b), persoalan terpisah bagi SDM dan hukum.
Poin 1(c) mencantumkan pengenalan emosi, yang didefinisikan Pasal 3 sebagai «mengidentifikasi atau menyimpulkan emosi atau niat orang perseorangan berdasarkan data biometrik». Alat dukungan atau panggilan yang membaca suasana hati dari suara atau wajah juga mungkin berisiko tinggi dan mengikuti jalur TI dan hukum yang sama.
Aturan mengatur sistem AI. Dasbor berkode biasa tidak otomatis menjadi sistem AI hanya karena AI menulis kodenya. Pertanyaannya ialah apakah alat yang diterapkan sendiri memenuhi definisi sistem AI, bukan apakah AI membantu membuatnya.
Bukan berisiko tinggi bukan berarti tanpa aturan. Menurut Pasal 50, sistem yang «berinteraksi langsung dengan orang perseorangan» harus memberitahukan bahwa mereka adalah AI, kecuali sudah jelas. Chatbot pelanggan tetap harus menyatakan jati dirinya.
Secara terpisah, Pasal 4 sudah mengharuskan penyedia dan penerap mengambil langkah literasi AI bagi staf dan orang lain yang memakai sistem atas nama mereka.
Pertanyaan yang Sering Diajukan
Amankah Membuat Alat CRM dengan ChatGPT atau Claude?
Membangun dengan data contoh adalah bagian berisiko rendah. Risiko dimulai dengan kredensial aktif atau data pelanggan dan meningkat ketika dibuka bagi orang lain. Sebelumnya, berikan kredensial terbatas dalam lingkungan server atau penyimpanan rahasia yang hanya dipakai kode server. Tempatkan juga alat di jaringan privat atau di belakang login perusahaan agar orang luar tidak masuk. Sampai kedua syarat dipenuhi, tetap gunakan catatan contoh.
Apakah GDPR Mencakup Dasbor Internal yang Tidak Dilihat Pelanggan?
Jika GDPR berlaku pada perusahaan, dasbor internal dengan data pribadi pelanggan bukan pengecualian. Aturan melekat pada pemrosesan, bukan siapa yang melihat, dan data pribadi adalah «informasi apa pun terkait orang perseorangan yang teridentifikasi atau dapat diidentifikasi» menurut Pasal 4. DPO, privasi, atau hukum menentukan penerapan serta cakupan dasar hukum yang ada terhadap alat baru.
Apakah Nilai Transaksi dan Diskon Merupakan Data Pribadi?
Umumnya tidak. Nilai alur, perkiraan, dan daftar harga adalah data perusahaan yang dilindungi peran dan log ekspor. Namun, nilai atau diskon dapat menjadi data pribadi jika terkait orang teridentifikasi, misalnya pembelian konsumen atau pengusaha perseorangan, menurut Pasal 4.
Bisnis Mana yang Dicakup CCPA?
Bisnis berorientasi laba yang beroperasi di California dan memenuhi setidaknya satu ambang. California Privacy Protection Agency menetapkan ambang pendapatan 2025 yang disesuaikan inflasi sebesar 26.625.000 dolar. Halaman Jaksa Agung memberi dua lainnya: membeli, menjual, atau membagikan informasi pribadi setidaknya 100.000 penduduk atau rumah tangga California, atau memperoleh sedikitnya 50% pendapatan tahunan dari penjualan atau pembagian informasi pribadi konsumen. DPO, privasi, atau hukum memastikan apakah Anda tercakup.



Diskusi
Komentar
Masuk untuk bergabung dalam diskusi.