
Perusahaan keamanan RedAccess mencari aplikasi yang dibuat dengan alat pemrograman AI dan diterbitkan pada layanan hosting alat tersebut. Mereka menemukan lebih dari 5.000 aplikasi yang hampir tidak memiliki keamanan atau autentikasi apa pun. Di antara tangkapan layar yang dibagikan kepada Wired terdapat sesuatu yang tampak seperti pembagian tugas rumah sakit, lengkap dengan informasi pribadi para dokter.
Pembuatan aplikasi adalah bagian yang dipermudah oleh alat pemrograman AI. Paparan data pada aplikasi buatan AI untuk tim HR muncul belakangan, ketika pelacak cuti atau kartu penilaian wawancara ditayangkan sebagaimana saat didemokan: tautan publik, satu akun admin, dan seluruh tabel karyawan di belakangnya.
TL;DR
- Alat yang membantu menentukan siapa yang diterima bekerja atau dipromosikan, atau bagaimana seseorang dinilai, mungkin tergolong berisiko tinggi menurut EU AI Act. Alat itu harus diperiksa oleh IT dan bagian hukum atau DPO sebelum menilai siapa pun.
- Catatan karyawan tidak boleh disimpan pada hosting milik alat pemrograman AI. Pilihan standar adalah server yang dikendalikan tim, hanya dapat diakses melalui jaringan privat, dengan login perusahaan sebagai lapisan akses ketika manajer atau semua karyawan membutuhkannya.
- Perbaikan dilakukan melalui alat AI yang membangun aplikasi: kurangi kolom yang dibaca, berikan tampilan berbeda kepada admin HR, manajer, dan karyawan, keluarkan kredensial dari kode, kurangi data yang dikirim ke luar, catat siapa yang membuka setiap catatan, dan tangani permintaan penghapusan sesuai kewajiban retensi. Pemeriksaan yang Anda jalankan sendiri membuktikan setiap perbaikan; laporan AI sendiri tidak cukup.
- Akses ke alat harus berakhir pada hari hubungan kerja berakhir, satu orang yang ditunjuk harus menjadi pemiliknya, dan memilih lokasi server tidak otomatis membuat apa pun patuh terhadap aturan.
Kesalahan Penerapan yang Mengekspos Data Karyawan
Alat HR buatan AI dapat mengekspos data karyawan kepada siapa saja yang menemukan tautannya, memegang kredensial yang ditempelkan di percakapan atau kode, membuka catatan milik rekan lain, menerima data melalui layanan eksternal, atau sudah keluar dari perusahaan, tanpa catatan siapa yang melihatnya. Membaca seluruh tabel karyawan memperluas setiap jalur paparan tersebut.
| Kesalahan | Data yang terekspos | Perbaikan | Bagian yang diperbaiki |
|---|---|---|---|
| Menerbitkan pada hosting alat AI dengan tautan publik | Catatan akomodasi yang layak di tempat kerja dan cuti medis dalam pelacak cuti, dapat dibaca siapa saja yang memiliki URL | Pindahkan ke server yang dikendalikan tim dalam jaringan privat | Tempat aplikasi berjalan |
| Menempelkan kata sandi basis data atau token API HRIS atau penggajian ke percakapan atau kode | Siapa saja yang memiliki riwayat percakapan atau repositori dapat mengakses sistem HR, termasuk SSN dan nomor identitas nasional | Ganti kredensial dan simpan di luar kode | Kredensial |
| Membaca seluruh tabel karyawan padahal alat hanya membutuhkan tiga kolom | SSN, gaji, serta status imigrasi dan izin kerja tersimpan dalam alat yang dibuat untuk menampilkan saldo cuti | Akun basis data yang hanya dapat mengakses kolom yang dibutuhkan alat | Kolom |
| Semua pengguna yang login melihat semua catatan | Manajer melihat gaji rekan setingkatnya; nilai evaluasi kinerja terlihat di seluruh perusahaan | Tiga peran yang diperiksa di server | Peran |
| Data kandidat dikirim ke layanan eksternal | Informasi pribadi dalam alur perekrutan (CV, catatan wawancara) disalin ke API AI atau skrip analitik | Audit data yang keluar dari alat dan kurangi pengirimannya | Data keluar |
| Akses tetap aktif setelah hubungan kerja berakhir | Akun orang yang sudah keluar, atau akun admin pribadi pembuat aplikasi, masih membuka catatan semua orang | Login perusahaan beserta pencabutan sesi agar proses keluar menutup akses | Proses keluar karyawan |
| Tidak ada catatan siapa yang membuka atau menghapus apa | Tidak diketahui siapa yang melihat berkas akomodasi yang layak di tempat kerja, dan permintaan penghapusan tidak dapat ditangani dengan aman | Log audit yang hanya dapat ditambahkan dan alat penghapusan yang mematuhi kewajiban retensi | Log audit dan penghapusan |
Baris pertama adalah masalah yang ditemukan RedAccess dalam skala besar. Dalam laporan Wired tentang temuan RedAccess, tiga dari empat perusahaan alat pemrograman AI menolak klaim para peneliti (perusahaan keempat tidak merespons), tetapi tidak menyangkal bahwa aplikasi yang dibuat dengan vibe coding dan ditemukan RedAccess dibiarkan terbuka. Saya melihatnya sebagai masalah konfigurasi dan tahap peninjauan yang dilewatkan.
Periksa Apakah Alat Membantu Menentukan Siapa yang Direkrut, Dipromosikan, atau Dinilai
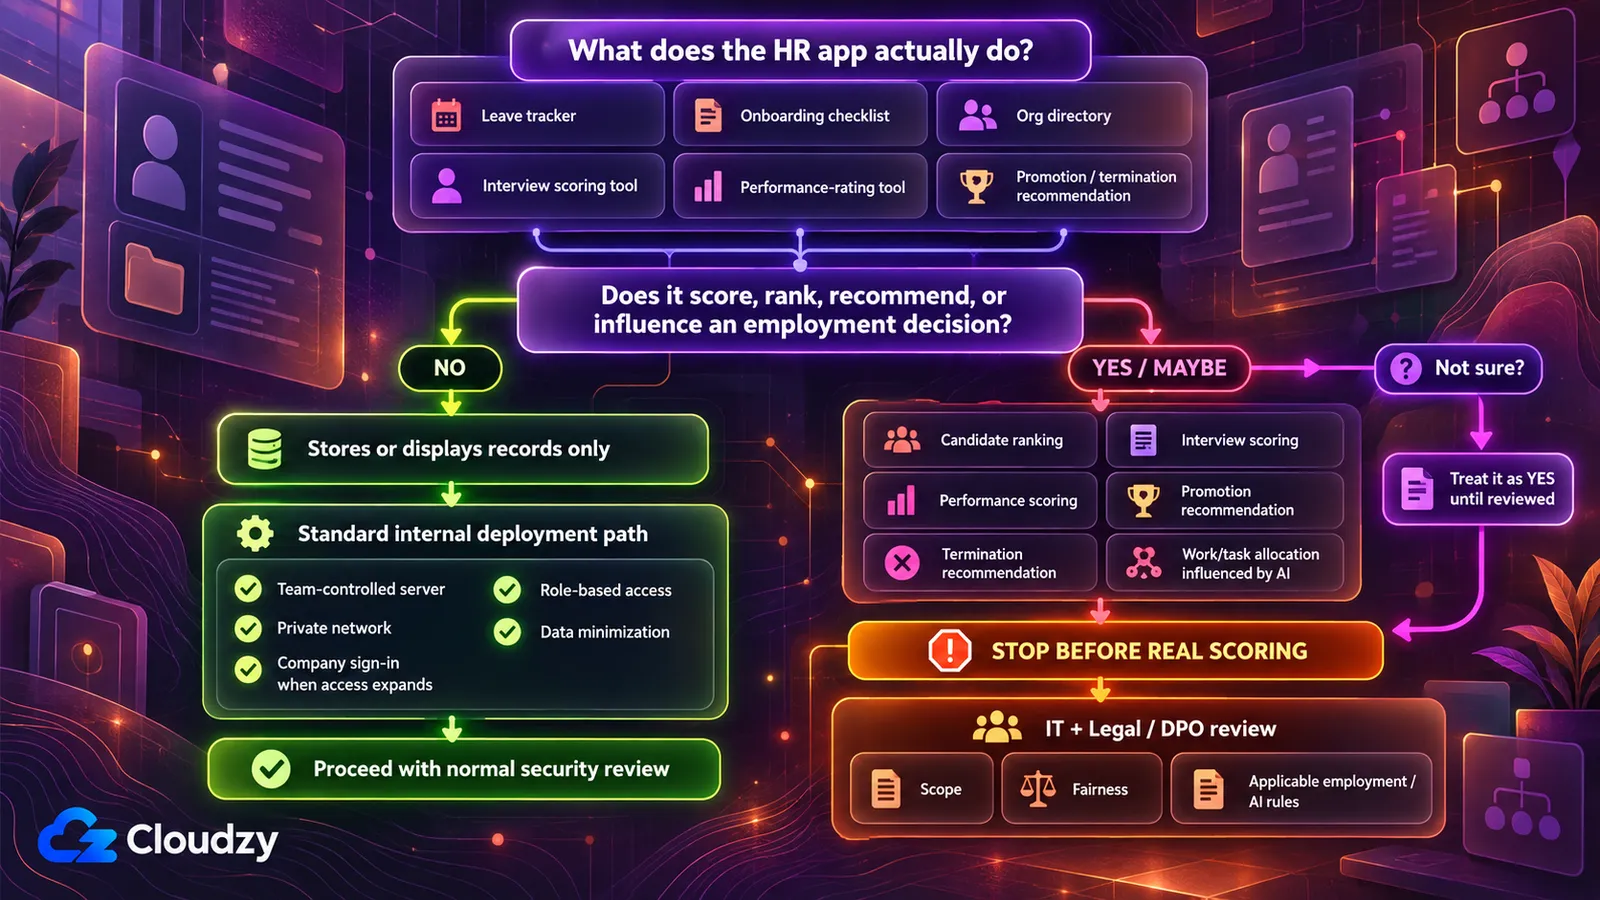
Dibuat dengan alat pemrograman AI saja tidak otomatis menjadikan alat HR berisiko tinggi menurut EU AI Act. Fungsi alatlah yang menentukan. Lampiran III EU AI Act mencantumkan sistem AI untuk merekrut atau memilih orang, mengambil keputusan promosi atau pemutusan hubungan kerja, mengalokasikan tugas, serta memantau dan mengevaluasi kinerja.
Jadi, sebelum menentukan tempat alat berjalan, tanyakan: apakah alat mengambil atau memengaruhi keputusan tentang siapa yang direkrut, dipromosikan, diberhentikan, diberi tugas, atau dinilai kinerjanya?
Pelacak cuti, daftar periksa orientasi, atau direktori organisasi menyimpan dan menampilkan catatan, sehingga berada di sisi “tidak”. Lembar penilaian wawancara yang memeringkat kandidat atau alat kinerja yang memberi nilai, terutama jika penilaian dilakukan oleh model AI, mungkin berada di sisi “ya”. Jika saya tidak bisa menentukan sisinya, saya menganggap jawabannya ya dan meminta IT serta bagian hukum menentukannya.
Undang-undang ini tidak hanya berlaku bagi perusahaan Uni Eropa: Pasal 2 mencakup penyedia dan pengguna sistem yang berbasis di luar UE ketika keluaran sistem AI mereka digunakan di UE. Menurut Pasal 113 yang telah diubah, kewajiban untuk sistem berisiko tinggi dalam Lampiran III berlaku mulai 2 Desember 2027. Kewajiban itu mencakup sistem manajemen risiko, tata kelola data, dokumentasi teknis, pencatatan, transparansi bagi pengguna sistem, dan pengawasan manusia (Pasal 9 sampai 14). Penilaiannya adalah tugas IT dan bagian hukum.
Jika jawabannya ya, hentikan sebelum alat menilai satu kandidat atau karyawan nyata pun. Bawa alat itu ke IT serta penanggung jawab hukum atau perlindungan data, yaitu DPO jika ada. Pemeriksaan ini tidak menentukan apakah alat tertentu termasuk cakupan aturan; pemeriksaan ini menunjukkan siapa yang harus memutuskannya. Beberapa negara bagian AS juga mengatur keputusan perekrutan otomatis; aturannya ada dalam tabel di bawah.
Anda bisa membantu memulai peninjauan itu. Saya akan meminta alat AI mengkritik penilaiannya sendiri, bukan membelanya:
Aplikasi ini menilai atau memeringkat kandidat pekerjaan atau karyawan. Daftarkan setiap kolom data dan langkah perhitungan yang menghasilkan nilai atau peringkat. Untuk masing-masing, jelaskan apakah secara langsung atau tidak langsung dapat mencerminkan karakteristik yang dilindungi: usia, ras, jenis kelamin, kewarganegaraan, asal etnis, disabilitas, kehamilan, agama, atau orientasi seksual. Jika tidak yakin, katakan demikian daripada menebak. Lalu tunjukkan hal terkait keadilan penilaian yang belum saya tanyakan tetapi seharusnya diperiksa.
Pemeriksaan: anggap jawaban sebagai daftar awal bagi orang yang meninjau alat, bukan putusan akhir, dan serahkan bersama alatnya. Menjalankan prompt ini bukan audit bias dan tidak memenuhi kewajiban hukum apa pun.
Di Mana Alat HR Seharusnya Berjalan
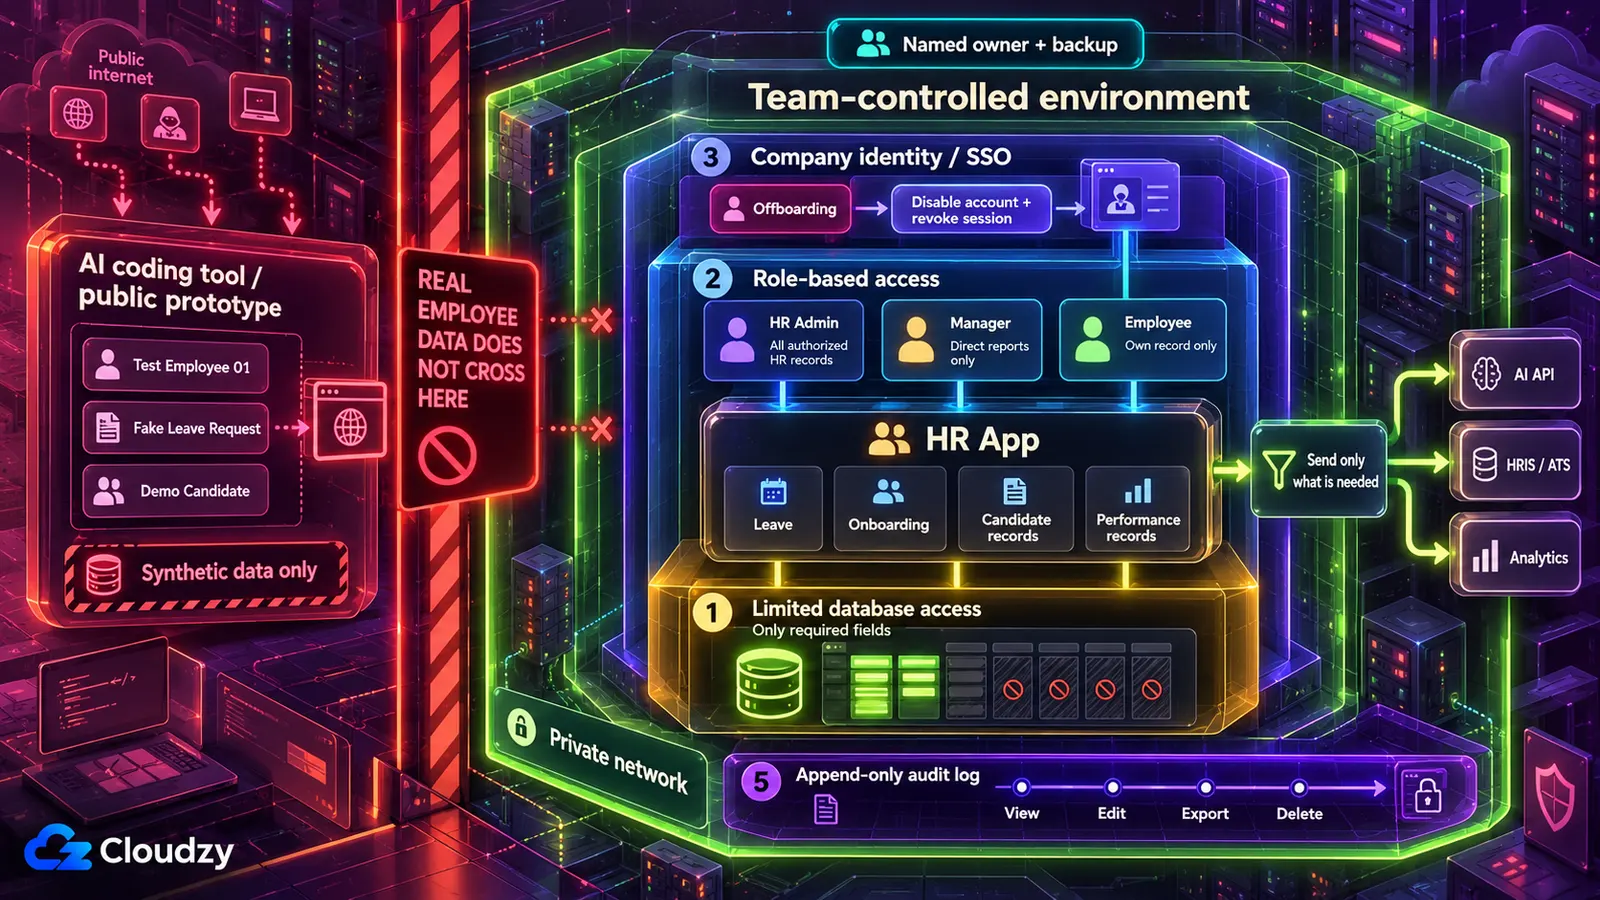
Jauhkan catatan karyawan dari hosting alat AI. Untuk alat yang hanya dipakai tim HR, pilihan standar adalah server yang dikendalikan tim, hanya dapat dijangkau melalui jaringan privat, dengan login perusahaan di depan ketika manajer atau karyawan memerlukannya. Alat yang gagal dalam pemeriksaan keputusan perekrutan atau tidak memiliki penanggung jawab server harus diserahkan ke IT.
Menerbitkan pada hosting alat pemrograman AI menempatkan aplikasi di alamat pada domain vendor. Jika visibilitasnya tidak disetel privat, siapa saja yang menemukan alamat itu dapat mengaksesnya. RedAccess menemukan ribuan aplikasi seperti ini melalui pencarian Google dan Bing biasa terhadap domain tersebut. Jaringan privat bekerja sebaliknya: alat hanya merespons perangkat yang sudah bergabung. Login perusahaan, atau single sign-on, berarti rekan kerja memakai akun perusahaan yang sudah mereka gunakan, diperiksa oleh penyedia identitas, yaitu layanan pengelola akun tersebut.
| Tempat aplikasi berjalan | Cocok ketika | Tidak cocok ketika |
|---|---|---|
| Hosting milik alat AI | Membangun dan menguji dengan catatan karyawan palsu | Catatan nyata apa pun dimasukkan |
| Server yang dikendalikan tim dan hanya dapat diakses melalui jaringan privat | Alat khusus tim HR: administrasi cuti, pelacakan orientasi, perencanaan jumlah karyawan | Tidak ada yang dapat bertanggung jawab atas server |
| Server yang sama dengan login perusahaan sebagai lapisan akses | Manajer atau semua karyawan memerlukan akses | Tidak ada yang dapat mengelola server, atau tidak ada sistem identitas perusahaan yang bisa dihubungkan |
| Platform penerapan terkelola | Organisasi lebih besar yang sudah menganggarkan vendor platform dan peninjauan vendor | Tim HR kecil tanpa anggaran untuk itu |
| IT atau tim rekayasa internal | Alat gagal dalam pemeriksaan keputusan perekrutan, IT memiliki kapasitas, atau tidak ada yang dapat mengelola server | Tidak pernah menjadi pilihan yang salah, hanya terkadang tidak tersedia |
Sampai alat berjalan di server milik tim, bangun dan uji dengan data sintetis: nama, gaji, dan tanggal cuti rekaan yang bentuknya menyerupai data asli. Terowongan gratis dari laptop ke alamat publik bersifat publik seperti hosting vendor, sehingga hanya cocok untuk tahap demo.
Mengapa jaringan privat, bukan halaman login yang sudah dimiliki aplikasi? Dengan jaringan privat, alat sama sekali tidak merespons dari luar, sehingga orang luar tidak dapat memuatnya, mengujinya untuk mencari kelemahan, atau menebak kata sandi. Halaman login yang ditulis AI saja tidak cukup. Siapa pun dapat menjangkaunya, dan kekuatannya bergantung pada kode yang dihasilkan. Laporan keamanan kode GenAI 2025 dari Veracode menemukan bahwa 45% sampel kode yang diuji, dari lebih dari 100 model, gagal dalam pengujian keamanan karena kerentanan OWASP Top 10, yaitu daftar yang banyak digunakan tentang risiko keamanan aplikasi web paling penting. Karena itu, saya lebih memilih memasang pengaman di depan aplikasi daripada bergantung pada pengaman buatan AI.
Untuk serah terima, alat berjalan pada VPS, yaitu server sewaan yang sepenuhnya dikendalikan tim, melalui alat penerapan seperti Coolify atau Dokku yang menjalankan aplikasi dari kodenya. Coolify juga dapat mengembalikan pembaruan bermasalah ke versi sebelumnya melalui dasbor. Memilih antara Coolify dan Dokku terutama bergantung pada jumlah aplikasi yang akan dijalankan dan apakah bantuan IT lebih menyukai dasbor. Jaringan privat disediakan oleh Tailscale atau WireGuard. Tailscale lebih cepat disiapkan, tetapi layanan koordinasinya dijalankan oleh Tailscale, sedangkan WireGuard sepenuhnya dihosting sendiri. Login perusahaan disediakan oleh penyedia identitas seperti Authentik atau Keycloak. Reverse proxy seperti Caddy atau Nginx Proxy Manager menambahkan HTTPS ketika login menghadap web. Serahkan bagian ini kepada bantuan IT bersama daftar periksa di akhir.
Perbaikan sebagai Prompt untuk Alat AI Anda
Sebagian besar pekerjaan untuk menerapkan aplikasi HR buatan AI dengan aman dilakukan melalui alat yang membangunnya, tetapi hanya jika diminta. Seperti kata peneliti keamanan Joel Margolis kepada Wired, alat pemrograman AI “melakukan apa yang Anda minta. Jika Anda tidak meminta mereka melakukannya dengan aman, mereka tidak akan berinisiatif melakukannya.”
Jadikan setiap prompt di bawah sebagai titik awal dan sesuaikan nama kolom serta peran dengan alat Anda. Saya menganggap AI sebagai insinyur dan diri saya sebagai peninjau, sehingga laporannya bahwa perubahan sudah selesai masih berupa draf. Pemeriksaan di bawah setiap prompt adalah buktinya, dan tidak satu pun mengharuskan Anda membaca kode. Jika pemeriksaan gagal, kembalikan perbaikannya ke AI dan masukkan pelajarannya ke berkas aturan untuk alat AI Anda agar sesi berikutnya dimulai dari sana. Setiap prompt juga meminta AI menyebutkan ketidakpastiannya; asisten yang mengakui kekurangan lebih berguna daripada yang terdengar selalu yakin. Jalankan terhadap kode dan catatan palsu, tanpa menempelkan catatan nyata atau kata sandi ke percakapan.
Temukan Kolom Karyawan yang Digunakan Alat, Lalu Blokir Sisanya
Anda tidak dapat memblokir kolom yang tidak diketahui ada di dalam alat, jadi prompt pertama adalah audit:
Periksa basis data, kode, layar, dan ekspor aplikasi ini. Daftarkan semua kolom yang mungkin berisi data pribadi karyawan atau kandidat: nama, ID karyawan, SSN atau nomor identitas nasional, ID pajak, tanggal lahir, alamat rumah, informasi kesehatan, status disabilitas, catatan akomodasi yang layak di tempat kerja, dokumen imigrasi atau izin kerja, gaji, bonus, kepemilikan saham, nilai kinerja, dan catatan disipliner. Untuk setiap kolom, jelaskan layar atau fitur yang menggunakannya dan apakah fungsi utama aplikasi membutuhkannya. Jika tidak dapat menentukan, tandai sebagai tidak pasti daripada menebak.
Pemeriksaan: buka layar utama dan ekspor alat, lalu pastikan setiap kolom data pribadi yang terlihat tercantum dalam daftar. Kolom yang terlihat tetapi tidak tercantum berarti audit melewatkan sesuatu; minta ulang.
Prompt kedua menghilangkan data yang tidak diperlukan. Ini menggunakan akun basis data, yaitu akun yang dipakai aplikasi untuk berkomunikasi dengan basis datanya, yang aksesnya dapat dibatasi ke kolom tertentu.
Ubah aplikasi ini agar hanya membaca kolom berikut: [daftarkan kolom yang diperlukan alat]. Hapus semua kolom data pribadi lainnya dari salinan data aplikasi, kode, semua layar, dan semua ekspor. Kemudian buat akun basis data terpisah untuk aplikasi yang hanya dapat membaca kolom tersebut dan hanya mengubah data yang ditulis oleh alat itu sendiri, seperti permintaan cuti. Ubah aplikasi agar menggunakan akun itu. Laporkan tepatnya perubahan yang dibuat, berkas demi berkas, dan jelaskan apa yang tidak dapat dilakukan.
Mengubah layar saja tidak cukup. Jika akun basis data aplikasi tidak dapat membaca kolom gaji, bug di bagian kode buatan AI lainnya juga tidak dapat menampilkannya. Apakah data dienkripsi saat tersimpan adalah pertanyaan bagi IT, karena hal itu ditentukan oleh konfigurasi server dan disk yang tidak dapat diketahui secara andal oleh asisten yang hanya membaca kode.
Pemeriksaan: login sebagai pengguna biasa dan buka semua layar serta ekspor; tidak boleh ada kolom yang telah dihapus. Lalu minta bantuan IT pengelola server, atau AI dengan hasilnya ditampilkan kepada Anda, untuk meminta kolom yang dihapus menggunakan akun basis data aplikasi. Kesalahan izin ditolak atau kolom tidak ada berarti lulus. Kesalahan koneksi, sintaks, atau kesalahan tidak terkait lainnya bukan kelulusan. Kolom kosong atau nilai nyata berarti gagal. Simpan daftar audit karena alat penghapusan menggunakannya.
Berikan Tampilan Berbeda kepada Admin HR, Manajer, dan Karyawan
Di sinilah data karyawan bocor ke dalam perusahaan, kepada rekan yang membuka gaji orang setingkatnya atau catatan akomodasi yang layak di tempat kerja anggota tim. Kontrol akses berbasis peran mengatasinya, dan prompt berikut menentukan tempat pemeriksaan harus dilakukan:
Tambahkan kontrol akses berbasis peran dengan tiga peran, diperiksa di server untuk setiap permintaan, bukan hanya dengan menyembunyikan tombol atau tautan di halaman.
- Admin HR: dapat membaca dan mengedit semua catatan karyawan.
- Manajer: hanya dapat membaca catatan bawahan langsungnya dan tidak pernah melihat kolom gaji, medis, akomodasi yang layak di tempat kerja, disipliner, atau imigrasi.
- Karyawan: hanya dapat membaca catatannya sendiri.
Tolak semua akses lainnya dengan respons “akses ditolak” (403). Ambil peran pengguna dari akun yang digunakan untuk login, bukan dari apa pun yang dapat diketik atau diubah pengguna di halaman atau bilah alamat. Daftarkan semua tempat pemeriksaan ditambahkan dan tandai halaman atau ekspor yang belum pasti tercakup.
Beberapa perusahaan mengizinkan manajer melihat gaji saat peninjauan kompensasi; jika perusahaan Anda demikian, ubah baris manajer tersebut.
Pemeriksaan: buat manajer dan karyawan uji. Saat login sebagai manajer, buka catatan bawahan langsung, salin alamatnya, ganti nomor catatan dengan orang di luar tim, lalu muat: hasilnya harus “akses ditolak”. Ulangi sebagai karyawan dengan nomor catatan rekan kerja. Lalu pastikan tampilan manajer tidak pernah memperlihatkan kolom gaji, akomodasi yang layak di tempat kerja, atau imigrasi.
Keluarkan Kredensial dari Kode dan Percakapan
Kata sandi basis data atau token API HRIS atau penggajian, yaitu kunci panjang yang dipakai satu sistem untuk login ke sistem lain, dapat dihapus dari kode saat ini tetapi tetap berada di versi proyek sebelumnya. Karena itu, prompt juga meminta pemeriksaan riwayat. Variabel lingkungan mengatasi sisi kode: nilainya diberikan server saat aplikasi mulai berjalan, sehingga kode merujuknya berdasarkan nama tanpa memuat nilainya.
Temukan setiap kata sandi, kunci API, token akses, dan string koneksi basis data dalam proyek ini, termasuk untuk HRIS, penggajian, atau sistem email. Ganti masing-masing di kode dengan variabel lingkungan dan berikan daftar nama variabel. Pastikan berkas yang menyimpan nilai sebenarnya, seperti .env, dikecualikan dari repositori kode. Lalu daftarkan setiap tempat nilai lama masih muncul dalam riwayat proyek agar saya tahu kredensial mana yang perlu diganti.
Prompt tidak dapat melakukan langkah terpenting. Di konsol admin HRIS atau basis data, terbitkan kredensial baru untuk setiap kredensial yang pernah muncul di percakapan atau repositori, lalu nonaktifkan yang lama.
Salinan kata sandi milik tim sebaiknya disimpan dalam pengelola kata sandi, misalnya server Vaultwarden yang dihosting sendiri (pilihan yang cocok untuk sebuah tim adalah keputusan tersendiri). Pengelola ini menyimpan kredensial bagi orang, bukan memasok aplikasi berjalan yang menerima nilainya dari alat penerapan. Untuk rahasia yang dibaca oleh aplikasi berjalan, HashiCorp Vault merupakan pilihan lebih kompleks dengan kebijakan terpusat dan rotasi bagi tim yang membutuhkannya.
Pemeriksaan: minta AI mencari nilai lama dalam berkas saat ini, lalu baca hasil pencarian yang ditampilkan, bukan ringkasannya. Berkas saat ini tidak boleh memiliki kecocokan. Kecocokan dalam riwayat memang diharapkan dan tidak perlu dibersihkan; itulah daftar kredensial yang harus diganti. Bukti bahwa masing-masing sudah tidak berlaku ada di konsol admin HRIS atau basis data: setiap kredensial lama berstatus dicabut, atau IT memastikan sistem menolaknya.
Lihat Data Karyawan yang Keluar dari Alat
Setelah sebuah panggilan mengirim catatan wawancara kandidat ke layanan eksternal, menghapus catatan dalam alat Anda tidak menjangkau salinan yang mungkin disimpan layanan itu. Jadi perbaikannya adalah mengirim lebih sedikit sejak awal.
Audit setiap panggilan eksternal aplikasi ini: ke OpenAI, Anthropic, atau API AI lainnya; sistem HR seperti HRIS atau ATS; alat analitik atau pelacakan kesalahan; serta webhook. Untuk masing-masing, daftarkan secara tepat kolom karyawan atau kandidat yang dikirim. Tandai layanan yang mungkin menyimpan atau mencatat data yang diterima, dan jelaskan panggilan mana yang dapat berfungsi dengan data lebih sedikit. Tandai semua ketidakpastian.
Pemeriksaan: buat karyawan atau kandidat palsu dengan nama rekaan yang khas, lalu gunakan setiap fitur yang membuat panggilan eksternal: buat ringkasan wawancara, picu webhook, atau buka halaman yang memuat skrip analitik. Buka dasbor layanan eksternal masing-masing, misalnya alat analitik, pelacak kesalahan, log webhook yang diterima ATS, atau log penggunaan penyedia AI jika menampilkan permintaan, lalu cari nama tersebut. Nama hanya boleh muncul di tempat yang memang membutuhkannya. Jika muncul di tempat lain, minta AI mengurangi data pada panggilan itu dan ulangi pemeriksaan. Beberapa dasbor tidak memperlihatkan data yang diterima. Untuk layanan tersebut, serta semua layanan yang harus terus menerima data karyawan, bawa ketentuan retensi datanya kepada orang yang menandatangani kontrak vendor di perusahaan Anda.
Catat Siapa yang Membuka Setiap Catatan Karyawan
Seorang karyawan bertanya siapa yang mengekspor lembar gaji pada kuartal lalu. Tanpa log audit, yaitu catatan berkelanjutan tentang siapa melakukan apa terhadap catatan mana, tidak ada yang dapat menjawab.
Tambahkan log audit. Setiap kali pengguna melihat, mengedit, mengekspor, atau menghapus catatan karyawan, tambahkan baris berisi ID pengguna, ID catatan karyawan, tindakan, kolom yang berubah, dan waktu. Atur basis data agar akun basis data aplikasi dapat menambahkan baris ke log tetapi tidak mengedit atau menghapusnya. Hanya admin HR yang boleh membaca log melalui aplikasi. Jelaskan bagaimana dan di mana aturan larangan mengedit dan menghapus diberlakukan.
Aturan “hanya tambah” harus berasal dari izin akun basis data, bukan janji aplikasi untuk berperilaku baik. Log juga merupakan data pribadi karena menunjukkan siapa melihat catatan siapa, sehingga hanya admin HR yang membacanya.
Pemeriksaan: sebagai admin HR, buka catatan lalu lihat log dan pastikan entrinya ada. Minta IT atau AI, dengan hasilnya ditampilkan kepada Anda, mencoba menghapus baris log menggunakan akun basis data aplikasi; Anda harus melihat kesalahan izinnya sendiri.
Tangani Permintaan Penghapusan Tanpa Melanggar Aturan Retensi
Apa yang terjadi jika karyawan meminta penghapusan tetapi sebagian catatannya adalah berkas penggajian yang wajib disimpan perusahaan? Prompt yang tampak jelas, “hapus semua data pribadi karyawan ini di setiap tabel”, tetap menghapusnya dan menimbulkan dua masalah. Perusahaan sering wajib menyimpan beberapa catatan, misalnya penggajian, pajak, dan izin kerja. Selain itu, hak penghapusan menurut GDPR tidak berlaku sejauh pemrosesan diperlukan untuk memenuhi kewajiban hukum atau untuk tuntutan hukum (Pasal 17(3)(b) dan (e)). Tombol hapus-semua juga merupakan fitur berbahaya jika dibiarkan tersedia. Versi lebih aman memisahkan “hapus atas permintaan” dari catatan yang tunduk pada kewajiban retensi, yaitu catatan yang wajib disimpan meskipun ada permintaan, dan menampilkan rencana sebelum menghapus apa pun:
Buat alat permintaan penghapusan yang hanya dapat dibuka admin HR. Berdasarkan ID karyawan, alat terlebih dahulu menampilkan semua tabel dan kolom yang berisi data orang tersebut, dikelompokkan menurut kategori audit kolom. Setiap kategori memiliki pengaturan retensi yang ditetapkan admin HR: “hapus atas permintaan” atau “simpan: retensi wajib”. Setelah admin HR mengonfirmasi, alat hanya menghapus kategori yang ditetapkan “hapus atas permintaan”. Log hanya mencatat ID karyawan, waktu, siapa yang mengonfirmasi, dan kategori yang dihapus atau disimpan, tanpa informasi lain tentang orang itu. Pengguna selain admin HR mendapatkan “akses ditolak”.
Pengaturan retensi berasal dari penanggung jawab kepatuhan atau DPO, bukan AI atau tebakan pembuat aplikasi. Beri tahu mereka bahwa log audit mempertahankan ID karyawan setelah penghapusan agar mereka memutuskan berapa lama ID itu disimpan. Cadangan dan salinan pada layanan eksternal memerlukan proses retensi atau penghapusan tersendiri.
Pemeriksaan: buat karyawan uji dengan catatan dalam dua kategori: satu “hapus atas permintaan”, satu retensi wajib. Jalankan alat sebagai admin HR dan pastikan hanya kategori pertama yang hilang. Lalu buka alat dengan akun manajer dan pastikan mendapatkan “akses ditolak”.
Aturan Ketenagakerjaan untuk Dibahas dengan DPO atau Penanggung Jawab Kepatuhan
Aturan ketenagakerjaan yang terkait dengan alat HR mengikuti fungsinya dan data siapa yang disimpan, bukan cara pembuatannya. Ini adalah daftar aturan untuk dibahas dengan DPO atau penanggung jawab kepatuhan, bukan nasihat hukum, dan tidak menentukan apakah aturan tersebut berlaku bagi Anda.
Pelacak cuti yang menyimpan catatan akomodasi yang layak di tempat kerja untuk staf di Jerman dan California tunduk pada aturan berbeda dari perencana jumlah karyawan yang hanya menyimpan jabatan. Pertanyaan tentang EU AI Act berada dalam pemeriksaan keputusan perekrutan.
| Jika alat… | Aturan untuk dibahas | Sumber Resmi |
|---|---|---|
| Menggunakan penilaian atau pemeringkatan otomatis dalam keputusan perekrutan atau promosi tentang orang di Colorado | Colorado SB 26-189 mencakup teknologi pengambilan keputusan otomatis dalam keputusan berdampak penting, termasuk ketenagakerjaan, dengan kewajiban mulai 1 Januari 2027 | Colorado SB 26-189 |
| Menggunakan penilaian atau pemeringkatan otomatis dalam keputusan perekrutan atau promosi tentang orang di California | Peraturan teknologi pengambilan keputusan otomatis (ADMT) California berlaku sejak 1 Januari 2026, tetapi bisnis yang menggunakan ADMT untuk keputusan signifikan wajib memenuhi persyaratan khusus ADMT mulai 1 Januari 2027 | Peraturan ADMT CPPA |
| Menggunakan AI dalam perekrutan, penerimaan karyawan, promosi, tindakan disiplin, pemberhentian, atau keputusan ketenagakerjaan lainnya di Illinois | Illinois HB 3773 mengubah Undang-Undang Hak Asasi Manusia Illinois mulai 1 Januari 2026: pemberi kerja tidak boleh menggunakan AI dengan cara yang mendiskriminasi kelompok yang dilindungi, atau menggunakan kode pos sebagai proksi bagi kelompok tersebut, dan wajib memberi tahu karyawan saat menggunakan AI untuk keputusan ini | Illinois Public Act 103-0804 |
| Menyimpan catatan kesehatan, disabilitas, atau akomodasi yang layak di tempat kerja orang di UE | GDPR Pasal 9: data kesehatan merupakan kategori khusus, dan pemrosesannya dilarang kecuali berlaku pengecualian, termasuk pemrosesan yang diperlukan untuk kewajiban hukum ketenagakerjaan (Pasal 9(2)(b)) | GDPR Pasal 9 |
| Menyimpan data pribadi apa pun tentang karyawan atau kandidat di UE | GDPR Pasal 6: setiap penggunaan memerlukan dasar hukum, seperti kontrak atau kewajiban hukum | GDPR Pasal 6 |
| Menyimpan data staf di Inggris | UK GDPR beserta panduan ICO tentang informasi ketenagakerjaan | Panduan ketenagakerjaan ICO |
| Menyimpan data karyawan atau pelamar pekerjaan di California | CCPA/CPRA: jika organisasi termasuk bisnis yang tunduk pada CCPA, pengecualian untuk data karyawan dan pelamar berakhir pada 1 Januari 2023, sehingga informasi pribadi terkait pekerjaan secara umum masuk dalam cakupan | Halaman CCPA Departemen Kehakiman California |
Lokasi server menentukan tempat fisik catatan disimpan; itu sendiri tidak memenuhi aturan di atas. Untuk staf di tempat lain, mulailah dari regulator privasi atau ketenagakerjaan nasional, negara bagian, atau lokal yang relevan, atau penanggung jawab hukum atau kepatuhan Anda.
Akses Berakhir Saat Hubungan Kerja Berakhir
Saat akun perusahaan orang yang keluar dinonaktifkan pada hari terakhirnya, email, kalender, dan berkasnya tertutup dalam satu langkah. Alat HR harus ikut tertutup dalam langkah yang sama. Dengan login perusahaan, hal itu bisa dilakukan selama proses keluar juga mencabut sesi aktif. Alat apa pun yang tidak memakai login tersebut harus menjadi item tersendiri dalam daftar periksa keluar agar seseorang menghapus akunnya secara manual.
Pembuat aplikasi juga pada akhirnya akan keluar. Saat pembuatnya keluar atau berganti peran, kepemilikan berpindah kepada penerus yang ditunjuk, mampu login sebagai admin, dan mengetahui lokasi server; akun admin pribadi pembuat ditutup. Saya akan menunjuk penerus sebelum aplikasi digunakan, karena masa pemberitahuan keluar bukan waktu yang baik untuk mencari orang tersebut.
Tinjau secara terjadwal siapa yang memegang setiap peran dan apakah alat masih digunakan. Jika akses perlu diperluas, lakukan bertahap: tim HR, lalu manajer, lalu semua karyawan, dan ulangi uji bilah alamat pada setiap tahap. Ketika alat tidak lagi digunakan, pensiunkan: nonaktifkan akun basis data dan kredensialnya, hapus data sesuai pengaturan retensi alat penghapusan, hentikan aplikasi, lalu keluarkan dari jaringan privat atau sistem login.
Penerus yang ditunjuk mewarisi server yang harus disiapkan seseorang, dengan alat penerapan, jaringan privat, dan login perusahaan untuk akses lebih luas. Linux VPS kami memberikan akses root, dan Coolify, Tailscale, serta Authentik masing-masing dapat diterapkan sebagai aplikasi sekali klik, sehingga bantuan IT dapat memakai waktunya untuk pemeriksaan. Lokasi mencakup Frankfurt dan Amsterdam di UE, London di Inggris, serta beberapa kota AS. Itu menentukan negara lokasi server, sebagai masukan bagi pembicaraan dengan DPO, bukan penggantinya.
Daftar Periksa Sebelum Digunakan
Sebelum catatan karyawan dimasukkan, setiap item berikut berstatus sudah selesai atau belum selesai. Berikan daftar ini kepada orang yang menyiapkan server.
- Pertanyaan keputusan perekrutan telah dijawab, dan setiap jawaban “ya” telah dibawa ke IT dan bagian hukum.
- Alat berjalan pada server yang dikendalikan tim, bukan hosting alat AI.
- Alat hanya dapat dijangkau melalui jaringan privat atau login perusahaan.
- Akun basis data aplikasi hanya membaca kolom yang telah didaftarkan.
- Manajer dan karyawan uji sama-sama mendapatkan “akses ditolak” dalam uji bilah alamat.
- Setiap kredensial yang pernah masuk ke percakapan atau kode telah diganti dan yang lama dicabut.
- Audit data keluar telah dilakukan dan kolom yang tidak diperlukan telah dihilangkan.
- Log audit mencatat aktivitas melihat, dan akun aplikasi tidak dapat mengedit atau menghapusnya.
- Pengaturan retensi dan aturan ketenagakerjaan telah diperiksa DPO atau penanggung jawab kepatuhan.
- Ada satu pemilik dan satu penanggung jawab cadangan yang disebutkan namanya secara jelas.
Pertanyaan yang Sering Diajukan
Apa Itu Shadow AI dalam HR?
Shadow AI dalam HR adalah penggunaan alat AI, atau aplikasi yang dibuat dengannya, pada data HR tanpa pengetahuan atau persetujuan IT. Survei Sistem HR Tahunan Sapient Insights 2026, sebagaimana dilaporkan Cornerstone OnDemand, menemukan bahwa lebih dari 80% profesional HR memakai alat AI pribadi setiap hari, sementara 3% menggunakan AI yang tertanam dalam sistem HR mereka.
Bolehkah Saya Menggunakan Catatan Karyawan Nyata Saat Membangun Alat?
Tidak. Jauhkan catatan nyata dari percakapan saat membangun alat HR dengan vibe coding. Menempelkannya ke asisten percakapan adalah risiko terpisah dari penerapan aplikasi, dan terjadi begitu Anda menempelkannya, baik alat akhirnya digunakan maupun tidak. Gunakan catatan palsu sampai alat berjalan pada server yang dikendalikan tim.
Apakah Karyawan Harus Menyetujui Penggunaan Datanya oleh Alat HR?
Biasanya persetujuan bukan dasar yang tepat. Pedoman tentang persetujuan dari EDPB menyatakan bahwa mereka “menganggap bermasalah jika pemberi kerja memproses data pribadi karyawan saat ini atau calon karyawan berdasarkan persetujuan, karena persetujuan itu kemungkinan tidak diberikan secara bebas.” Dasar hukum yang berlaku menurut GDPR Pasal 6 adalah pertanyaan bagi DPO Anda.
Apakah HIPAA Mencakup Catatan Medis dalam Alat HR?
Biasanya tidak. Definisi informasi kesehatan yang dilindungi menurut HIPAA mengecualikan informasi dalam catatan ketenagakerjaan yang dipegang entitas tercakup dalam perannya sebagai pemberi kerja (45 CFR 160.103). Itu tidak berarti catatan tersebut tidak diatur; tanyakan kepada penanggung jawab kepatuhan aturan yang mencakupnya.
Diskusi
Komentar
Masuk untuk bergabung dalam diskusi.