
某个代理商品列表写着“SOCKS5住宅代理”。这个标签把SOCKS5代理与住宅代理对比中的两方打包在一起,却没有说明你到底在为哪个词付费。如果把这两个词当成同一产品的不同档次,你可能会买下一台租用VPS上的SOCKS5服务器,结果发现爬虫脚本依然被标记。
针对同一个问题,人们还会推荐VPN,而它改变的是第三样东西。这三个术语处在不同的层面:一个中继协议、出口地址背后的网络,以及隧道的覆盖范围。
简短版本
- SOCKS5(RFC 1928)本身不带任何加密,大多数部署所用的无认证方式和用户名/密码方式也不会增加加密。
- 出口IP会根据其来源网络的类型被标记为住宅、数据中心或移动:分别对应消费级ISP、托管服务商或移动运营商。
- 网站看到的是出口IP,而不是到达该IP所用的协议。租用VPS上的SOCKS5服务器从数据中心地址出口,因此会被归类为数据中心流量。
- VPN改变的是流量路径,而不是其出口网络的底层类型。位于数据中心网络的VPN服务器仍然从数据中心IP出口,IP情报服务还可能把该地址标记为已知的VPN端点。
三个标签,回答三个不同的问题
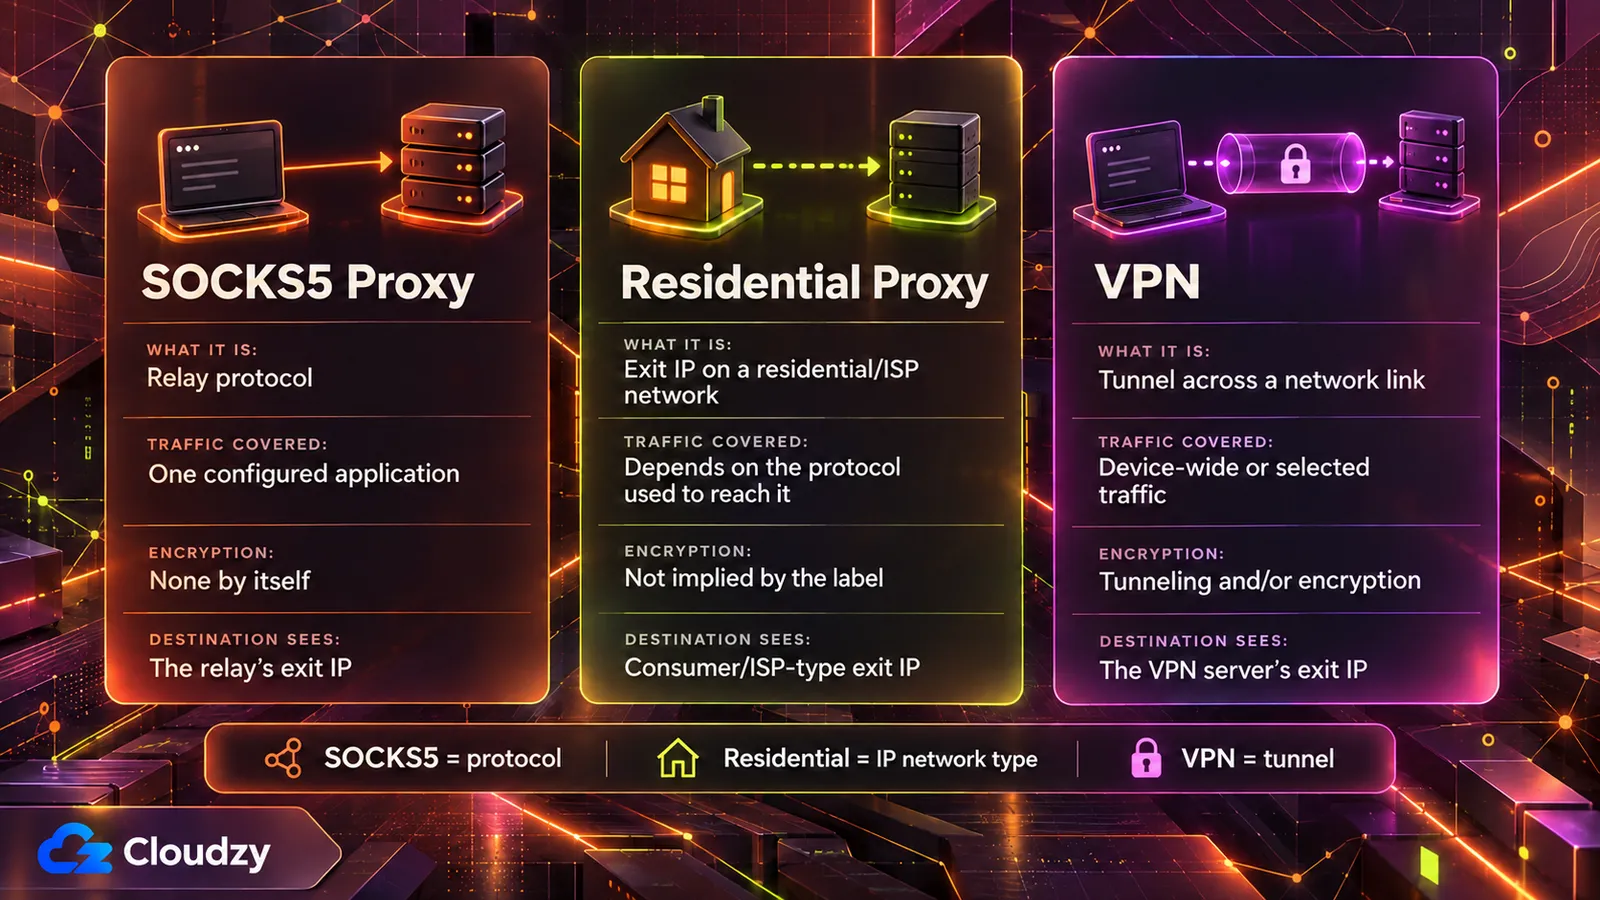
SOCKS5是一种协议,以 RFC 1928 文档形式于1996年3月发布,用于通过服务器中继单个应用的流量。它规定的是连接如何协商,而不是出口地址归谁所有。住宅、数据中心和移动描述的是出口地址所注册的网络。VPN则在网络链路上进行隧道传输、加密,或两者兼有。
| 属性 | SOCKS5代理 | 住宅代理 | VPN |
|---|---|---|---|
| 术语描述的对象 | 一种中继协议 | 出口IP所注册的网络 | 跨越网络链路的隧道 |
| 覆盖的流量 | 配置为使用它的应用 | 取决于连接它所用的协议 | 所配置的网络链路 |
| 加密 | 本身不加密;取决于认证方式 | 不属于该标签的属性 | 隧道和/或加密(CNSSI 4009) |
| 目标端看到的内容 | 中继的出口IP | 消费级或ISP网络上的出口IP | VPN服务器的出口IP |
请把“SOCKS5住宅代理”看作两个独立的选择。“SOCKS5”是客户端连接中继所用的协议。“住宅”是中继出口IP所属的网络。任何一方都可以单独改变。SOCKS5服务器同样完全可以架设在数据中心地址上。
只要清楚哪一半负责哪项工作,把两者一起购买就是理性的选择。
SOCKS5协议规定了什么,又遗漏了什么
SOCKS5先协商认证方式,然后中继连接。RFC 1928本身没有定义任何加密。常见的无认证方式和用户名/密码方式都不增加加密,而RFC 1929会以明文发送密码。 RFC 1961的GSS-API方式 可以增加完整性以及可选的机密性,而单独的SSH隧道、VPN或TLS封装可以保护客户端到代理之间的传输。HTTPS能端到端保护应用的载荷,但无法保护SOCKS5认证交换本身。
协商过程很短。客户端列出它支持的认证方式,服务器从中选择一种。 RFC 1928列出的方式代码:无认证、GSSAPI、用户名/密码,以及为已分配方式和私有方式保留的区间。子协商完成后,客户端发送连接请求,服务器开始中继流量。
该规范把自己描述为应用层与传输层之间的“shim-layer”(垫片层),并且没有定义任何密码算法。如果所选方式包含用于完整性或机密性的封装, RFC 1928会用它封装流量:请求、应答以及被中继的数据都包括在内。
规定用户名/密码方式的RFC 1929没有定义任何封装,并直接指出了它的弱点:
“由于请求以明文携带密码,在‘嗅探’可行且现实的环境中,不建议使用此子协商。”
这种设计有其历史原因。 NT Kernel关于SOCKS5历史的文章 指出,1996年前后的SOCKS服务器大多运行在“通常被认为可信”的网络内部,机密性预期由其他环节提供。同一篇文章还提到,视协商的保护级别而定,GSSAPI可以增加完整性和机密性,但对它的支持一直少得多,现实中的大多数部署仍在使用用户名/密码。
这一切都不会让HTTPS在经过代理时变得可读。TLS 1.3 旨在防止窃听、篡改以及客户端与服务器之间的消息伪造,而SOCKS5中继只是转发这些加密后的字节。
IP地址为何被归为住宅、数据中心或移动
出口IP属于住宅、数据中心还是移动,取决于持有它的网络。反欺诈公司Fraudlogix将数据中心IP定位在数据中心、托管设施和云服务商之中。来源:Fraudlogix 数据中心IP术语表。销售机器人管理产品的Peakhour对住宅出口的定义是: 消费级或ISP网络接入。它将移动IP单独归类:各家运营商采用不同的地址共享模式,其中包括CGNAT(运营商级NAT)。
从网络角度看,在任何代理协议介入之前,出口IP就已经处于路由和注册信息的语境之中。一个重要信号是宣告该地址前缀的ASN(自治系统号),它有助于识别网络运营方。
住宅代理网络有多种形成方式,并非都出于自愿参与。Peakhour列出了以下几种:
- 自愿加入或签约的带宽共享
- 通过用户设备转发第三方流量的免费VPN、应用和浏览器扩展
- 嵌入应用中的SDK
- 被入侵的设备和路由器
SDK这条途径有最新的证据支持。 Krebs on Security 2026年7月的报道 称,安全公司Spur在LG webOS商店超过42%的应用中发现了住宅代理SDK。超过四分之一的Samsung Tizen应用也含有类似组件。据Spur的报告,在这两个平台上,这些SDK中的大多数都来自Bright Data,LG表示将暂停保留代理选项的应用。
Bright Data对Krebs表示,其网络建立在用户同意的基础上,每个节点都通过专门的界面选择加入。Spur的看法是:“埋藏在电视应用里的一次性同意提示,无法替代有意义的透明度、持续的控制和平台监督。”这些来源模式都不依赖SOCKS5。
网站为何分类的是出口网络,而不是协议
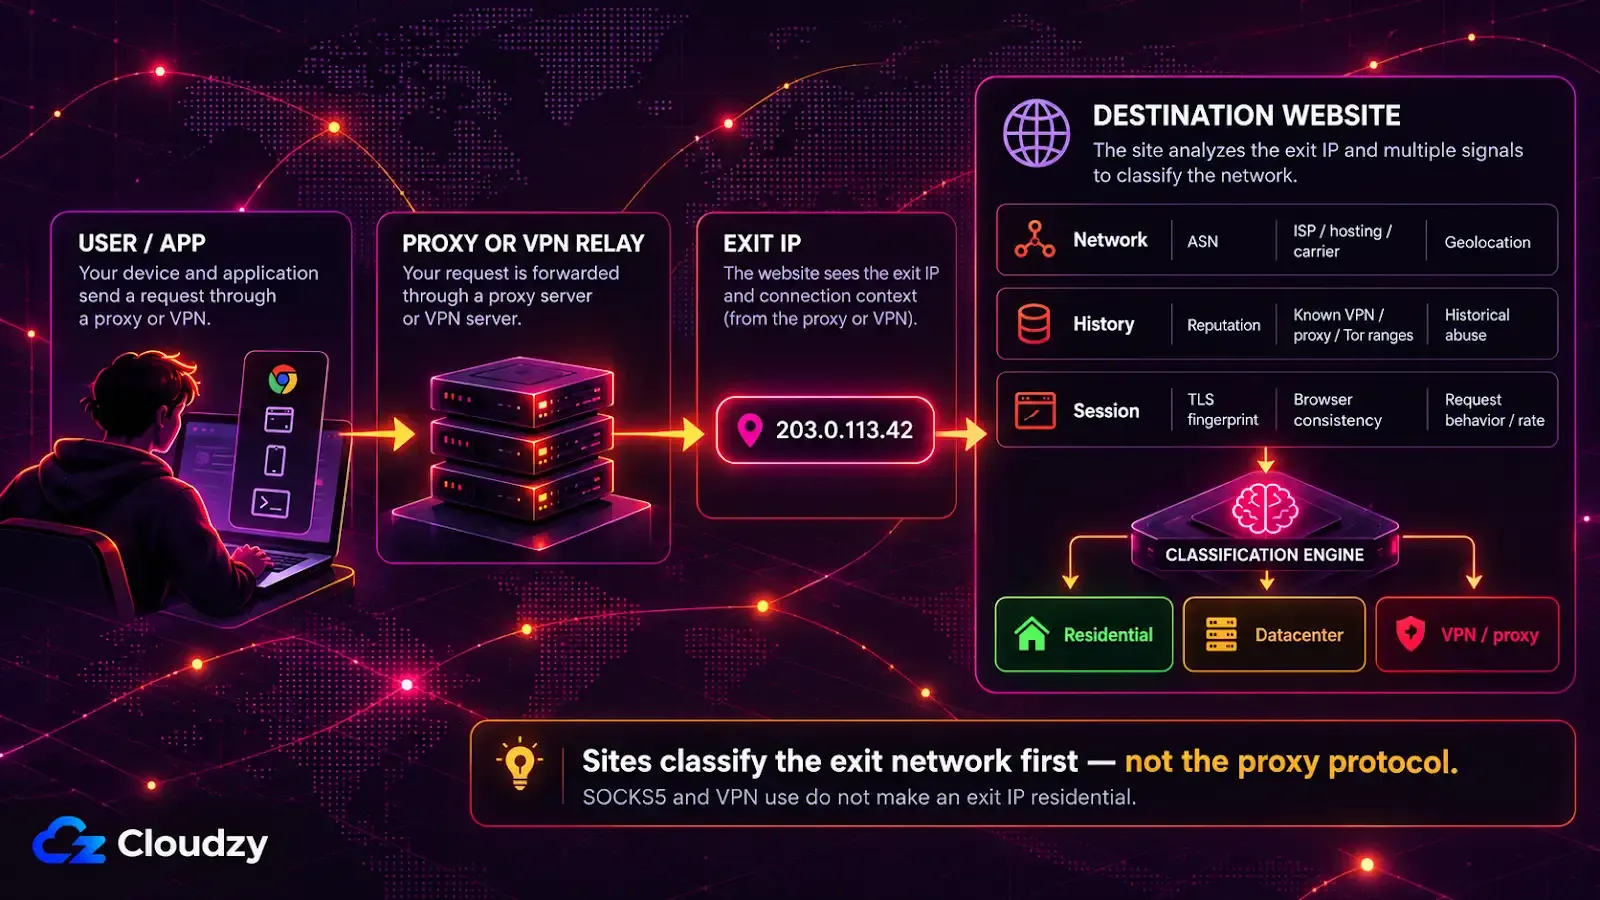
目标网站看到的是代理的出口IP,而不是你的客户端连接代理所用的协议。基于IP的分类从出口地址及其上下文开始:ASN、托管/ISP/运营商分类、信誉,以及已知的VPN、Tor或代理地址段。因此,租用VPS上的SOCKS5服务器会被归类为数据中心流量。
Peakhour的住宅代理说明 写道:“目标端看到的是代理的出口IP,而不是原始来源。”SOCKS5握手发生在你的客户端与中继之间。网站收到的只是一条来自中继地址的普通连接。
Peakhour关于代理检测的页面 列出了分类通常的起点:信誉、ASN、地理位置、托管服务商分类、已知的VPN和Tor出口,以及历史滥用记录。这些信号没有一个来自协议。同一页面还写道:“数据中心地址段通常更容易通过IP和ASN上下文识别。”
Fraudlogix的 IP查询数据 会依据多种信号对地址分类,例如是否属于数据中心、ASN、所属组织、ISP和连接类型。更换代理协议、端口或认证方式,都不会改变出口IP的这些属性。
根据Peakhour的检测页面,住宅和移动地址更难仅凭IP判断,因为合法用户和代理流量可能同时共用这些地址。但它们照样会被判断:该页面介绍了如何将IP上下文与请求层面的证据结合起来,例如TLS指纹、浏览器一致性和行为。发送请求过快的住宅出口可能触发验证挑战、限速、封锁,或者 HTTP 429限流响应.
SOCKS5代理和VPN一样吗?
不一样。VPN通过隧道、加密或两者兼用,在网络链路上承载流量。根据客户端和路由策略,它可以覆盖设备的全部流量,也可以只覆盖选定的流量。SOCKS5代理只中继配置为使用它的应用,本身不增加加密。两者都能让目标端看到不同的出口IP,而该出口依然有其底层网络类型。
NIST的术语表引用CNSSI 4009,将VPN定义为“通过使用加密和/或在真实网络上以隧道方式传输虚拟网络的链路,由物理网络的系统资源构建而成”的网络。当配置为路由器的默认出站隧道时,VPN 可以覆盖其后的所有设备.
Peakhour的检测页面把 VPN出口列为分类类别之一,与托管服务商、住宅ISP和移动运营商并列,因此仅仅使用VPN并不会让出口变成住宅类型。决定这一标签的仍是底层的出口网络。在租用服务器上运行的 自托管隐私出口节点 会从该服务器的数据中心地址出口。
按目标选择起决定作用的标签
按目标选择标签。把单个应用的流量改道,是代理协议的问题。为设备流量建立隧道并加密,是VPN的问题。需要大量消费级网络上的地址,是IP网络的问题,此时连接地址池所用的协议只是次要细节。
| 目标 | 起决定作用的标签 | 该标签决定不了的事 |
|---|---|---|
| 让单个应用的流量经由中继 | 代理协议 | 出口看起来是否像住宅IP |
| 为设备流量建立隧道并加密 | VPN | 出口的网络类型 |
| 大量消费级网络地址 | IP网络(住宅或移动) | 流量的机密性 |
如果你关心的只是某个脚本的出站地址,那么自己VPS上的SOCKS5服务器就足够了,而且方案成熟易懂,前提是目标网站接受数据中心流量。

在拥有 root 权限、NVMe 与 AMD EPYC 强大性能的 Linux VPS 上构建应用。
查看 Linux 套餐常见问题
SOCKS5代理能隐藏你的IP地址吗?
从目标端来看,可以:网站看到的是代理的出口IP,而不是你的IP。但代理运营方能看到你的真实IP地址,以及你的应用自身未加密的所有流量,因此对网站隐藏地址意味着 信任代理的运营者.
能同时使用SOCKS5代理和VPN吗?
可以,两者可以叠加使用。当应用通过VPN隧道连接SOCKS5代理时,VPN保护从你的设备到VPN服务器这一段,代理则为该应用决定目标端看到的出口IP。VPN服务器与代理之间的那一段不在VPN的保护范围内。
住宅代理比数据中心代理更安全吗?
如果指的是保护你的流量,那么并不会。住宅或数据中心标签改变的是网站如何对出口IP分类,两种标签都不增加加密。住宅出口还可能经过消费者的设备或路由器,而你通常无法核实其所有者是否知情同意,也无法核实设备是否安全。
讨论
评论
登录后参与讨论。