
Yeni bir VPS, ister bir web sitesi barındırmak ister bir trading botu çalıştırmak için alınmış olsun, aynı boş kutudur. Aynı temiz başlangıç noktası, aynı neredeyse boş disk, işletim sisteminin ötesinde neredeyse hiçbir şey. Üzerine kurulanlar ilk kurulumda ayrışır ve ayrı kalır: bir web yığını ile bir trading yığını neredeyse hiç ortak yazılım paylaşmaz ve bunlardan biri aynı işletim sisteminde bile çalışmaz.
Yani tek bir temel VPS yazılımları listesi yoktur. Hangi amaçla alınmış olursa olsun her sunucunun ihtiyaç duyduğu kısa bir temel katman vardır ve ondan sonra her şeye kullanım senaryosu karar verir. Bundan önce gelen iki karar da bu temel katmanın şeklini değiştirir. Paylaşımlı hosting mi, VPS mi sorusu, root erişiminizin olup olmadığını belirler. Yönetilen mi, yönetilmeyen mi sorusu, aşağıdaki beş maddeden kaçından kendinizin sorumlu olduğunu belirler.
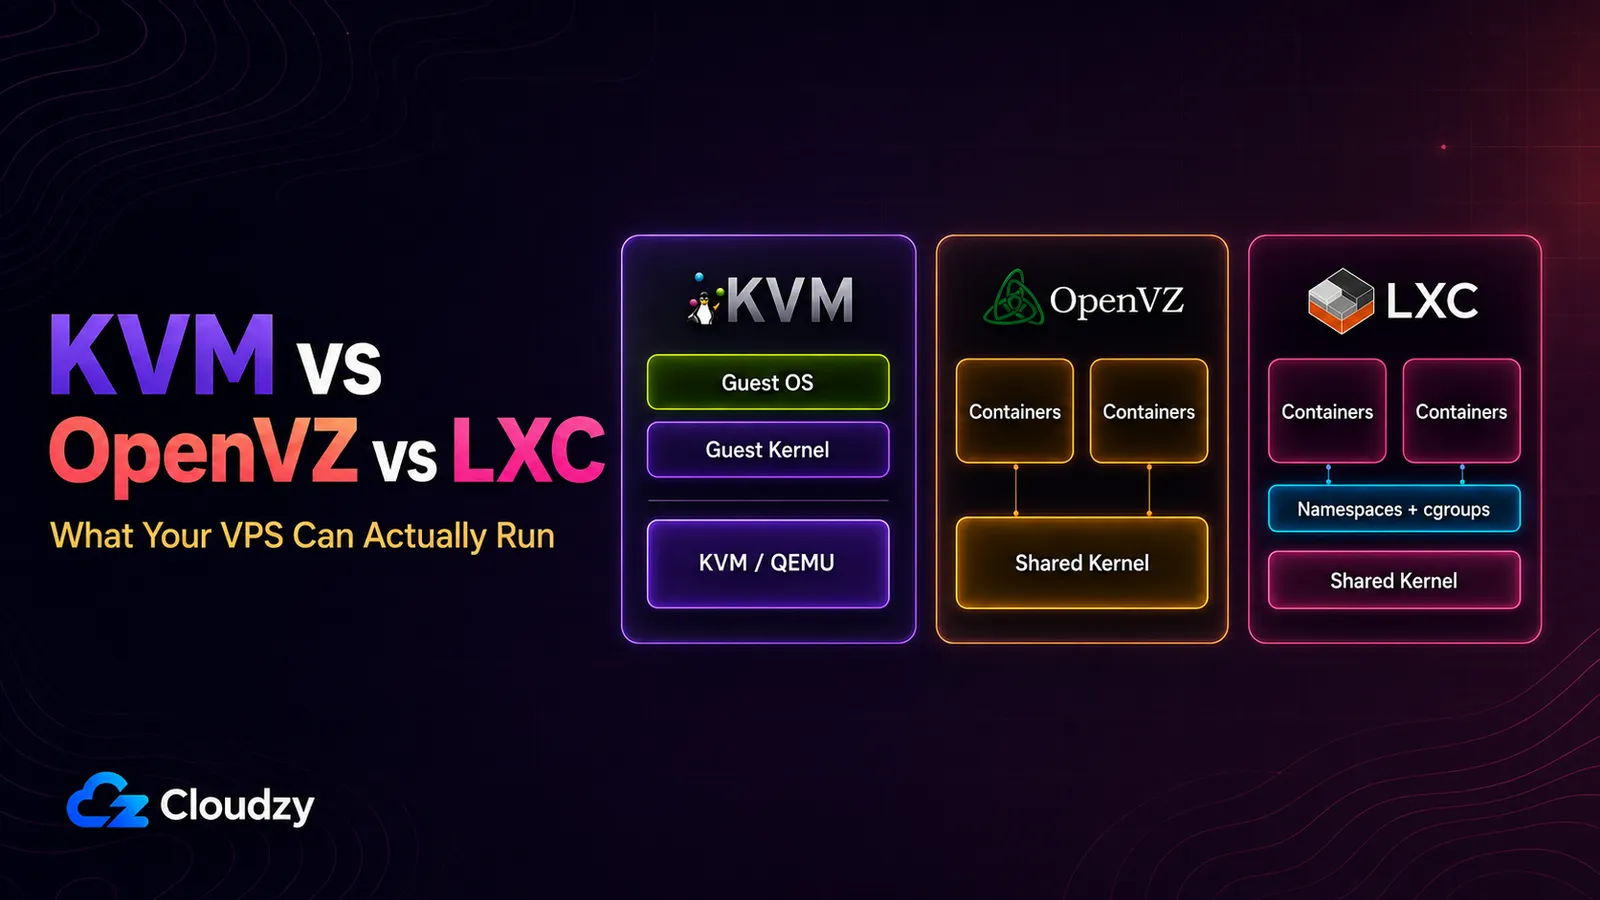
Özetle
- Evrensel bir cevap yok. Kısa bir temel katmanın ötesinde programları, bazen de işletim sistemini kullanım senaryosu seçer.
- Her VPS'in önce aynı beş kategoriye ihtiyacı vardır: güvenli yönetici erişimi, gerçekten açık olan bir güvenlik duvarı, bir güncelleme politikası, en az bir kez geri yüklediğiniz yedekler ve makinenin hayatta olduğunu size söyleyen bir şey. Linux'ta güvenli yönetici erişimi genellikle anahtar tabanlı SSH demektir; Windows'ta ise RDP'yi veya başka bir yönetim yolunu güvenceye almak demektir.
- 1 veya 2 GB'lık bir Linux VPS'e varsayılan olarak eklenmemesi gereken üç şey: bir kontrol paneli, bir antivirüs tarayıcı ve bir e-posta yığınıyla birlikte gelen spam ve virüs filtreleme. Belgelenmiş bellek gereksinimleri, asıl iş yükünüz başlamadan küçük bir makinenin büyük kısmını ya da tamamını tüketebilir.
- Ardından on VPS kullanım senaryosu geliyor; her biri işi yapan programlarla ve satın aldığınız makineye sığıp sığmayacağına karar veren tek kısıtla birlikte.
- Buradaki her bölüm haritadır. Bağlantılı rehberler derinliği sağlar.
Hangi amaçla alırsanız alın her VPS'in ihtiyacı olanlar
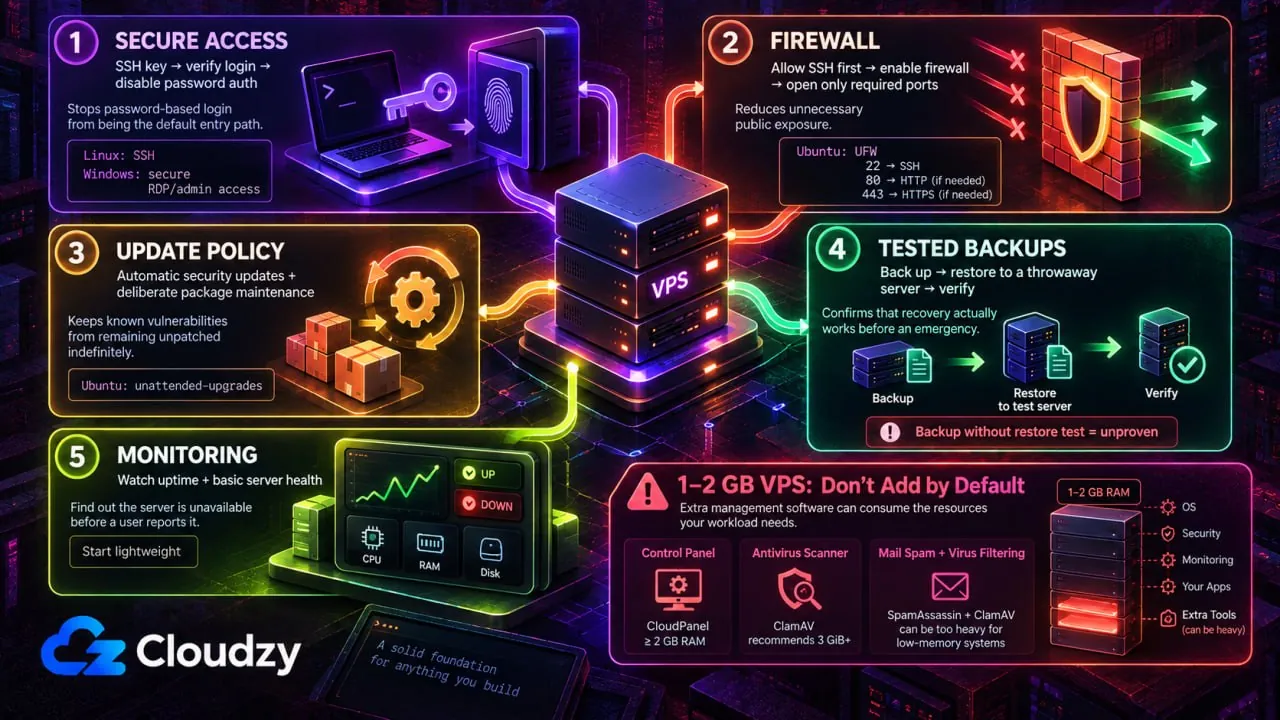
Yeni bir VPS'e kurulacak ilk şeyin, onun neden alındığıyla hiçbir ilgisi yoktur. Beş madde önce gelir; makine sonunda bir çevrimiçi mağaza da çalıştırsa bir oyun sunucusu da çalıştırsa aynı beş madde.
Linux'ta anahtar tabanlı SSH ile başlayın. Bir anahtar çifti oluşturun, açık anahtarı sunucuya koyun, ikinci bir oturumda anahtarla girişin çalıştığını doğrulayın, ardından parola ile kimlik doğrulamayı kapatın; çünkü herkese açık bir IP'de parola doğrulamalı bir port, giriş denemelerini mıknatıs gibi çeker.
Sonra güvenlik duvarı gelir ve çalıştığını varsaymak yerine kontrol edin. Ubuntu, varsayılan güvenlik duvarı aracı olarak UFW ile gelir ve Ubuntu topluluk belgeleri UFW'nin varsayılan olarak devre dışı olduğunu belirtir. Önceden kurulu olmak, açık olmak demek değildir. SSH üzerinden bağlıysanız önce gerçek SSH portunuza izin verin, ardından UFW'yi etkinleştirin ve yalnızca iş yükünün ihtiyaç duyduğu ek portları açın. Varsayılan kurulumda bu ilk kural şudur: sudo ufw allow 22.
İşin içine bir web uygulaması güvenlik duvarı da giriyorsa kategorilerle başlayın. Bir Linux VPS için ücretsiz güvenlik duvarı seçenekleri kolayca karıştırılan dört kategoriye ayrılır.
Üçüncü sırada güncelleme politikası gelir ve varsayılan davranış dağıtıma göre değişir. Ubuntu Server'ın otomatik güncellemeler rehberi paketin varsayılan olarak kurulduğunu ve güvenlik güncellemelerini otomatik olarak uyguladığını söyler. Bu paket şudur: unattended-upgrades.
Debian böyle bir söz vermez. Debian wiki'si şu uyarıyı yapar: bir sistem “paketi hiç kurmamış olabilir ya da kurmuş ama tamamen devre dışı bırakmış olabilir.” Etkin olup olmadığını kontrol etmek ve yapılandırmak için şunu çalıştırın: sudo dpkg-reconfigure unattended-upgrades.
Yedekler dördüncü sıradadır ve kural tek bir geri yüklemedir. Kimsenin hiç geri yüklemediği bir yedek bir hipotezdir. Birini tek kullanımlık bir sunucuya geri yükleyin, ayağa kalkmasını izleyin, işte o zaman bu bir yedektir.
Beşinci sırada bir izleme yolu vardır; sunucunun çöktüğünü bir kullanıcıdan önce size söyleyen bir şey. Hafif bir çalışma süresi denetleyicisi yeterlidir. İzleyici sayısını belleğe çeviren güvenilir bir formül yoktur, bu yüzden 1 vCPU ve 1 GB ile başlayın ve gözlemleyin.
Bu beşin ötesinde sıkılaştırma bir adım değil, başlı başına bir projedir. İki rehber bunu zaten ele alıyor:
- Bir Linux VPS'i güvenceye almak için 20 maddelik kontrol listesi
- Windows VPS sıkılaştırma kontrol listesi
Şimdi daha zor olan yarı: 1 veya 2 GB'lık bir Linux VPS'e varsayılan olarak neyin eklenmemesi gerektiği. CloudPanel, siteleriniz hiçbir şey kullanmadan önce en az 2 GB RAM gerektirir. ClamAV'ın kendi belgeleri 3 GiB veya daha fazlasını önerir. Virtualmin'in düşük bellek rehberi ise bellek kısıtlıyken SpamAssassin ve ClamAV'ın tamamen devre dışı bırakılmasını önerir.
Bunlar tercih değil, üreticilerin gereksinimleri ve önerileridir. Bu yazılım, VPS'i gerçekten satın aldığınız iş yükünün bir parçası değilse, üçünü de küçük bir makinede kötü varsayılan seçimler hâline getirirler.
Her kullanım senaryosunda ne çalışır
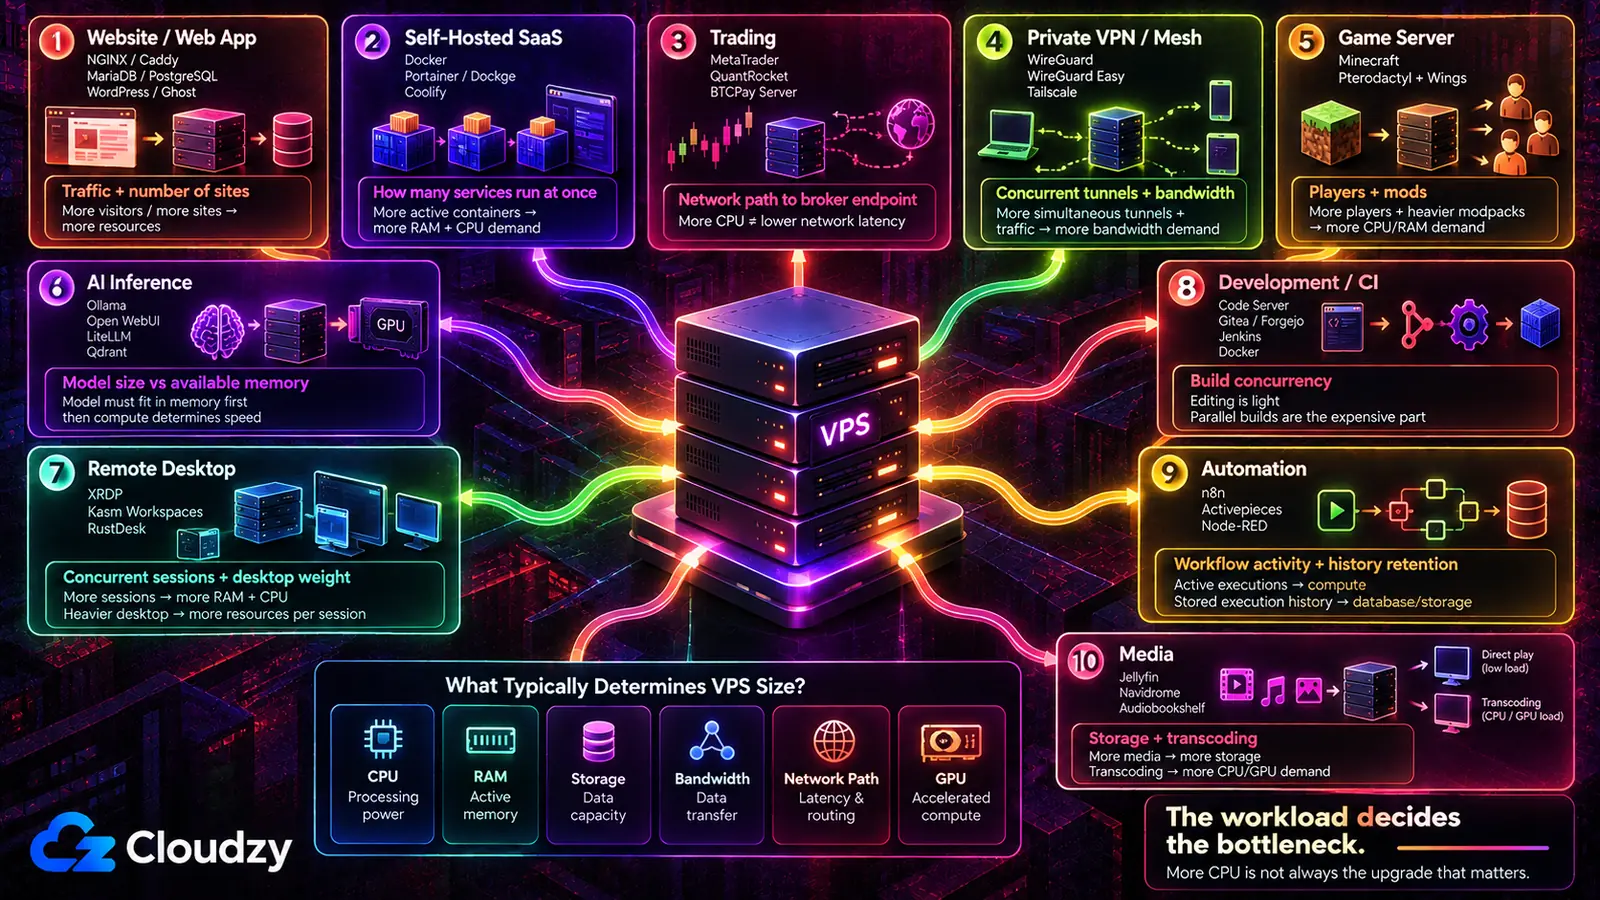
Bu on durum arasında değişen şey makinenin boyutundan çok, başka hiçbir şey önem kazanmadan önce hangi iki veya üç programın var olması gerektiği ve o makinenin ne kadar büyük olacağına genellikle hangi kısıtın karar verdiğidir.
| Kullanım senaryosu | İşi yapan programlar | Yapılandırmanıza ne karar verir |
|---|---|---|
| Web sitesi veya web uygulaması | NGINX veya Caddy, MariaDB veya PostgreSQL, WordPress veya Ghost | Trafik ve sunucuyu kaç sitenin paylaştığı |
| Kendi sunucunuzda barındırılan SaaS alternatifleri | Docker, Portainer veya Dockge, Coolify | Aynı anda kaç servisin çalıştığı |
| Trading | MetaTrader 4 veya 5, QuantRocket, BTCPay Server | Aracı kurumunuzun uç noktasına giden ağ yolu |
| Özel VPN veya mesh | WireGuard, WireGuard Easy, Tailscale | Eş zamanlı tüneller ve bant genişliği |
| Oyun sunucusu | Minecraft (Paper, Forge, Quilt), Pterodactyl Panel ve Wings | Oyuncu sayısı ve mod sayısı |
| Yapay zekâ modelleri ve çıkarım | Ollama, Open WebUI, LiteLLM, Qdrant | Kullanılabilir belleğe göre model boyutu |
| Uzak Masaüstü | IceWM over XRDP, Kasm Workspaces, RustDesk | Eş zamanlı oturumlar ve masaüstünün ağırlığı |
| Geliştirme ve CI | Code Server, Gitea veya Forgejo, Jenkins, Docker | Düzenleme değil, derlemelerin eş zamanlılığı |
| Otomasyon ve botlar | n8n, Activepieces, Node-RED | İş akışı etkinliği ve geçmişin saklanması |
| Medya | Jellyfin, Navidrome, Audiobookshelf | Depolama ve bir şeyin dönüştürülüp dönüştürülmediği |
Üçüncü sütun iki kez okunması gereken sütundur. Daha fazla CPU refleks olarak yapılan yükseltmedir ve bu satırların birkaçında belirleyici kısıt o değildir.
Bir web sitesi veya web uygulaması barındırmak
Bu sunucuyu şekillendiren seçim, hangi web sunucusunun daha hızlı olduğu değildir. TLS sertifikalarını kimin yönettiğidir. Caddy onları ek araç olmadan kendisi düzenler ve yeniler. NGINX, Certbot gibi ayrı bir ACME istemcisi ve daha fazla elle yapılandırma bekler; buna karşılık boşta daha az bellek kullanır. Caddy ve NGINX karşılaştırması birine karar vermeden önce bu dengenin kontrol edilmesi gerekiyorsa iki yapılandırma dosyasını yan yana koyar.
Geri kalanı uygulamayı izler, tersi değil. Birçok dinamik uygulamanın bir veritabanına ihtiyacı vardır ve bunun MariaDB mi PostgreSQL mi olacağına genellikle tercihten çok uygulamanın neyi desteklediği karar verir. Redis, uygulama gerçekten önbelleğe, oturumlara, kuyruklara veya Redis tabanlı başka bir özelliğe ihtiyaç duyduğunda yerini hak eder. Ve sunucuyu birden fazla site veya servis paylaşacaksa, bir ters proxy, yani önde duran ve her isteği ana bilgisayar adına göre doğru uygulamaya yönlendiren süreç, port hokkabazlığını başlamadan bitirir. Nginx Proxy Manager bu işe grafik bir arayüz ekler ve 2 GB'ta rahatça çalışır. Nginx Proxy Manager kurulum rehberi süreci adım adım anlatır.
Bir uyarı var ve bu uyarı VPS'ten tamamen uzaklaştırır. İş, özel gereksinimi olmayan tek bir küçük siteyse yönetilen hosting savunulabilir bir cevaptır ve kendiniz yönettiğiniz bir sunucu hiçbir getirisi olmayan ek iştir. VPS, site yönetilen bir paketin sizin için kurmayacağı bir şeye ihtiyaç duyduğu anda kendini amorti eder.
Ücretli SaaS araçlarını kendi barındırdığınız araçlarla değiştirmek
Burada sırayı belirleyen karar Docker'dır ve geldiğiniz uygulamaların hepsinden önce gelir. Bir konteyner çalışma zamanı her servisi ve bağımlılıklarını kendi kutusunda yalıtılmış tutar; böylece Nextcloud'un PHP sürümü ile Immich'in makine öğrenimi kütüphaneleri asla birbiriyle çatışmaz. Portainer veya Dockge bu çalışma zamanına bir web arayüzü ve neyin çalıştığını görebileceğiniz bir yer verir. Coolify daha da ileri gider ve sunucuyu git push ile derlemeler ve otomatik TLS ile bir dağıtım platformuna daha yakın bir şeye dönüştürür. Yönetim katmanını çalışma zamanından sonra seçin, onun yerine değil.
Profesyonel İpucu: Docker'ı dağıtımın deposundan değil, Docker'ın kendi deposundan kurun. Docker'ın kurulum belgeleri dağıtımın sağladığı paketi resmî olmayan paket olarak tanımlar ve Docker Engine'i kurmadan önce kaldırılmasını söyler. Bu paket şudur:
docker.io.
Uygulamaların kendisi kolay kısımdır ve sorun tam da budur. İnsanların uzun vadede hangi kendi barındırılan servisleri tuttuğuna dair bir r/selfhosted başlığı bunu açıkça gösteriyor. Başlığı açan kişi kurup sonra bıraktığı bir dizi alternatifi sıralıyor ve bunların hiçbiri dağıtım aşamasında başarısız olmamış. Belirtilen nedenler kullanıcı deneyimindeki eksik cila ve erişimi kaybetme korkusuydu. Bir VPS, evdeki elektriğe veya bir ev bağlantısının ayakta kalmasına bağlı olmadığı için bunun ikinci yarısını tam olarak çözer. İlk yarısı için ise kesinlikle hiçbir şey yapmaz.
Trading: Forex, algoritmik ve kripto
Bu, işletim sisteminin değişebileceği tek bölümdür. MetaTrader 4 ve MetaTrader 5 Windows uygulamalarıdır, bu yüzden bir trading sunucusu hâlâ genellikle RDP ile erişilen bir Windows Server'dır. MetaQuotes, MetaTrader'ın Wine aracılığıyla Linux'ta çalıştırılmasını da destekler; yani Windows katı bir gereklilik değil, daha basit yerel yoldur. QuantRocket aynı listenin algoritmik ve nicel araştırma ucudur, BTCPay Server ise kripto ödemelerini yönetir. İkisi de Linux üzerinde Docker iş yükleridir.
Özellikler, haritadan daha az önemlidir. r/VPSforTradings'te beş aracı kurumda MT5 botu planlayan bir trader her aracı kurumun belirli veri merkezine en düşük gecikmeyi hangi VPS'in sağladığını sordu ve karar veren soru da tam olarak budur. Büyük aracı kurumların uç noktaları bir avuç veri merkezi merkezinin etrafında toplanır ve ölçmeniz gereken şey VPS'iniz ile aracı kurumun uç noktası arasındaki ağ yoludur. Farklı ağlarda veya farklı şehirlerde aynı işlemcilere sahip iki sunucu bu iş için çok farklı davranabilir.
Bu da bariz yükseltmeyi yanlış yükseltme yapar. Daha fazla çekirdek almak yolu kısaltmaz. Paketten önce forex VPS konumunu seçmek bu kararın verildiği yerdir.

Düşük gecikmeli Forex VPS ile ticaretini 7/24 çevrimiçi tut.
Trading VPS EdinÖzel bir VPN veya mesh ağı çalıştırmak
Burada iki biçim vardır ve birbirinin yerine geçmezler. VPS üzerindeki bir WireGuard sunucusu, cihazlarınıza o sunucuya ve onun üzerinden yönlendirdiğiniz her şeye şifreli bir yol verir. WireGuard Easy bu kurulumu bir web arayüzüne sarar; böylece bir eş eklemek artık bir yapılandırma dosyasını elle düzenlemek anlamına gelmez. Tailscale gibi bir mesh ağı bambaşka bir şeydir: cihazlar birbirine doğrudan bağlanmaya çalışır, ancak doğrudan bir yol mümkün olmadığında trafik bir eş relay'i veya bir DERP relay'i kullanabilir. Koordinasyon katmanı, cihazların birbirini bulup bağlanması için gereken bilgileri dağıtır. OpenVPN AS, Pritunl, ZTNET ve WGDashboard bu iki kutup arasındaki alanı doldurur.
Bu seçim üzerine bir r/selfhosted başlığı Tailscale'e bağımlı olmanın asıl endişesini ortaya çıkardı. Yanıt verenlerden biri, “yalnızca Tailscale'in kârlı olmaya çalışırken kötüleşmesinden endişe ettiğini” söyledi. Bu, fiyatla değil sağlayıcıyla ilgili bir endişedir. Tüneli kendiniz çalıştırmak o şirketi zincirden çıkarır.
Ayrıca iş de ekler. Yönetilen bir koordinasyon sunucusu gerçekten daha az işletim yükü demektir ve tek bir sunucuya ulaşan tek bir dizüstü bilgisayar için kendi mesh ağınızı kurmak, sorunun gerektirdiğinden fazla mekanizmadır. O durumda düz WireGuard yeterlidir.
Bir oyun sunucusu barındırmak
Oyun kolay kurulumdur, panel ise karardır. Yalnızca Minecraft'ın bile birkaç sunucu türü vardır ve hangisini çalıştıracağınız ondan ne istediğinize bağlıdır: sıradan bir survival sunucusunda performans için Paper, asıl amaç bir modpack olduğunda Forge veya Quilt. Bunu doğrudan sunucuda çalıştırmak gayet iyi işler. Pterodactyl Panel ve Wings daemon'u altında ya da PufferPanel altında çalıştırmak ise sunucu başına kaynak sınırları, bir web konsolu ve bir arkadaşınıza SSH vermeden yeniden başlatma yetkisi vermenin bir yolunu sağlar. Nakama bambaşka bir üründür; oyun barındıranlar için değil, oyun geliştirenler için.
Bir r/admincraft rehberi çıplak bir VPS'ten Pterodactyl üzerinde çalışan otomatik, modlu bir sunucuya kadar tüm yolu anlatıyor; bu da panel yolunun ne kazandırdığına dair iyi bir işaret.
Bedeli, güncel tutulması gereken ikinci bir sistemdir ve bu hiç bitmez. Altı arkadaşa hizmet veren tek bir vanilla sunucu için panel, oyunun ihtiyaç duyduğundan fazla altyapıdır. Mod sayısı izlenmesi gereken diğer değişkendir. Bir ARK sunucusuna mod kurmak bunun pratikte ne gerektirdiğini gösterir. Herkese açık olan her şeyin de biri bulmadan önce güvenceye alınması gerekir ve bu adımı Minecraft sunucu güvenliği rehberi ele alır.
Yapay zekâ modelleri ve yerel çıkarım çalıştırmak
Ollama modeli çalıştırır, Open WebUI ise üzerine takılan arayüzdür. LiteLLM yalnızca çağrıların sağlayıcılar arasında yönlendirilmesi gerektiğinde önde yer bulur, Qdrant ise yalnızca geri getirme planın bir parçası olduğunda.
GPU olmadan tavana çabuk ulaşılır. Ollama'yı 8 GB'lık, yalnızca CPU'lu bir VPS'te deneyen biri bellek yetersizliği hatasıyla karşılaştı: model 7,2 GiB istiyordu ve 3,8 GiB boştu; aradaki farkı işletim sistemi ve Coolify zaten almıştı. Küçük kuantize modeller, yani daha az belleğe sığmak için ağırlıkları daha düşük hassasiyetle saklanan modeller, model ve çalışma zamanı sistem RAM'ine sığarsa CPU üzerinde çalışabilir. Sığarlarsa olağan bedel daha yavaş çıkarımdır; sığmazlarsa süreç bellek yetersizliği hatasıyla çökebilir.
Kalite ikinci sınırdır. Ollama'yı kendi başınıza barındırmanın buna değip değmediğine dair bir r/selfhosted başlığı diğer tarafı gösteriyor. Bir yorumcu denediği açık modelleri “daha düşük kaliteli” olarak tanımladı ve “bu milyar dolarlık devleri yenemezsiniz” dedi. Bu, her açık model için bir kural değil, tek bir kullanıcının deneyimidir. Kendi barındırmak size veri ve altyapı üzerinde kontrol sağlar; kalite veya maliyette barındırılan bir API'yi geçip geçmediği modele, iş yüküne ve kullanım oranına bağlıdır.
Barındırılan bir API'ye karşı maliyet hesabı ekonominin nerede değiştiğini gösterir. Daha büyük modeller, daha yüksek eş zamanlılık veya daha sıkı gecikme hedefleri bunu bir donanım sorusuna dönüştürür. Cloudzy GPU VPS paketleri tam olarak bu durum için tasarlandı.
Uzak masaüstü veya bulut iş istasyonu
“Uzak masaüstü” ifadesinin arkasında üç farklı mekanizma saklıdır ve mekanizmaya göre değil ürün adına göre seçmek, insanların yanlış olanla kalmasına yol açar. Bir RDP oturumu, sunucuda çalışan ve oturum açtığınız gerçek bir masaüstüdür. Cloudzy'nin tek tıklamalı IceWM over XRDP imajı buradaki hafif pakettir: IceWM, Terminator, Falkon ve TLS destekli bir xRDP dinleyicisini birlikte sunar; Linux Mint ise minimal yerine tam bir masaüstü verir.
Kasm Workspaces, tarayıcıda isteğe bağlı konteynerleştirilmiş uygulamalar ve masaüstleri sunabilir, ancak mevcut RDP, VNC, SSH ve KasmVNC sunucularını Server workspace'ler aracılığıyla da erişime açabilir. Neko ise yine farklıdır: tek bir paylaşılan sanal tarayıcıyı WebRTC üzerinden bir odadaki birkaç kişiye yayınlar ve bu, kimsenin oturum açtığı bir masaüstü değildir.
İstediğiniz şey sunucunun kendi masaüstüyse, konteyner workspace yerine RDP veya VNC tabanlı bir Kasm Server workspace kullanın. Kasm'ın sabit altyapı belgeleri bu kurulumu ele alır. Kasm'ın yerel konteyner oturumları ana makinenin masaüstü değil, ayrı ortamlardır.
İstediğiniz makine zaten varsa ve yalnızca ona ulaşmanız gerekiyorsa, RustDesk hiç masaüstü kurmadan ona ulaşır; Sshwifty ise tek ihtiyacınız bir kabuk olduğunda tarayıcıda bir kabuk verir. Ürün adından önce protokole karar verin. RDP üzerinden bağlanmak ile bir tarayıcı oturumunu yayınlamak, farklı etiketler taşıyan aynı şey değildir.
Geliştirme, derleme ve CI makinesi
Code Server, VS Code'u sunucunun dosya sistemine yönelik bir tarayıcı sekmesine koyar ve makinenin geri kalanını bir arada tutmaya değer kılan da budur: editörün açtığı depoları barındıran Gitea veya Forgejo, bu commit'lerin tetiklediği pipeline'ları çalıştıran Jenkins ve ikisinin altında Docker. Daha yeni parça ise artık aynı makinede çalışan yapay zekâ kodlama ajanlarıdır: Claude Code, Aider, OpenCode ve Goose CLI.
Bu bariz kurulum tek seçenek değildir. Uzak geliştirme ortamları üzerine bir r/selfhosted başlığı tersini savunan bir yanıt içeriyordu: editörü yerelde kurulu tutun ve bir uzak geliştirme eklentisiyle VPS'e yönlendirin; böylece arayüz yerelde kalır, yalnızca dosyalar ve yürütme uzakta olur. Başlığı açan kişinin şikâyeti, klavye kısayollarını tarayıcı yerine ana makinenin yakalamasıydı; bu, tarayıcı içi sürümün gerçek bir bedelidir.
İkisi de meşrudur. Code Server'ı bir yapay zekâ ajanıyla çalıştırmak tarayıcı yolunu baştan sona anlatır. Kendi barındırılan geliştirici yığını editörün etrafındaki her şeyi kapsar.
Otomasyon, botlar ve zamanlanmış işler
n8n olağan başlangıç noktasıdır ve makul bir varsayılandır: düğümlerin servisler, kenarların ise aralarında akan veriler olduğu görsel bir iş akışı oluşturucu. Activepieces benzer bir işi daha serbest bir lisansla yapar. Node-RED aynı soruna diğer taraftan yaklaşır; akış tabanlıdır ve SaaS'ları birbirine yapıştırmaktan çok cihaz ve olay bağlantılarına dayanır. Dagu bağımlılık grafikleri için bir zamanlayıcıdır ve elinizdeki şey aslında sıraya konması gereken bir dizi cron işiyse uygundur.
Bu servisler işler arasında da çalışmaya devam eder. Kaynak kullanımları iş akışı etkinliğiyle artar, saklanan yürütme geçmişi ise çoğunlukla veritabanını ve depolama alanını büyütür. Bu da onları, her şey yolunda göründükten birkaç ay sonra en küçük sunucuyu sessizce aşabilecek türden bir iş yükü yapar. Kendi barındırılan Zapier alternatiflerinin karşılaştırması lisans ayrıntılarını ve boyutlandırmayı içerir.
Medya sunmak
Burada ilk kısıt genellikle depolamadır, ancak dönüştürme CPU veya GPU kapasitesini belirleyici hâle getirebilir. Video için Jellyfin, müzik için Navidrome ve sesli kitaplar ile podcast'ler için Audiobookshelf; her biri bir kütüphane tarayıcısını, bir meta veri getiricisini ve bir akış sunucusunu, diğer web servisleri gibi kurulan tek bir uygulamada toplar. AzuraCast (bir web radyo istasyonu) ve Immich (fotoğraflar) de aynı kalıbı izler.
Bu da VPS'i çoğu zaman yanlış biçim yapar. Anında dönüştürme, küçük bir sunucunun ayıracak fazlası olmayan işlemci zamanına mal olur ve büyük disklere sahip evdeki bir makine genellikle kütüphanenin kendisi için daha iyi bir ev sahibidir; VPS ise yerini uzaktan erişim ve sürekli ayakta kalma ile hak eder. Plex alternatiflerinin karşılaştırması hangi sunucunun hangi istemciye uyduğunu anlatır.
Her şey kurulduktan sonra size kalanlar
Yukarıda adı geçen her program yanında bir görevle gelir. Biri onu yamalar, belleğini izler, sertifikasını yeniler ve yedeğin geri yüklenip yüklenmediğini öğrenir. Kendi yönettiğiniz bir VPS'te o kişi sizsiniz ve yük, tek bir makinede toplanan bu durumların her biriyle birikir.
Kısaltmaya değer olan kurulum yarısıdır. Seçtiğiniz yazılım tek tıklamalı uygulama olarak mevcutsa, sizi boş bir sunucu ve açık bir belge sekmesiyle bırakmak yerine kurulum adımını kısaltır. Bir Cloudzy Linux VPS size bu başlangıç noktasını verir, böylece ilk saat sunucuyu ne için aldıysanız ona gider. İşletim yarısı her durumda sizde kalır. Bu kısım dışarıya devredilemez.

Root erişimi, NVMe ve AMD EPYC gücüne sahip bir Linux VPS üzerinde geliştir.
Linux Planlarını GörSıkça Sorulan Sorular
Bir VPS'te kontrol paneline ihtiyacım var mı?
Yalnızca sizin için birden fazla iş yapıyorsa. Bir panel, birkaç siteyi, teknik olmayan birkaç kullanıcıyı ve aksi takdirde elle yapılandıracağınız e-posta veya DNS'i yönettiğinde belleğini hak eder. Bu eşiğin altında, sizinle doğrudan yönetebileceğiniz bir servis arasında bir katmandır ve RAM için o servisle yarışır. Linux kontrol paneli seçeneklerinin karşılaştırması her birinin özellik ve lisans açısından neye mal olduğunu ayrıntılandırır.
Bir VPS'e yazılımı Docker ile mi yoksa doğrudan mı kurmalıyım?
Çok servisli yığınlar, başka bir ana makineye taşımayı düşündüğünüz iş yükleri veya aksi hâlde çakışacak bağımlılıklar için konteyner kullanın. Küçük bir VPS'teki tek, uzun ömürlü bir servisi bu şekilde yönetmek daha kolaysa doğrudan kurun. Bir web sunucusu ve bir veritabanı çalıştıran 1 GB'lık bir sunucu Docker'dan fayda görmeyebilir; daha büyük, çok servisli bir yığın ise çoğu zaman görür, ama buna tek başına RAM karar vermez.
GPU olmadan bir VPS'te yapay zekâ modeli çalıştırabilir miyim?
Evet, küçük kuantize modeller için. Modelin işletim sistemi ve çalışan diğer her şeyle birlikte yüklenip yüklenemeyeceğine RAM karar verir; yüklendikten sonra ne kadar hızlı çalışacağını CPU performansı belirler. Daha büyük modeller, daha yüksek eş zamanlılık veya daha sıkı gecikme hedefleri genellikle sizi yeterli VRAM'e sahip bir GPU'ya doğru iter.
Bir trading VPS'i için Windows gerekli mi?
MetaTrader 4 ve MetaTrader 5 için Windows katı bir gereklilik değil, en basit yerel seçenektir. MetaQuotes, MetaTrader'ın Wine aracılığıyla Linux'ta çalıştırılmasını da destekler. Python tabanlı algoritmik araçlar ve BTCPay Server gibi kripto ödeme yazılımları dahil diğer trading iş yükleri doğrudan Linux'ta çalışabilir. İşletim sistemine, üzerinden işlem yaptığınız platform karar verir.
Tek bir VPS bu kullanım senaryolarından birden fazlasını çalıştırabilir mi?
Evet ve kaç tanesini çalıştırabileceğini genellikle bellek sınırlar. Birkaç hafif servis 4 GB'ta bir arada yaşayabilir, ancak bir oyun sunucusu ile bir yapay zekâ modeli RAM için hızla yarışabilir. Diğer husus etki alanıdır: herkese açık bir servisi önem verdiğiniz bir şeyin yanına koymak, bir ele geçirmenin ikisini de riske atabileceği anlamına gelir. Başka herhangi bir şeyi ayırmadan önce internete açık olanı önemli olandan ayırın.
Tartışma
Yorumlar
Tartışmaya katılmak için giriş yapın.