
Secure Shell(SSH)是安全访问远程
服务器的重要协议。尽管它很可靠,但用户在
使用 SSH 时可能会遇到连接问题。本指南将讨论
常见的 SSH 连接问题,并提供诊断
和解决这些问题的方案。
先决条件
-
管理员访问权限 登录凭证,包含
您尝试访问的服务器上的必要权限
访问 -
网络访问: 稳定的互联网连接和
访问服务器网络的能力。 -
SSH 客户端: 已安装 SSH 客户端
你的本地计算机,比如 OpenSSH 或 PuTTY。 -
服务器信息 服务器IP地址为 SSH
端口号(默认为 22)和相应的用户账户
信息 -
权限: 如果使用密钥认证,
确保你的私钥可用且具有正确的权限
设置
常见问题及
原因
身份验证
失败
当凭证之间不匹配时,就会出现这些问题
提供的值与服务器期望的值不匹配。常见情况包括:
-
密码错误: 输入错误或最近
修改密码可能会导致连接失败。 -
公钥问题: 如果服务器端
authorized_key 文件不包含正确的公钥
密钥,或者如果客户端的私钥没有加载,身份验证将
失败 -
已过期的凭证 某些系统会强制要求
密码或密钥过期策略,确保安全。
网络问题
网络层问题可能导致连接中断,例如:
-
防火墙限制: 防火墙可能
默认配置阻止了 SSH 端口 (22),需要修改规则才能使用
允许流量。 -
DNS 配置错误: DNS 设置不正确可能
导致客户端解析到错误的 IP 地址
服务器 -
服务中断 互联网不稳定
连接或服务器端网络问题可能会导致 SSH 中断
访问
SSH 配置
错误
SSH 守护进程和客户端的正确配置至关重要。
常见的问题包括:
-
配置错误的 sshd_config: 指令不正确
在服务器的 SSH 配置文件中可以阻止连接。 -
客户端配置问题: SSH 客户端
配置需要与服务器的要求相匹配,例如
接受正确的密钥类型或加密算法。
服务器超载或
停机时间
服务器负载过高可能导致 SSH 服务变慢或中断,计划
或者计划外的宕机可能会暂时导致服务器
无法访问
诊断步骤
要识别并解决 SSH 连接问题,请按照以下步骤操作
诊断步骤
检查网络
连接性
首先确认你的网络连接正常
稳定。使用以下工具 ping 或
traceroute 验证与 SSH 服务器的连接
IP 地址。这样可以帮助你判断问题是否出现在网络层面
级别
验证
凭据
请确保您使用的 SSH 凭证是正确的,
当前。对于密码登录,请仔细检查您的密码
entering. 对于 SSH 基于密钥的登录,请确认私钥是
已在你的 SSH 客户端中加载,并且相应的公钥是
出现在 authorized_keys 服务器上的文件。
检查 SSH
配置
仔细检查 SSH 配置文件。在服务器上,
sshd_config 文件应配置为允许访问
通过指定的方法(密码或密钥)进行认证,并使用正确的端口
指定。在客户端,配置应该匹配
服务器的协议要求。
正在审核服务器
日志
服务器日志可以帮助你诊断 SSH 错误的根本原因
失败。查找身份验证错误或拒绝连接的相关消息。
这些日志通常位于
/var/log/auth.log 或
/var/log/secure.
通过系统地按照这些步骤操作,你可以缩小
SSH 连接问题的范围。
故障排除
SSH 连接问题和解决方案
正在解析网络
问题
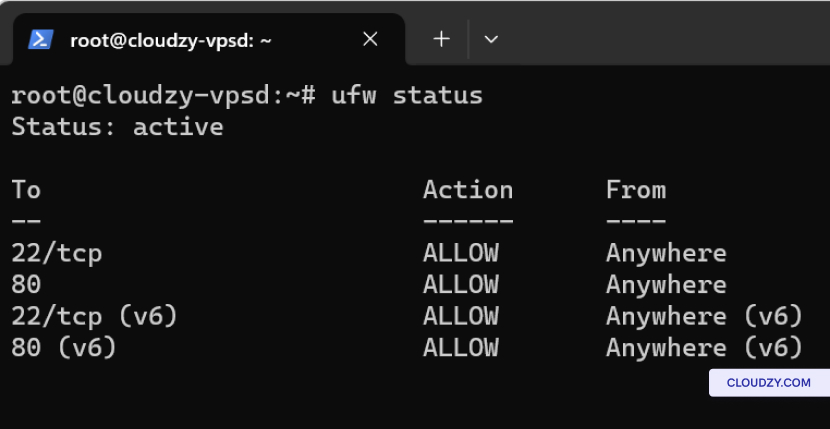
要调整防火墙设置,请使用以下命令:
-
对于 Ubuntu: sudo ufw allow 22 允许 SSH
端口 22 上的流量 -
对于 CentOS: sudo firewall-cmd –permanent
--add-service=ssh 随后 sudo firewall-cmd
–reload.
修复身份验证
问题
如果你遇到 SSH 访问问题且与身份验证有关,
请执行以下步骤:
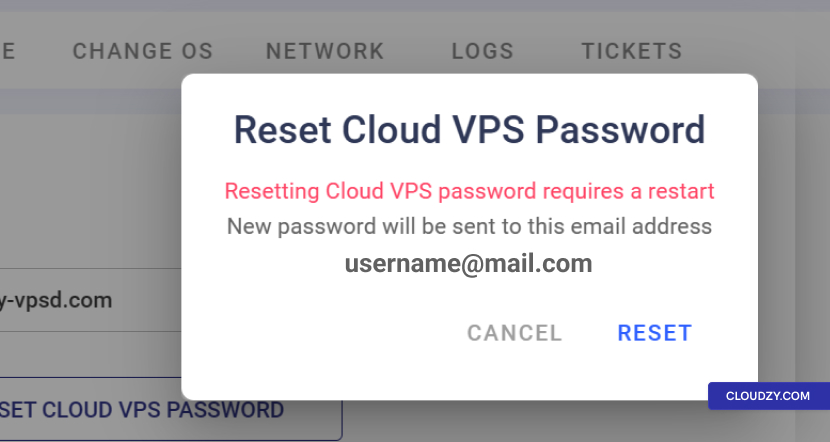
- 密码重置 在 Cloudzy 面板中,导航至
到 访问 标签页并点击 重置云 VPS
密码 以生成新密码。
-
SSH 密钥验证: 在 SSH
Keys 在面板的该部分,确保你正确输入了公钥。
SSH 密钥在 authorized_keys 文件
服务器上的路径通常是这样的,其中应该包含你的公钥:
~/.ssh/authorized_keys. -
权限检查: 在服务器上,确认
你的权限 ~/.ssh 目录和
authorized_keys 文件包含 chmod 700
~/.ssh 和 chmod 600
~/.ssh/authorized_keys.
调整 SSH 设置
配置
对于配置调整:
-
查看并编辑位于以下位置的 SSH 服务器配置文件
/etc/ssh/sshd_config 在服务器上。验证指令
像 允许root登录 是 和
PasswordAuthentication 是 以确保它们与您的相匹配
要求 -
重启 SSH 服务以应用更改,使用 sudo
systemctl restart sshd.
检查 DNS
配置
DNS 配置问题可能导致 SSH 连接
出现问题。以下是如何在客户端和服务器端验证 DNS 设置的方法
服务器端
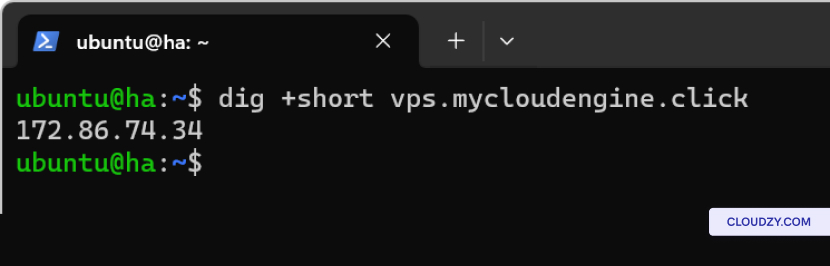
- 在客户端(Linux): 使用 dig 命令
查询 DNS 记录:
dig +short yourdomain.com这应该返回您服务器的 IP 地址。如果没有返回,
说明您客户端上的 DNS 解析可能出现了问题
机器
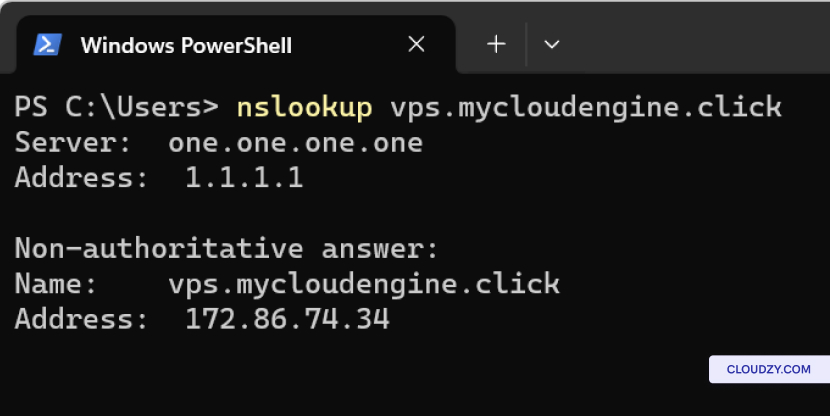
在客户端(Windows): 使用
nslookup 在命令提示符中:
nslookup yourdomain.com类似于 dig,这应该返回您服务器的 IP 地址,
前提是 DNS 能够正确解析。
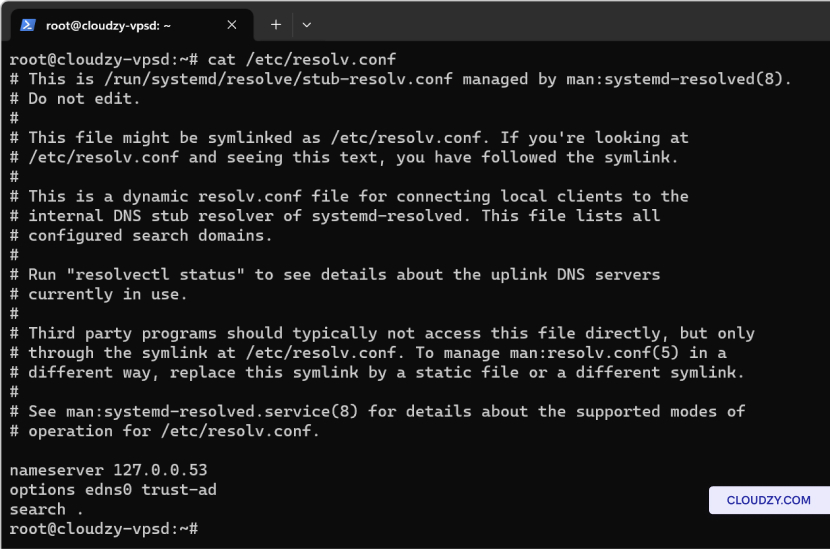
- 在服务器端: 检查 DNS 解析器
配置文件,通常位于 /etc/resolv.conf,以便
确保它指向正确的 DNS 服务器。其中应该包含类似以下的条目
类似于下面这样:
nameserver 8.8.8.8

nameserver 8.8.4.4
这些是 Google 的公共 DNS 服务器,可以替换为您的托管服务商或互联网服务提供商提供的服务器
由您的托管服务商或互联网服务提供商提供。
- 在服务器上测试 DNS 解析: 使用
dig 或 nslookup 直接命令
服务器能否将域名解析为 IP 地址。如果
无法解析外部域名,这可能表示存在问题
服务器本身上的 DNS 服务或网络配置。
监控资源
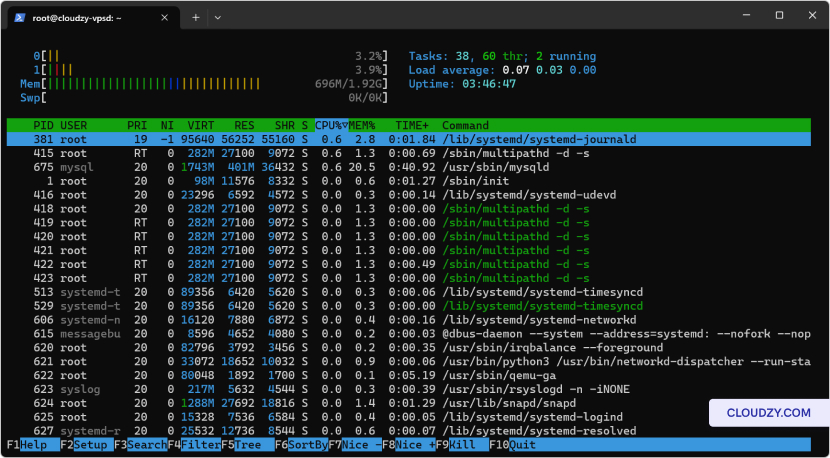
使用 htop
安装 htop 用于实时监控:
-
Ubuntu: sudo apt-get install htop
-
CentOS: sudo yum install htop
使用 htop 观察 CPU、内存使用情况并进行管理
直接在界面内处理。
维护服务器
健康
定期更新服务器以防止安全漏洞和
性能问题:
-
Ubuntu: 执行 sudo apt update && sudo apt
升级 来更新所有软件包。 -
CentOS: 运行 sudo yum update 刷新
系统。
要有效解决 SSH 连接问题,请按步骤检查
以及更正 DNS 设置、验证凭证、调整防火墙
规则,并审查 SSH 配置。定期更新系统和
监控资源是保持稳定性的关键实践
和安全的服务器环境。按照这些步骤操作,你可以获得
可靠访问你的 VPS,最小化宕机时间并增强
安全性。如果你需要更多信息或进一步的帮助,请
可以通过以下方式免费联系我们的支持团队 提交一个
票证.